こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

Zammad シングル サインオン SSO を構成する


この設定ガイドに従って、Zammad の SSO を数ステップで簡単に設定できます。miniOrange のシングルサインオン (SSO) を使用すると、単一の認証情報セットを使用して Zammad やその他のアプリケーションにログインできます。Zammad で SSO を有効にすると、ユーザーはユーザー名とパスワードを再入力することなく、ワンクリックで安全に Zammad にアクセスできます。


miniOrange Zammad SSO を使用すると、次のことが可能になります。

  • ユーザーがZammadに自動的にログインできるようにする
  • ユーザーのアクセス制御を一元化して簡単に行える
  • Azure AD、ADFS、Cognito などの外部 ID ソースに簡単に接続できます。

無料のインストールヘルプを受ける


miniOrangeは、システムエンジニアとの相談を通じて、お客様の環境にZammad SSOソリューションをインストールまたはセットアップするための無料サポートを提供しており、30日間の無料トライアルもご利用いただけます。

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。

ヘルプ


miniOrange Zammad シングル サインオン (SSO) は次の機能をサポートしています。

  • SP (サービスプロバイダー) によるシングルサインオン (SSO):
    このフローでは、ユーザーはサービスプロバイダー(Zammadアカウント)に直接ログインしようとします。リクエストは認証のためにIDプロバイダーにリダイレクトされます。IDプロバイダーによる認証が成功すると、ユーザーはアプリケーション(Zammadアカウント)へのアクセスを許可されます。
  • IdP (アイデンティティプロバイダー) によるシングルサインオン (SSO):
    このフローでは、ユーザーは自身の認証情報を使用してアイデンティティプロバイダーにログインします。これにより、ユーザーはアイデンティティプロバイダーのダッシュボードから、設定済みのサービスプロバイダー(Zammadアカウントなど)に、認証情報を再度入力することなくアクセスできるようになります。
  • ジャストインタイムプロビジョニング:
    これにより、ユーザーアカウントの作成が自動化され、アプリケーション内の情報がIDプロバイダーを介して渡されます。そのため、新規ユーザーが承認済みのアプリに初めてログインしようとすると、アカウント作成に必要な情報がIDプロバイダーからアプリに渡されるようになります。


外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。



Zammad シングル サインオン (SSO) を設定するには、ステップ バイ ステップ ガイドに従ってください。

1. miniOrangeでZammadを設定する

  • miniOrangeにログイン 管理コンソール.
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • Zammad シングルサインオン (SSO) アプリを追加

  • In アプリケーションの種類を選択してください選択 SAML/WS-FED 全てのアプリ ドロップダウン。
  • Zammad シングルサインオン (SSO) アプリの種類を選択

  • 検索する ザマド リストにZammadが見つからない場合は、 カスタム アプリケーションをセットアップするには カスタムSAMLアプリ.
  • Zammad シングル サインオン (SSO) アプリの管理

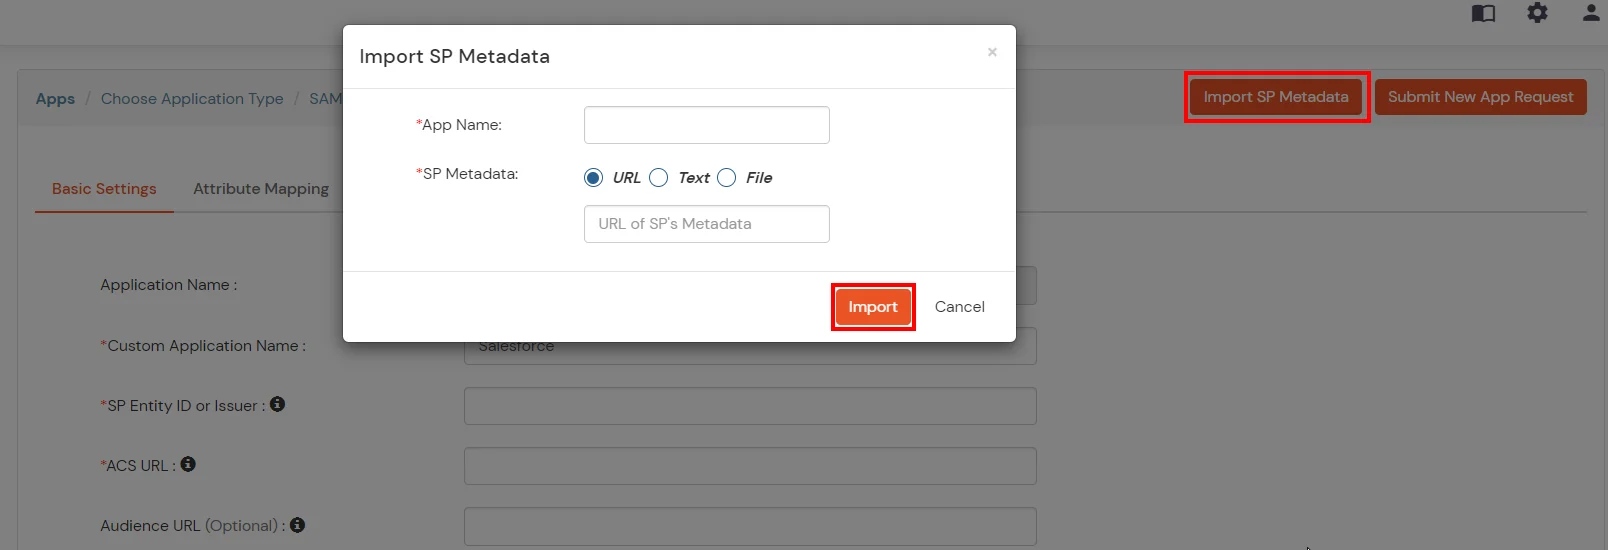
  • ソフトウェアの制限をクリック SP メタデータのインポート ボタン。入力してください アプリ名 をクリックして URL as SPメタデータ 形式。ZammadメタデータのURLを貼り付けます。 https://your.zammad.domain/auth/saml/metadata (「your.zammad.domain」を Zammad ドメインに置き換えます)。
  • Zammad シングル サインオン (SSO) miniOrange ダッシュボードに SP メタデータ ファイルをアップロードする

  • ソフトウェアの制限をクリック Save.
  • Zammad にアップロードする IdP メタデータの詳細を取得します。

  • に行く アプリ >> アプリの管理.
  • アプリを検索して、 選択 アプリのアクション メニューに表示されます。
  • ソフトウェアの制限をクリック 後で必要になるメタデータの詳細を取得します。 SSO リンクを表示 Zammad の IDP 開始 SSO リンクを表示します。
  • Zammad Creator SSO(シングルサインオン)メタデータリンク

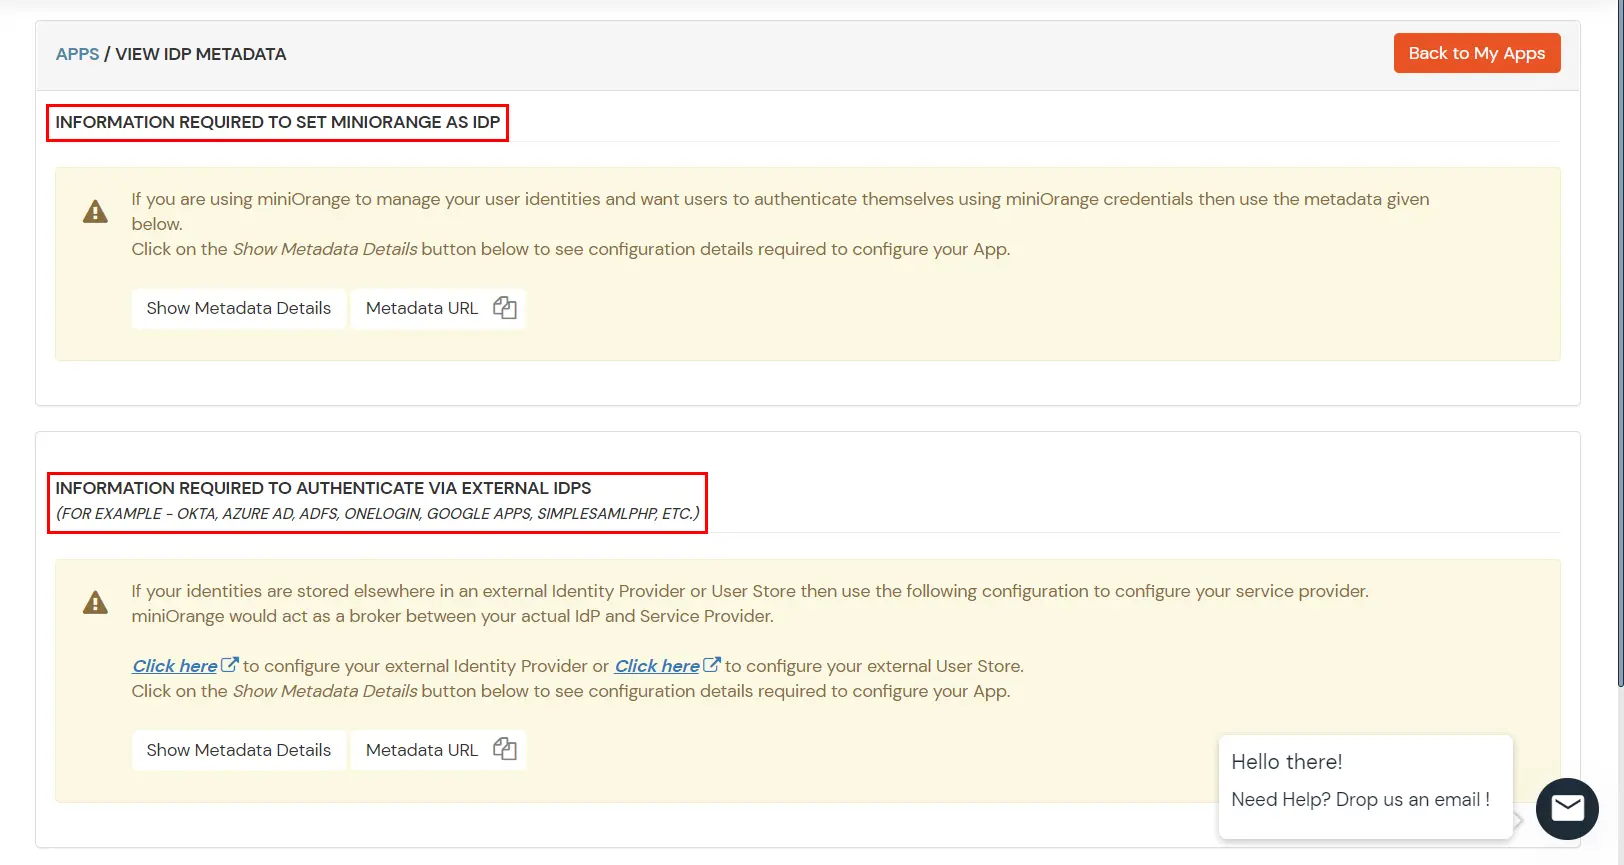
  • ここで2つのオプションが表示されます。 IDP としての miniOrange miniOrangeに関連するメタデータの詳細をコピーします。 外部 IDP (OKTA、AZURE AD、ADFS、ONELOGIN、Zoho) 以下に示すように、第 2 セクションからメタデータを取得できます。
  • Zammad Creator シングルサインオン (SSO) SAML アプリケーションの追加

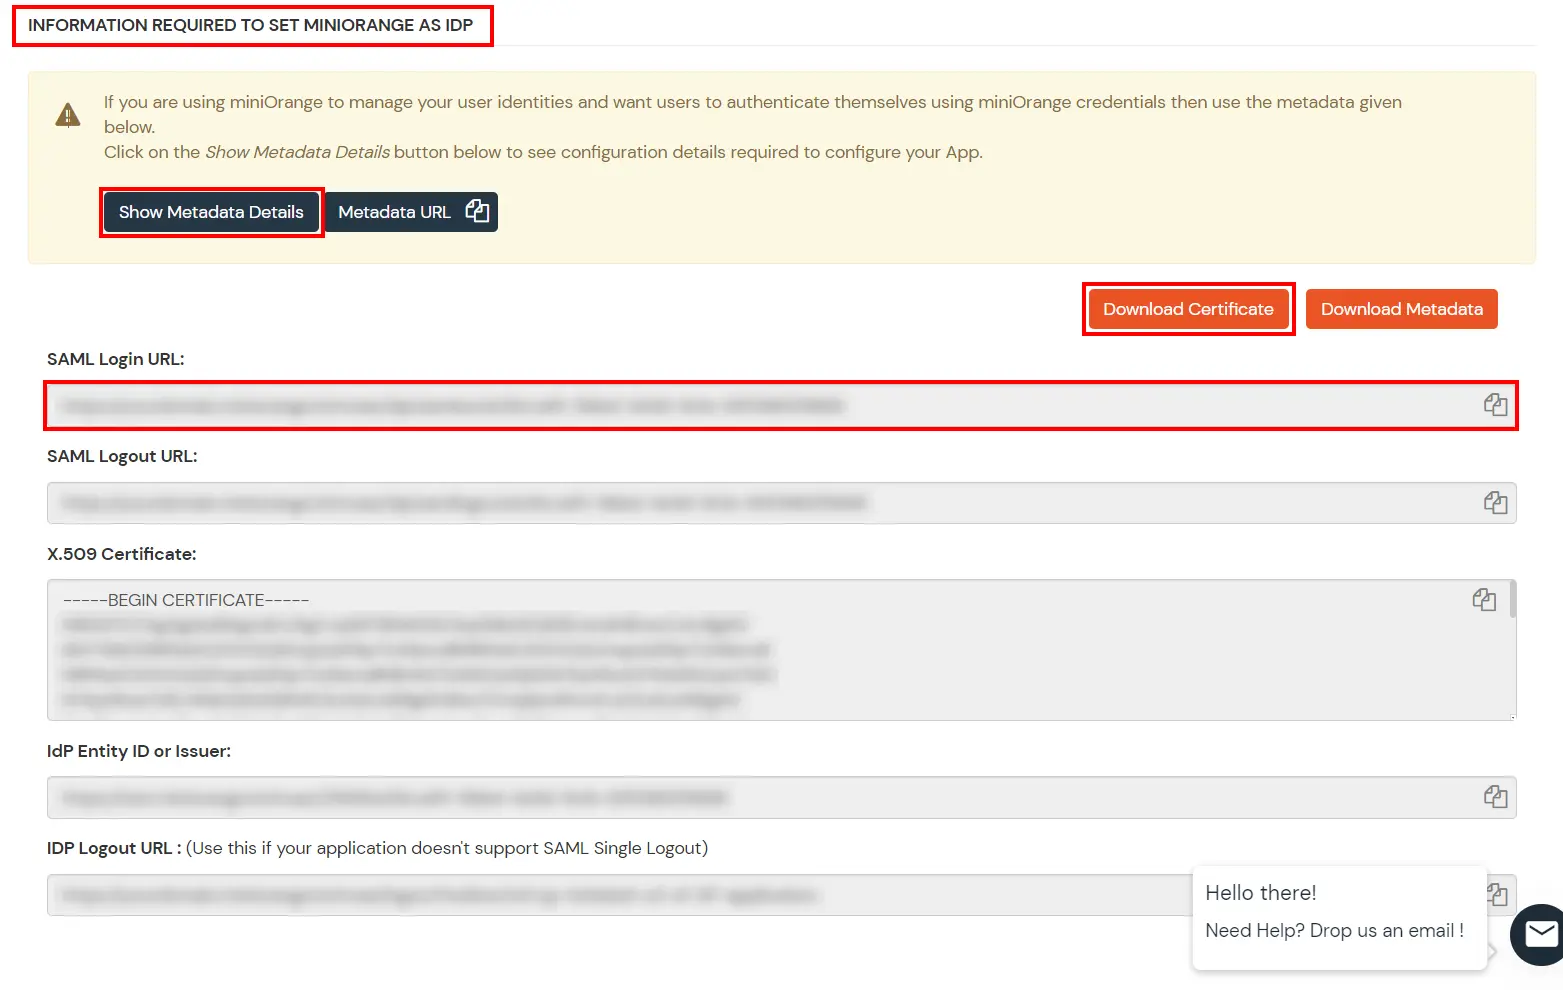
  • キープ SAML ログイン URL, SAML ログアウト URL とをクリックしてください 証明書をダウンロードする 必要な証明書をダウンロードするためのボタン ステップ 2.
  • Zammad Creator シングル サインオン (SSO) メタデータの詳細外部 IDP または miniOrange を IDP として選択


2. ZammadでSSOを設定する

  1. アカウント作成時にメールに送信されたリンクを使用して、Zammad 管理者アカウントにログインします。
  2. 以下を行うには、 設定アイコン >> セキュリティ >> サードパーティ製アプリケーション。 下にスクロールして、 SAMLによる認証 セクションでトグルボタンを有効にします。
  3. Zammad SAML シングルサインオン (SSO) saml 設定

  4. 次に、コピーしたメタデータ値をそれぞれのフィールドに入力します。 ステップ 1.
  5. Enter 表示名.
  6. Enter SAML ログイン URL in IDP SSOターゲットURL フィールド。
  7. Enter SAML ログアウト URL in IDP シングル ログアウト ターゲット URL フィールド。
  8. 貼り付け X.509証明書 in IDP証明書フィールド.
  9. 詳しくはこちら 送信 プロセスを完了します。IDP としての miniOrange が正常に構成されました。
  10. Zammad SAML シングルサインオン (SSO) saml 設定

3. SSO構成をテストする

miniOrange IdP を使用して Zammad アカウントへの SSO ログインをテストします。

    SP 開始ログインの使用

    • Zammad URL にアクセスすると、ユーザー名を入力するか、SSO リンクをクリックして miniOrange IdP サインオン ページにリダイレクトするように求められます。
    • Zammad シングルサインオン (SSO) ログイン

    • miniOrangeのログイン情報を入力し、「ログイン」をクリックしてください。Zammadアカウントに自動的にログインします。

    IDP 開始ログインの使用

    • 資格情報を使用して miniOrange IdP にログインします。
    • Zammad シングル サインオン (SSO)

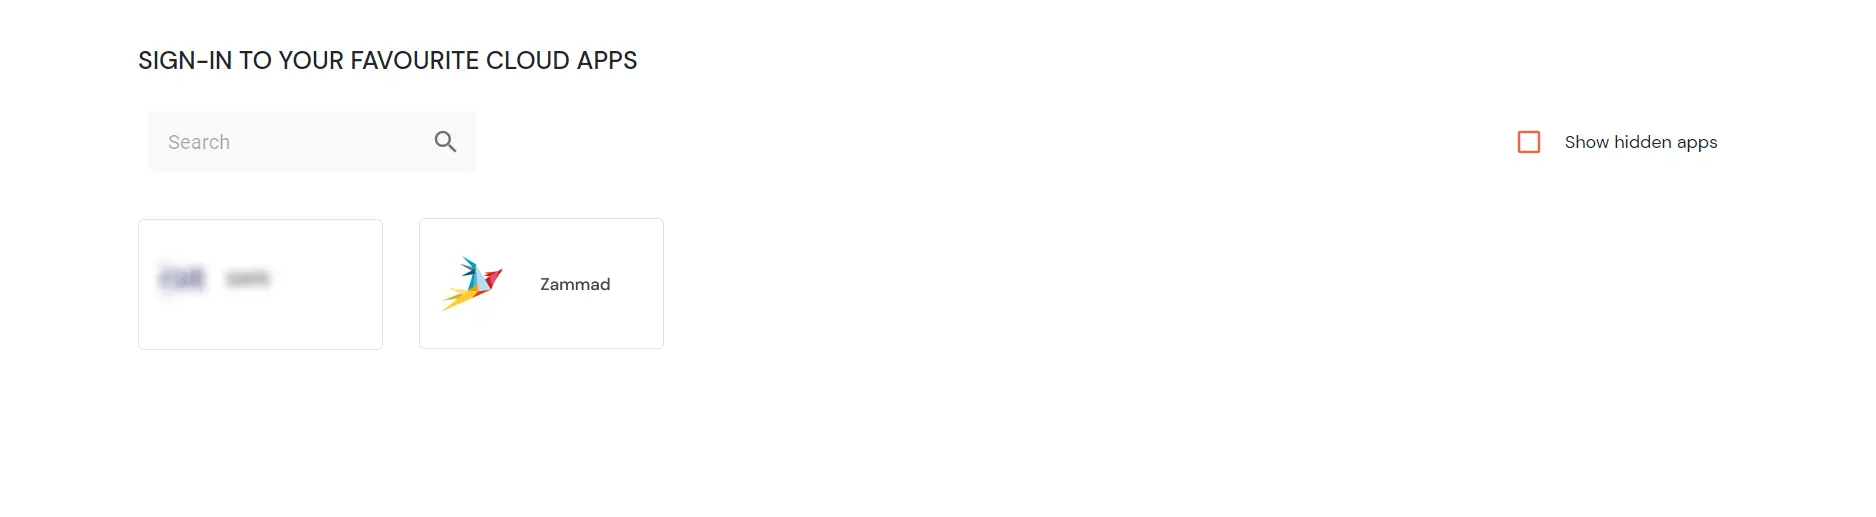
    • ダッシュボードで、 ザマド 追加したアプリケーションを使用して、SSO 構成を確認します。
    • Zammad シングル サインオン (SSO) アプリの管理


    SSO を構成またはテストできませんか?


    お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


4. ユーザーディレクトリを構成する(オプション)

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


1. miniOrangeでユーザーを作成する

  • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
  • Zammad: miniOrangeにユーザーを追加する

  • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
  • Zammad: ユーザーの詳細を追加する

  • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
  • Zammad: ユーザーの詳細を追加する

  • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
  • Zammad: メールアクションを選択

  • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
  • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
  • Zammad: ユーザーパスワードをリセットする
  • これで、資格情報を入力して miniOrange アカウントにログインできます。

2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

  • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
  • Zammad: 一括アップロードでユーザーを追加する

  • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
  • Zammad: サンプルの csv ファイルをダウンロード

  • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
  • Zammad: 一括アップロードユーザー

  • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
  • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニュー
  • Zammad: ADを外部ディレクトリとして設定する

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  • Zammad: ディレクトリの種類としてAD/LDAPを選択します。

  • 次に検索 AD/LDAP それをクリックします。
  • Zammad: ディレクトリの種類としてAD/LDAPを選択します。

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  • Zammad: ad/ldapユーザーストアタイプを選択

  • AD/LDAPを入力する 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  • Zammad: LDAP サーバーの URL 接続を構成する

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  • Zammad: ユーザーバインドアカウントのドメイン名を構成する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  • Zammad: バインドアカウントの資格情報を確認する

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  • Zammad: ユーザー検索ベースの設定

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  • Zammad: ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  • Zammad: LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。


  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • Zammad : 構成された属性の送信を有効にする

    Zammad : ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  • Zammad: 今はインポートパスワードポリシーをスキップしてください

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  • Zammad: AD/Ldap接続のテスト

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  • Zammad: LDAP接続をテストするにはユーザー名とパスワードを入力してください

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  • Zammad: LDAPサーバーとの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  • Zammad: 外部ディレクトリで、「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  • Zammad: 属性マッピング構成をテストするにはユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  • Zammad: ユーザーのマップされた属性を取得する

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


トラブルシューティング

SAML トレーサー ログをトレースしてエクスポートするにはどうすればよいですか?

  • お好みのブラウザに SAML Tracer をインストールします。

    Firefoxの場合: FirefoxマーケットプレイスからSAMLトレーサーアドオンを追加してください。

    Chrome / Edge または Chromium ベースのブラウザの場合: Chrome ウェブストアから SAML トレーサー拡張機能をインストールしてください。
  • ログをキャプチャする手順:
    • SSO フローを開始する前に、SAML Tracer ウィンドウが開いていることを確認してください。(ブラウザ ツールバーの拡張機能リストで SAML Tracer アイコンをクリックすると開くことができます。)
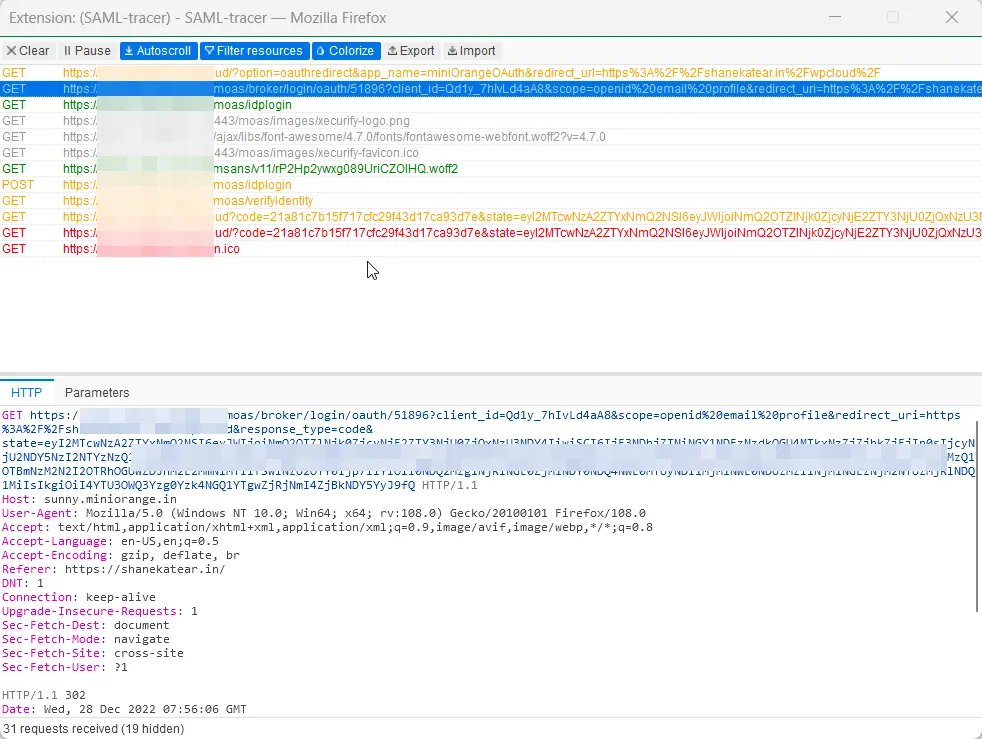
    • SSO フローを実行して問題を再現します。SAML トレーサーにすべての URL が入力されていることがわかります。
    • ヒット ポーズ 問題が再現したら、SAML Tracer で追加のログを回避する必要があります。
    • SAML トレーサーには、以下の画像のようなものが表示されます。
    • Zammad SSO が問題を再現しました

  • ログをエクスポートする手順:
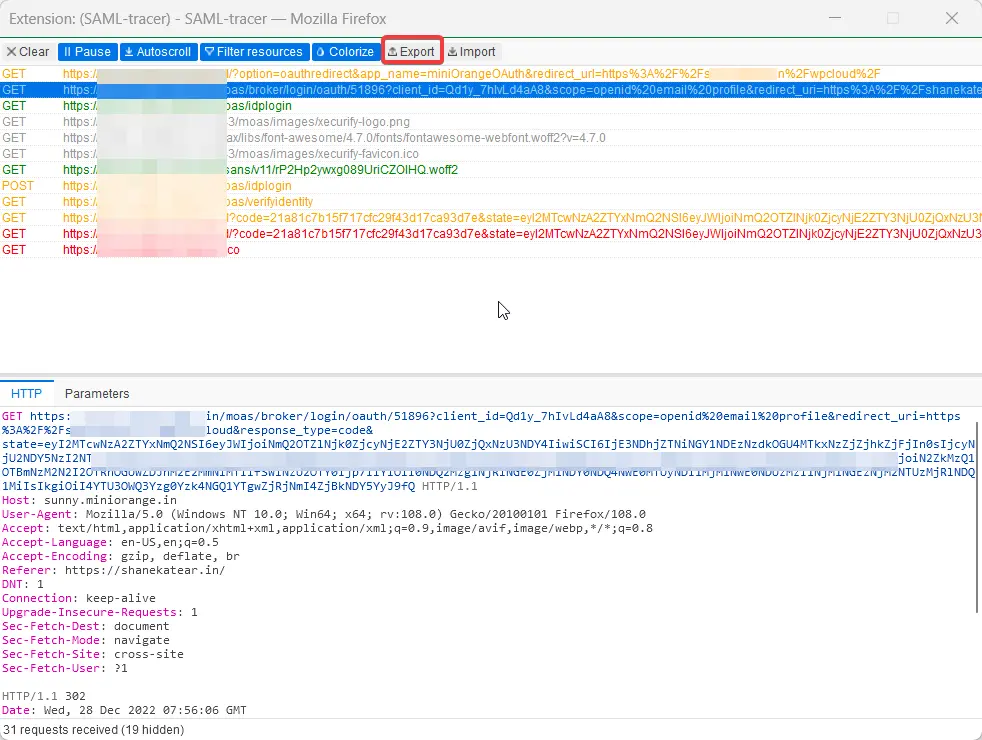
    • ログをエクスポートするには、SAML Tracer の上部にあるエクスポート オプションをクリックします。(下のスクリーンショットを参照)
    • Salesforce SSO トレーサーのエクスポート オプション

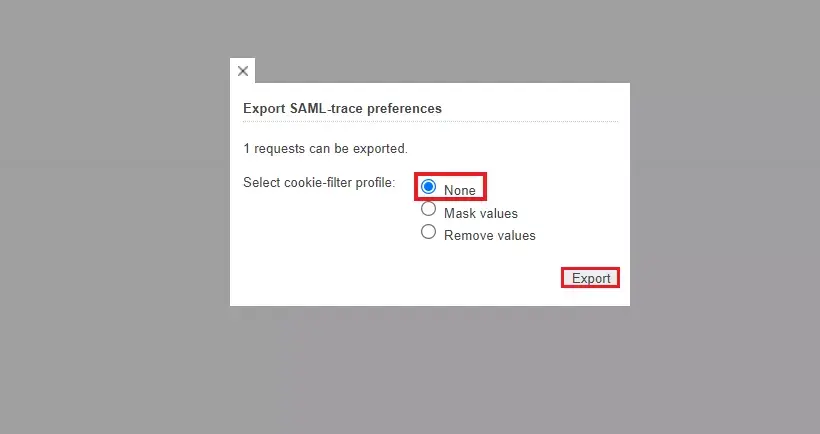
    • 次のプロンプトが表示されます。 SAMLトレース設定をエクスポートする ウィンドウで、 なし フィールドをクリックし、[エクスポート] オプションをクリックします。(このオプションを使用すると、問題を詳しく調査するために必要な値を元の状態のまま保持できます。)
    • Salesforce SSO 設定ウィンドウ

    • 「エクスポート」をクリックします。これにより、JSON ファイルがシステムにダウンロードされます。
    • ログファイルを連絡を取っている開発者または idpsupport@xecurify.comまた、エラーのスクリーンショットを添付してください。これにより、問題のデバッグに役立ちます。
    • それでもログを取得できない場合は、お気軽にお知らせください。


よくある質問(FAQ)

SAML SSO とは何ですか?

SAML シングル サインオン (SSO) は、ログイン資格情報 (ユーザー名やパスワードなど) を 1 セットだけ使用して、ユーザーが複数のアプリケーションや Web サイトにアクセスできるようにする認証プロセスです。これにより、ユーザーが異なるアプリケーションに個別にログインする必要がなくなります。

miniOrange SSO ソリューションの価格はいくらですか?

miniOrange SSOソリューションの料金を確認するには、こちらをクリックしてください。



外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品