こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
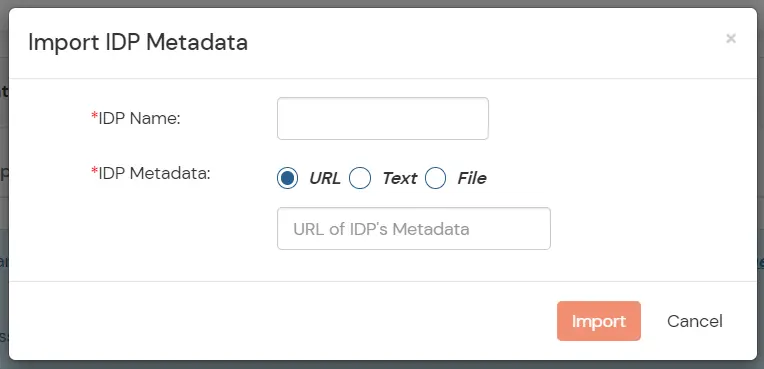
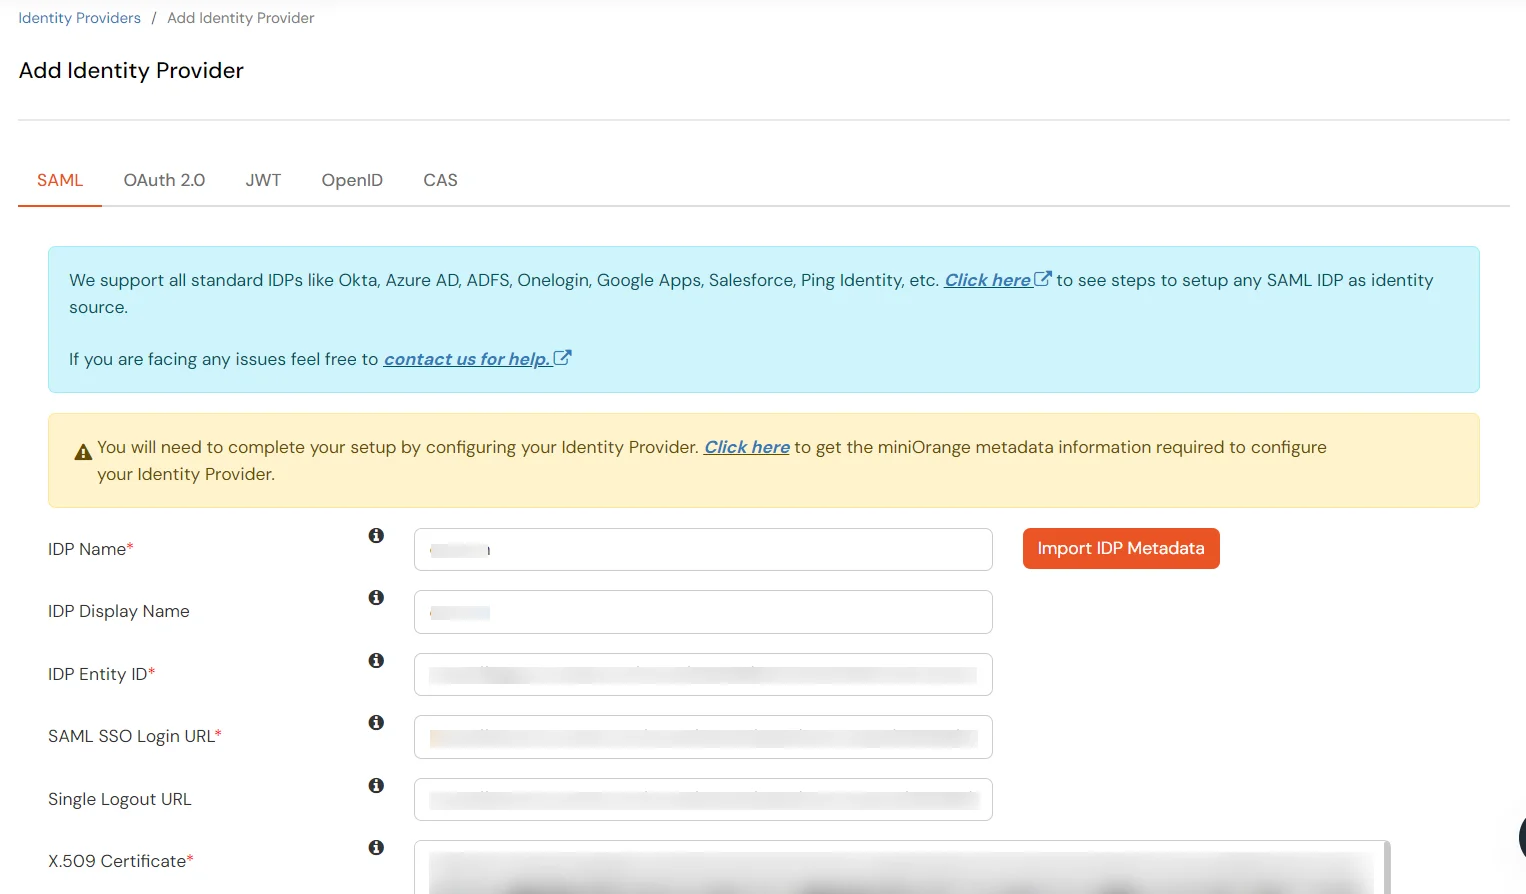
×miniOrangeのアイデンティティブローカーサービスソリューションは、クロスプロトコル認証を可能にします。KeycloakをIDPとして設定することで、アプリケーションやWebサイトへのシングルサインオン(SSO)を実現できます。この場合、KeycloakはIDPとして、miniOrangeはブローカーとして機能します。
当社では、Keycloak との統合用に構築済みのソリューションを提供しており、より簡単かつ迅速に実装できます。また、当社のチームは、アプリケーションにログインするための SAML または OIDC IDP として Keycloak を設定するお手伝いもできます。
miniOrangeは、お客様の環境でKeycloakをIDPとして使用してさまざまなアプリのSSOを構成するための、システムエンジニアとのコンサルティングコールによる無料サポートを30日間の無料トライアルで提供しています。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。
ダッシュボードの左側メニューにある「カスタマイズ」>「ログインと登録のブランディング」で、組織のブランディングが既に設定されていることを確認してください。
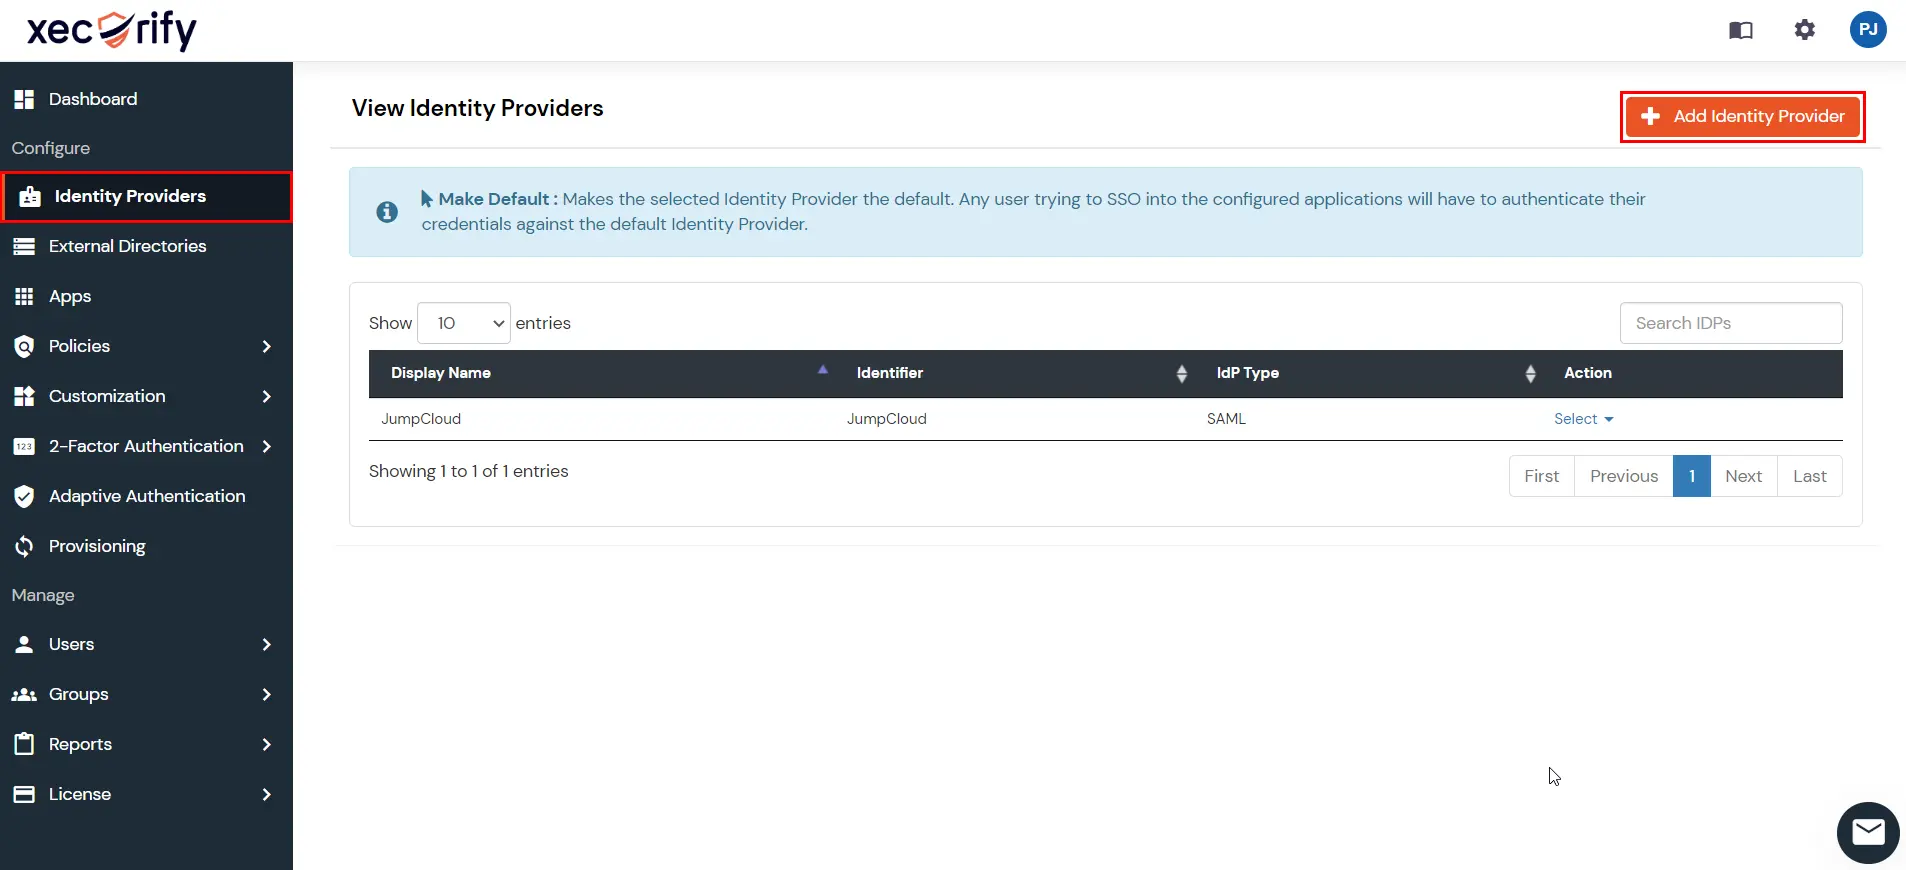
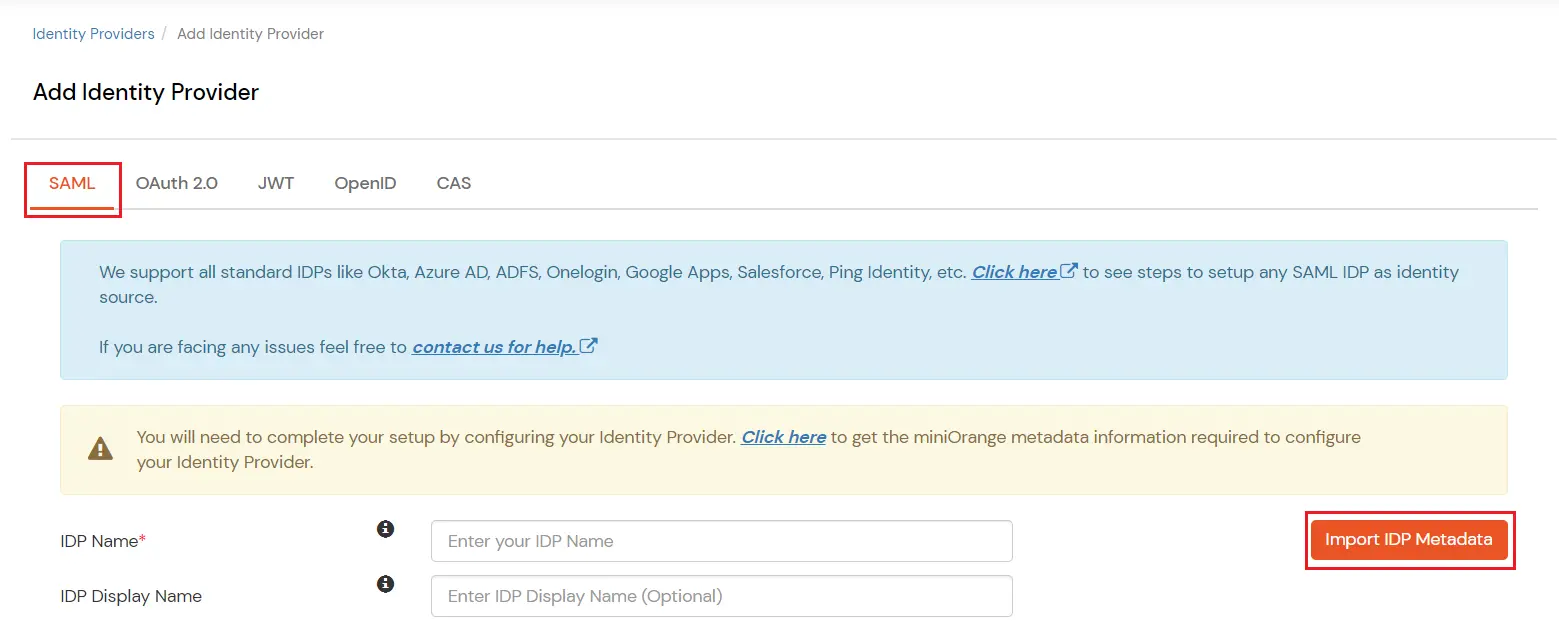
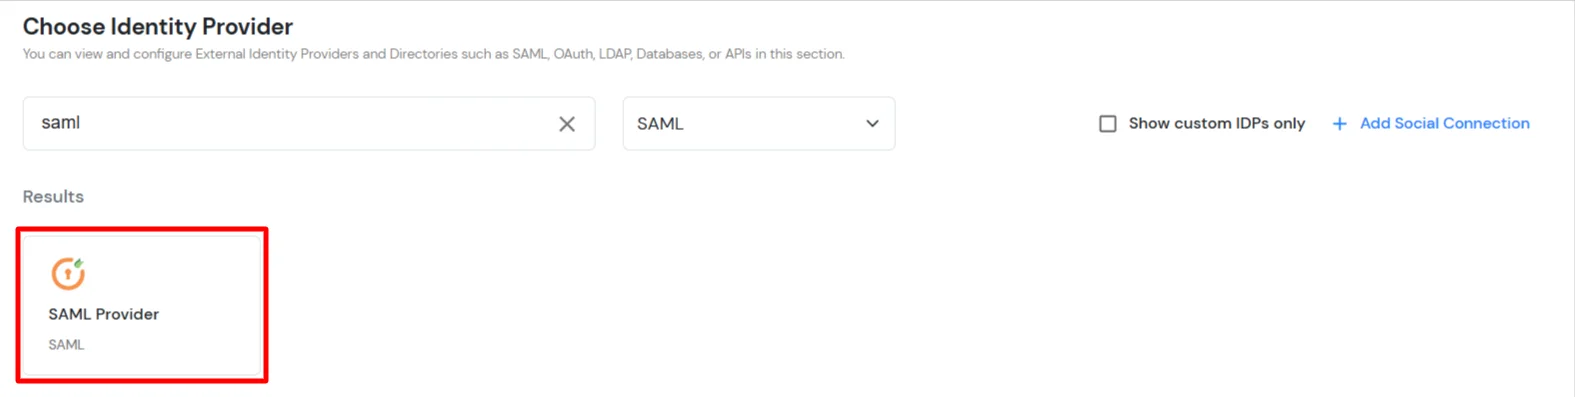
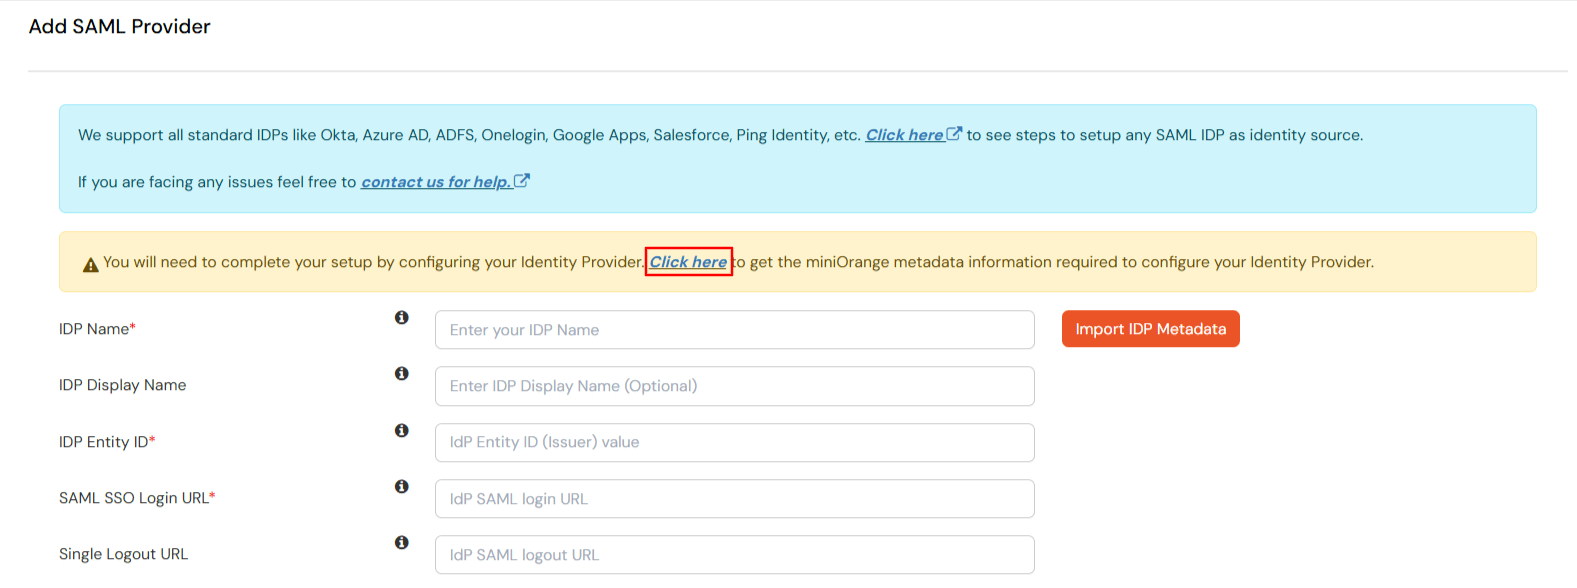
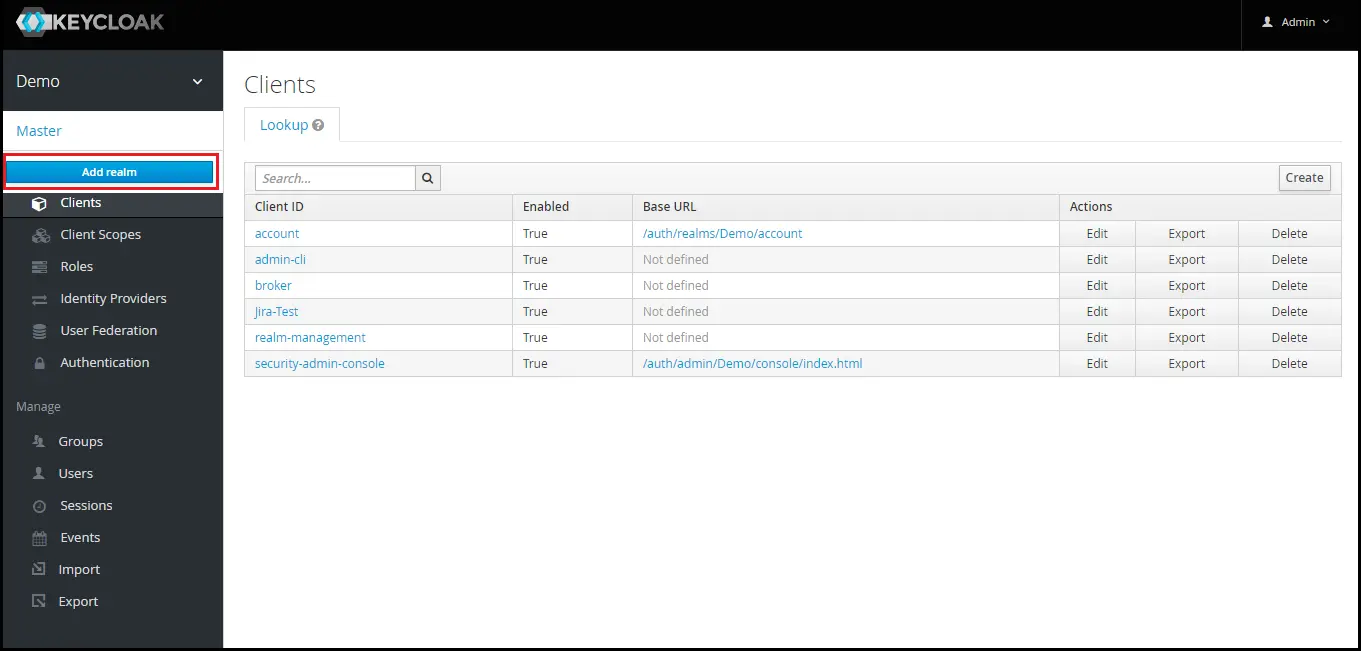
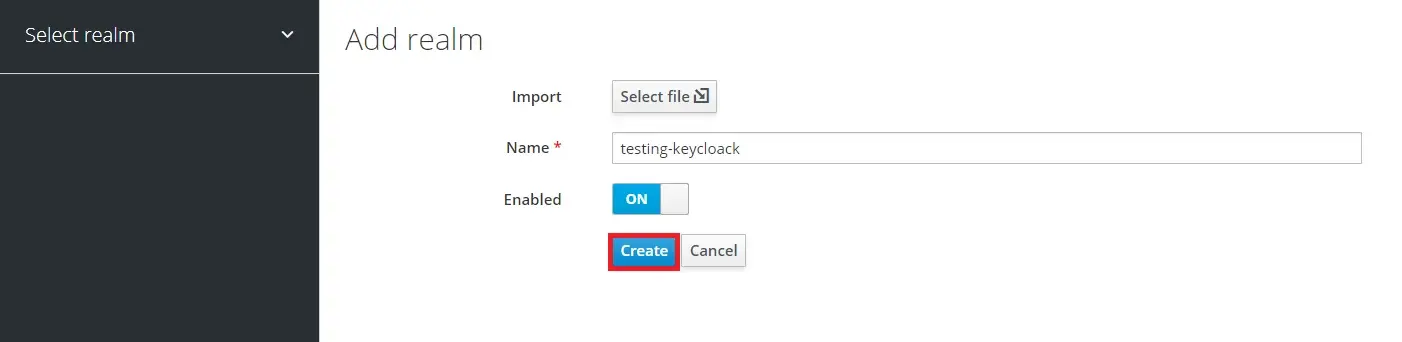
以下は、SAML および OAuth 構成を介して Keycloak を IDP として構成する手順です。要件 (SAML または OAuth) に応じて手順に従ってください。
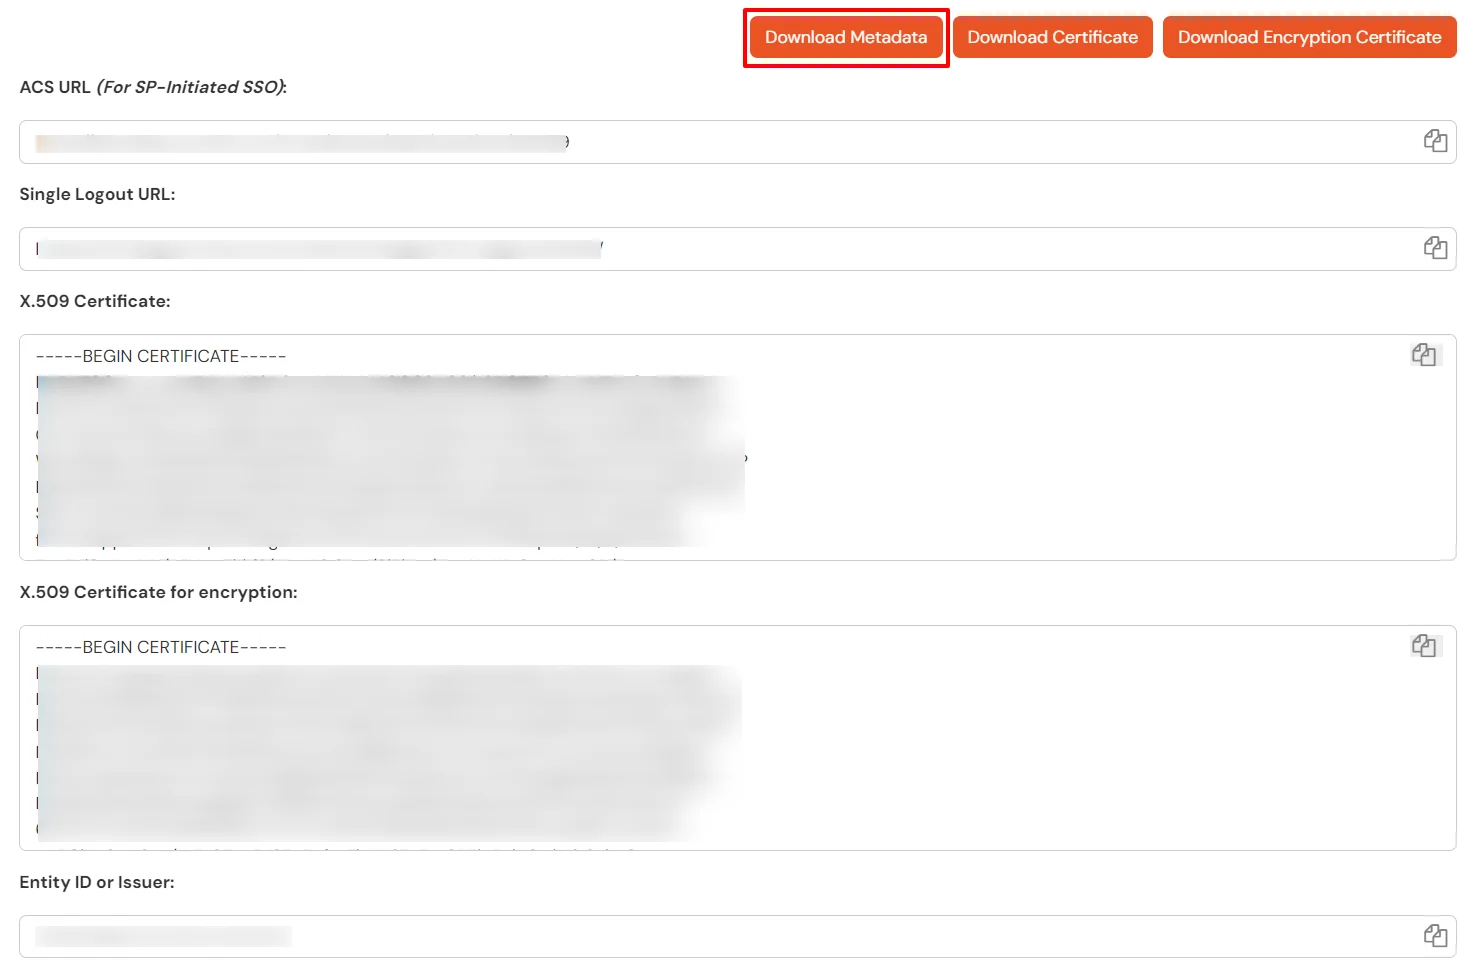
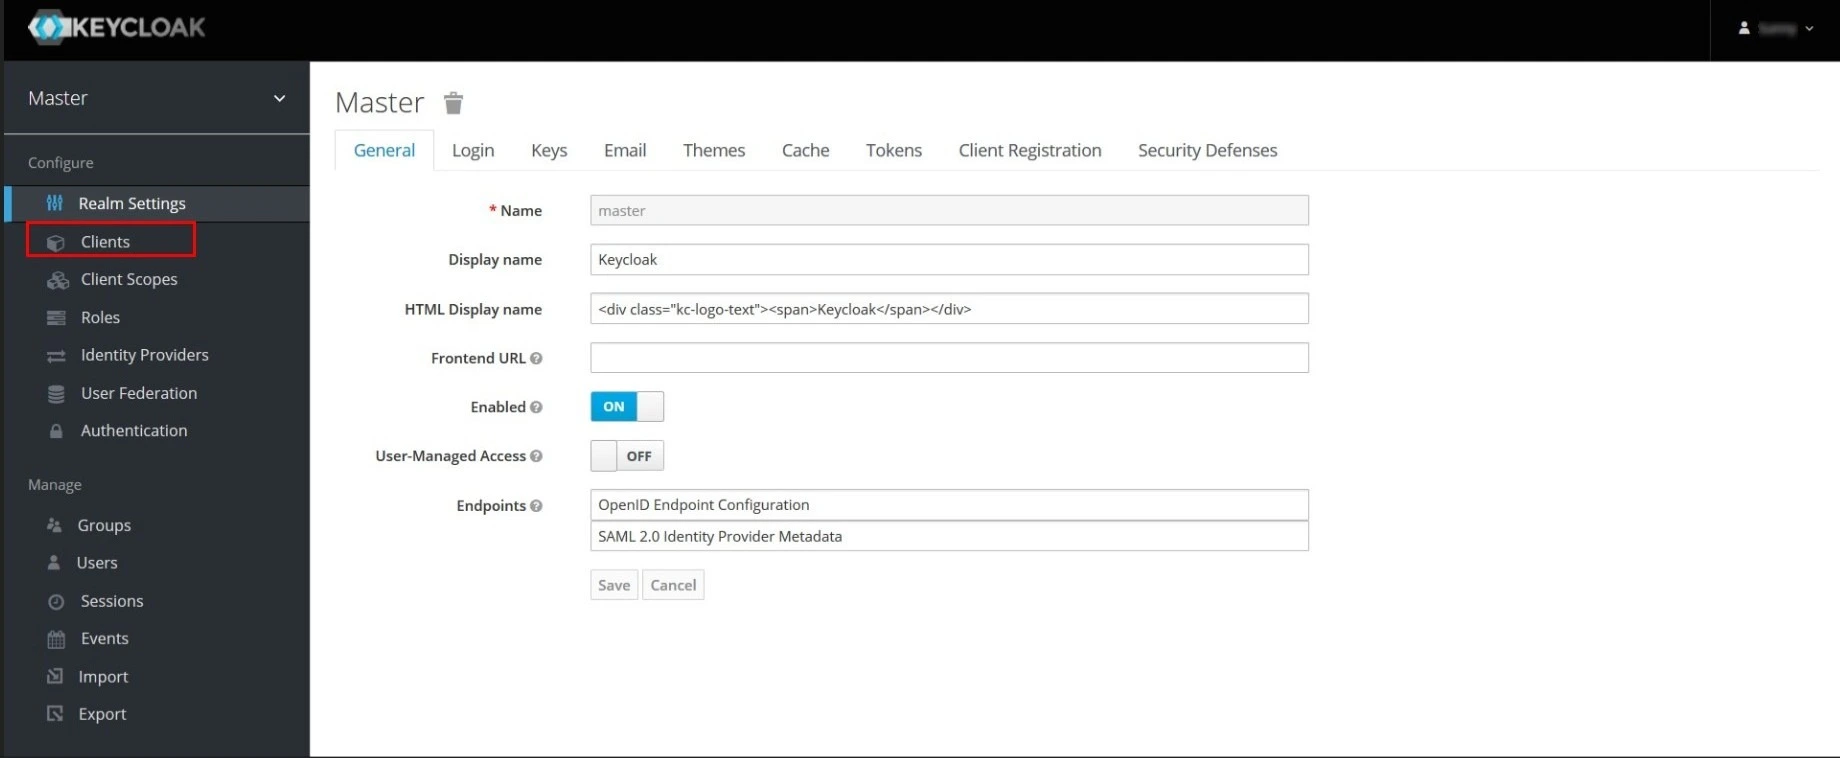
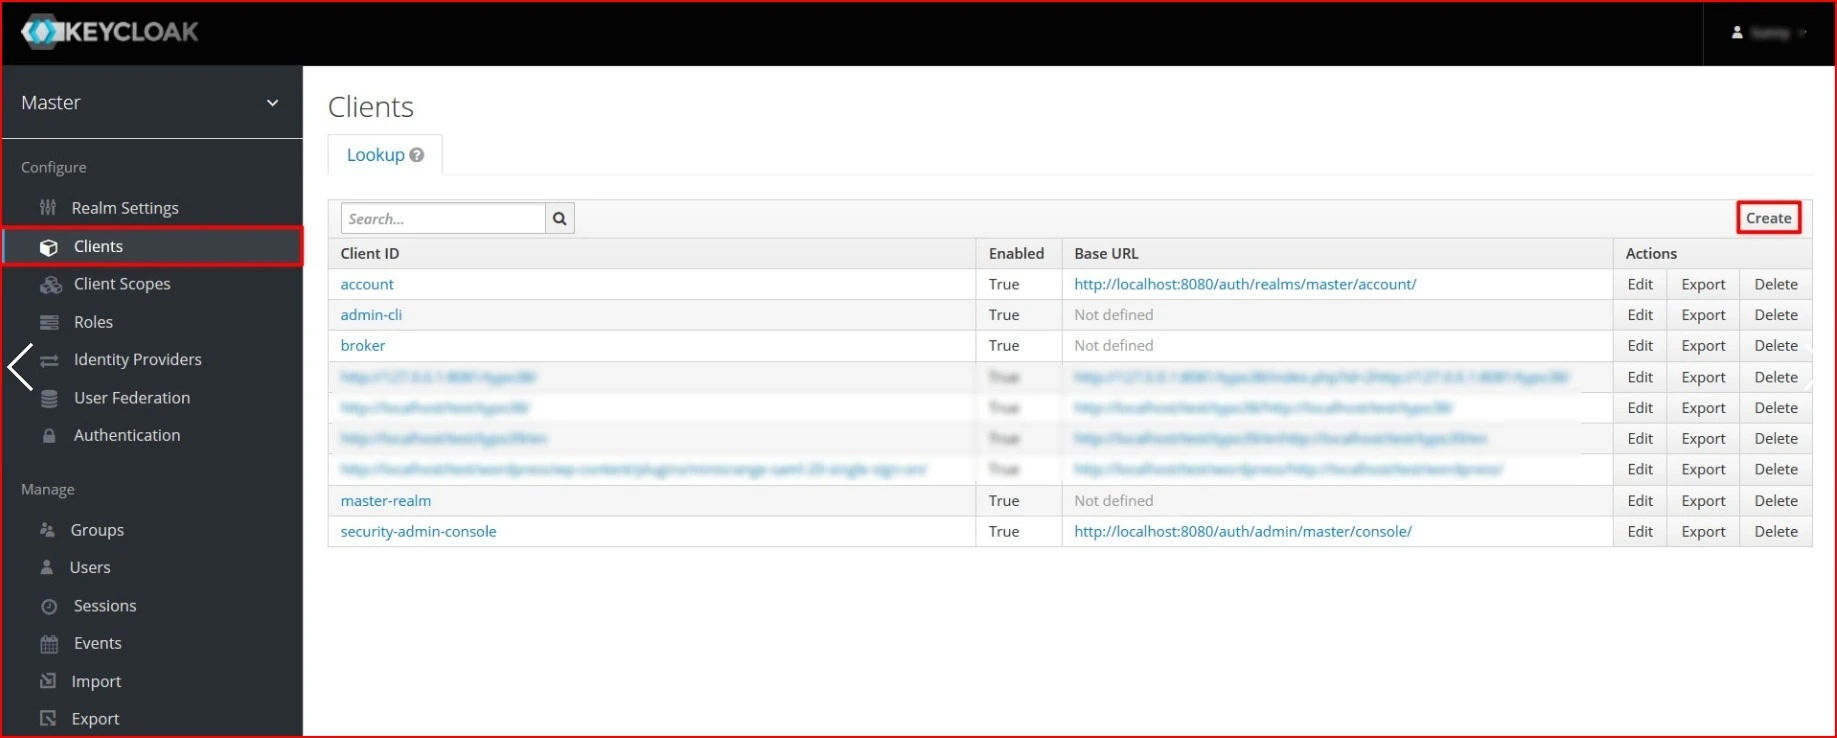
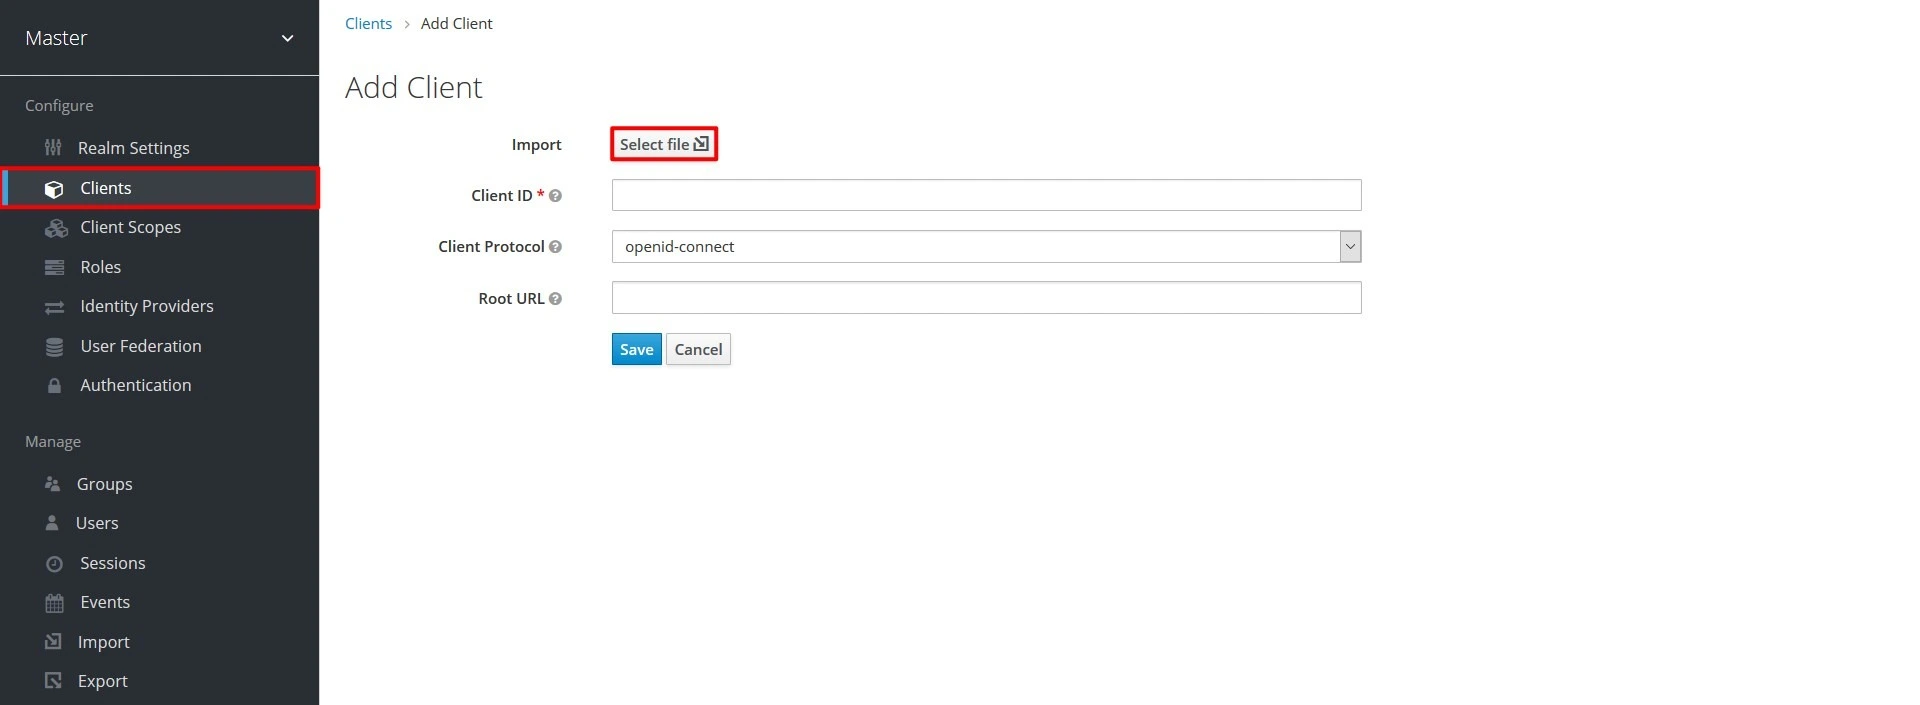
| クライアントID | エンティティID / 発行者 |
| Endpoints | ACS URL |
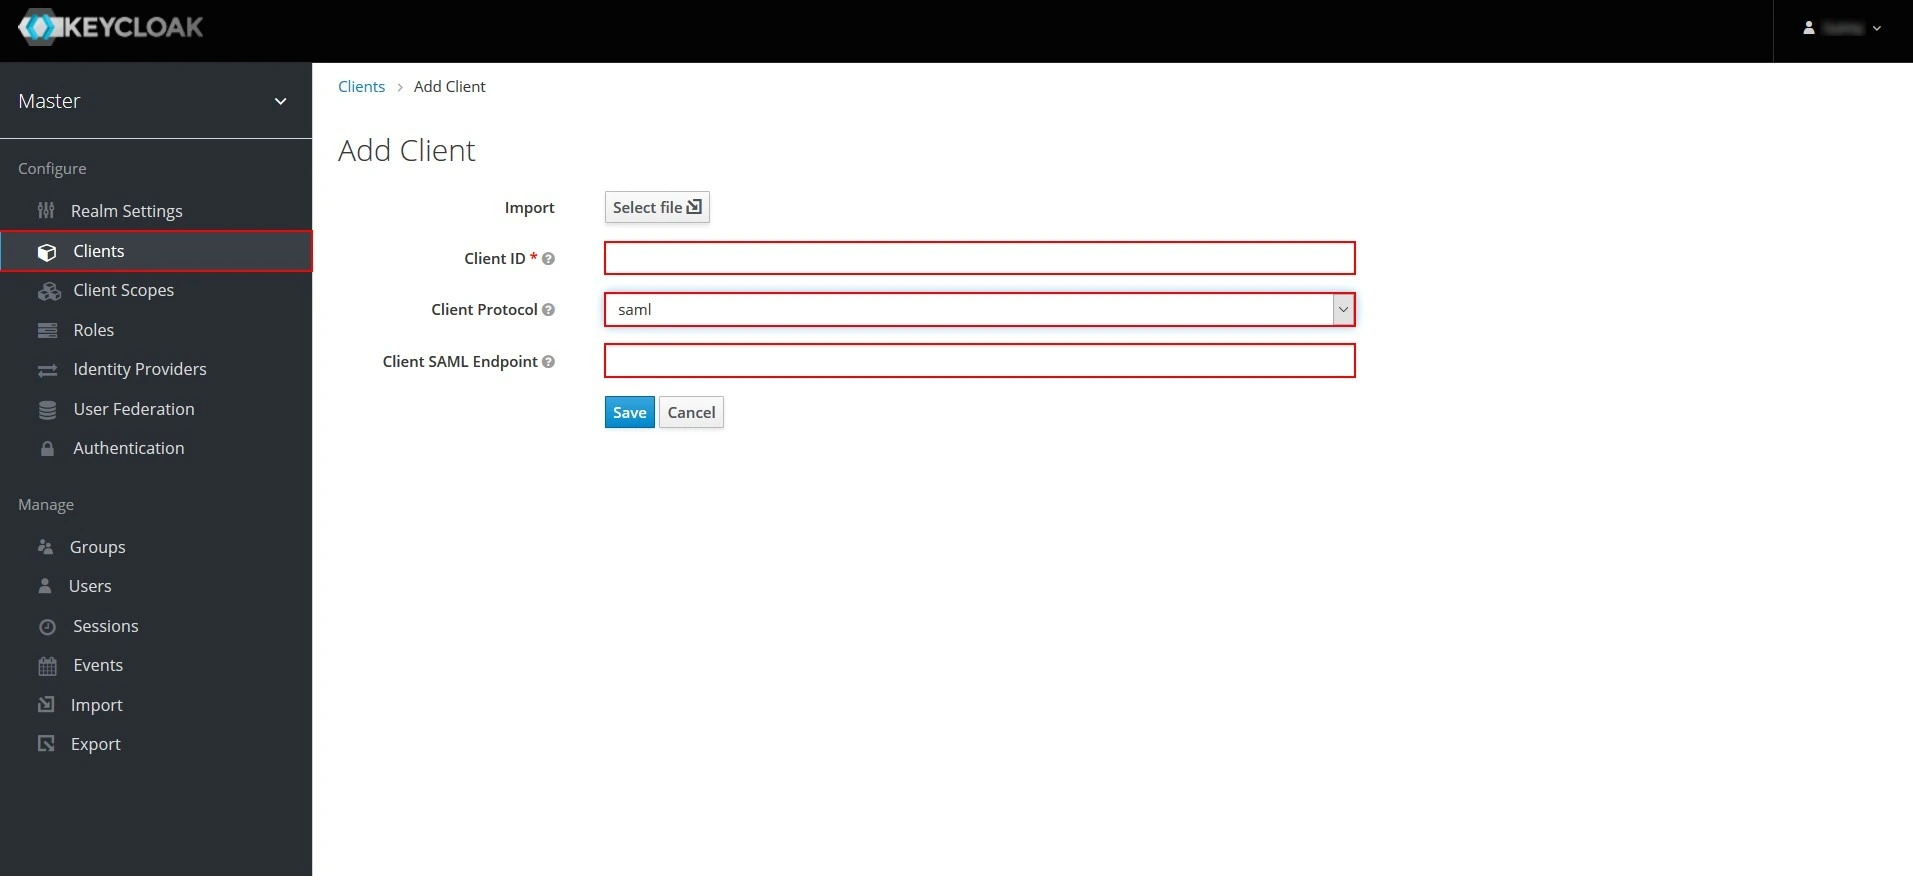
| 顧客ID | その SP-EntityID / 発行者 プラグインのサービスプロバイダーメタデータタブから |
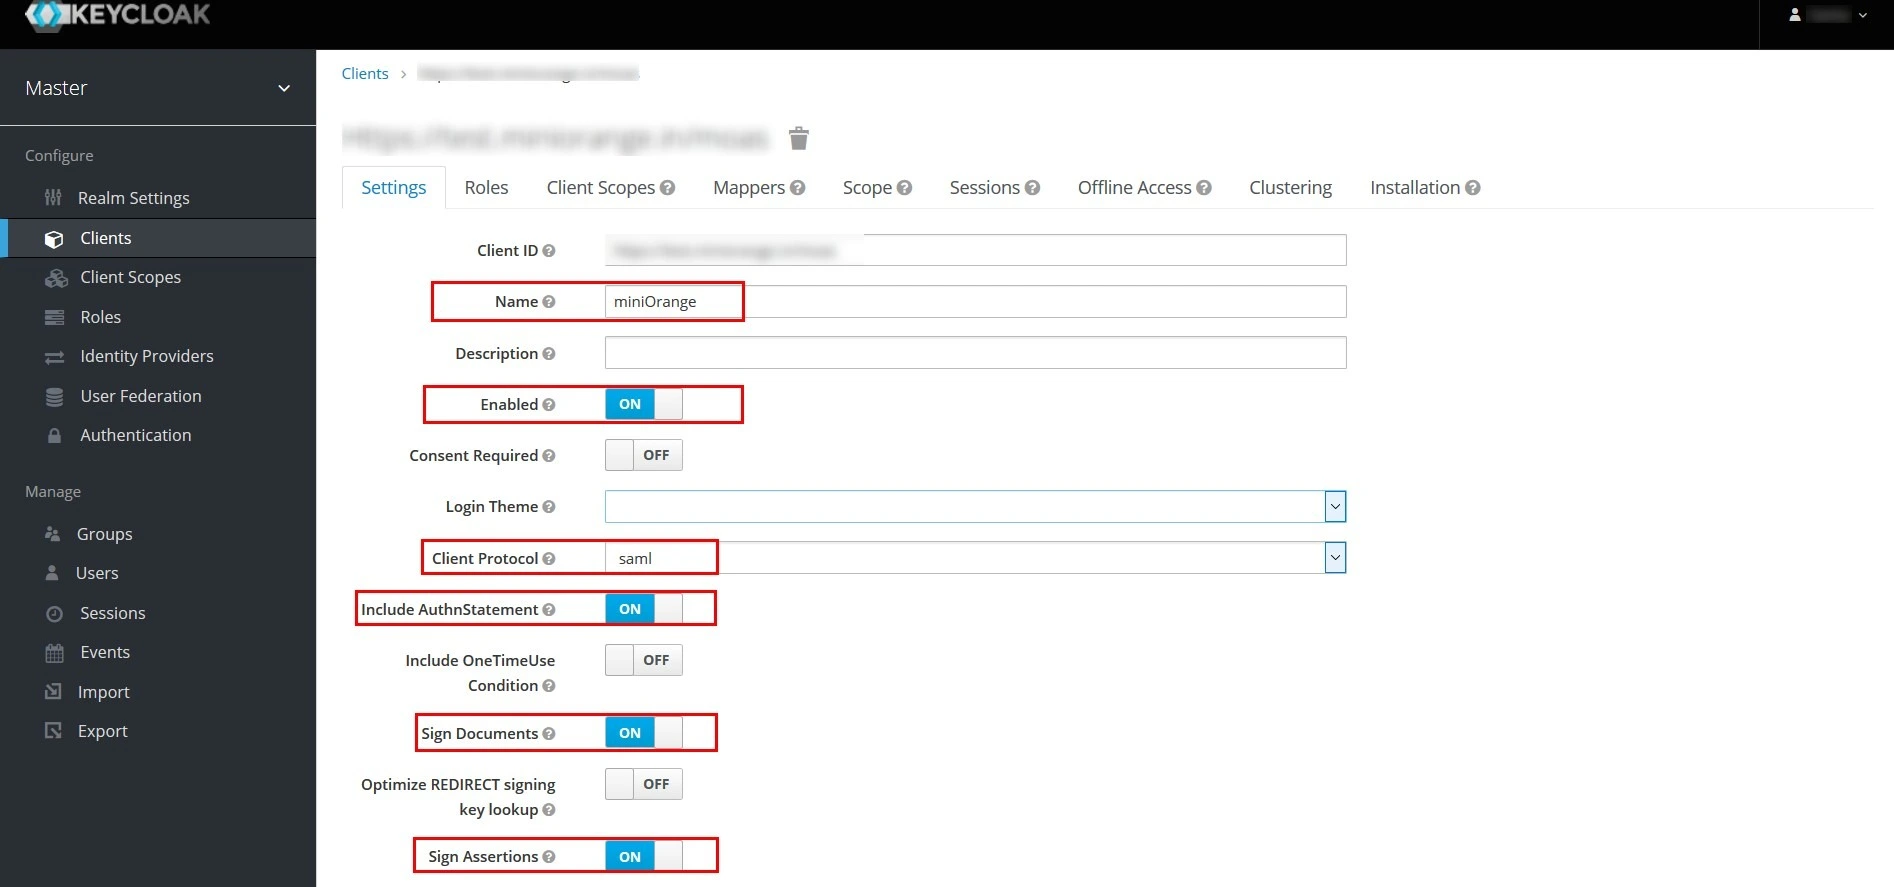
| 名前 | このクライアントの名前を入力してください |
| 詳細説明 | 説明を入力してください |
| クライアントの署名が必要です | オフ |
| POSTバインディングを強制する | オフ |
| NameID 形式を強制する | オフ |
| 名前IDの形式 | メールアドレス |
| ルートURL | 空のままにするか、サービス プロバイダーの [メタデータ] タブからベース URL を指定します |
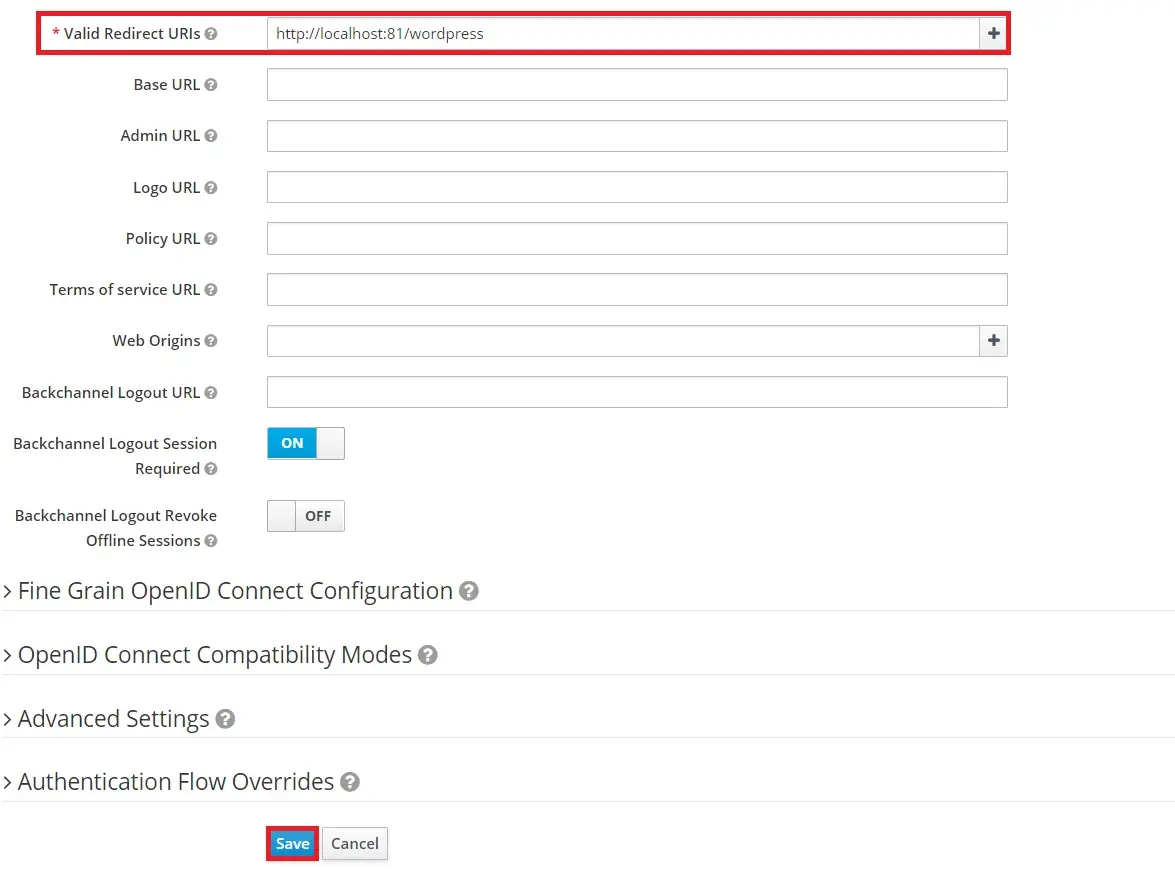
| 有効なリダイレクト URI | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
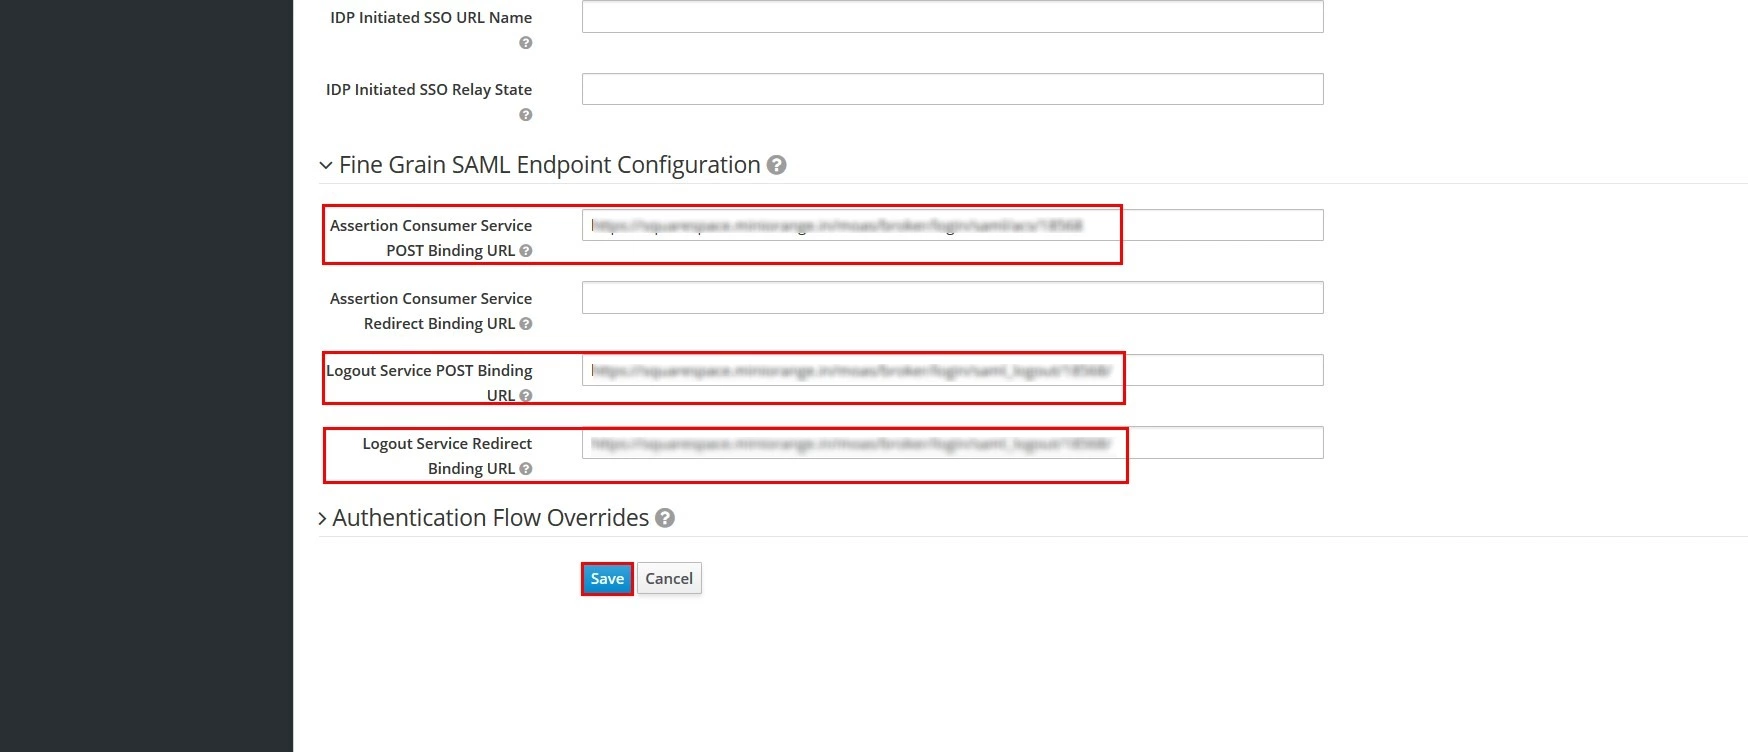
| アサーション コンシューマ サービス POST バインディング URL | ACS URL |
| ログアウトサービスリダイレクトバインドURL | シングルログアウトURL |
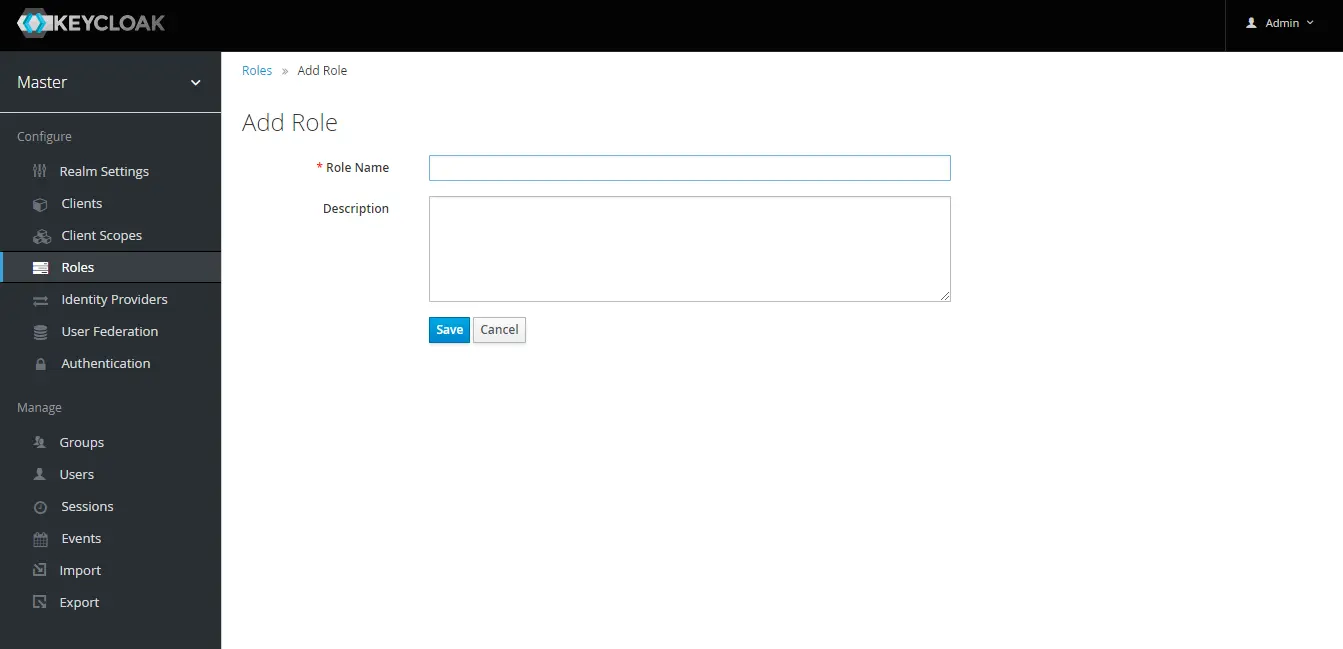
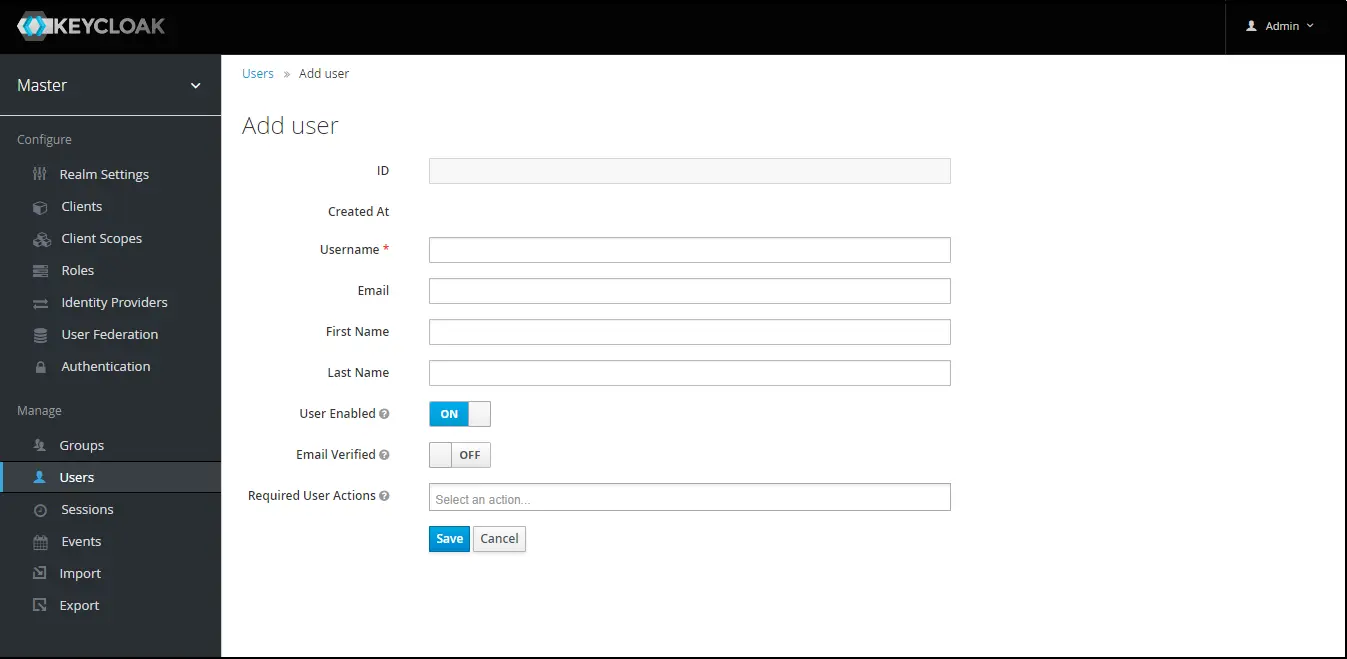
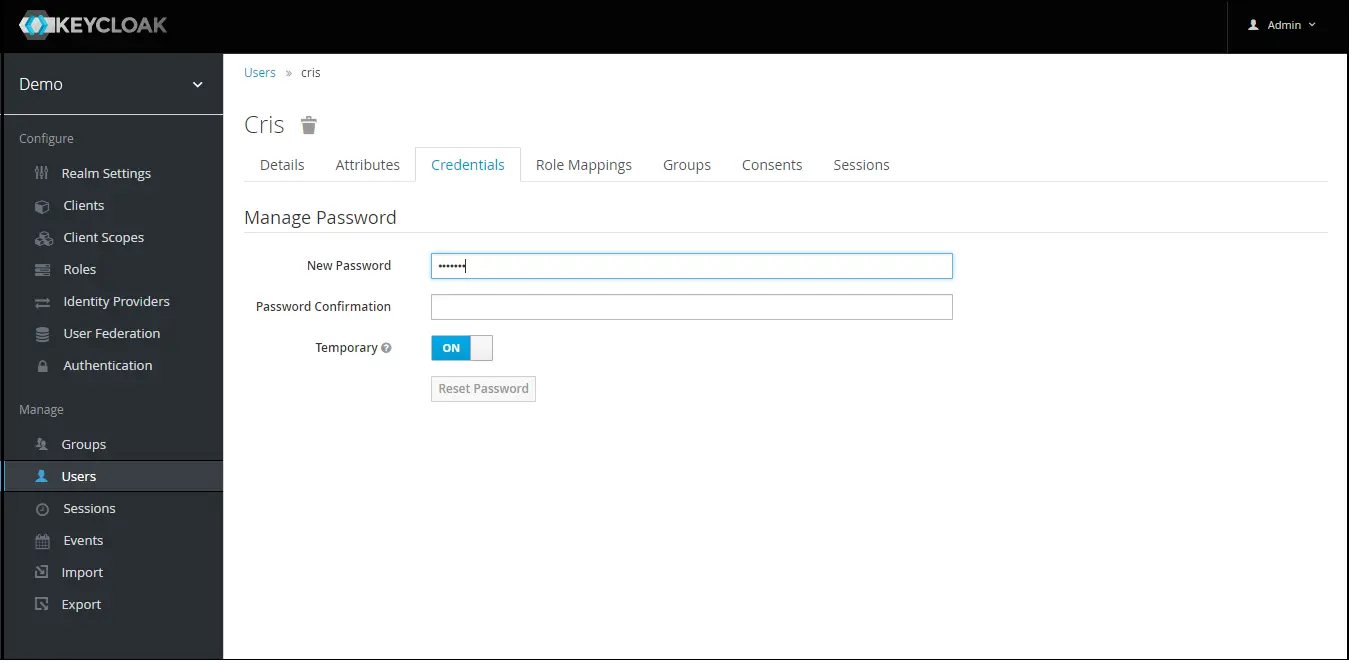
注 : 一時パスワードを無効にすると、ユーザー パスワードは永続的なものになります。
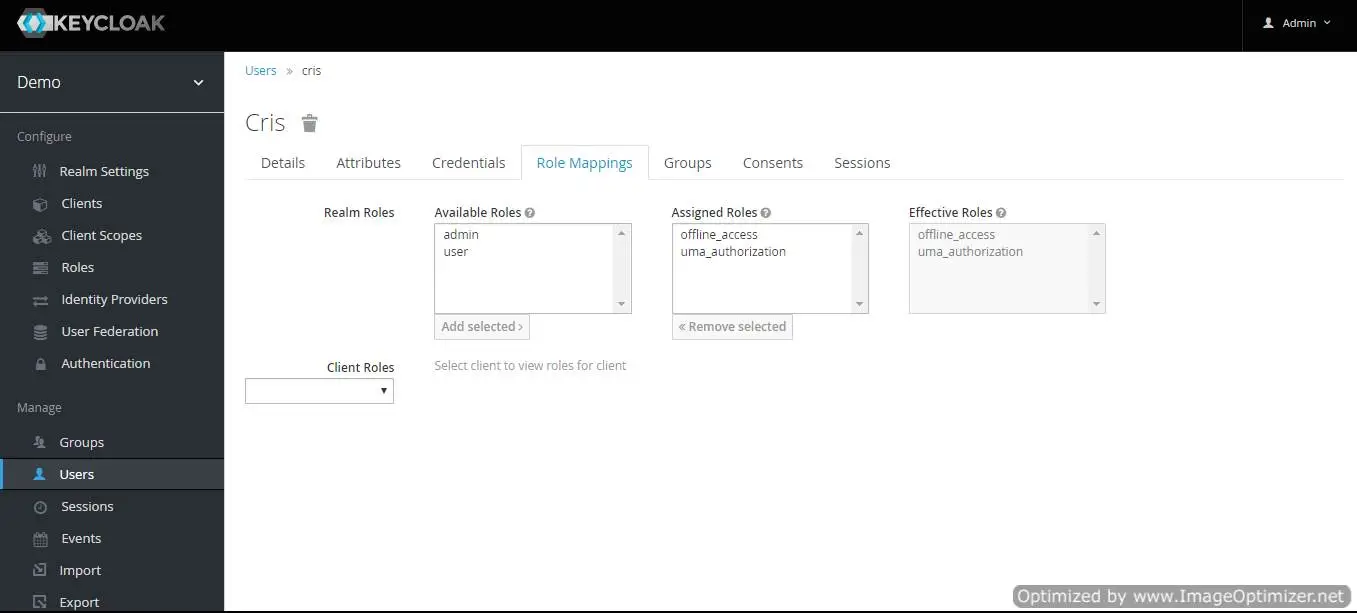
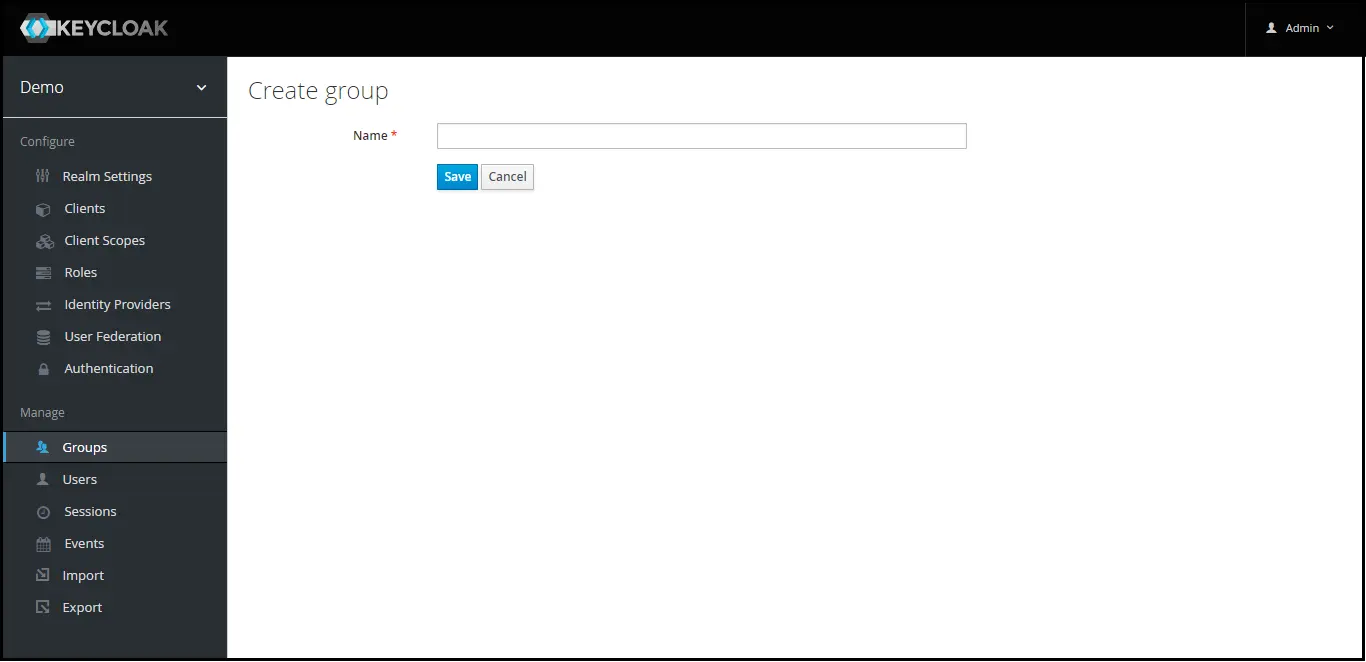
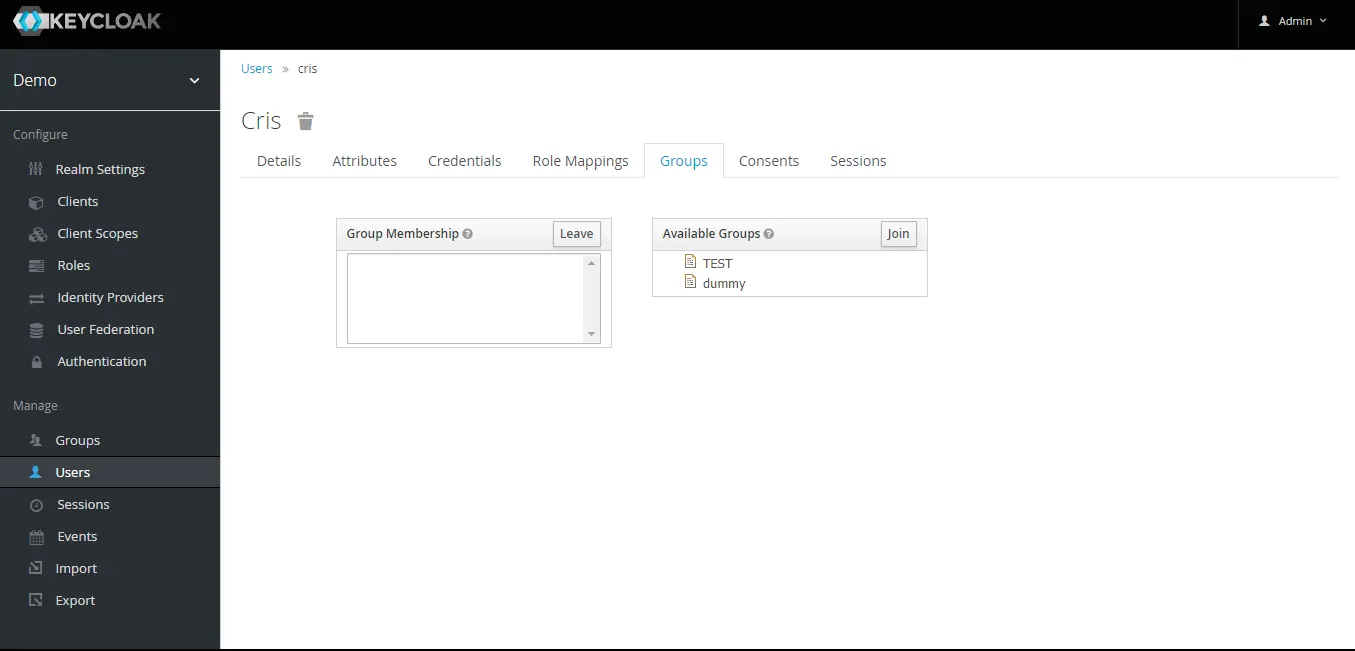
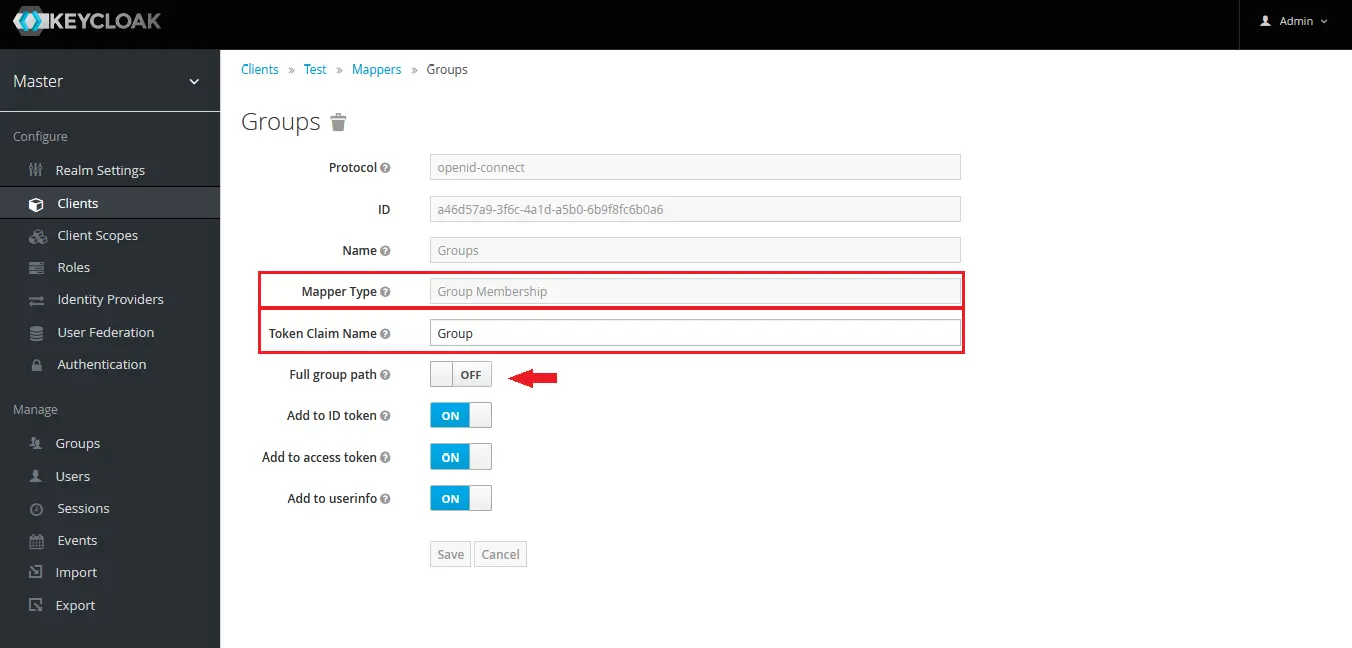
注: -- フルパスがグループ上にある場合は、グループパスがフェッチされ、それ以外の場合はグループ名がフェッチされます。
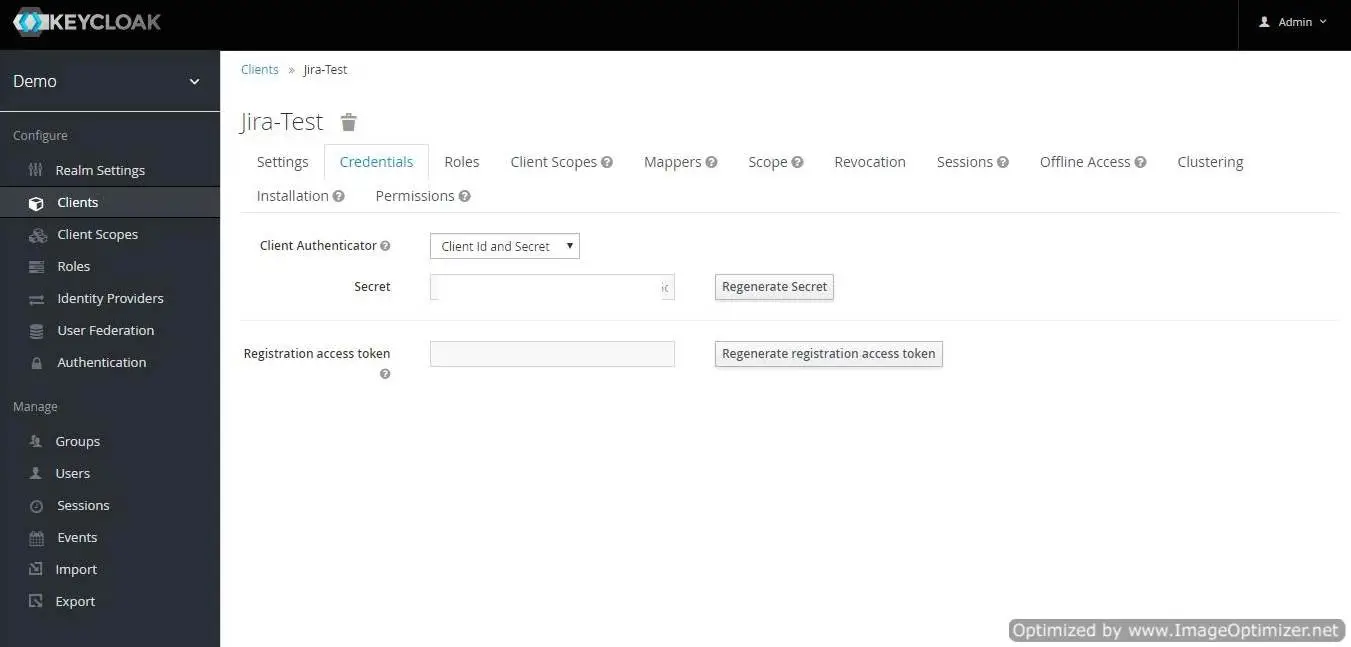
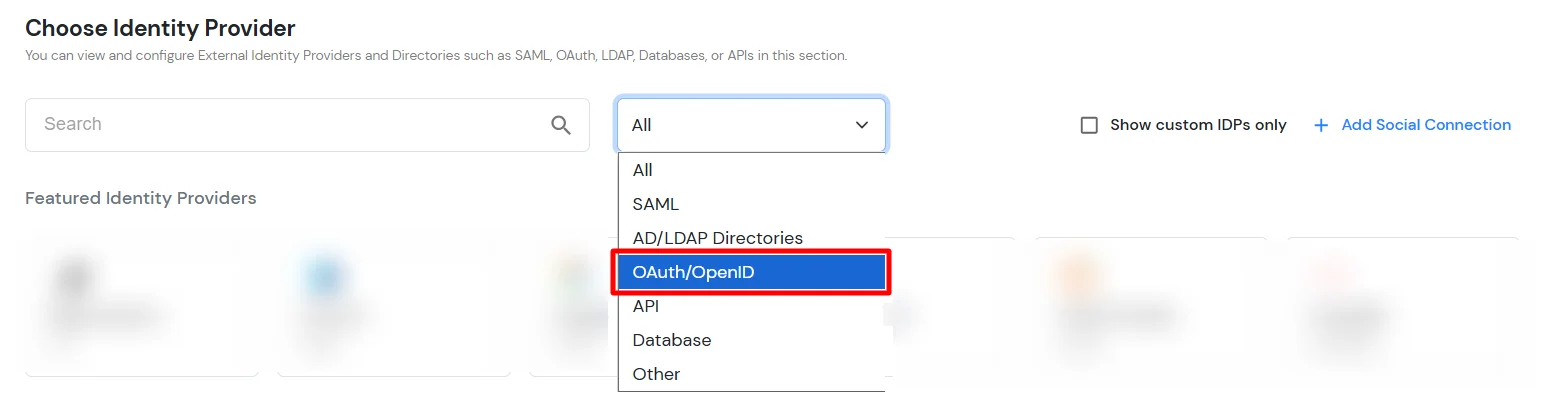
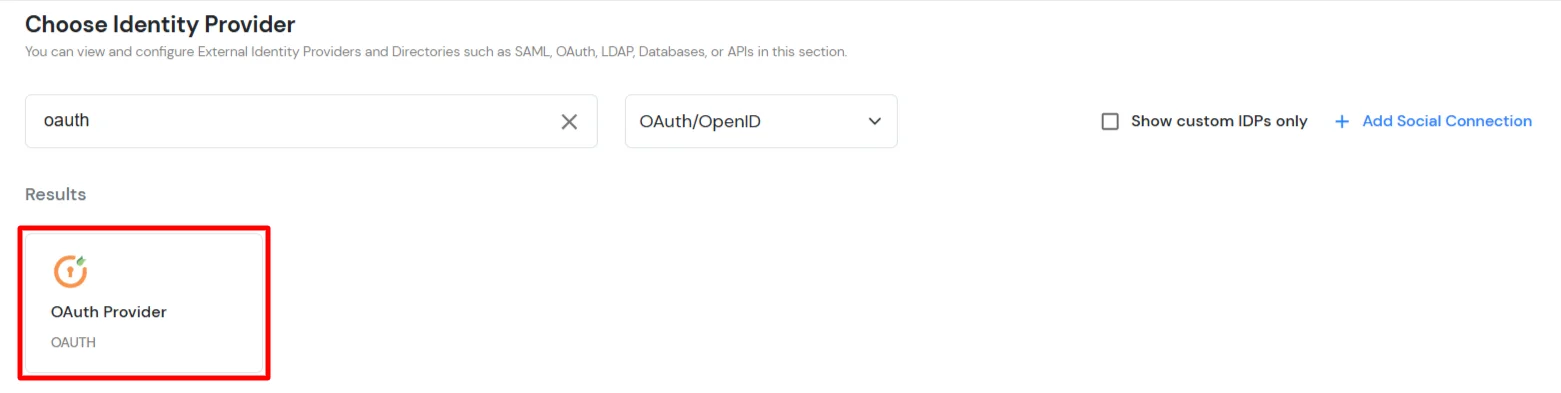
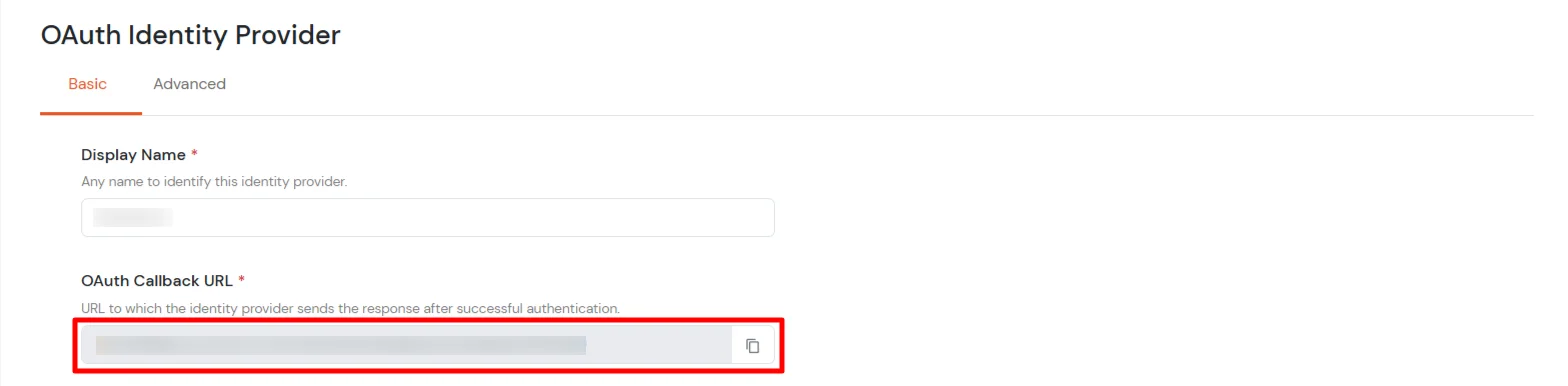
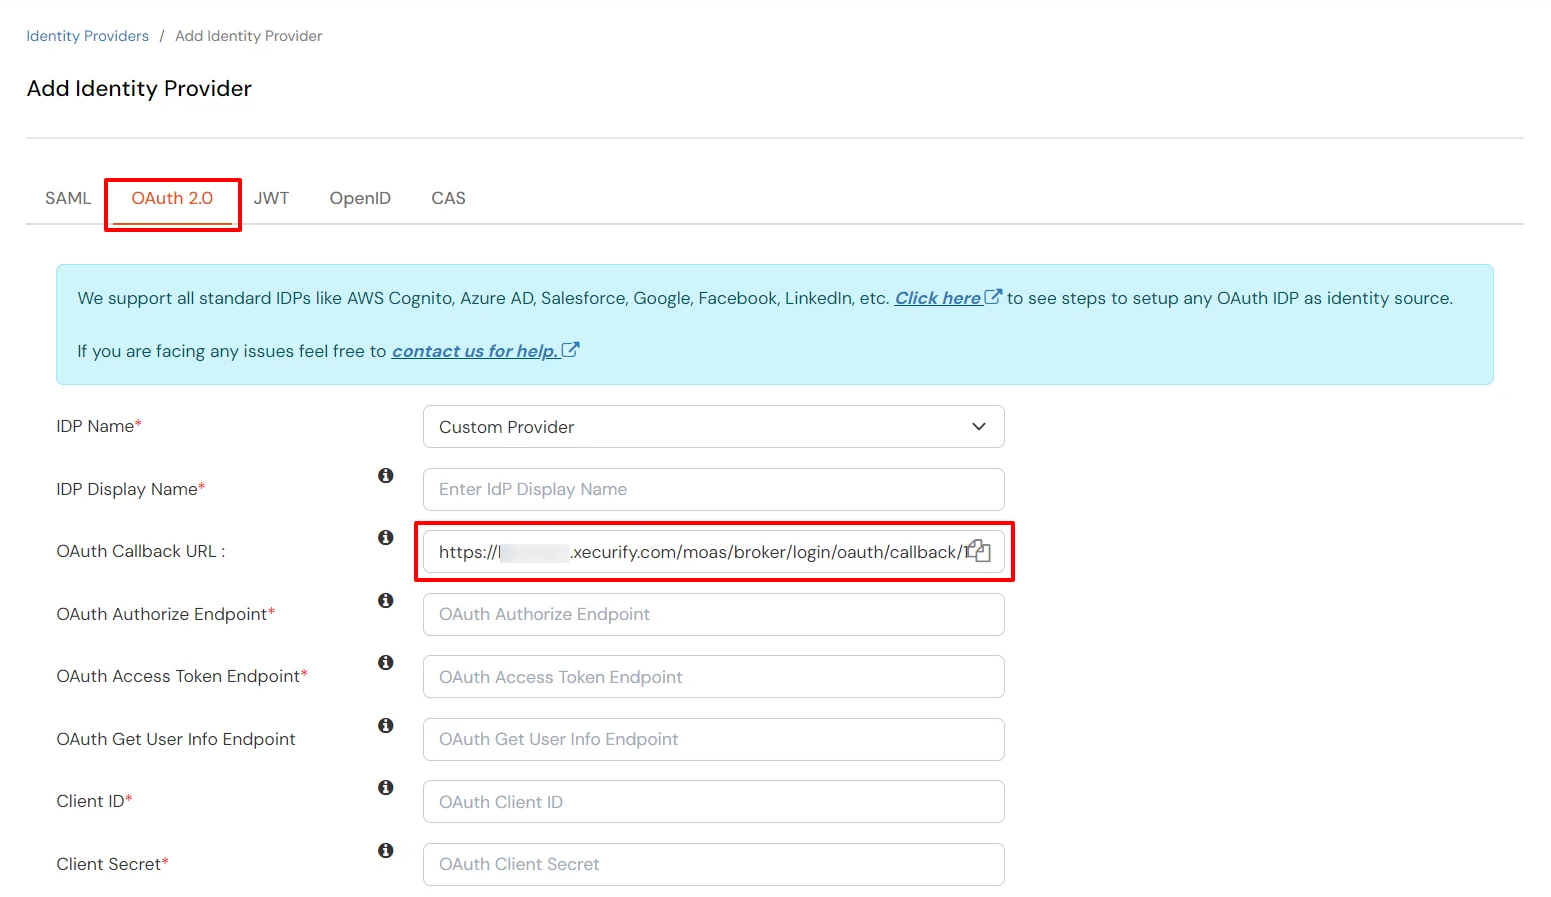
OAuth設定を使用してKeycloakをIdPとして設定するには、以下の手順に従ってください。
| 表示名 | 適切な名前を入力してください |
| 顧客ID | ステップ1から |
| クライアントシークレット | ステップ1から |
| 認可エンドポイント | https://{your-base-url}/as/authorization.oauth2 |
| トークンエンドポイント | https://{your-base-url}/as/token.oauth2 |
| ユーザー情報エンドポイント (オプション) | https://{your-base-url}/idp/userinfo.oauth2 |
| スコープ | オート |
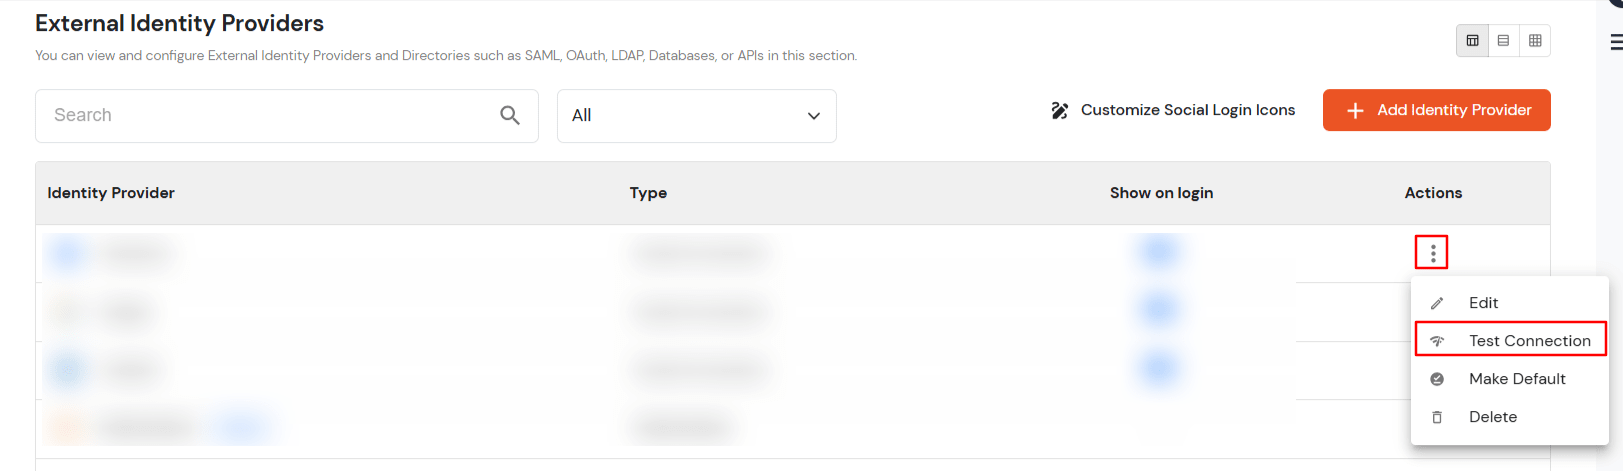
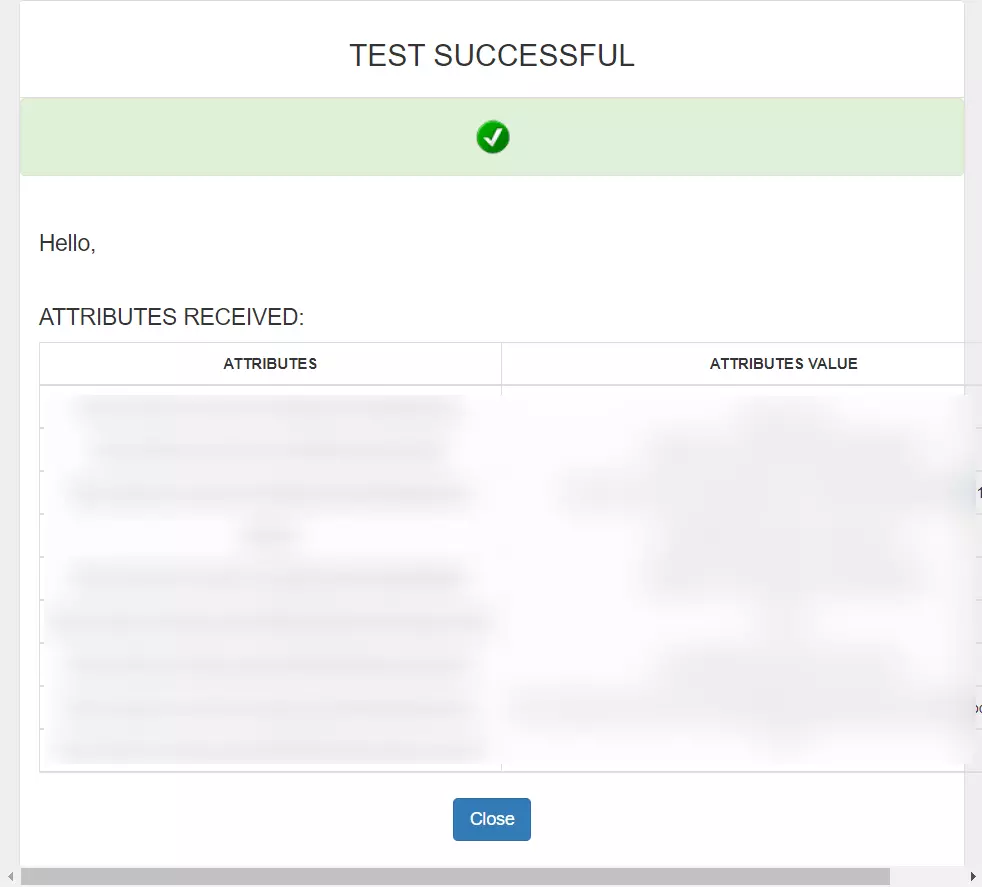
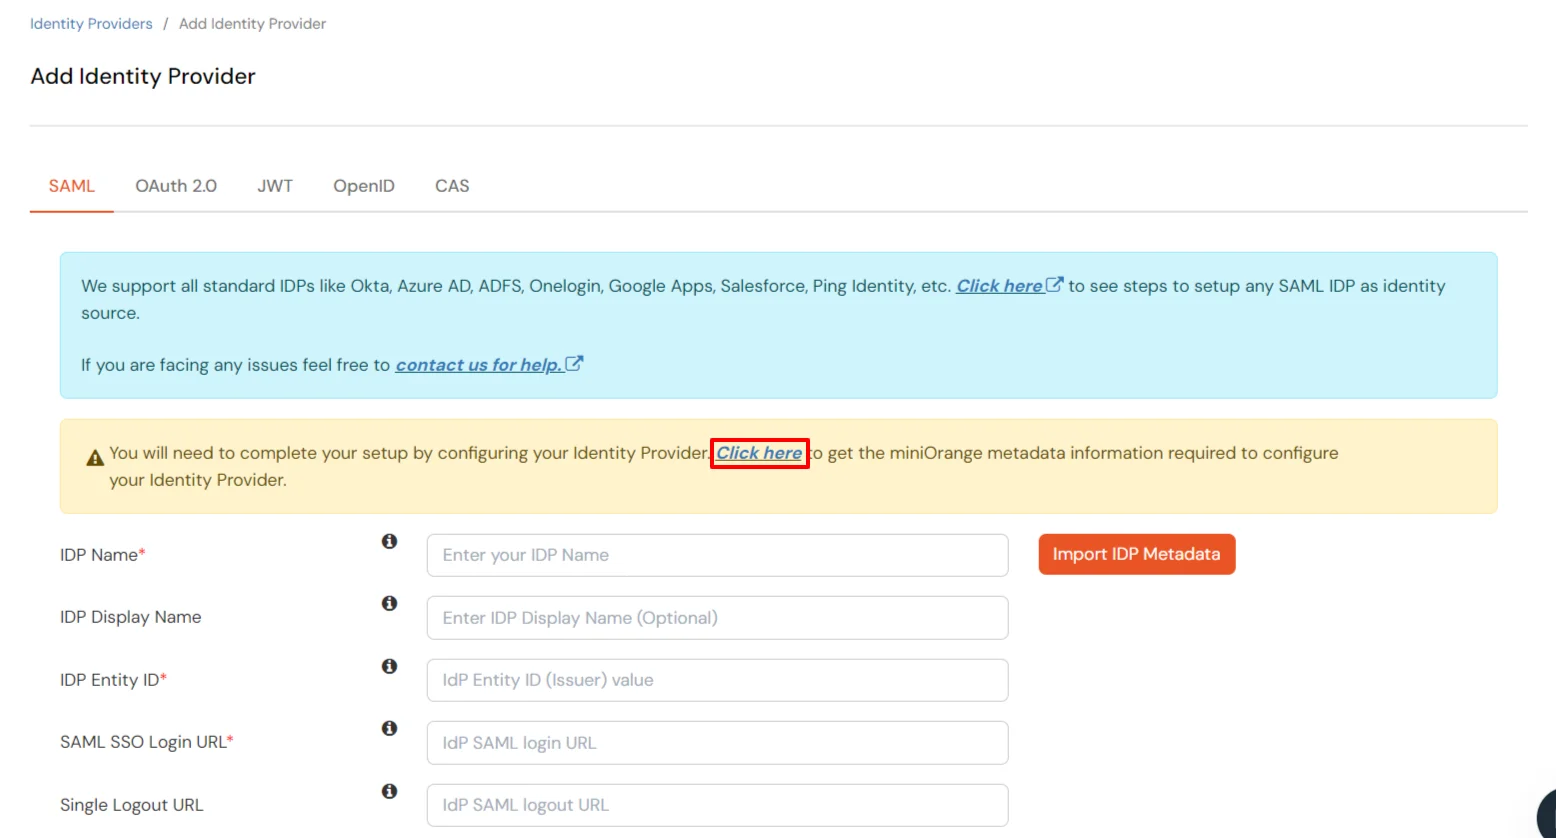
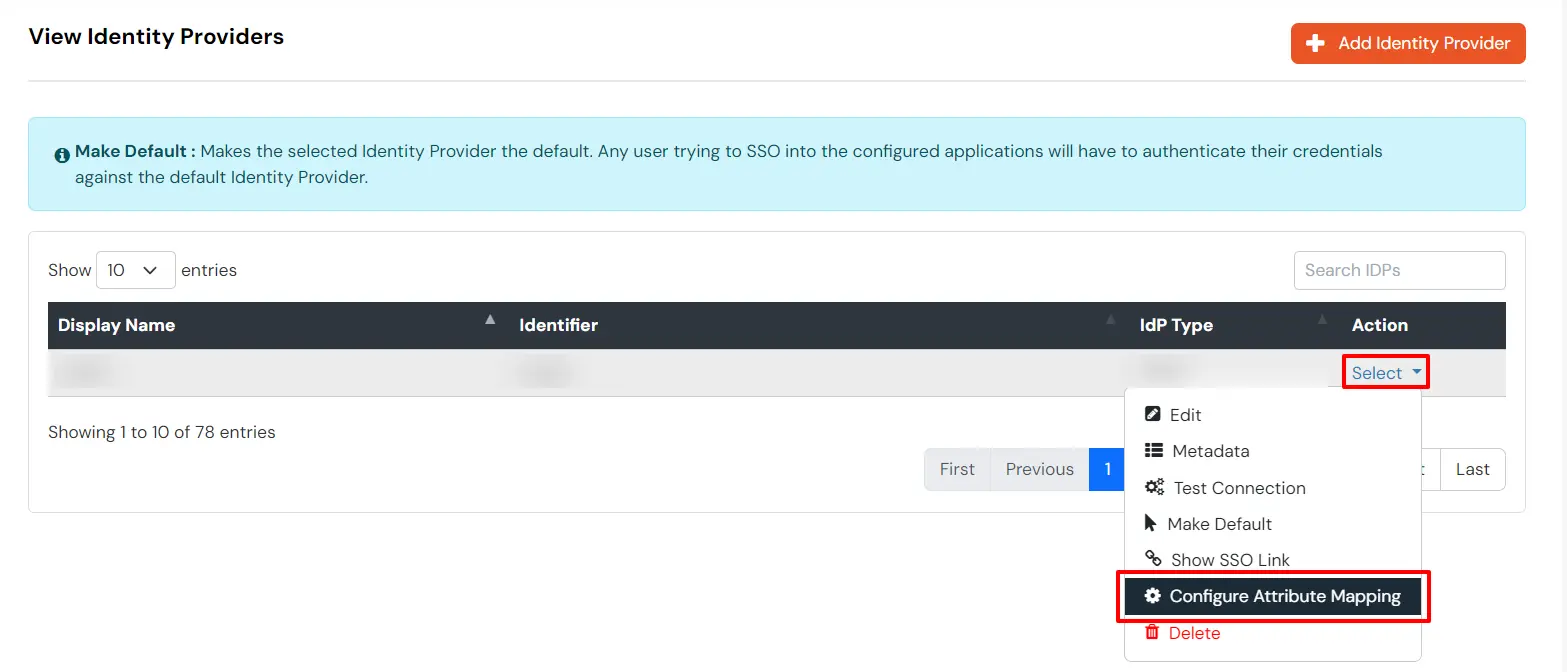
SAML/WS-FED、OAuth/OIDC、JWT、Radiusなどを設定する場合は、このガイドに従ってください。
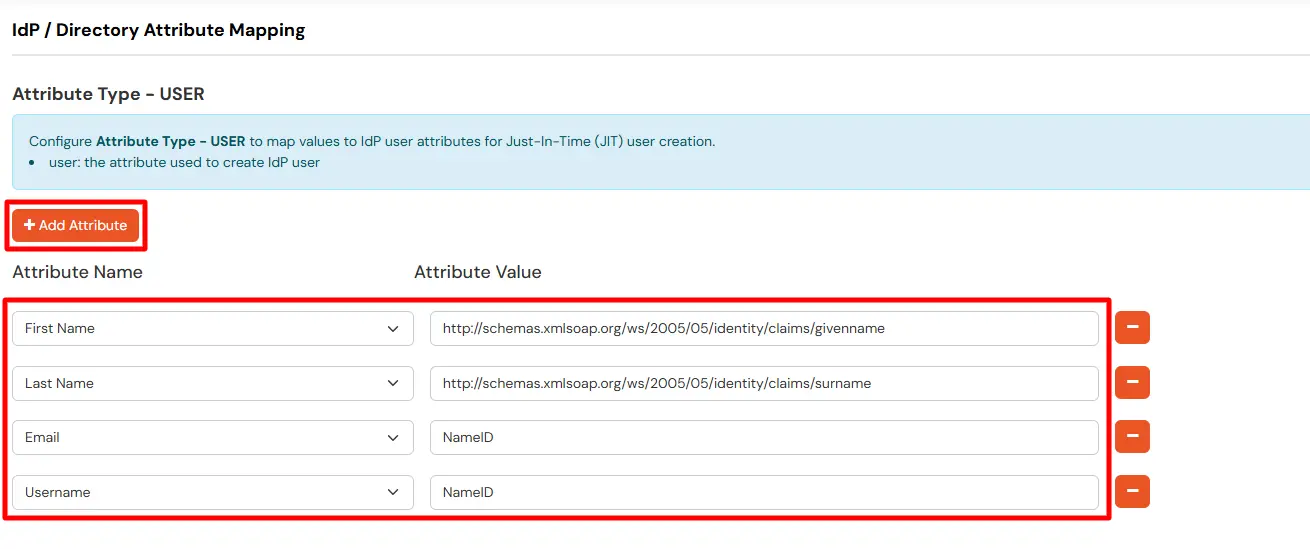
ジャストインタイム (JIT) ユーザー作成中に、電子メールやユーザー名などの情報をマップします。ユーザー プロファイルを作成するには、電子メールとユーザー名の属性が必要です。
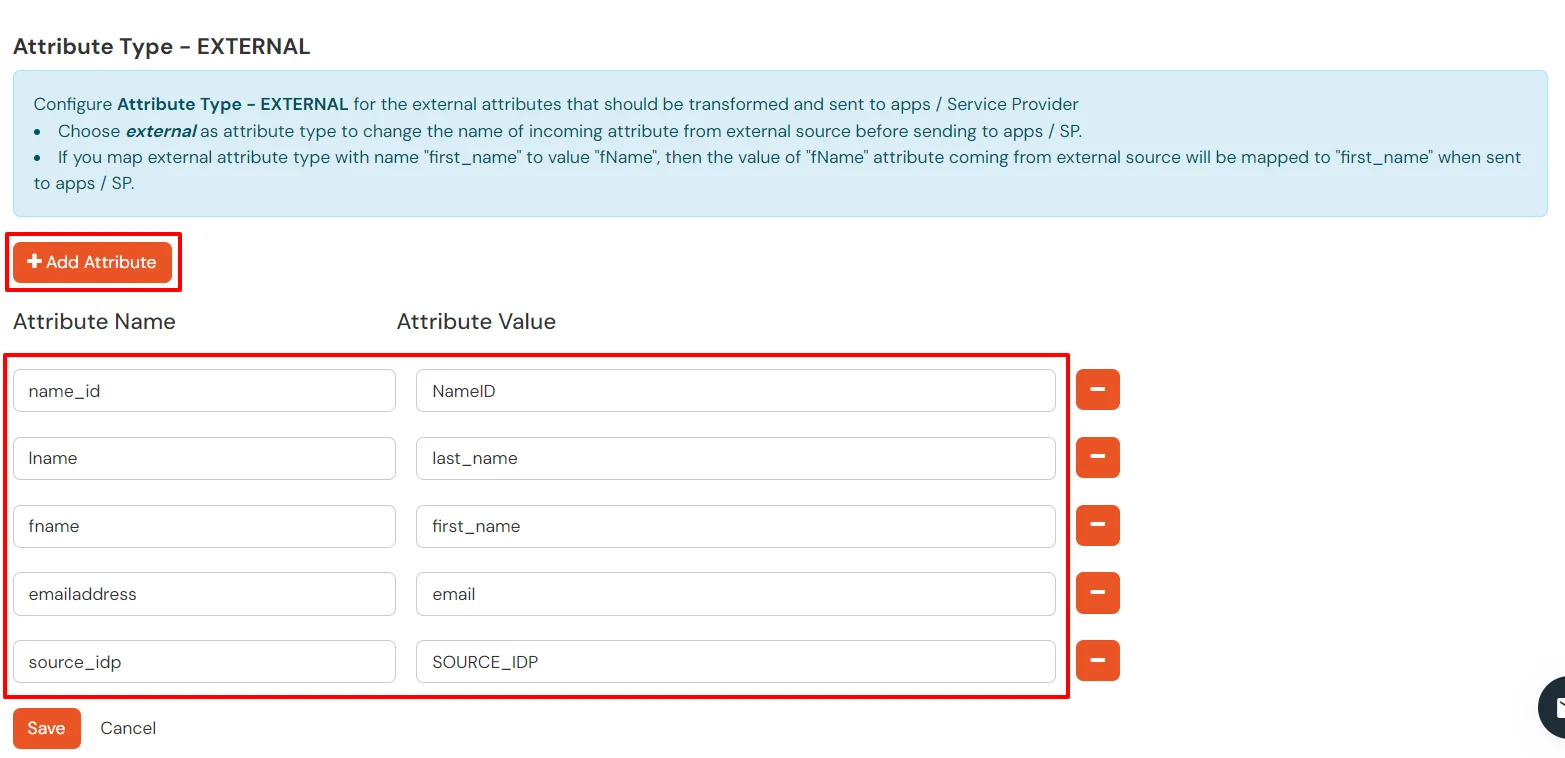
EXTERNAL マッピングは、受信した属性名をアプリに送信する前に変更し、データが正しい形式であることを保証します。
複数のIDP(アイデンティティプロバイダー)を設定し、ユーザーが認証に使用するIDPを選択できるようにしたい場合は、このガイドに従ってください。

