こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrangeは、 MariaDBを使用したすぐに使えるシングルサインオンソリューションを提供します。このソリューションにより、MariaDB認証情報を使用して、あらゆるアプリケーションへの安全なアクセスを数分以内に展開できます。
ユーザーが保存されるCRM/HRM/CMS/LMSなどの様々なユーザー管理システムは、シングルサインオンやその他の認証プロトコルを本来サポートしていません。そこで、miniOrange MariaDB SSOソリューションが登場し、これらのアプリケーションに様々なSSOサービスを提供します。
miniOrangeは、お客様の環境でAzure ADをIDPとして使用してさまざまなアプリのSSOを構成するための、システムエンジニアとの相談電話による無料サポートを30日間の無料トライアルで提供しています。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。
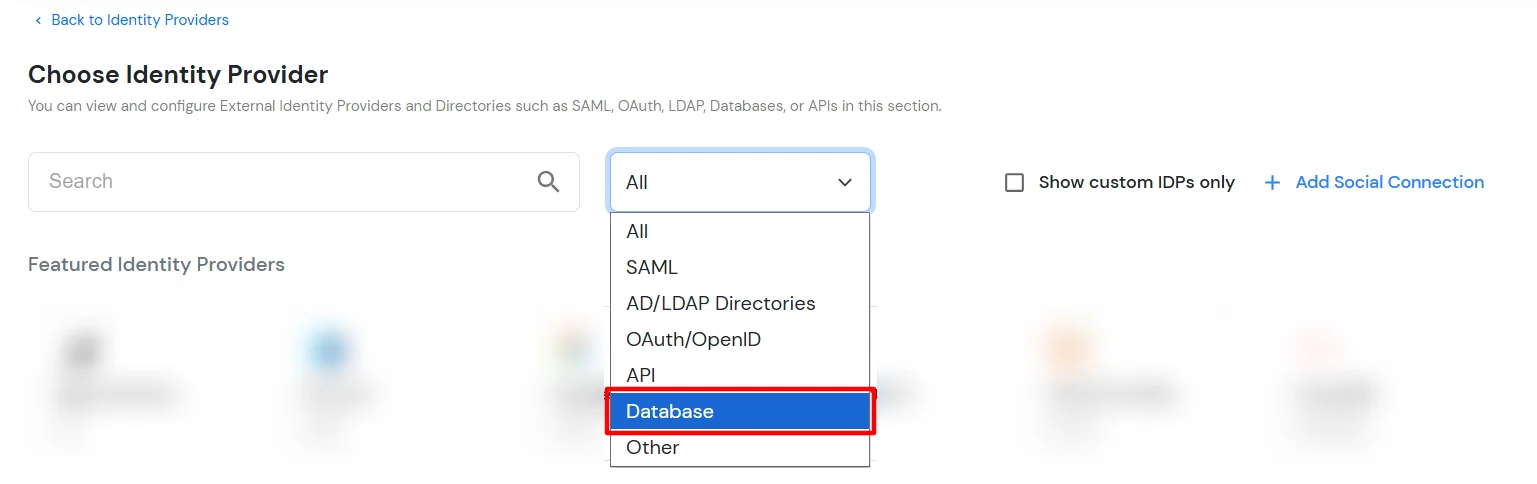
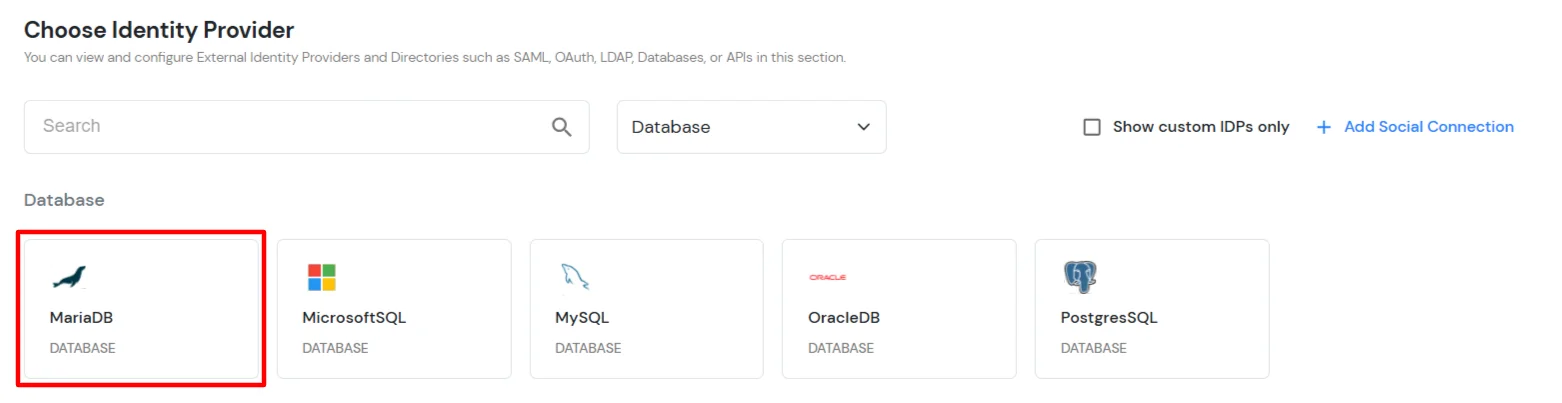
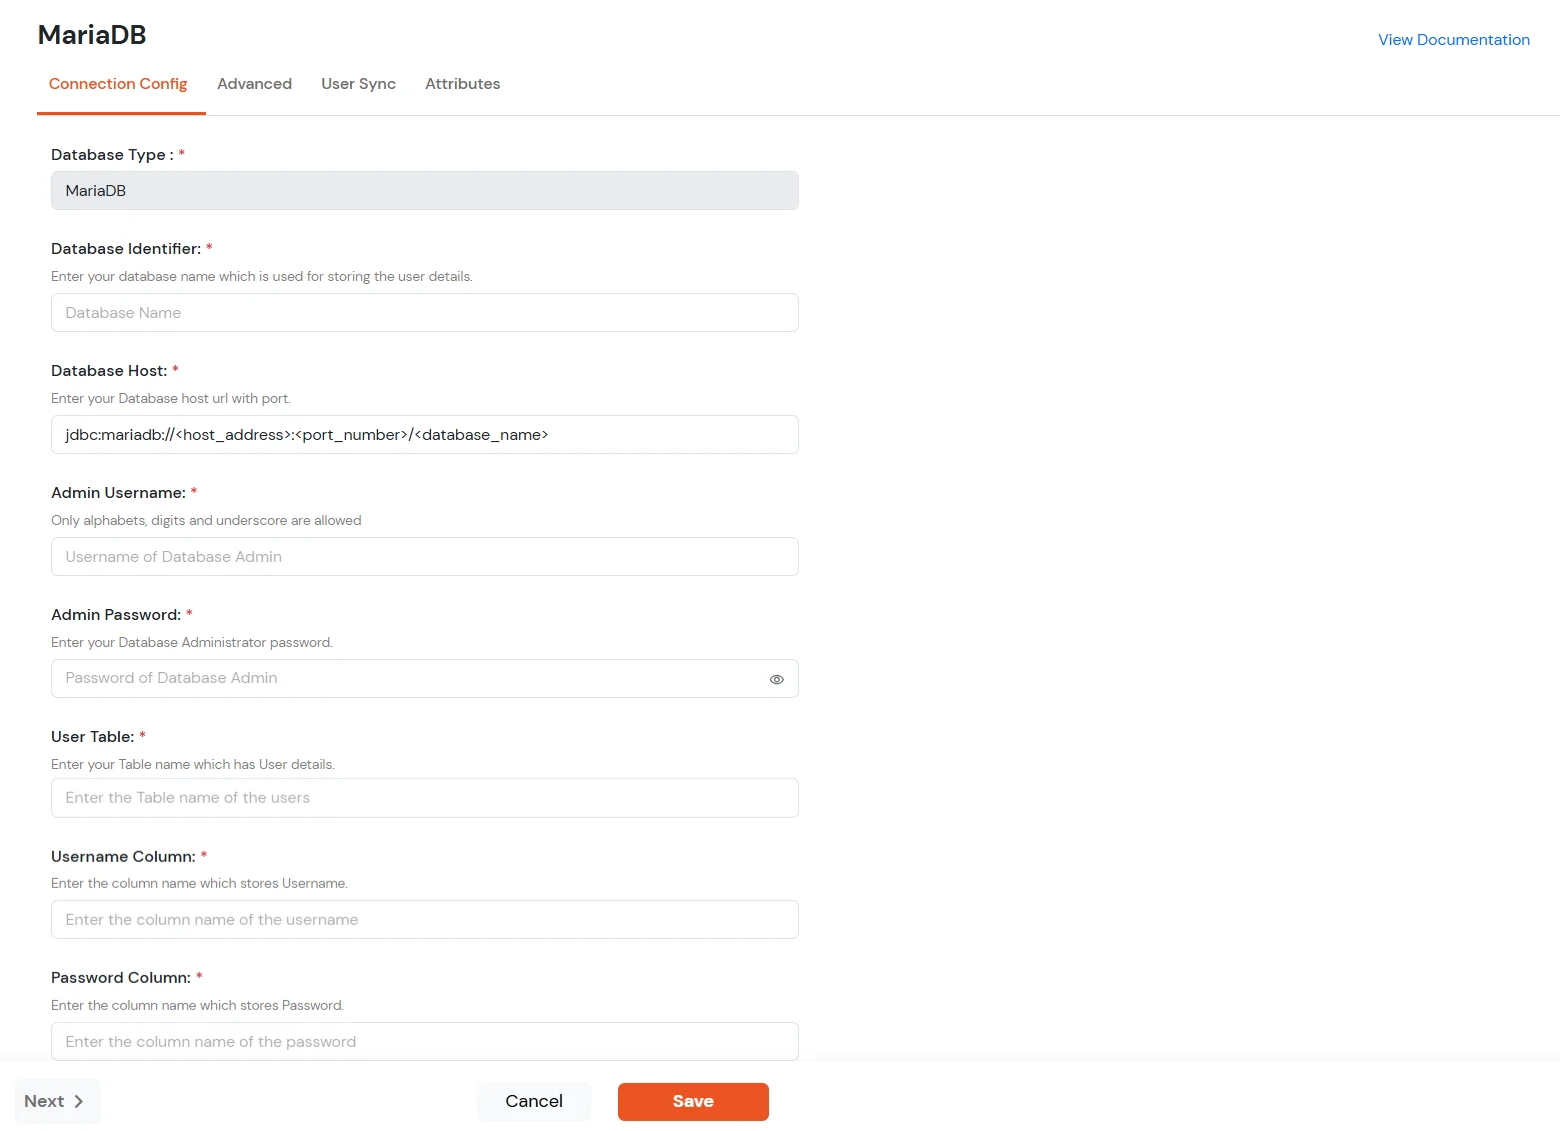
| フィールド | 詳細説明 | ||||||||
|---|---|---|---|---|---|---|---|---|---|
| データベース識別子 | 入力する データベース識別子—追加するデータベースの名前。ユーザーストアに関連する任意の名前を指定できます。 | ||||||||
| データベースホスト | 次の表は、構成ページのフィールドのデフォルト値と構文を示しています。
|
||||||||
| 管理ユーザー名 | ローカルホストの場合、管理者ユーザー名は通常 '根'リモート ホストの場合は、管理者に問い合わせてください。 | ||||||||
| 管理者パスワード | 管理者ユーザー名に対応する管理者パスワードを入力します。 | ||||||||
| ユーザーテーブル | その ユーザーテーブル 認証のためにユーザーが保存されるデータベース テーブルです。 例えば、で WordPress ユーザーテーブル is wp_users. | ||||||||
| ユーザー名列 | ユーザー名列は、認証に使用されるユーザー名を格納する列です。 例えば、で WordPress ユーザー名列 is USER_LOGIN. | ||||||||
| パスワード列 | パスワード列は、ユーザーのパスワードを保存する列です。 例えば、で WordPress パスワード列 is user_pass. |
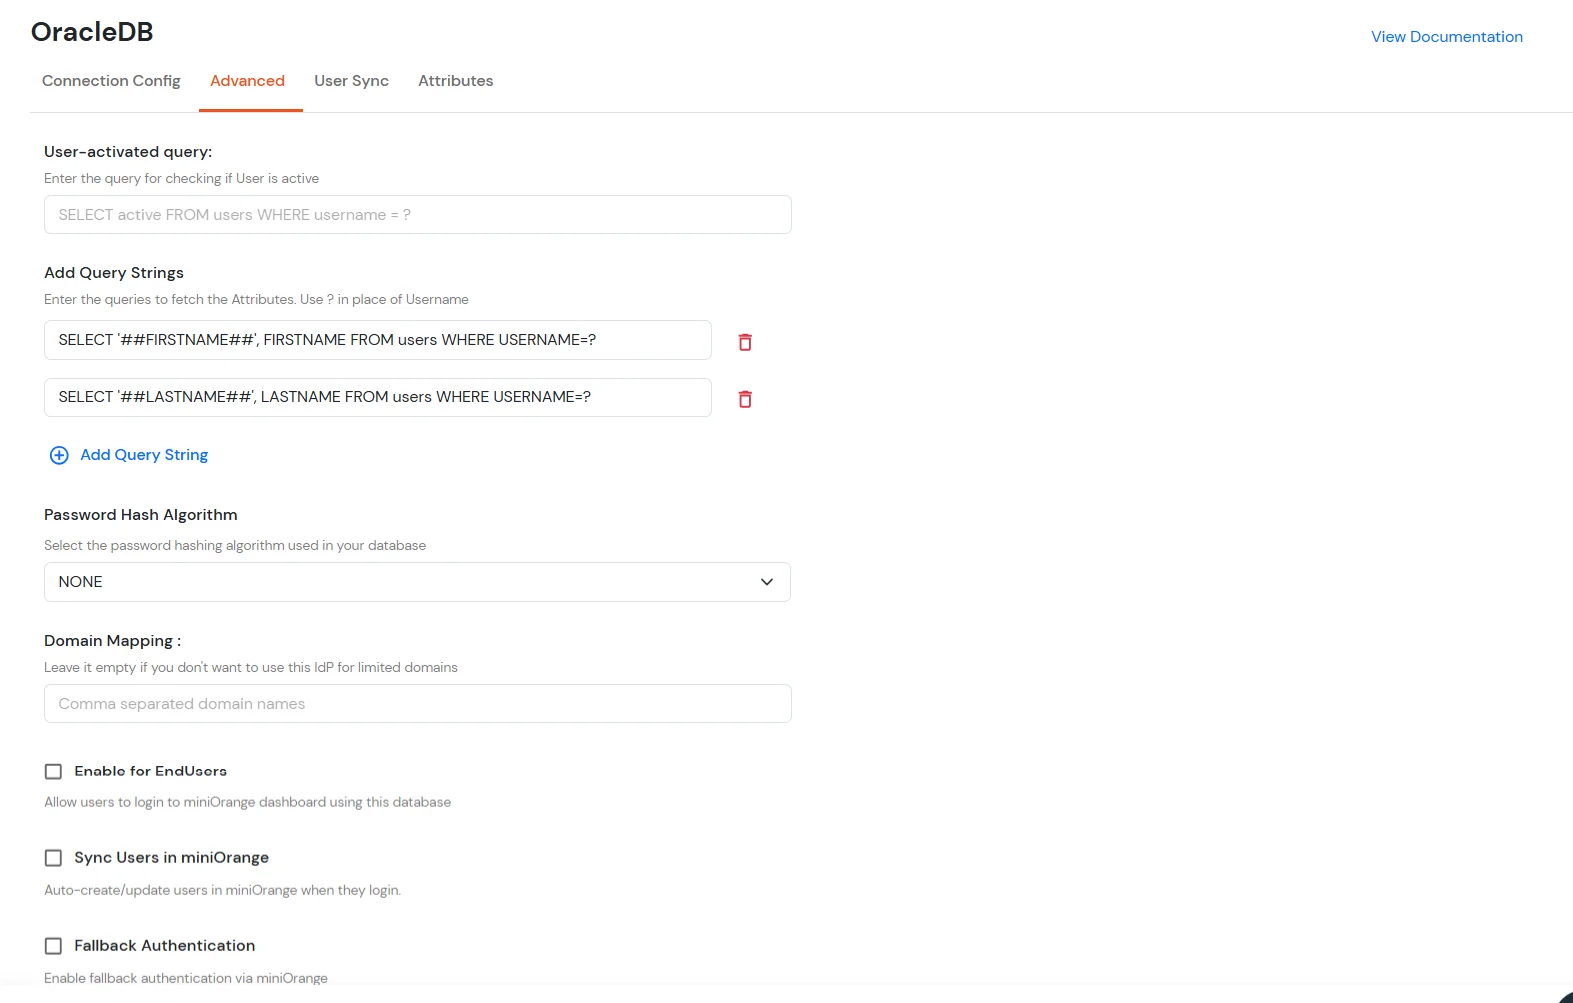
| ユーザーがアクティブにしたクエリ | ここで、ユーザーがアクティブかどうかを確認するためのクエリを入力できます。 例: |
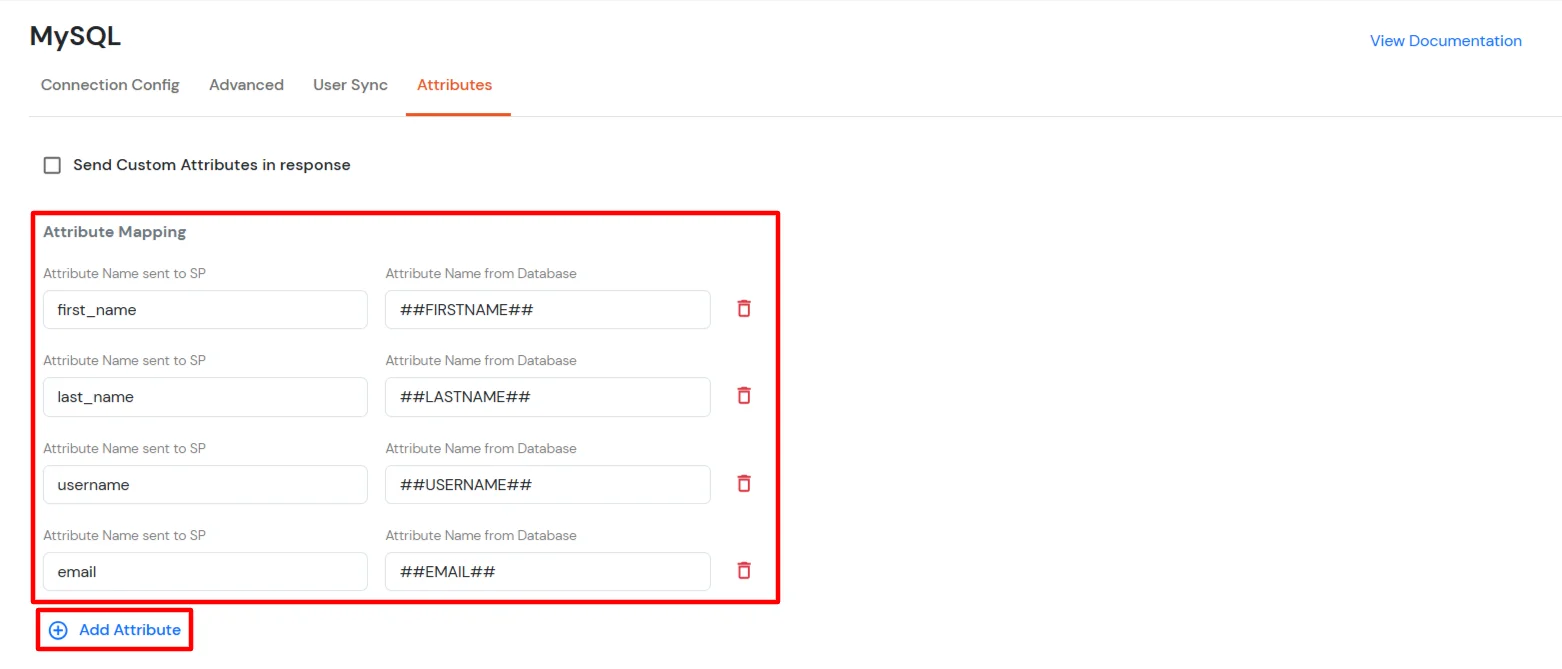
| クエリ文字列を追加する | データベースからインポートしたい列のクエリ文字列を追加します。これは属性マッピングに役立ちます。 例: |
| パスワードハッシュアルゴリズム | MariaDBで使用されるハッシュタイプは、 PHPASS. |
| ドメインマッピング | このIdPを特定のドメインに制限するには、ドメイン名をカンマ区切りで入力します。すべてのドメインを許可する場合は、空白のままにしてください。 |
| エンドユーザー向けに有効化 | エンドユーザーが IDP 資格情報を使用して対応するエンドユーザー ダッシュボードにログインできるようにする場合は、このオプションを有効にします。 |
| miniOrangeでユーザーを同期する | エンドユーザーダッシュボードにログインすると、miniOrangeでユーザーが作成/更新されます。「エンドユーザー向けに有効化」が有効になっている場合にのみ適用されます。 |
| フォールバック認証 | このオプションを有効にすると、外部データベースに存在するユーザーは、miniOrange IdPで作成されずに、miniOrange IdPを介して直接認証されます。これは、認証元のデータベースにユーザーの個人情報や機密情報が含まれている場合に役立ちます。 |
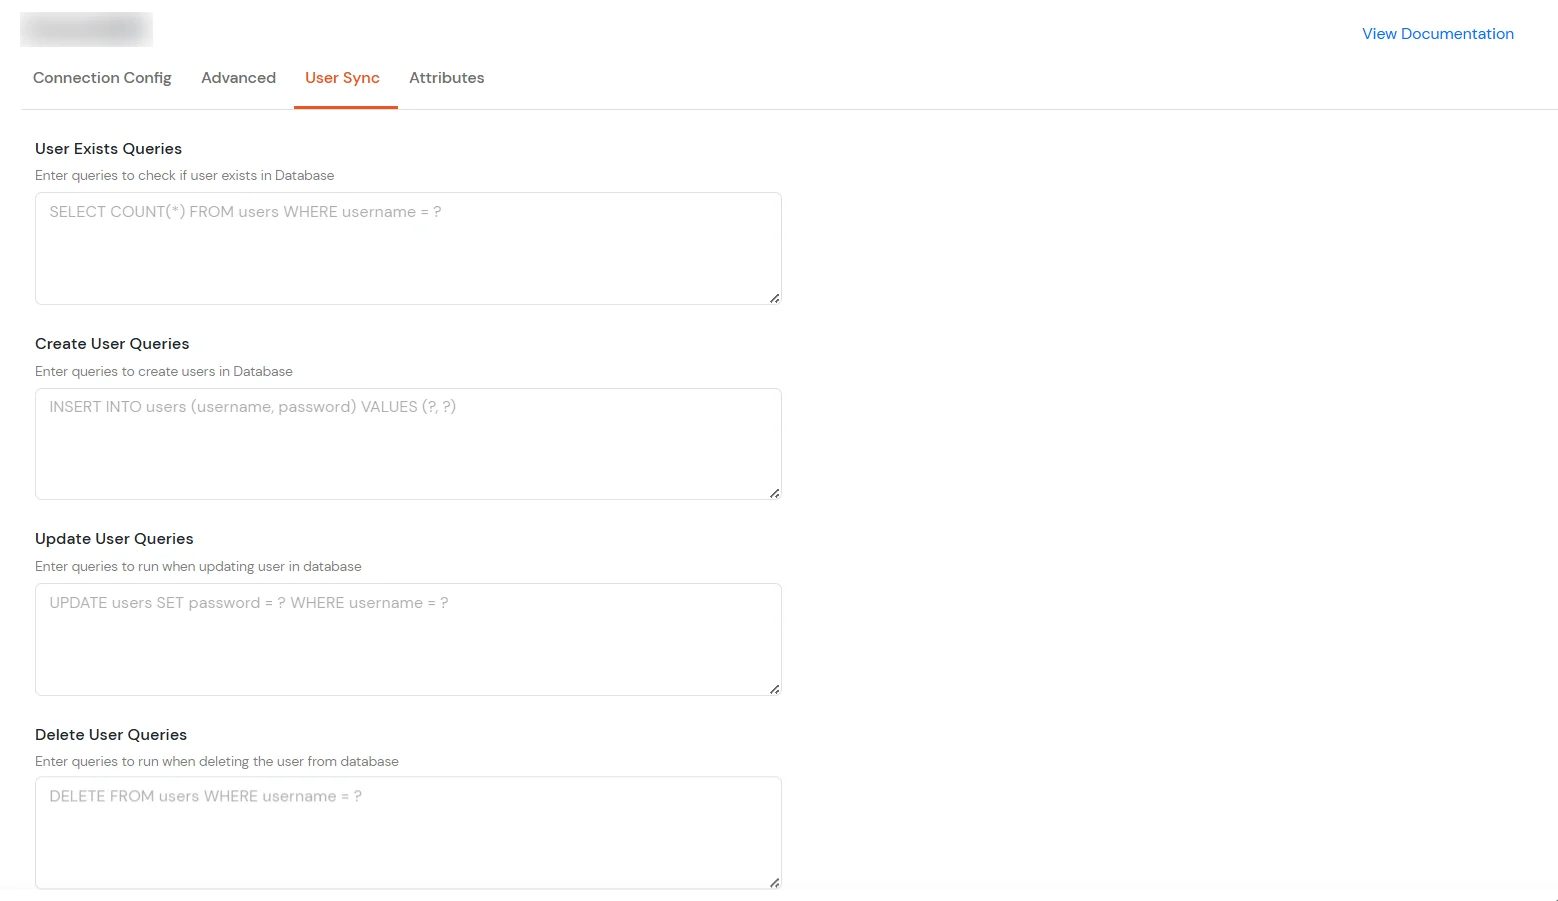
| ユーザー存在クエリ | データベースにユーザーが存在するかどうかを確認するための SQL クエリを入力します。 例: |
| ユーザークエリを作成する | データベースに新しいユーザーを作成するための SQL クエリを入力します。 例: |
| ユーザークエリの更新 | データベース内のユーザー情報を更新するための SQL クエリを入力します。 例: |
| ユーザークエリの削除 | データベースからユーザーを削除するための SQL クエリを入力します。 例: |
注:データベースから取得したい属性ごとにクエリ文字列を追加してください。
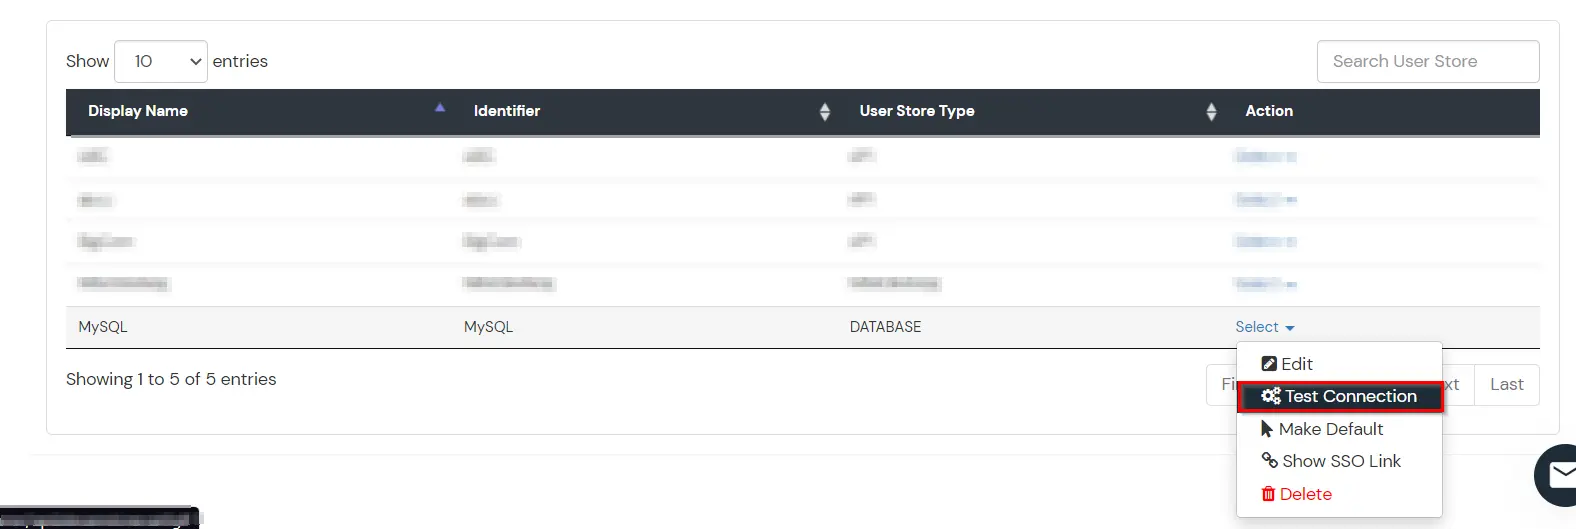
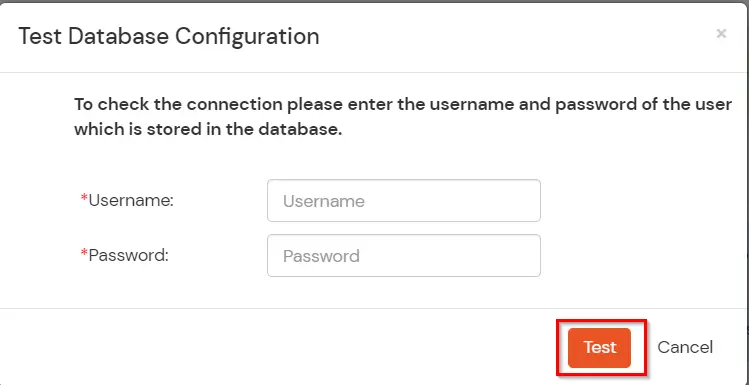
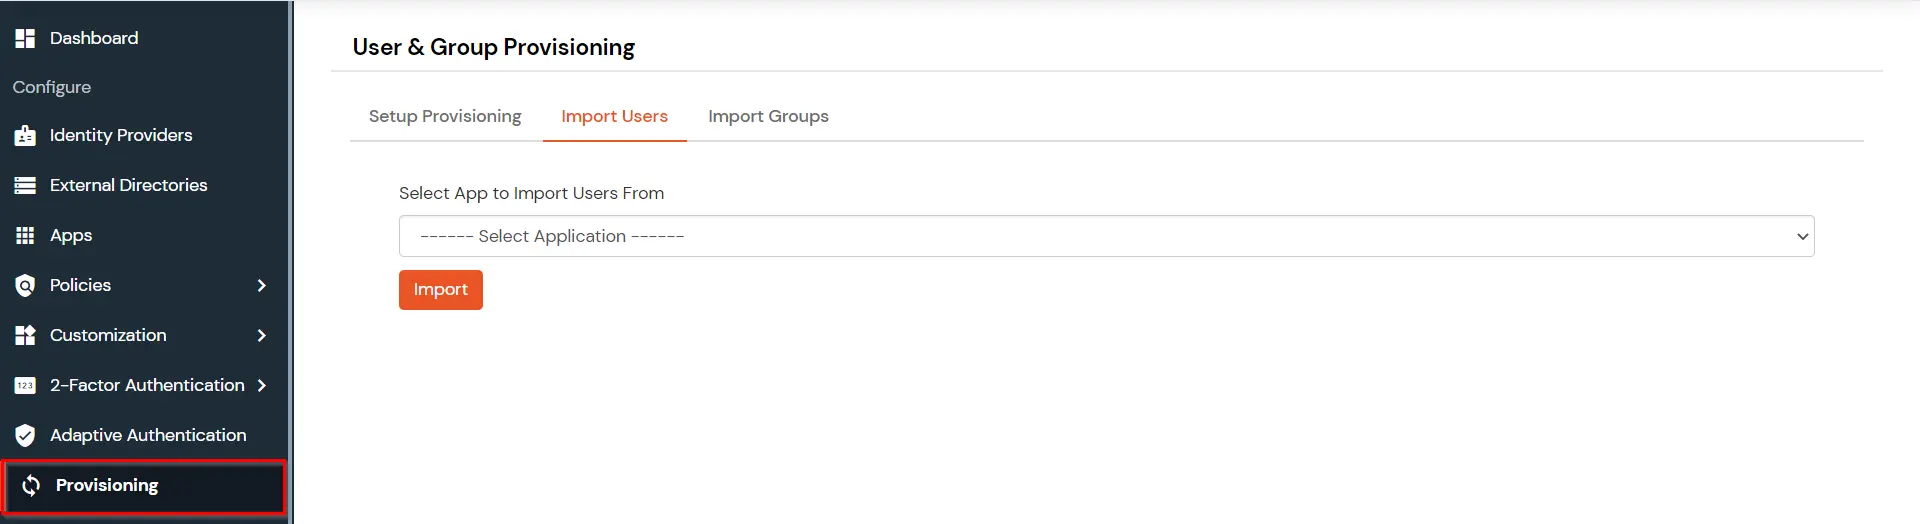
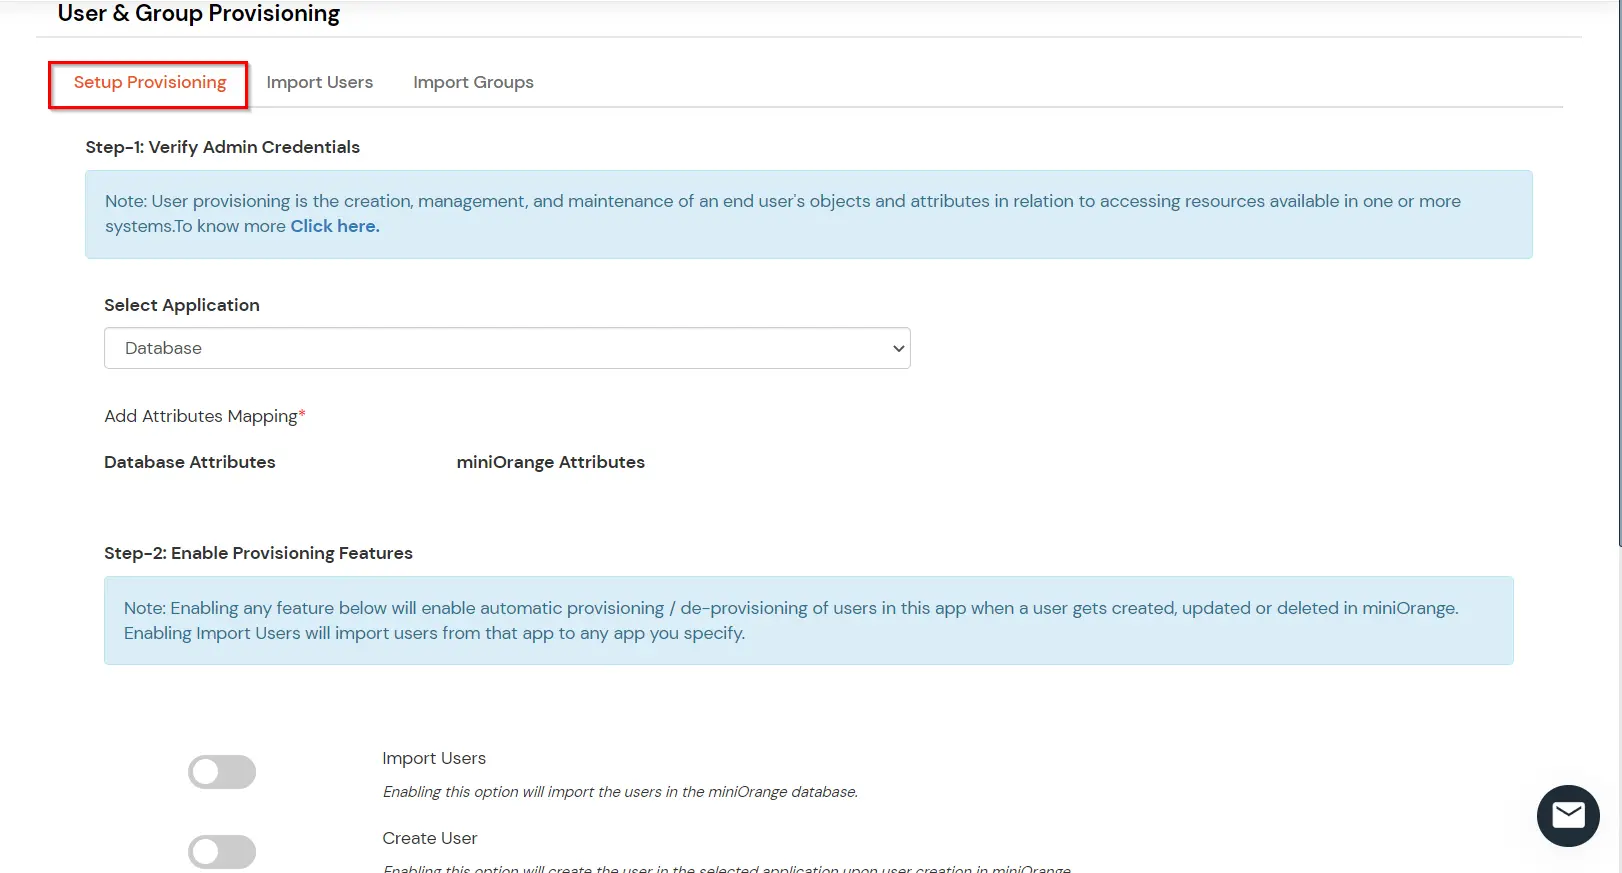
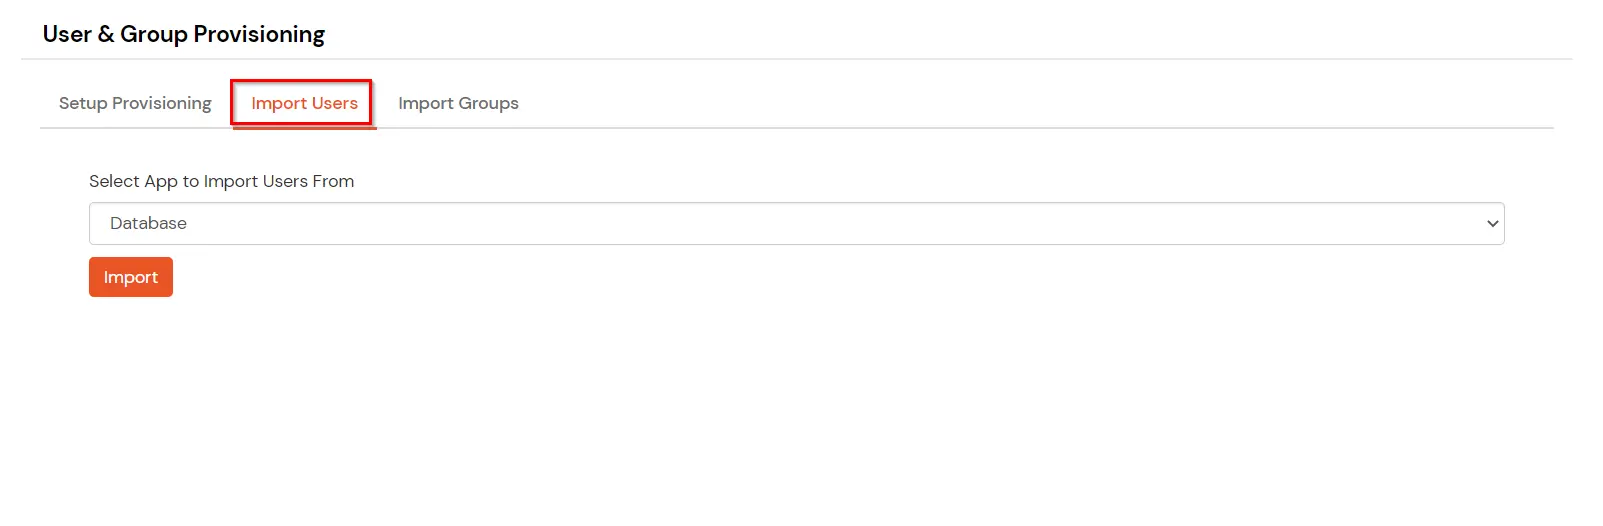
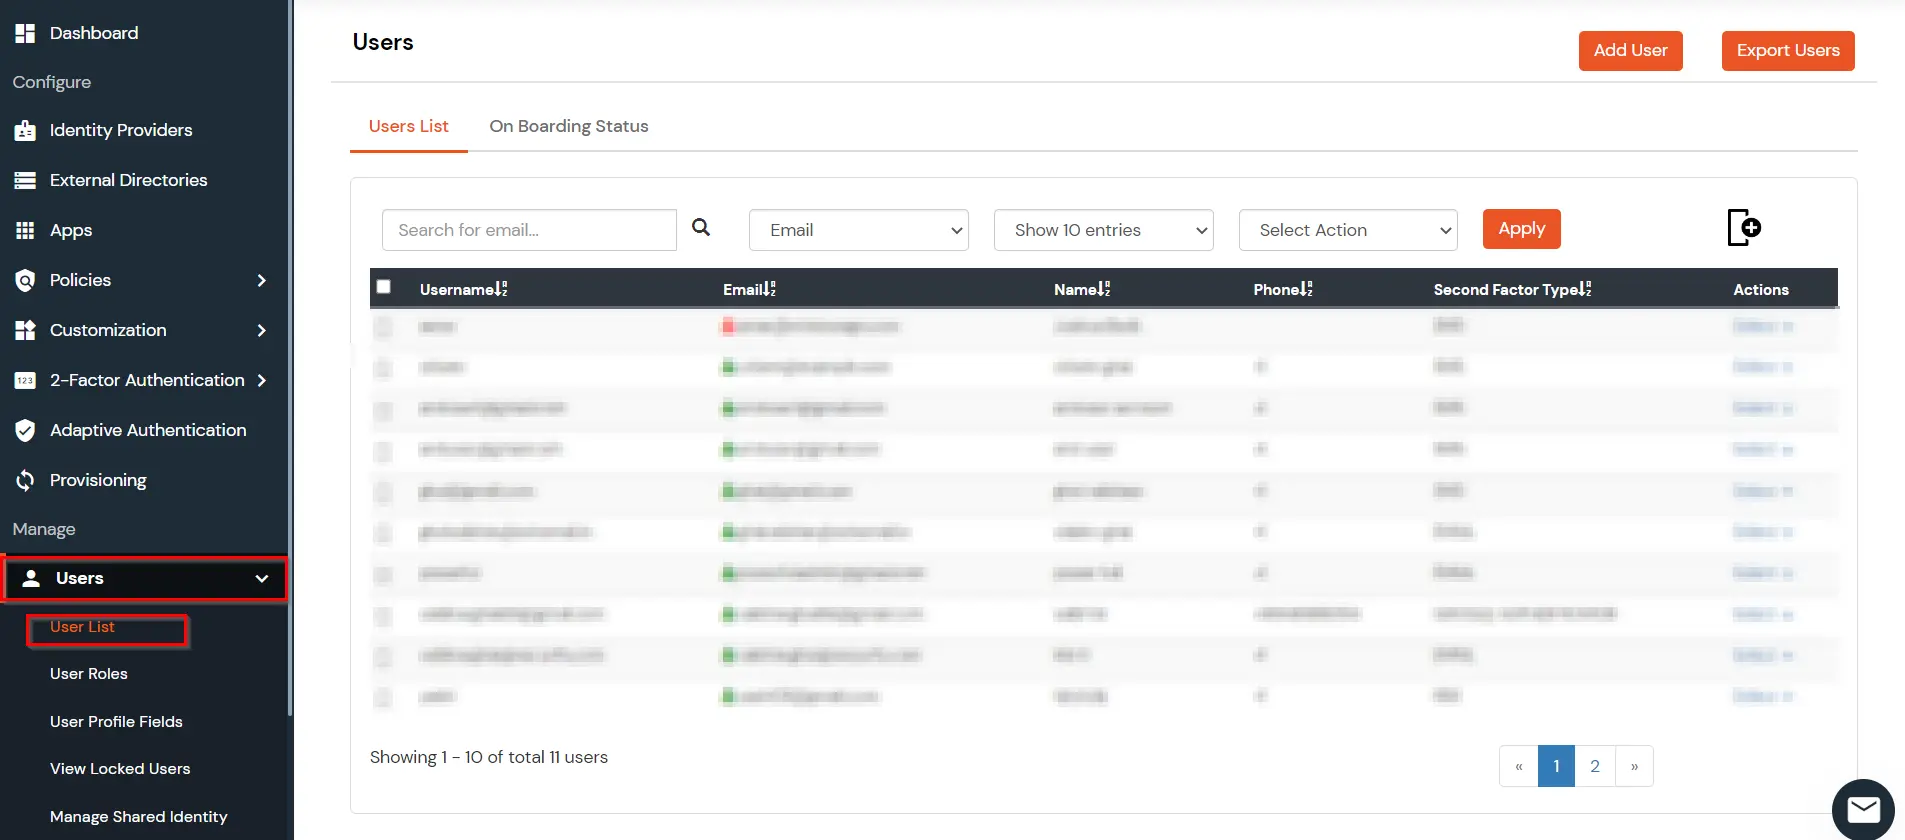
すでに miniOrange でアプリケーションを構成している場合は、次の手順をスキップできます。

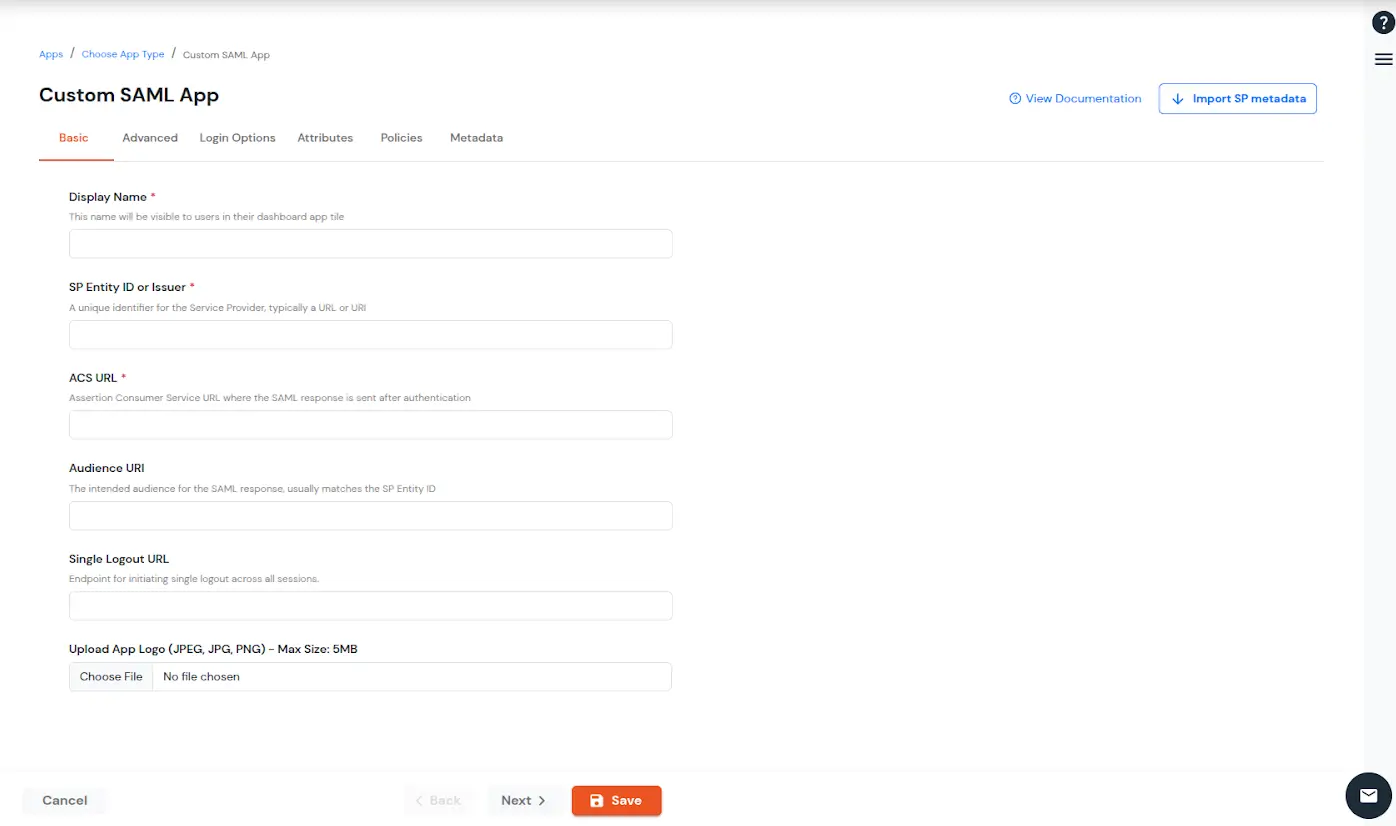
| 表示名(必須) | 入力する アプリの表示名 あなたの好みに応じて。 |
| SP エンティティ ID または発行者 (必須) | SPから受信したSAMLリクエストに対してアプリを識別するために使用されます。SPエンティティIDまたは発行者は、URLまたは文字列形式のいずれかで指定できます。 |
| ACS URL またはアサーション コンシューマー サービス URL (必須) | 認証後にSAMLアサーションを送信する場所を定義します。ACS URLが以下の形式であることを確認してください。 https://www.domain-name.com/a/[domain_name]/acs |
| 対象者 URL | 名前の通り、SAMLアサーションの有効なオーディエンスを指定します。通常はSPエンティティIDと同じです。SPによってオーディエンスURLが別途指定されていない場合は、空白のままにしてください。 |
| シングル ログアウト URL | ログアウト要求を消費し、アプリケーションからシングル ログアウトした後にユーザーをリダイレクトする URL。 |
| アプリロゴをアップロード | アプリケーションのロゴをアップロードします。 |
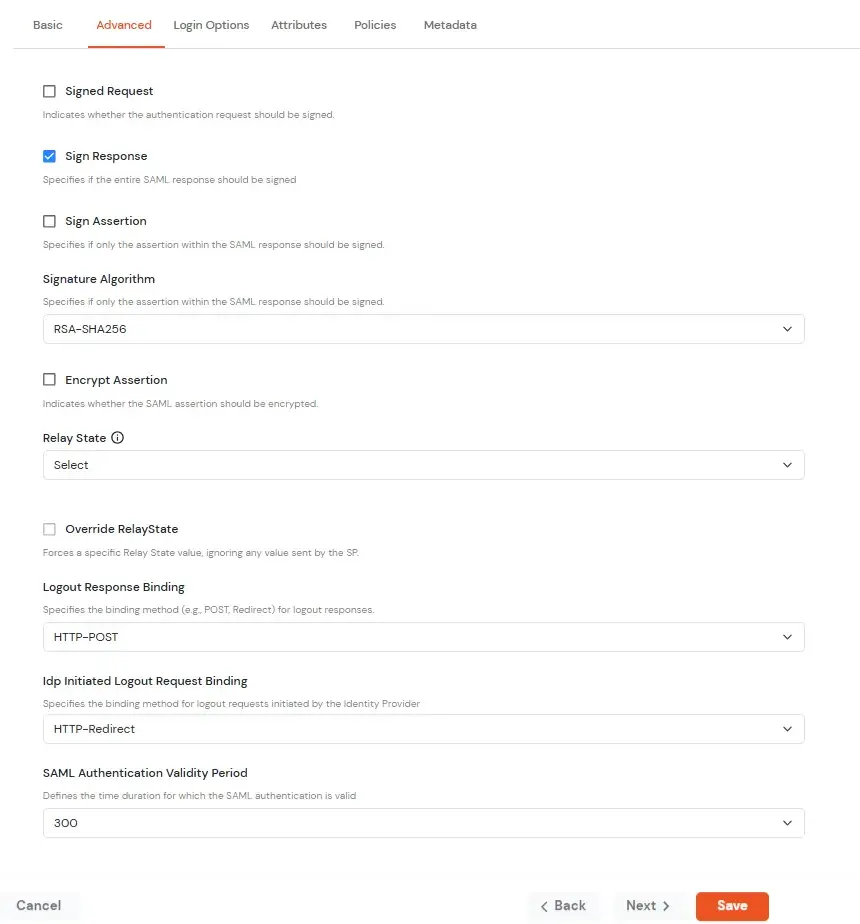
| 署名済みリクエスト | これを有効にすると、SPから送信されるSAMLリクエストに署名できます。X509証明書を提供するか、証明書をアップロードしてください。 |
| 応答に署名する | SAML 応答全体に署名する場合は、これを有効にします。 |
| 署名アサーション | SAML レスポンス内のアサーションのみに署名する場合は、これを有効にします。 |
| 署名アルゴリズム | SAML リクエスト/レスポンスの署名に使用するアルゴリズムを選択します。 |
| アサーションの暗号化 | SAML 応答内のアサーションを暗号化し、暗号化用のアルゴリズムと証明書を提供する場合は、これを選択します。 |
| リレー状態 | アプリケーションにサインインした後にユーザーをリダイレクトする URL を入力します。 |
| リレー状態を上書きする | これを有効にすると、SP のデフォルトのリレー状態が上書きされます。 |
| ログアウトレスポンスバインディング | ログアウト応答は、SP からのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。 |
| IdP が開始したログアウト要求バインディング: | ログアウト応答は、IdP ダッシュボードからのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。
|
| SAML認証の有効期間 | 認証が有効とみなされ、ユーザーが SSO を実行できるようになるまでの時間。この時間が経過すると、ユーザーは再度サインインする必要があります。 |
| 共有IDを有効にする | この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。 |
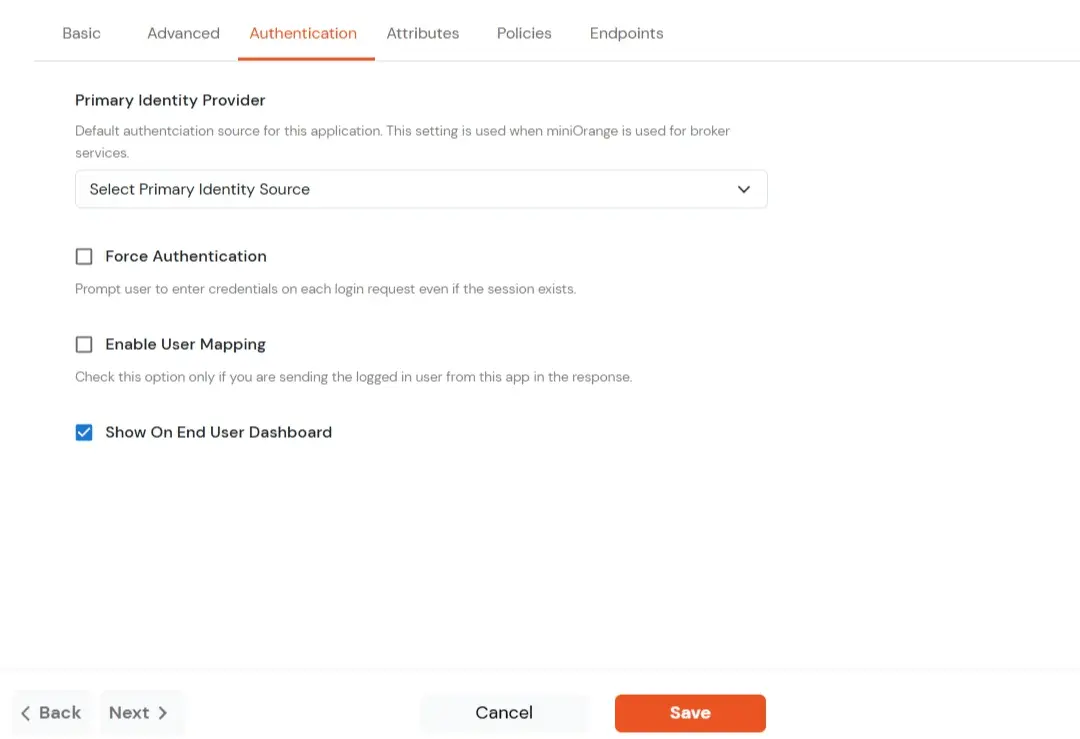
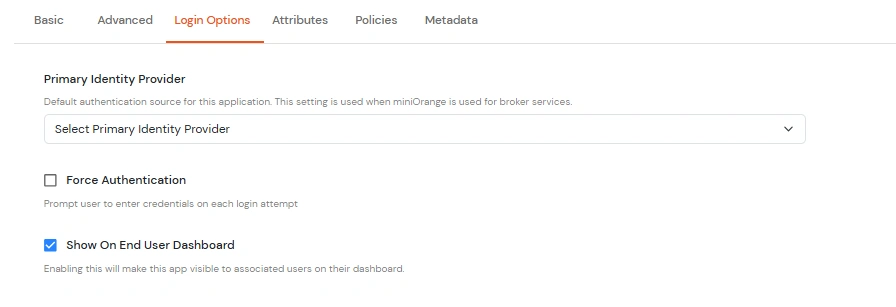
| プライマリ ID プロバイダー | 認証を実行する ID ソースを選択します。構成されたすべてのソースのリストが表示されます。 |
| 認証を強制する | これを有効にすると、アプリケーションへのアクセス要求ごとに認証が強制されます。 |
| エンドユーザーダッシュボードに表示 | エンドユーザーダッシュボードですべてのユーザーにアプリを表示したくない場合は、これを無効にします。 |
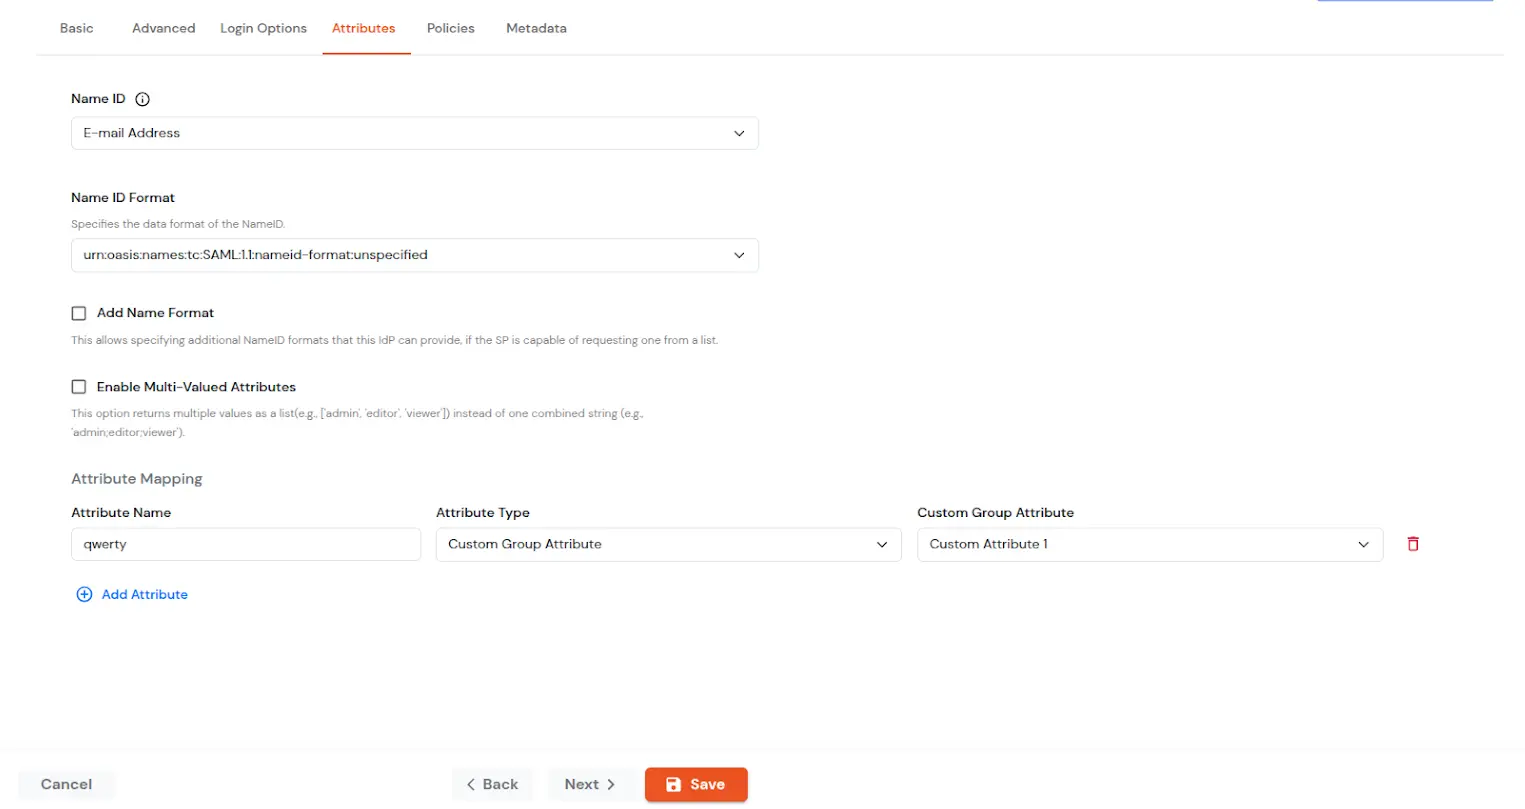
| 名前ID | NameIDは、SAMLアサーションに含まれる認証済みユーザーの一意の識別子です。これにより、サービスプロバイダーはユーザーを認識し、アカウントにマッピングすることができます。通常、NameIDはユーザー名またはメールアドレスです。 |
| 名前 ID 形式 | SPがユーザーを正しくマッピングできるよう、NameIDで使用される識別子の種類(例:メールアドレス、永続的、一時的)を定義します。SPが特定の形式を要求しない場合、IdPはそれを指定せずにデフォルトを使用できます。 |
| 名前の形式を追加 | 名前フォーマットは、SAMLアサーションにおける属性名の表現方法(単純な文字列やURIなど)を定義します。これにより、SPは属性名を正しく解釈し、IdPとSP間の一貫性を確保できます。 |
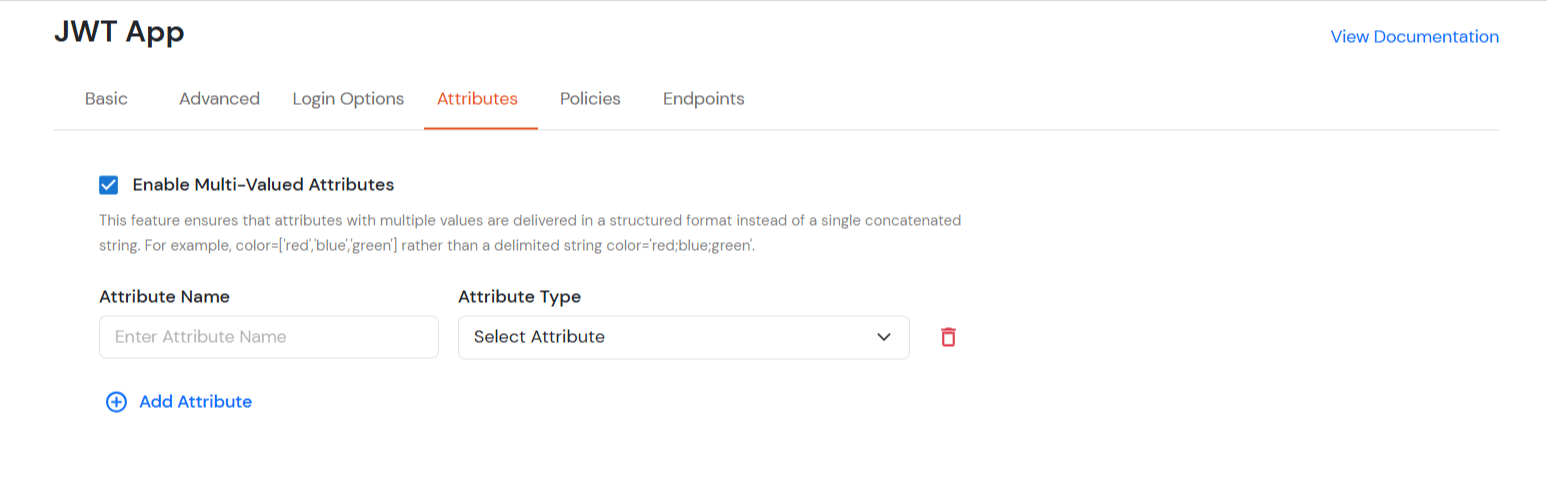
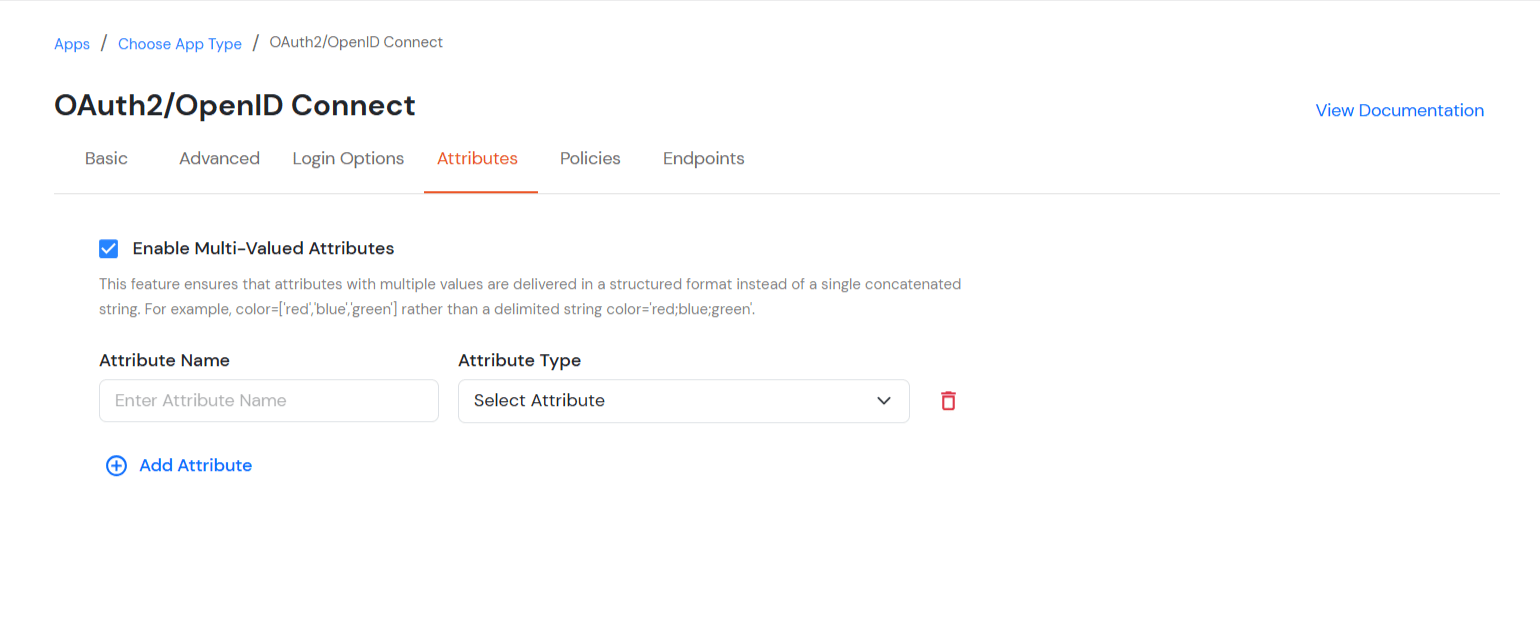
| 複数値属性を有効にする | 有効: カンマ (,) とセミコロン (;) は区切り文字として扱われるため、属性はクリーンなリストに分割されます。例: roles = ['admin', 'editor', 'viewer']。 無効: カンマとセミコロンは区切り文字として扱われないため、属性は1つの結合された文字列として残ります。例: roles = "admin;editor;viewer"。 |
| 属性マッピング | SAMLアサーションでSPに送信する属性を追加できます。属性には、ユーザーのプロファイル属性(名、姓、フルネーム、ユーザー名、メールアドレス、カスタムプロファイル属性、ユーザーグループなど)が含まれます。 |



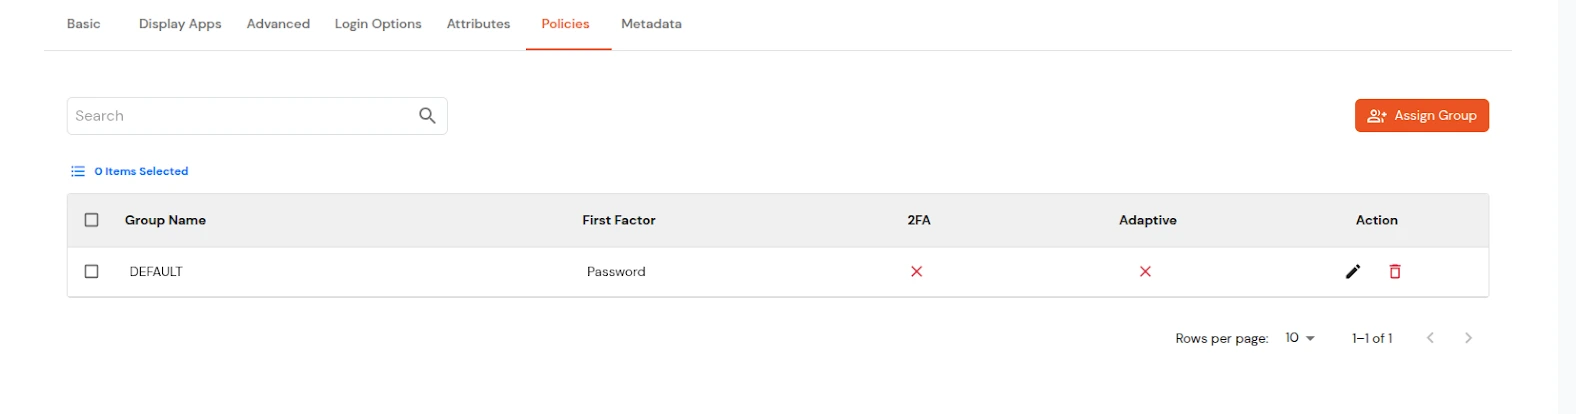
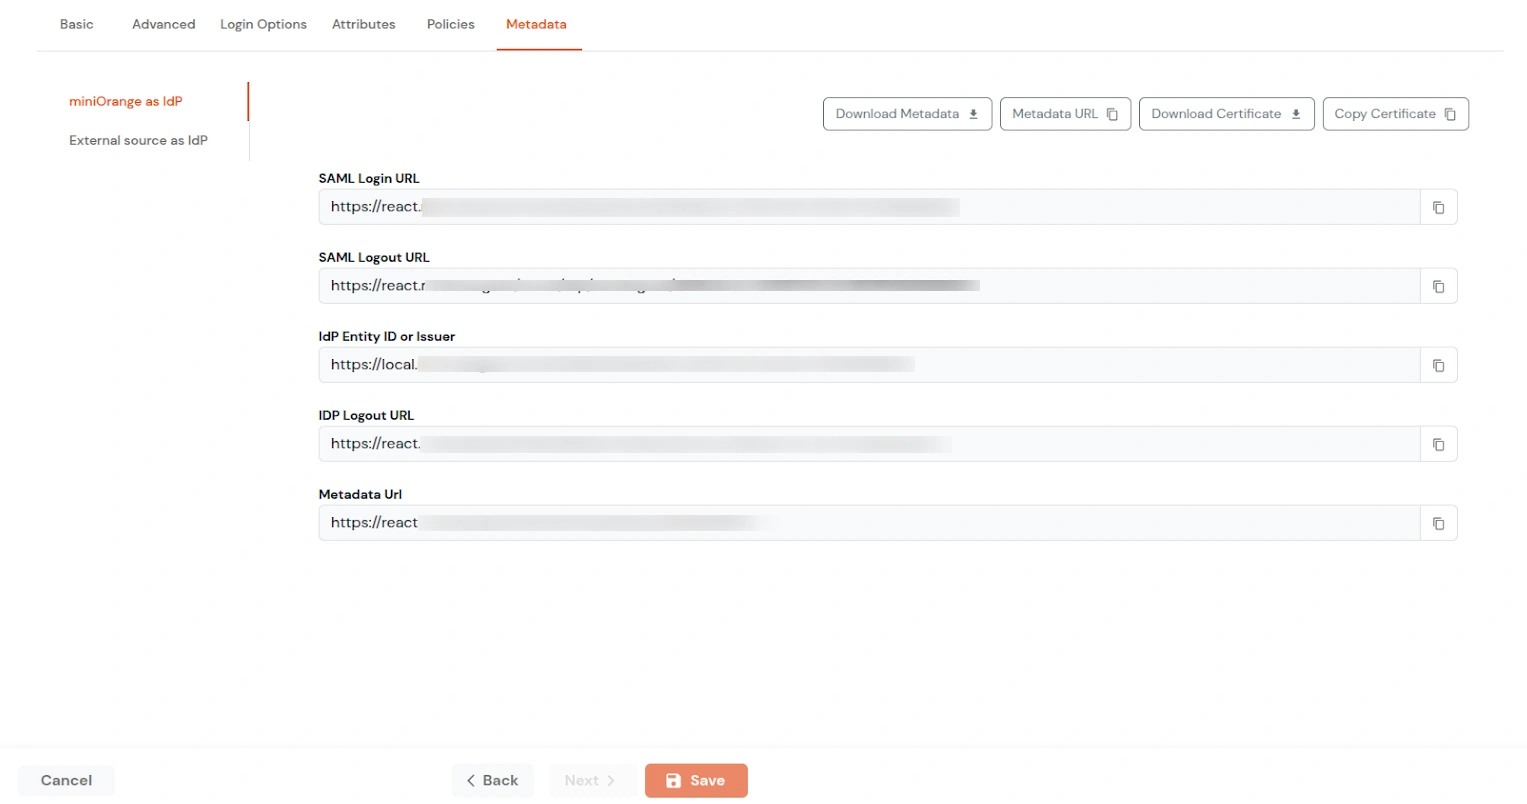
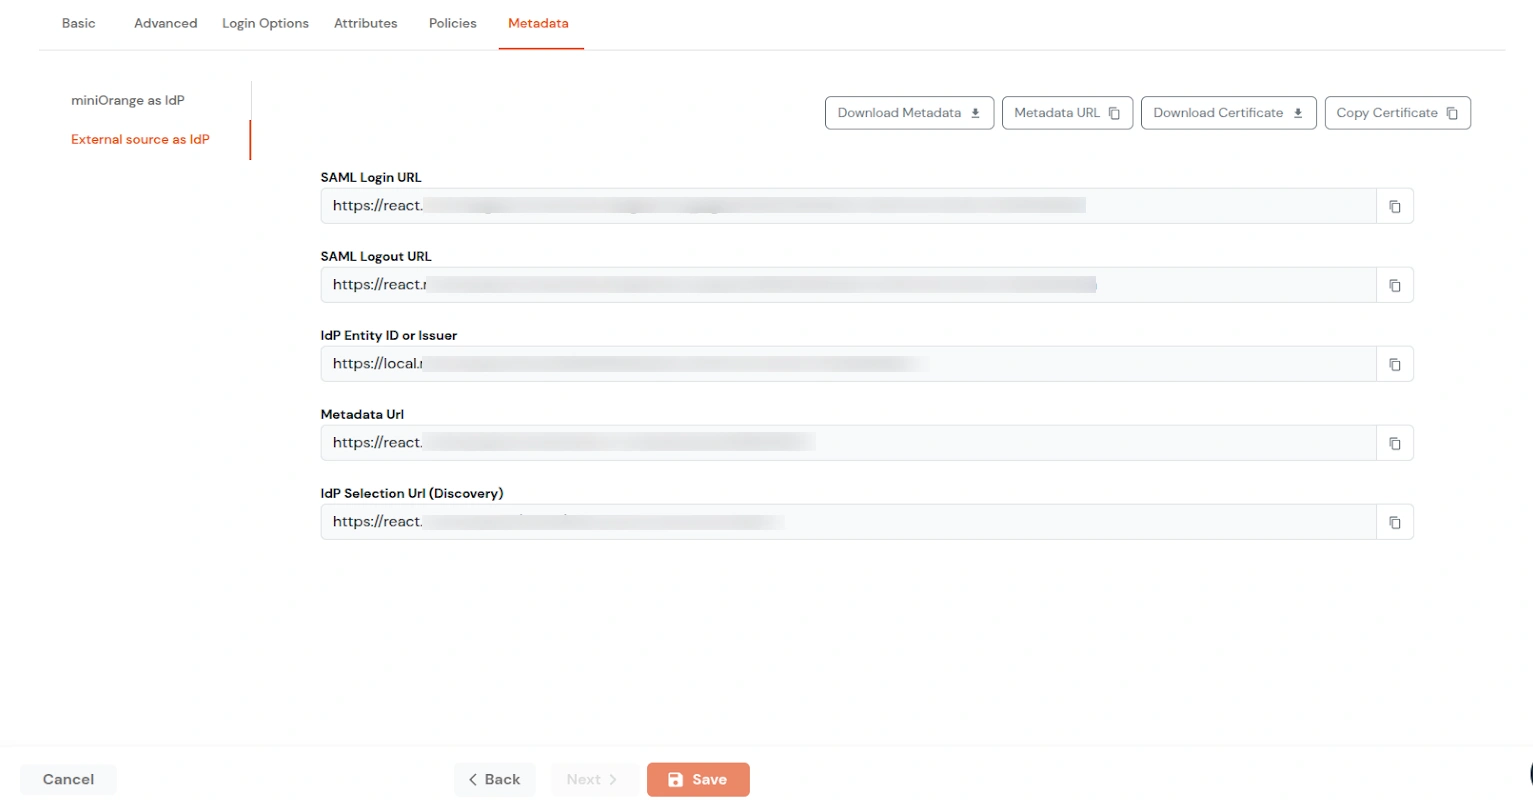
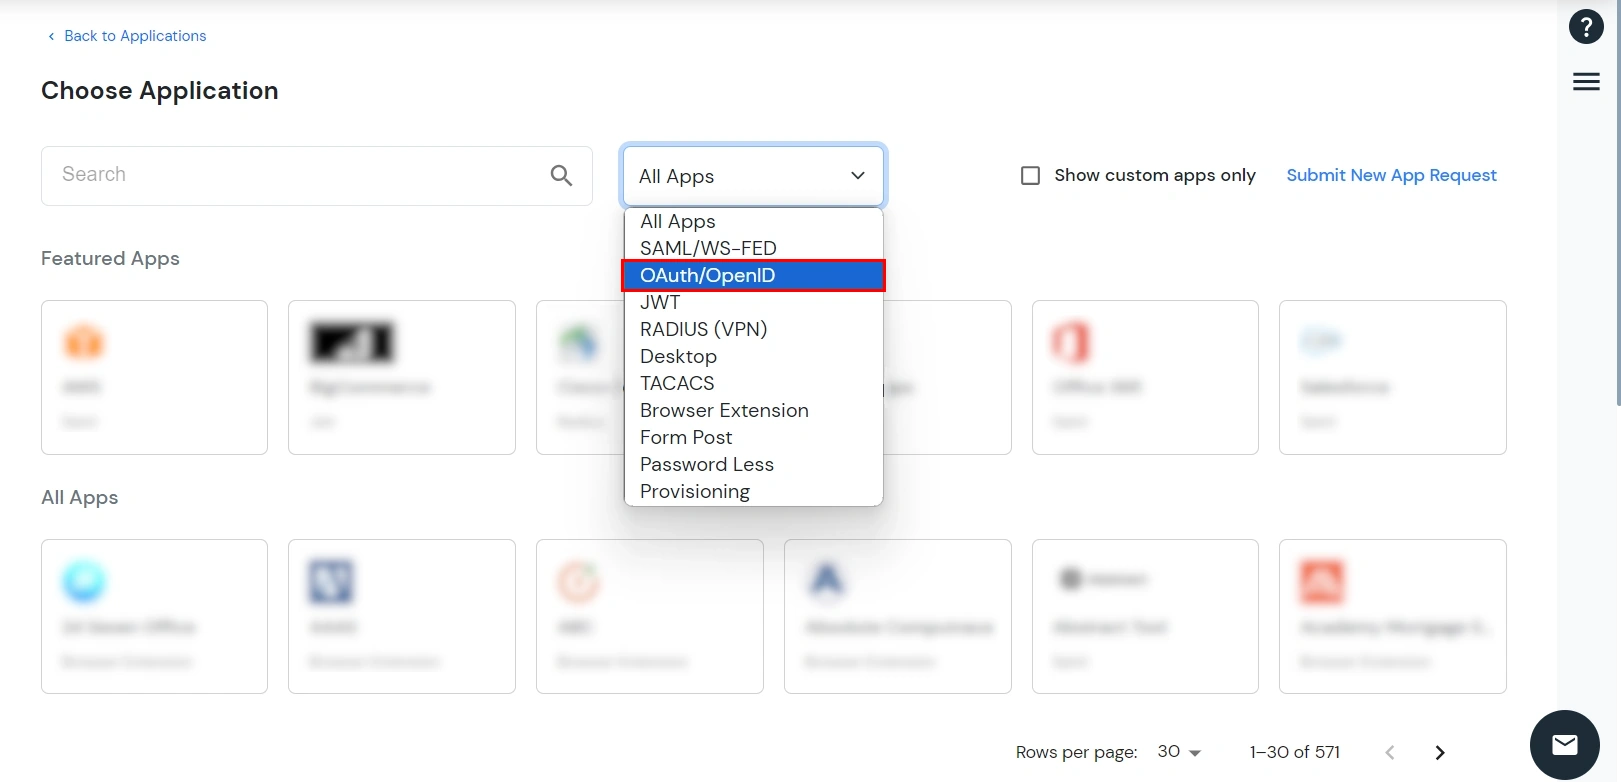
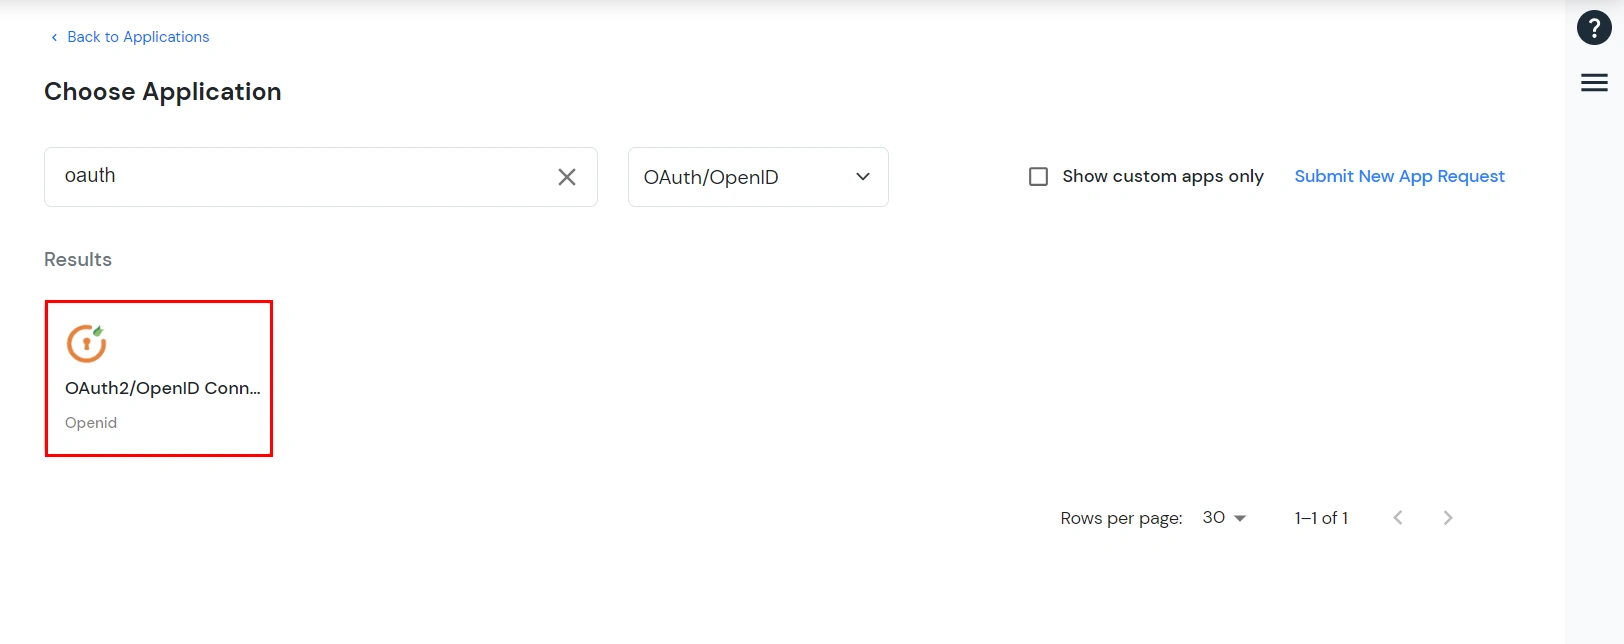
| 表示名 | 入力する 表示名 (つまり、このアプリケーションの名前)。 |
| リダイレクトURL | 入力する リダイレクトURL次の形式に従っていることを確認してください。 https://<mycompany.domain-name.com> |
| 顧客ID | 自動生成されました。コピーアイコンをクリックして、アプリケーションで使用してください。 |
| クライアントシークレット | クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックして表示し、クリップボードアイコンを使用してコピーしてください。 |
| 件名 (オプション) | ドロップダウン リストから属性を選択します。 |
| 説明(オプション) | 必要に応じて説明を追加します。 |
| アプリロゴをアップロードする(オプション) | アプリのロゴをアップロードします(オプション)。アプリは、ここで設定したロゴとともにエンドユーザーダッシュボードに表示されます。 |
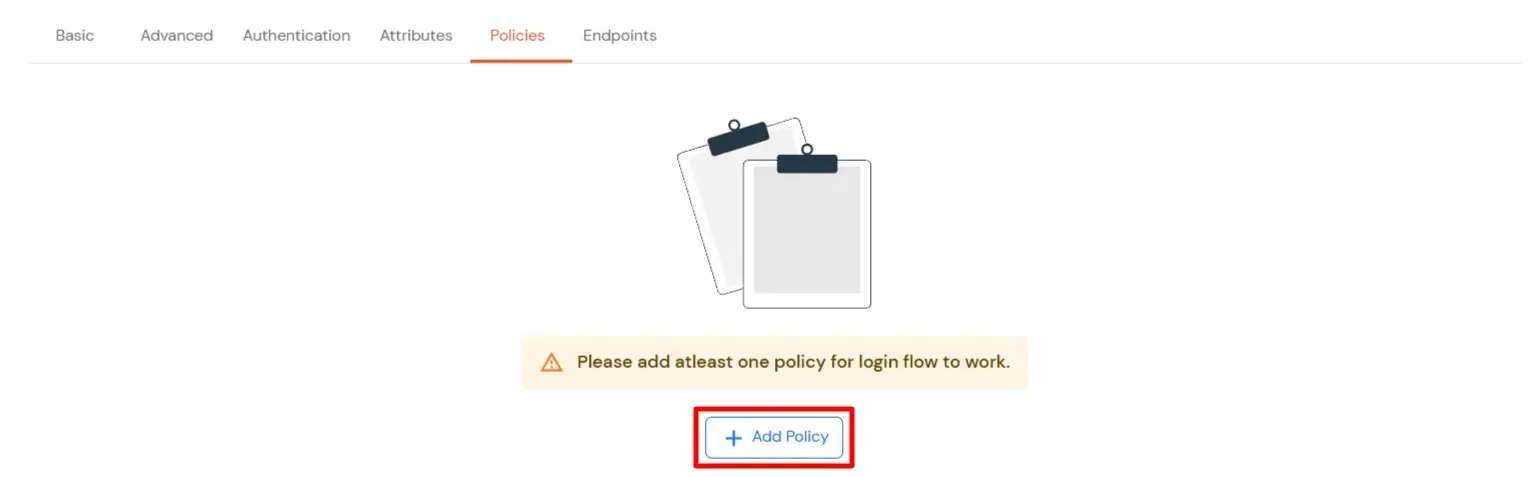
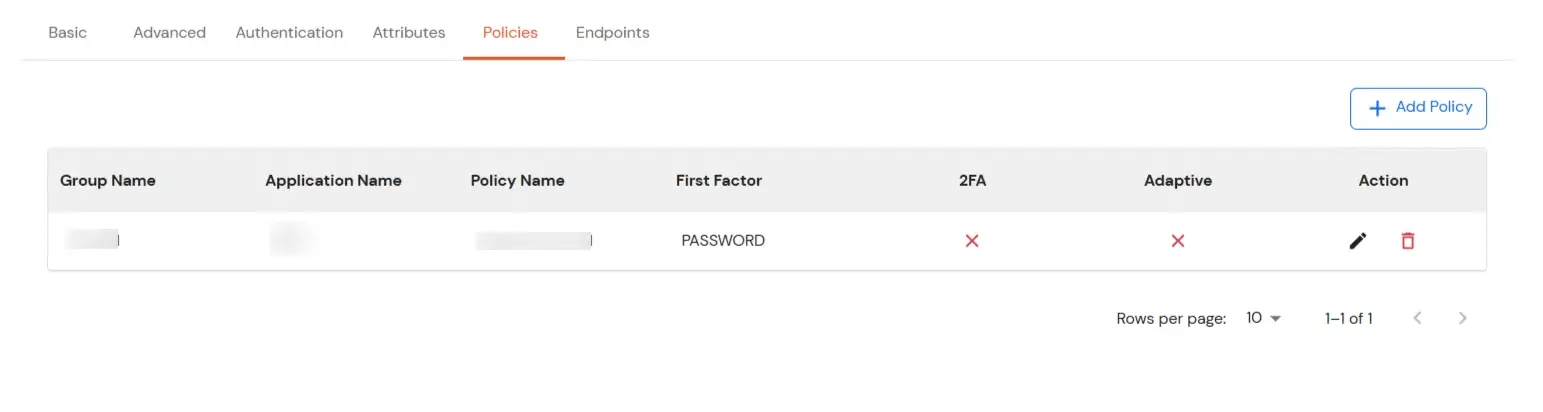
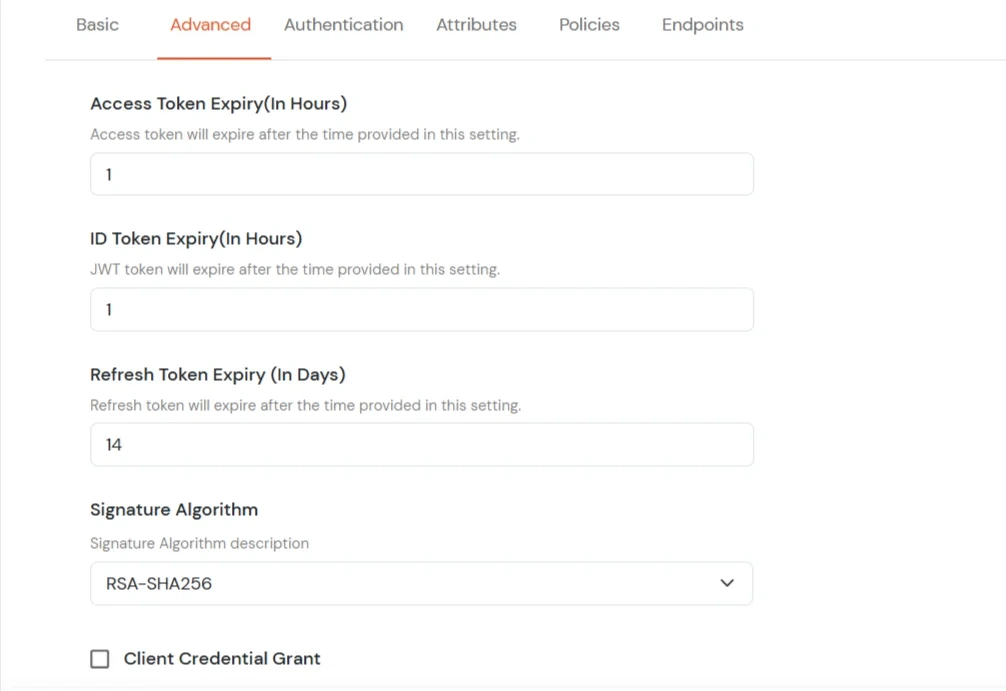
| プライマリ ID プロバイダー | アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。) |
| SSOフロー | ドロップダウンから希望するSSOフローを選択します。 IDP としての miniOrange, ブローカーとしてのminiOrangeまたは ディスカバリーフローを備えたブローカーとしての miniOrange. |
| エンドユーザーダッシュボードに表示 | このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。 |
| 認証を強制する | このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。 |
| 許可されたログアウトURI | 「許可されたログアウトURI」リンクをクリックして、ログアウト後のリダイレクトURIのリストを追加します。ユーザーはminiOrangeから正常にログアウトすると、これらのURIのいずれかにリダイレクトされます。 |
| シングルログアウトが有効 | このオプションを有効にすると、このアプリからログアウトするときに他のアプリケーションにログアウト要求が送信されます。 |
| サインインURL | {{username}}、{{primaryEmail}}、{{customAttribute1}} などのプレースホルダーを使用して、サインイン URL にユーザー属性を含めることができます。これらのプレースホルダーは、IdP によって開始される SSO フロー中に実際のユーザー値に動的に置き換えられます。 以下の属性を使用して URL を生成できます: username、primaryEmail、alternateEmail、fname、lname、primaryPhone、customAttribute1。 URLは次のようになります https://<sso-url>?username={{username}}
https://<sso-url>?username={{username}}&email={{primaryEmail}}https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}} |
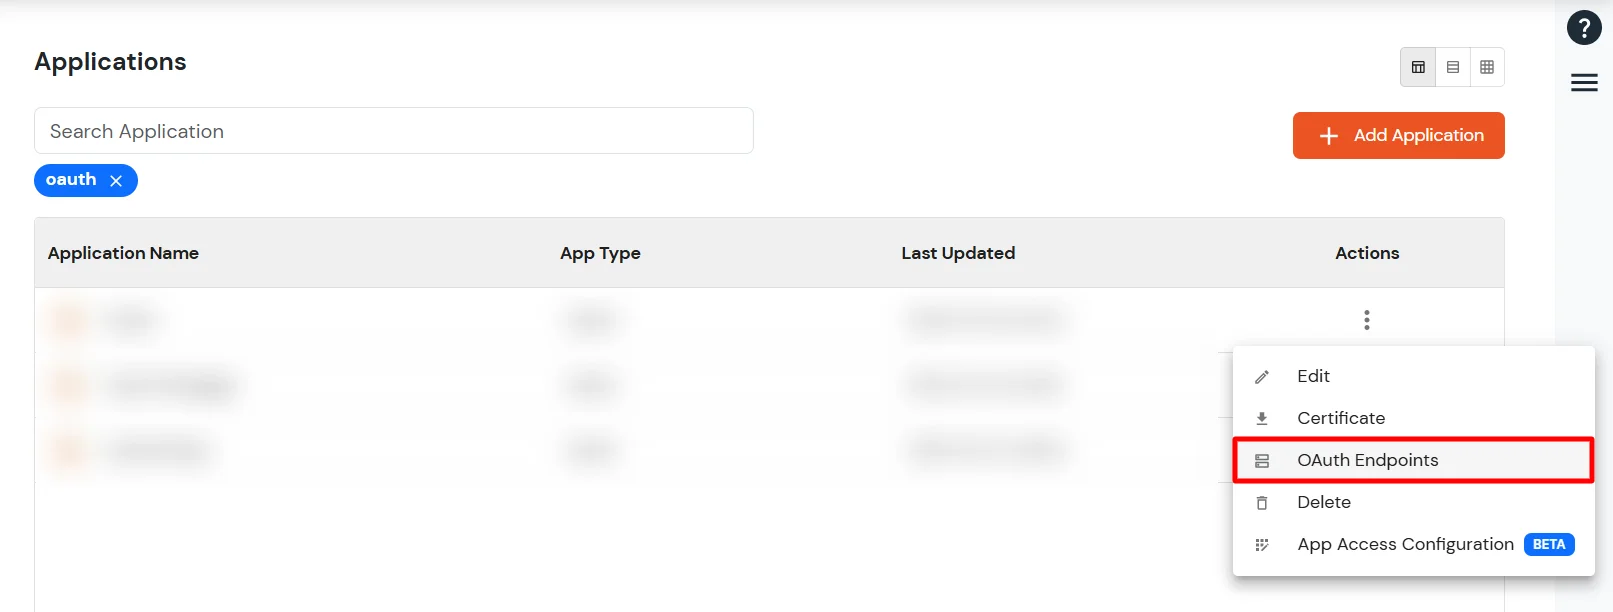
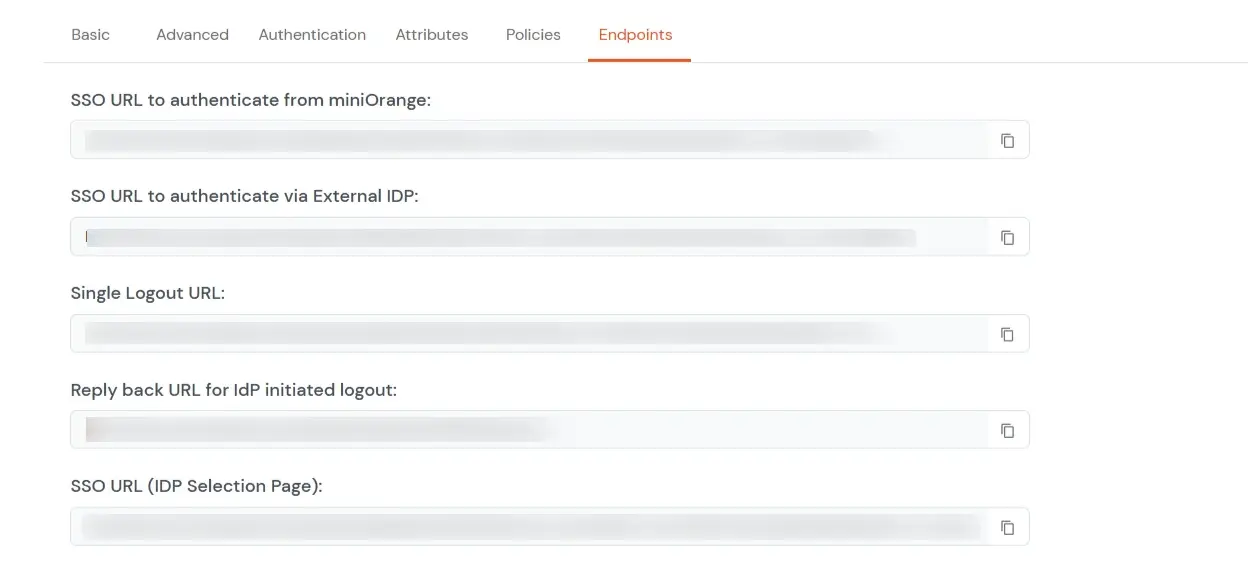
https://<your-company-name>.xecurify.com/moas/idp/openidsso ]https://<your-company-name>.xecurify.com/moas/rest/oauth/token ]| ISS | 発行者を示す https URI |
| 以下 | 発行者のユーザーの識別子 |
| AUD | 要求元クライアントの client_id |
| 使節 | クライアントから受信した nonce パラメータ値 |
| EXP | このトークンの有効期限 |
| イート | このトークンが発行された時刻 |
| 認証時間 | 認証が行われた時刻 |
| ハッシュ | アクセストークンのハッシュの前半 |
https://<your-domain>.xecurify.com/moas/api/oauth/getuserinfo ] OAuthのみの場合に必須https://<your-domain>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri ]: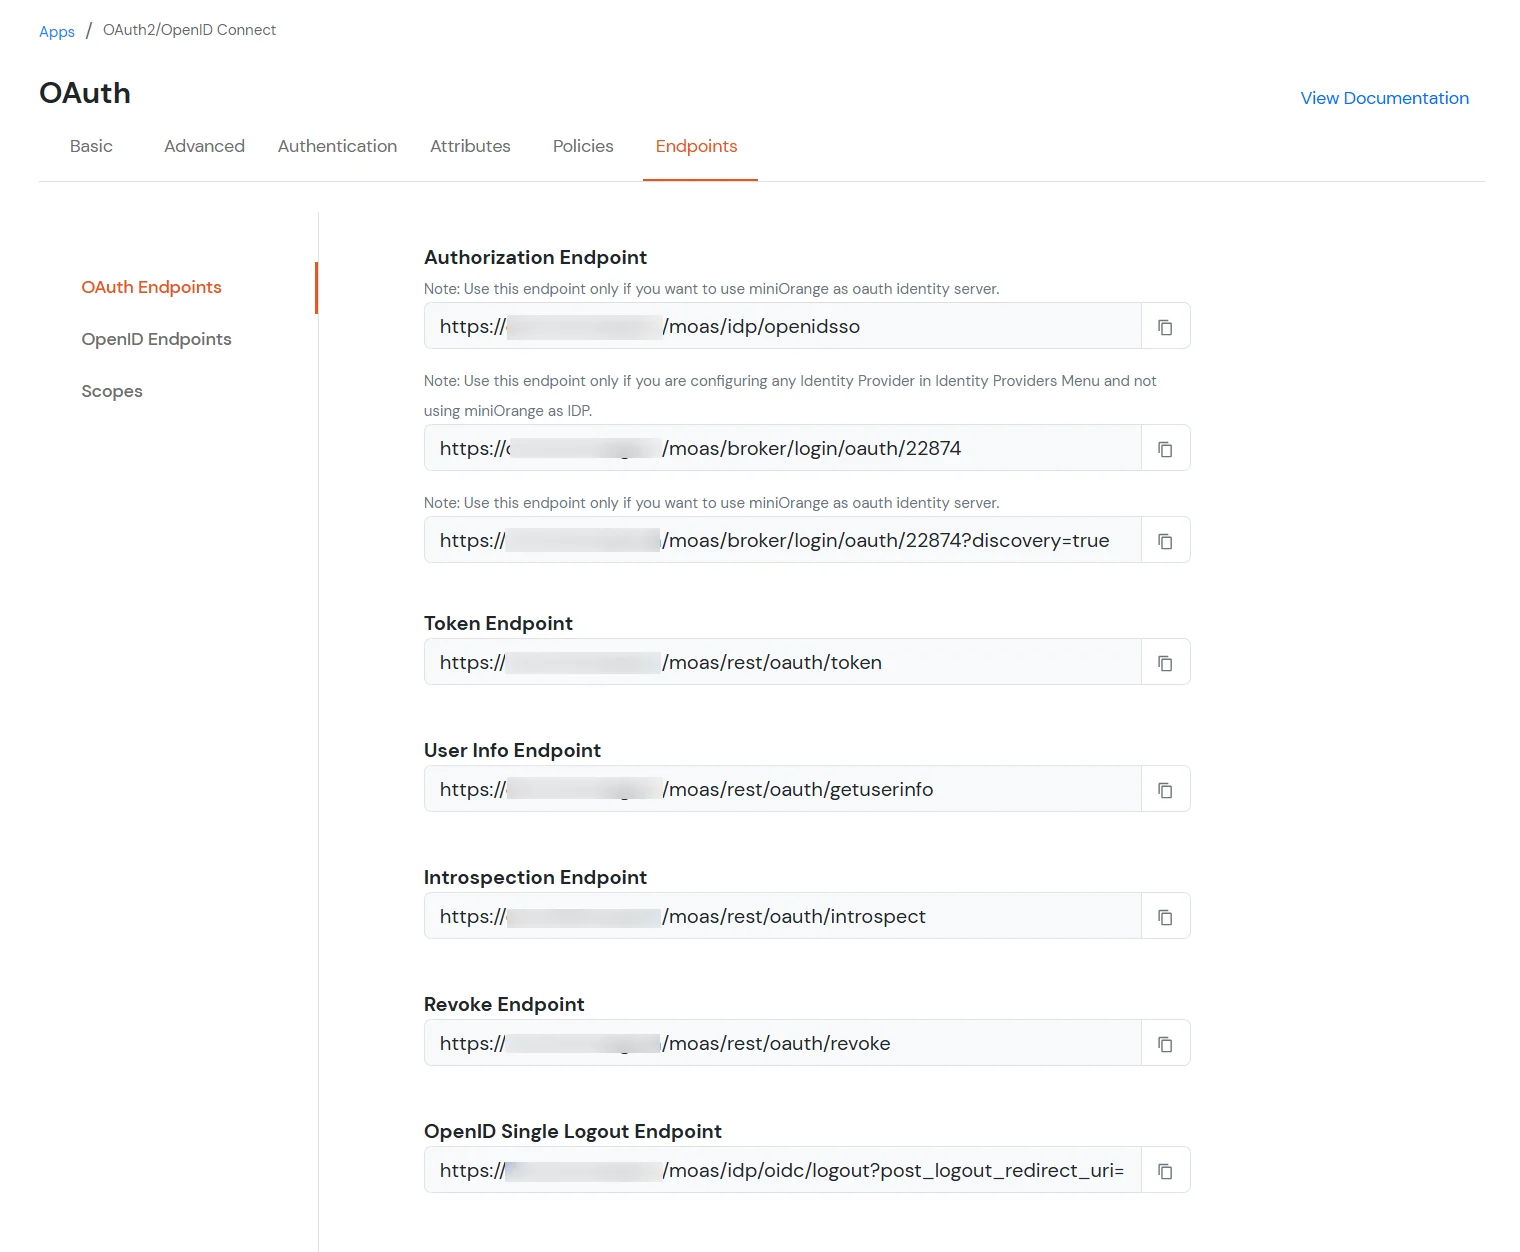
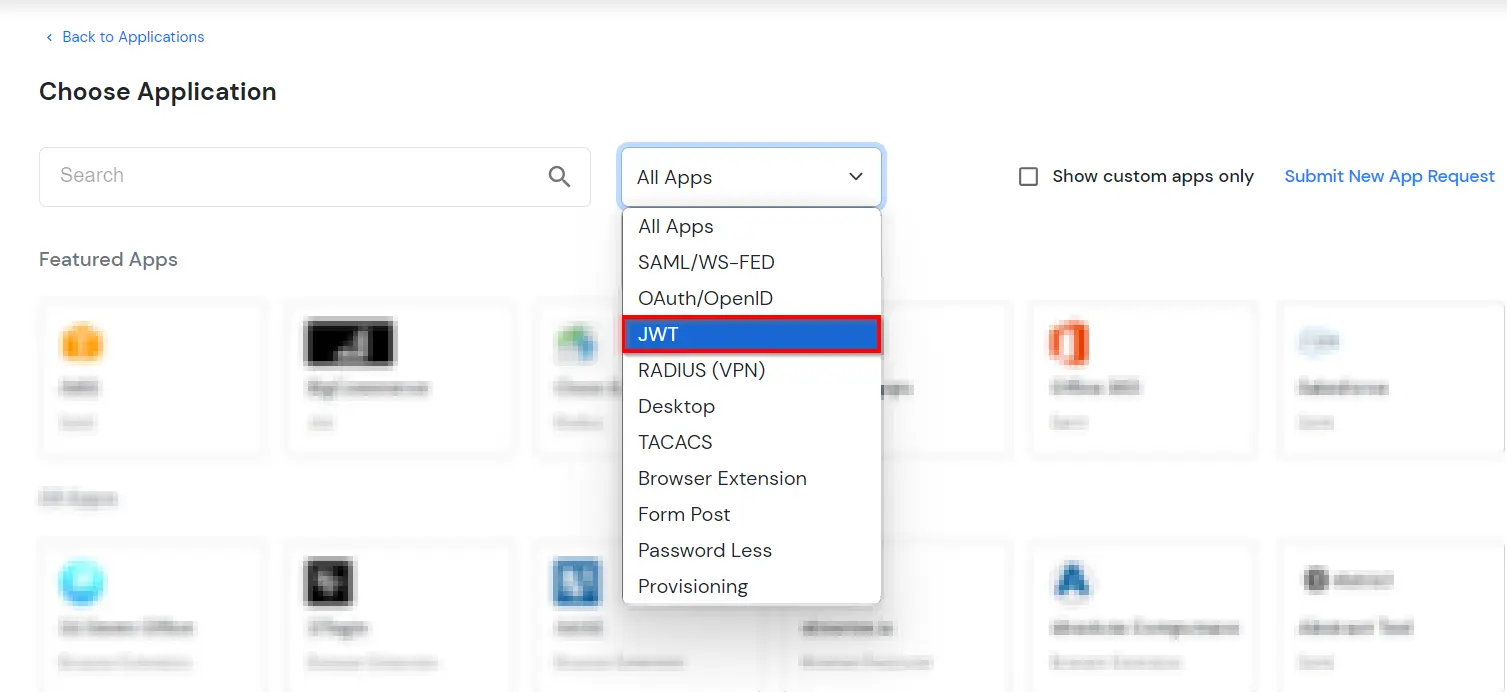
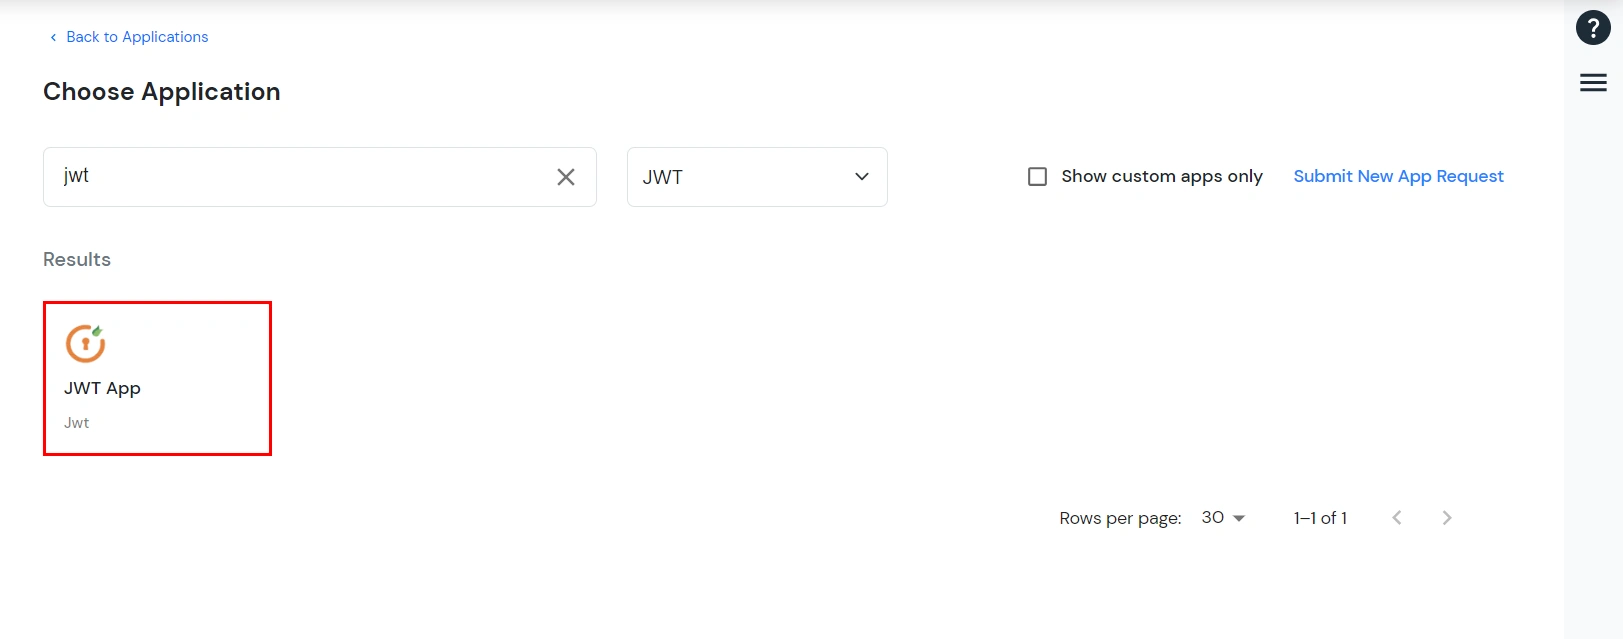
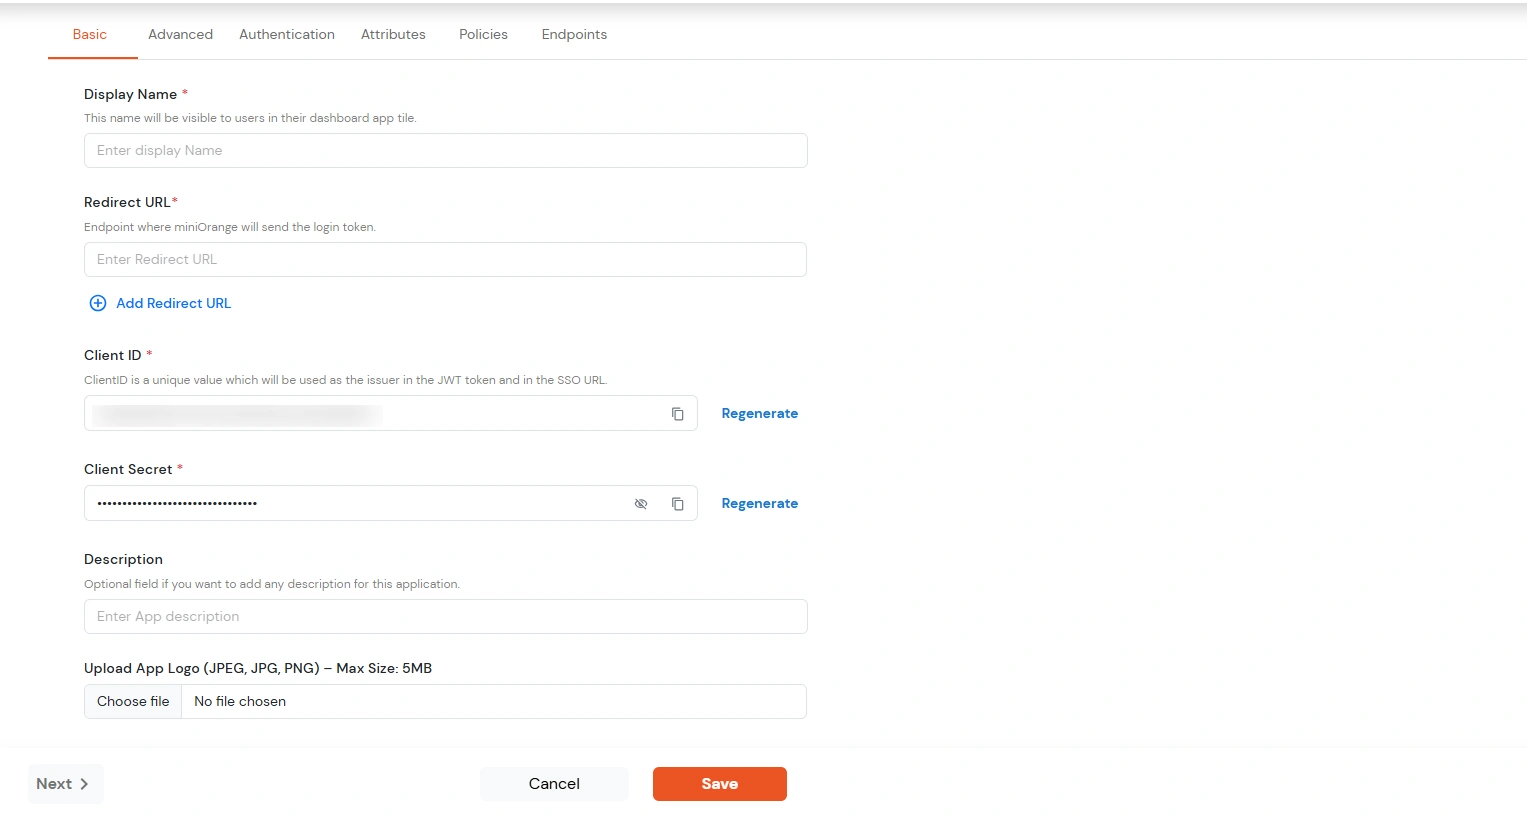
| 表示名 | 入力する 表示名 (つまり、このアプリケーションの名前) |
| リダイレクトURL | 入力する リダイレクトURL (つまり、JWTトークンを送信/投稿するエンドポイント)。複数のリダイレクトURLを追加する場合は、「;」で区切ります。例:abc.com;xyz.com |
| 顧客ID | その 顧客ID 下のフィールドに表示されます。クリップボードアイコンをクリックしてコピーしてください。 |
| クライアントシークレット | クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックすると表示され、クリップボードアイコンを使用してコピーできます。これは、HS256署名アルゴリズムで署名を生成するために使用されます。 |
| 説明(オプション) | 必要に応じて説明を追加します。 |
| アプリロゴをアップロードする(オプション) | アプリのロゴをアップロードします(オプション)。アプリは、ここで設定したロゴとともにエンドユーザーダッシュボードに表示されます。 |
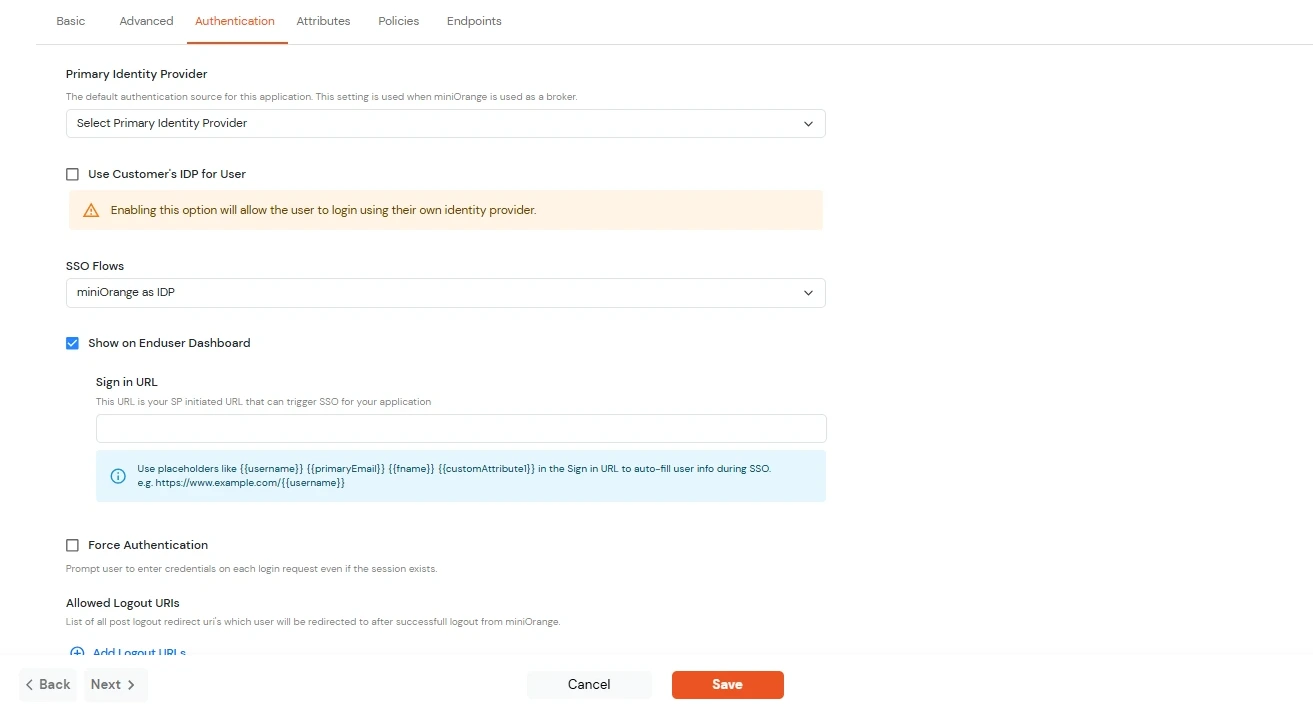
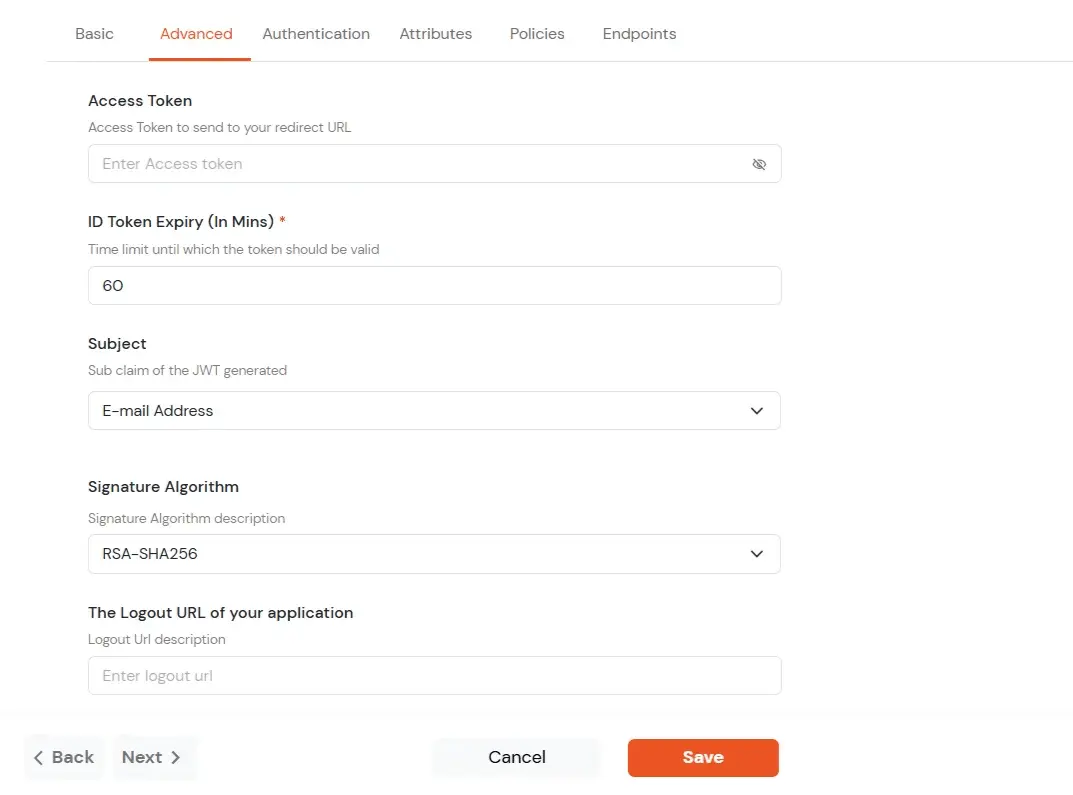
| アクセストークン | ユーザーがログインした後にリダイレクト URL に送信されるアクセス トークンを入力します。このトークンにより、アプリはユーザーが特定の機能にアクセスできることを認識できます。 |
| IDトークンの有効期限(分) | IDトークンの有効期間(分単位)を設定します。この期間を過ぎると、ユーザーは新しいトークンを取得するために再度ログインする必要があります。 |
| 件名 | トークン内でユーザーを識別するために使用する情報(メールアドレスなど)を選択します。これにより、アプリはどのユーザーがログインしているかを認識できるようになります。 |
| 署名アルゴリズム | ドロップダウンから署名アルゴリズムを選択します。 |
| アプリケーションのログアウトURL | ユーザーがログアウトした後に送信される Web アドレスを入力します。 |
| 共有IDを有効にする | この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。 |
| プライマリ ID プロバイダー | アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。) |
| 認証を強制する | このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。 |
| ユーザーマッピングを有効にする | アプリが応答するときにどのユーザーがサインインしているかを表示する場合は、このオプションを有効にします。 |
| エンドユーザーダッシュボードに表示 | このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。 |