こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

WHMCSをIDPとして使用するアプリでシングルサインオン(SSO)を有効にする


アプリケーションのシングルサインオン(SSO)ログインを有効にするには、WHMCSをIDプロバイダー(IDP)として設定し、miniOrangeをブローカーとして利用できます。miniOrangeは、WHMCS SSOの統合を簡素化する既製のソリューションを提供しており、スムーズな実装プロセスを実現します。

この構成では、WHMCSがユーザー認証を処理し、miniOrangeはWHMCSとSPとして機能する他のアプリケーション間の通信を円滑化します。

無料のインストールヘルプを受ける


miniOrangeは、30日間の無料トライアルで、お客様の環境でWHMCSをIDPとして使用してさまざまなアプリのSSOを設定するための、システムエンジニアとの相談電話による無料サポートを提供しています。

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。


WHMCSシングルサインオン(SSO)の設定方法については、以下のステップバイステップガイドをご覧ください。

1. WHMCSでminiOrangeをサービスプロバイダー(SP)として設定します。

  • WHMCSドメインにアクセスし、WHMCS管理者アカウントにログインしてください。
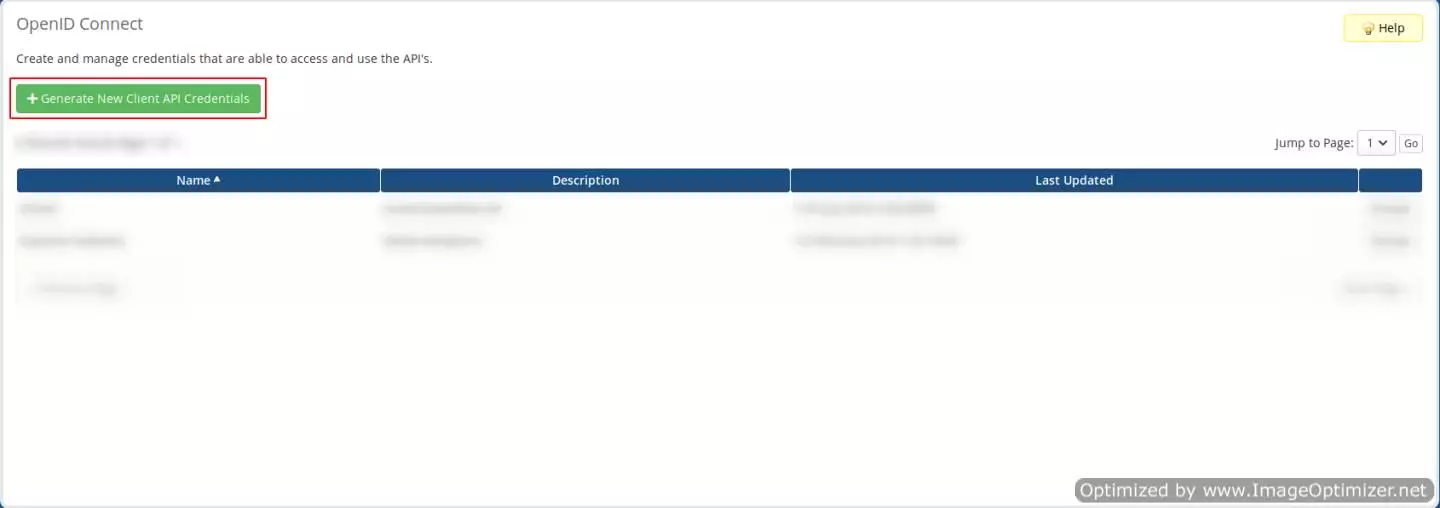
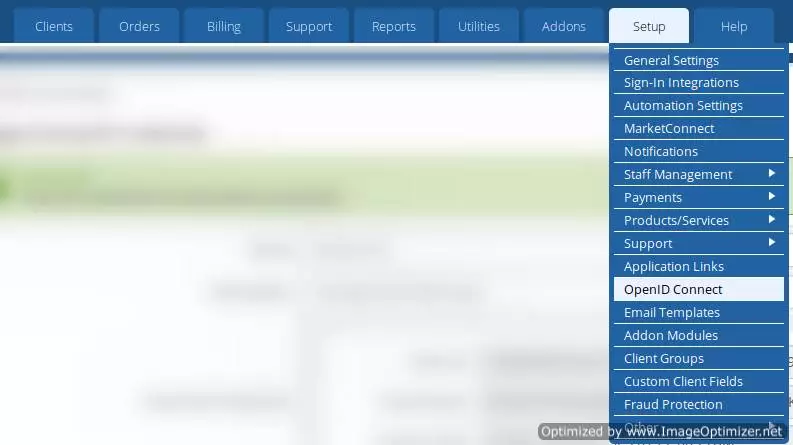
  • 次の画面が表示されます。 に行く OpenID Connect 上部のナビゲーションバーにあります。
  • WHMCSシングルサインオン(SSO)ログイン:WHMCSでOpenID Connectを設定する

  • ソフトウェアの制限をクリック 新しいクライアント API 認証情報の生成
  • WHMCSシングルサインオン(SSO)ログイン:新規クライアント認証情報の作成

  • 取得するため リダイレクトURL:
    • に行く miniOrange 管理コンソール.
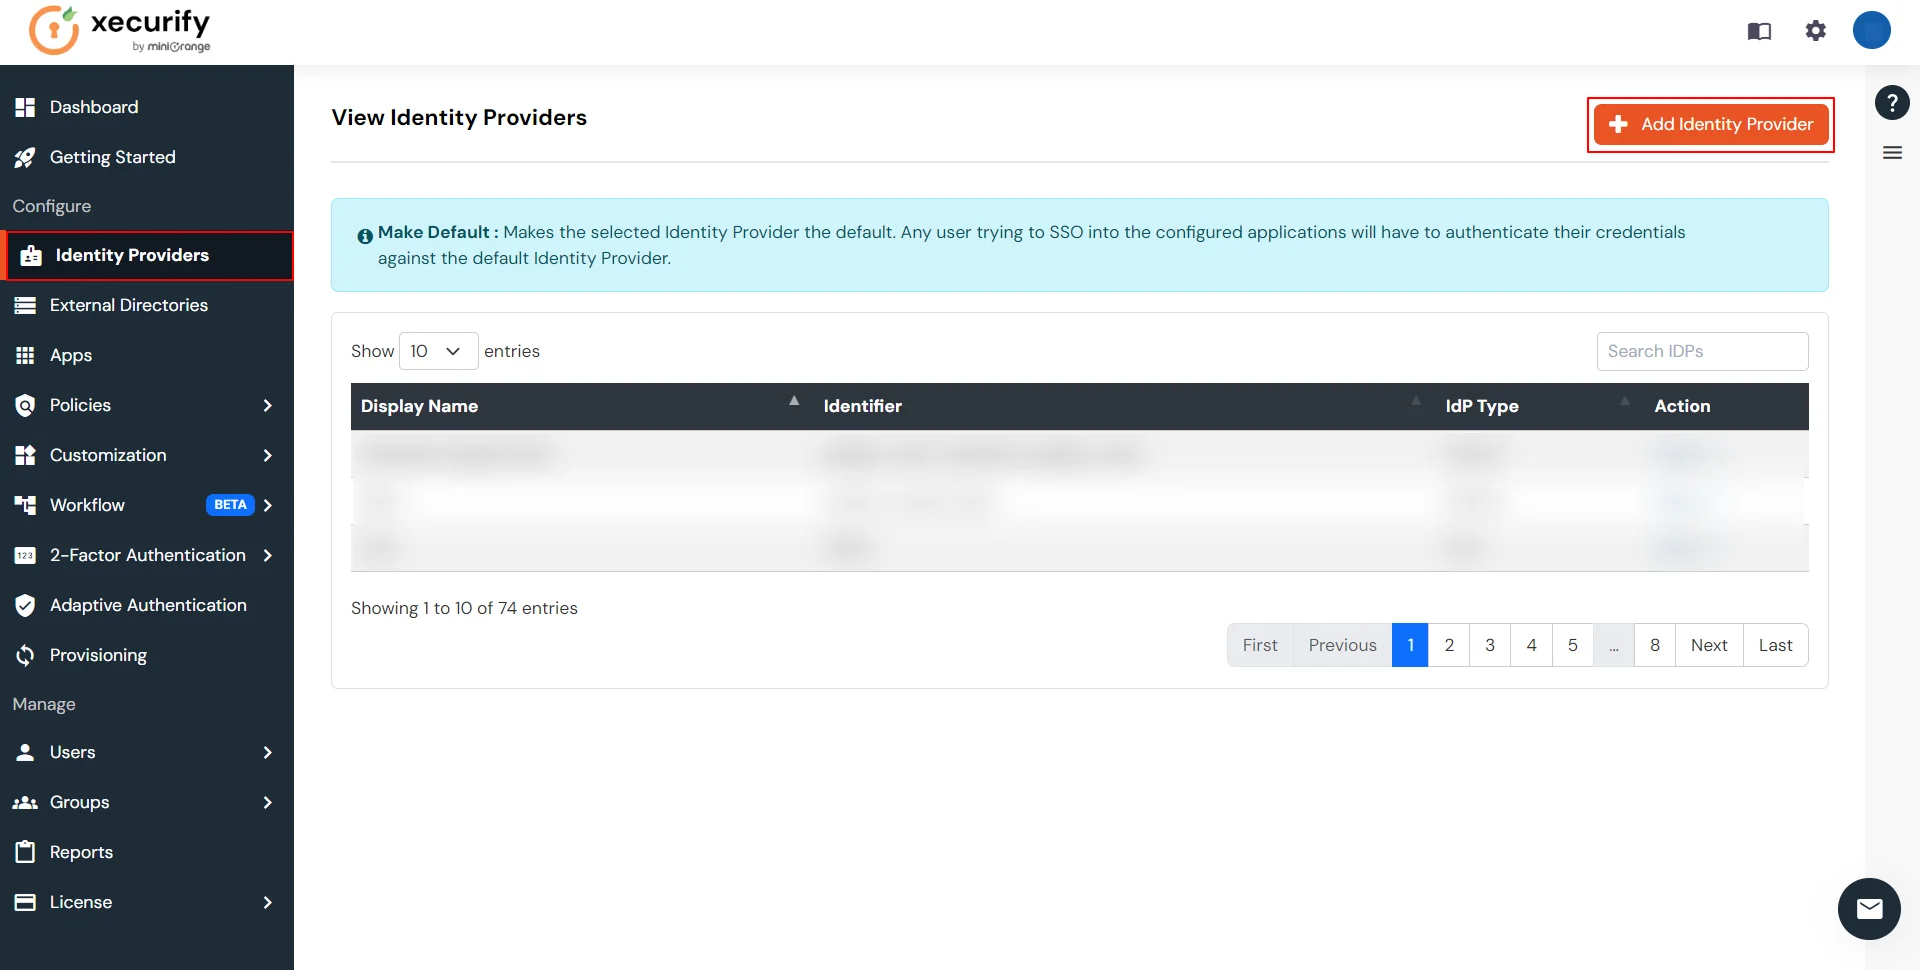
    • 左側のナビゲーションバーから選択します ID プロバイダー.
    • WHMCS SSO: IDプロバイダーを選択して追加する

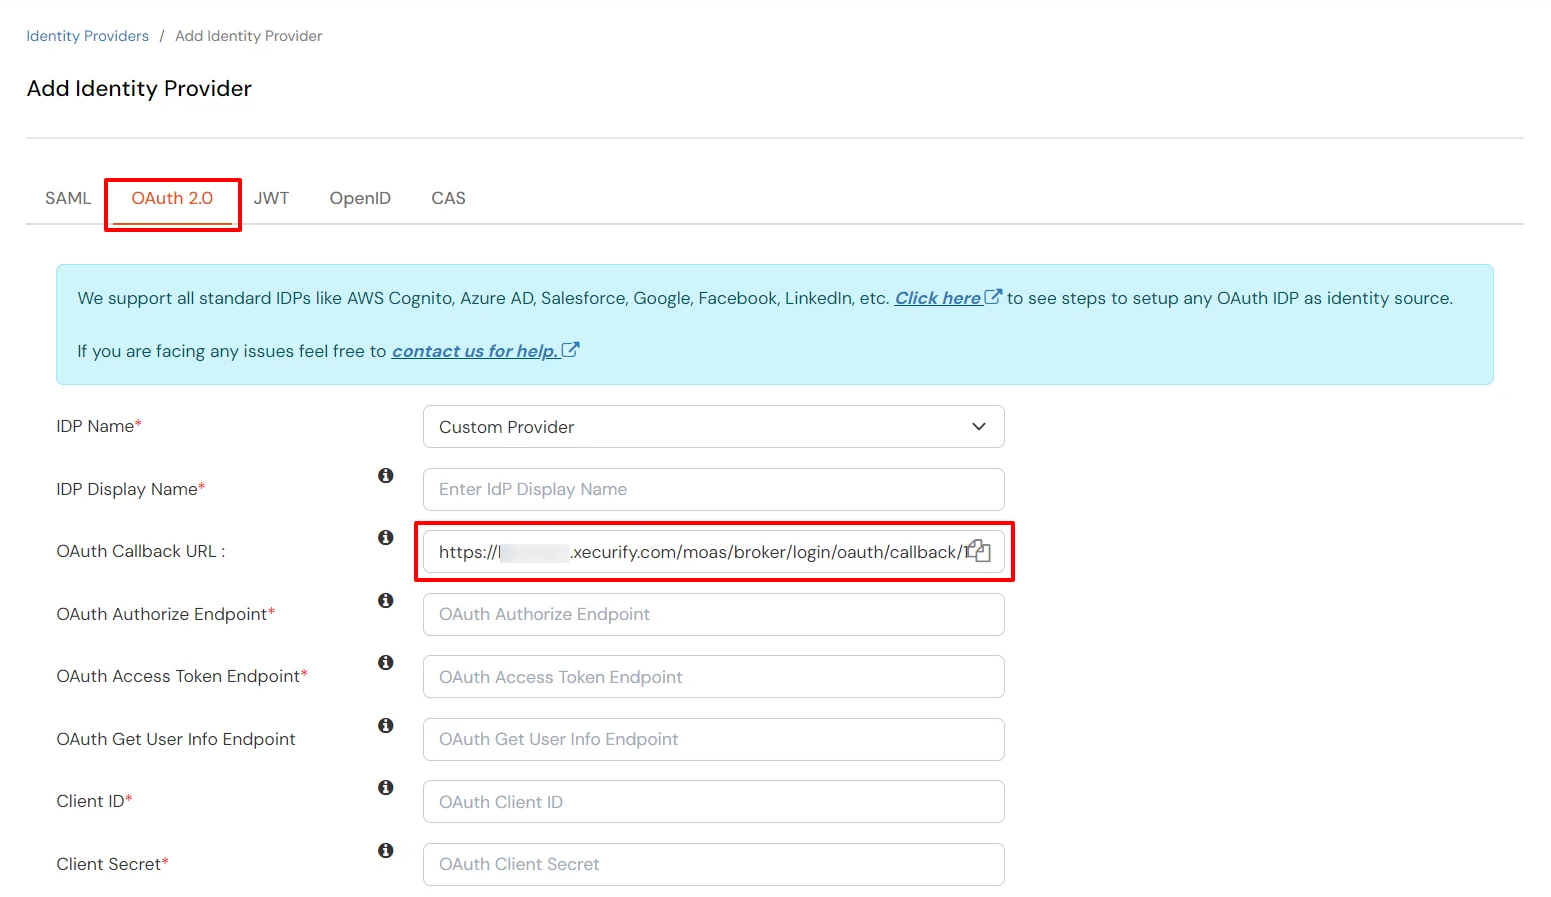
    • コピー コールバックURL as リダイレクトURL 次のステップに必要です。
    • WHMCS SSO: OAuthを選択

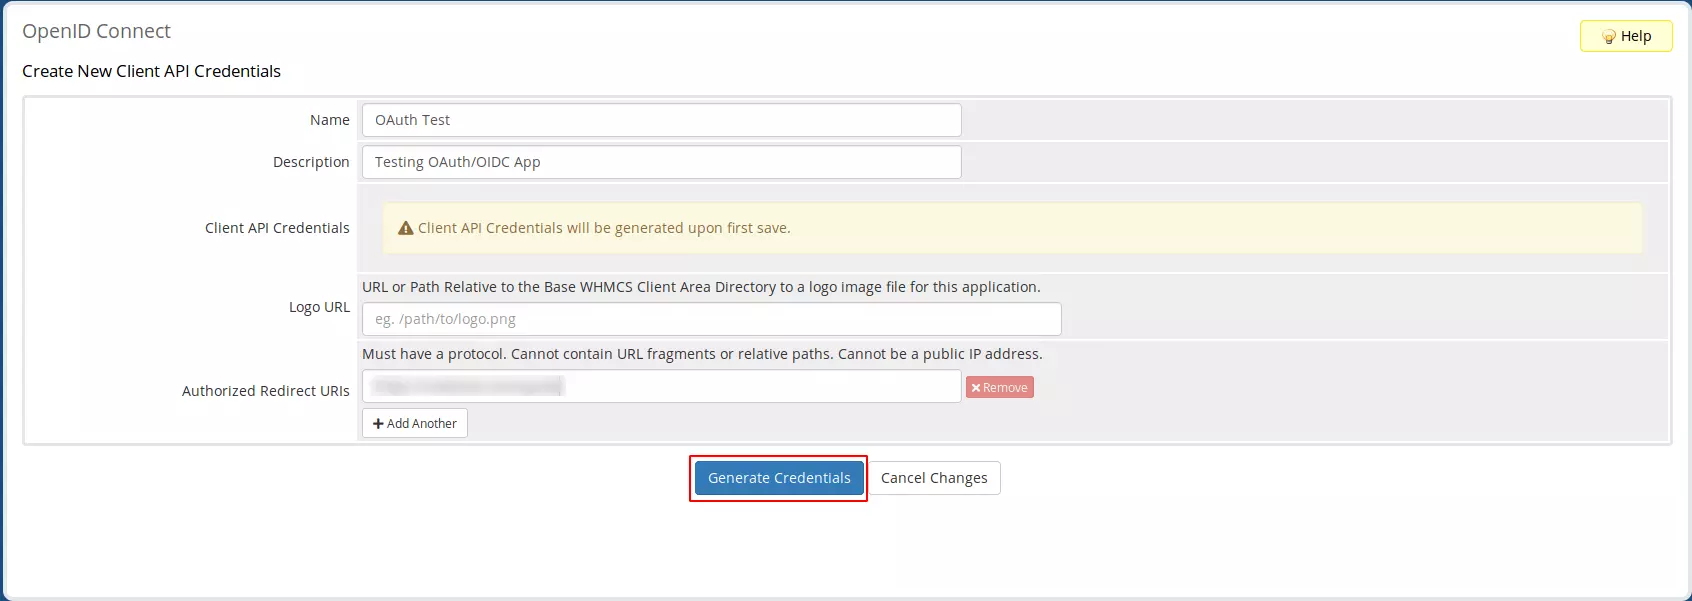
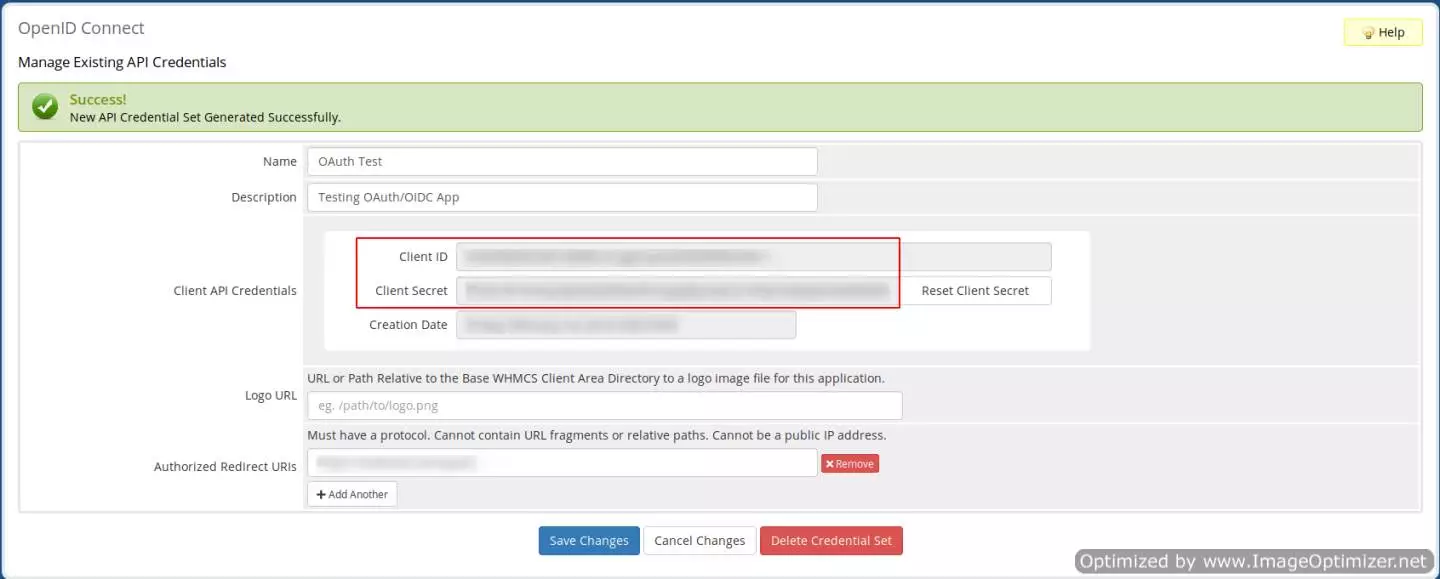
  • WHMCS APIでは、アプリの詳細ページにリダイレクトされます。必要な詳細を入力して、 承認済みリダイレクトURL miniOrange OAuth/OpenID IDプロバイダー設定ページからクリックして 資格証明の生成.
  • WHMCSシングルサインオン(SSO)ログイン:新規クライアントの設定

  • アプリの詳細ページが表示されます。 ここで見つけることができます 顧客ID (NAIST) と クライアントシークレット.
  • WHMCSシングルサインオン(SSO)ログイン:クライアント設定を確認してください

  • これらの認証情報を、MO OAuthアプリの設定ページの該当するフィールドにコピーしてください。
  • WHMCS OpenID Connectサーバー側の設定が正常に完了しました。

2. miniOrangeでWHMCSをOAuth 2.0プロバイダーとして設定します。

  • に行く miniOrange 管理コンソール.
  • 左側のナビゲーションバーから選択します ID プロバイダーOAuthを選択
  • WHMCS SSOログイン:IDプロバイダーを選択して追加する

    WHMCS SSOログイン:OAuthを選択

  • 次の値を入力します。
  • IdP名 カスタムプロバイダー
    IdP 表示名 適切な名前を選択してください
    OAuth 承認エンドポイント https://{yourWHMCSdomain}/oauth/authorize.php
    OAuth アクセス トークン エンドポイント https://{yourWHMCSdomain}/oauth/token.php
    OAuth ユーザー情報取得エンドポイント (オプション) https://{yourWHMCSdomain}/oauth/userinfo.php
    顧客ID ステップ1から
    クライアントの秘密 ステップ1から
    対象領域 オート

3. miniOrangeでアプリケーションを構成する


注意:

すでに miniOrange でアプリケーションを構成している場合は、次の手順をスキップできます。
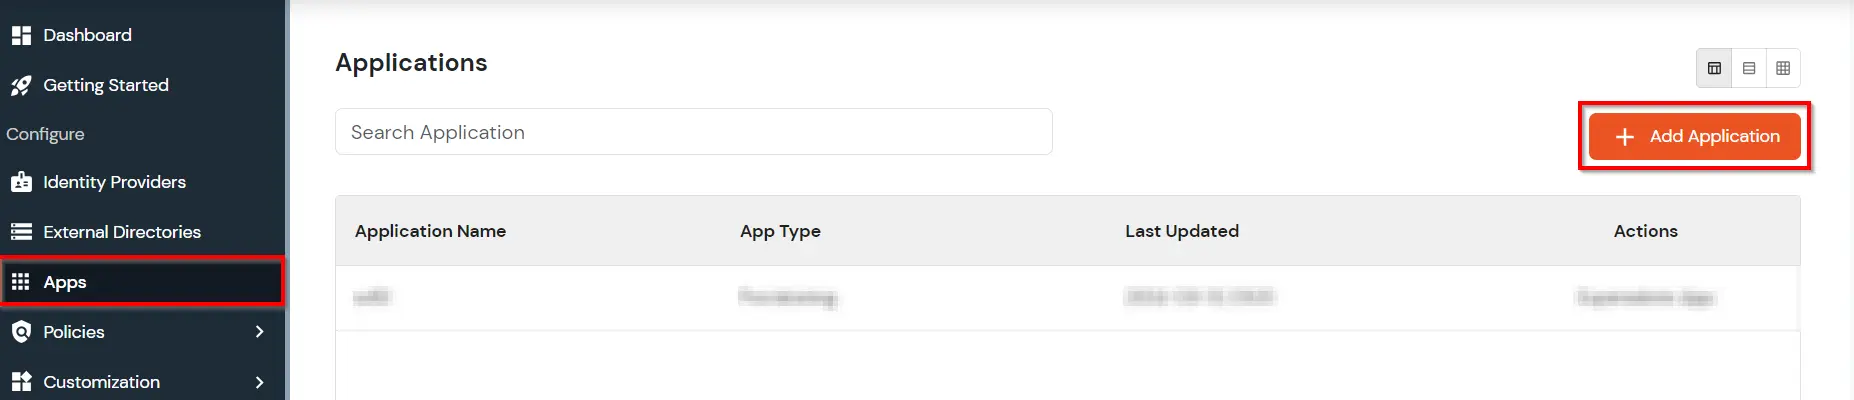


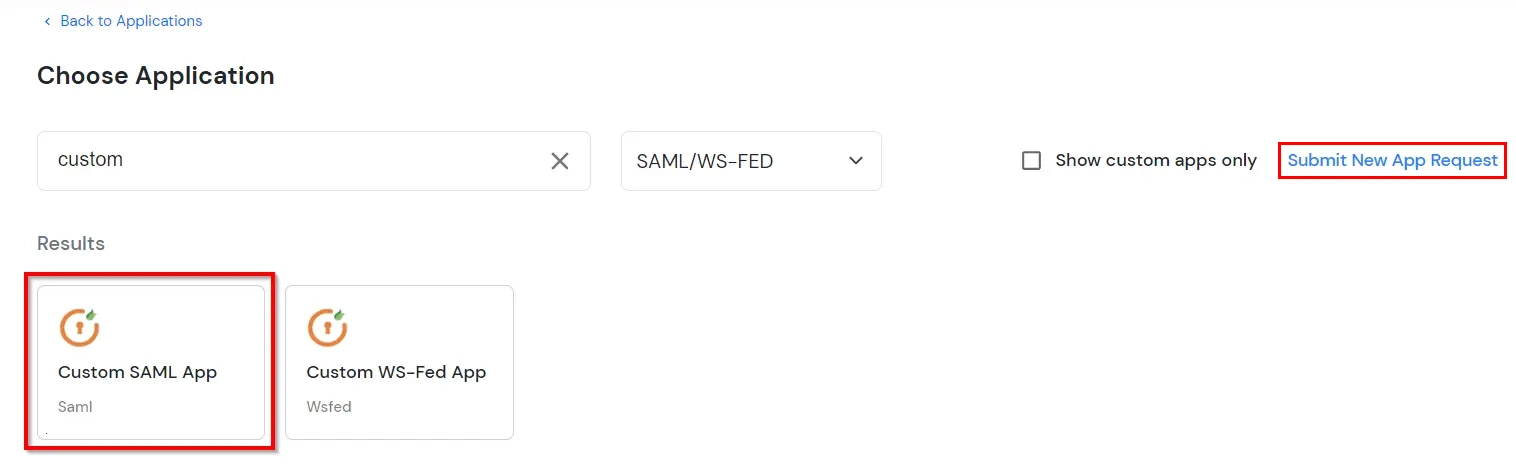
  • アプリケーションの選択で、 SAML/WS-FED 全てのアプリ ドロップダウン。
  • SAMLアプリケーションを選択

  • 次のステップでは、リストからアプリケーションを検索します。アプリケーションが見つからない場合は、 カスタム アプリの設定は カスタムSAMLアプリ。 をクリックしてください 新しいアプリリクエストを送信する 新しい SSO アプリケーション リクエストを送信する場合。
  • カスタムアプリケーションを検索

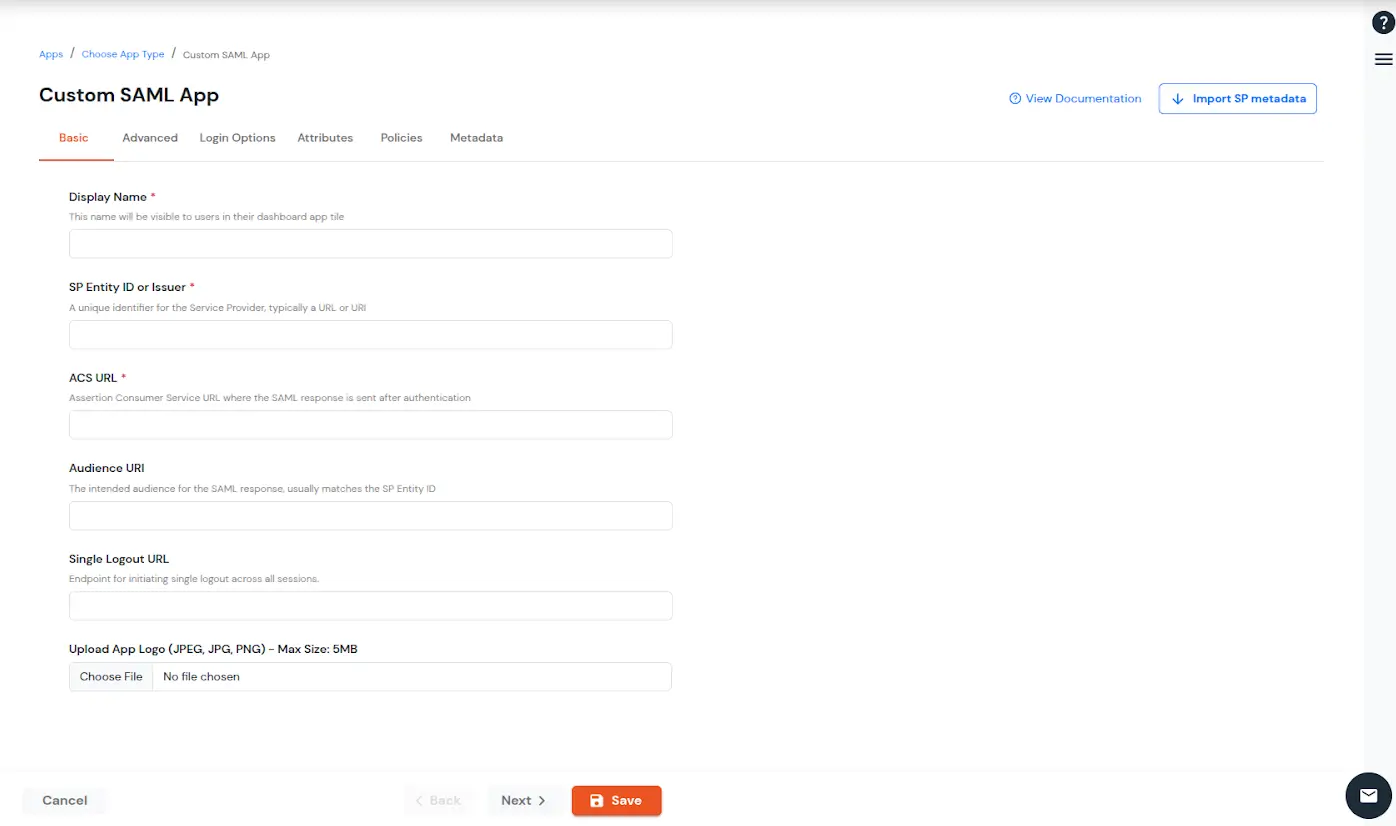
  • 下 Basic タブでは、次の設定を構成できます。
    表示名(必須) 入力する アプリの表示名 あなたの好みに応じて。
    SP エンティティ ID または発行者 (必須) SPから受信したSAMLリクエストに対してアプリを識別するために使用されます。SPエンティティIDまたは発行者は、URLまたは文字列形式のいずれかで指定できます。
    ACS URL またはアサーション コンシューマー サービス URL (必須) 認証後にSAMLアサーションを送信する場所を定義します。ACS URLが以下の形式であることを確認してください。 https://www.domain-name.com/a/[domain_name]/acs
    対象者 URL 名前の通り、SAMLアサーションの有効なオーディエンスを指定します。通常はSPエンティティIDと同じです。SPによってオーディエンスURLが別途指定されていない場合は、空白のままにしてください。
    シングル ログアウト URL ログアウト要求を消費し、アプリケーションからシングル ログアウトした後にユーザーをリダイレクトする URL。
    アプリロゴをアップロード アプリケーションのロゴをアップロードします。
  • 基本設定で詳細を入力します

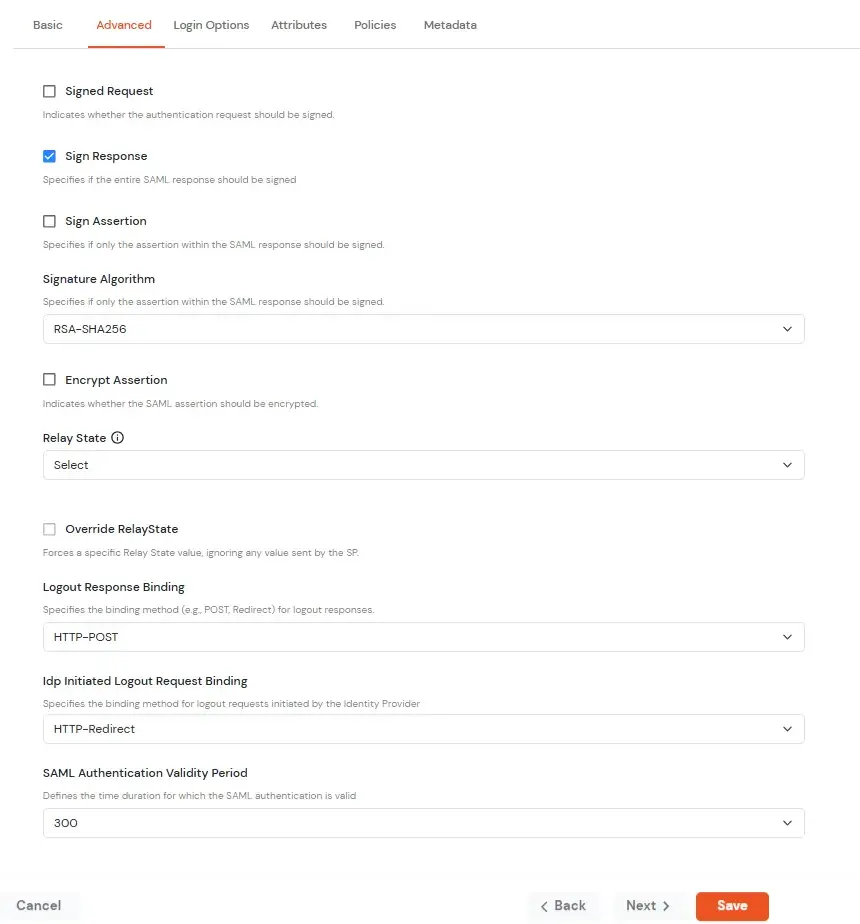
  • 詳しくはこちら 次へ 詳細設定以下の設定を行います。
    署名済みリクエスト これを有効にすると、SPから送信されるSAMLリクエストに署名できます。X509証明書を提供するか、証明書をアップロードしてください。
    応答に署名する SAML 応答全体に署名する場合は、これを有効にします。
    署名アサーション SAML レスポンス内のアサーションのみに署名する場合は、これを有効にします。
    署名アルゴリズム SAML リクエスト/レスポンスの署名に使用するアルゴリズムを選択します。
    アサーションの暗号化 SAML 応答内のアサーションを暗号化し、暗号化用のアルゴリズムと証明書を提供する場合は、これを選択します。
    リレー状態 アプリケーションにサインインした後にユーザーをリダイレクトする URL を入力します。
    リレー状態を上書きする これを有効にすると、SP のデフォルトのリレー状態が上書きされます。
    ログアウトレスポンスバインディング ログアウト応答は、SP からのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。
    IdP が開始したログアウト要求バインディング: ログアウト応答は、IdP ダッシュボードからのログアウト要求への応答として送信されます。これは、アイデンティティ プロバイダーまたはサービス プロバイダーによって送信される可能性があります。
    • HTTP リダイレクト - 署名付きのログアウト応答
    • HTTP POST - 署名が埋め込まれたログアウト応答
    SAML認証の有効期間 認証が有効とみなされ、ユーザーが SSO を実行できるようになるまでの時間。この時間が経過すると、ユーザーは再度サインインする必要があります。
    共有IDを有効にする この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。
  • 詳細設定に切り替える

  • 詳しくはこちら 次へ ログインオプション タブ。ここでは、以下の設定を構成できます。
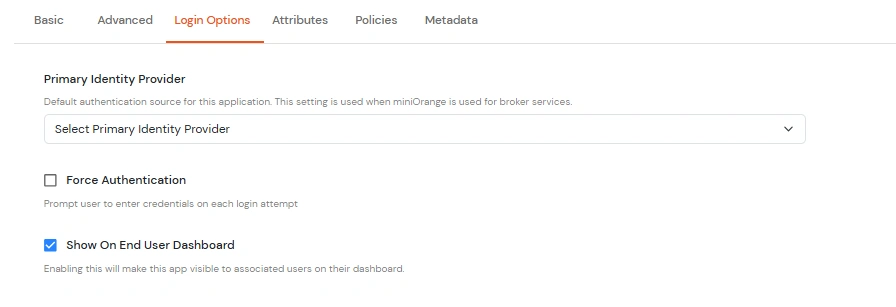
    プライマリ ID プロバイダー 認証を実行する ID ソースを選択します。構成されたすべてのソースのリストが表示されます。
    認証を強制する これを有効にすると、アプリケーションへのアクセス要求ごとに認証が強制されます。
    エンドユーザーダッシュボードに表示 エンドユーザーダッシュボードですべてのユーザーにアプリを表示したくない場合は、これを無効にします。
  • ログインオプションに移動し、「次へ」ボタンをクリックします。

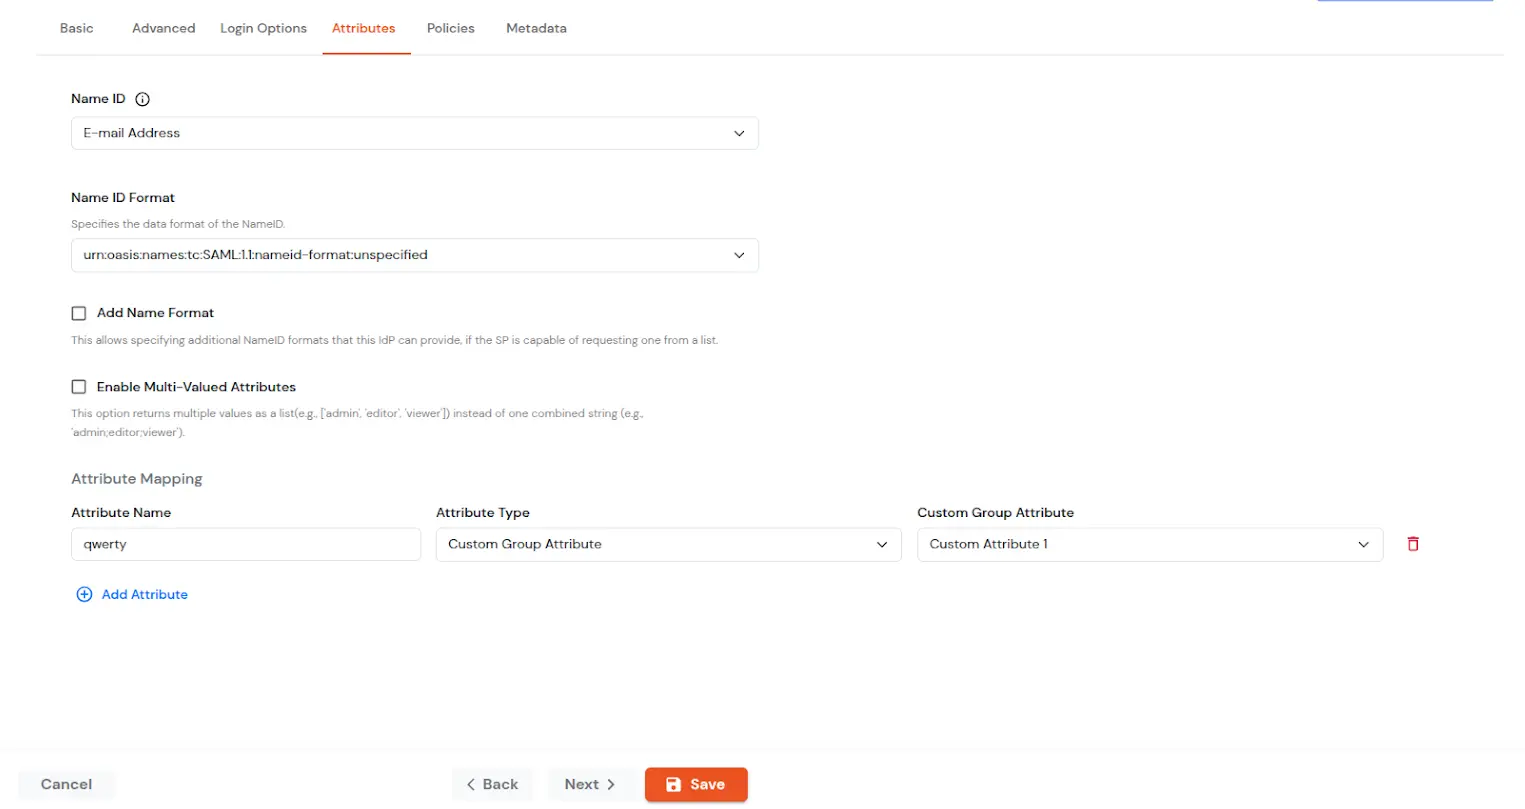
  • 詳しくはこちら 次へ Attributes タブ。ここで、アプリに送信する属性を追加および設定できます。
    名前ID NameIDは、SAMLアサーションに含まれる認証済みユーザーの一意の識別子です。これにより、サービスプロバイダーはユーザーを認識し、アカウントにマッピングすることができます。通常、NameIDはユーザー名またはメールアドレスです。
    名前 ID 形式 SPがユーザーを正しくマッピングできるよう、NameIDで使用される識別子の種類(例:メールアドレス、永続的、一時的)を定義します。SPが特定の形式を要求しない場合、IdPはそれを指定せずにデフォルトを使用できます。
    名前の形式を追加 名前フォーマットは、SAMLアサーションにおける属性名の表現方法(単純な文字列やURIなど)を定義します。これにより、SPは属性名を正しく解釈し、IdPとSP間の一貫性を確保できます。
    複数値属性を有効にする

    有効: カンマ (,) とセミコロン (;) は区切り文字として扱われるため、属性はクリーンなリストに分割されます。例: roles = ['admin', 'editor', 'viewer']。

    無効: カンマとセミコロンは区切り文字として扱われないため、属性は1つの結合された文字列として残ります。例: roles = "admin;editor;viewer"。

    属性マッピング SAMLアサーションでSPに送信する属性を追加できます。属性には、ユーザーのプロファイル属性(名、姓、フルネーム、ユーザー名、メールアドレス、カスタムプロファイル属性、ユーザーグループなど)が含まれます。
  • 属性タブに移動して属性をマッピングします

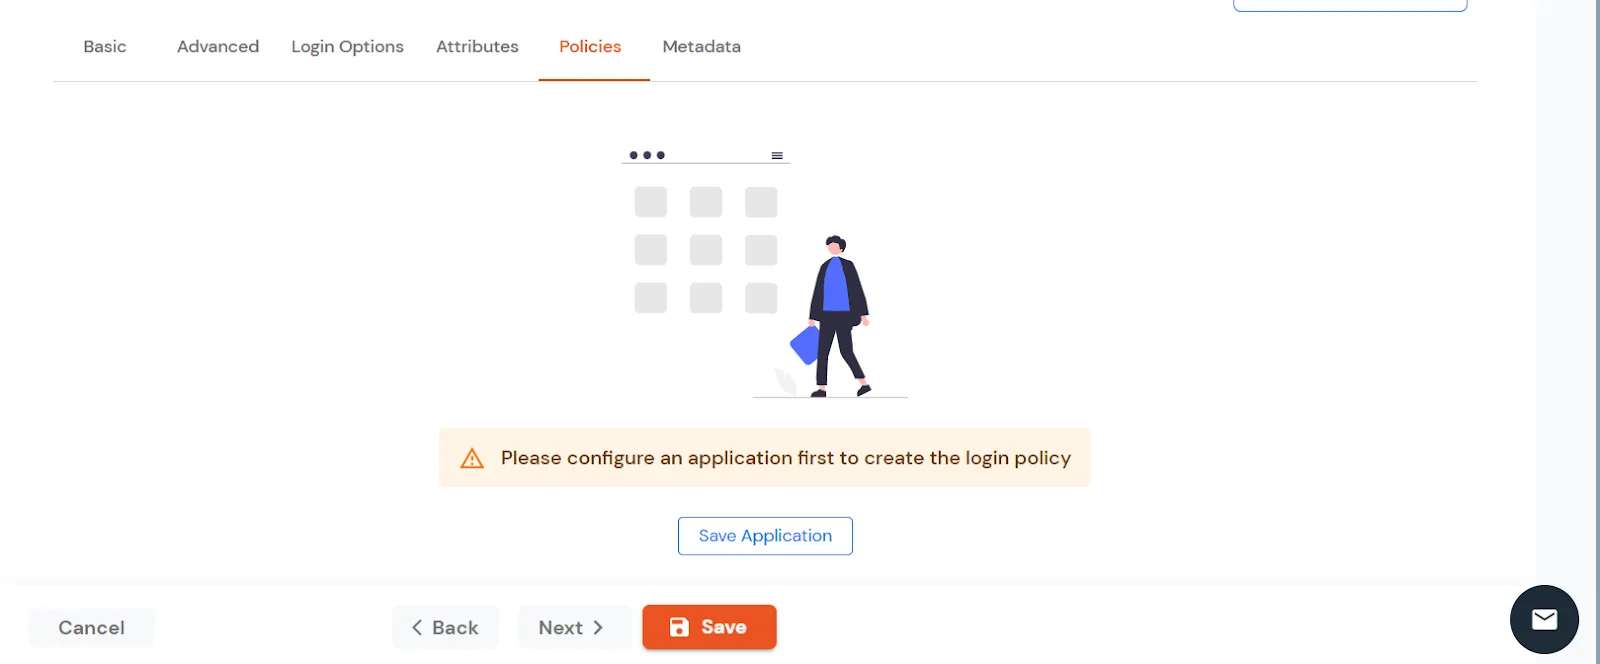
  • 詳しくはこちら 次へ 政策 タブ。 アプリケーションを保存する まずアプリケーションのポリシーを構成します。
  • ポリシーセクションでアプリケーションを保存します

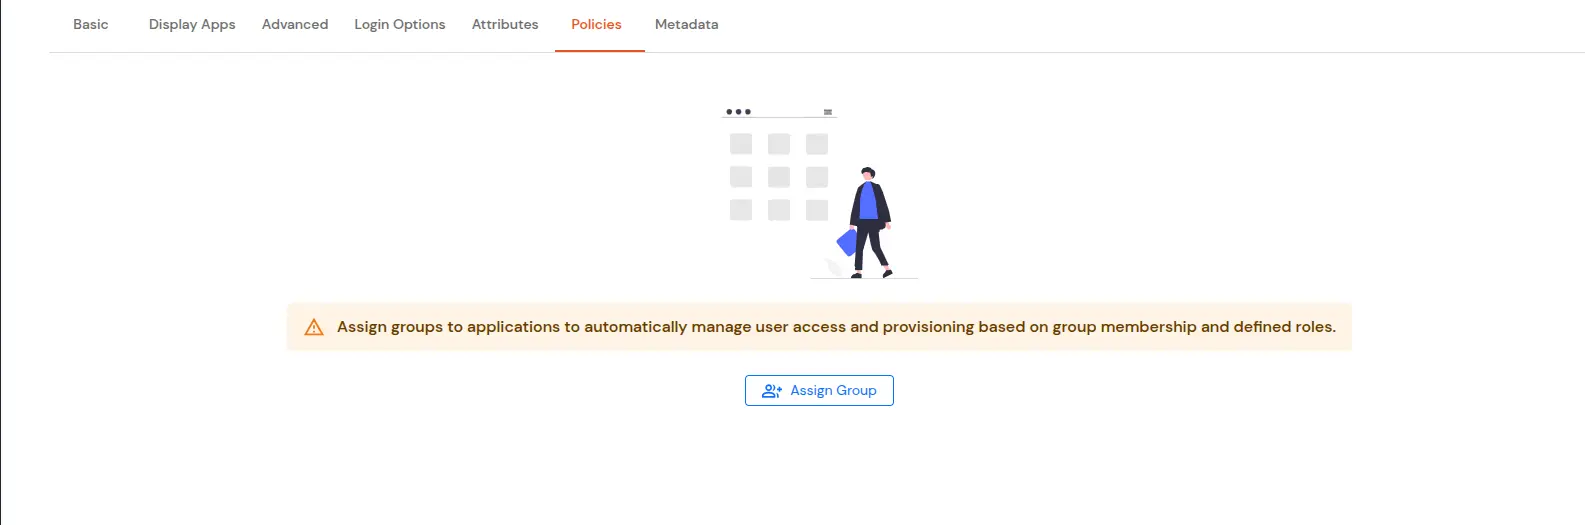
  • アプリケーションを保存した後、そのアプリケーションのポリシーを構成できます。
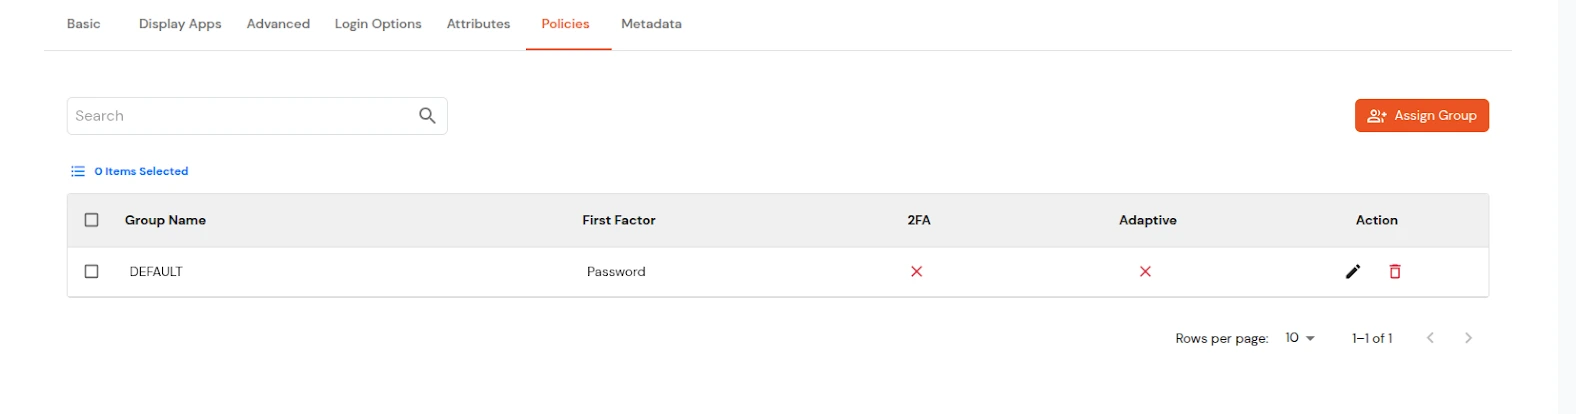
  • ポリシーに移動してグループを割り当てる

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルタブが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • グループの割り当てを構成する

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • 入力する グループ名 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します グループを作成.
    • 新しいグループを作成します。

    • ソフトウェアの制限をクリック 次へ.
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
  • ログインポリシーの詳細を追加する

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
  • ポリシーが正常に追加されると、リストに表示されます。
  • 複数のログインポリシーを追加する

  • タブで、次の 2 つのタブのいずれかをクリックします。
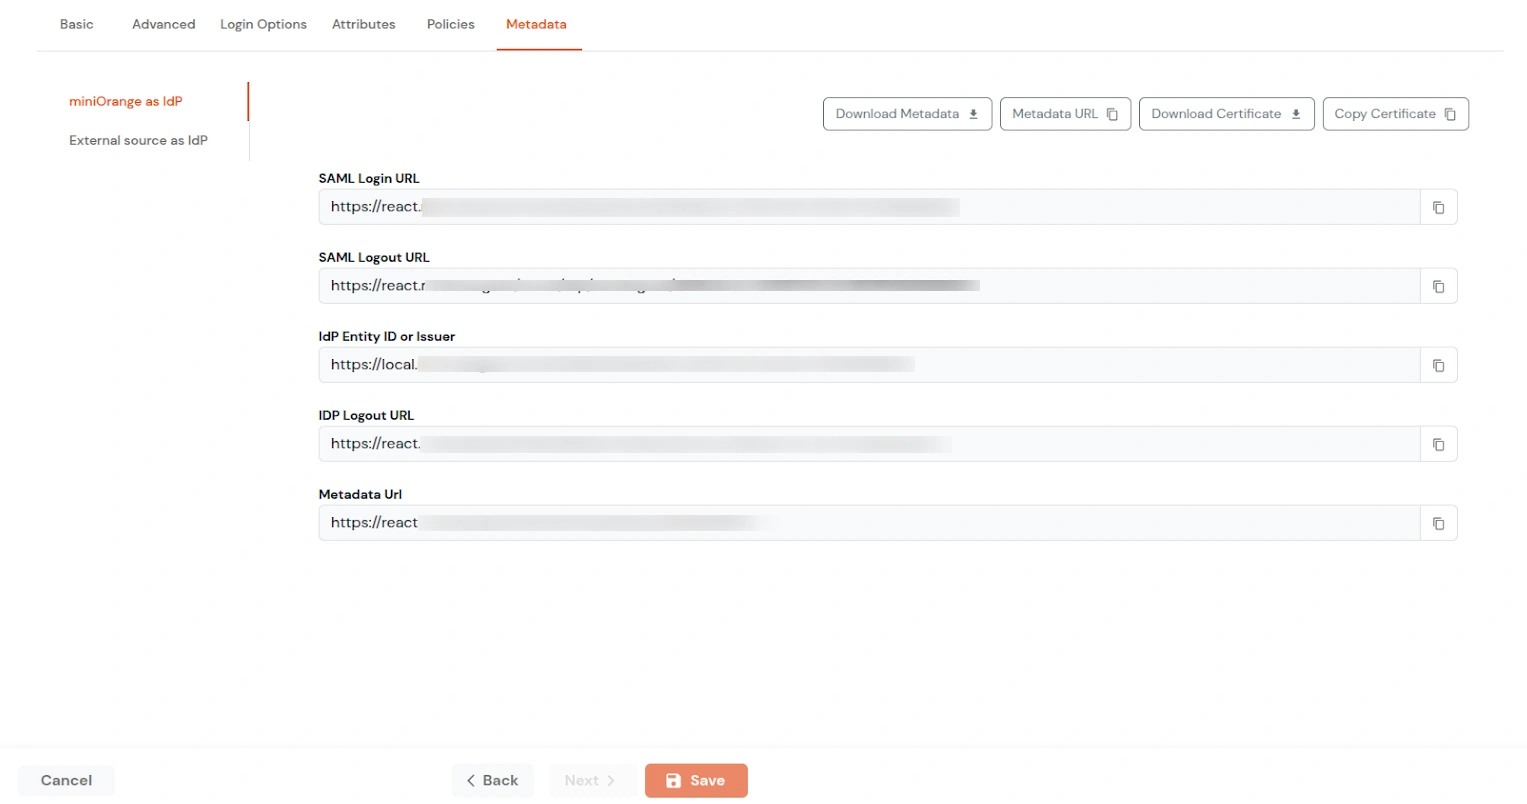
    • ソフトウェアの制限をクリック IdpとしてのminiOrange miniOrange をユーザーストアとして使用する場合、ユーザー ID は miniOrange に保存されます。
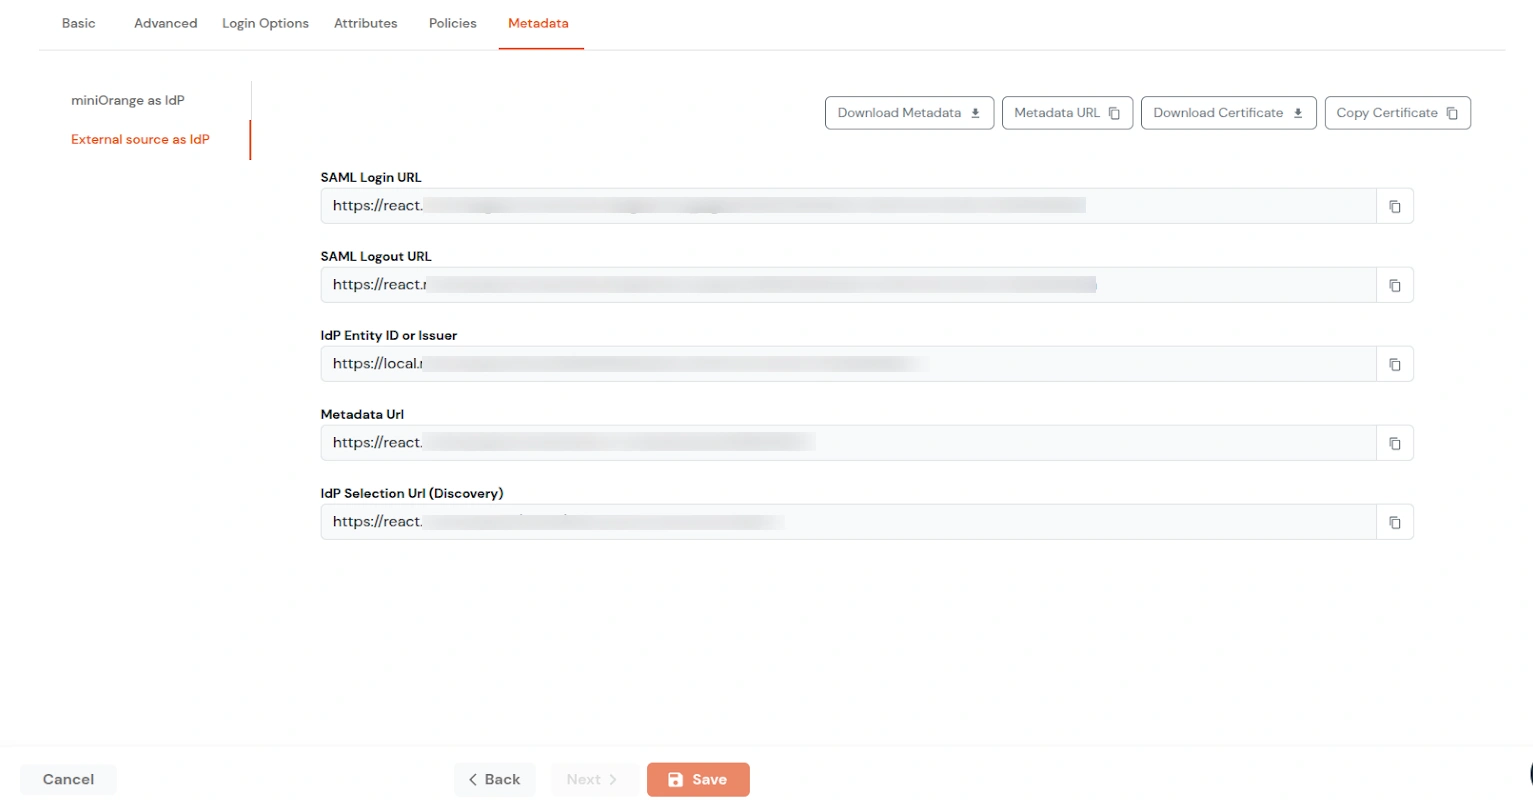
    • ソフトウェアの制限をクリック IdP としての外部ソース ユーザーを認証する場合 外部ID Active Directory、Okta、OneLogin などのプロバイダー、またはその他のカスタム IDP。
    • IdPとしてminiOrangeを選択

      IdPとして外部ソースを選択

    • また、ご購読はいつでも停止することが可能です メタデータのダウンロード、証明書のダウンロード、メタデータ URL のコピー、または証明書のコピー 要件に基づいています。
    • 同様に、以下の値も取得できます。 SAML ログイン URL、SAML ログアウト URL、IDP エンティティ ID または発行者、IDP ログアウト URL、メタデータ URL メタデータの要件に応じてここから選択します。
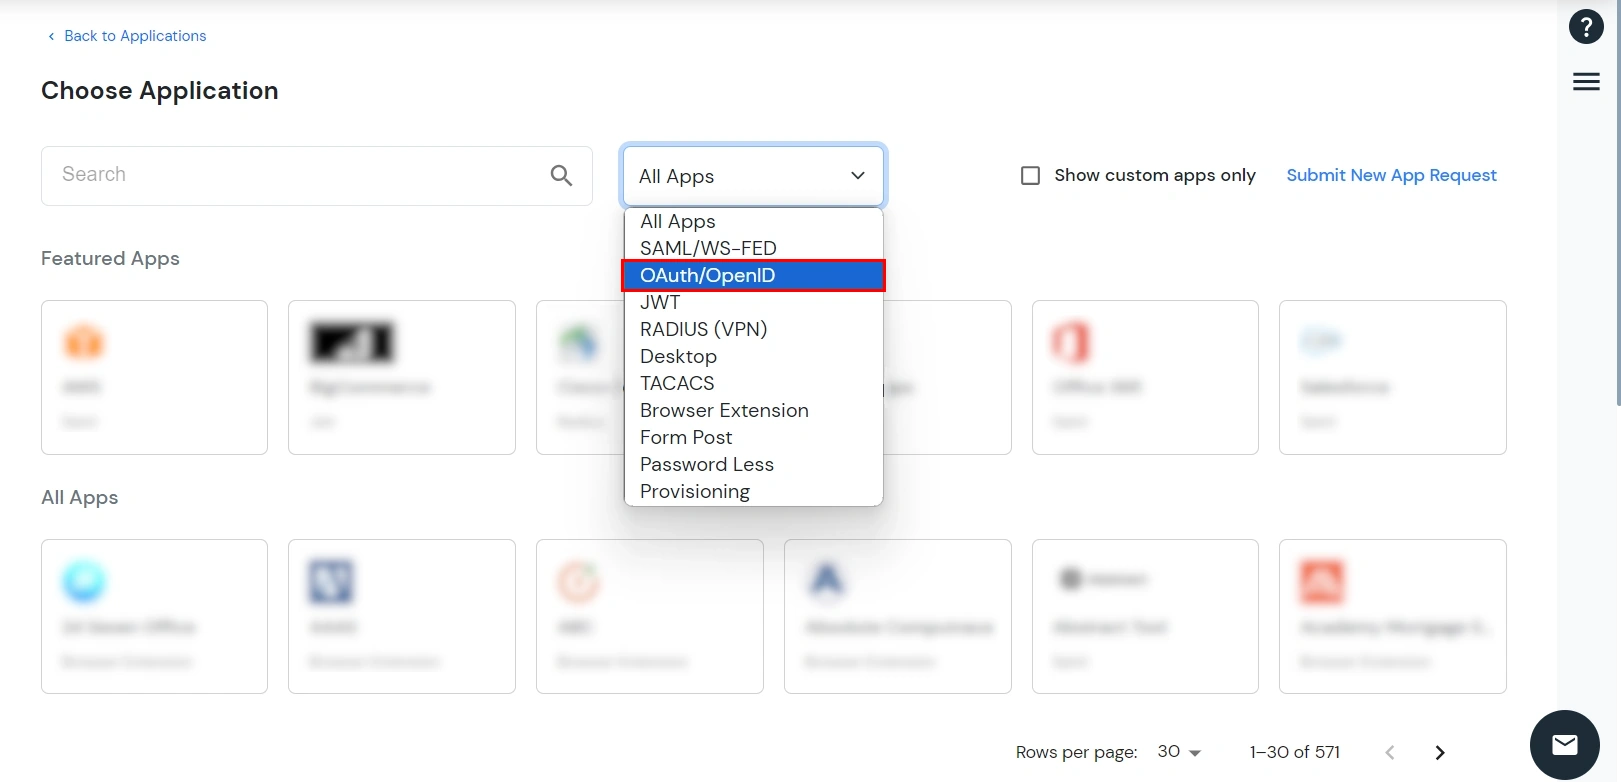
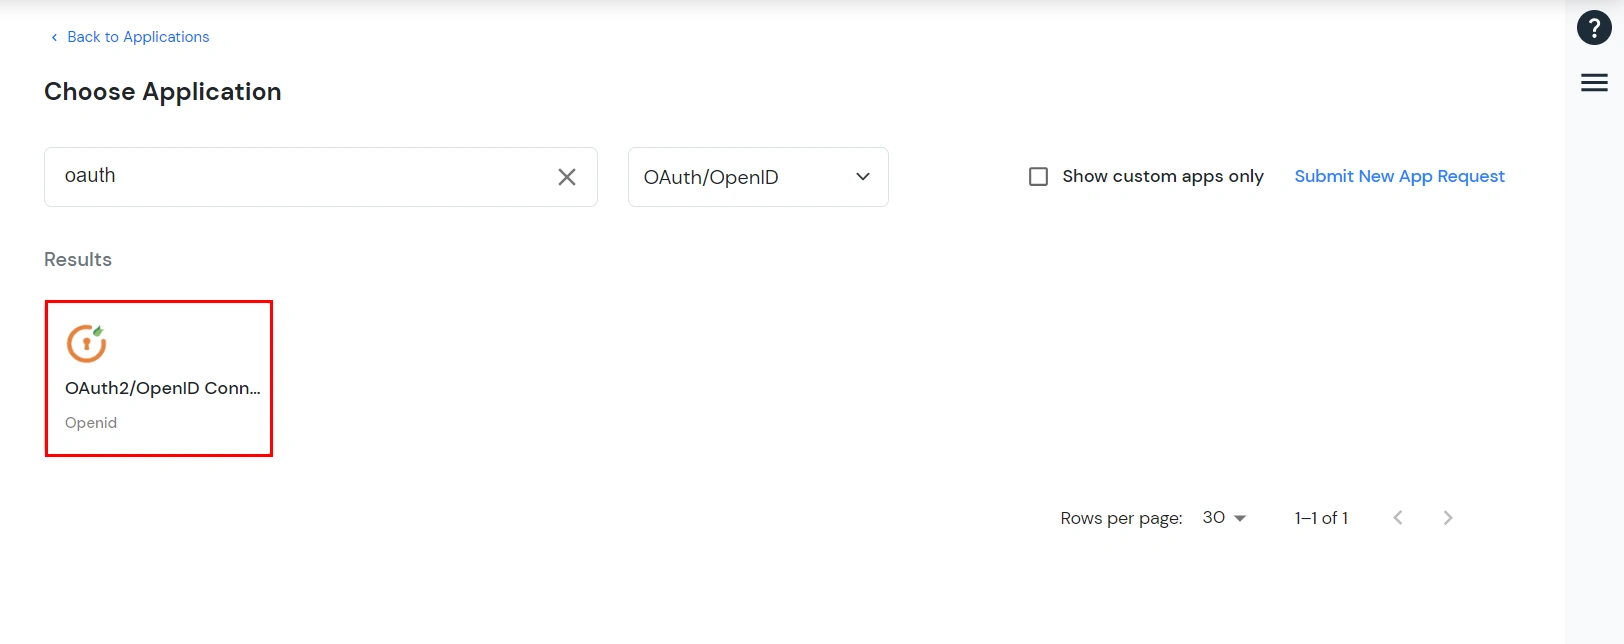
  • アプリケーションの選択で、 OAuth/OpenID 全てのアプリ ドロップダウン。
  • アプリの種類としてOAuth/OpenIDを選択します

  • リストからアプリケーションを検索します。アプリケーションが見つからない場合は、 オース アプリの設定は OAuth2/OpenID Connect.
  • OAuthカスタムアプリを検索

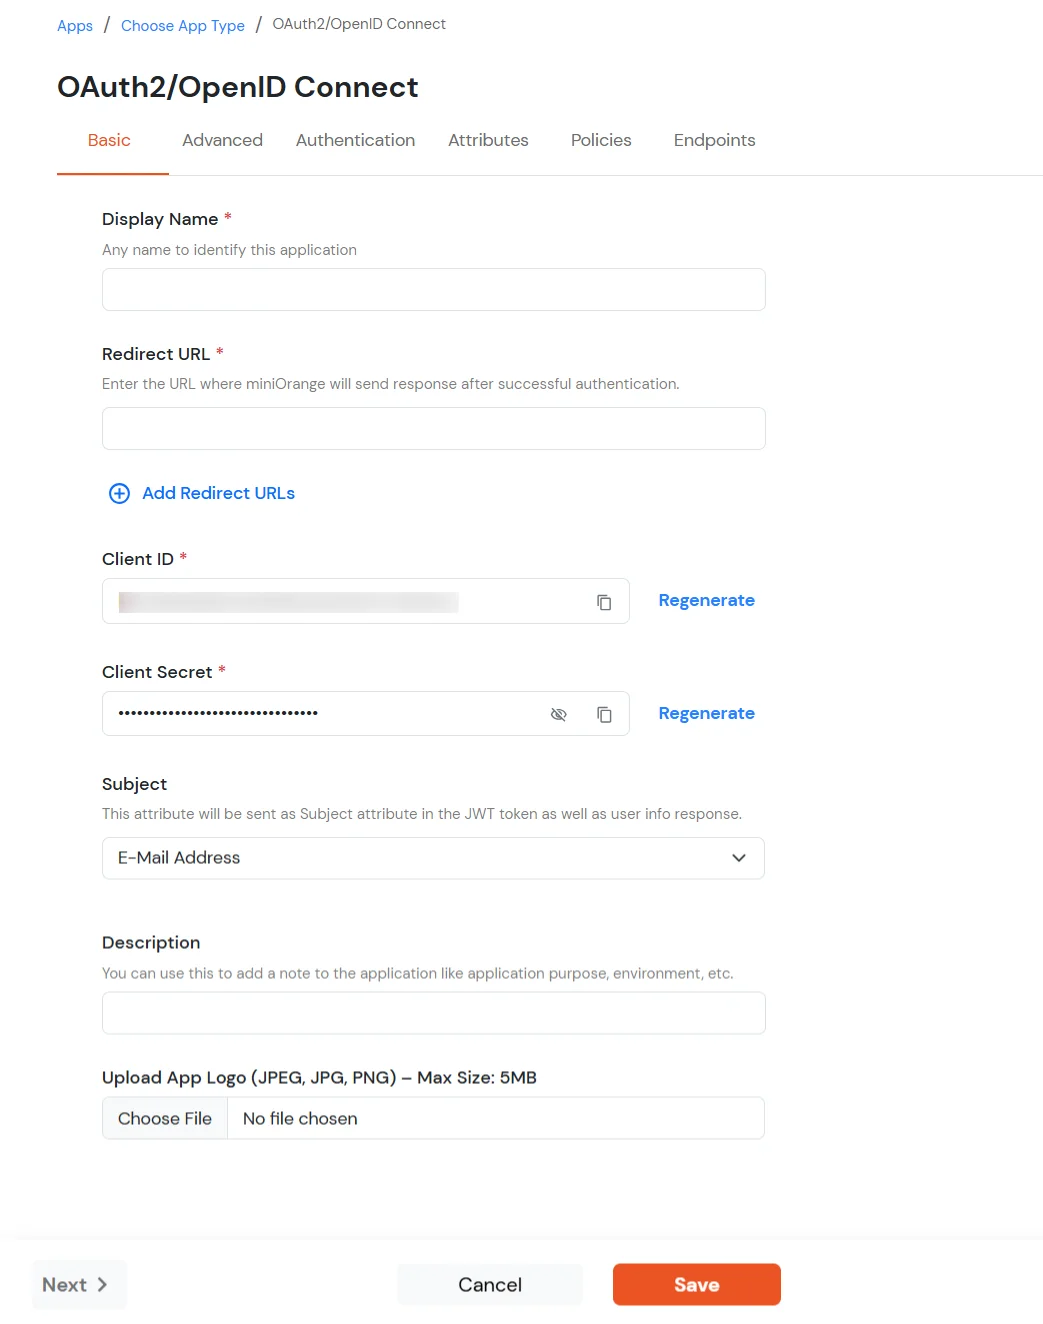
  • Basic タブで、次の詳細を入力します。
    表示名 入力する 表示名 (つまり、このアプリケーションの名前)。
    リダイレクトURL 入力する リダイレクトURL次の形式に従っていることを確認してください。 https://<mycompany.domain-name.com>
    顧客ID 自動生成されました。コピーアイコンをクリックして、アプリケーションで使用してください。
    クライアントシークレット クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックして表示し、クリップボードアイコンを使用してコピーしてください。
    件名 (オプション) ドロップダウン リストから属性を選択します。
    説明(オプション) 必要に応じて説明を追加します。
    アプリロゴをアップロードする(オプション) アプリのロゴをアップロードします(オプション)。アプリは、ここで設定したロゴとともにエンドユーザーダッシュボードに表示されます。
  • ソフトウェアの制限をクリック Save.
  • OAuthアプリの詳細を入力し、「保存」ボタンをクリックします。

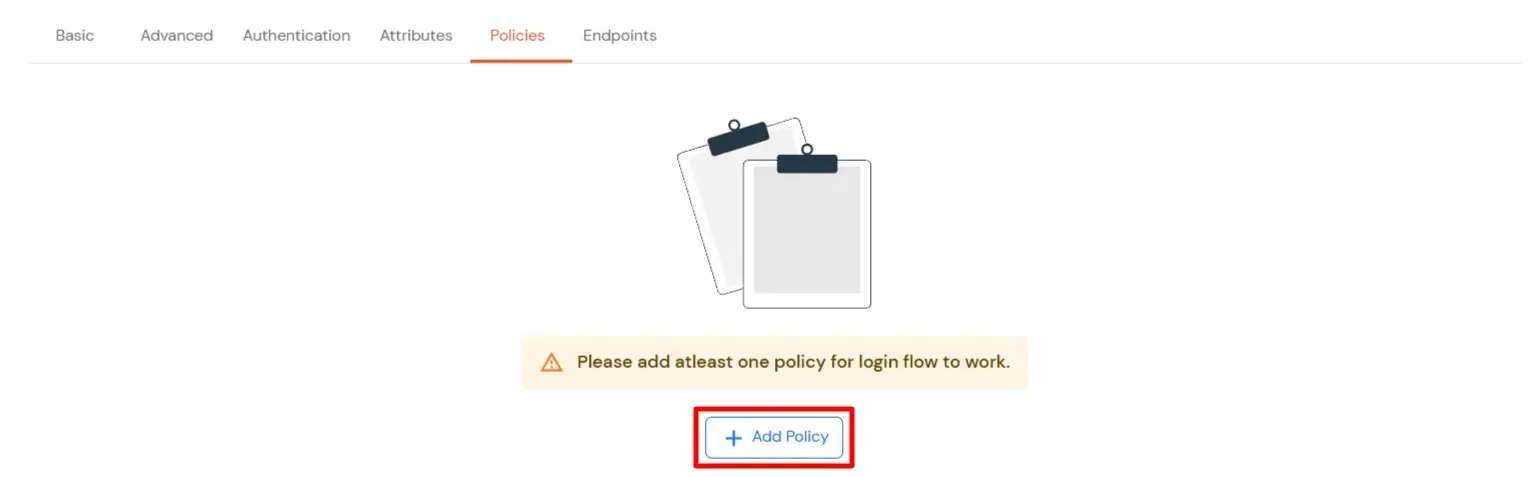
  • あなたはあなたにリダイレクトされます 政策 のセクションから無料でダウンロードできます。
  • 「ポリシー」に移動して「ポリシーを追加」

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルタブが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • グループの割り当てを構成する

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • 入力する グループ名 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します グループを作成.
    • 新しいグループを作成します。

    • ソフトウェアの制限をクリック 次へ.
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
    ログインポリシーの詳細を追加する

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
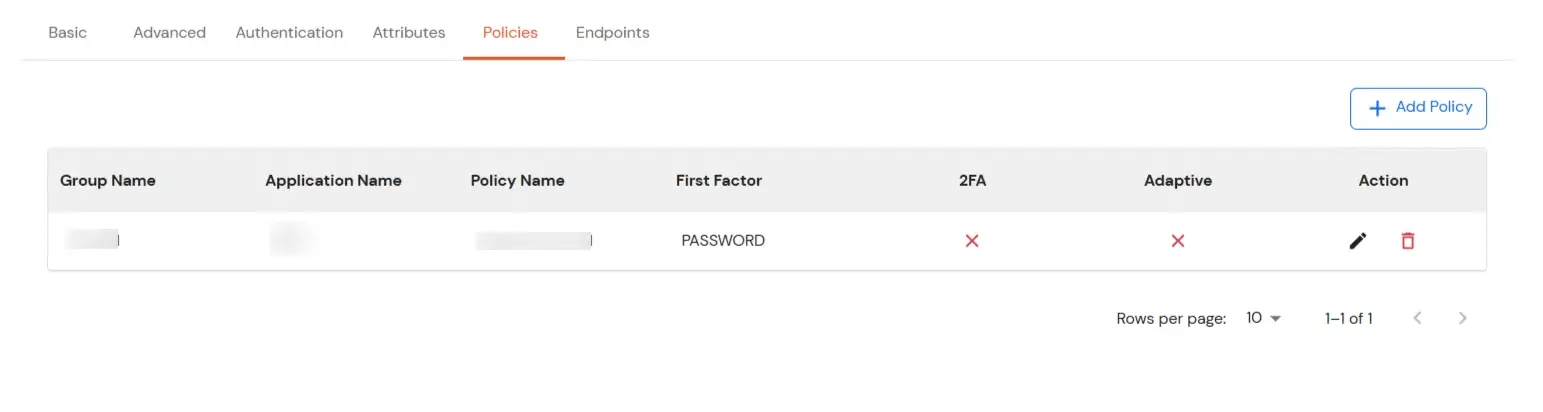
  • ポリシーが正常に追加されると、そのポリシーがリストに表示されます。
  • ポリシーが正常に追加されました

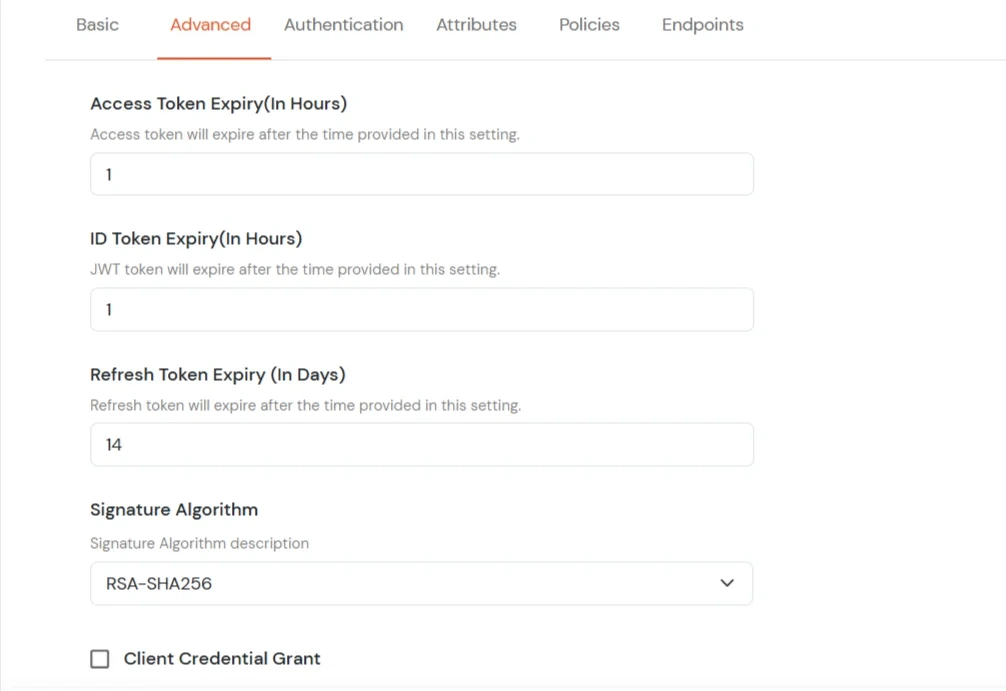
  • あなたがに行くことができます 高機能 タブをクリックして、アクセス トークン、JWT トークン、更新トークンの有効期限などのその他の設定を変更します。
    • アクセストークンの有効期限: 提供されたアクセス トークンが作成からどのくらいの期間有効であるか。[時間単位] 有効期限が切れると、新しいアクセス トークンを生成する必要があります。
    • JWTトークンの有効期限: 生成された JWT トークンの有効期間。[時間単位]
    • リフレッシュトークンの有効期限: 生成されたリフレッシュ トークンの有効期間。[日数] 指定された日数が経過すると、新しいリフレッシュ トークンを生成する必要があります。
    • 共有 ID を有効にする: この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。
    詳細タブのトークン有効期限設定

  • に切り替える ログインオプション タブには何も表示されないことに注意してください。
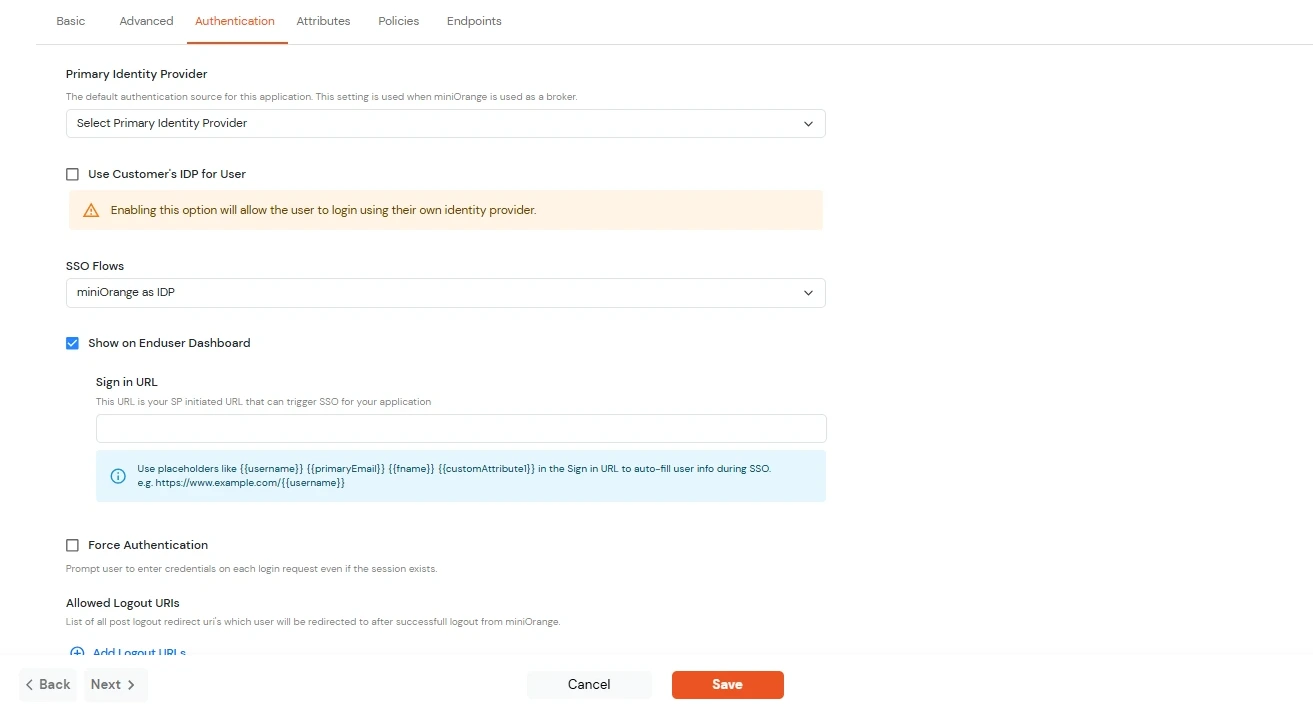
    プライマリ ID プロバイダー アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。)
    SSOフロー ドロップダウンから希望するSSOフローを選択します。 IDP としての miniOrange, ブローカーとしてのminiOrangeまたは ディスカバリーフローを備えたブローカーとしての miniOrange.
    エンドユーザーダッシュボードに表示 このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。
    認証を強制する このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。
    許可されたログアウトURI 「許可されたログアウトURI」リンクをクリックして、ログアウト後のリダイレクトURIのリストを追加します。ユーザーはminiOrangeから正常にログアウトすると、これらのURIのいずれかにリダイレクトされます。
    シングルログアウトが有効 このオプションを有効にすると、このアプリからログアウトするときに他のアプリケーションにログアウト要求が送信されます。
    サインインURL

    {{username}}、{{primaryEmail}}、{{customAttribute1}} などのプレースホルダーを使用して、サインイン URL にユーザー属性を含めることができます。これらのプレースホルダーは、IdP によって開始される SSO フロー中に実際のユーザー値に動的に置き換えられます。

    以下の属性を使用して URL を生成できます: username、primaryEmail、alternateEmail、fname、lname、primaryPhone、customAttribute1。

    URLは次のようになります login.com/{{username}}/?primaryEmail={{primaryEmail}}

  • クエリパラメータの形式: https://<sso-url>?username={{username}} https://<sso-url>?username={{username}}&email={{primaryEmail}}
  • パスパラメータの形式: https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
  • ログインオプションタブに移動します

  • に切り替える Attributes タブには何も表示されないことに注意してください。
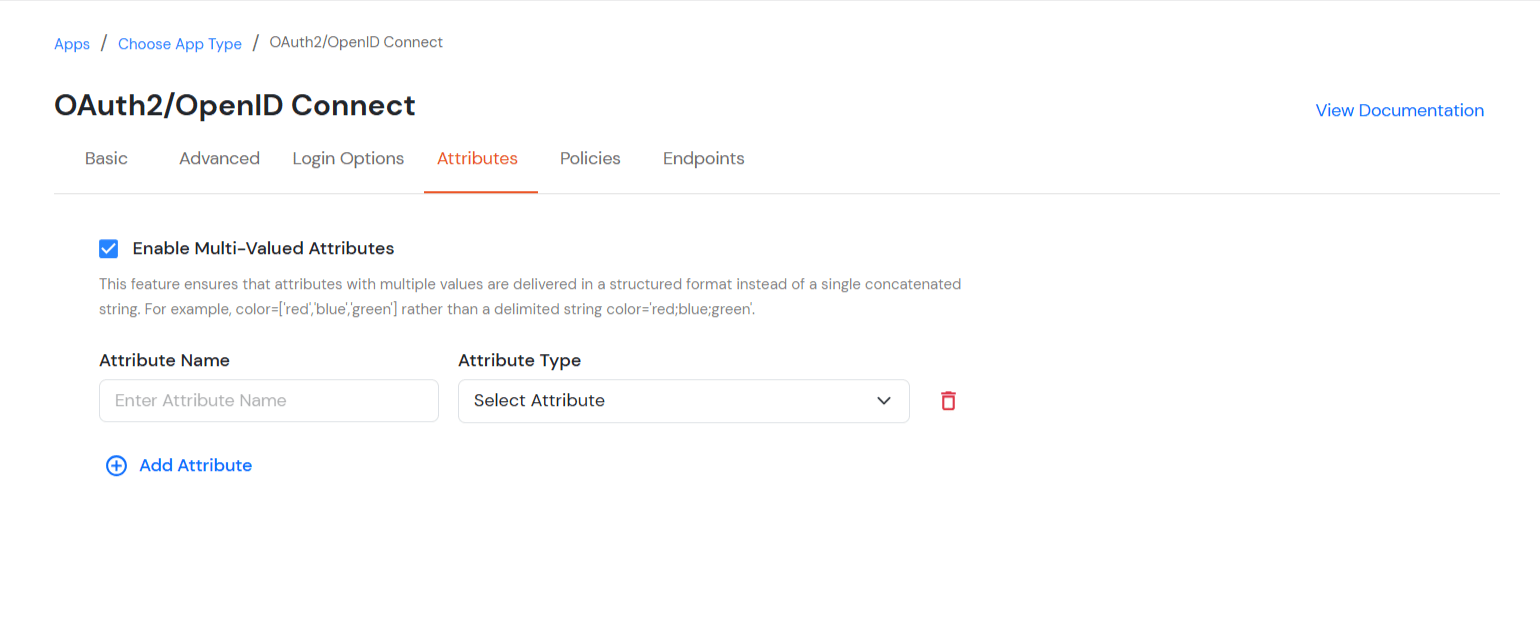
    • 複数値属性オプションを有効にする:
    • 複数値属性を有効にする

    • このオプションを有効にすると、カンマ(,)とセミコロン(;)の両方が区切り文字として扱われます。これらの文字を含む属性は自動的に分割され、 多値属性 それぞれの位置に基づいて。
    • この機能により、複数の値を持つ属性が 構造化されたフォーマット 単一の連結された文字列としてではなく。
    • 具体的な例を挙げますと、以下の通りです。 このオプションを有効にすると、属性は次のようなリストとして表示されます。 ロール = ['管理者', '編集者', '閲覧者'] 次のような単一の文字列の代わりに 役割 = "管理者;編集者;閲覧者".
    • このオプションがオンの場合、 無効カンマ (,) とセミコロン (;) で連結された単一の文字列として保存される属性は、構造化されたリストではなく、保存されている方法で処理されます。
    • この場合、カンマ (,) とセミコロン (;) は区切り文字として扱われないため、値は 1 つの文字列に結合されたままになります。
    • 必要なアプリの詳細の取得/アプリ情報の更新:
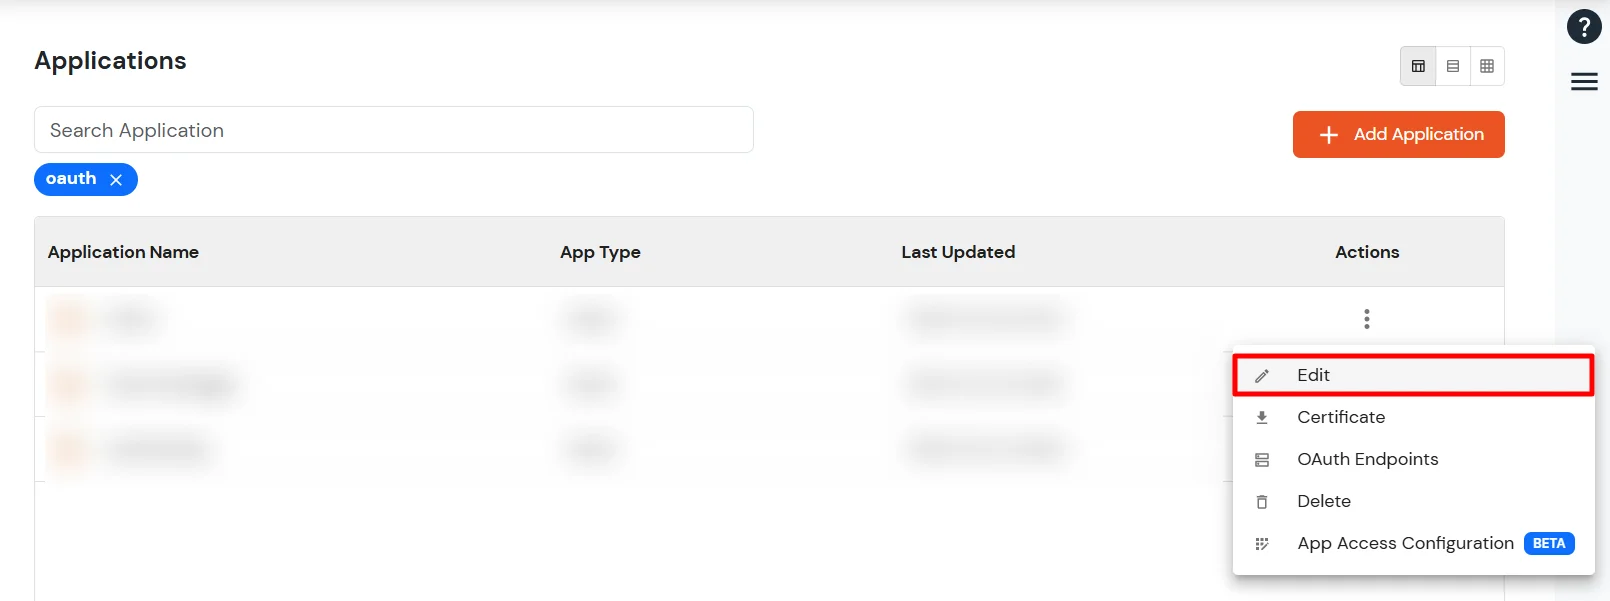
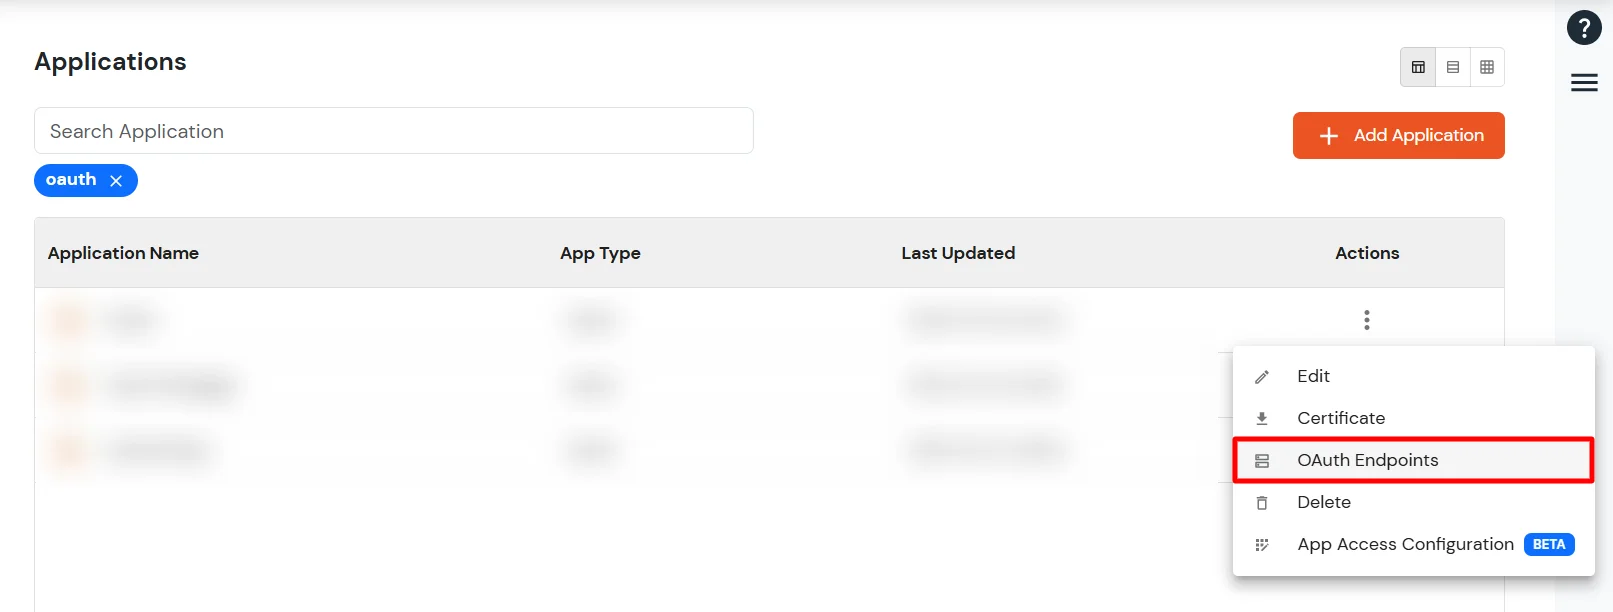
    • に行きます アプリ サイドメニューから「設定済みアプリ」セクションを選択します。設定済みアプリの一覧から、作成したアプリを見つけます。アプリの横にある3点アイコンをクリックし、 編集 オプションを選択します。
    • アプリケーションを編集

    • 変更したい場合には、上記の詳細を編集することができます。
    • OAuthエンドポイント

    • OAuth エンドポイント:
      • 認可エンドポイント [ https://<your-company-name>.xecurify.com/moas/idp/openidsso ]
        • このエンドポイントは、エンドユーザーを miniOrange 認証情報で認証するために使用されます。これにより、ユーザーが認証され、リクエストで渡されたパラメータに基づいて、redirect_url に応答が返されます。[主に認証コード]
        • このエンドポイントは次のパラメータを取ります。
          • クライアントID: 前の手順で構成されたアプリケーションの client_id
          • リダイレクトURI: レスポンスを返すコールバックURL
          • 範囲: 承認の範囲またはアクセス レベル。1 つまたは複数のスコープを '+' で区切って送信できます。例: “email+openid”。次のスコープをサポートしています。
            • Email: 応答でユーザーのメールアドレスを返します
            • プロフィール: レスポンスでユーザープロフィール情報を返します
            • オープンID: ユーザー プロファイルの詳細を含む id_token を返します。
        • これにより、応答で認証コードと状態パラメータが返されます。
      • トークンエンドポイント [ https://<your-company-name>.xecurify.com/moas/rest/oauth/token ]
        • このエンドポイントは次を返します。
        • IDトークン 提供された公開証明書で検証する必要があるユーザー属性と署名が含まれます。
        • ISS 発行者を示す https URI
          以下 発行者のユーザーの識別子
          AUD 要求元クライアントの client_id
          使節 クライアントから受信した nonce パラメータ値
          EXP このトークンの有効期限
          イート このトークンが発行された時刻
          認証時間 認証が行われた時刻
          ハッシュ アクセストークンのハッシュの前半
        • アクセストークン: 有効期間は 1 時間で、有効期限が切れるまではユーザー情報やその他のエンドポイントにアクセスするために使用できます。
        • このエンドポイントは、リクエストで次のパラメータを受け取ります。
          • クライアントID: 前の手順で構成されたアプリケーションの client_id。
          • クライアントシークレット: 前の手順で構成されたアプリケーションの client_secret。
          • リダイレクトURL: 応答が投稿されるコールバック URL。
          • コード: 認可エンドポイントから受信した認可コード。
          • 付与の種類: リクエストに使用する OAuth 許可。
      • ユーザー情報エンドポイント [ https://<your-domain>.xecurify.com/moas/api/oauth/getuserinfo ] OAuthのみの場合に必須
        • この API を使用すると、ユーザーに割り当てられたアクセス トークンを使用してユーザー プロファイル情報を取得できます。GET リクエストがユーザー情報エンドポイントに送信されます。
        • ユーザーの詳細を受け取るには、認証ヘッダーでアクセス トークンを送信する必要があります。
      • OpenID シングルログアウトエンドポイント [ https://<your-domain>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri ]:
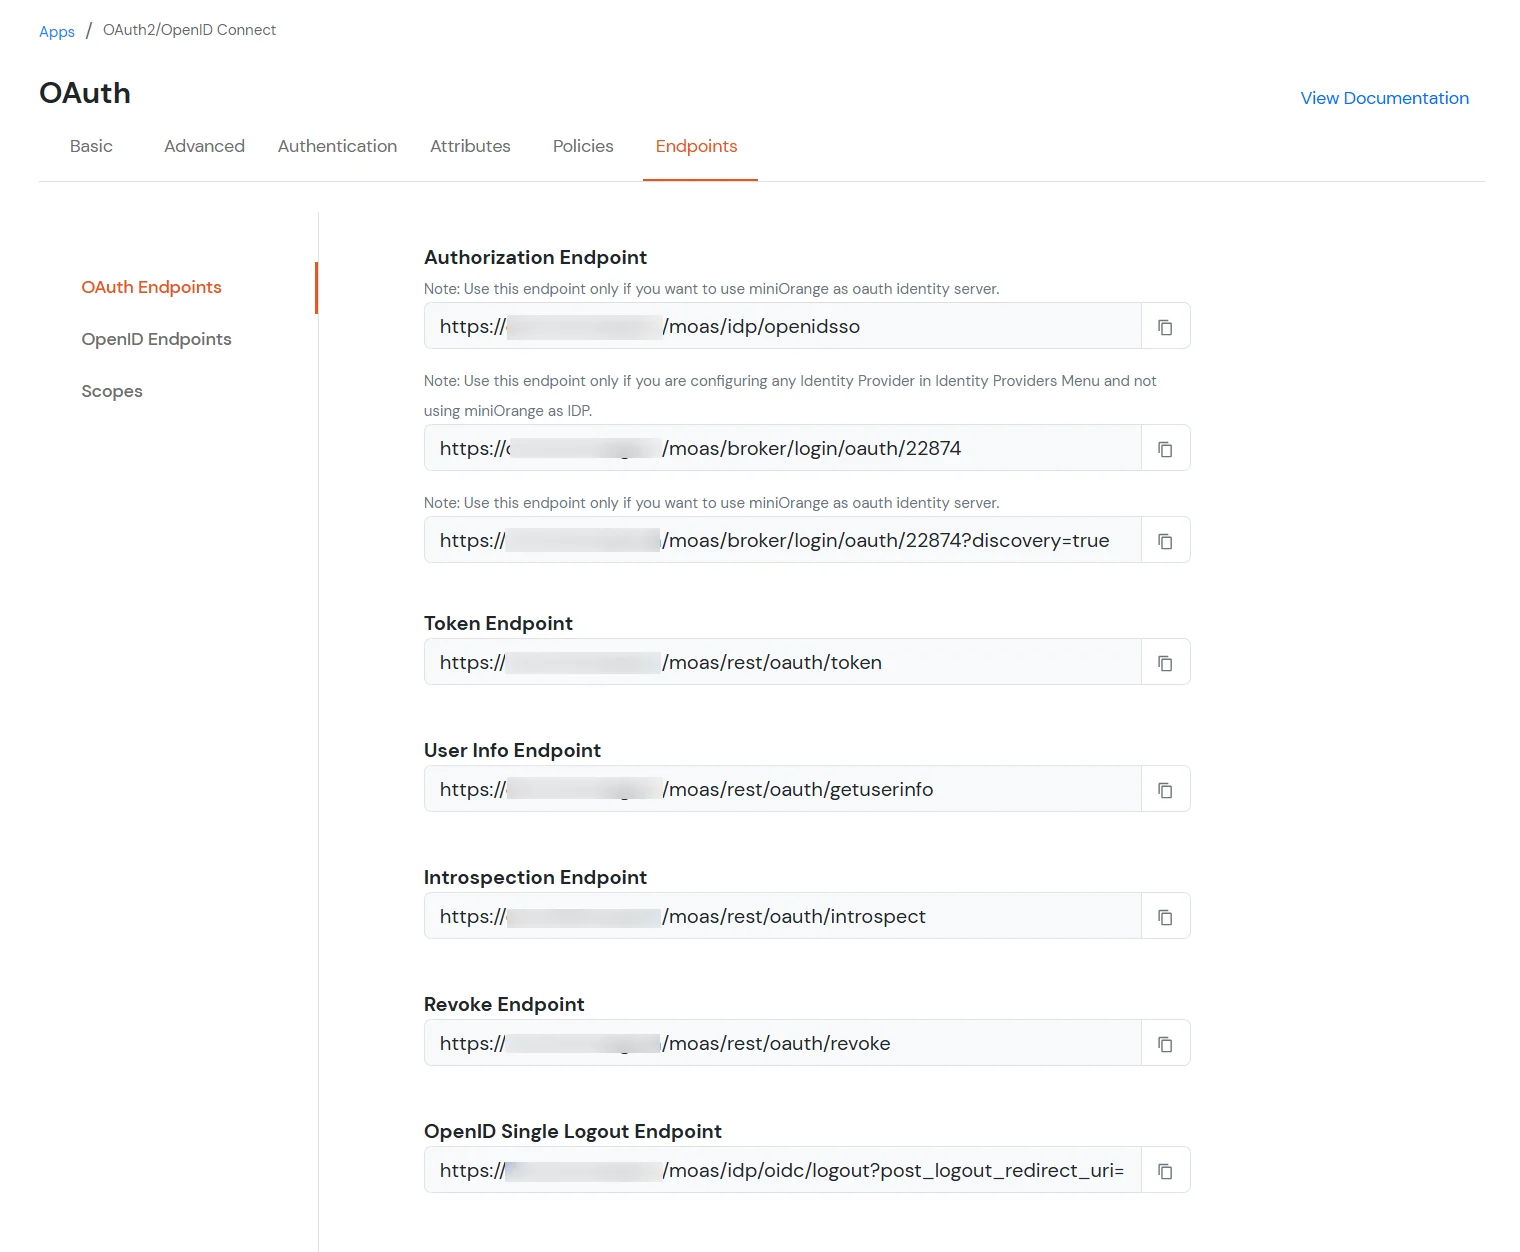
        • このエンドポイントは、miniOrange IDP からアクティブなユーザー セッションを削除し、post_logout_url パラメータに指定された URL にユーザーをリダイレクトします。
      OAuthエンドポイントを表示する

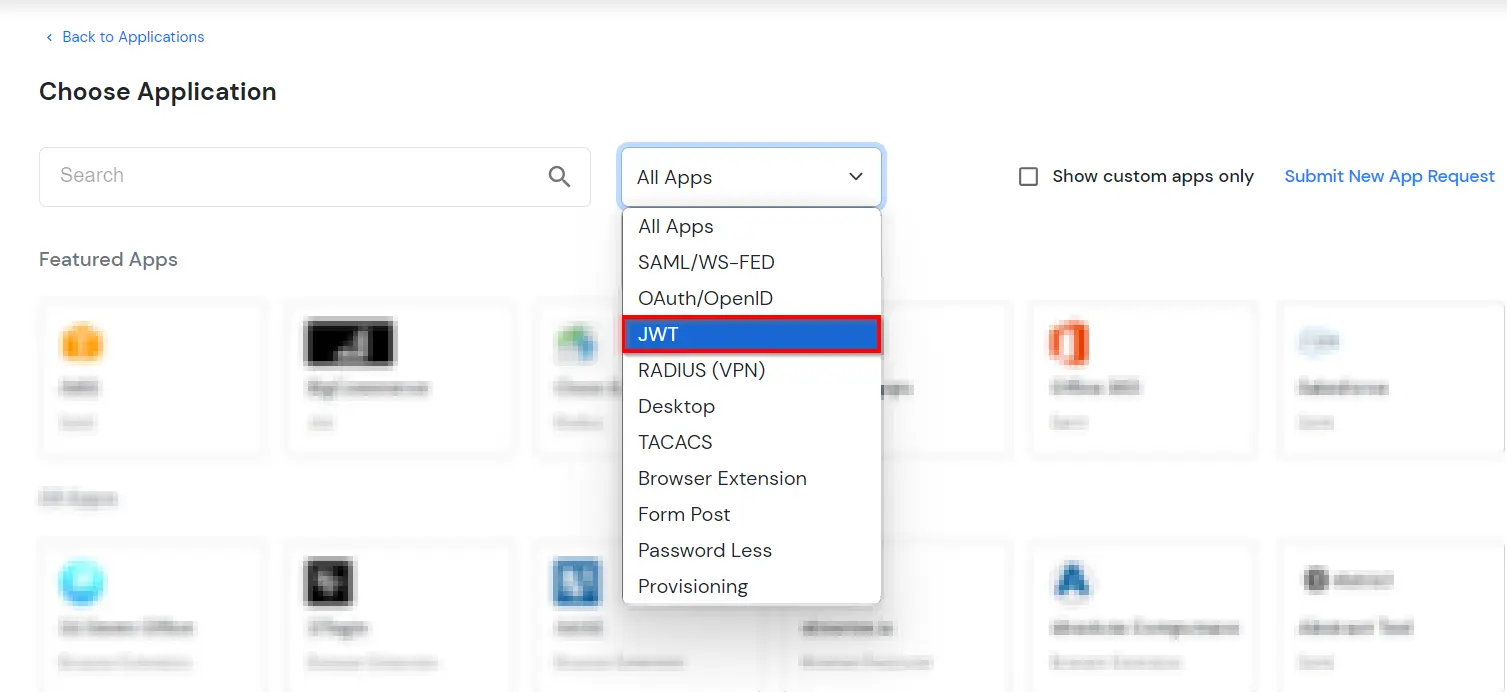
  • アプリケーションの選択で、 JWT 全てのアプリ ドロップダウン。
  • ドロップダウンからJWTアプリを選択

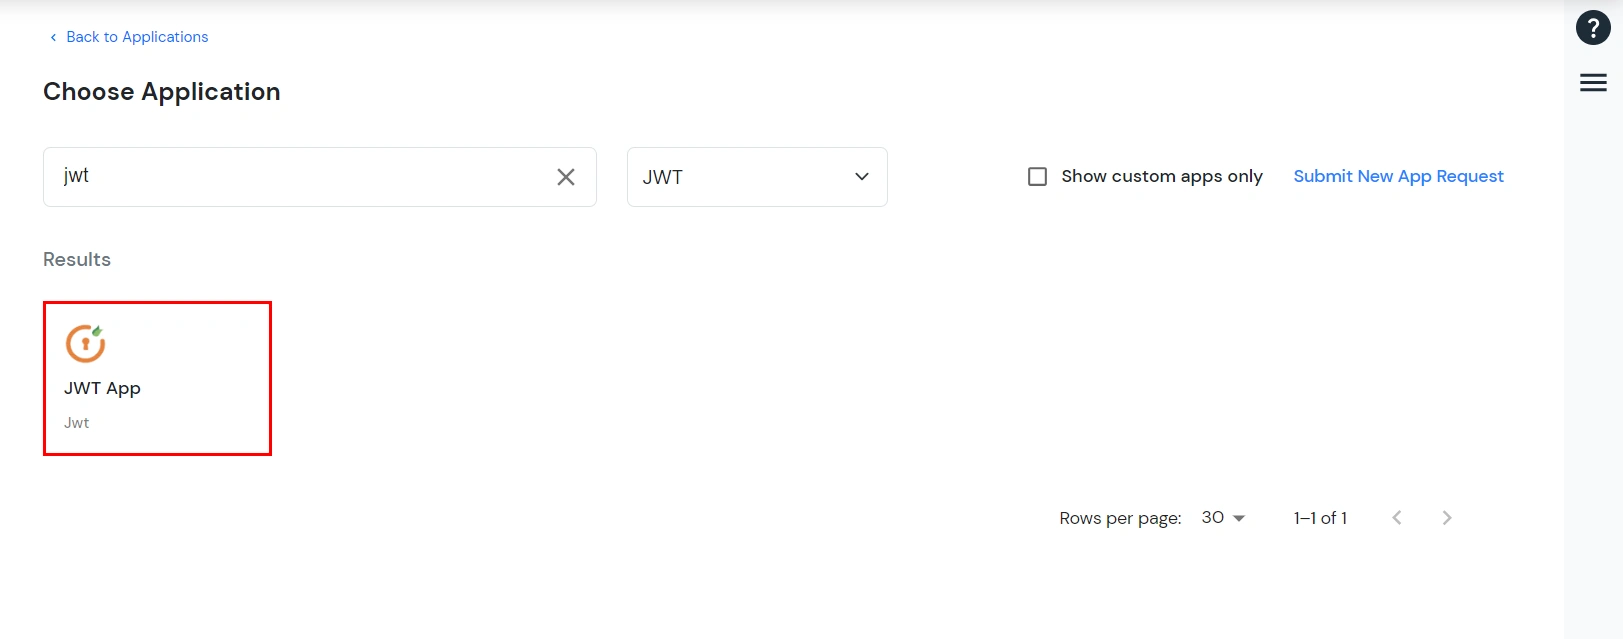
  • リストからアプリケーションを検索します。アプリケーションが見つからない場合は、 jwt アプリの設定は JWTアプリ.
  • JWTアプリケーションを検索

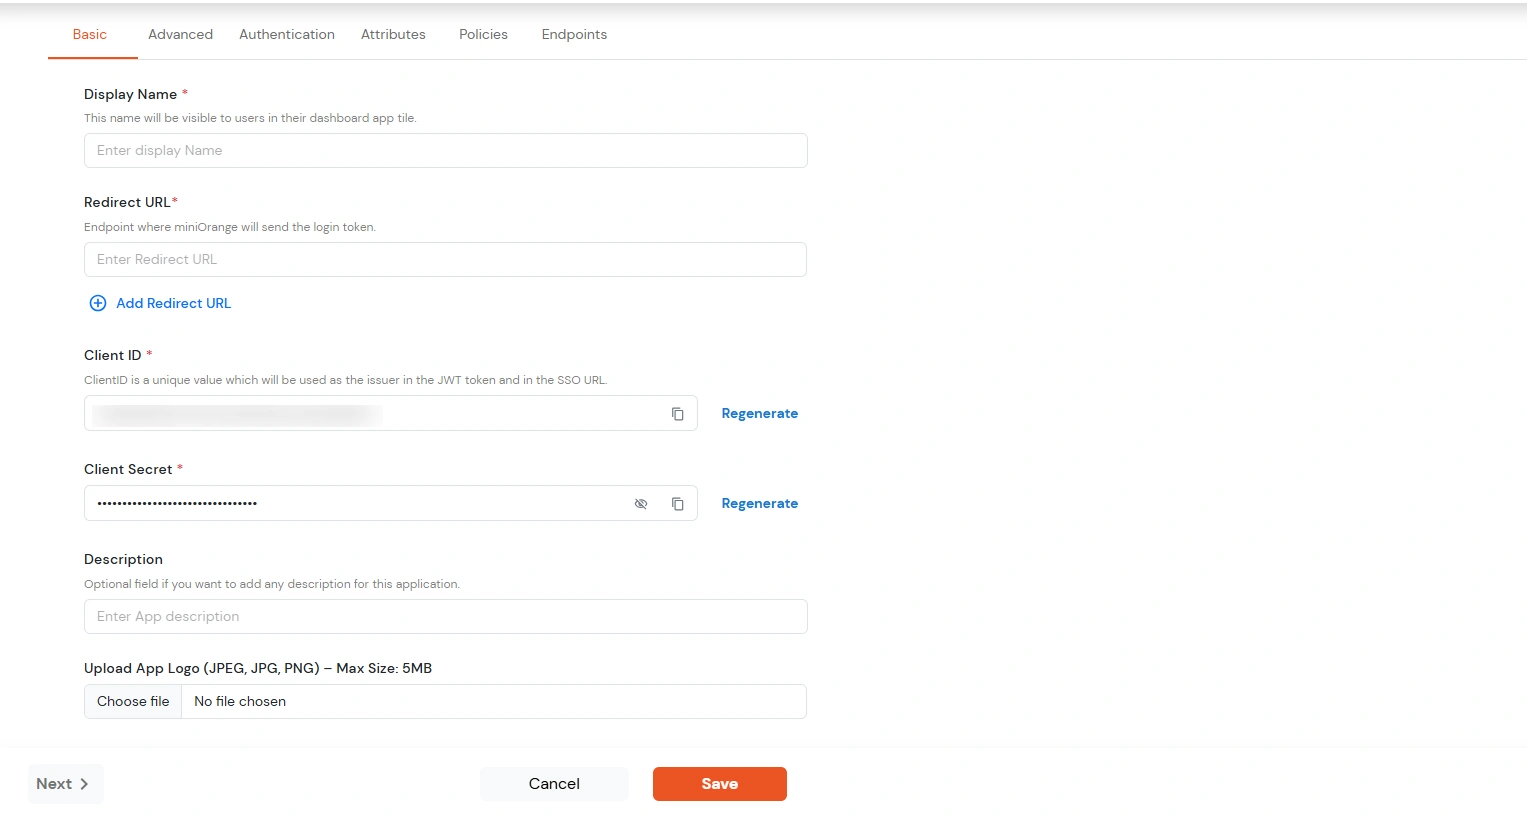
  • アプリケーションでは次の詳細を設定できます。
    表示名 入力する 表示名 (つまり、このアプリケーションの名前)
    リダイレクトURL 入力する リダイレクトURL (つまり、JWTトークンを送信/投稿するエンドポイント)。複数のリダイレクトURLを追加する場合は、「;」で区切ります。例:abc.com;xyz.com
    顧客ID その 顧客ID 下のフィールドに表示されます。クリップボードアイコンをクリックしてコピーしてください。
    クライアントシークレット クライアントシークレット デフォルトでは非表示になっています。目のアイコンをクリックすると表示され、クリップボードアイコンを使用してコピーできます。これは、HS256署名アルゴリズムで署名を生成するために使用されます。
    説明(オプション) 必要に応じて説明を追加します。
    アプリロゴをアップロードする(オプション) アプリのロゴをアップロードします(オプション)。アプリは、ここで設定したロゴとともにエンドユーザーダッシュボードに表示されます。
  • JWTアプリの詳細を入力する

  • 詳しくはこちら Save.
  • あなたはあなたにリダイレクトされます 政策 のセクションから無料でダウンロードできます。
  • 「ポリシー」に移動して「ポリシーを追加」

  • 以下を行うには、 グループの割り当て ボタン。 新しい グループ割り当てを構成する モーダルタブが開きます。
    • グループの割り当て: アプリケーションにリンクするグループを選択します。一度に最大20グループまで選択できます。
    • グループの割り当てを構成する

    • 新しいグループを作成する必要がある場合は、 新しいグループを追加
    • グループ名を入力してクリック グループを作成.
    • 新しいグループを作成します。

    • ソフトウェアの制限をクリック 次へ.
    • ポリシーの割り当て: 選択したグループに必要なポリシーを追加します。以下の詳細を入力してください。
    • 第一の要因: ドロップダウンからログイン方法を選択します。
      • 選択した場合 パスワード ログイン方法として、 2要素認証(MFA) (NAIST) と 適応認証、 必要に応じて。
      • 選択した場合 パスワードなし ログイン方法として、 2要素認証(MFA) 必要に応じて。
  • ログインポリシーの詳細を追加する

  • ソフトウェアの制限をクリック Save選択したすべてのグループに対してポリシーが作成されます。
  • ポリシーが正常に追加されると、そのポリシーがリストに表示されます。
  • ポリシーが正常に追加されました

  • ソフトウェアの制限をクリック 高機能 タブには何も表示されないことに注意してください。
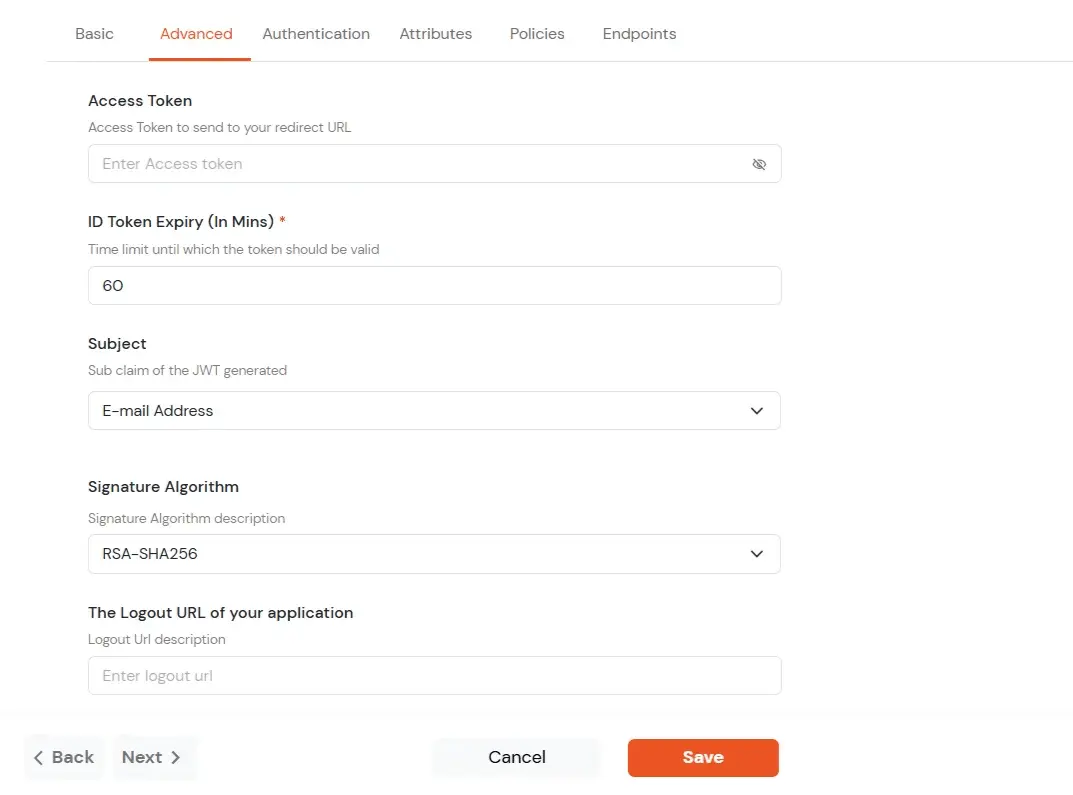
  • 必要に応じて次の詳細を入力します。
    アクセストークン ユーザーがログインした後にリダイレクト URL に送信されるアクセス トークンを入力します。このトークンにより、アプリはユーザーが特定の機能にアクセスできることを認識できます。
    IDトークンの有効期限(分) IDトークンの有効期間(分単位)を設定します。この期間を過ぎると、ユーザーは新しいトークンを取得するために再度ログインする必要があります。
    件名 トークン内でユーザーを識別するために使用する情報(メールアドレスなど)を選択します。これにより、アプリはどのユーザーがログインしているかを認識できるようになります。
    署名アルゴリズム ドロップダウンから署名アルゴリズムを選択します。
    アプリケーションのログアウトURL ユーザーがログアウトした後に送信される Web アドレスを入力します。
    共有IDを有効にする この機能を使用すると、特定のアプリケーションに共有ユーザーがアクセスできるかどうかを制御できます。
  • 詳細タブに移動

  • JWT の署名アルゴリズム
    • RSA-SHA256

      • 非対称では、秘密鍵と公開鍵のセットを使用して、JWT トークンに含まれる署名を生成および検証します。
      • 秘密鍵は、IDP 側で署名を生成するために使用されます。
      • 公開鍵は SP 側で署名を検証するために使用されます。
      • このための公開鍵を提供します。

      HS256

      • 対称型では、同じ秘密鍵を使用して署名を生成し検証します。
      • この場合の秘密キーは、アプリ構成ページから構成できます。
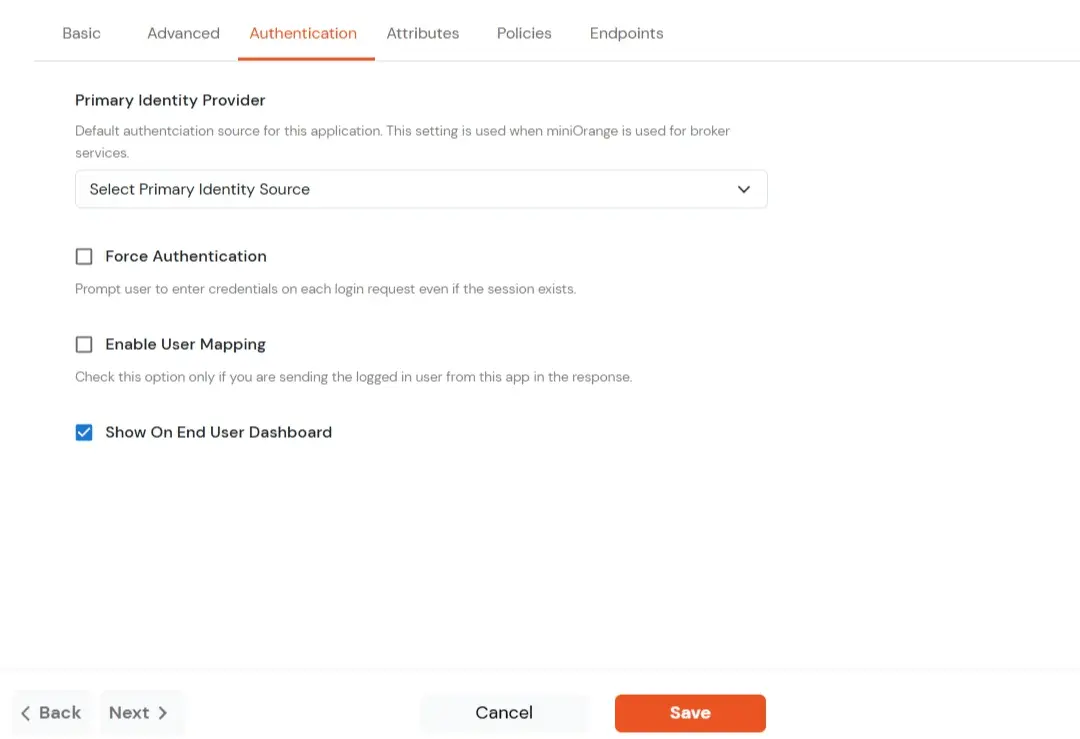
  • 切り替える ログインオプション タブには何も表示されないことに注意してください。
    プライマリ ID プロバイダー アプリケーションのデフォルトのIDソースをドロップダウンから選択します。選択されていない場合は、デフォルトのログイン画面が表示され、ユーザーは独自のIDPを選択できます。(この場合はminiOrangeを選択します。)
    認証を強制する このオプションを有効にすると、セッションが既に存在する場合でも、ユーザーは毎回ログインする必要があります。
    ユーザーマッピングを有効にする アプリが応答するときにどのユーザーがサインインしているかを表示する場合は、このオプションを有効にします。
    エンドユーザーダッシュボードに表示 このアプリをエンドユーザー ダッシュボードに表示する場合は、このオプションを有効にします。
  • ログインオプションタブに移動します

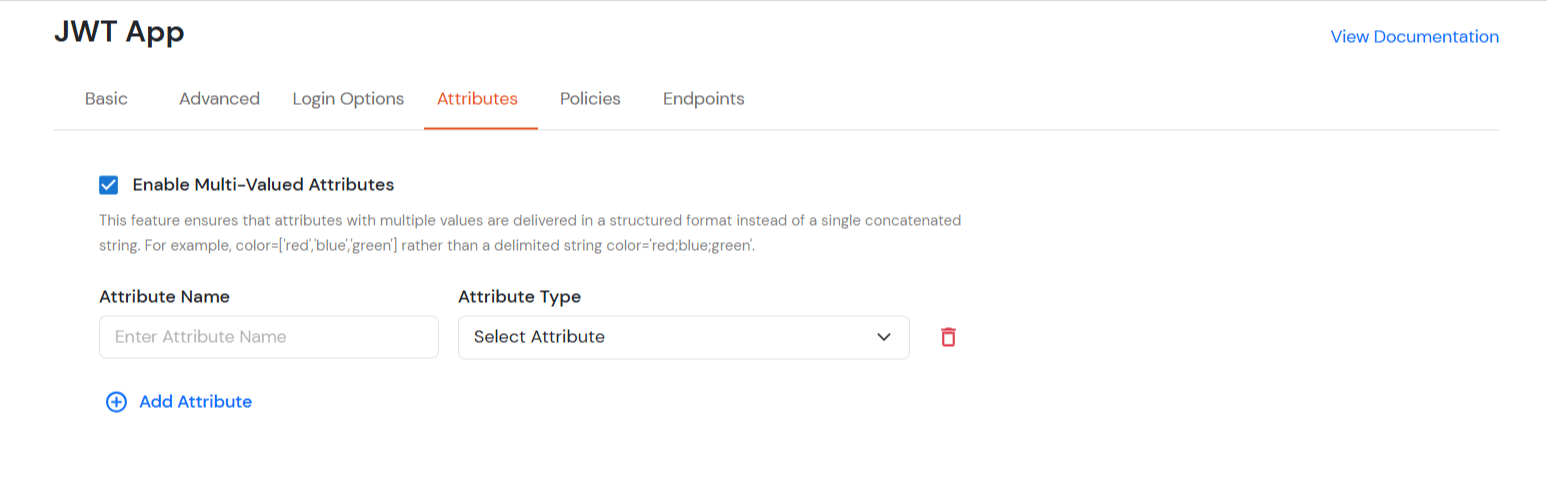
  • 切り替える Attributes タブには何も表示されないことに注意してください。
    • 複数値属性オプションを有効にする:
    • 複数値属性を有効にする

    • このオプションを有効にすると、カンマ(,)とセミコロン(;)の両方が区切り文字として扱われます。これらの文字を含む属性は、位置に基づいて自動的に分割され、複数値属性に変換されます。
    • この機能により、複数の値を持つ属性が 構造化されたフォーマット 単一の連結された文字列としてではなく。
    • 具体的な例を挙げますと、以下の通りです。 このオプションを有効にすると、属性は次のようなリストとして表示されます。 ロール = ['管理者', '編集者', '閲覧者'] 次のような単一の文字列の代わりに 役割 = "管理者;編集者;閲覧者".
    • このオプションがオンの場合、 無効カンマ (,) とセミコロン (;) で連結された単一の文字列として保存される属性は、構造化されたリストではなく、保存されている方法で処理されます。
    • この場合、カンマ (,) とセミコロン (;) は区切り文字として扱われないため、値は 1 つの文字列に結合されたままになります。
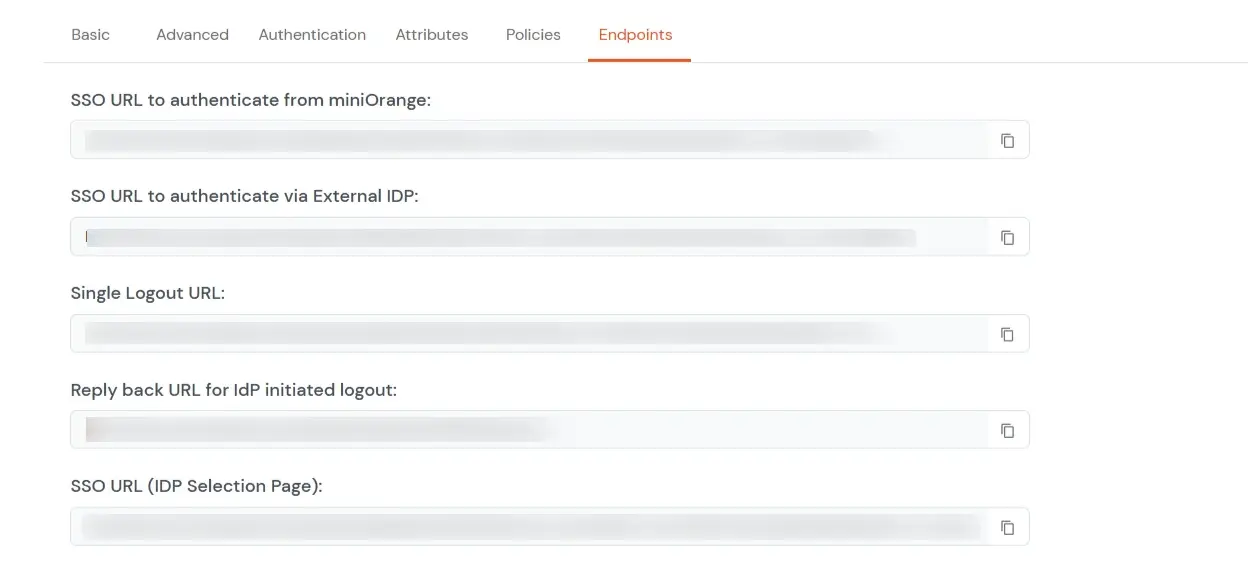
  • MFAデバイスに移動する Endpoints 次の詳細をコピーします。
  • エンドポイントに移動してURLをコピーします

    • シングルサインオンURL:
      • この URL は、JWT トークンを取得するためにユーザー認証を開始するために使用されます。
      • クエリパラメータの 1 つとして redirect_uri を使用します。
      • IDP 側で認証が成功すると、IDP にアクティブなユーザー セッションが作成され、ユーザーは JWT トークンを使用して redirect_uri にリダイレクトされます。
    • シングルログアウト URL:
      • この URL は、アクティブなユーザー セッションを削除して、ユーザーを IDP からログアウトするために使用されます。
      • クエリパラメータの 1 つとして redirect_uri を使用します。
      • アクティブなユーザー セッションを削除した後、IDP はユーザーを redirect_uri にリダイレクトします。
    • IdP が開始したログアウトの返信 URL:
      • このURLは、JWTユーザーログインがIDPによって開始された場合にログアウトを開始するために使用されます[ダッシュボードにログインしたユーザー
        最初にダッシュボードからアプリへのログインを開始しました。
      • ユーザーが IDP からログアウトすると、IDP ダッシュボードのログイン ページにリダイレクトされます。

4. IDP選択ページを使用してログインする(オプション)

  • また、ご購読はいつでも停止することが可能です 複数のIDPを設定する (アイデンティティプロバイダ)および ユーザーにIDPを選択するオプションを与える 認証に使用する任意のトークン。
    たとえば、異なる部門に属する複数の AD ドメインや、複数の Okta 組織が考えられます。
  • 顧客が複数のIDPを設定するユースケースはほとんどありません。

  • 多くの顧客が使用する製品があり、各顧客が独自の 固有のIDP そのため、既存の IDP のみを使用して、製品に SSO でアクセスできるようにする必要があります。miniOrange は、すべての IDP に非常に簡単に接続し、SSO をアプリケーションに統合するための集中的な方法を提供します。
  • 多数の大学にコースを提供しているとします。各大学には、次のような独自のSAML、OAuthプロトコルをサポートするIDPがあります。 シボレス、ADFS、CAS、 miniOrange が提供する単一のプラットフォームを使用してこれらすべての大学と統合することにより、コース アプリケーションにシングル サインオン (SSO) を提供できます。
  • これはSAMLアプリケーションから呼び出すエンドポイントです -
  • クラウドIDPの場合 - https://login.xecurify.com/moas/discovery?customerId=<customer_id>
    オンプレミスIDPの場合 - https://yourdomain.com/discovery?customerId=<customer_id>

  • 顧客キーをコピーしてください 管理コンソール -> 設定 -> を次のように置き換えますここに。SP で設定すると、サービス プロバイダーからログインを開始するときに、ユーザーはそのアカウントに設定されているすべての IDP をリストする IDP 選択ページにリダイレクトされます。
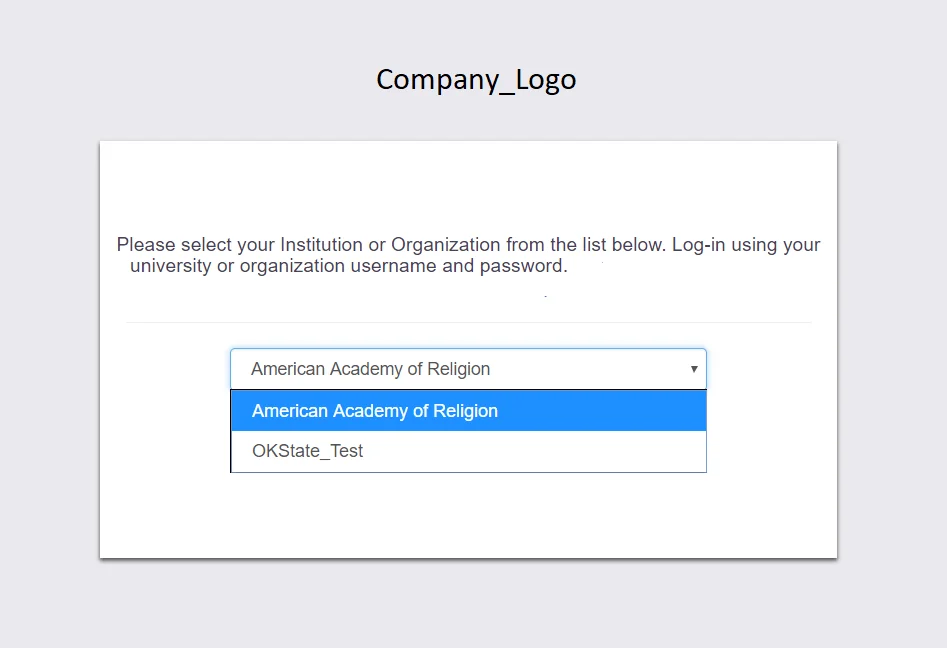
  • 以下に、国内避難民(IDP)のリストが表示されたIDP選択ページのスクリーンショットを示します。


    注:ドロップダウンリストにIDPを表示​​するには、[IDプロバイダー]タブに移動し、設定済みのIDPの横にある[選択] > [編集]をクリックして、[ユーザーにIDPを表示​​する]オプションを有効にします。

    ログインするにはIDP(アイデンティティプロバイダ)を選択してください

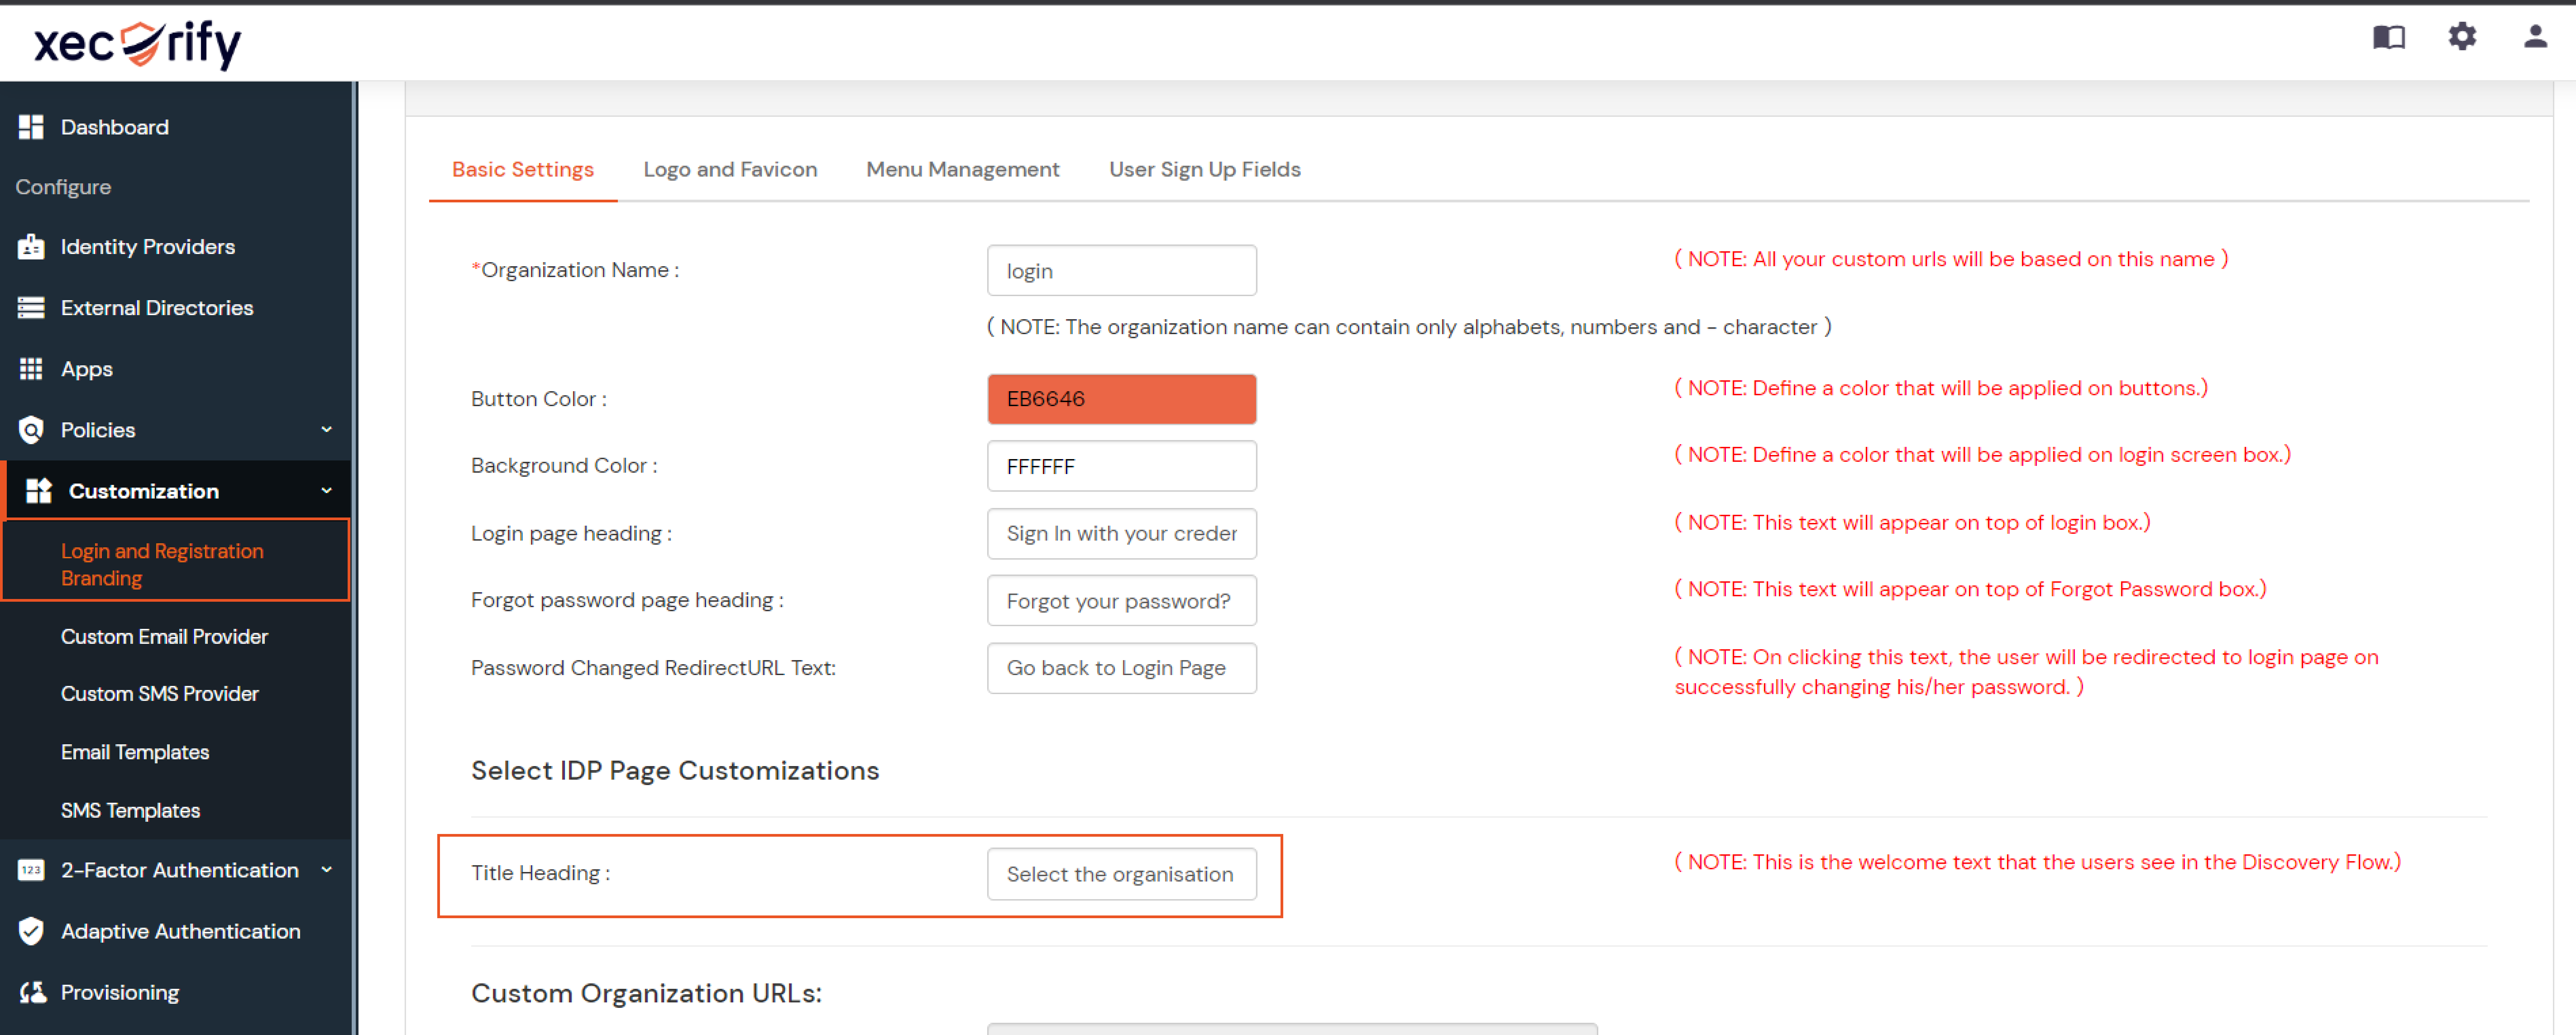
  • このページの外観とデザインを変更することもできます。miniOrange管理コンソールにログインします。 カスタマイズ -> ブランディング設定参考までに以下のスクリーンショットをご覧ください。

  • IDP選択ログインページをカスタマイズする

  • このページのタイトルをカスタマイズできます。
  • このページのロゴとファビコンを変更します。
  • 管理 UI からこのページの背景とボタンの色を変更します。

外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品