こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
AIエージェントは機械の速度で自律的に推論、意思決定、行動を行うが、人間ユーザーやアプリケーション向けに構築されたセキュリティには、ID、アクセス、オーケストレーション、および実行時動作においてギャップが存在する。

エージェント型AIシステムは、自律的に意思決定を行い、行動を実行できます。ガバナンスによる制御がなければ、たった一つの誤った判断が複数のシステムやワークフローに影響を与える可能性があります。

AIエージェントは、API、データソース、およびエンタープライズアプリケーションへのアクセスを必要とすることが多い。過剰なアクセス権限は、不正使用、横方向の移動、および不正な操作のリスクを高める。

現代のAI環境では、複数のエージェントが連携してタスクを完了することが頻繁に行われる。1つのエージェントが侵害されると、相互接続されたワークフロー全体にセキュリティリスクが生じる可能性がある。

AIエージェントは、状況、指示、利用可能なツールに基づいて継続的にアクションを生成します。実行時検証を行わないと、安全でない判断が本番システムに到達してしまう可能性があります。

AIワークフローは、タスクを完了するためにAPI、プラグイン、データベース、自動化ツールに依存しています。それぞれの統合によって、新たな攻撃対象領域とセキュリティ上の依存関係が生じます。

組織は、AIエージェントが何をしているのか、どのシステムにアクセスしているのか、どのようなアクションを実行しているのかを把握できていないことが多い。これは、ガバナンス上の盲点やコンプライアンス上の課題を生み出す。
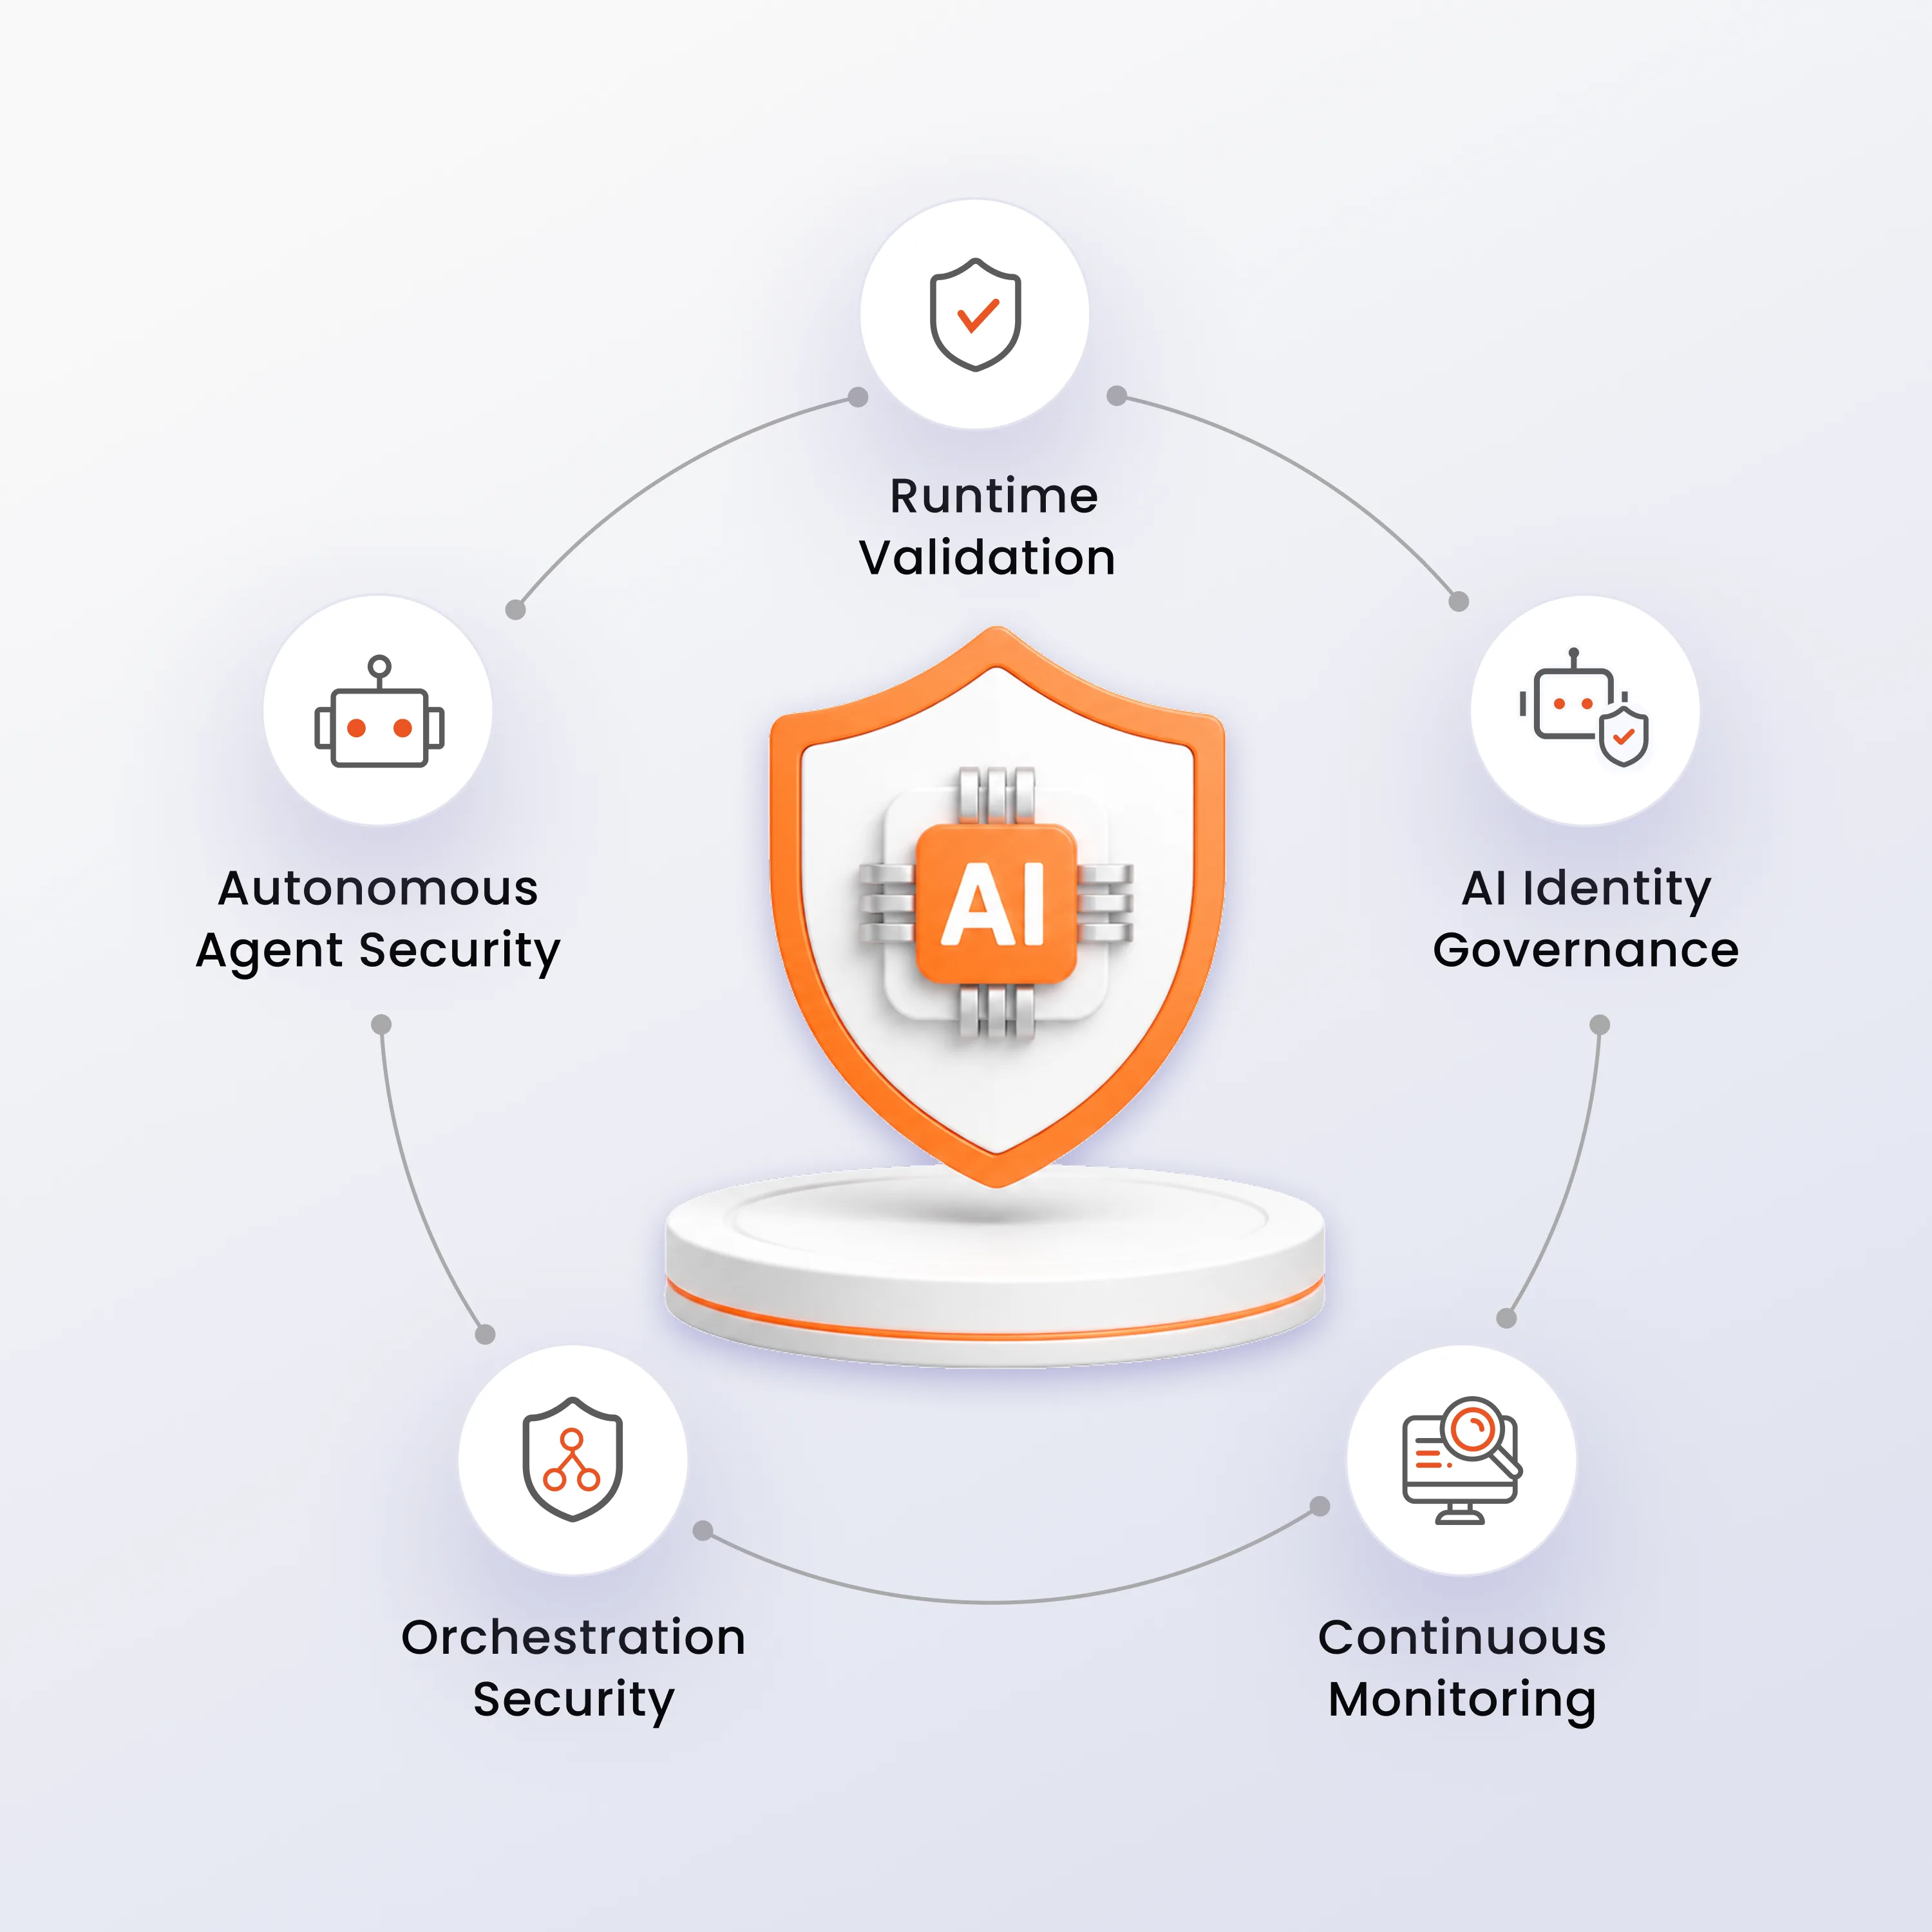
エージェント型AIは、独立して意思決定を行い、ツールやAPIにアクセスするため、従来のAIセキュリティを超えた実行時検証、ID管理、および監視が求められる。
セキュリティエリア
従来のAIセキュリティ
エージェント型AIセキュリティ
AIモデルとプロンプトの保護
自律型AIエージェントとワークフローのセキュリティ確保
人間が監督するAIとのインタラクション
独立したAIの推論と実行
静的権限とAPIキー
動的で、IDベースのアクセス制御
即時レベルのモニタリング
実行時動作と決定の検証
単一AIアプリケーション保護
マルチエージェントおよびマルチシステムオーケストレーションのセキュリティ
ユーザー中心の認証
エージェントとワークロードのためのAIアイデンティティガバナンス
基本的なAIの不正使用検出
即時インジェクション、ツールの悪用、権限昇格に対する保護
AIの可視性が限られている
継続的な監視、監査可能性、およびポリシーの執行
個々のAIアプリケーション
企業全体にわたる自律型AIエコシステム
システムがより自律的になるにつれて、ガバナンス、可視性、およびランタイム保護によって、企業ワークフローとAPI全体にわたるAIのセキュリティを確保します。

定義済みのワークフロー、ポリシー、プロンプト、および制御された実行パス内で動作する安全なAIシステムを実現します。AIを活用したビジネスプロセスとエンタープライズオートメーション全体にわたる可視性とガバナンスを維持します。

自動推論と重要な意思決定ポイントにおける人間のチェックポイントを組み合わせた、安全なAIシステムを構築する。AIが低リスクのステップでは自律的に動作するものの、影響の大きいアクションには承認またはレビューが必要となるようなワークフロー全体にわたるガバナンスを維持する。

自律的な推論、APIとの連携、オーケストレーション、および複数ステップの意思決定を実行する自律型AIシステムを保護します。運用上の柔軟性を維持しながら、監視されていない動作に伴うリスクを軽減します。
AIエージェント、オーケストレーションパイプライン、API、およびエンタープライズシステム全体に継続的なセキュリティ制御を適用することで、ランタイムリスクを低減し、ガバナンスを向上させます。
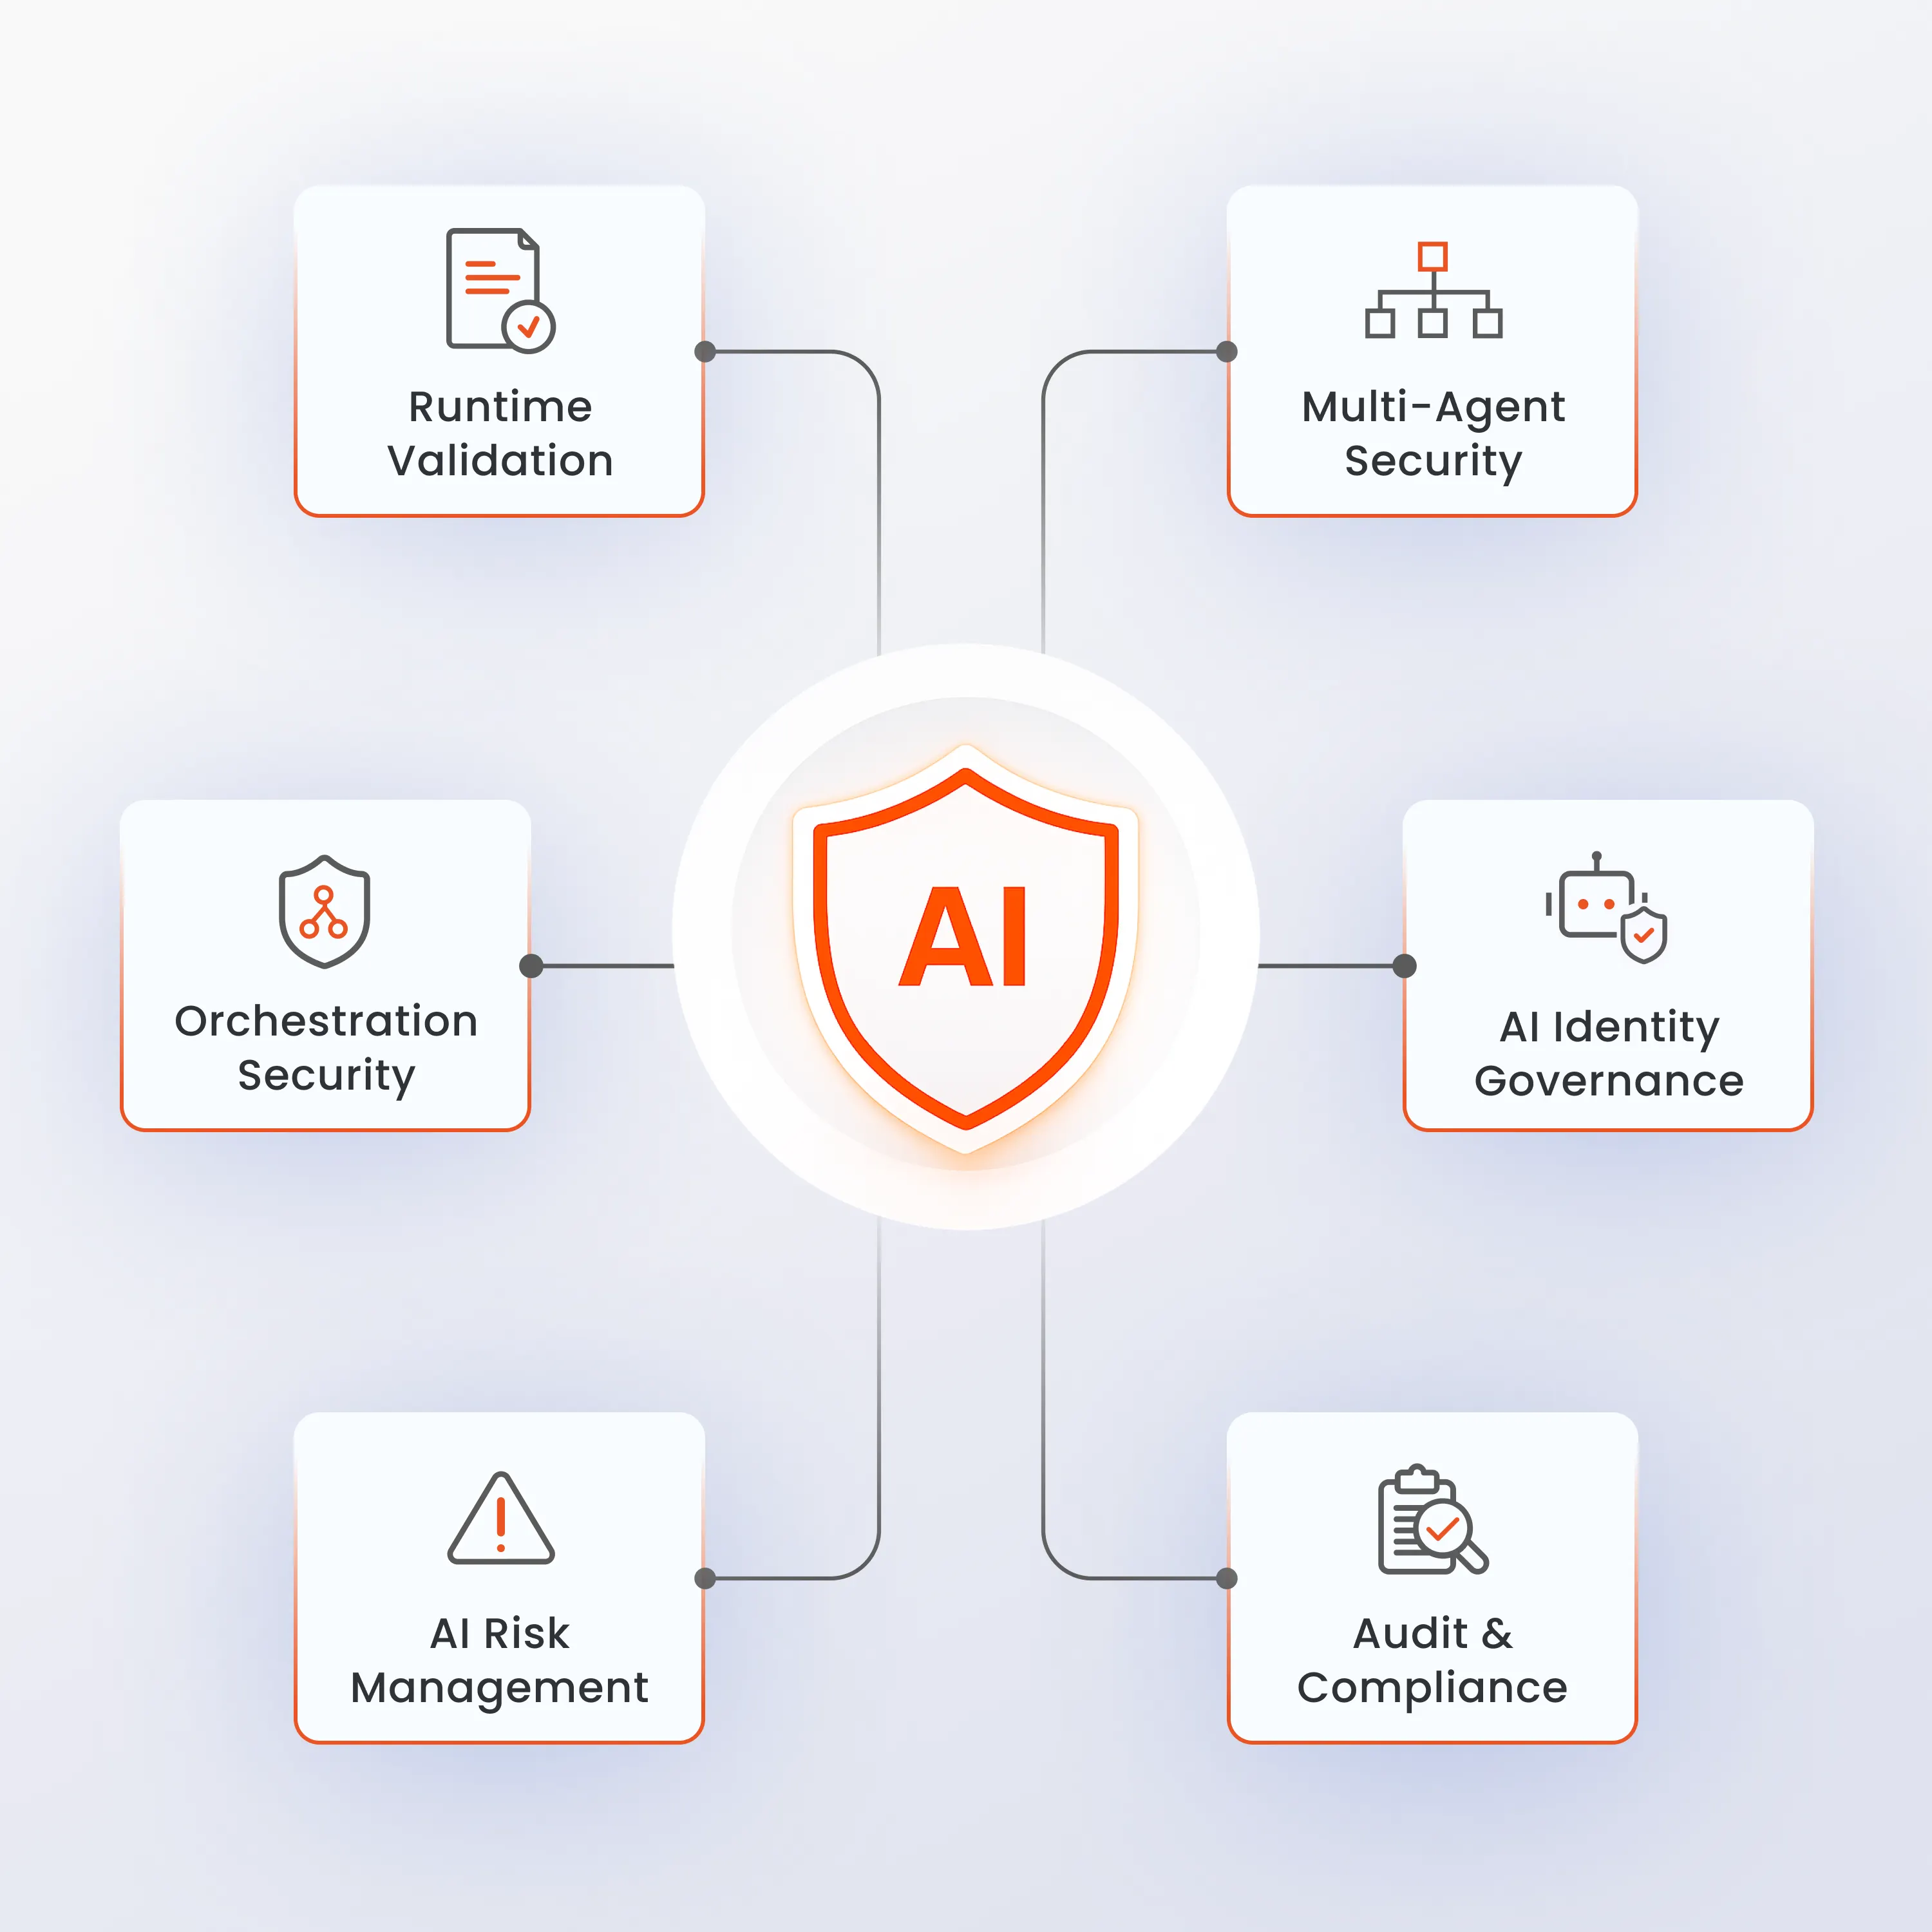
実行前に、プロンプト、権限、推論パス、およびAIアクションを検証します。安全でない判断がエンタープライズシステム、API、およびビジネスワークフローに到達するのを防ぎます。
接続されたAIエージェント間の安全な通信、信頼関係、および相互作用を確保します。侵害されたエージェントがAIエコシステム内の他のシステムに影響を与えることを防ぎます。
ワークフロー、API、プラグイン、ツール、自動化パイプラインを不正アクセスや悪用から保護します。複雑なAI駆動型プロセス全体で安全な実行を維持します。
認証、認可、ポリシー適用を備えた、管理対象のマシンIDとしてAIエージェントを管理します。すべてのAIアクションが、承認されたIDと権限セットに関連付けられていることを保証します。
安全でないAI動作、ランタイム異常、過剰な権限、および権限昇格の試みを検出します。AIアクティビティを継続的に監視し、運用に影響が出る前に新たなリスクを特定します。
AIの意思決定、ランタイムアクティビティ、ポリシーの適用状況、およびセキュリティイベントに関する可視性を維持します。ガバナンスおよびコンプライアンス要件をサポートするために、監査対応可能な記録を生成します。
悪意のあるプロンプトは、AIの推論を操作し、エージェントの意思決定に影響を与える可能性があります。実行時検証は、プロンプトの挿入試行によって引き起こされる危険な動作を防ぐのに役立ちます。
侵害された、あるいは設定ミスのあるAIエージェントは、API、ツール、データベース、およびエンタープライズシステムを悪用する可能性があります。継続的な監視は、不正な操作が業務に影響を与える前に特定し、阻止するのに役立ちます。
脆弱性のあるAIエージェントは、接続されているエージェント、ワークフロー、およびビジネスシステムに影響を与える可能性があります。セキュリティ制御は、リスクを抑制し、マルチエージェント環境全体で最小権限アクセスを強制するのに役立ちます。
AIエージェントは、タスク実行中に機密性の高い企業データや顧客データとやり取りすることがよくあります。ランタイムガバナンスは、機密情報への不正アクセス、共有、漏洩を防ぐのに役立ちます。
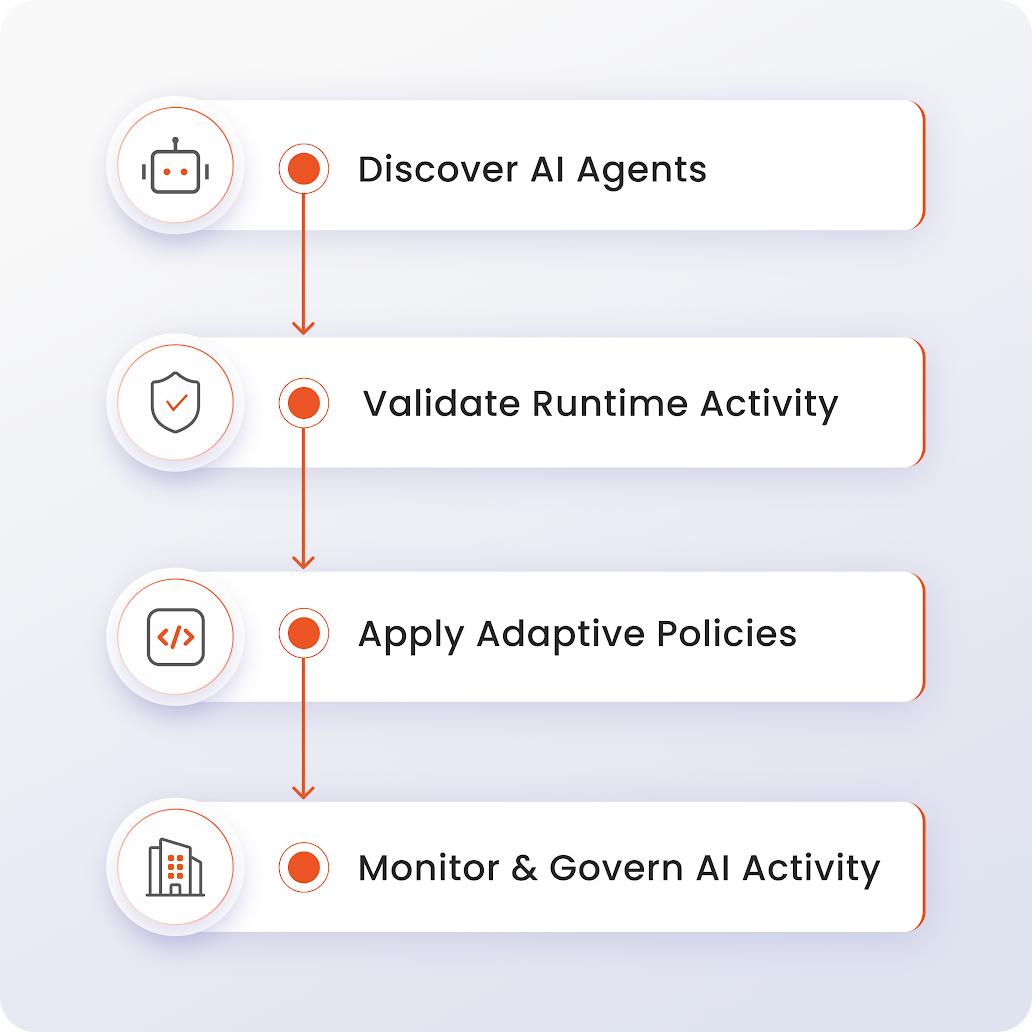
継続的な検出、実行時検証、適応型ポリシー適用、および集中型ガバナンスを通じて、自律型AIシステムを保護する。
環境全体にわたるAIエージェント、オーケストレーションフレームワーク、API、ツール、および接続されたワークフローを特定します。リスクが発生する前に、AIエコシステム全体を可視化します。
AIの動作、プロンプト、権限、推論経路、および実行時アクションを継続的に分析します。危険なアクティビティが企業システムに到達する前に検出します。
状況、権限、ID、リスクレベルに基づいて、動的なセキュリティポリシーを適用します。AIエージェントが常に承認された範囲内で動作することを保証します。
AIの意思決定、システム間の相互作用、ポリシーの適用、およびセキュリティイベントに関する可視性を維持します。ガバナンスとコンプライアンスをサポートするために、監査対応可能な記録を生成します。
実行時検証、ガバナンス制御、継続的な監視により、企業環境全体にわたる自律型AIシステムのセキュリティを確保します。
社内システム、ナレッジベース、およびビジネスデータにアクセスするエンタープライズAIアシスタントのセキュリティを確保します。すべてのインタラクションにおいて、ID認識型アクセス制御とランタイム検証を強制します。
API、ツール、エンタープライズアプリケーションと連携するAI駆動型ワークフローを保護します。自動化された意思決定プロセスへの可視性を維持しながら、不正な操作を防止します。
相互接続されたAIエージェント間の信頼関係、権限、および通信を管理します。複雑なマルチエージェントエコシステム全体にわたるガバナンス制御を維持します。
コードリポジトリ、CI/CDパイプライン、およびインフラストラクチャ環境と連携するAI開発エージェントのセキュリティを確保します。自動コード生成、デプロイ、およびシステムアクセスに伴うリスクを軽減します。
自律環境全体におけるAIの動作、実行時アクティビティ、およびポリシー違反を監視します。新たなリスクを早期に特定し、AI運用の継続的な監視を維持します。
AIモデル、オーケストレーションフレームワーク、APIと統合し、 IAM プラットフォームまた、既存のワークフローを中断することなく、エージェント型AI環境を保護するためのエンタープライズセキュリティツールも提供します。
OpenAI · Anthropic · Google Gemini · Azure OpenAI · AWS Bedrock
LangChain · LangGraph · CrewAI · AutoGen · Semantic Kernel
Active Directory、Microsoft Entra ID、Okta、Ping Identity、LDAP
SIEMプラットフォーム、SOARプラットフォーム、PAMソリューション、ITSMツール、セキュリティ分析
エンタープライズ環境向けに設計された、ランタイムの可視性、AIアイデンティティガバナンス、オーケストレーションセキュリティ、および適応型ポリシー適用機能を備えた、安全な自律型AIシステム。
AIエージェント、マシンID、およびランタイム権限を中央集約型プラットフォームから管理します。AIシステムとエンタープライズリソース全体に一貫したガバナンス制御を適用します。
AIの意思決定、ワークフロー、プロンプト、および実行時アクティビティを継続的に検証します。企業システムやビジネスプロセスに影響を与える前に、安全でない動作を防止します。

既存のものを拡張する IAMAIエージェントと自律型ワークフローに対するPAM、アクセスガバナンス制御などを提供します。セキュリティのサイロ化を招くことなく、既存のIDインフラストラクチャを活用できます。

ID、コンテキスト、リスクレベル、および実行時動作に基づいて、動的なセキュリティポリシーを適用します。AIシステムが承認されたセキュリティ境界内で動作することを保証します。

AIの活動状況、実行時の意思決定、ポリシー違反、ガバナンスイベントなどを一元的に可視化できます。複雑なAIエコシステム全体におけるセキュリティ監視を強化します。























































