こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×この分析は、組織が現状を概観し、課題を解決するのに役立ちます。
組織はNHI攻撃を防止する能力に非常に自信を持っているものの、69%が攻撃について懸念していると回答している。
各組織は、自社の環境内で1~100個の非承認AIエージェントが稼働していると報告しており、その大半は所有者が不明である。
AIエージェントは与えられた権限を決して超えることはなかったと回答したが、44%はAIエージェント固有の脅威を検出することに対する自信が低い、または全くないと回答した。
AIエージェントは、データベースへのクエリ実行、ワークフローのトリガー、APIの呼び出し、他のエージェントの起動など、すべて人間を介さずに実行します。問題はエージェントそのものではなく、エージェントへの信頼のされ方にあるのです。
ほとんどの組織は、共有APIキー、ハードコードされた認証情報、または借り物の人間による認証情報に依存しており、いずれも自律システム向けに設計されていません。その結果、セキュリティチームからは見えない、アクティブで特権的なIDが生まれます。帰属も、失効も、影響範囲の制御もできません。
miniOrangeは、すべてのAIエージェントを第一級のIDとして扱います。つまり、特権アカウントを管理するのと同じように、発行、範囲設定、監査、および取り消しが可能です。
miniOrangeは、すべてのAIエージェントを、作成された瞬間からタスクが終了する瞬間まで、完全なアイデンティティライフサイクルで包み込みます。
すべてのエージェントは、作成時に固有の譲渡不可能な認証情報を受け取ります。共有キーは使用しません。人間のトークンを借りることもありません。識別できないものは管理できません。
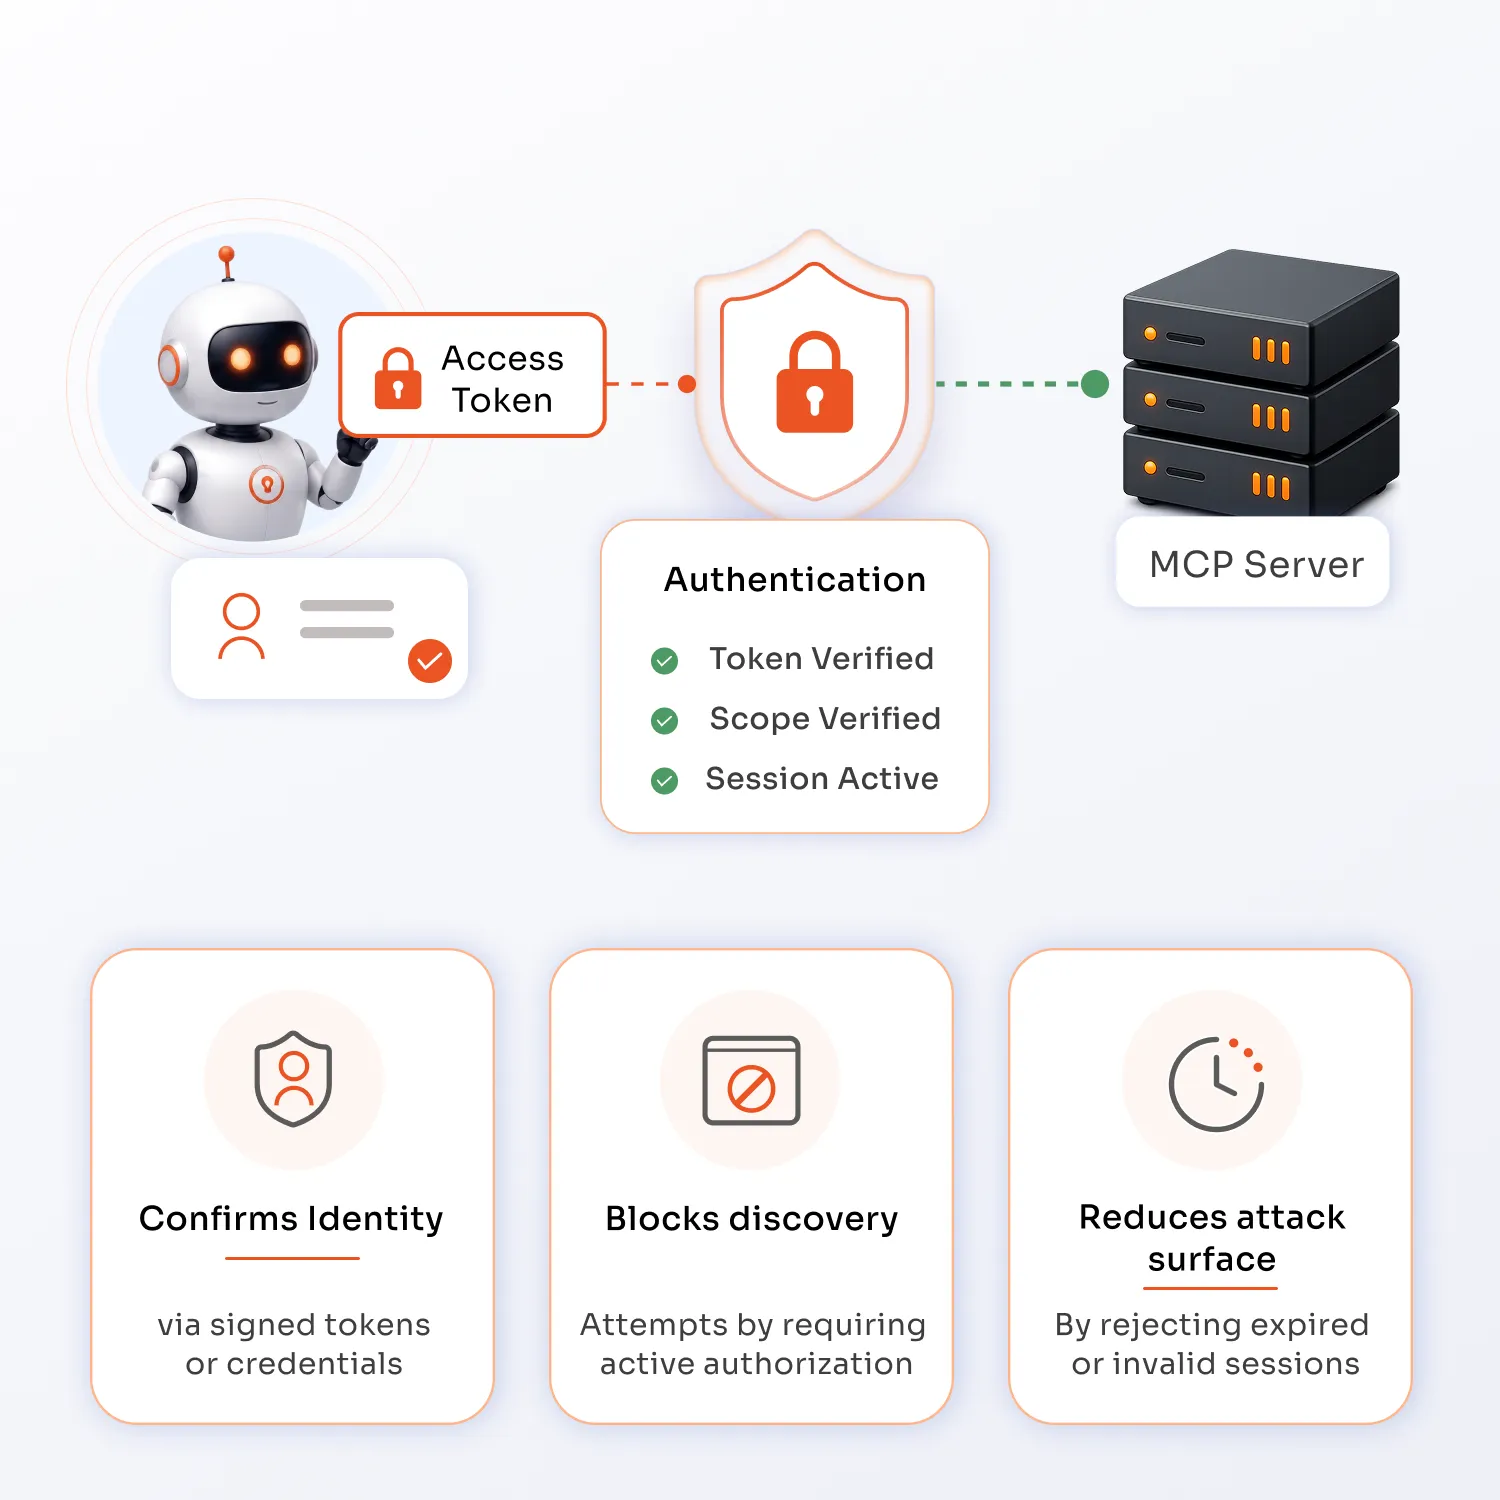
エージェントは、ツールやAPIにアクセスする前に、OAuth 2.0クライアント認証情報を使用して認証を行います。そのリクエストに対して、有効期限の短いトークンが発行されます。
認証は、エージェントが実行できる操作と実行できない操作を制御します。すべての操作には範囲と期限が定められています。
すべてのAPI呼び出しとデータアクセスは、その特定のエージェントIDに関連付けられてログに記録されます。タスクの途中で何らかの問題が発生した場合、キルスイッチを1つ押すだけで、すべてのアクティブなセッションを終了できます。
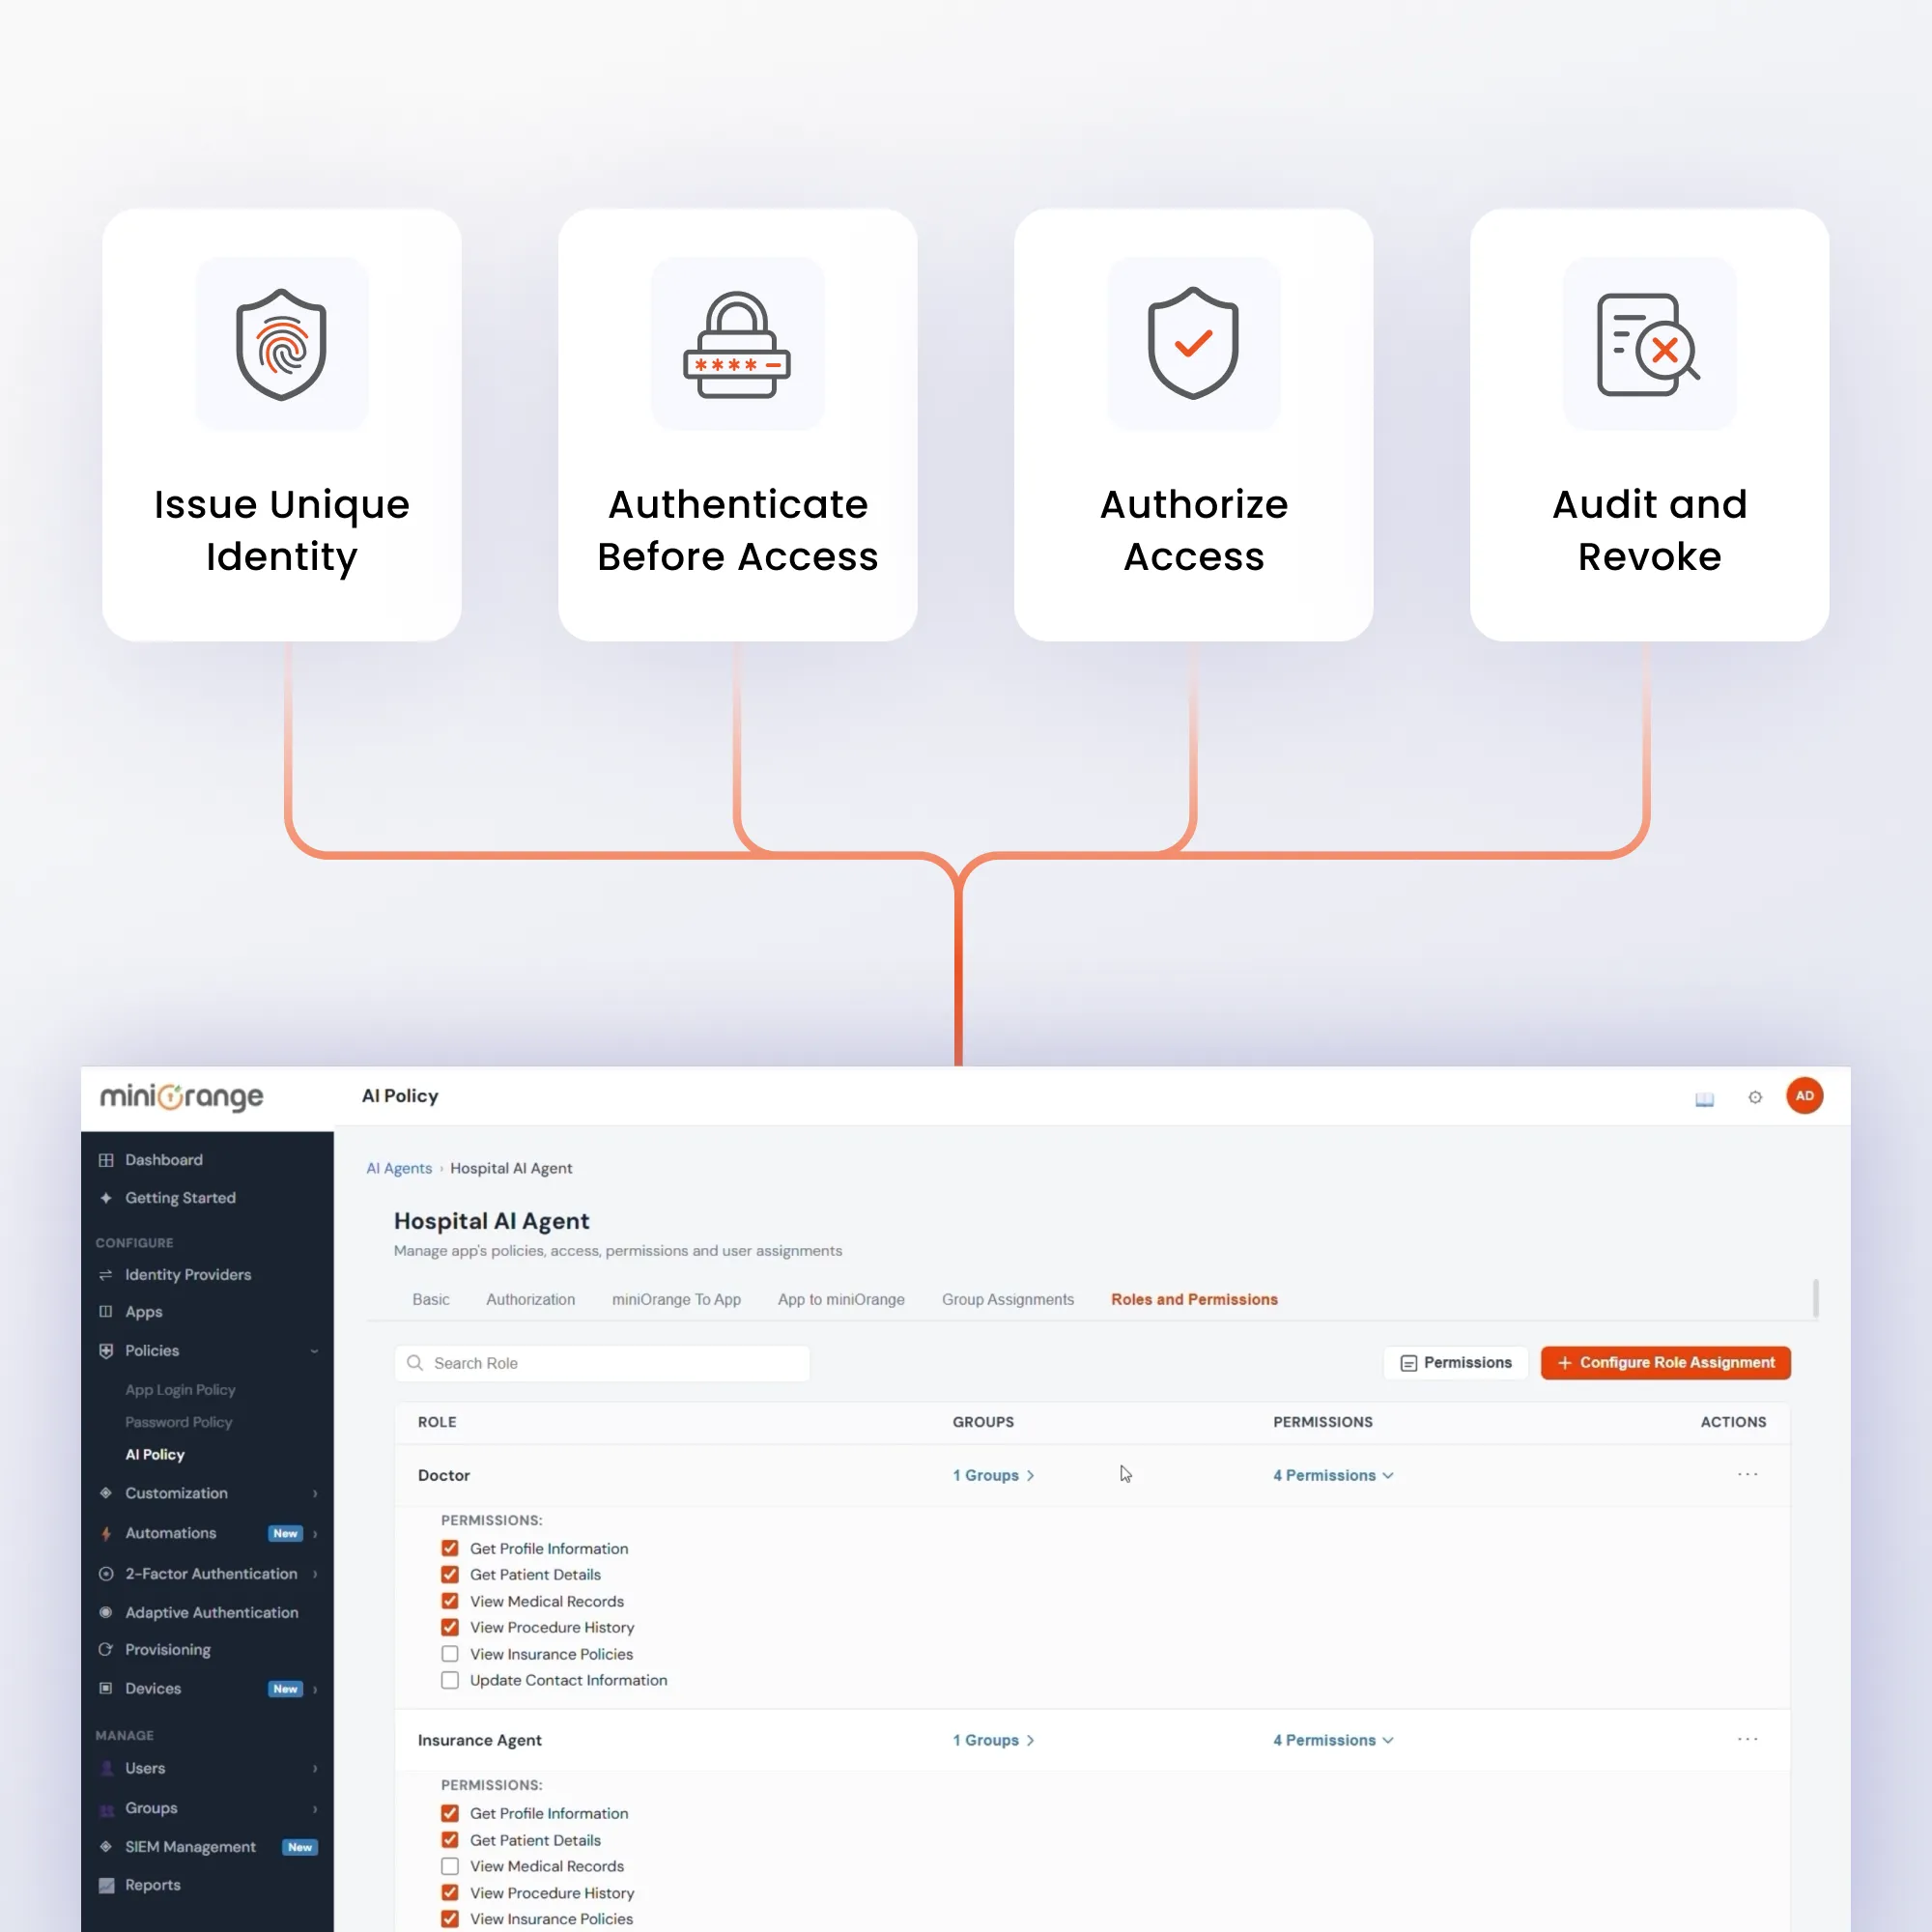
セキュリティチームがAIエージェントを統制されていないアイデンティティクラスとして扱うのをやめるために必要なすべての機能。

すべてのエージェント、サービスアカウント、ワークフローは、作成時に固有の譲渡不可能なIDを取得します。エージェントが廃止されると、そのIDは即座に失効します。

エージェントはOAuth 2.0クライアント認証情報を使用して認証を行います。パスワード、静的キー、コード内の秘密情報は一切使用しません。有効期限の短い署名付きトークンが発行され、特定のエージェントIDに紐付けられ、単一のリクエストにのみ適用されます。

権限はタスクごとに定義されます。エージェントは、現在のタスクに必要な範囲のみにアクセスでき、隣接する範囲やより広範な範囲にはアクセスできません。タスクが終了すると、アクセス権限は自動的に終了します。

IDとトークンはタスク開始と同時に発行され、終了と同時に失効します。実行間にアイドル状態の認証情報は存在しません。トークンがアクティブに使用されていない場合、そのトークンは存在しないものとみなされます。

すべてのツール呼び出し、データアクセス、およびAPIリクエストはログに記録されます。ログは不変であり、SIEMへの直接取り込みに適した構造になっているため、発生源まで遡る完全な帰属連鎖が提供されます。

エージェントがそのスコープを超えた場合、または異常検知ルールに違反した場合、そのIDに関連付けられたすべての有効なトークンは、接続されているすべてのリソースで同時に取り消されます。並行して実行されている他のエージェントワークロードには影響はありません。
MCPサーバーが応答する前にエージェントのIDとスコープを確認し、信頼できる呼び出し元のみが処理を続行できるようにします。有効期限切れでない有効な認証情報を持たないエージェントは、エンドポイントを発見した場合でもアクセスを拒否されます。
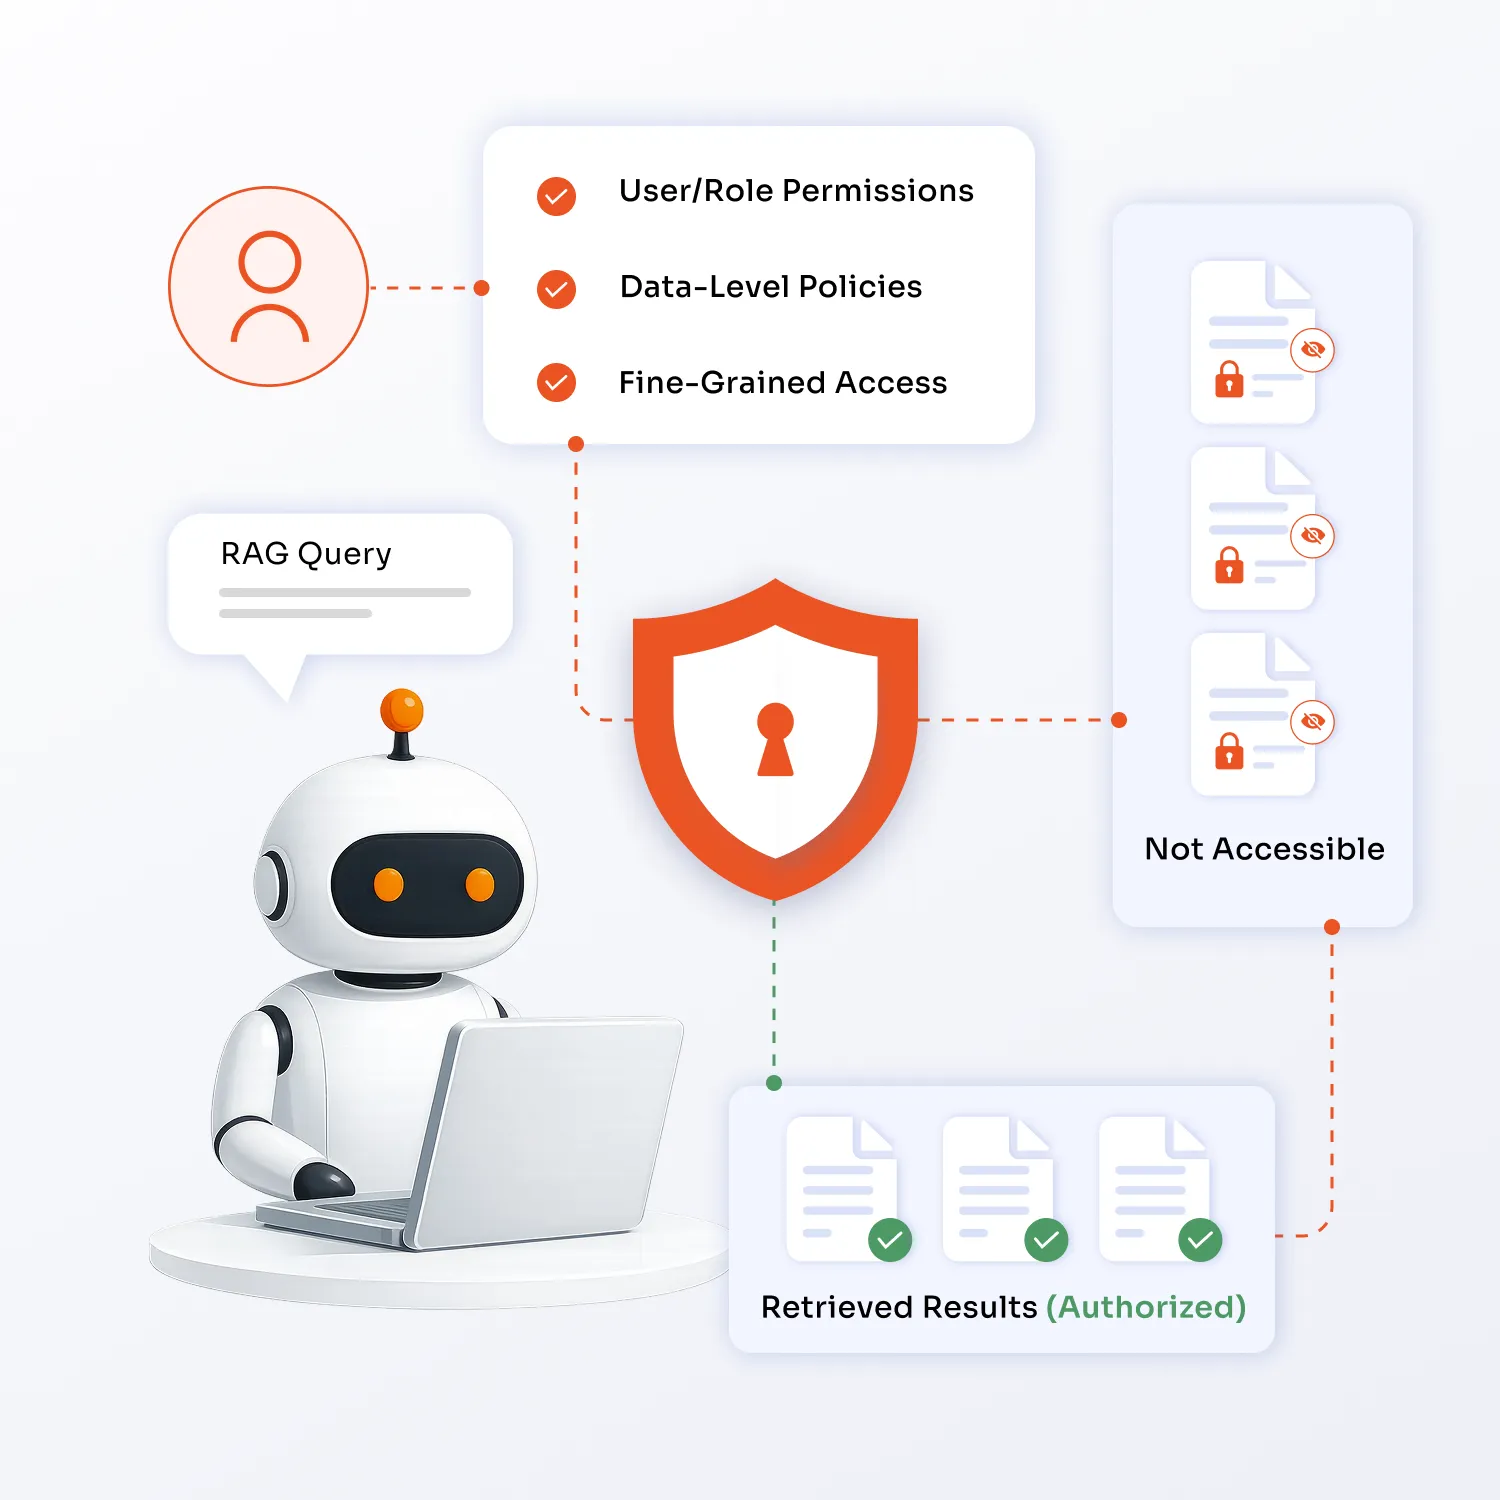
きめ細かな認可(FGA)を適用することで、RAGクエリ中にエージェントが取得できるドキュメントやデータチャンクを正確に制御します。これにより、取得は広範なシステムアクセスだけでなく、ユーザーごとまたはロールごとの権限に基づいて行われることが保証されます。

完全マネージド型。エージェント数の増加に合わせて柔軟に拡張可能。インフラストラクチャの保守は不要。AWS、Azure、GCP上で動作するクラウドネイティブAIワークロードに最適です。

エージェントのIDとアクセストークンは、お客様のインフラストラクチャから外部に持ち出されることはありません。政府、防衛、医療、金融セクターでの導入に必須です。

クラウド環境とオンプレミス環境の両方において、エージェントのIDを同時に管理する単一のポリシーレイヤー。
AIエージェントが規制対象データにアクセスする場合、その行為に対する責任は組織にあります。miniOrangeは、コンプライアンスおよびセキュリティチームが、あらゆる規制枠組みの下でAIエージェントの活動のガバナンスを証明するために必要な監査証跡、アクセス制御、およびアクセスレビュー機能を提供します。
コンプライアンスフレームワークを見る
Cybersecurity
クラウド コンプライアンス
Cybersecurity
ISMS

プライバシー

Cybersecurity

India

Cybersecurity























































