こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
AIを活用したAPI、自律型AIエージェント、およびLLMワークフローは、従来のAPIセキュリティソリューションでは検出できない、新たなランタイムリスク、可視性のギャップ、および機械によるAPIの悪用をもたらします。
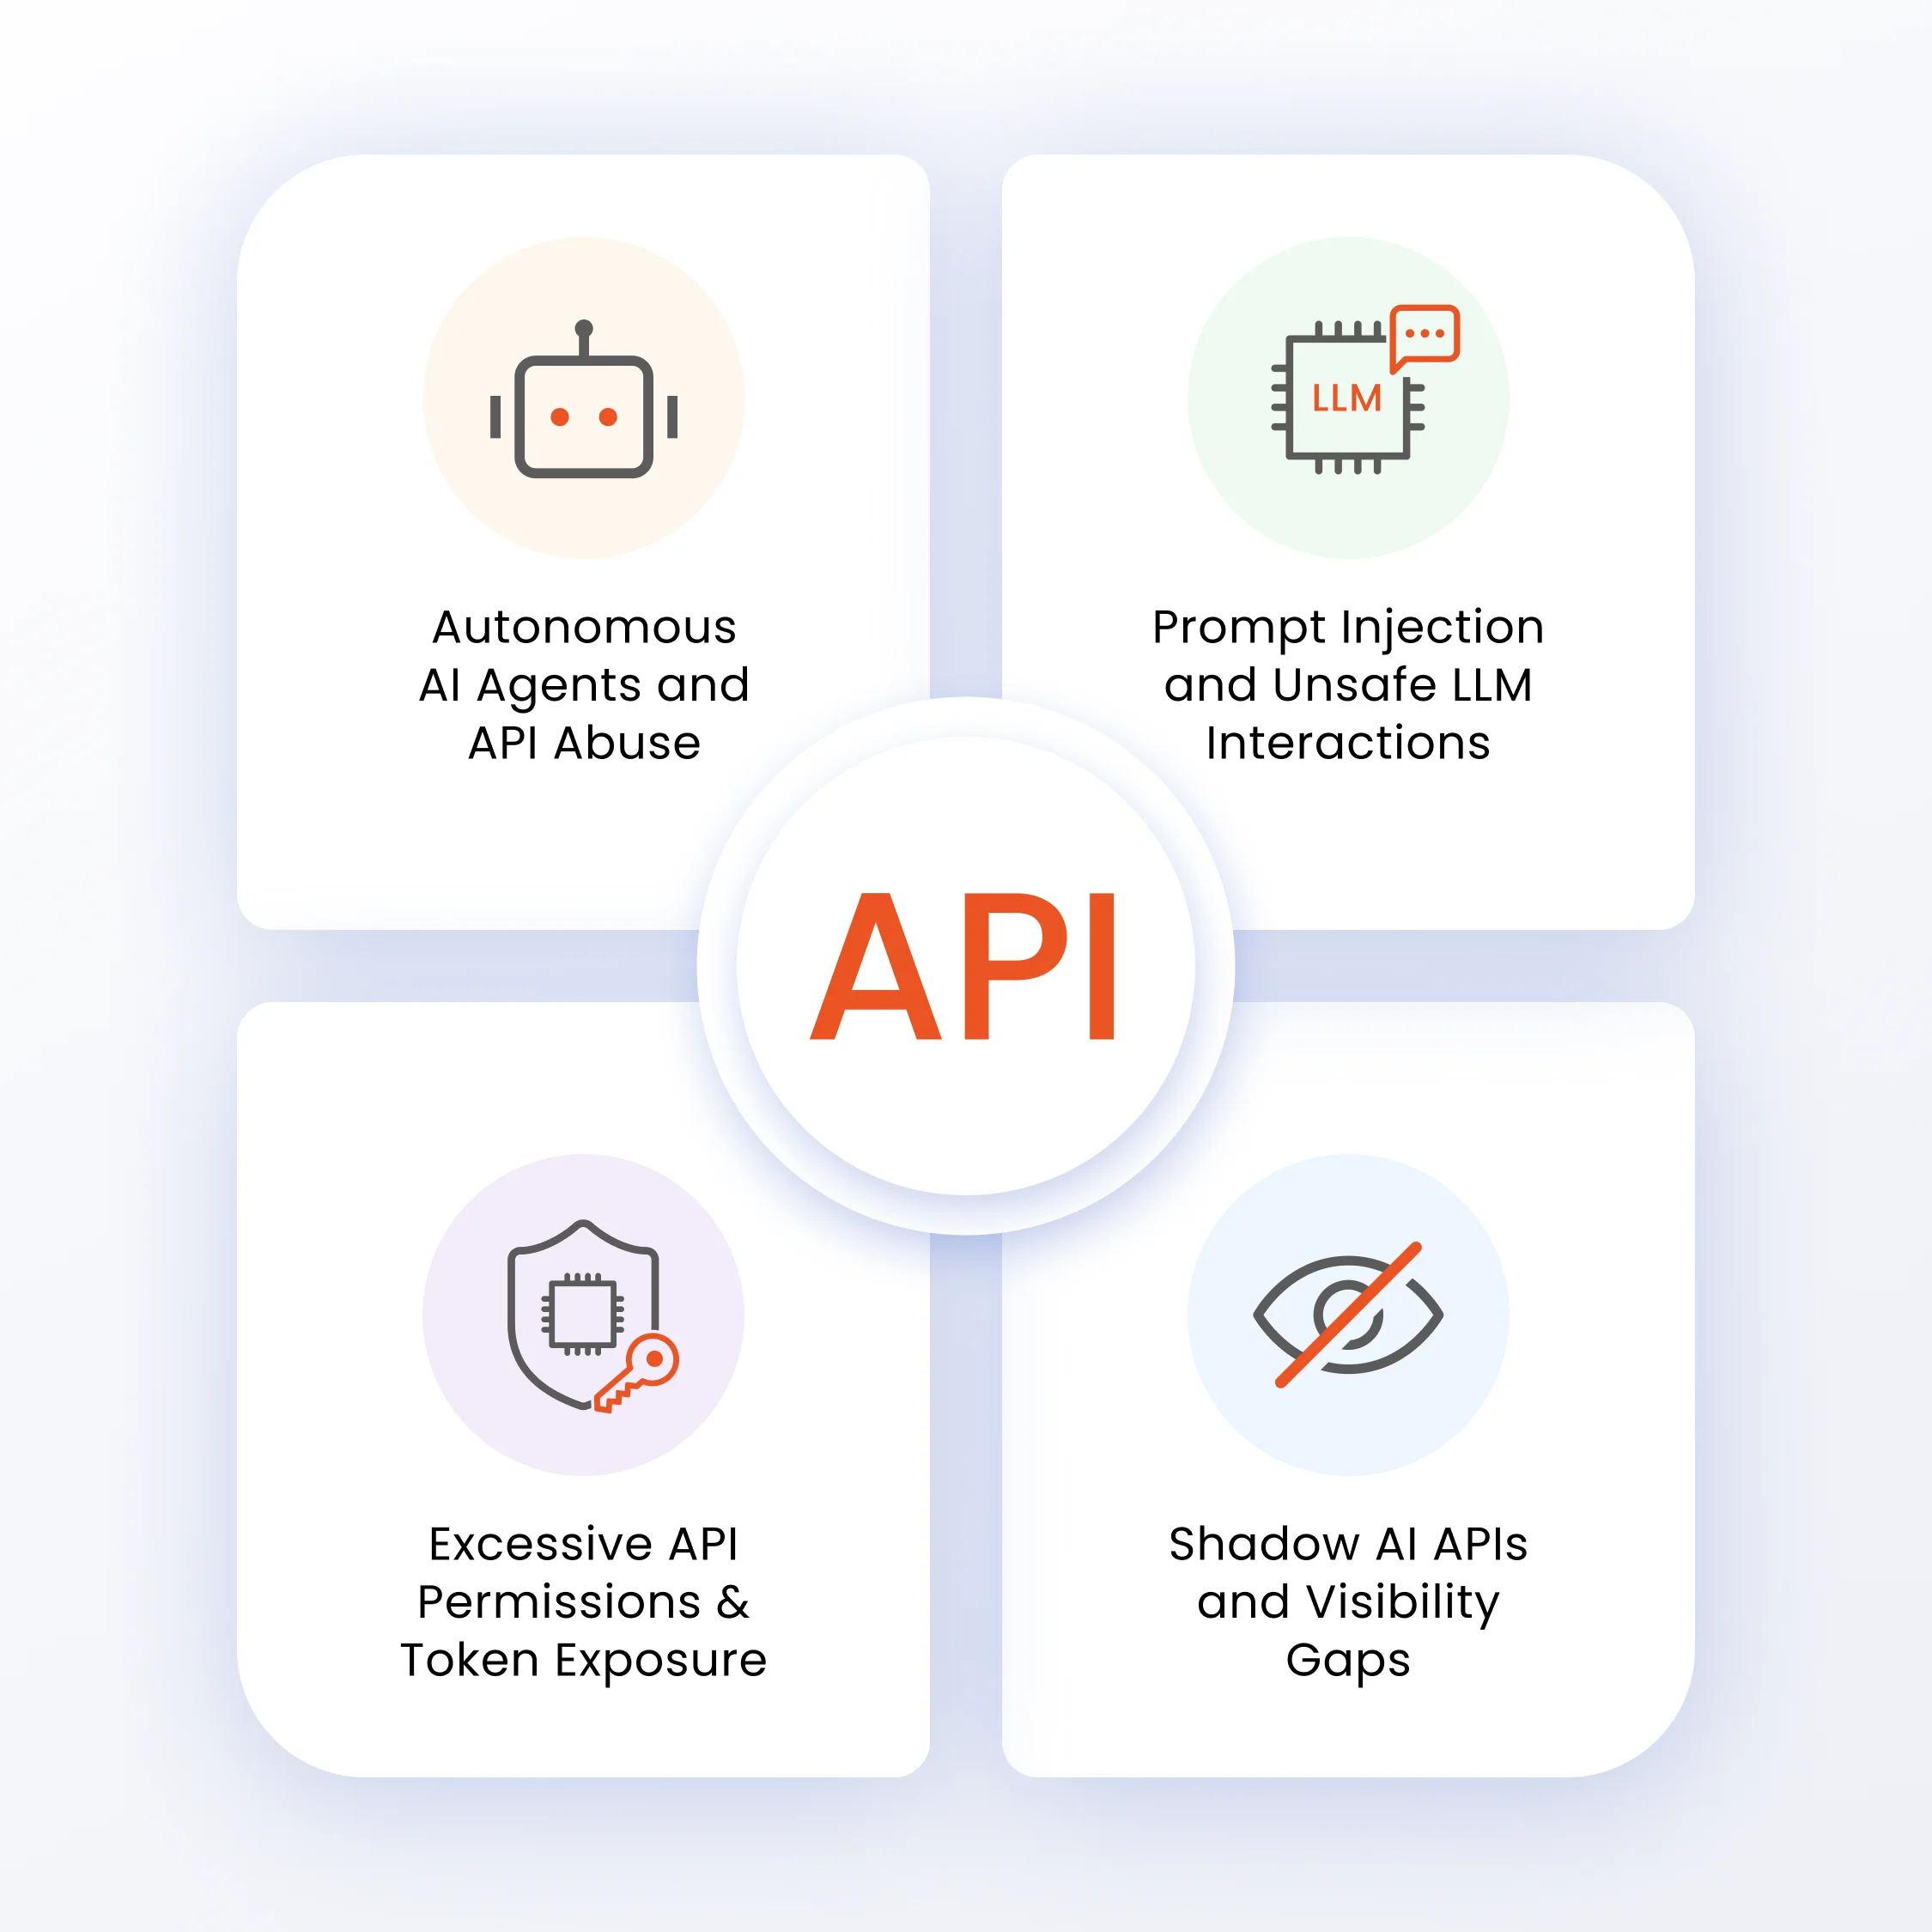
AIエージェントは、継続的な人間の監視なしに、APIリクエストの実行、企業システムへのアクセス、および各種アクションの実行を自律的に行うことができます。適切な制御が行われていない場合、侵害されたエージェントや設定ミスのあるエージェントは、大規模な不正APIアクティビティを生成する可能性があります。
即時インジェクション攻撃や安全でないLLMインタラクションは、AIシステムを操作して意図しないAPI呼び出しを実行させる可能性があります。これらの攻撃は、機密データの漏洩、制御の回避、または不正なアクションの引き起こしにつながる可能性があります。
管理されていないAI APIや不正な統合は、従来のセキュリティ監視の対象外となることが多く、そのため盲点が生じ、情報漏洩や実行時リスクの検出が困難になります。
過剰な権限を持つAPI、公開されたトークン、安全性の低い認証情報は、不正アクセスのリスクを高めます。攻撃者はこれらの脆弱性を悪用して、機密性の高いシステムやデータにアクセスする可能性があります。
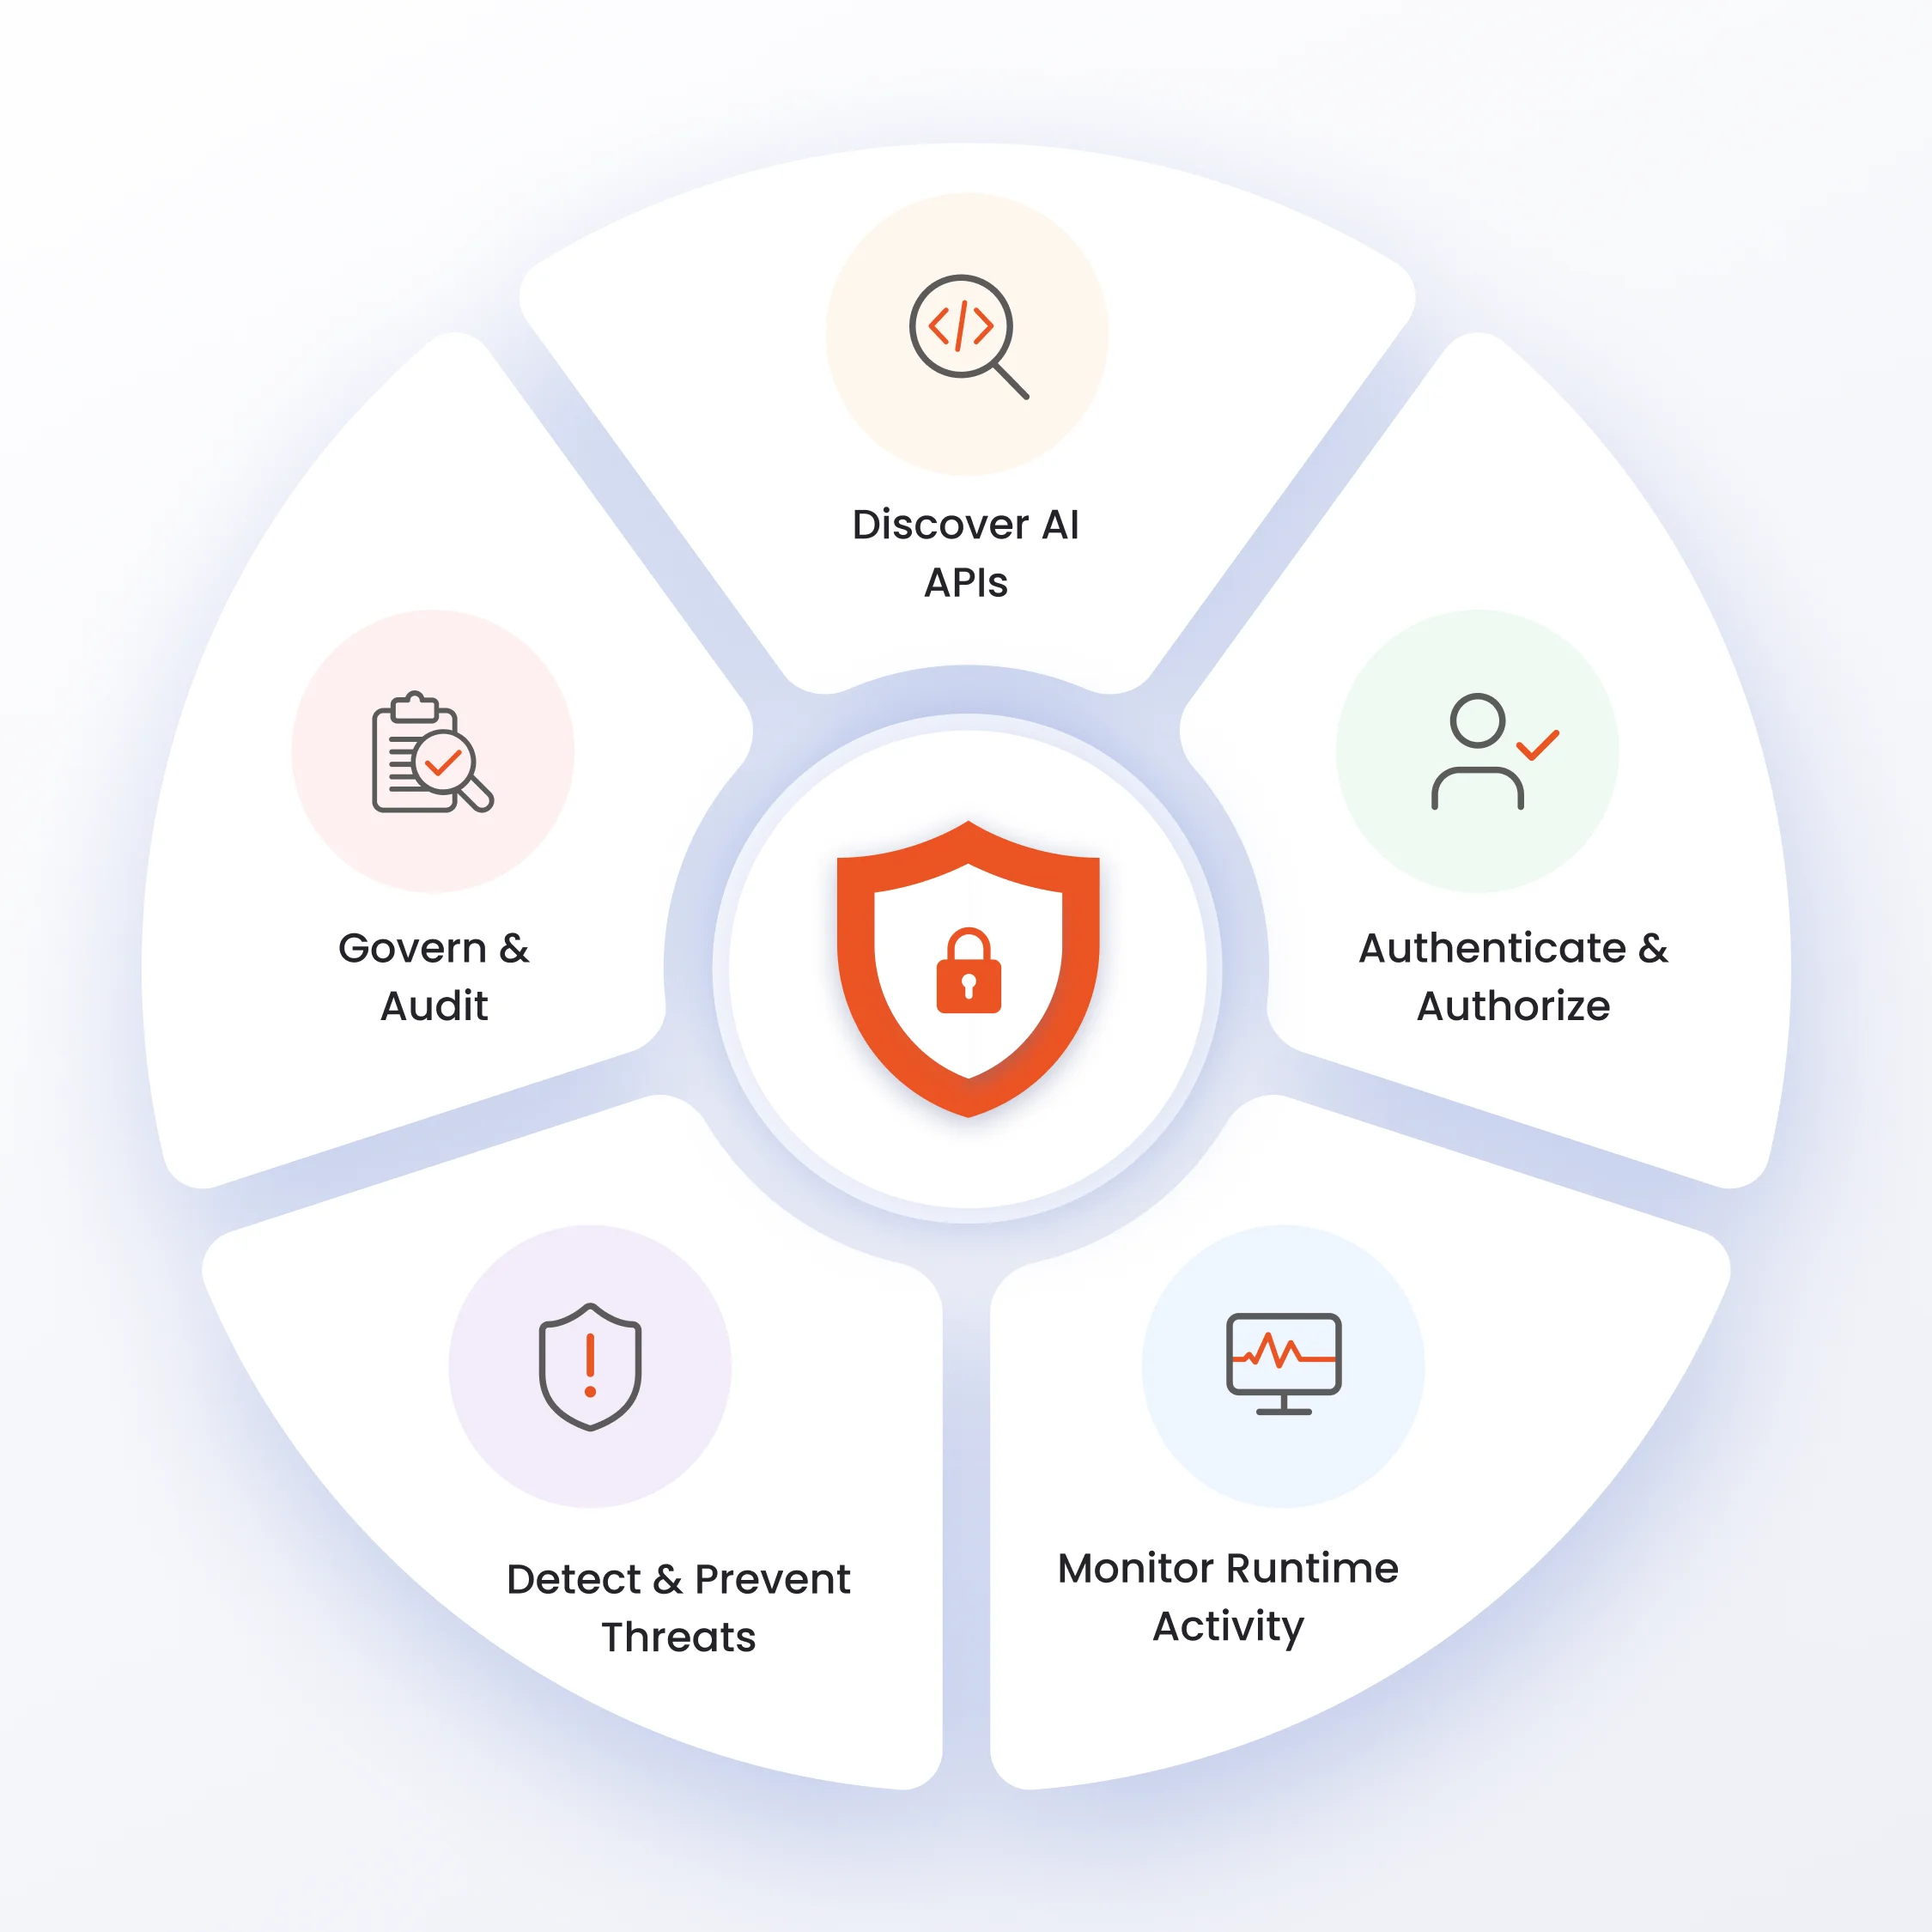
AI APIセキュリティは、シャドウ接続や非公開接続を含むAI統合を検出することで、AIエージェント、LLM、エンタープライズAPIを継続的に保護します。認証と最小権限の適用によりIDを検証し、リクエストパターン、ペイロードコンテンツ、動作異常などのランタイムアクティビティを監視します。
AI APIセキュリティは、プロンプトインジェクション、トークン盗難、不正なAPIリクエスト、データ漏洩など、AI特有の脅威をリアルタイムで検出します。また、レート制限、スコープ制御、ホワイトリストベースのアクセスフィルタリングなどのポリシーを適用することで、AI搭載アプリケーションのセキュリティとコンプライアンスを維持します。
継続的なAPI検出、ランタイム脅威検出、ID認識型アクセス制御、およびAI駆動型セキュリティ監視により、企業環境全体にわたってAIを活用したAPI、AIエージェント、およびLLMワークフローを保護します。
クラウド環境およびエンタープライズ環境全体にわたって、AI API、シャドウAPI、およびAI統合を継続的に検出します。中央プラットフォームから、APIの公開状況とランタイムアクティビティを可視化します。
異常なAPI動作、AIによる不正利用パターン、疑わしいランタイムアクティビティをリアルタイムで検知します。ビジネス運用に影響が出る前に、脅威を早期に特定します。
強力な認証とID認識型アクセス制御を使用して、AI APIとAIエージェントを保護します。ポリシーベースの認可を適用し、承認されたインタラクションのみが行われるようにします。
LLM APIを、不正なインジェクション、安全でないAPI実行、および安全でないプラグインとの相互作用から保護します。悪意のある、または意図しないAI生成リクエストのリスクを軽減します。
AI API、ランタイムアクティビティ、およびセキュリティポリシーを一元的に監視します。AIを活用した環境全体における監査可能性とガバナンスを向上させます。
AIを活用したAPI、自律型AIエージェント、LLM統合、およびGenAIワークフローを保護しつつ、ランタイムAPIの悪用、不正アクセス、およびAIによる脅威を防止します。

API、エンタープライズアプリケーション、およびビジネスシステムと連携するAIエージェントを保護し、セキュリティを確保します。すべてのインタラクションにおいて、認証、認可、およびランタイム監視を強制します。

企業データおよびサービスに接続されたLLM API、AIコパイロット、およびGenAIワークフローを保護します。AIワークフロー全体にわたるプロンプトベースの攻撃や不正なAPIアクティビティを防止します。

APIの悪用、トークンの不正使用、および疑わしい機械による活動を検知し、防止します。不正アクセスやAIによる悪意のあるリクエストのリスクを軽減します。
継続的な監視により、 AI駆動型APIの脅威、ランタイム異常、シャドウAIの露出を検出します。AIを活用した環境全体におけるセキュリティリスクを可視化します。
ID認識型認証と認可を使用して、AI APIとAIエージェントを保護します。不要な情報漏洩を減らすために、最小権限アクセスを徹底します。
AI APIを継続的に検出し、環境全体におけるランタイムの露出を監視します。セキュリティとコンプライアンスを維持するために、ガバナンス制御を適用します。
APIセキュリティ、AIアイデンティティガバナンス、ランタイム保護を単一のプラットフォームから拡張します。一貫した制御により、AIエージェント、API、エンタープライズシステムを保護します。























































