こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
AI監査とコンプライアンスを活用することで、組織はAIシステムを監視、検証、保護すると同時に、企業環境全体にわたって説明責任、透明性、運用監視、および規制への準拠を維持することができます。
これは、企業がAIシステムの可視性を維持し、AIエージェントの監査証跡機能を通じてAI駆動型アクティビティを追跡し、AIリスクへの露出を評価し、ガバナンスポリシーを適用し、AIコンプライアンス管理イニシアチブを強化するのに役立ちます。AIの導入が拡大するにつれて、信頼性が高く、安全で、監査対応可能なAI運用を構築するには、AI監査とコンプライアンスが不可欠になります。
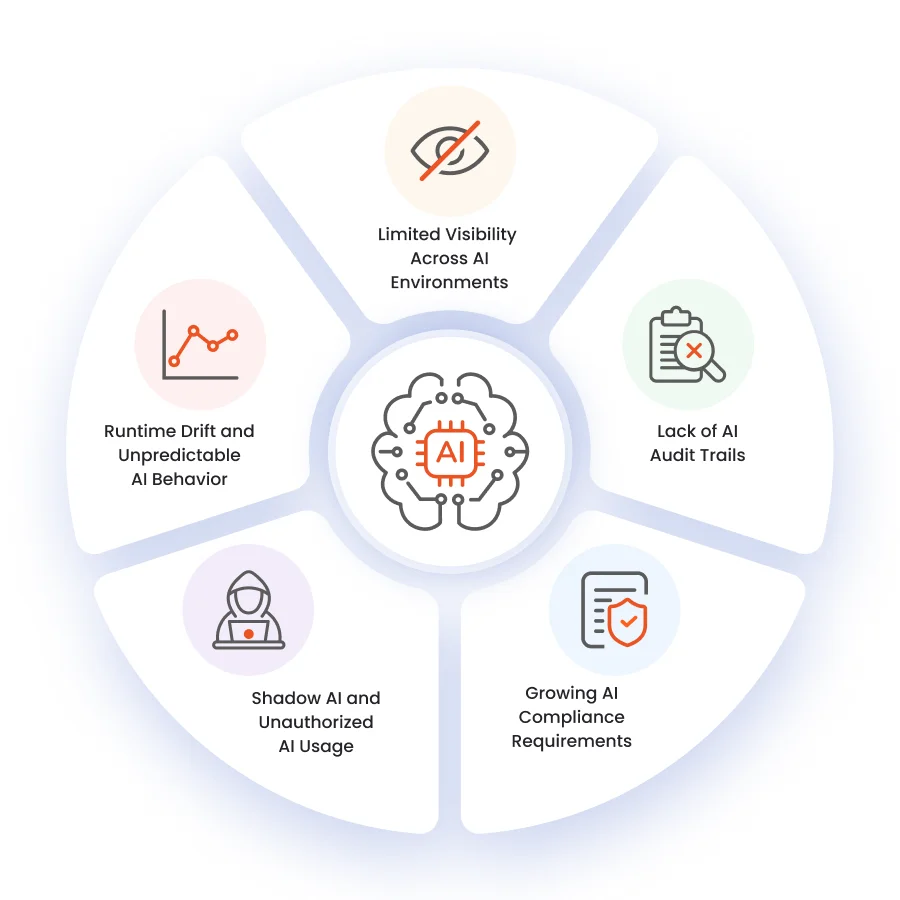
組織は、チームや業務ワークフローを横断して稼働するAIシステム、AIエージェント、およびサードパーティ製AIツールの状況を常に把握することに苦労することが多い。
一元化されたAI監査ログとランタイム追跡機能がなければ、企業はAIによる動作の調査や監査対応体制の維持に困難を抱えることになる。
GDPR、EU AI法、ISO/IEC 42001、NIST AI RMFなどの規制や枠組みの進化に伴い、より強力なAIガバナンスフレームワークの導入とコンプライアンス責任の必要性が高まっている。
従業員は、承認された監視プロセス外で管理されていないAIアプリケーションをますます利用するようになり、AIエージェントのコンプライアンスや企業におけるAIの利用に関連するセキュリティ、コンプライアンス、および運用上のリスクが生じている。
AIシステムは時間とともに絶えず進化するため、高度なAI監視機能がなければ、組織が行動の変化、ポリシー違反、運用上の矛盾を特定することは困難である。
企業AIシステム、エージェント、および管理されていないAIの使用状況を完全に可視化します。
AIのリスク、ポリシーのギャップ、および企業のコンプライアンス上のリスクを継続的に評価する。
一元化された監査証跡と実行時の意思決定の可視化により、AIの活動を追跡します。
本番環境およびエンタープライズAI環境全体における、実行時のAIの動作を追跡します。
企業全体のAIポリシーを、AIシステムおよびAIワークフロー全体に適用する。
一元化されたレポート機能と監査状況の可視化により、企業のAIコンプライアンス業務を簡素化します。

統合されたAI監視は、組織がビジネスワークフロー全体で動作するAIシステム、AIエージェント、およびサードパーティ製AIツールに対する可視性を維持すると同時に、管理されていないAIの使用を削減するのに役立ちます。

体系化されたAI監査フレームワークの取り組みとAIリスク評価機能は、企業が業務上のギャップを削減し、説明責任を強化するのに役立ちます。

AI監査証跡、コンプライアンス報告、および証拠収集は、企業全体のAI環境における調査を簡素化し、監査準備を迅速化します。

ランタイムAI監視、AI可観測性、およびポリシー適用により、企業は説明責任と運用管理を維持しながら、AIを安全に運用化できます。
企業全体のAI環境において、ランタイム分析、異常検知、および行動インテリジェンス機能を用いてAIの挙動を追跡します。
調査、コンプライアンスレビュー、および運用上の説明責任のために、AIの監査証跡、ランタイムテレメトリ、および証拠記録を維持する。
GDPR、EU AI法、ISO/IEC 42001、SOC 2、HIPAA、およびNIST AIリスク管理フレームワークに準拠した企業イニシアチブを支援します。
中央集権的なポリシー適用、AI監視ワークフロー、および企業全体の運用管理を活用して、AIのリスクエクスポージャーを評価する。
一元化されたレポート機能、コンプライアンスダッシュボード、自動化された証拠収集機能により、ガバナンス業務を効率化します。
組織は、EU AI法に基づくAIリスク分類、透明性義務、ログ記録要件、および人間の監視に関する期待に対応するために、AIガバナンス機能を必要とします。
企業は、ISO/IEC 42001の運用責任要件に準拠するために、構造化されたAI管理システムとプロセスを導入する。
組織は、信頼性の高いAIイニシアチブ、企業におけるAIアクセス管理、およびAIリスク管理の実践を強化するために、NISTのAIリスク管理フレームワークを採用します。
AI監視は、組織がGDPRに基づく自動意思決定のリスク、データ保護義務、説明責任要件、およびAIアイデンティティガバナンスの期待に対処するのに役立ちます。
企業は、機密性の高いAI環境およびAIエージェントセキュリティイニシアチブ全体にわたってSOC 2およびHIPAAコンプライアンスをサポートするために、監査可能性、運用上の安全対策、および継続的な監視機能を必要とします。




