こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
フィッシング対策に優れた多要素認証(MFA)ソリューションは、パスワード、ワンタイムパスワード(OTP)、その他の共有秘密情報ではなく、暗号化されたデバイス固有の認証情報を使用することで、組織のアクセスセキュリティを最大限に高めます。従来の認証方法とは異なり、フィッシング攻撃、認証情報の盗難、不正アクセスのリスクを軽減しながら、安全なユーザーエクスペリエンスをサポートします。
miniOrangeのフィッシング対策型多要素認証(MFA)は、FIDO2やWebAuthnなどの標準規格に基づいて構築されています。当社のフィッシング対策型認証方式には、パスキー、ハードウェアセキュリティキー、スマートカード、生体認証などがあり、ユーザーの本人確認に活用できます。これらの最新の認証方式は、フィッシング対策を強化し、アカウント乗っ取りの防止をサポートするとともに、クラウド、ハイブリッド、オンプレミス環境全体にわたるアクセスセキュリティの確保に貢献します。
現代のフィッシング攻撃は、認証情報、セッション、および多要素認証(MFA)のワークフローを標的としており、より強力な認証保護が求められている。
ゼロトラストフレームワークでは、継続的な本人確認と、フィッシング攻撃に強い高信頼性の認証方法が求められます。
組織は、法令遵守、サイバー保険、およびセキュリティ基準を満たすために、より強力な認証制御を採用する。
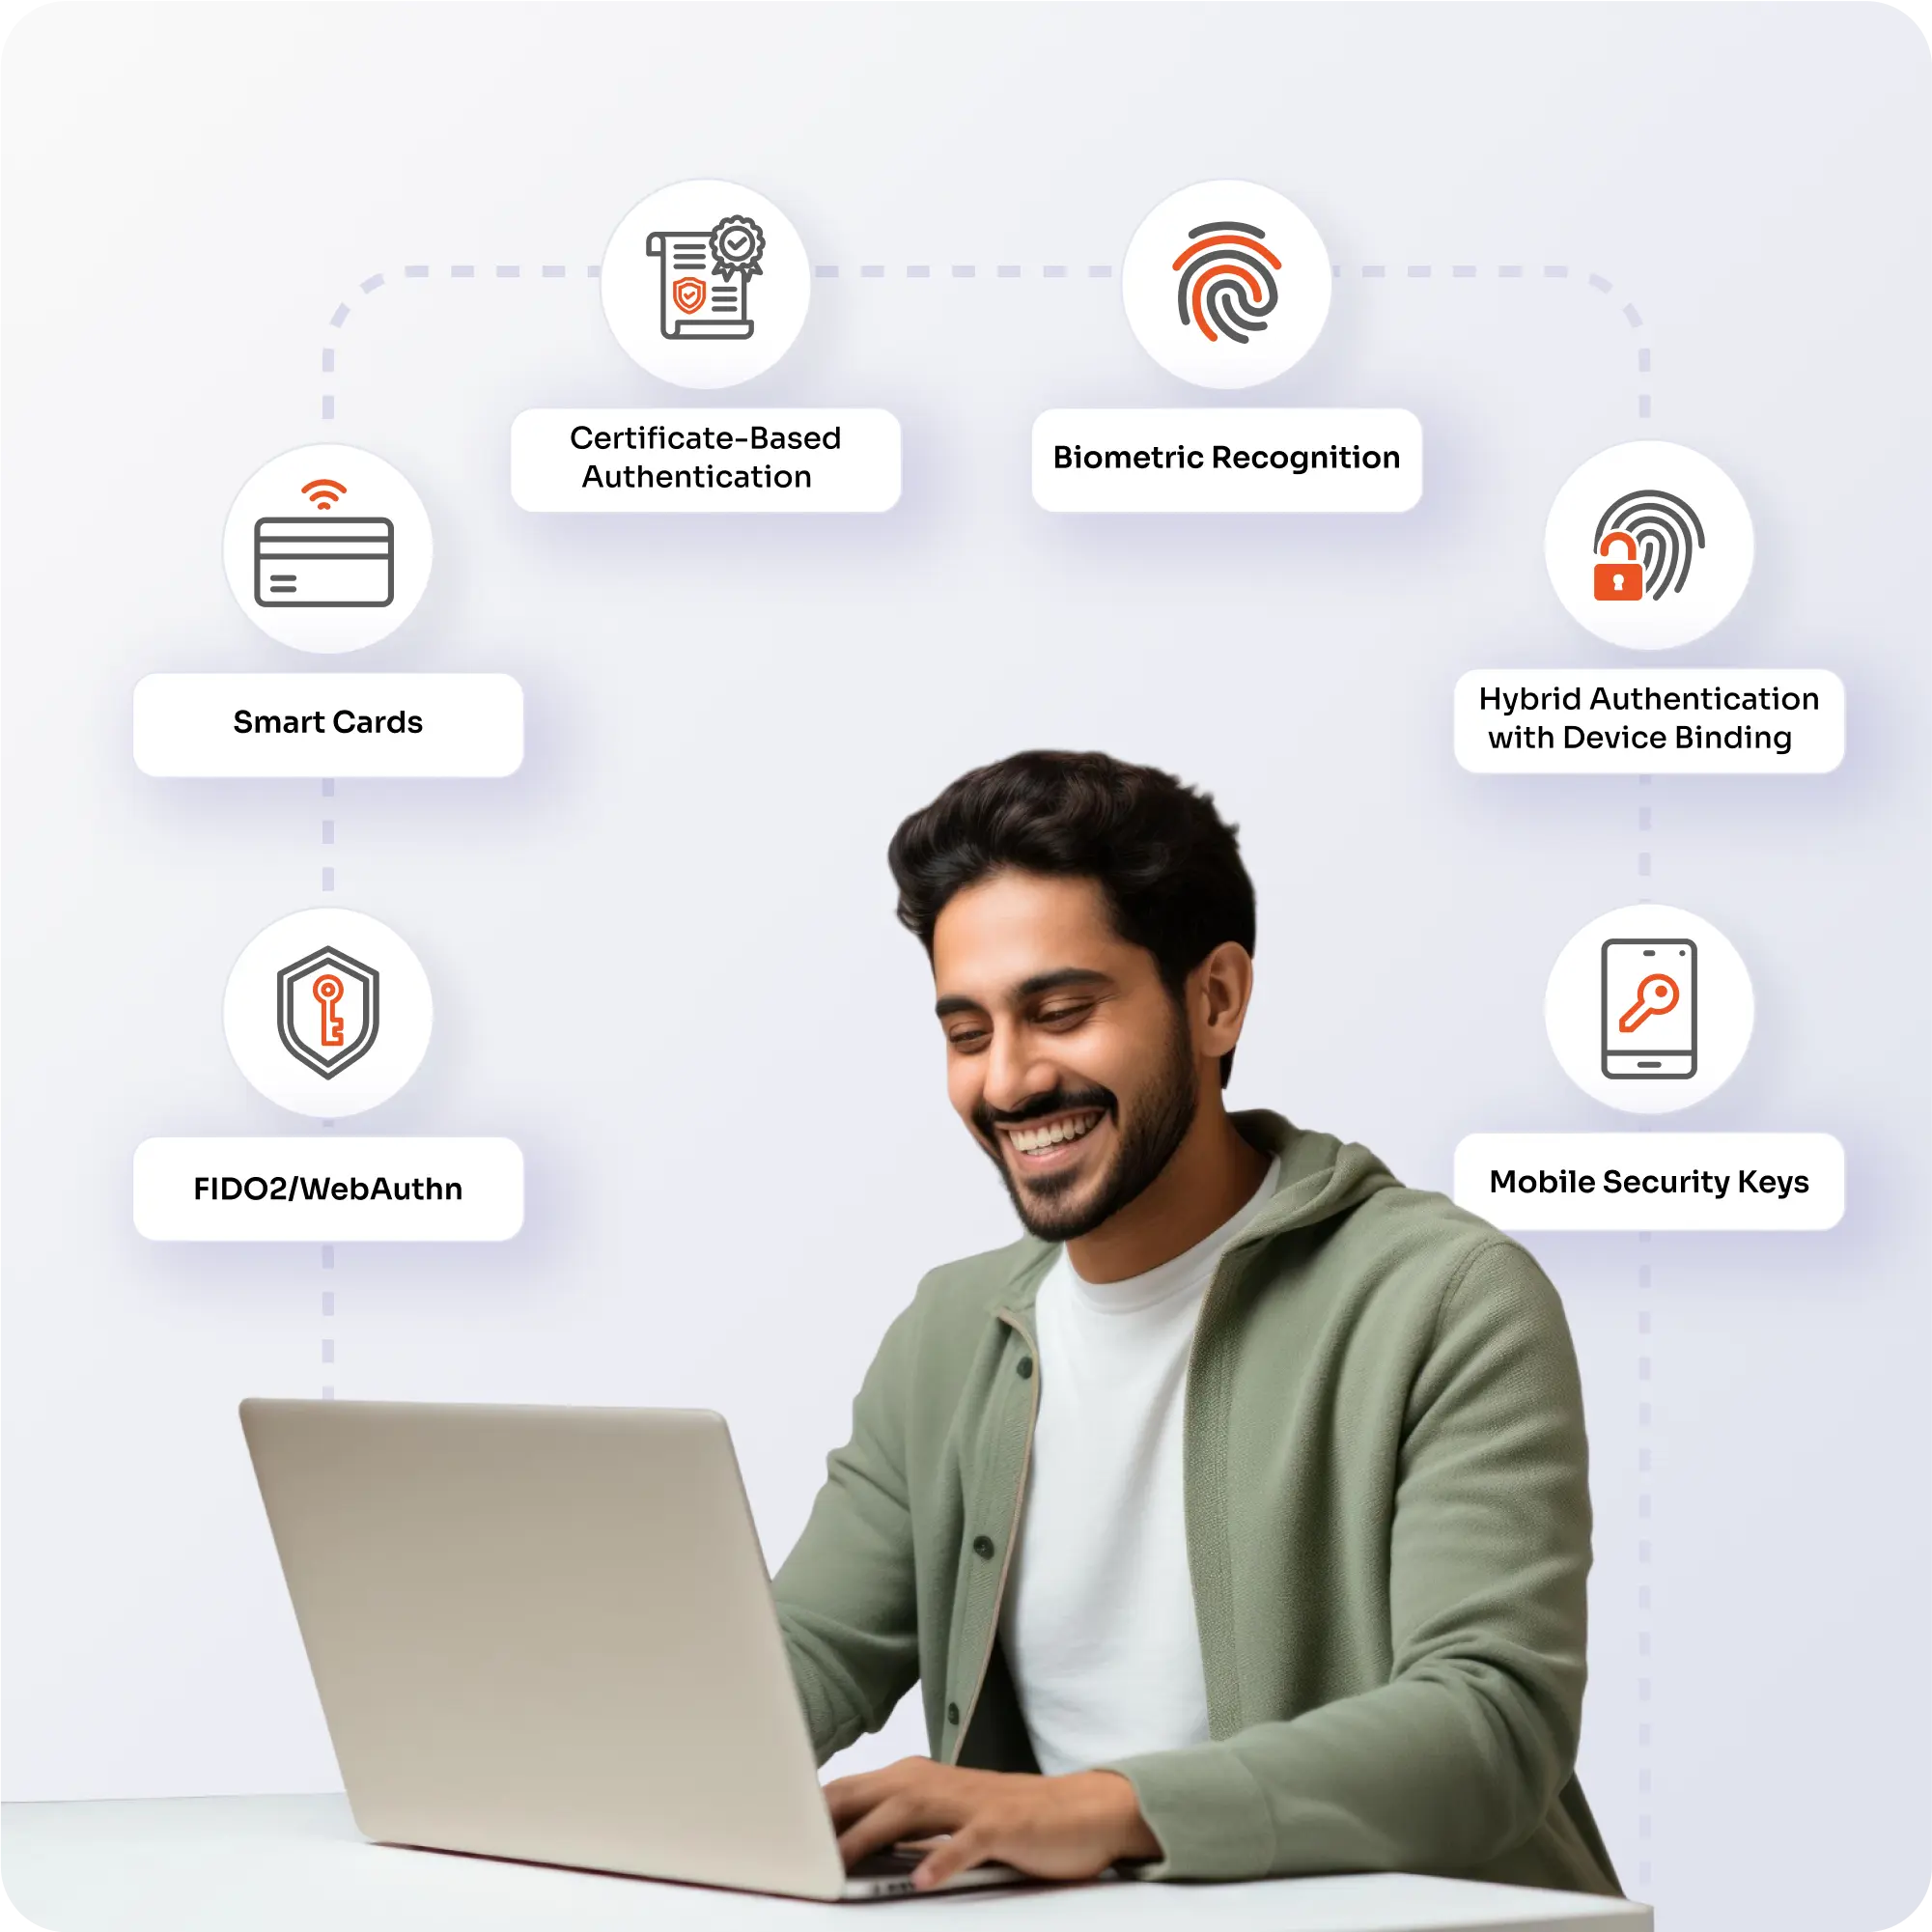
ユーザー認証を強化し、企業アプリケーションや環境全体でパスワードレスアクセスを可能にする、さまざまな認証オプションから選択できます。
認証情報リプレイ攻撃やフィッシング攻撃を防ぐため、オリジンに紐づいた暗号化認証情報を使用してユーザーを認証します。FIDO2およびWebAuthn規格は、安全なアクセスを実現すると同時に、本人確認とフィッシング対策を強化します。
信頼できるデバイスやアプリケーション間でデバイス同期されたパスキーを使用して、パスワード不要の認証を有効にします。パスキーはユーザーアクセスを簡素化すると同時に、パスワードや共有シークレットに関連するリスクを軽減します。
認証時にユーザーの立ち会いが必要となる物理的なFIDO2セキュリティキーを使用することで、本人確認の精度が向上します。ハードウェアセキュリティキーは、従業員および特権ユーザーに高いセキュリティ保護を提供します。
証明書ベースのスマートカードとPIV/CAC認証情報を使用して、企業アクセスを安全に保護します。これらの認証方式は強力な本人確認機能を提供し、規制の厳しい環境や高度なセキュリティが求められる環境で広く利用されています。
エンドポイントにローカルに保存された暗号化認証情報を使用して、信頼できる登録済みデバイスへのアクセスを制限します。デバイスに紐づけられた認証情報は、認証情報の盗難、セッションの乗っ取り、不正アクセス試行の防止に役立ちます。
信頼できるデバイスと暗号化された認証情報に紐づけられた指紋認証または顔認証を使用してユーザーの身元を確認することで、安全でシームレスなパスワードレス認証を実現します。
因子
伝統的なMFA
フィッシング耐性のある MFA
SMSワンタイムパスワード、Eメールワンタイムパスワード、認証アプリコード、プッシュ通知
パスキー、FIDO2セキュリティキー、生体認証、スマート認証情報
共有シークレット、ワンタイムコード、または承認ベースの検証に依存します
公開鍵暗号方式とデバイスに紐づいた認証情報を使用します。
パスワード中心の認証
パスワードなしの認証
フィッシング、SIMスワップ、MFA疲労、認証情報リプレイ攻撃に対して脆弱です。
フィッシング、リプレイ攻撃、中間者攻撃に耐性があります。
認証情報は複数のサービスで再利用できます
認証情報はアプリケーションごとに固有であり、発信元に紐づいています。
ユーザーの負担増とサポートコストの増加
ユーザーアクセスの高速化とセキュリティの強化

既存のIDプロバイダー(IdP)およびActive Directory(AD)と連携することで、現在のIDインフラストラクチャを変更することなく、企業環境全体に認証を拡張できます。

柔軟なコネクタと6000種類以上の事前構築済み統合機能を使用して、カスタムシステム、社内システム、レガシーシステム、Webアプリケーション、SaaSアプリケーションをサポートします。

VPN、オペレーティングシステム、エンタープライズネットワークアクセスポイントをサポートし、クラウド、オンプレミス、ハイブリッド、リモート環境全体にわたる認証を実装します。
FIDO2認証と強力な本人確認制御により、VPNログインとリモートネットワークアクセスを安全に保護します。リモートユーザーを標的としたフィッシング攻撃のリスクを軽減しつつ、企業リソースへのアクセスを保護します。
Windows MFA 、パスキー、およびパスワードレス認証を使用して、Windowsログインとリモートデスクトップセッションを保護します。重要なシステムにアクセスする管理者およびリモート従業員のアカウント乗っ取り防止を強化します。
ハードウェアセキュリティキーと暗号化認証を使用して、LinuxサーバーへのログインとSSHアクセスを保護します。サーバーおよびインフラストラクチャ環境全体で認証情報フィッシング対策を強化しながら、管理セキュリティを向上させます。
生体認証とデバイス固有の認証情報を使用して、macOSおよびAppleデバイス間での安全なアクセスを実現します。進化するなりすまし攻撃に対するフィッシング対策を強化しながら、シームレスなユーザーエクスペリエンスを提供します。
WebAuthn認証と強力な本人確認制御により、ネットワーク機器やファイアウォールへの管理者アクセスを保護します。フィッシングに対する耐性を高め、重要なインフラストラクチャを標的とした高度なフィッシング攻撃のリスクを軽減します。
主要なサイバーセキュリティの枠組みや規制では、リスクの高いアクセスシナリオにおいて、フィッシングに耐性のある認証を推奨または義務付ける傾向が強まっている。
米国の連邦政府機関に対し、連邦政府のゼロトラスト戦略の一環として、従業員、契約業者、およびパートナー向けにフィッシング対策機能を備えた多要素認証(MFA)を導入することを義務付ける。
AAL 3では、最高レベルの本人確認を保証するために、暗号学的所有権証明を用いる、ハードウェアに紐づいたフィッシング耐性のある認証装置が要求される。
優先度の高い防衛プログラムについては、CMMC 2.0レベル3ではフィッシング耐性のある認証メカニズムが義務付けられています。
デジタル運用回復力法は、欧州連合全体の金融機関に対する本人確認およびアクセスセキュリティ要件を強化し、高信頼性認証方法の導入を促進する。
重要インフラおよび基幹サービスに対するサイバーセキュリティ要件を強化し、より強力な認証およびアクセス管理制御を重視する。
成熟度レベル3では、機密性の高いシステムやデータリポジトリへのユーザーおよび管理者のアクセスに、フィッシング対策機能を備えたハードウェア認証装置が必要となる。

単一のプラットフォームから、パスキー、FIDO2/WebAuthn認証、ハードウェアセキュリティキー、スマートカード、生体認証を展開できます。

デバイスに紐づいた暗号化認証情報とシームレスな認証ワークフローにより、パスワードへの依存度とログイン時の煩雑さを軽減しつつ、セキュリティを向上させます。

フィッシング対策に優れた多要素認証を、VPN、Windowsログオン、RDP、Linux SSH、macOS、ネットワーク機器、クラウドアプリケーション、オンプレミスシステムなど、あらゆる場所に拡張します。

クラウド、ハイブリッド、オンプレミス環境のいずれにも展開可能で、組織全体で一貫した認証ポリシーを維持できます。

ユーザーのリスク、デバイスの状態、位置情報、アクセス状況に基づいたフィッシング対策認証を適用することで、本人確認の保護を強化します。

特権アカウントや高リスクアカウントに対して、フィッシング耐性のある認証を推奨または義務付ける傾向が強まっている規制および業界のセキュリティ要件をサポートする。
パスキー、ハードウェアセキュリティキー、生体認証を有効にして、より強力なセキュリティを実現します。
組織全体でセキュリティとシームレスなユーザーエクスペリエンスを実現します。