こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
このワークフローでは、RADIUS サーバーとして機能する miniOrange が Active Directory (AD) と統合して多要素認証 (MFA) を実施する方法について説明します。
ユーザーは、認証に RADIUS を使用するネットワーク リソース (VPN、Wi-Fi、ファイアウォールなど) に接続します。ユーザーの資格情報 (ユーザー名やパスワードなど) が RADIUS サーバーに送信されます。
miniOrange RADIUSサーバーは、認証要求を受信し、検証のためにActive Directory(AD)または別のユーザーストアに転送します。
AD から確認を受け取った後、miniOrange RADIUS サーバーは、モバイル デバイスへのプッシュ通知、OTP、生体認証などの 2 番目の認証要素を開始します。
ユーザーは、適切に応答して(OTP の入力、プッシュ通知の承認、必要な生体認証スキャンの完了など)、MFA チャレンジを完了します。
miniOrange RADIUS MFAサーバーは、2つ目の認証要素を検証し、その結果をRADIUSサーバーに返送します。
RADIUS サーバーは、MFA サーバーからの応答に基づいて、ユーザーへのアクセスを許可または拒否します。
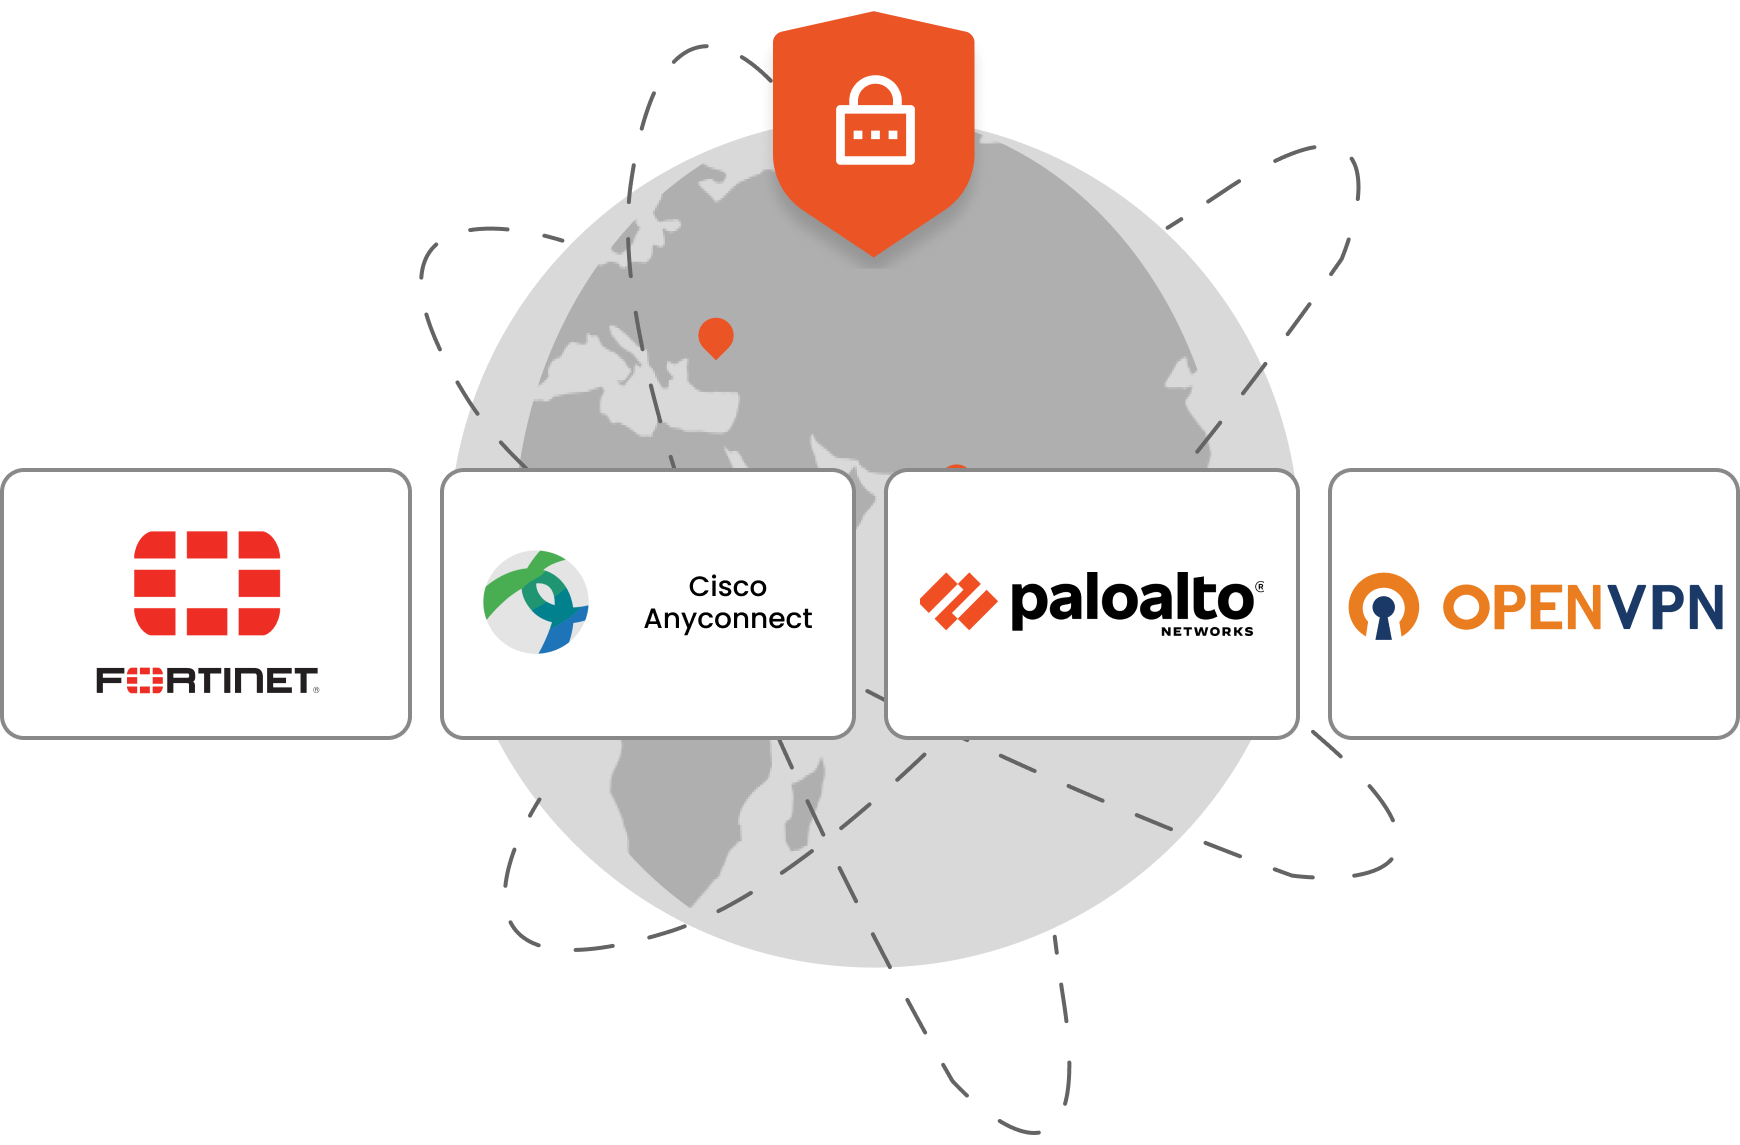
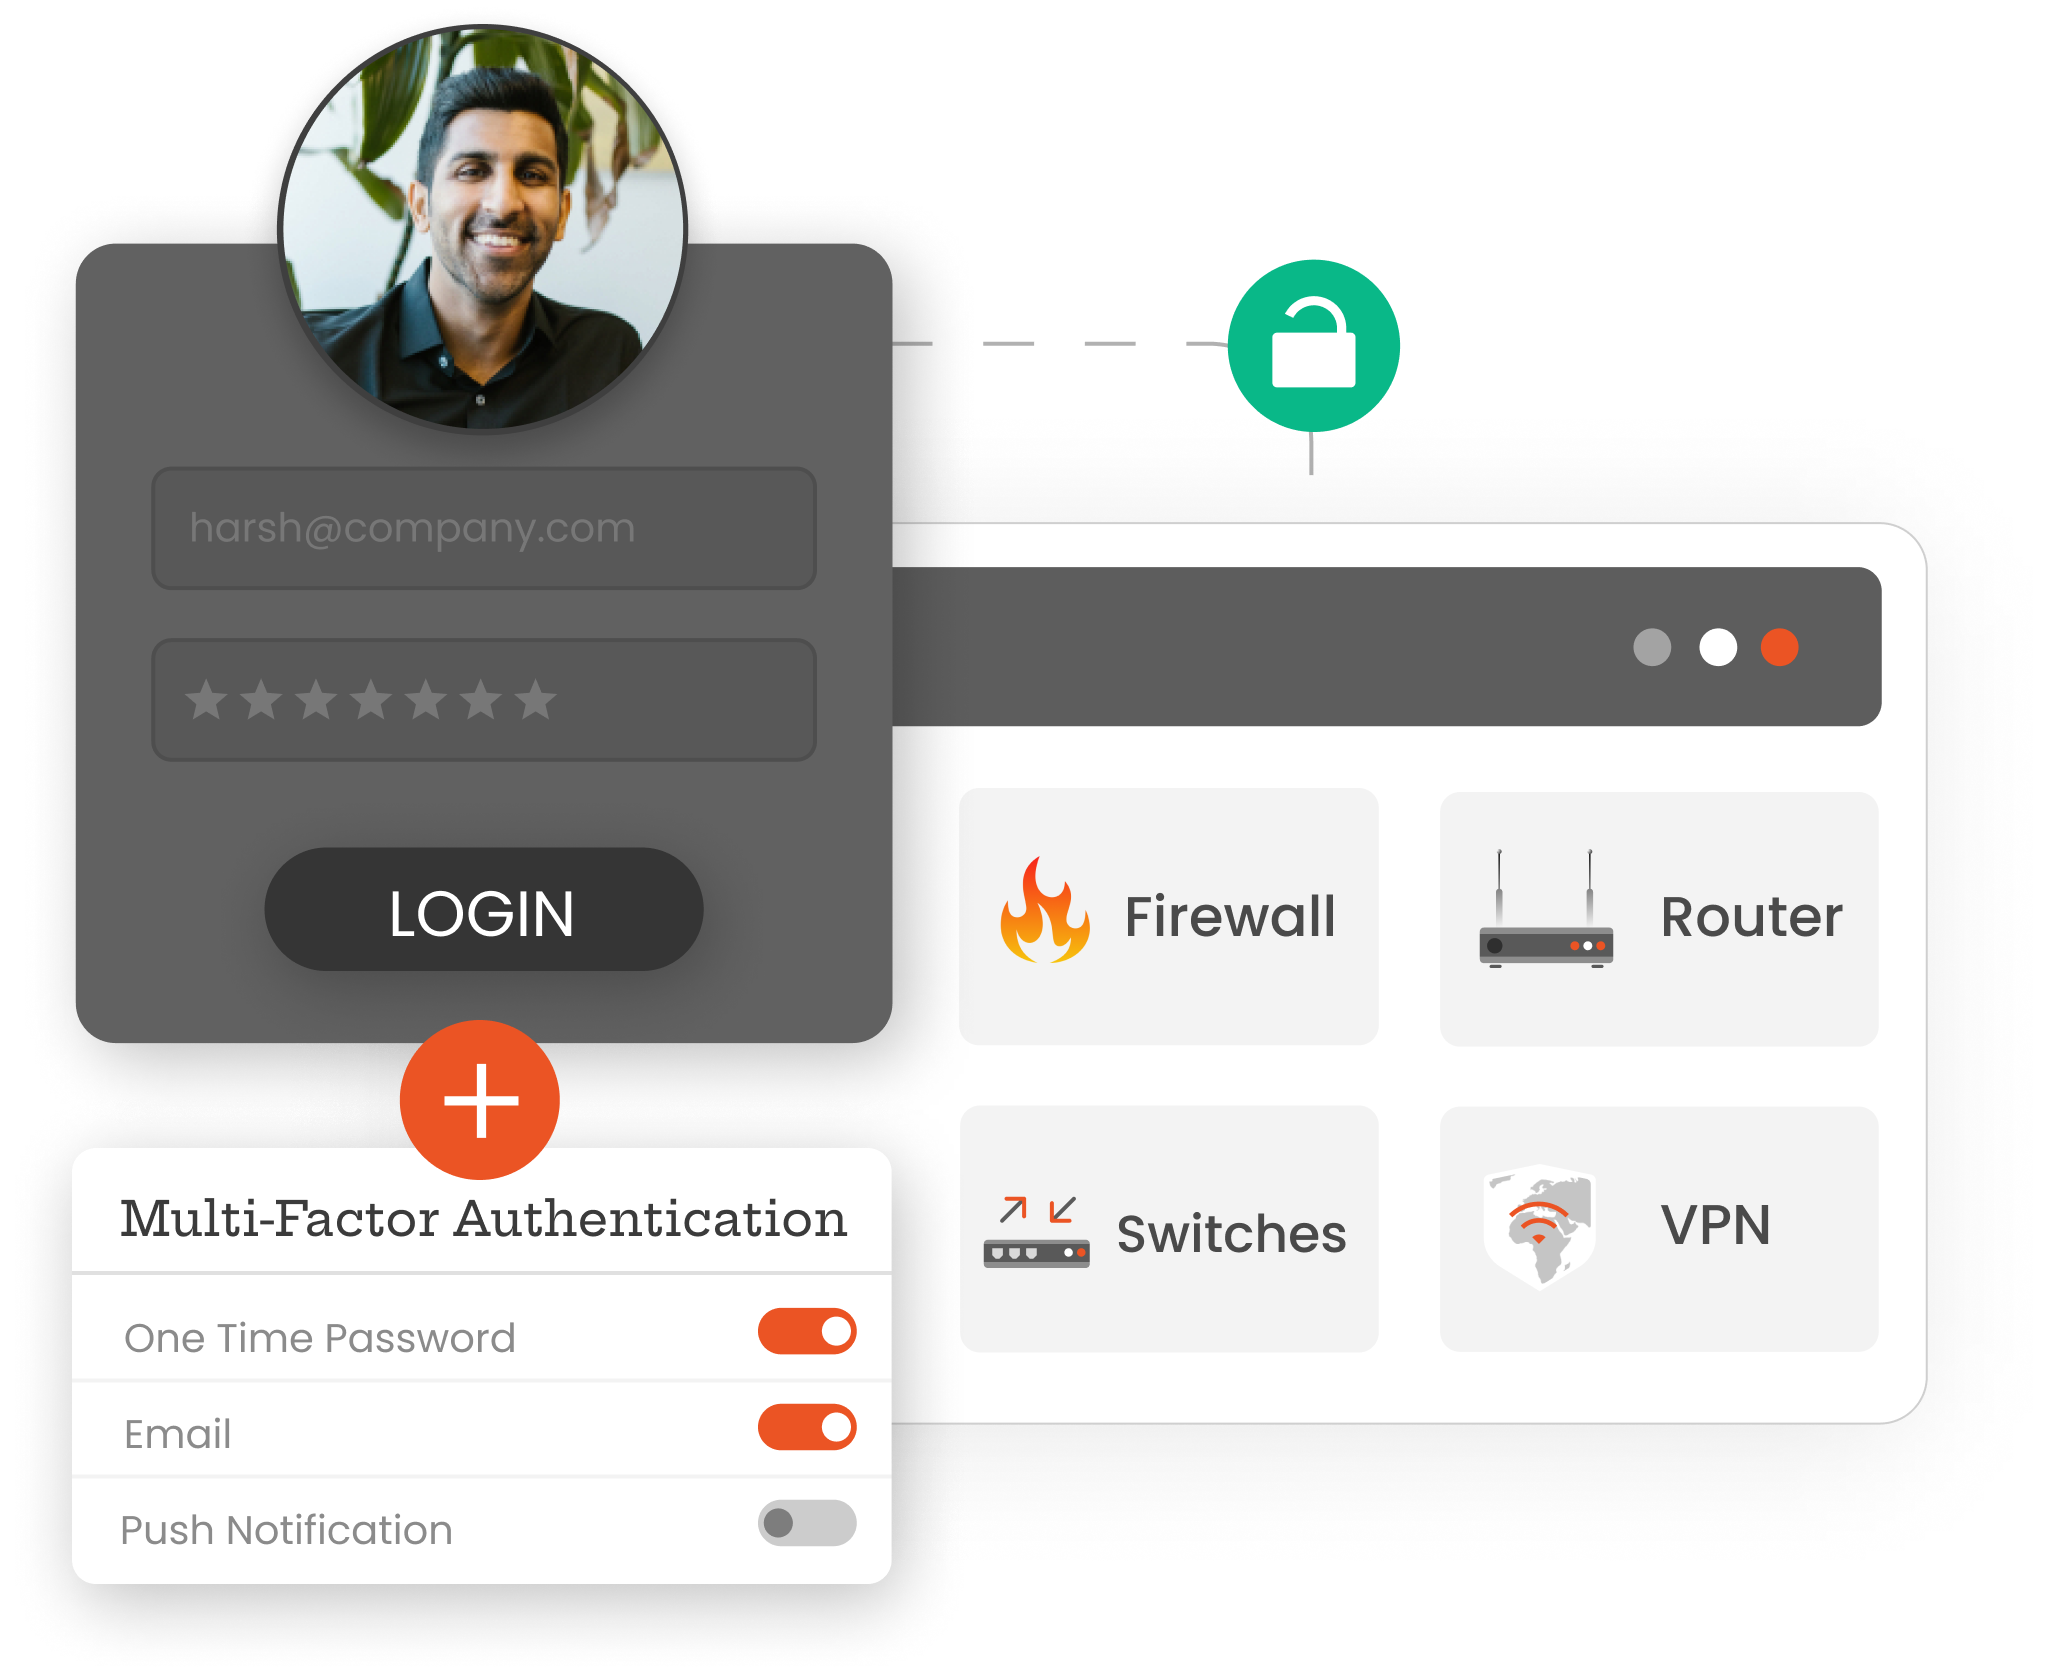
RADIUS(Remote Authentication Dial-In User Service)は、VPN、Wi-Fi、ネットワーク機器、その他の企業リソースに対して、集中型の認証、認可、アカウンティング(AAA)を提供する、広く普及しているプロトコルです。RADIUSサーバーに多要素認証(MFA)を統合することで、OTP、プッシュ通知、生体認証などの第2要素を使用してユーザーに本人確認を求めることにより、セキュリティをさらに強化できます。
VPNは安全なリモートアクセスを提供しますが、認証情報の盗難やフィッシング攻撃に対して脆弱なままです。たとえ攻撃者がユーザーのパスワードを漏洩したとしても、RADIUS MFAはアクセスを許可する前に、ワンタイムパスワード(OTP)、プッシュ通知、生体認証などの追加の検証要素を要求します。これにより、不正アクセスのリスクが大幅に軽減され、企業ネットワークと機密データの保護に役立ちます。
VPN、無線ネットワーク、RADIUS対応インフラストラクチャとのシームレスな統合を実現するため、EAP-TLSやEAP-MSCHAPv2など、より幅広いEAP方式をサポートします。
デフォルトのEAP認証方法を設定することで、導入を簡素化し、認証ポリシーを標準化し、RADIUSクライアントとネットワークデバイス全体で一貫した認証を確保できます。
miniOrange は、VPN とともに、RADIUS 多要素認証 (MFA) を使用して、ファイアウォール、スイッチ、ルーターなどのさまざまなネットワーク デバイスのセキュリティ保護に役立ちます。miniOrange のスケーラブルでセットアップが簡単なクラウドおよびオンプレミスの MFA ソリューションを使用して、ネットワーク インフラストラクチャを包括的に保護します。
VPN 接続で MFA を使用して安全なリモート アクセスを確保し、資格情報が侵害された場合でも不正アクセスを防止します。
ファイアウォール アクセスに MFA を実装してネットワーク境界にセキュリティ レイヤーを追加し、防御を強化します。
ハードウェアの機能に基づいて、ネットワーク スイッチで RADIUS 認証と MFA を有効にして、内部ネットワーク トラフィックを保護します。
ルーターに RADIUS MFA を実装してネットワークのバックボーンを保護し、検証されたユーザーのみがネットワーク トラフィックを管理できるようにします。
RADIUS MFA を使用してワイヤレス ネットワークを保護し、認証および検証されたユーザーのみが接続できるようにします。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。
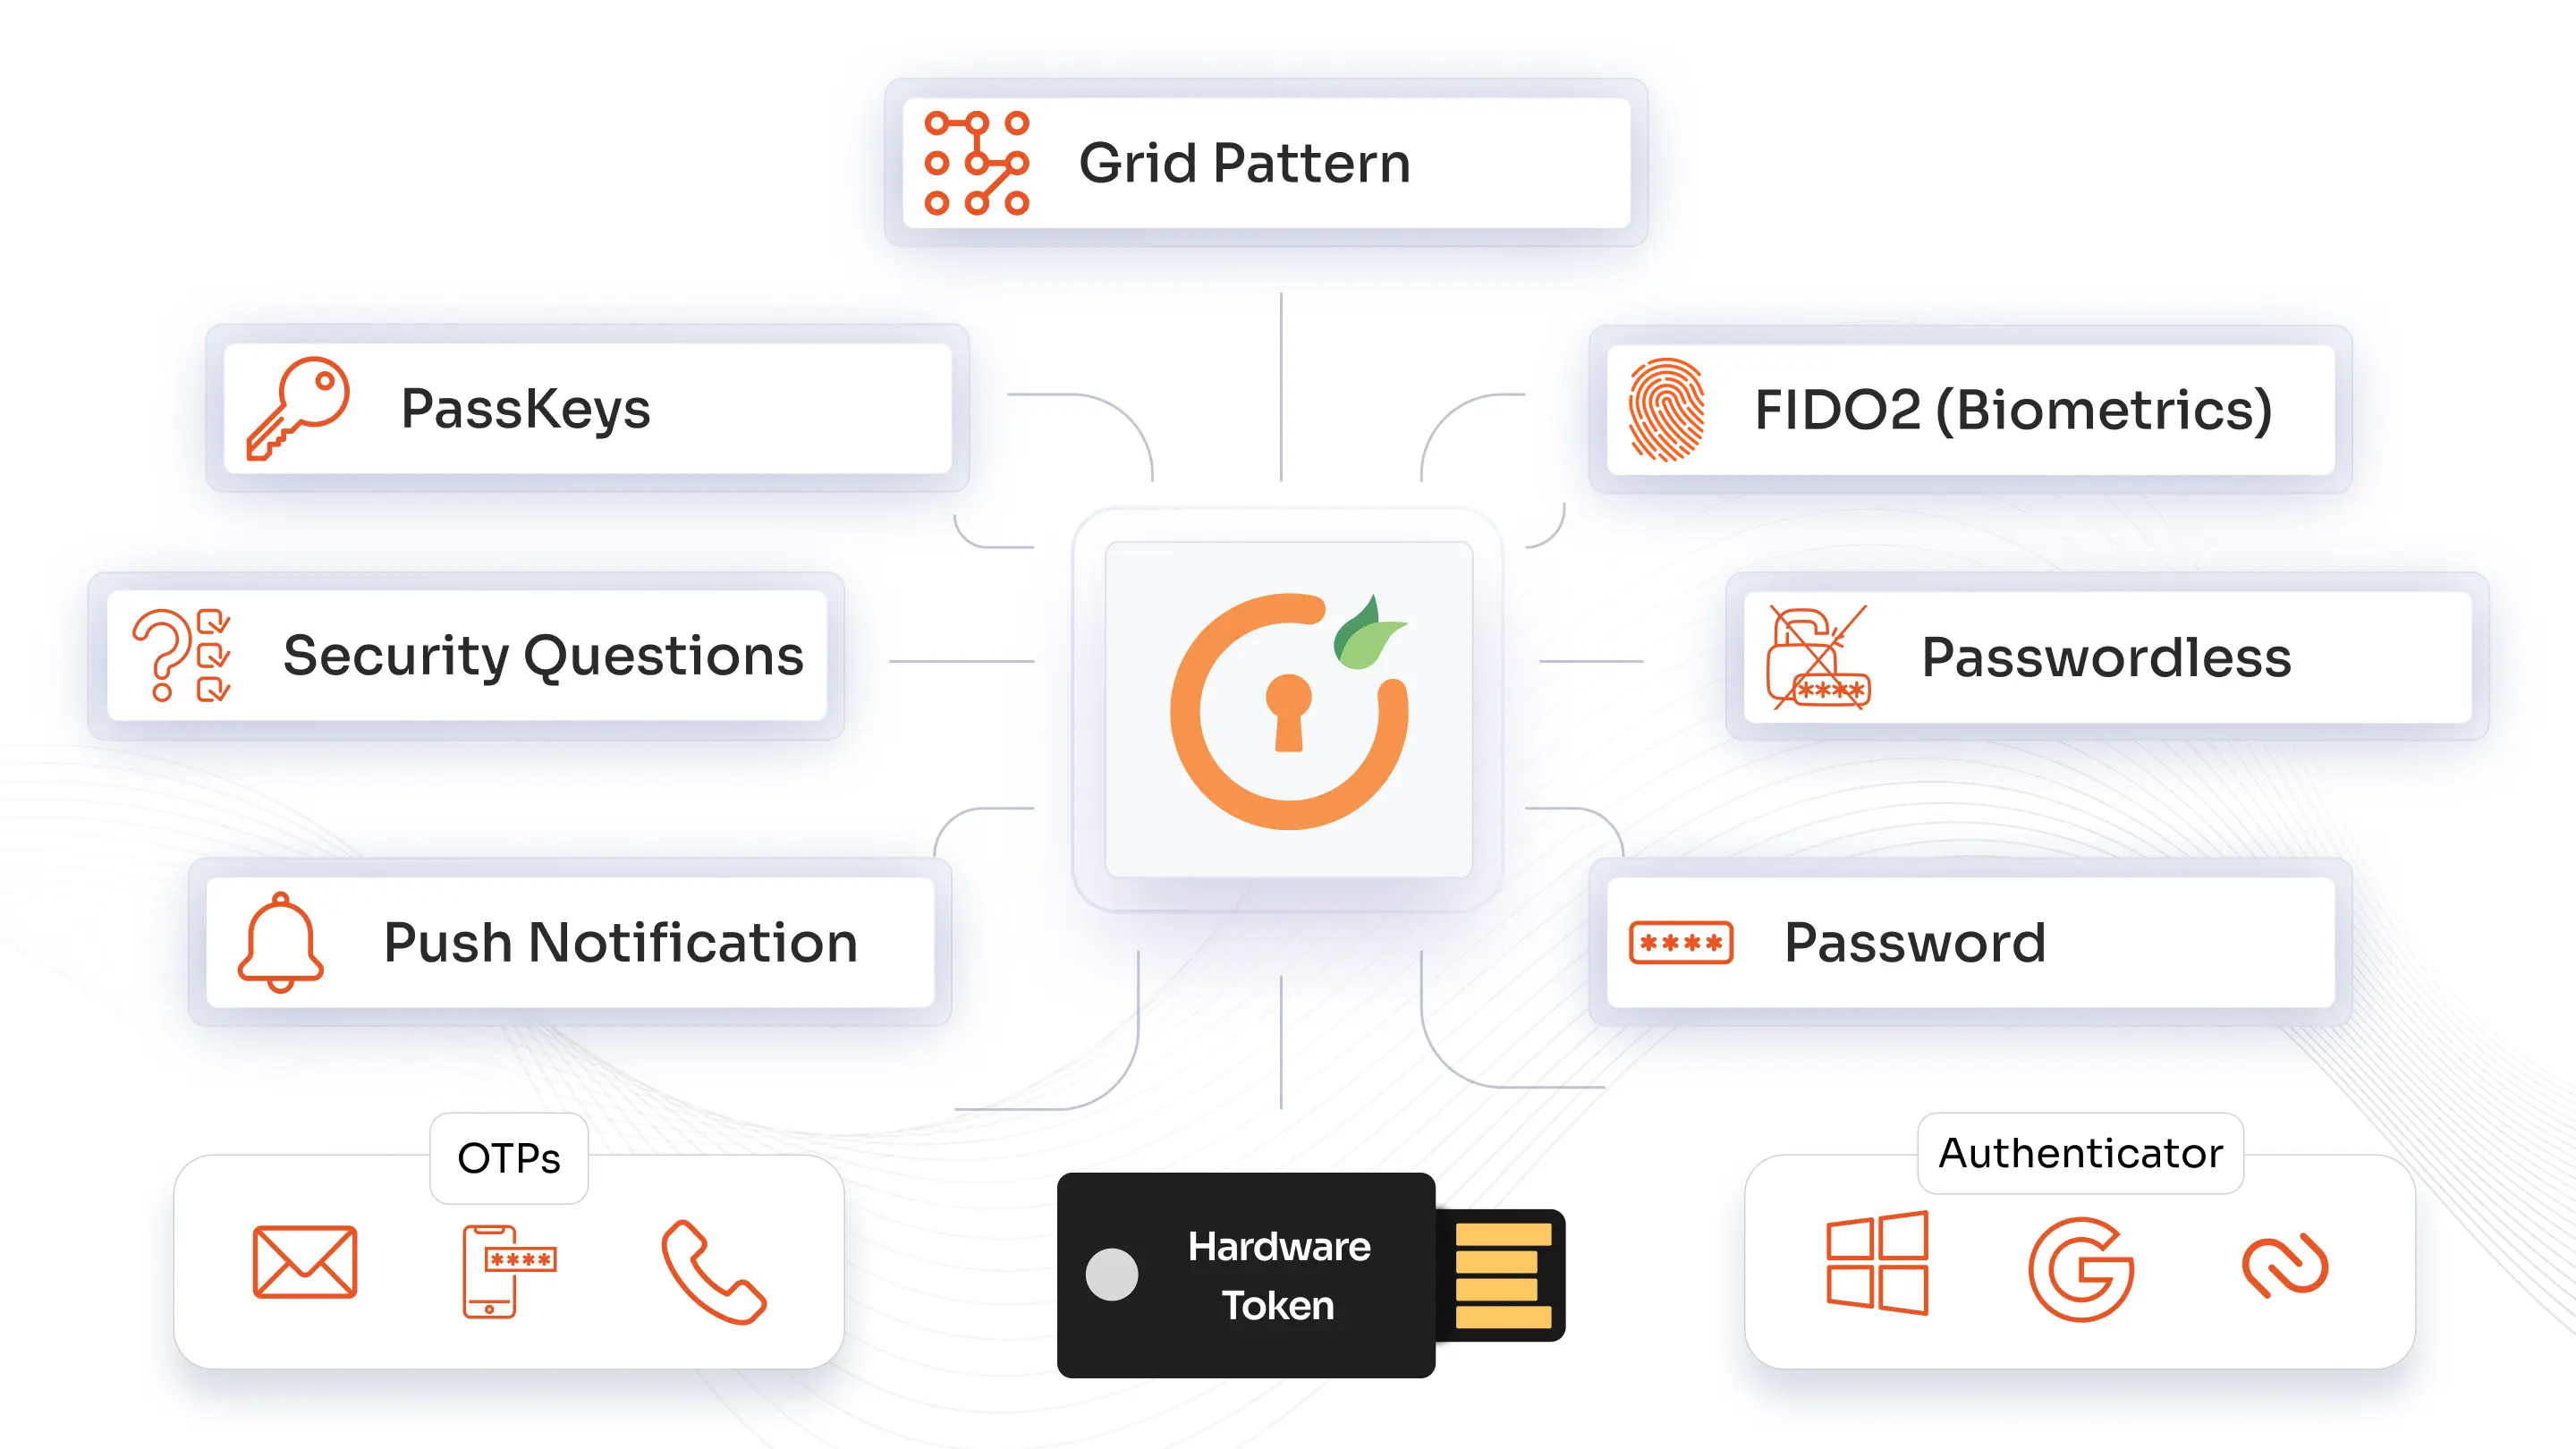
miniOrangeは、幅広い認証方法を提供しています。プッシュ通知、TOTP、RSA MFAから、生体認証、WebAuthn/FIDO2セキュリティキー、ワンタイムバックアップコードまで、プラットフォームを統一しながら、役割、リスクレベル、アプリケーションに応じて認証方法をカスタマイズできます。2要素認証は、VPN、Windowsログイン、レガシーシステム、クラウドなど、あらゆる環境に展開可能です。

RADIUS MFA は、フィッシング、ブルート フォース攻撃、クレデンシャル スタッフィングによる不正アクセスのリスクを大幅に軽減します。これらの攻撃は通常、パスワードのみのシステムをターゲットにするためです。
MFA を実装すると、より安全な認証プロセスが提供され、組織はセキュリティ標準と規制要件を満たすことができます。

MFA を既存の RADIUS インフラストラクチャに統合すると、コスト効率と拡張性が向上し、組織は大幅な追加投資や現在のシステムの中断なしにセキュリティを強化できます。
RADIUS サーバーに多要素認証を組み込むことは、ネットワークのセキュリティ、コンプライアンス、およびスケーラビリティを強化する戦略的な動きです。RADIUS MFA を今すぐ実装して、組織が今日の脅威から保護され、将来の課題に備えられるようにしましょう。