こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×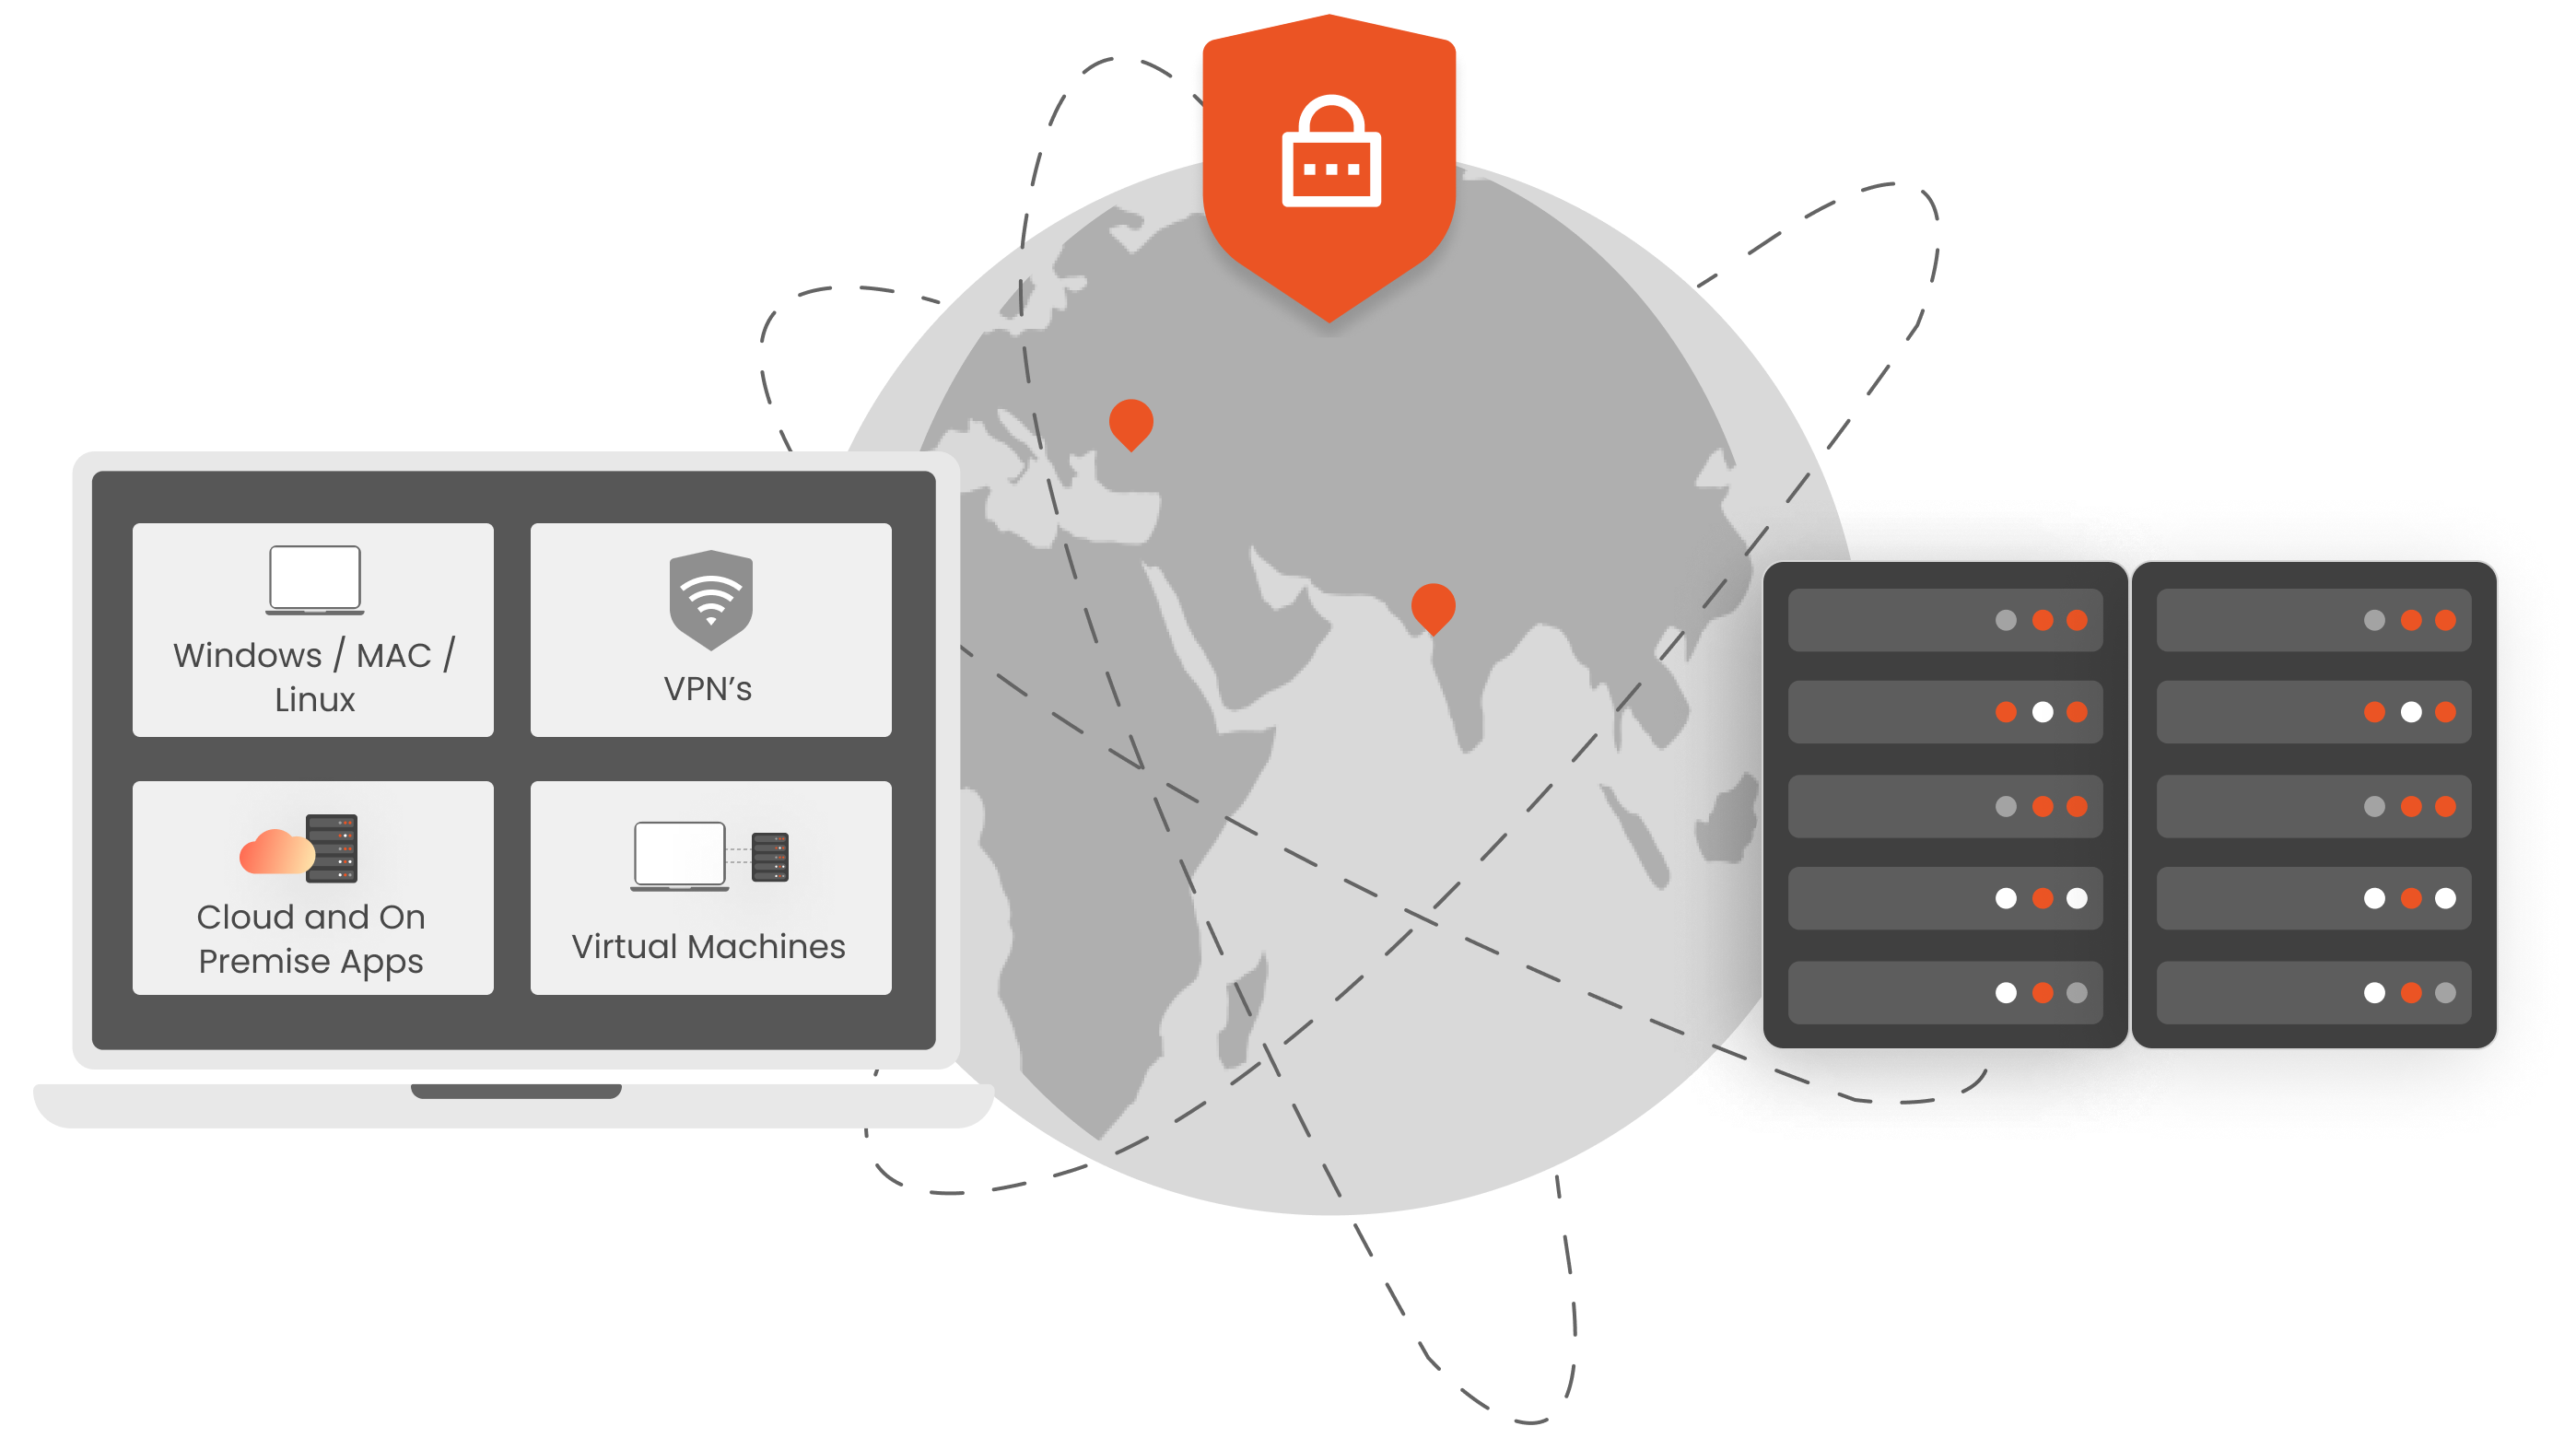
リモートワーカーが一般的に頼りにしているのは Microsoft リモート デスクトップ プロトコル (RDP) 多くの場合、認証にはパスワードのみを使用して、外部ネットワークから仕事用のデバイスにアクセスします。 Windows ログオンに多要素認証 (MFA) を統合するRD ゲートウェイ、RD Web などの RDP 接続により、不正アクセスの試みに対する防御が大幅に強化されます。
miniOrange MFAソリューションは、以下のさまざまなオペレーティングシステムでのローカルアクセスとリモートアクセスの両方のセキュリティを強化します。 Windows、macOS、Linux、特にRDPログインのセキュリティ保護に効果的です。パスワード以外の追加の検証を要求することで、 MFA たとえパスワード情報が漏洩したとしても、権限のないユーザーによるアクセス試行を効果的にブロックします。
サーバー、ワークステーション、インフラストラクチャの管理には、リモートデスクトッププロトコル(RDP)を使用する場合があります。しかし、RDPの認証情報が不正な第三者の手に渡ると、ネットワーク全体が危険にさらされる可能性があります。リモートデスクトップの多要素認証(MFA)をRDP接続に導入することで、セキュリティが強化され、ハッカーによるシステムへのアクセスを防ぐことができます。
組織は、特定のアプリケーションへの安全なリモートアクセスを可能にするために、リモートデスクトップゲートウェイ(RDゲートウェイ)を使用します。しかし、RDゲートウェイへのログインは依然としてサイバー攻撃に対して脆弱です。当社のエージェントレス多要素認証(MFA)は、RDゲートウェイ向けに、ドメインに参加していないシステムでも迅速かつシームレスな導入を可能にし、不正アクセスに対する効果的な保護を提供します。
組織はRD Web Accessを使用してリモートアプリプログラムを公開し、ユーザーがフルデスクトップではなくポータルからアプリケーションを起動できるようにします。RD Webクライアントはブラウザを介してこれを実現します。MFAを追加することで、RD Web AccessとWebクライアントの両方を介したリモートアプリアクセスのセキュリティが強化され、すべてのHTML5ベースのリモートデスクトップログインが保護されます。
miniOrangeのリスクベース認証またはアダプティブMFAを使用して、リモートデスクトップサービスを安全に保護しましょう。これらの認証方式は、IPアドレス、デバイス、時間、場所などの状況要因に基づいてアクセスを制限します。カスタムポリシーを設定することで、アクセスをブロックしたり、必要な場合にのみMFAを要求したりすることができ、生産性を向上させながら、よりスマートなセキュリティ対応を実現します。

オフライン MFA により、認証サーバーやインターネットがダウンしている場合でもユーザーはアクセスできます。ユーザーは中断することなく効率的に作業を継続できます。

ユーザー固有の MFA アクセス、管理者アカウントの MFA のバイパス、後続のログイン後の MFA の時間設定などのカスタム MFA ポリシーを設定します。

Active Directory などの他の IDP もサポートする中央認証ソースを使用して、リモート デスクトップ サービス、VPN などを保護します。

ユーザーは、企業ネットワーク内で、Azure AD、Active Directory などのさまざまなドメイン参加システムにアクセスできます。

ドメインに参加している環境と参加していない環境の両方で、「admin」や「administrator」などの一般的なユーザー名を持つマシンに対して、異なる MFA 方法を構成します。

グループ ポリシー (GPO) を使用して MFA モジュールをすべてのマシンに一度に展開し、ドメインに参加していないシステムへの展開を高速化します。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。
「miniOrange は、多要素認証 (MFA) を使用して Fortigate VPN へのアクセスを制限するソリューションを DBS に提供しました。 組織は、セットアップ全体をインターネットへの露出から保護したいと考えていたため、...」
MFA セキュリティを使用して、すべての Active Directory ログインを保護します。MFA を有効にして、すべてのサーバーへの不正アクセスを防止します。
Fortinet、Cisco、SonicWall、PaloAlto などの VPN 接続で MFA を有効にします。
TACACS/TACACS+ ログインと、ルーターやスイッチなどのすべてのネットワーク デバイスで MFA を有効にします。
OWA (Outlook on the Web) および RD Web 接続への不正アクセスを防止します。
クラウド上のすべての Office 365 アプリで SSO/MFA を有効にします (SAML、OAuth、JWT などをサポート)
MFA ソリューションを使用して、仮想デスクトップ インフラストラクチャ (VDI) (Citrix、VMWare など) を保護します。
認証アプリは、ローカルに保存されたキーまたはシークレットに基づいてワンタイム パスワード (OTP) トークンを生成するために使用されます。これらのソフト トークンにより、デバイスがインターネットに接続されていない場合や認証サーバーにアクセスできない場合でも、ユーザーは 2 要素認証 (XNUMXFA) チャレンジを完了できます。
この場合、管理者は管理コンソールからアクセスを許可できます。管理者は「電話番号を忘れた場合」オプションを一時的に有効にできます。すでに別の電話をお持ちの場合は、管理者に電話番号をリセットしてもらい、2FA で簡単にログインできます。
はい、弊社の miniOrange ソリューションの使用中に発生する可能性のあるあらゆる問題に対して、24 時間 7 日のサポートを提供しています。これには、弊社の開発者によるテクニカル サポートも含まれます。選択したサポート プランに基づいて、優先サポートを受けることができます。
Windows Server MFA(多要素認証)は、Windows Serverへのアクセスを許可する前に、ユーザーが2つ以上の方法で本人確認を行うことを要求するセキュリティ対策です。通常、これはユーザーが知っているもの(パスワード)と、ユーザーが所有しているもの(モバイルデバイスやトークン)、またはユーザー自身(生体認証)を組み合わせたものです。パスワードが漏洩した場合でも、不正アクセスのリスクを軽減することでセキュリティを強化します。詳細については、こちらをクリックしてください:Windows Server MFA




















































