こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×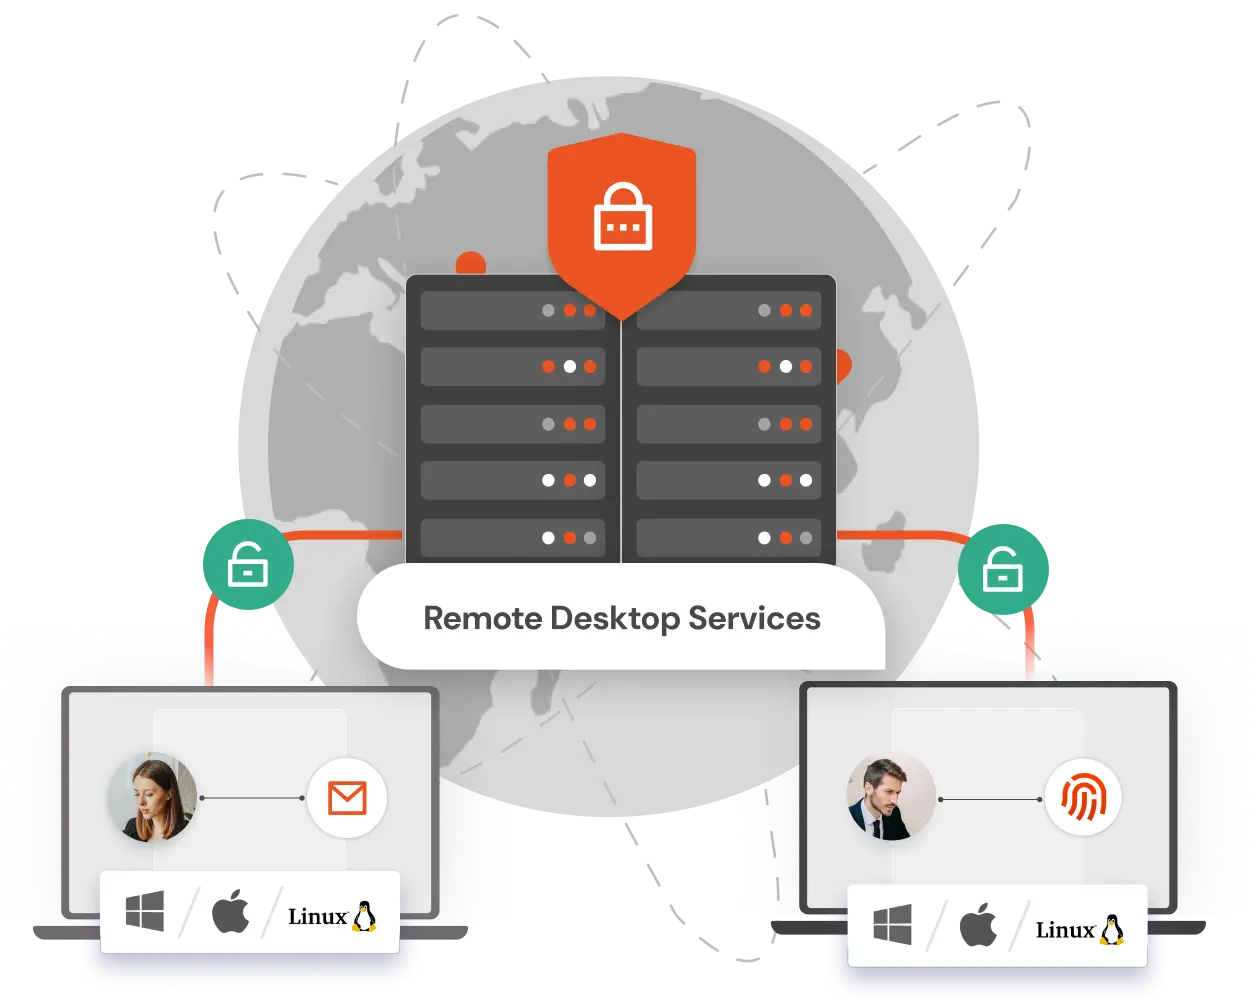
RDS は非常に便利ですが、セキュリティ上のリスクも伴います。ユーザー名とパスワードだけに頼るのはもはや安全ではなく、サイバー犯罪者がそれらを推測したり盗んだりして重要なシステムにアクセスできるようになります。
miniOrange MFAは 15以上の2FA/MFA方式 SMS/メール経由のOTP、Google/Microsoft/miniOrange Authenticator、ハードウェアトークンなど、RDSとそのすべての主要コンポーネントを保護するためのさまざまな方法があります。 RD ゲートウェイ、RD Web アクセス、RD Web クライアント、RD 接続ブローカー、RD セッション ホスト.
miniOrange は、仮想デスクトップとリモート デスクトップ ゲートウェイ用の簡単な 2FA/MFA ソリューションを提供します。資格情報を入力すると、XNUMX 番目の要素によってアクセスが認証されます。
からお選びいただけます SMS/メール経由のOTP、Google/Microsoft/miniOrange Authenticatorを含む15以上の方法、ハードウェア トークンを使用して、サイバー脅威に対する防御を強化します。
miniOrange RD Webコンポーネントは、RADIUSを使用してローカルActive Directory経由でユーザー認証を行います。MFAは、認証情報以外の追加検証を要求することでセキュリティを強化します。miniOrange MFA for RD Gatewayはエージェントレスなので、ドメインに参加していないシステムにも簡単に導入できます。プッシュ通知やメール/SMSリンクなどの2要素認証/MFA方式をサポートしています。
miniOrangeは、ユーザーのリモートアクセスにMFAを有効にするために、最新のHTML5ベースのRD Webクライアントをすべてサポートしています。セルフサービスコンソールでは、ユーザー登録とMFAの設定が可能です。組織の要件に基づいて、 RDS MFA用のカスタムグループとポリシーを設定することもできます。miniOrangeのMFAセキュリティは、RD WebアクセスおよびWebクライアント経由でホストされているRemoteAppプログラムへのアクセスをさらに保護します。
リモートデスクトッププロトコル(RDP)の多要素認証(MFA)は、Windowsシステムおよびサーバーへのリモートアクセスにおける重要なセキュリティ対策です。MFAの設定、RDPサーバーとの統合、認証ポリシーの設定が含まれます。ユーザーがRDP経由で接続すると、ユーザー名とパスワード(Active DirectoryまたはAzure ADの認証情報)の入力を求められます。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。

オフライン MFA を使用すると、ユーザーはインターネットのないサーバーを必要とせずにアプリ経由で認証できるため、セキュリティ上の理由でインターネット アクセスを制限している組織に最適です。

RDP、RD ゲートウェイ、RD Web 用にカスタマイズされた MFA ポリシーを設定します。管理者は特定のユーザーまたは状況に対して MFA を許可またはバイパスできるため、柔軟性が向上します。

ユーザーが Azure AD などの信頼されたドメイン全体のシステムに安全にアクセスできるようにすることで、企業全体の利便性と生産性が向上します。

ドメインに参加している環境と参加していない環境の両方で、「admin」や「administrator」などの一般的なユーザー名を持つマシンに対して、異なる MFA 方法を構成します。

ユーザーがセルフサービスポータル経由でパスワードをリセットできるようにすることでヘルプデスクへの問い合わせを減らし、ユーザーエクスペリエンスを向上させ、サポートへの依存度を減らします。

グループ ポリシー (GPO) を使用して MFA モジュールをすべてのマシンに一度に展開し、ドメインに参加していないシステムへの展開を高速化します。
「miniOrange は、多要素認証 (MFA) を使用して Fortigate VPN へのアクセスを制限するソリューションを DBS に提供しました。 組織は、セットアップ全体をインターネットへの露出から保護したいと考えていたため、...」
MFA セキュリティを使用して、すべての Active Directory ログインを保護します。MFA を有効にして、すべてのサーバーへの不正アクセスを防止します。
Fortinet、Cisco、SonicWall、PaloAlto などの VPN 接続で MFA を有効にします。
TACACS/TACACS+ ログインと、ルーターやスイッチなどのすべてのネットワーク デバイスで MFA を有効にします。
OWA (Outlook on the Web) および RD Web 接続への不正アクセスを防止します。
クラウド上のすべての Office 365 アプリで SSO/MFA を有効にします (SAML、OAuth、JWT などをサポート)
MFA ソリューションを使用して、仮想デスクトップ インフラストラクチャ (VDI) (Citrix、VMWare など) を保護します。




















































