こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
従来型の静的多要素認証(MFA)は、状況に関係なくすべてのユーザーを同じ方法で認証するため、危険なセキュリティ上の脆弱性が残ります。
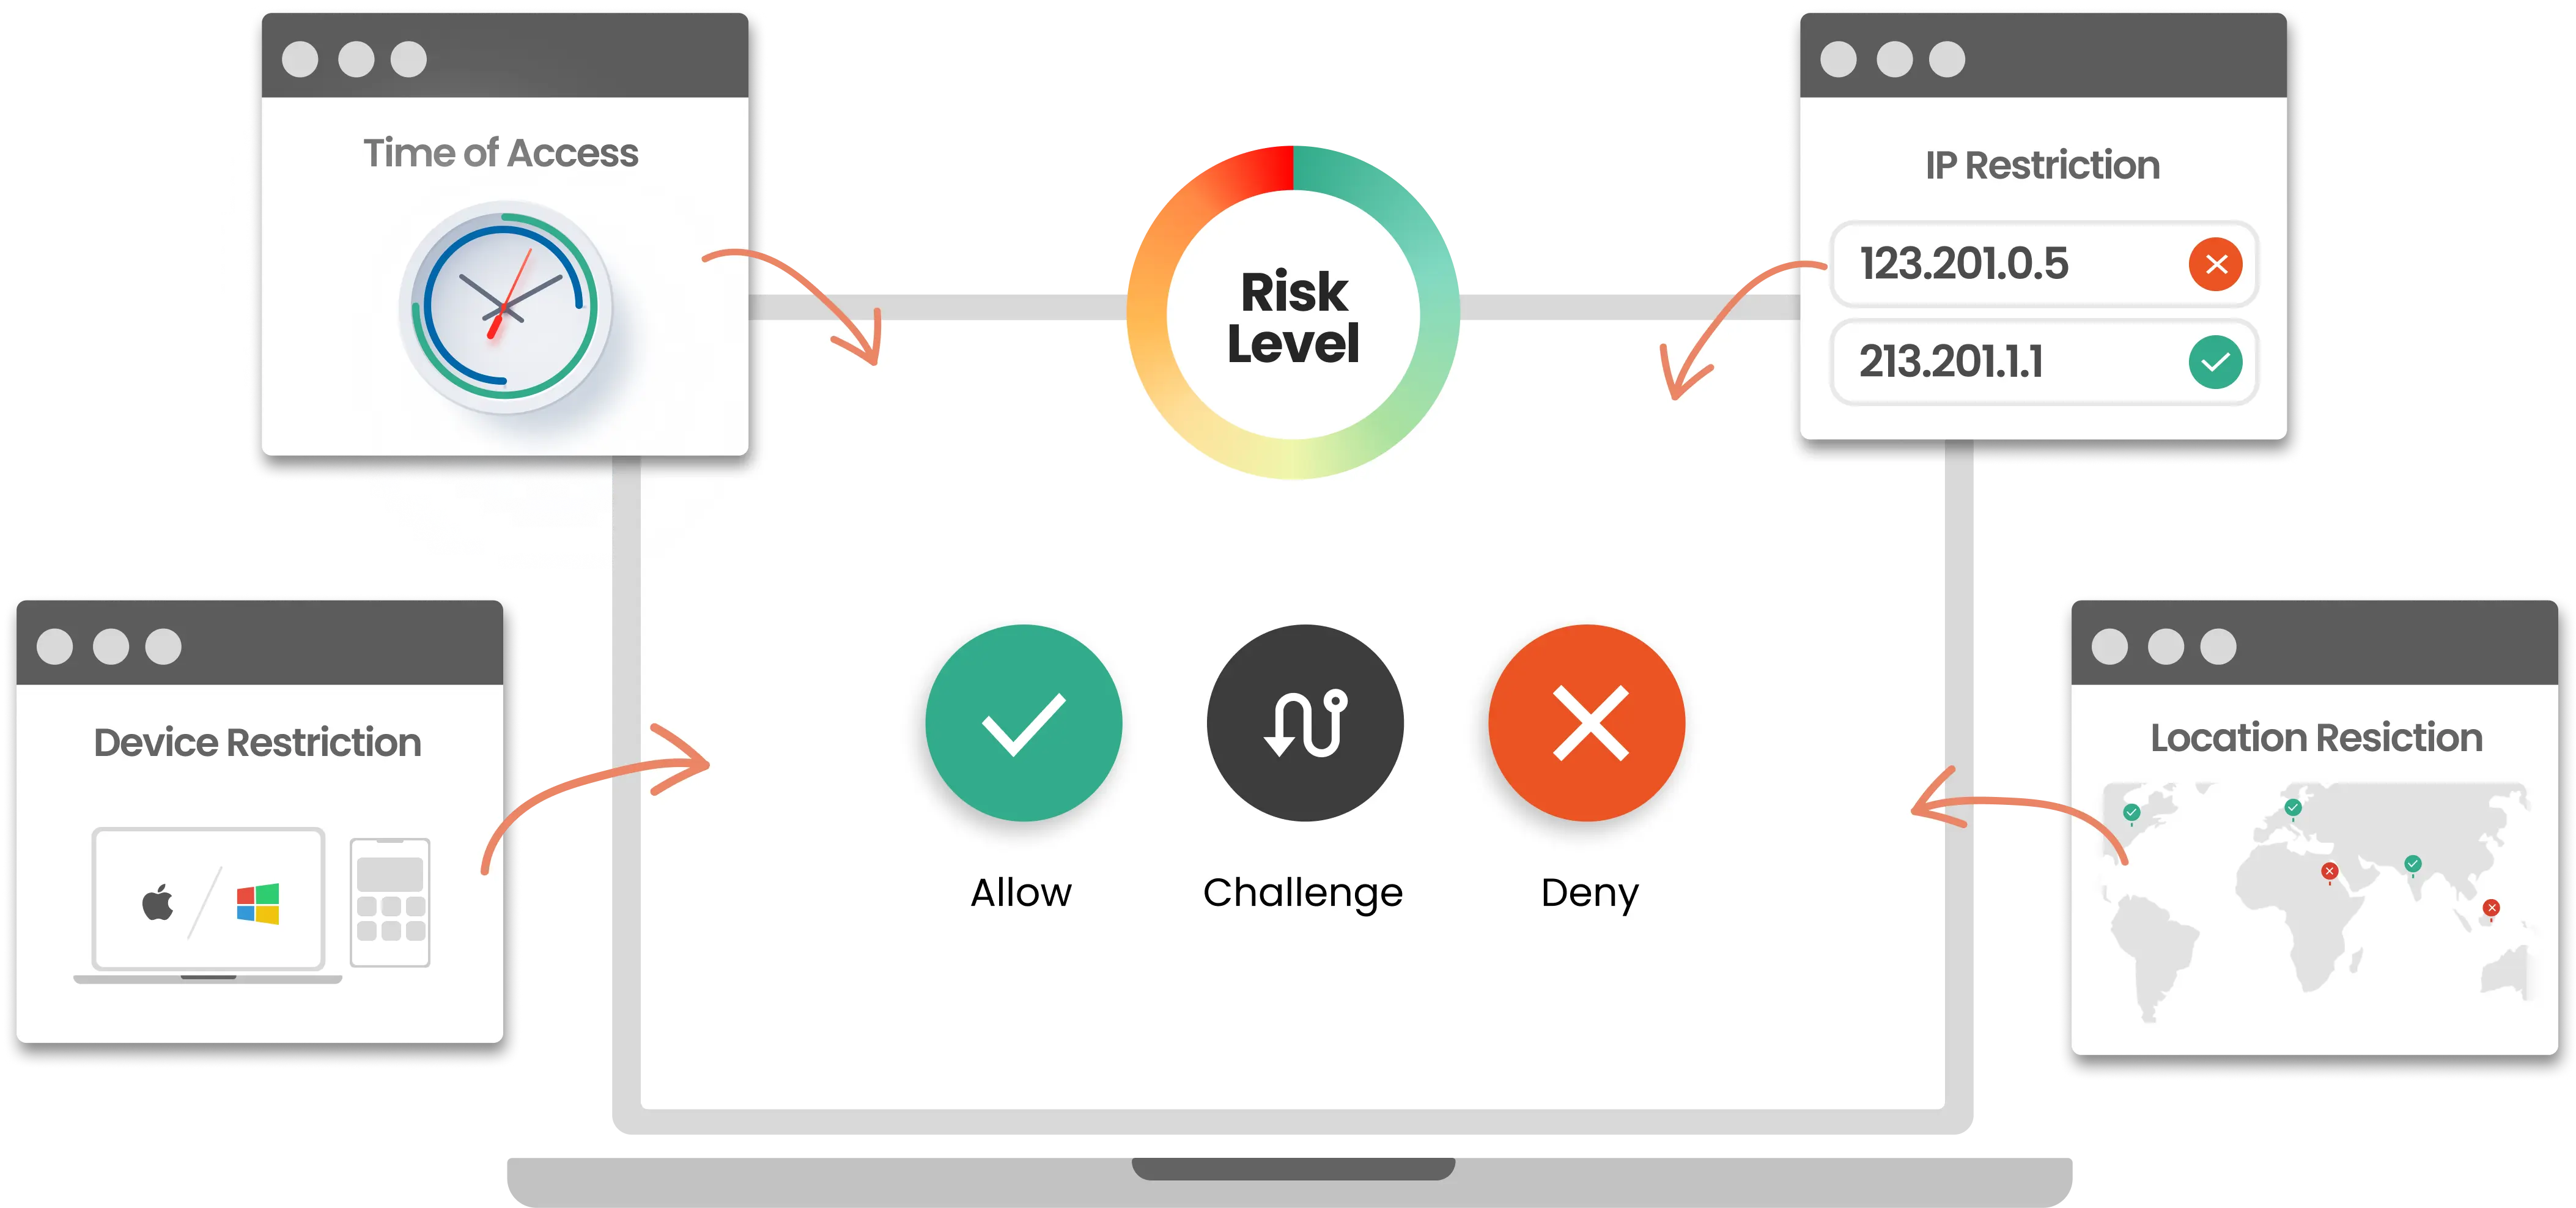
しかし、miniOrangeの適応型/リスクベースMFAでは、すべてのログインがIPアドレス、デバイス、場所、時間、行動といったコンテキストに基づいて評価されるため、リスクの高いログイン試行は強化、異議申し立て、またはブロックされ、リスクの低いアクセスはスムーズに行われます。この適応型アプローチにより、不正アクセスを防止し、ユーザーエクスペリエンスを向上させ、最新のコンプライアンス要件を満たすことができます。
miniOrangeのリスクベース認証ソフトウェアは、既存のシステムにシームレスに適合する適応型保護を提供します。 IAM クラウド、オンプレミス、マルチテナントクラウド環境にわたるスタック。

不審なアクティビティやリスクの上昇が検出された場合にのみ追加の検証を適用する、リスク認識型多要素認証(MFA)で認証を強化します。

リスクとアクセスシナリオに基づいて認証要件を適用するために、コンテキストシグナルとカスタムルールを使用して適応型ポリシーを定義します。

認証要求を継続的に評価し、疑わしい状況が検出された場合には、アクセスを動的に制限、異議申し立て、または拒否する。

ユーザーの行動、デバイスの状態、位置情報、ネットワーク状況を分析し、リスクレベルを算出して、インテリジェントな認証判断を行います。

複数のリスクシグナルをAND/OR演算子で組み合わせることで、認証試行をトリガー、強化、またはブロックするタイミングを正確に定義できます。

ログイン後のセッション動作を継続的に再評価し、リスクレベルの変化に応じて、より強力な認証を動的に適用するか、アクセスを終了させる。
RBAリスクスコアはリアルタイムで生成され、状況に応じたシグナルに基づいて、各ログイン試行を低リスク、中リスク、高リスクに分類します。
リスクベースの認証で重大なリスクをもたらす可能性のあるターゲットが検出された場合、システムは追加の MFA テクニックを要求したり、アクセスを完全に拒否したりすることがあります。たとえば、インターネット バンキングの消費者が外部の口座への多額の資金移動を要求すると、高リスクの RBA スコアが生成されます。このような機密性の高いトランザクションでは、IP アドレスやユーザーの行動などの一般的なリスク指標がチェックされていても、追加の MFA 方法が求められます。
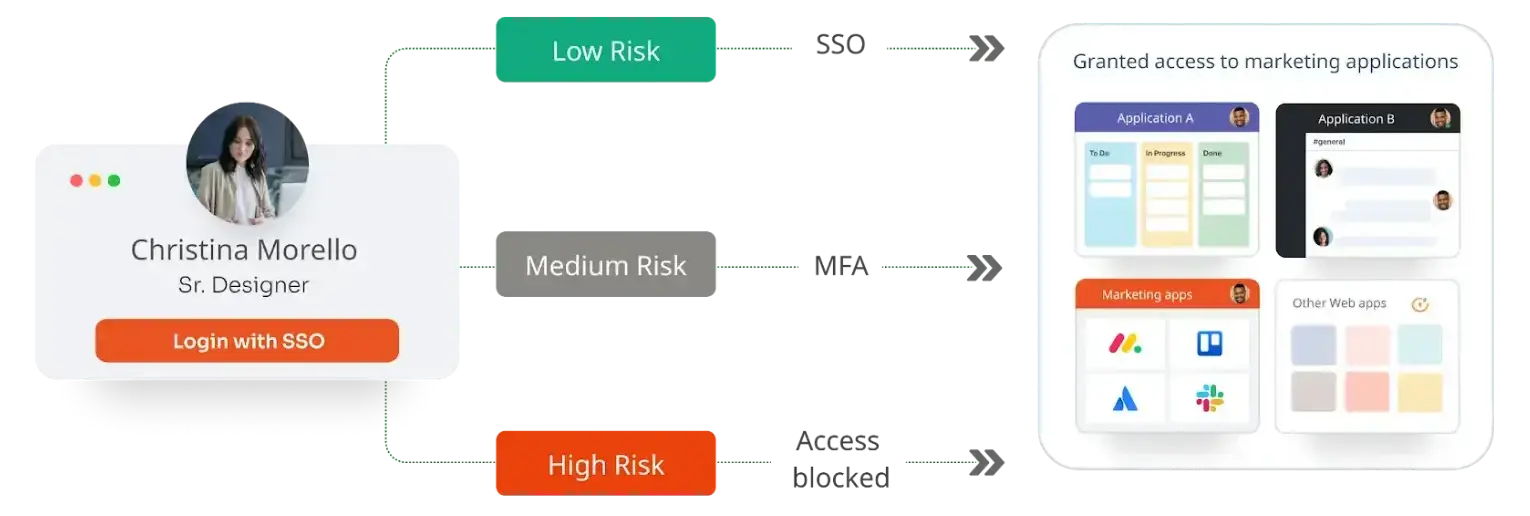
顧客向けアプリ、ウェブサイト、ポータルなど、ログイン試行のリスクを評価できるあらゆる場面で、リスクベース認証を使用してセキュリティを確保してください。
miniOrangeアプリ統合カタログを見る


miniOrangeのリスクベース認証ソフトウェアを使用することで、ログイン認証をスムーズに行い、セキュリティ体制を強化できます。
リスクベース/適応型認証ソリューションは、リアルタイムのリスクスコアリング、状況に応じたアクセスポリシー、およびリスクが高い場合にのみ作動する適応型多要素認証(MFA)により、不正行為、アカウント乗っ取り、および認証情報攻撃を軽減します。

miniOrangeは、HIPAA、GDPR、DPDP、PCI DSSなどのセキュリティおよびプライバシー規制への準拠を支援します。

管理者は、一元化されたダッシュボードから、すべてのアプリにわたるユーザーアクティビティ、リスクベースのポリシー、およびアクセス制御を管理できます。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。