こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
従来のアクセス制御モデルでは、権限の断片化、過剰なアクセス権、そして気づかれないままの非アクティブなアカウントがしばしば発生します。組織の規模が拡大するにつれて、こうした可視性の欠如はサイバーセキュリティリスクを増大させ、GDPR、PCI DSS、NIST、ISOなどの標準へのコンプライアンスを複雑化し、アクセスレビューにおいてITチームの継続的な手作業を増加させます。
ロールベースのアクセス制御 (RBAC) は、権限を職務にマッピングすることで構造化されたアプローチを導入し、ユーザーが必要なアクセスのみを受けられるようにします。miniOrange RBAC は、集中化されたロール管理、オンボーディングとオフボーディングの高速化、監査準備の簡素化、運用オーバーヘッドを削減しながらセキュリティを向上させるスケーラブルなアクセス制御によってこのモデルを強化します。

ロールを一度割り当てると、システム全体に適切なアクセスが即座にプロビジョニングされます。

規制の整合をサポートし、レビューを簡素化する構造化されたアクセス ポリシーを適用します。

ユーザー、アプリケーション、環境が拡大しても、クリーンな権限構造を維持します。
職務機能に合わせた構造化されたアクセス グループを定義し、ユーザーが自分の責任に基づいて一貫した適切なアクセスを確実に受けられるようにします。
アプリケーション、システム、データ環境内で明確に範囲を定めたアクションを確立し、アクセスを制御し意図的なものに保ちます。
ディレクトリ統合を通じて個人またはチームを役割にマッピングし、責任の変更に応じて効率的なプロビジョニングと更新を可能にします。
アクティブなユーザー セッションを監視して、アクセス アクティビティの可視性を維持し、システム全体のより強力な管理をサポートします。
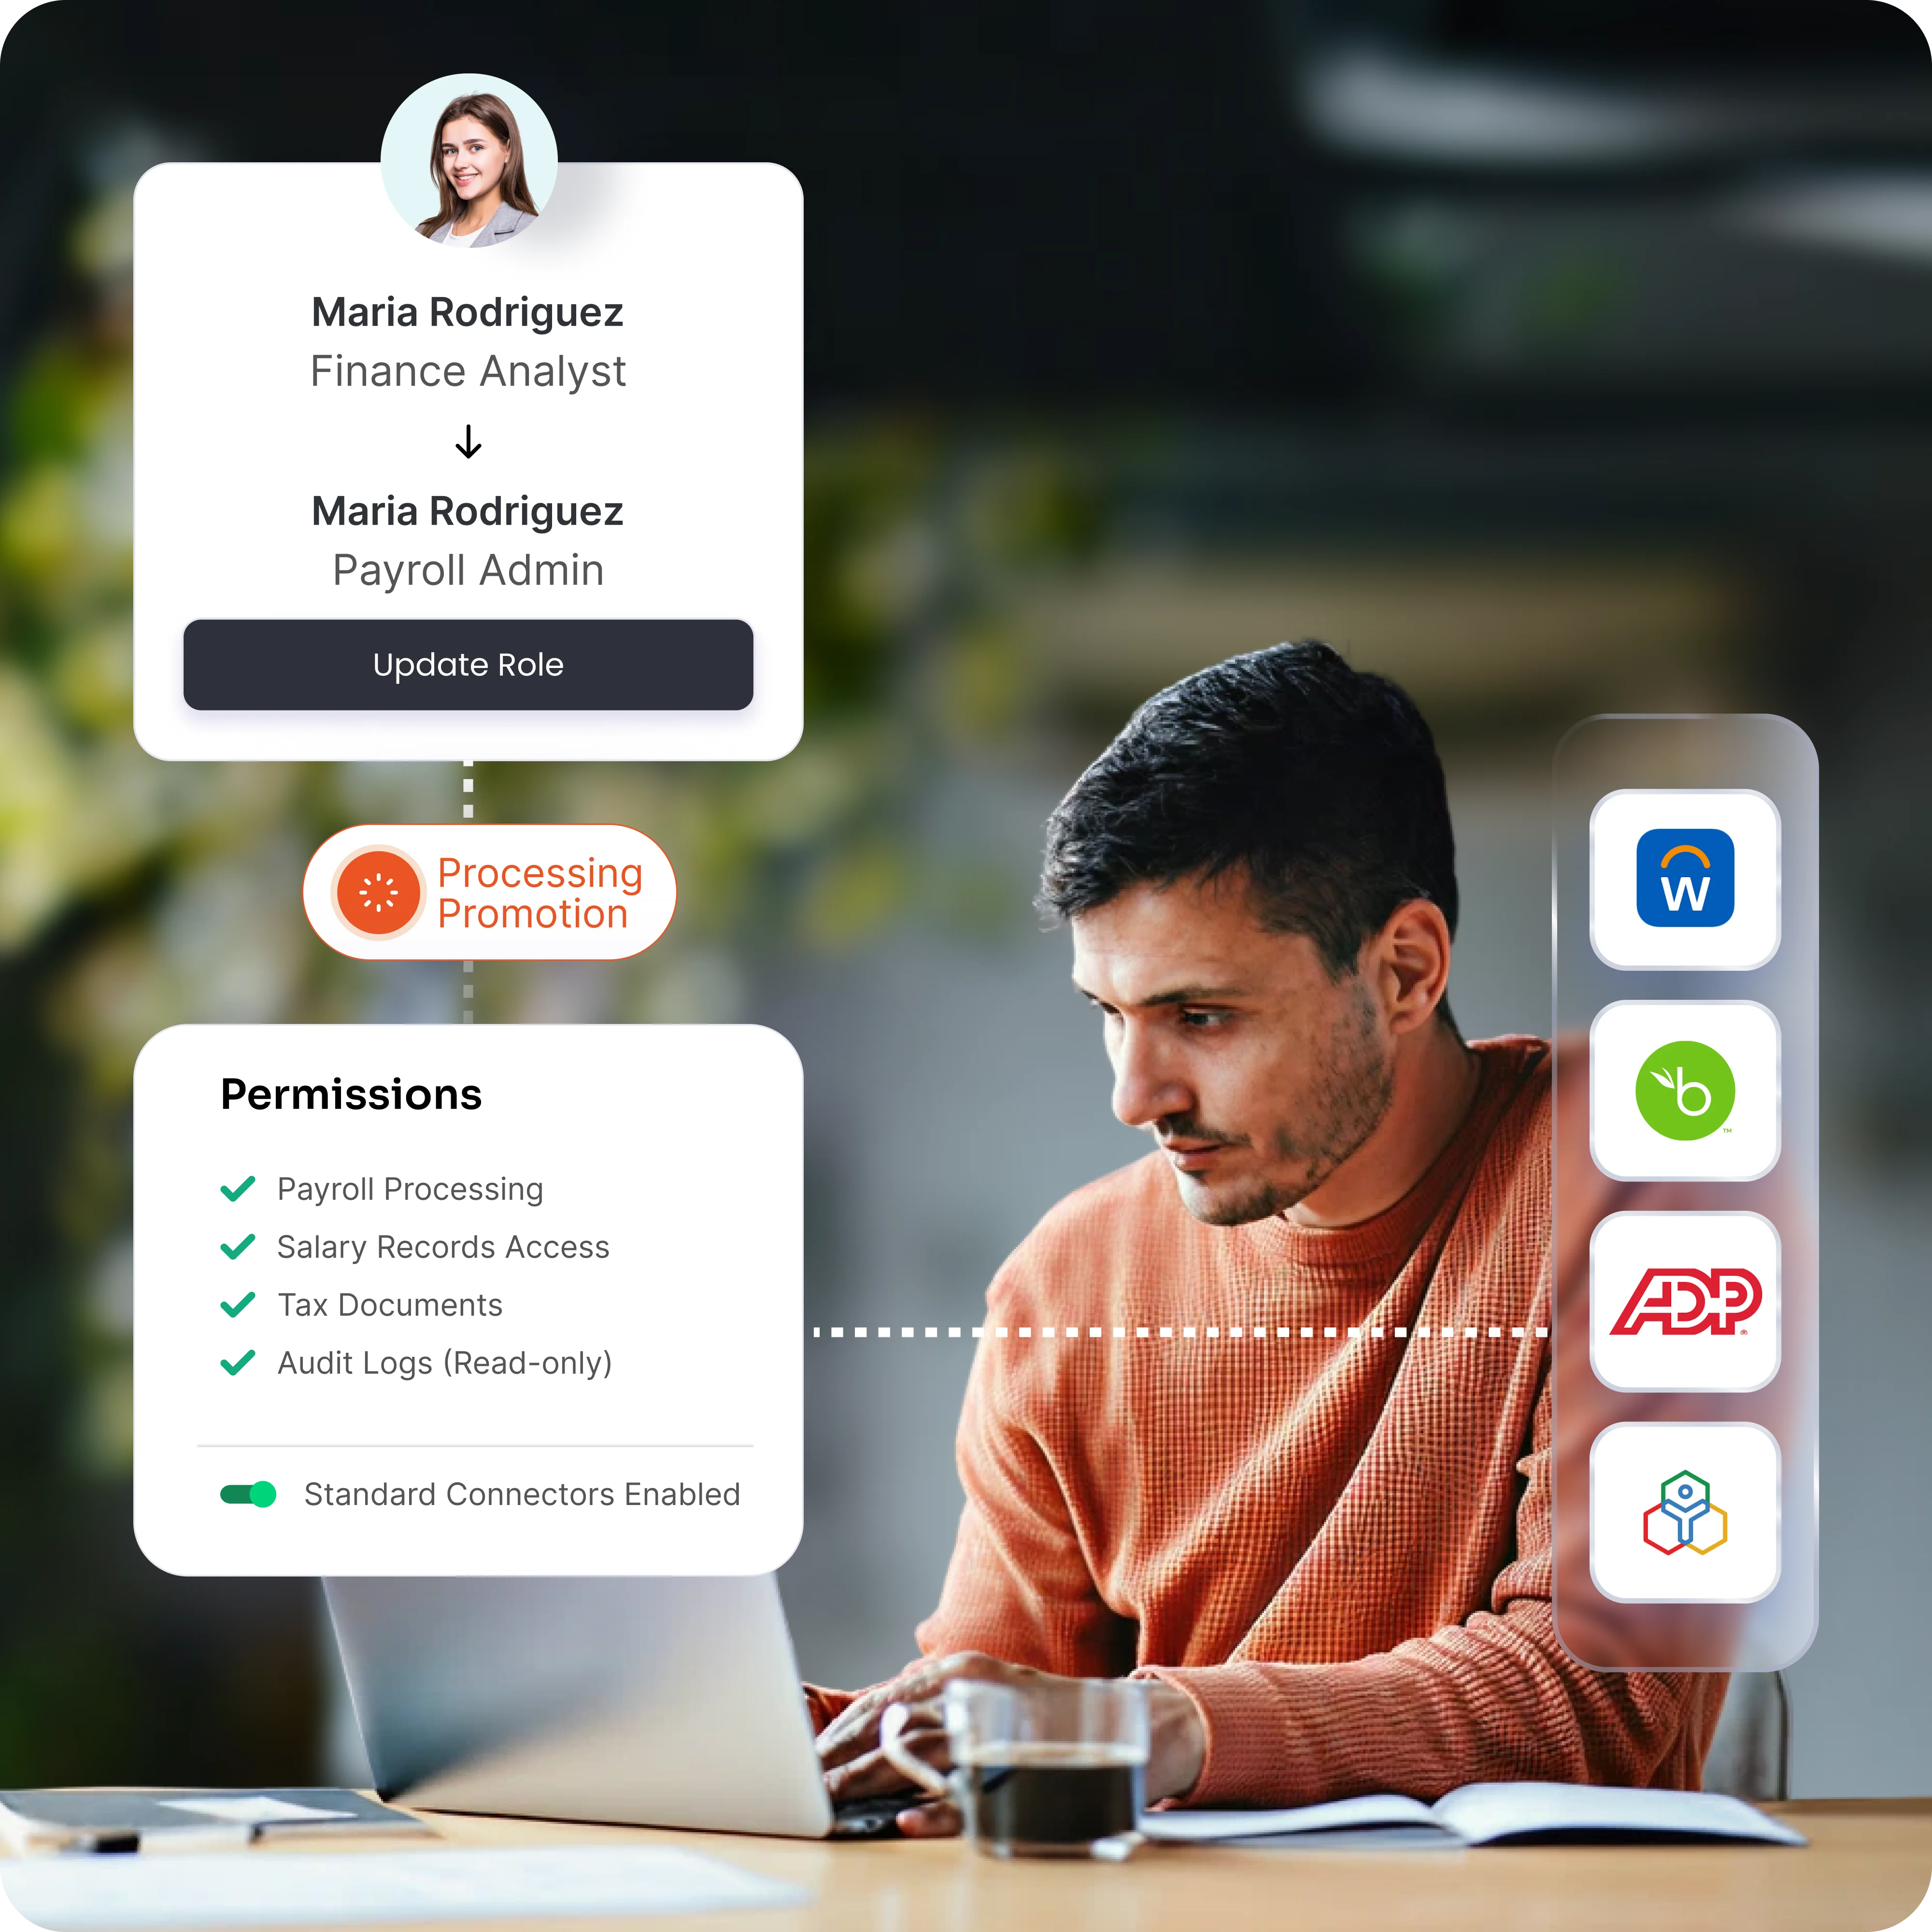
目標: Workday、BambooHR、ADP、Zoho Peopleなどの人事/給与管理アプリ全体で、「給与管理者」のような機密性の高い役割を反映させる。
方法:標準接続を使用した自動同期。
アクション:
メリット:すべてのアプリで即座にアップデートが行われるため、コンプライアンスリスクとリスクにさらされる期間を最小限に抑えることができます。
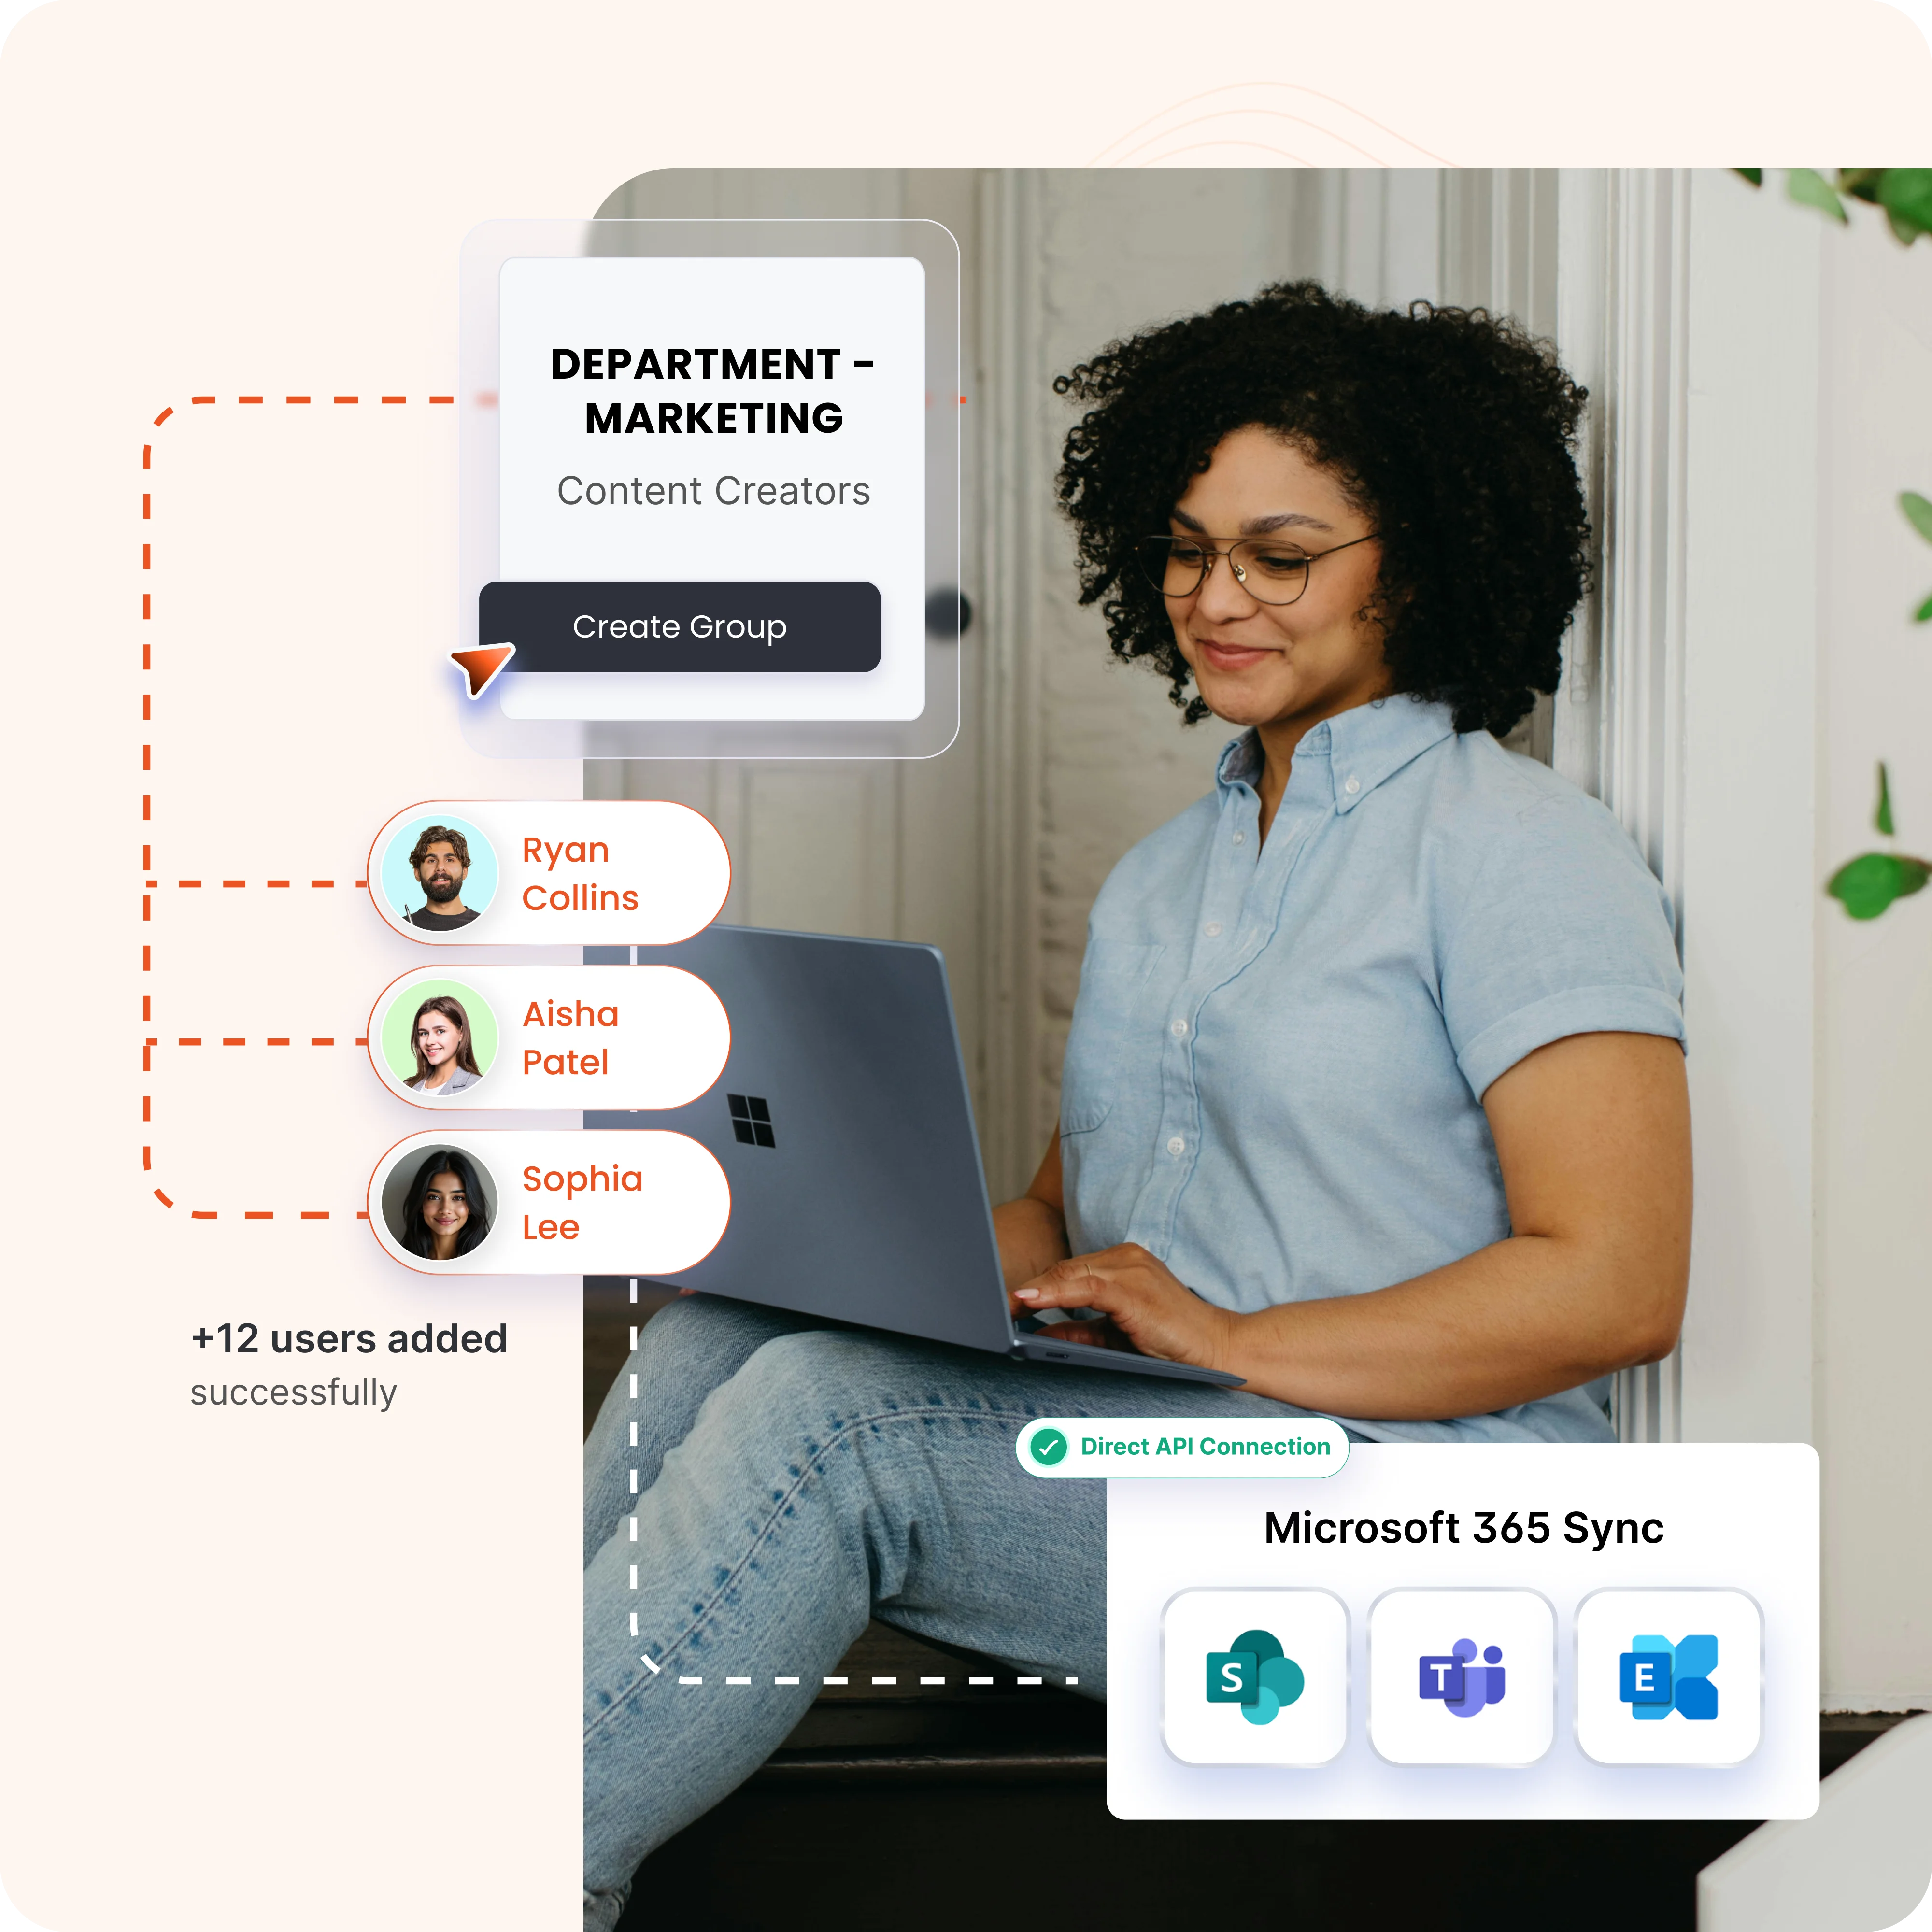
目標:マーケティング部門などの部門別役割を、Office 365のセキュリティグループおよびライセンスと同期させる。
方法: Microsoft 365の役割システムに直接接続します。
アクション:
メリット: SharePointとTeamsへのアクセスに最適で、ライセンス管理が簡素化されます。
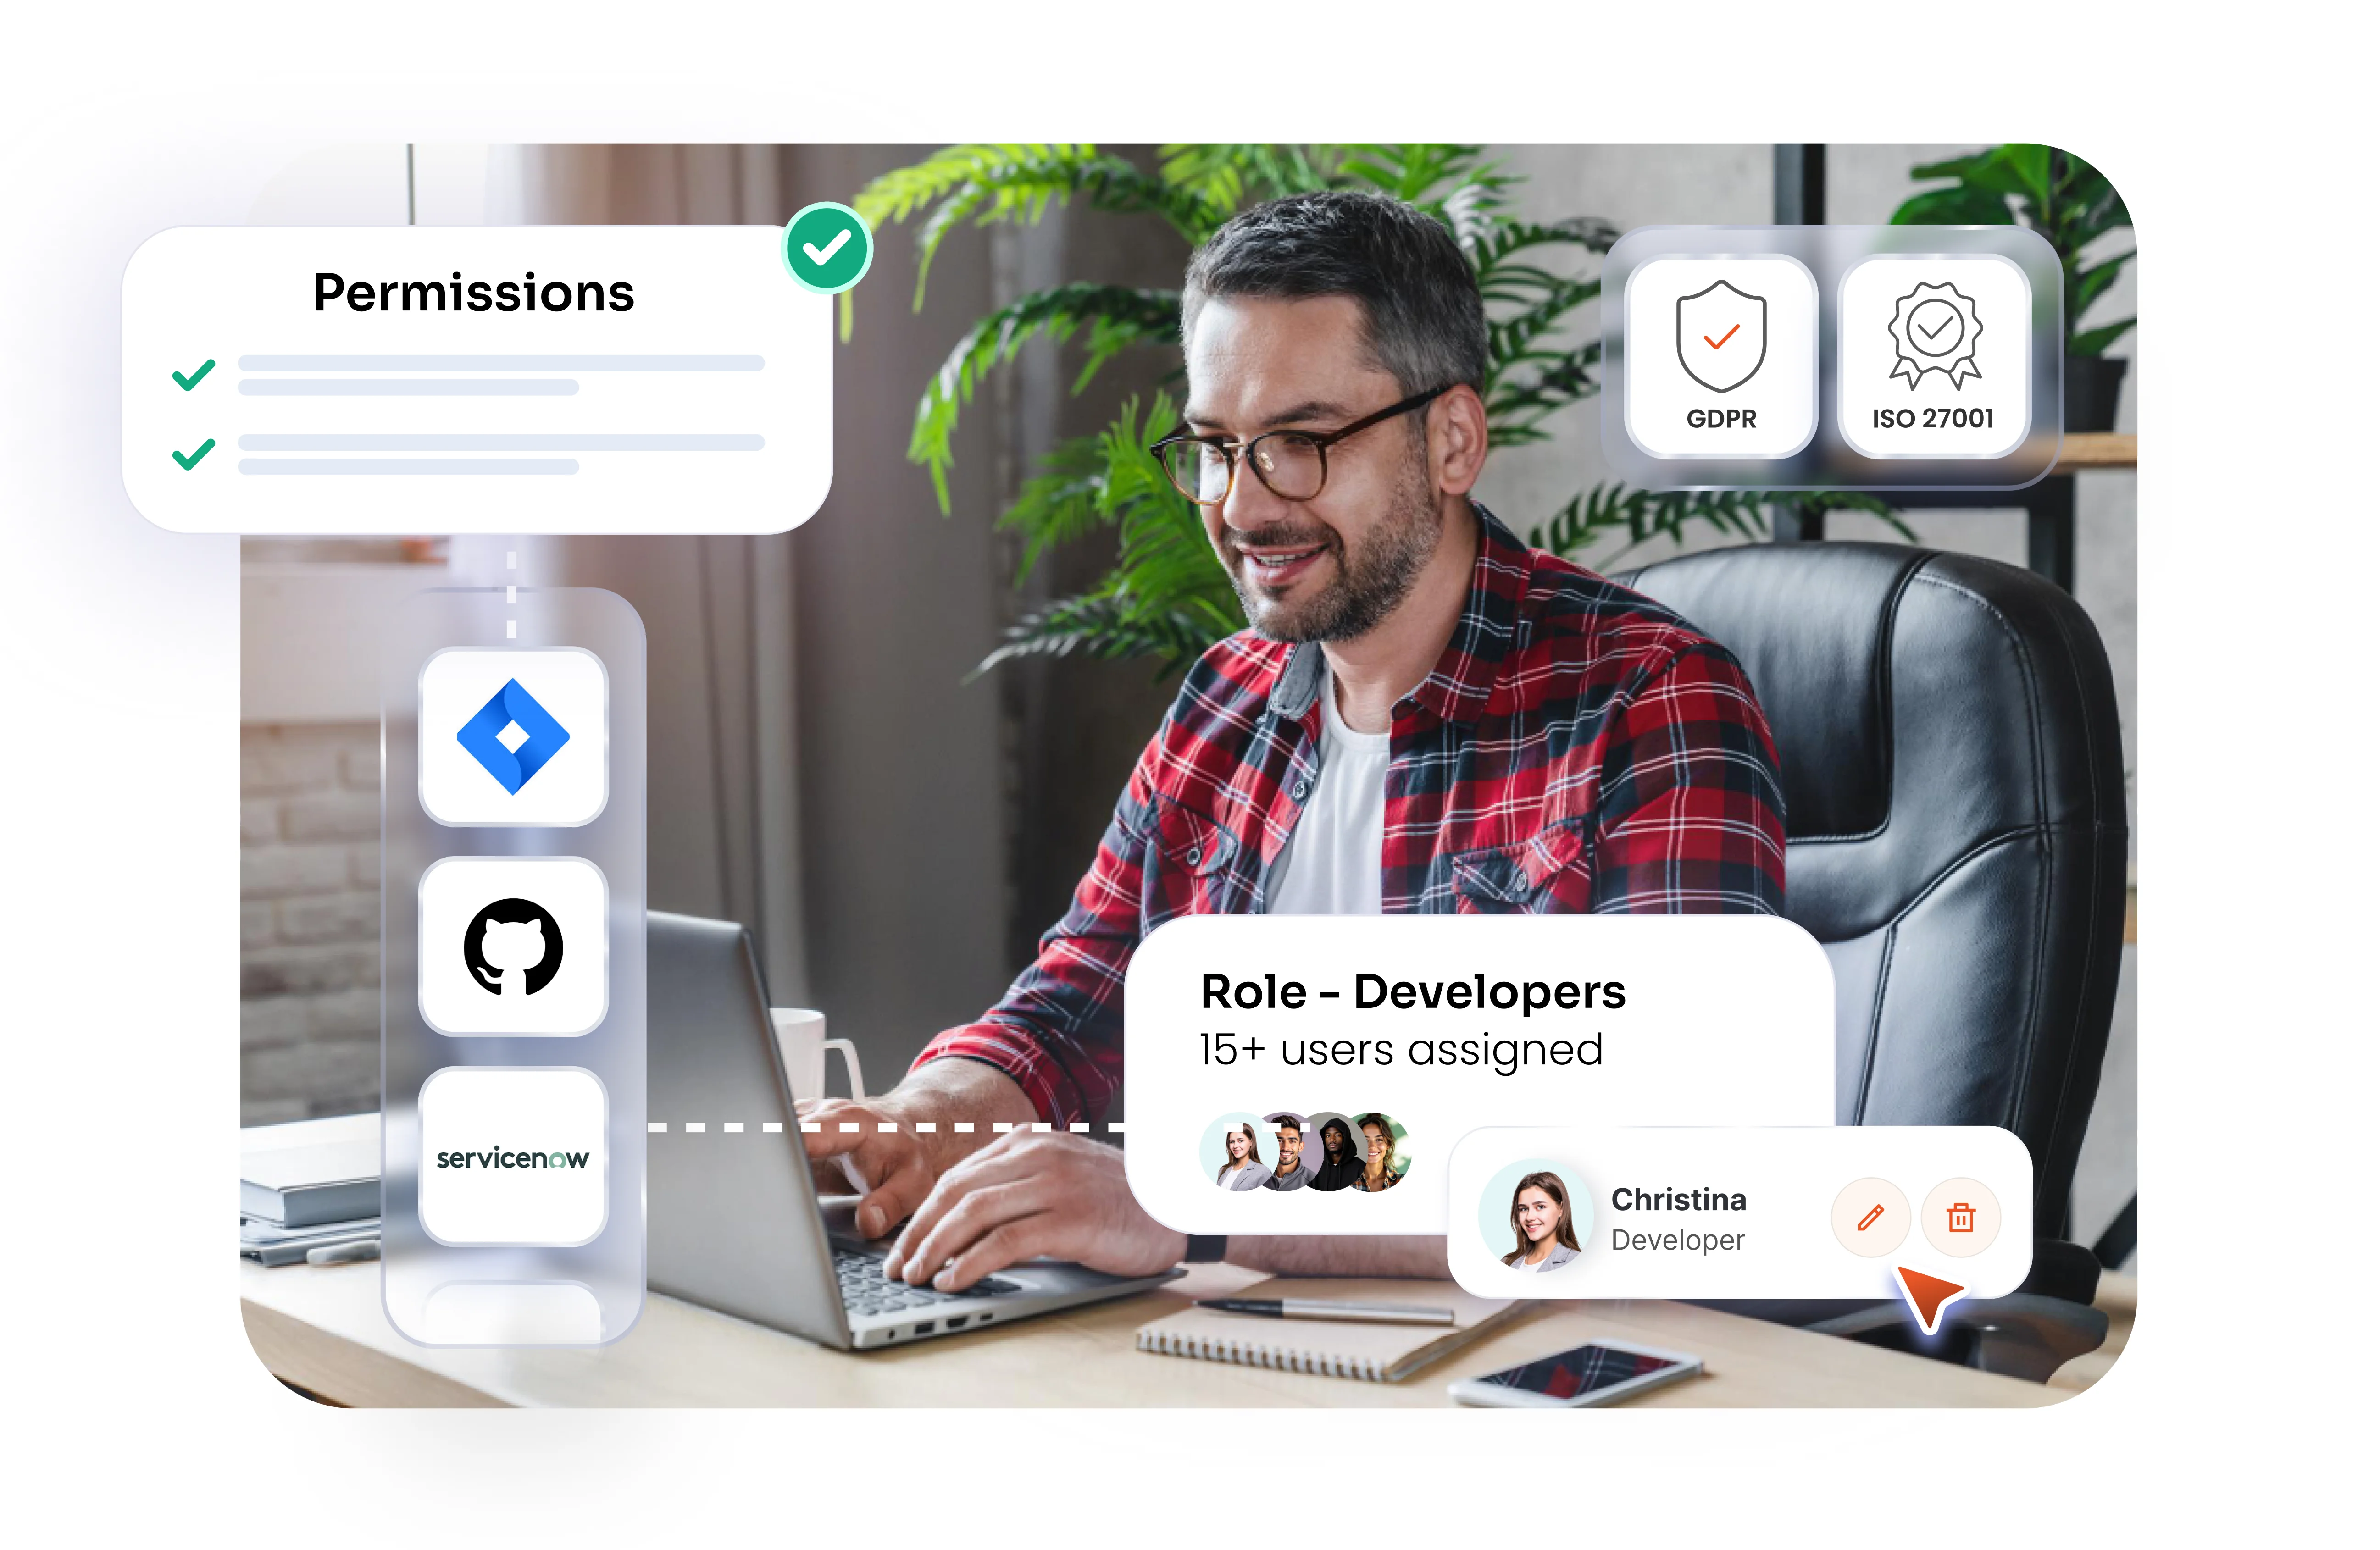
目標:ソフトウェア開発者に、Jira、GitHub、ServiceNow、および社内ツールへの適切なアクセス権限を自動的に付与する。
方法: IT部門がminiOrangeで開発者ロールを作成し、ユーザーに割り当てて即座にアクセスできるようにします。
アクション:
メリット:迅速なオンボーディング、スムーズな役割変更、そして単一の管理ポイントからの正確なアクセス制御。
管理コンソールからプロビジョニング アプリ セクションに移動して、ロールの構成を開始します。
既存のロールを表示するか、新しいロールを作成して、アクセスの構造を定義します。
適切なアクセス レベルを確保するために、特定のロールに必要な権限を選択してアクティブ化します。
基本的な役割の詳細を入力し、関連する権限を割り当て、グループをマッピングして、ユーザー アクセスを効率化します。
構成を保存すると、割り当てられた権限とグループを使用してロールが即座にアクティブ化されます。
miniOrange の集中型プラットフォームを通じてすべての役割、権限、割り当てを監視し、組織全体で一貫した可視性とポリシーの適用を確保します。
職務責任に結び付けられた正確な役割を定義し、機密リソースへの不要なアクセスをブロックしながら、必要な権限のみを付与します。
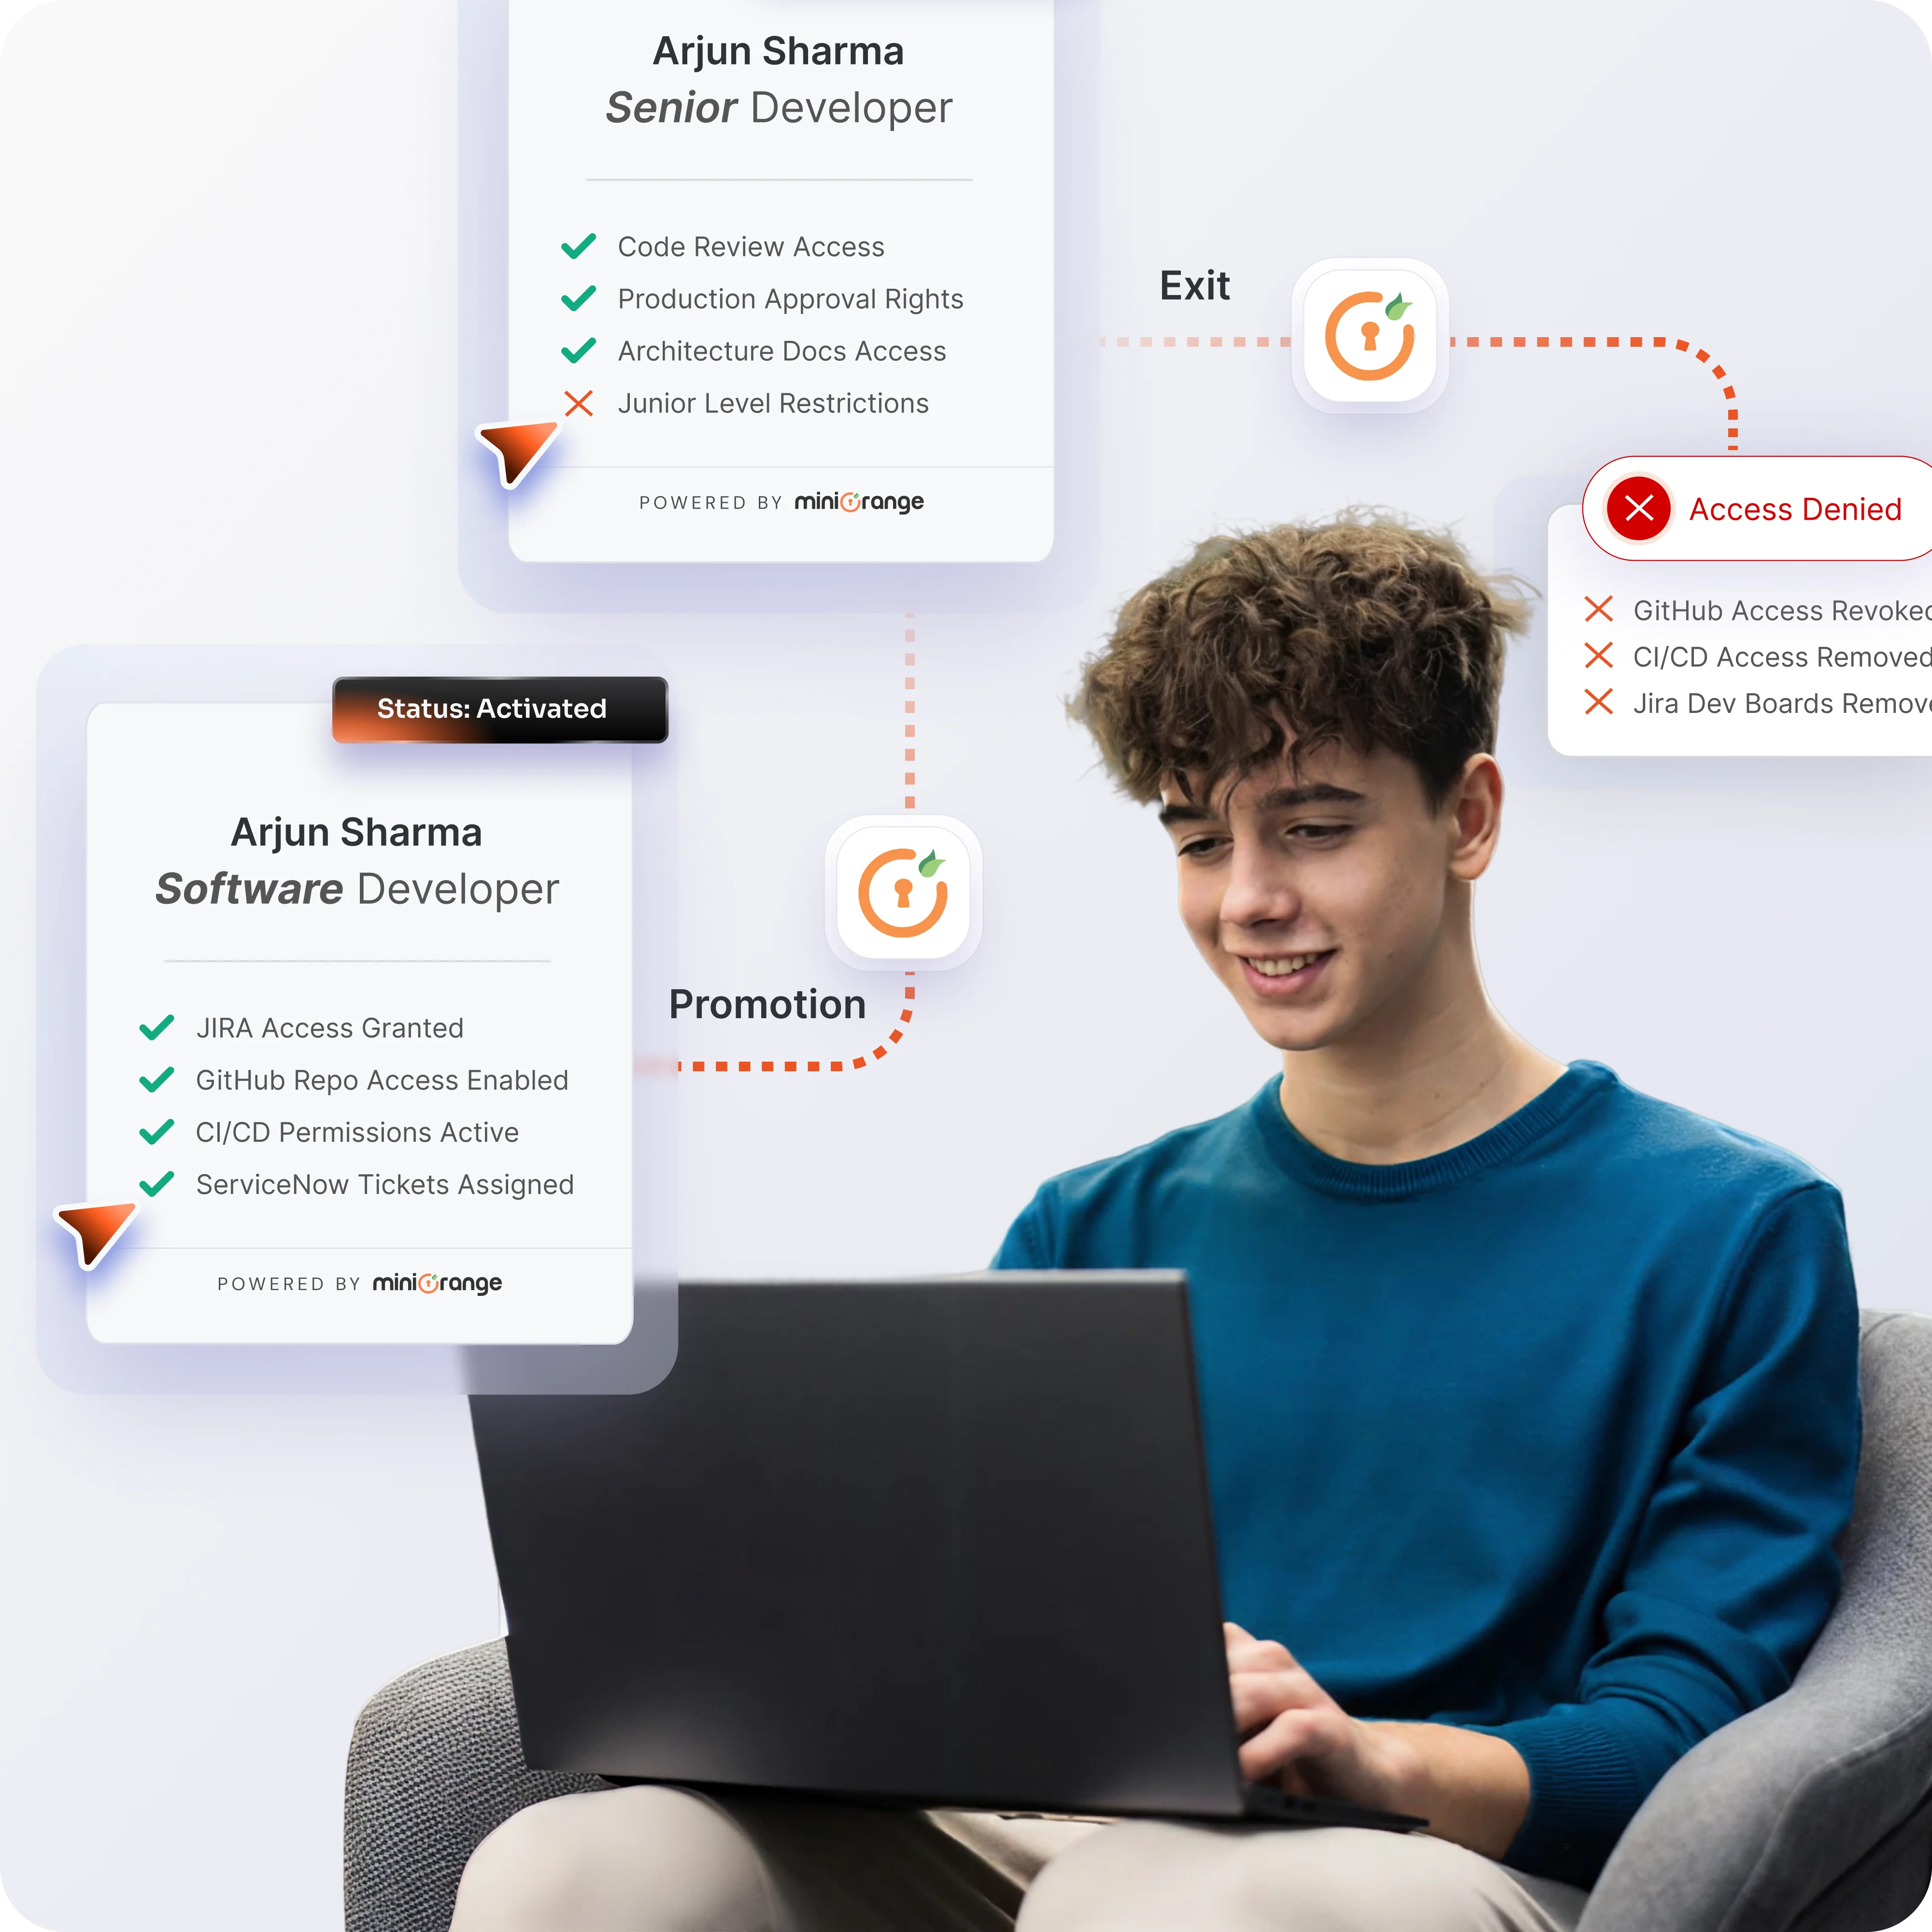
入社者の役割のプロビジョニング、異動者の役割の更新、退職者の役割のプロビジョニング解除を自動化し、手作業なしでアクセスの正確性を維持します。
個人ではなく役割を通じてユーザーを管理し、miniOrange の直感的なダッシュボードを使用してオンボーディング、オフボーディング、変更を迅速化します。
自動化により、権限エラーがなくなり、IT ワークロードが削減され、セキュリティとシームレスな運用のバランスを保ちながら即時アクセスが保証されます。
miniOrange RBAC は制御を集中化し、権限をあらゆる場所で自動同期し、リスクを即座に排除します。
x
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールを送信いただくか、お問い合わせください。





















































