こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×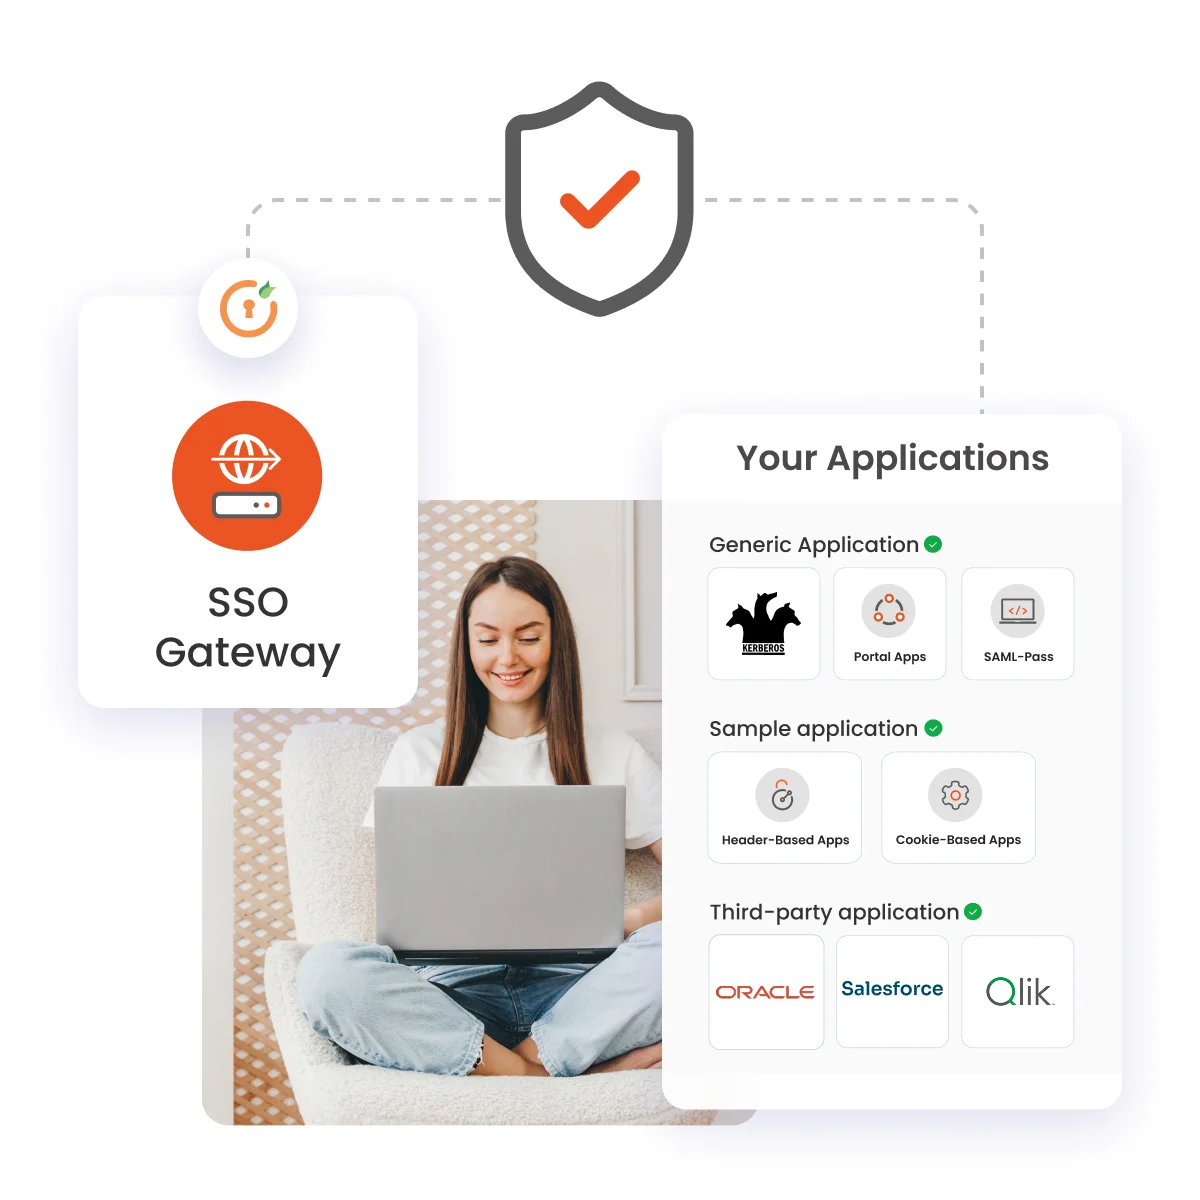
カスタマイズされたアプリの開発は手間がかかるものですが、SSOセキュリティの導入はそうであってはなりません。SSOアクセスゲートウェイは、既存のIDプロバイダー(IdP)と、 SAML、OAuth、LDAP 、OIDCといった一般的なアプリプロトコルをサポートしていないアプリケーションとの間で必要となる仲介役です。miniOrangeを使用すれば、ユーザーはクラウドとオンプレミスのレガシーアプリやサードパーティアプリの両方で、シームレスなシングルサインオンを利用できます。
すべてのユーザーが単一のシームレスなダッシュボードを使用してログインできるエクスペリエンス
ユーザーをIDプロバイダーに移行する必要はなく、コーディングやアプリの変更も不要です。
あらゆるIDプロバイダー(Okta、Azure AD、Ping、miniOrangeなど)に対応しています。
miniOrange Access Gatewayは、アプリケーションの前面にセキュアなアクセスレイヤーとして配置されます。コード変更を必要とせずに、ユーザーIDの検証、セッション管理、クラウドおよびオンプレミスアプリケーションへのアクセスポリシーの適用を行います。セキュアなリバースプロキシを介して、既存アプリケーションとカスタムアプリケーションの両方にSSO、MFA、および一貫性のあるセキュリティ制御を追加します。
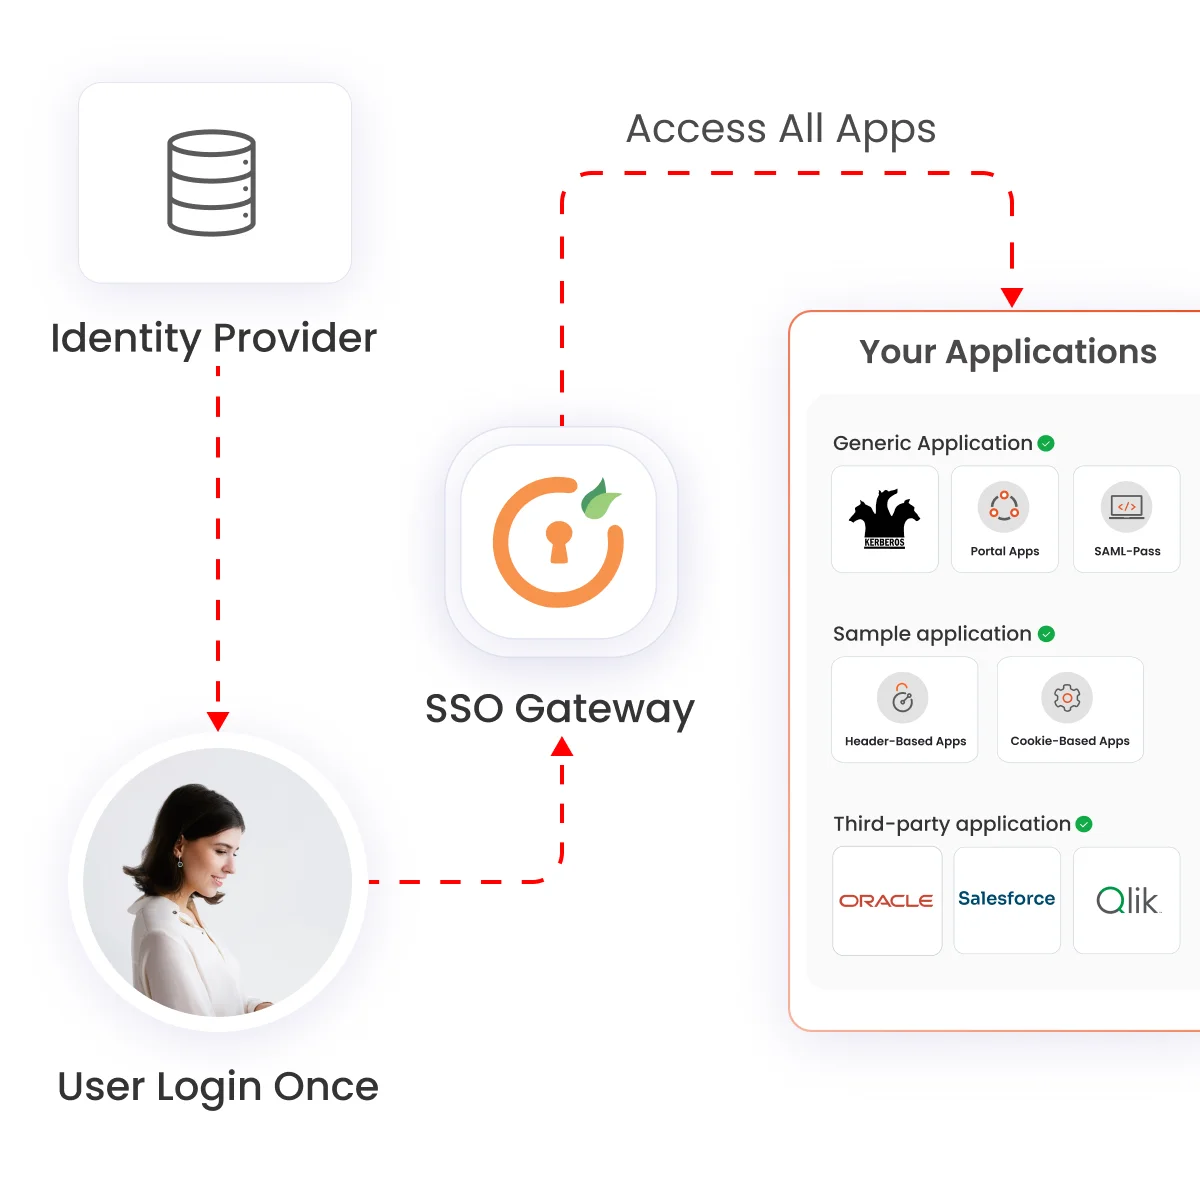
ステップ1:ユーザーがアプリケーションを開こうとすると、SSOゲートウェイがリクエストを傍受します。
ステップ2:ゲートウェイは認証情報を要求し、IDプロバイダーまたはユーザーストアを使用して認証情報を検証します。必要に応じて多要素認証(MFA)が求められます。
ステップ3:検証が成功すると、ゲートウェイはSSOセッションを作成するため、ユーザーは他のアプリケーションで認証情報を再入力する必要がなくなります。
ステップ4:認証済みセッションとともに、リクエストがターゲットアプリケーションに転送されます。
ステップ5:セッションが有効である限り、ユーザーは再度ログインすることなく、接続されているアプリケーション間を移動できます。
豊富な機能を備えたSSOゲートウェイで、レガシーアプリのセキュリティを管理しましょう。
ハイブリッド環境向けのエンタープライズグレードの機能

レガシーアプリ、カスタムアプリ、またはOAuth2をサポートする社内アプリ向けに、最新のSSOを導入することで、ユーザーのログイン体験を向上させます。

アプリは数分でSSOと統合でき、アプリの変更やワークフローの中断は一切不要です。

ユーザーの活動やリスクに基づいて適応型ポリシーを適用した、段階的な認証および/または動的ポリシー。

Azure AD、Okta、Pingなど、あらゆるIDプロバイダーと統合でき、最大限の柔軟性を実現します。

オンプレミス、クラウド、ハイブリッド環境における安全な運用をサポートし、高可用性と拡張性を実現します。

すべてのエンタープライズアプリケーションの認証、認可、セッションに関連するポリシーを管理するための単一の場所を提供します。
miniOrange SSO Gatewayは、クラウド環境とオンプレミス環境の両方に適した導入しやすいオプションを通じて、既存アプリケーションにセキュリティ層を追加します。
miniOrangeアプリ統合カタログを見る



miniOrangeでレガシーアプリのIDセキュリティを簡単に実現
機能 |
miniOrange SSOゲートウェイ |
従来のSSOゲートウェイ |
| SAML、OAuth、OIDCなどのプロトコルをサポート | ||
| 組み込みのMFAとアダプティブアクセス | - | |
| エージェントレスセットアップ | ||
| 集中ポリシー管理 | - | |
| コスト効率と拡張性 | - | |
| セキュリティとコンプライアンス |
x
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールを送信いただくか、お問い合わせください。





















































