隠された金融アクセス
基幹銀行システム、決済システム、ERPシステム間でアクセスモデルが分かれているため、機密性の高い権限を追跡することが困難になっている。
助けが必要? 私たちはここにいます!

検索結果:
×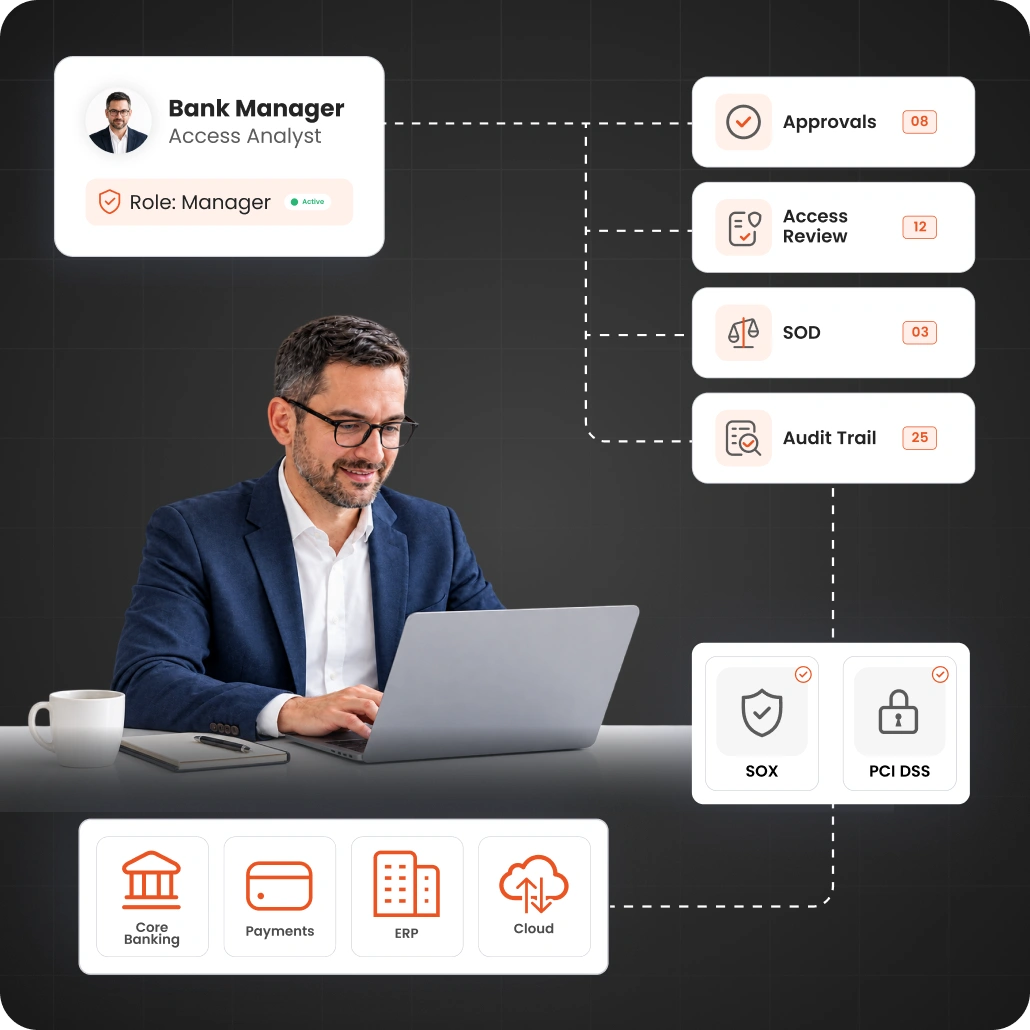
アイデンティティガバナンスおよび管理(IGA)は、銀行、信用組合、ノンバンク金融機関、保険会社、フィンテック企業が、重要なシステムへのアクセス権を持つ人物、アクセスできる情報、およびそのアクセス権を変更または終了するタイミングを管理するのに役立ちます。
金融機関にとって、IGAはコアバンキングシステム、決済プラットフォーム、ERP、クラウドアプリケーション、および金融データ全体にわたるアクセスガバナンスを実現します。JMLライフサイクル管理、最小権限、職務分掌、アクセス認証、およびSOX、PCI DSS、GLBA、RBIガイドライン、IRDAI、その他の要件に対する監査証拠をサポートします。
複雑な金融環境では、権限の正確性を維持し、アクセスを継続的にレビューし、システム間でリスクの高い組み合わせを特定することが困難になる。
基幹銀行システム、決済システム、ERPシステム間でアクセスモデルが分かれているため、機密性の高い権限を追跡することが困難になっている。
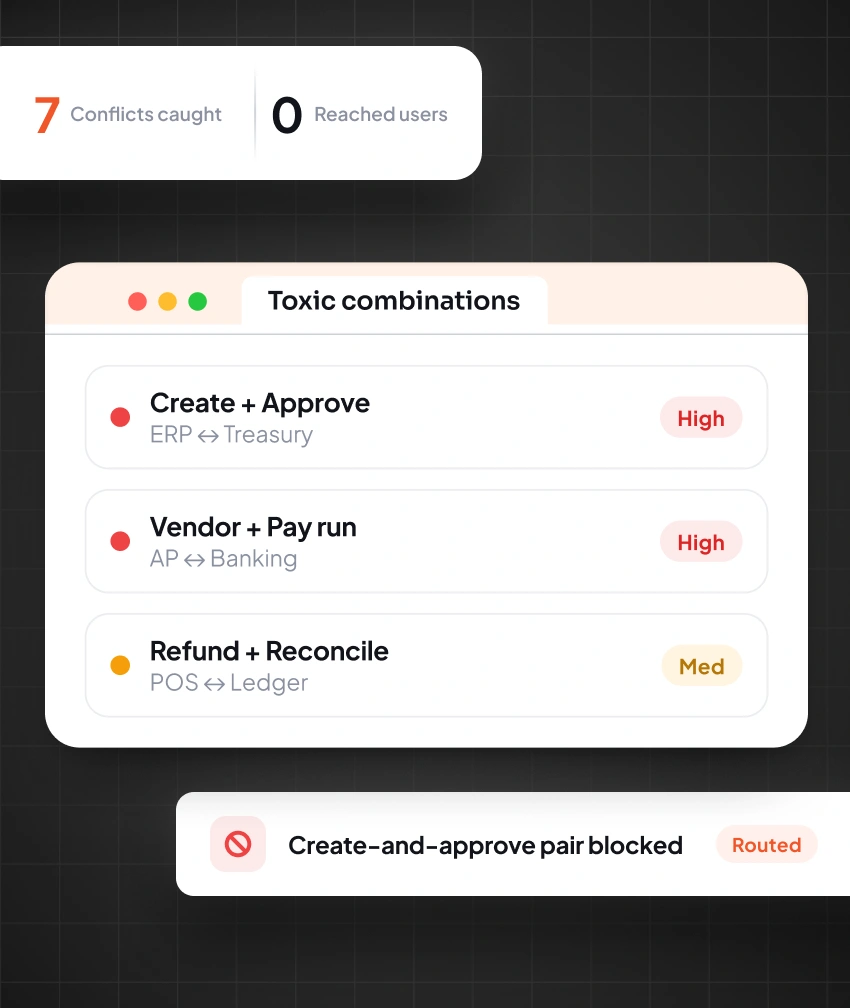
ユーザーが電信送金を開始し、承認することで、一人の人物が両方のステップを制御できるという、有害なアクセス権限の組み合わせが生じる可能性がある。
スプレッドシートベースのレビューでは、SOX法やPCI DSS法に準拠するための定期的なプロセスを、一貫して管理・文書化することが困難になる。
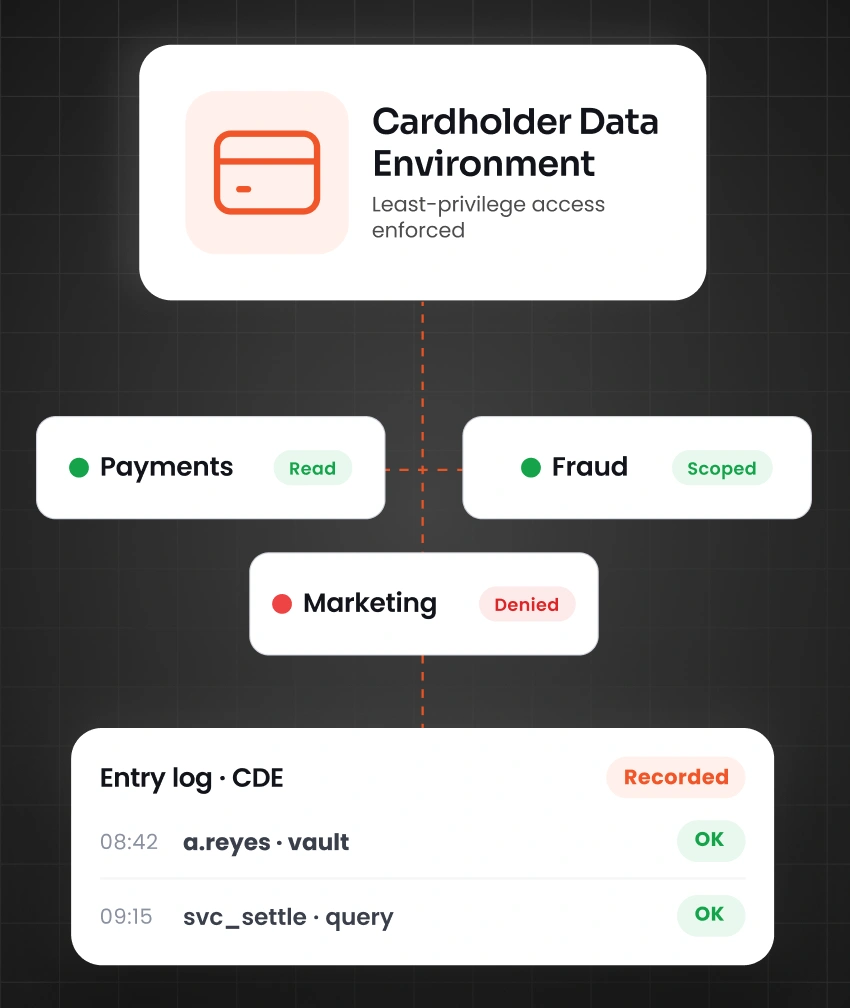
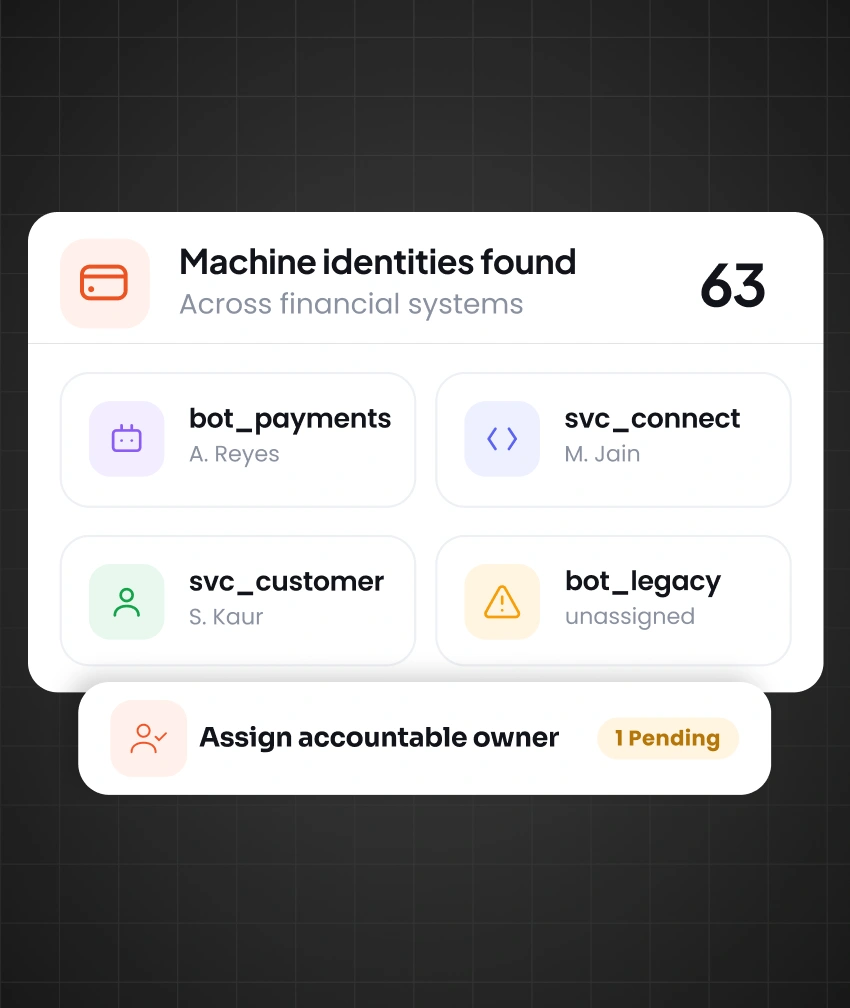
RPAボットやサービスアカウントは、明確な所有権、定期的なレビュー、または認証なしに、金銭やカード所有者データを扱う可能性があります。
従業員のライフサイクル全体を通してアクセスを管理し、財務権限を制御し、外部およびマシンIDを管理し、コンプライアンスレビューのための証拠を保持します。

入社、異動、退職のワークフローを自動化し、従業員のライフサイクルにおけるあらゆるイベントで変更内容にアクセスできるようにします。

スタッフがアクセス権限を申請するためのガイド付き手順を提供し、管理者がポリシーに準拠した迅速な承認方法を提供する。

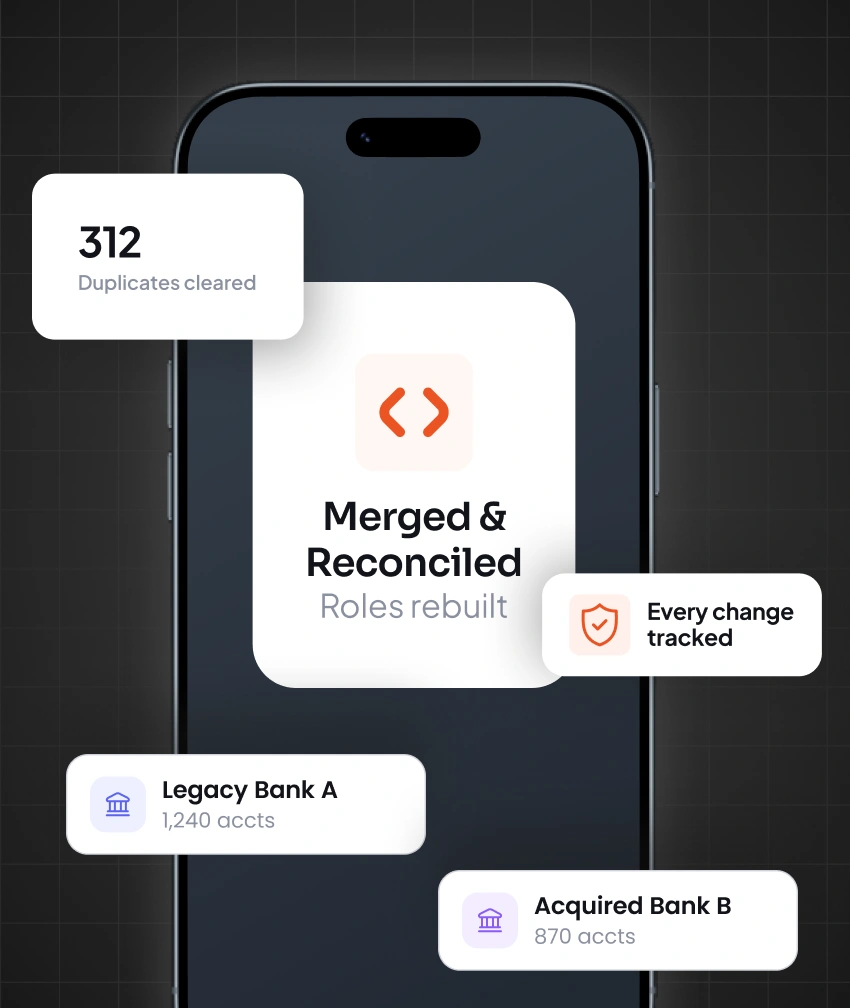
事業撤退や合併によって生じた、非アクティブなアカウント、重複アカウント、放棄されたアカウントを見つけ出し、監査が行われる前にそれらを廃止する。

両立しない職務は分けて管理し、誰も支払いの調達と支払いの両方を同時に行うことができないようにしてください。

適切な担当者に届くように定期的なレビューを実施し、各監査サイクルごとに承認を得る。

支払い処理や顧客/カード所有者データへのアクセスを行うサービスアカウント、RPAボット、API、およびシステムIDを管理します。

アクセスリスクの優先順位付けは、IDの種類、権限、アプリケーションの機密性、および規制上の関連性に基づいて行います。

管理者権限は必要な場合にのみ付与し、頻繁に見直し、権限が必要なくなった時点で直ちに削除してください。

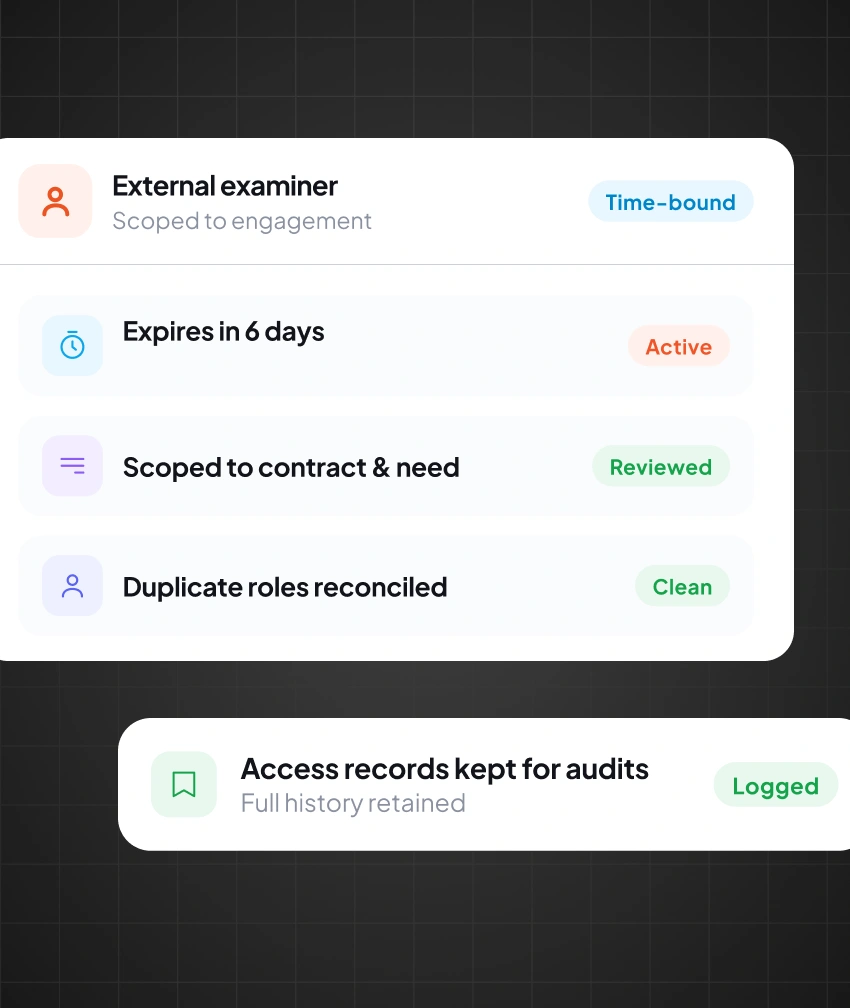
ベンダー、請負業者、監査担当者、処理担当者には、永続的な認証情報ではなく、承認された、目的限定の、期限付きのアクセス権を付与する。
miniOrange IGAは、お客様の財務環境全体にわたって、ID、アカウント、役割、権限、ポリシー、およびレビューワークフローを連携させます。

コアバンキング、ERP、決済、クラウドシステム全体にわたって、ユーザー、アカウント、権限、アプリケーション、および所有権を検索します。

機密性の高い財務システムへのアクセス権限を付与する前に、最小権限の原則、承認管理、および職務分掌チェックを適用してください。

従業員、特権ユーザー、ベンダー、および非人間によるIDアクセスを、計画的かつリスクベースのキャンペーンを通じてレビューする。

金融機関向けに、アクセス審査、承認記録、是正履歴、および監査証拠を維持管理する。
アイデンティティガバナンスを、金融業務、決済プロセス、顧客データ、規制管理、および変化するビジネス環境に適用する。
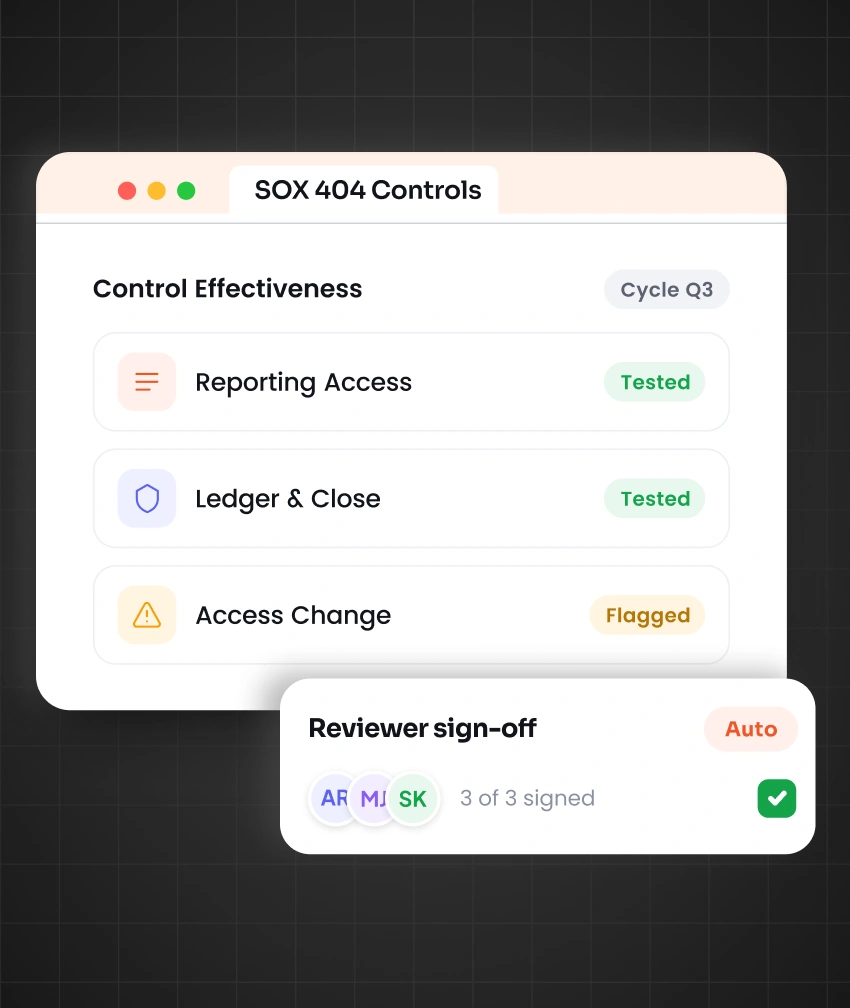
SOX法第404条に基づく管理策へのアクセスをマッピングし、スケジュールに従ってテストを実施し、各サイクルごとに承認状況を記録する。
ほとんどの機関は複数の規制当局の管轄下にあります。アクセス管理は一度設定すれば、報告対象となるすべてのフレームワークに同じ管理基準を適用できます。
自動化された制御、報告、およびアクセス認証のワークフローへの継続的な準拠を確保する。
コンプライアンスフレームワークを見る
アクセス制御

健康

ISMS

タイプII

プライバシー

支払

Cybersecurity

India

プライバシー

支払

Cybersecurity

India
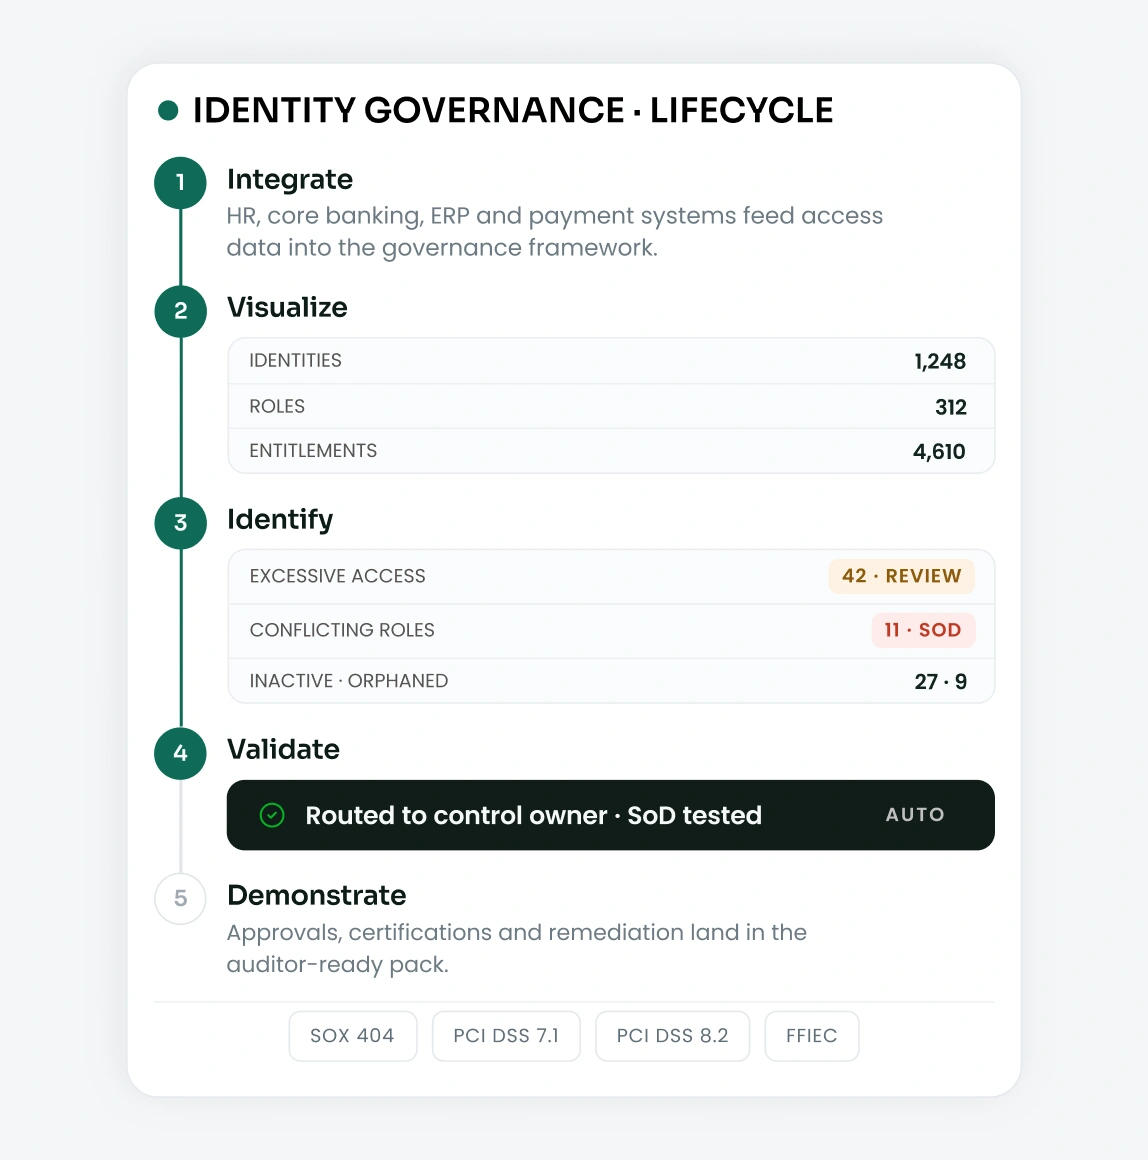
財務システムを連携させ、アクセス権限を評価し、制御を適用し、権限を確認し、証拠を保管する。これらすべてを、再現可能な単一のプロセスで実現する。
人事システム、基幹銀行システム、ERPシステム、決済システムを連携させ、アクセスデータをガバナンスフレームワークに取り込む。
システム全体にわたるユーザー、アカウント、役割、権限を表示して、誰がどこにアクセスできるかを把握します。
過剰なアクセス権限、役割の重複、非アクティブなアカウント、および孤立したアカウントを検出します。
アクセス要求を適切なレビュー担当者にルーティングすると同時に、業務ルールおよび職務分掌ポリシーに基づいて権限を確認します。
SOXおよびPCI DSSに関する承認、認証、アクセス変更、違反、および是正措置について、明確な記録を保持してください。
適切なIGAプラットフォームは、長年にわたってそのメリットをもたらします。銀行・金融業界にとってminiOrangeがより安全な選択肢となる理由を以下にご説明します。

支払いにおける職務分掌、過剰な権限設定、第三者によるアクセス、機密性の高い銀行システムへのアクセスなど、金融アクセスに関するリスクに対処する。
ガバナンスの対象を従業員だけでなく、請負業者、ベンダー、サービスアカウント、RPAボット、API、その他の非人間的なIDにも拡大する。

組織のポリシーに基づいて、アクセス要求、承認、認証、ライフサイクル変更、および是正措置のワークフローを設定します。

既存のアクセス環境を再構築することなく、柔軟な統合を通じて人事、基幹銀行業務、ERP、クラウド、決済システムを接続できます。

プロビジョニング、アクセス審査、承認、アカウントのクリーンアップ、コンプライアンス証拠に関する手作業を削減します。
認証、承認、職務分掌(SoD)チェック、アクセス権限の変更、およびそれらを裏付ける証拠は、年間を通して整理して保管してください。
銀行業務におけるIGA、SOXおよびPCI DSS規制、非人間型アイデンティティガバナンスに関するよくある質問。