こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
IDリスク管理とは、適切なアクセスを確保し、コンプライアンスおよびセキュリティリスクを低減するために、アプリケーション、クラウド環境、インフラストラクチャ、データ全体にわたるユーザーアクセス、権限、および権利に関連するリスクを継続的に特定、評価、軽減するプロセスです。
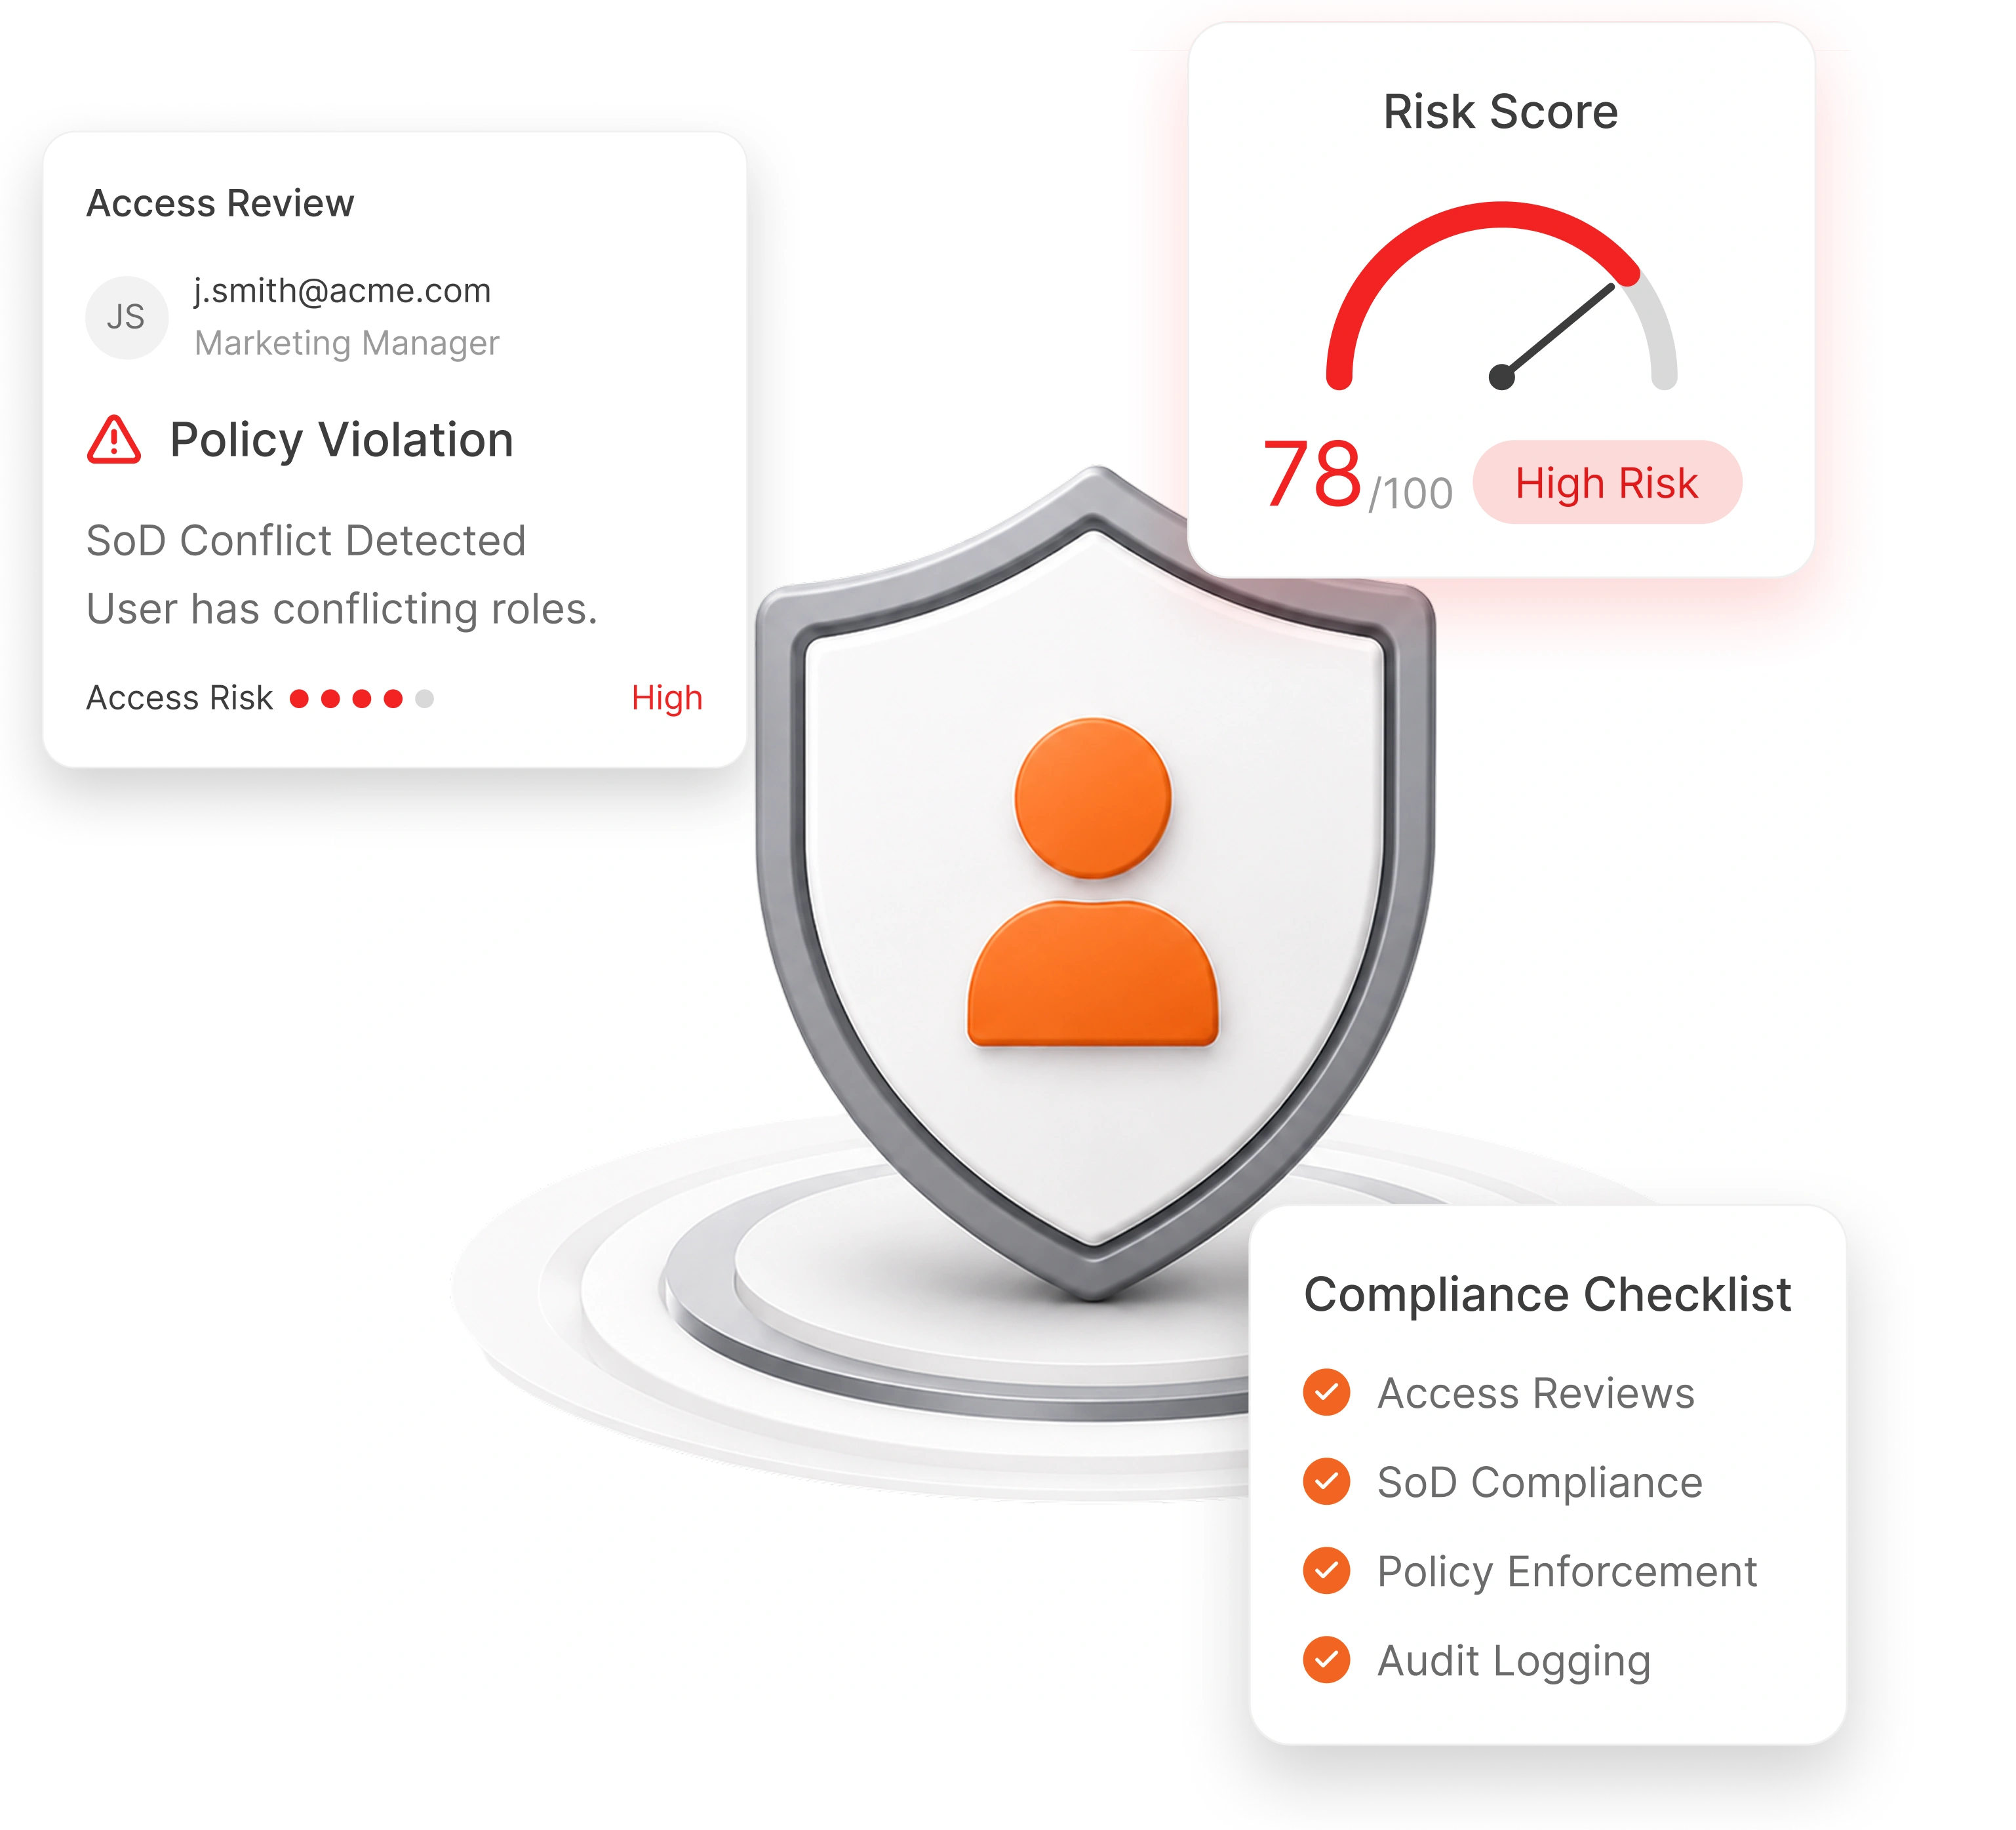
過剰な権限設定、職務分掌(SoD)の衝突、孤立アカウント、有害な組み合わせ、ポリシー違反といった問題に対処します。継続的な分析により、組織はリスクを早期に検知し、最小権限アクセスを徹底し、ガバナンスを強化し、人間と非人間の両方のアイデンティティにおけるリスクを軽減できます。
隠れたアクセスリスク、事後対応型のガバナンス、断片化された可視性は、組織をセキュリティおよびコンプライアンス違反に晒す盲点を生み出す。
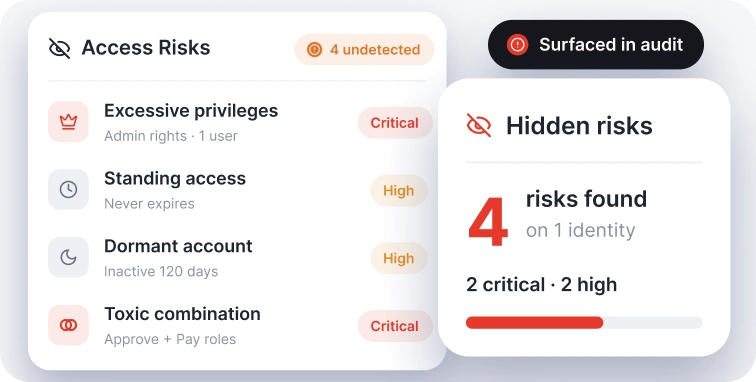
過剰な権限、常時アクセス権限、休眠アカウント、有害な権限の組み合わせなどは、監査、セキュリティインシデント、コンプライアンスレビューによって明らかになるまで検出されないことが多く、組織全体のセキュリティおよびコンプライアンスリスクを高めます。
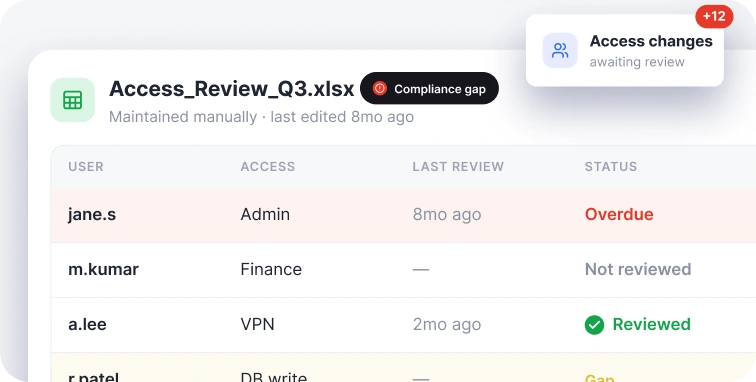
手作業によるレビューやスプレッドシートへの依存は、ガバナンスチームを受動的なモードに追い込み、アクセス権限の変化に追いつくことを困難にし、遅延、盲点、コンプライアンス違反のリスクを高める。
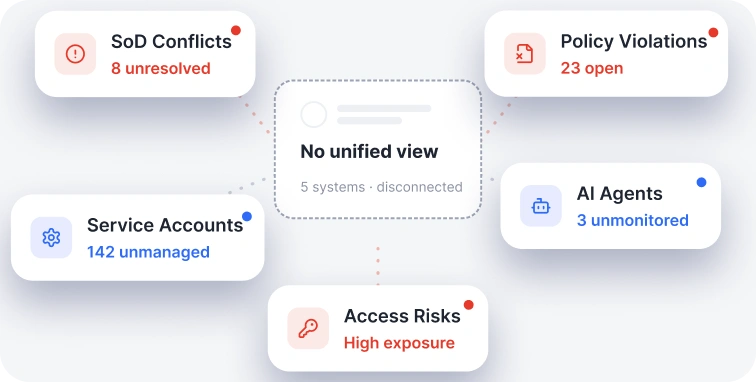
職務分掌の衝突、ポリシー違反、サービスアカウント、AIエージェント、アクセスリスクなどは、多くの場合、互いに連携していないシステム間で管理されているため、アイデンティティリスクへの露出を統一的に把握することが困難です。
統合されたアクセスガバナンス、継続的な監視、およびコンプライアンス管理により、企業全体のIDリスクを分析、評価、優先順位付け、および修復します。

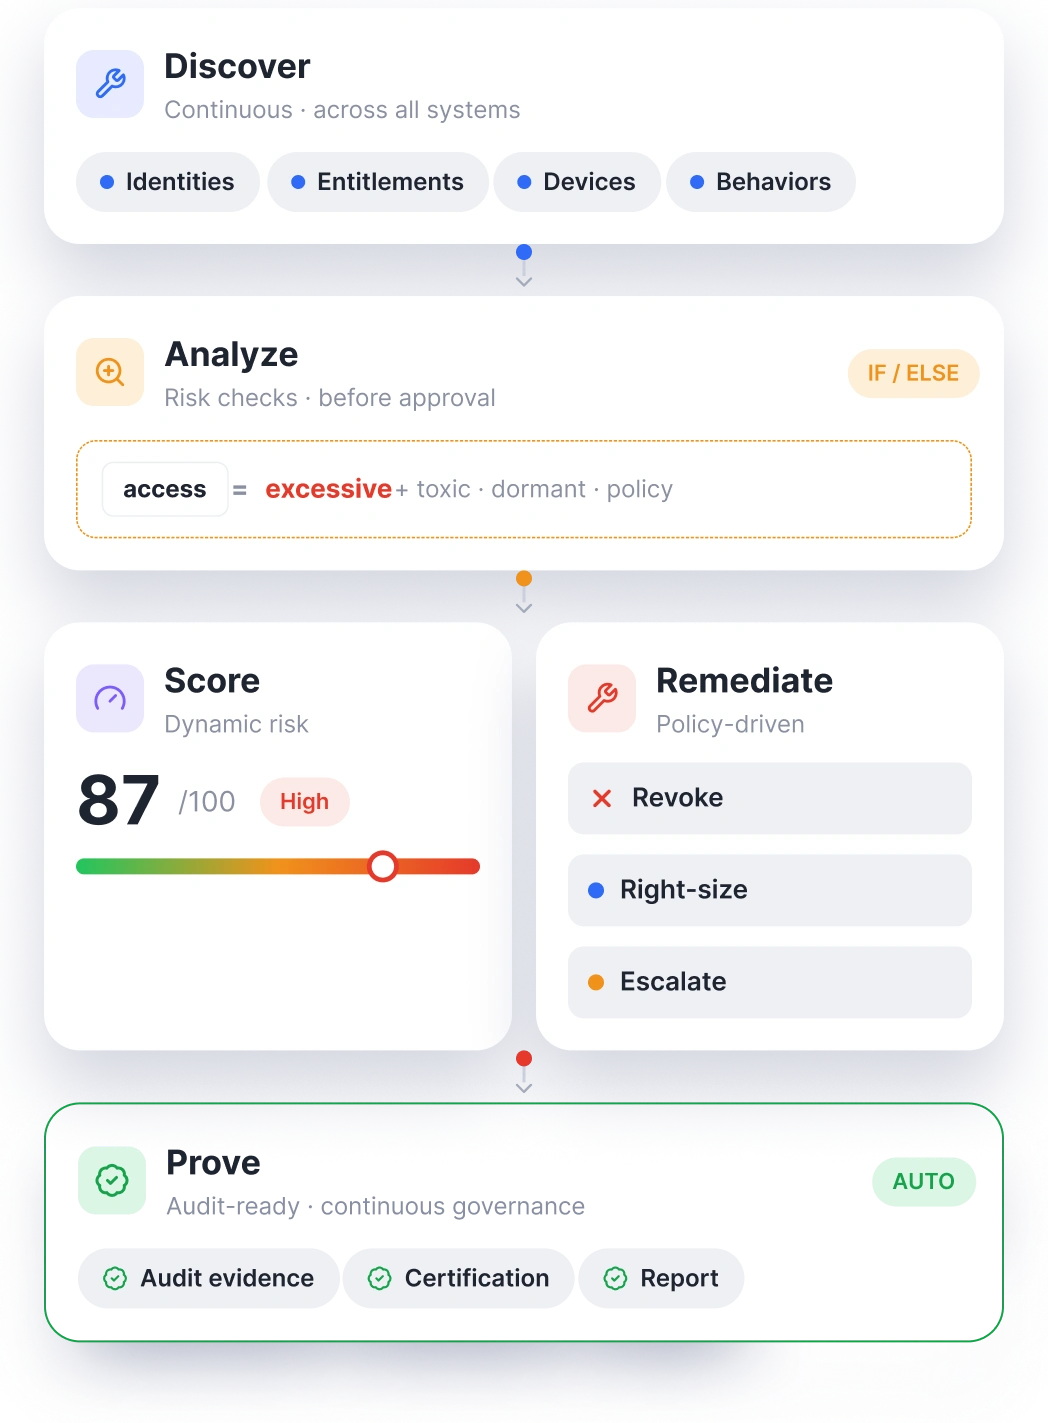
システム全体にわたるID、権限、および権利を継続的に分析し、過剰なアクセス、ポリシー違反、および危険なアクセス組み合わせを明らかにします。

アクセスパターン、権限、およびコンテキストシグナルを使用して動的なリスクスコアを割り当て、修復およびガバナンスの取り組みの優先順位付けを行います。

AIを活用した分析によって、新たなリスクを特定し、異常を検知し、リスクの高いアクセス許可を与える前にアクセス要求を評価します。

ピアグループや確立されたアクセスパターンから逸脱するユーザー、アカウント、および権限を特定することで、セキュリティチームが異常なアクセスをリスクとなる前に調査し、是正できるように支援します。

職務分掌(SoD)ポリシーを徹底し、不正行為、運用リスク、コンプライアンスリスクを生み出すような、アクセス権限の有害な組み合わせを検出・防止する。

リスクに基づいた推奨事項、承認ワークフロー、監査対応可能な記録を用いて、定期的なアクセス審査を自動化し、適切なアクセス権限を検証します。

休眠状態のアカウントや孤立したアカウントを特定することで、休眠アカウントによる個人情報漏洩リスクを排除し、不要なアクセスリスクを低減します。

最小権限ガバナンスをサポートするポリシー主導型のワークフローを通じて、過剰なアクセス権限を自動的に取り消し、適切な規模に調整し、または昇格させます。

監査対応可能な報告書、統制の検証、および規制枠組みに沿ったガバナンスの証拠を継続的に提供することで、コンプライアンスを実証する。
企業システム全体にわたるID、権限、デバイス、行動、およびコンテキストシグナルを検出します。
過剰なアクセス権限、不適切な権限設定、休眠アカウント、およびポリシー違反を特定します。
アクセスの機密性、行動、およびガバナンスの状況に基づいて、動的なリスクスコアを割り当てます。
ポリシー主導のワークフローを通じて、リスクの高いアクセス権限を自動的に取り消し、適切な規模に調整し、または昇格させます。
継続的なガバナンスのために、監査証拠、認証記録、およびコンプライアンスレポートを作成する。
アイデンティティガバナンスのポリシーと管理策を業界規制およびセキュリティ基準に準拠させつつ、継続的な監査対応体制を維持する。
コンプライアンスフレームワークを見る
アクセス制御

健康

ISMS

タイプII

プライバシー
支払

Cybersecurity

India

プライバシー

支払
Cybersecurity

India
新規に獲得したユーザー、アプリケーション、システム全体にわたるIDリスクを迅速に評価し、安全な統合を確保するとともに、ガバナンス上のギャップを最小限に抑える。
監査対応体制を維持し、規制遵守評価を簡素化するために、IDとアクセス権限を継続的に監視する。
継続的なアクセス評価を通じて、従業員の入社、役割変更、退職に伴うリスクを管理する。
単一の統合プラットフォームから、IDリスクへの露出を軽減し、監査対応を迅速化し、あらゆる種類のIDを管理します。

アクセスを許可する前に、危険なアクセス、ポリシー違反、有害な組み合わせを特定することで、セキュリティインシデントやコンプライアンス上の不備を防止します。

監査やコンプライアンス報告を簡素化するために、ID、権限、ガバナンス管理に関する継続的な可視性を維持する。

レビュー、認証、および是正措置のワークフローを自動化することで、手作業と管理上の負担を最小限に抑えます。

事前構築済みの統合機能、設定可能なワークフロー、そして導入を加速させる柔軟な展開オプションにより、迅速な導入を実現します。
従業員ユーザー、契約社員、サービスアカウント、マシンID、AIエージェントを単一のプラットフォームから管理します。
IDリスク管理、GRC、そしてminiOrangeが組織におけるアクセスリスクの検出と修復にどのように役立つかについてのよくある質問。