こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×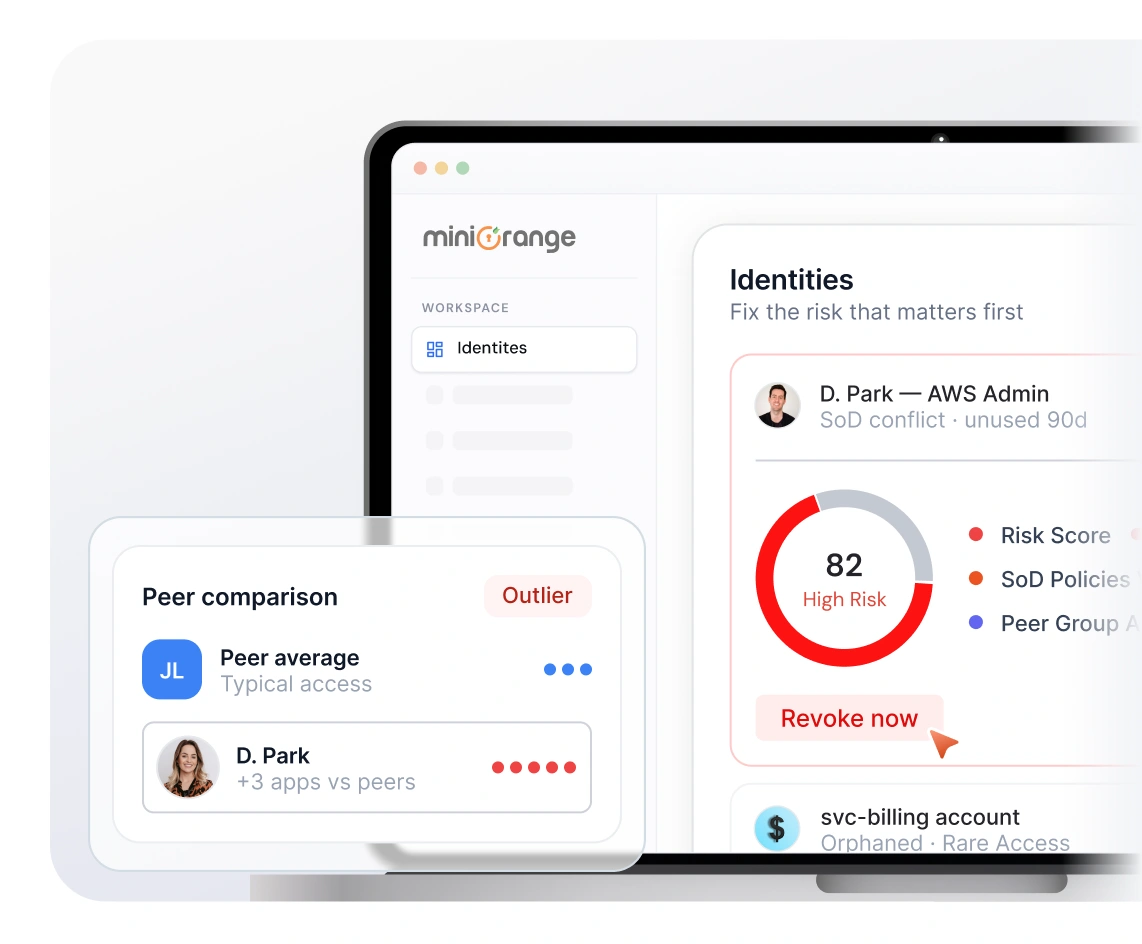
環境内のすべてのIDには何らかのリスクが伴いますが、リスクのレベルはそれぞれ異なります。IDリスクスコアリングは、アクセス可能な情報、アクセスの機密性、ユーザーの行動、そしてそのアクセスが他のユーザーと比較して正常かどうかに基づいて、すべてのID、アカウント、および権限に明確で動的なスコアを割り当てます。
これは、リスクにさらされているもの、リスクの程度、そして最初にどこに対処すべきかをチームに示す、リスクへの曝露状況をランク付けしたビューを作成します。
すべてが問題として指摘されても、優先順位が付けられていない場合、チームは影響の少ないクリーンアップ作業に追われるか、完全に停滞してしまい、真のビジネスリスクを生み出すアクセス権限は手つかずのまま残ってしまう。

ID管理およびセキュリティツールは、数千もの問題を明らかにする。チームは明確な指示がないまま、増え続ける未処理案件の整理に追われることになる。

アクセスに関する問題はすべて同じように扱われ、実際のリスクが要求するスピードで解決されることはありません。これは是正措置の遅延を招き、組織全体のリスク管理体制を弱体化させます。

手動によるリスクレビューでは、判断が人、チーム、アプリケーションによって異なるため、一貫性が失われます。そのため、アクセス権限の決定がより困難になります。

単一の共通スコアがなければ、ユーザー、権限、アプリ全体にわたって、IDリスクを一貫して測定することは困難です。

リスクの低い調査結果がレビューキューの大部分を占めている場合、過剰なアクセス権限や特権的なアクセス権限を持つ高リスクユーザーを見つけるのは困難です。そのため、重大な情報漏洩を見落としやすくなります。

従来の認証キャンペーンでは、審査担当者はすべてのアクセス権限項目を同じ順序で、同じ緊急度で審査します。そのため、本当に危険な権限は審査待ちリストの一番下に埋もれてしまいます。
miniOrange IGAは、アクセス感度、有害な組み合わせ、異常な動作、およびピアの逸脱を評価することにより、すべてのIDとアクセスの組み合わせに対して動的なリスクスコアを継続的に計算します。
結果は継続的にチェックされ、状況の変化(新たな役割の割り当て、時間外活動の急増、権限の蓄積など)に応じてスコアがリアルタイムで調整されます。その結果、リスクを優先順位付けした単一のビューが得られ、散在する調査結果を明確な行動へと変換できます。
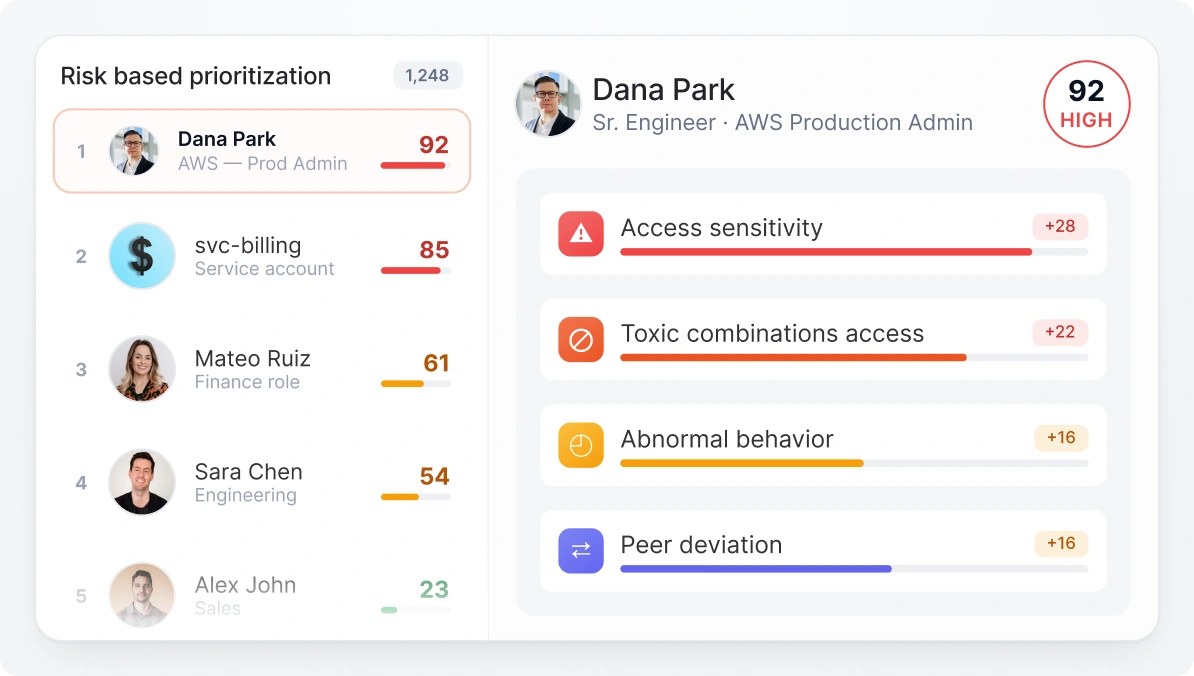
環境全体におけるアイデンティティリスクの測定、比較、優先順位付け、および対応を統一的に行うためのアプローチ。
実際のアクセス状況と状況に応じたシグナルに基づいて構築された統一モデルを使用して、すべてのID、アカウント、および権限をスコアリングします。
同等のグループ、役割、ポリシーと比較してアクセス状況をベンチマークし、異常または過剰と思われるアクセスを特定する。
修復作業の優先順位を、量や推測ではなく、測定可能なリスクに基づいて決定する。チームは潜在的な影響が最も大きい箇所に注力し、リスクの優先順位付けを改善できる。
このスコアを活用することで、リスクに基づいたアクセス制御、よりスマートな承認プロセス、そしてより的を絞ったレビューを実現し、リスクの高いユーザーと権限に優先的に対応できるようになります。
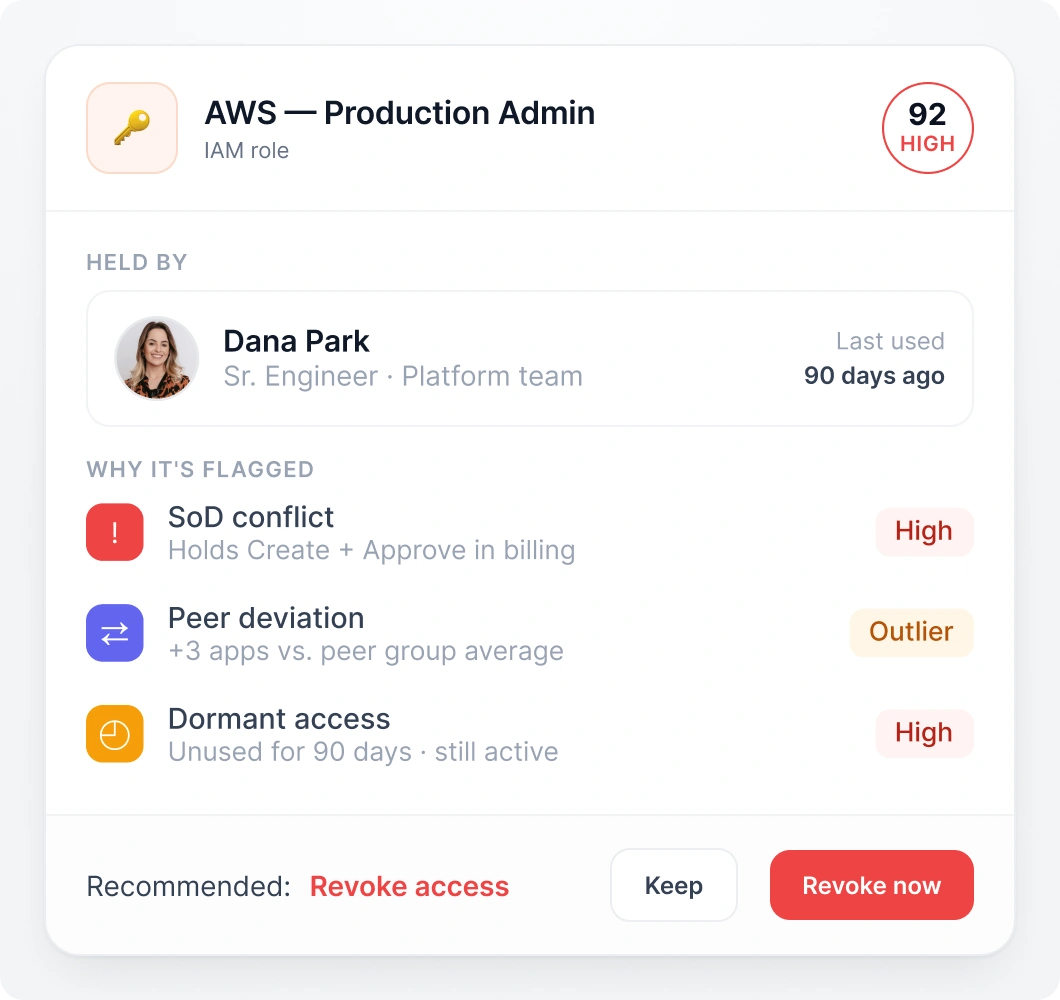
静的な審査プロセスから、継続的で状況に応じた本人確認リスクスコアリングへと移行することで、より迅速かつ賢明な意思決定を実現します。
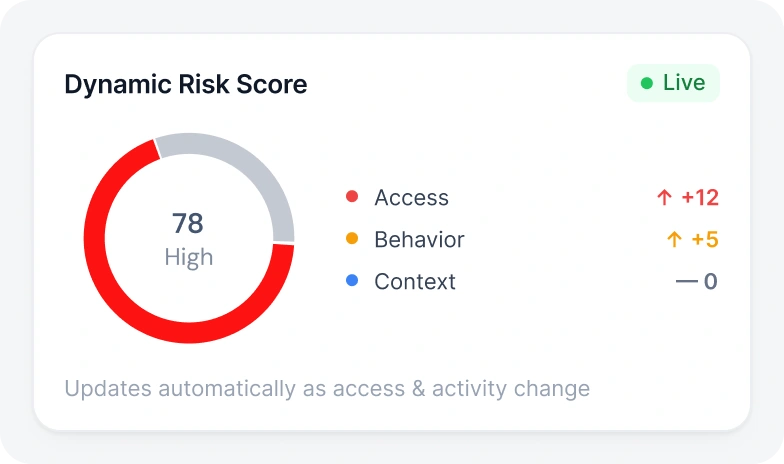
アクセス権限、行動、および状況に基づいて各IDにスコアを付け、権限、活動、または露出状況の変化に応じてスコアが自動的に更新されます。
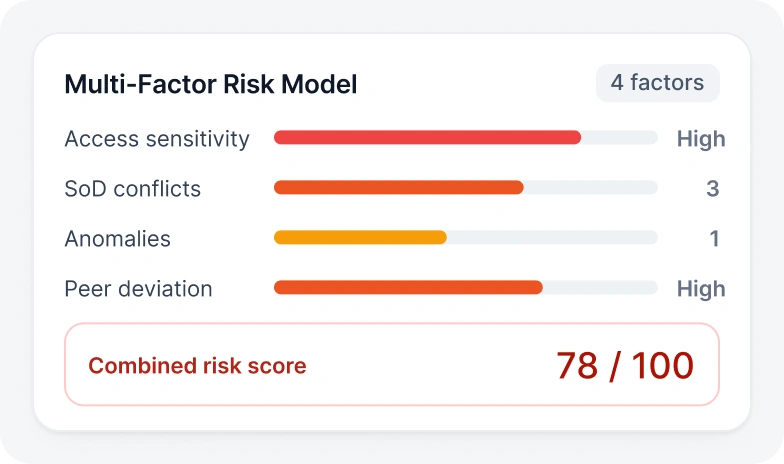
アクセスの機密性、職務分掌の衝突、有害な組み合わせ、異常、およびピア間の逸脱を統合して、比較可能な単一のスコアを作成します。これにより、IDおよびアクセス管理のリスク評価を包括的に把握できます。
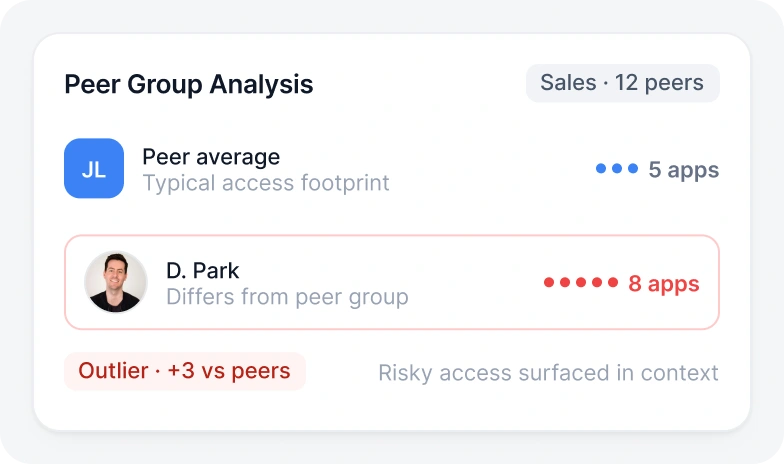
同じ役割や部署の同僚とアクセス権限が異なるIDを特定します。これにより、単独では正当に見えるものの、文脈によっては異常に見える危険なアクセス権限を明らかにするのに役立ちます。
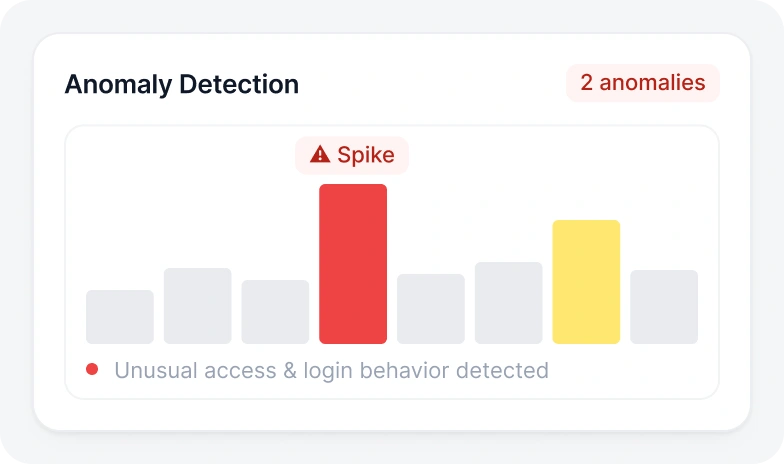
予期せぬログイン行動、異常なアクセス活動、使用パターンの不審な変化など、IDのリスクスコアを高めるような異常なアクセスや行動パターンを検出します。
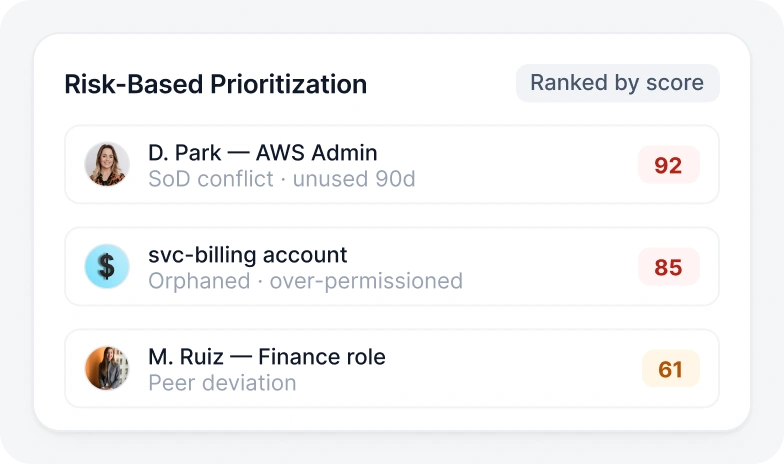
ID、アカウント、および権限に関する問題をスコア順にランク付けすることで、チームはリスクの高い項目から優先的に対処できます。これにより、業務効率が向上します。
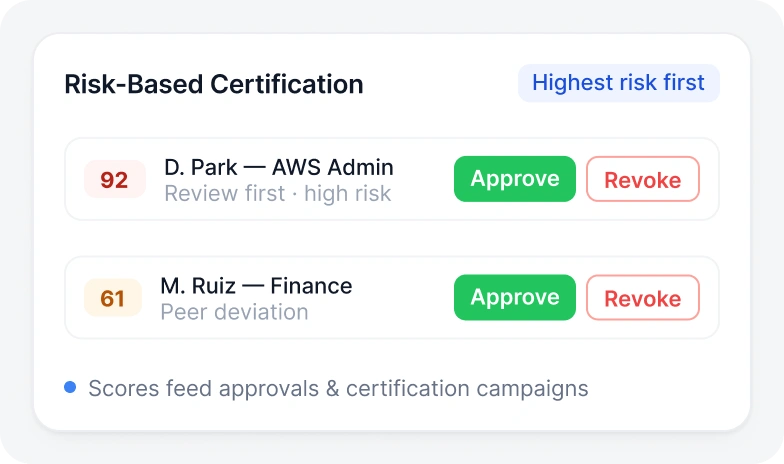
スコアを承認および認証キャンペーンに直接反映させることで、審査担当者は最も重要なアクセス権限から優先的に評価できるようになります。
最初の兆候から最終決定まで、リスクスコアリングは継続的に実行され、最も重要な点に焦点を当てます。

アプリ、クラウド、システム全体にわたって、ID、アカウント、権限、役割、その他のデータを収集します。

リスクを理解するために、アクセス感度、ポリシーの矛盾、有害な組み合わせ、異常、および同業他社との乖離を評価する。

各IDとアクセス権限の組み合わせに、動的なリスクスコアを割り当てる。

リスクの高い個人情報や権限については、是正措置、認証、またはさらなる調査を優先的に実施する。

このスコアを活用して、リスクに基づいたアクセス決定、よりスマートな承認、そしてより的を絞った審査を行いましょう。
miniOrange IGAプラットフォームは主要な規制枠組みをサポートしており、組織が常に監査に対応できる体制を維持できるよう支援します。
自動化された制御、報告、およびアクセス認証のワークフローへの継続的な準拠を確保する。
コンプライアンスフレームワークを見る
アクセス制御

健康

ISMS

タイプII

プライバシー

支払

Cybersecurity

India

プライバシー

支払

Cybersecurity

India
大量のリスク検出結果を迅速に分類することで、チームはリスクの高いIDと権限から優先的に対応できるようになります。これにより、処理の遅延が解消され、修復作業の効率が向上します。
レビュー担当者が、すべてのユーザーと権限に均等に労力を分散させるのではなく、最も精査すべきアクセス権限に重点を置くように誘導することで、認証プロセスをより効果的かつ効率的にすることができます。
アクセス要求および承認時にリスクスコアを活用することで、リスクが高い箇所ではより厳格な管理を適用し、リスクが低い箇所では摩擦を軽減できます。これにより、よりスマートで適応性の高いガバナンスが実現します。
同様の役割や部署の同僚と比べてアクセス権限が著しく異なるユーザーを特定することで、過剰な権限付与、隠れた特権、あるいは異常なアクセス経路の発見に役立ちます。これにより、IDリスクに対する可視性が強化されます。
miniOrange IGAは、IDリスクスコアリングをダッシュボード上で表示するだけでなく、実際のガバナンスプログラム内で活用できるように設計されています。

miniOrangeは既存のガバナンスプロセス、レビューサイクル、承認フローと整合しており、チームがすべてを一から再設計することなく、より強力なリスク管理を導入できるよう支援します。

クラウド、オンプレミス、ハイブリッド環境など、あらゆる環境で動作するため、より広範なアプリケーション環境全体でアクセスを評価および管理できます。
柔軟なノーコード方式を採用することで、ポリシー、業務上の役割、リスク許容度に合わせてスコアリングロジックをカスタマイズできます。これにより、組織にとって最も重要なリスクを測定できるようになります。
本人確認リスクスコアリング、リスク優先順位付け、およびリスクベースのアクセス制御に関するよくある質問。

