こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
職務分掌(SoD)とは、いかなる単一のユーザーも、監視なしに機密性の高い業務取引を開始、承認、または完了できるほどのアクセス権限を持たないことを保証する内部統制の原則である。
一人の人間が多くの重要なプロセスを管理している場合、不正行為、コンプライアンス違反、およびエラーが発生する可能性があります。SoD(職務分掌)は、検出、防止、および証明書を考慮したリスク評価を通じて、有害なアクセス組み合わせを防止します。一般的なSoDの例としては、給与処理と給与承認、ベンダーの作成とベンダーへの支払い承認などがあります。
SAP、Oracle、Workday、またはDynamics環境における、複数のアプリケーションにまたがる盲点を特定し、解決します。

各アプリケーションは、自身の役割のみをチェックします。ユーザーは各アプリケーションで「問題ない」ように見えても、すべての権限を合計すると、危険な権限の組み合わせになっている可能性があります。

従来の職務分掌(SoD)ツールは複雑で、コンサルタント主導型であり、変更が困難です。ルールやSoDマトリックスは現実からかけ離れており、リスクが最も急速に増大するまさにその部分に、カバー範囲の抜け穴が生じています。

探偵専用の権限分離チェックはスケジュールに基づいて実行されます。レポートに競合が現れる頃には、そのアクセス権限は既に付与されており、誰かが気づくまでに数週間、あるいは数ヶ月も使用されている可能性があります。

スプレッドシートで作成した職務分掌マトリックスでは、新しい役割、権限の変更、プロセスの更新に対応しきれません。紙上の設計が、ユーザーが実際に持っているアクセス権限と一致しなくなってしまうのです。

リスク管理の不備はSOX法違反につながり、最終的には監査で繰り返し指摘される問題となる。発見されなかったり、是正されなかったりする矛盾は繰り返し指摘される問題として現れ、内部統制が効果的でないことを示す。

役割が積み重なることで、誰も承認、設計、文書化していない隠れた職務分掌(SoD)の競合が発生します。NHI(非内部情報)には、構造化されたSoDチェックを経ることがほとんどない権限が付与されています。これは重大なリスクとなっています。
効果的な職務分掌(SoD)とリスク管理は、あらゆるアクセス決定に組み込まれた継続的なプロセスの一部です。
同一のIDに付与してはならない権限を定義します。これらのルールは、互換性のない役割、権限、およびプロセスをマッピングする職務分掌(SoD)マトリックスに体系化されます。
接続されたすべてのシステムから役割と権限をマッピングし、それらをIDにリンクします。これにより、各ユーザーとNHIが実際に何ができるのかを完全に把握できます。
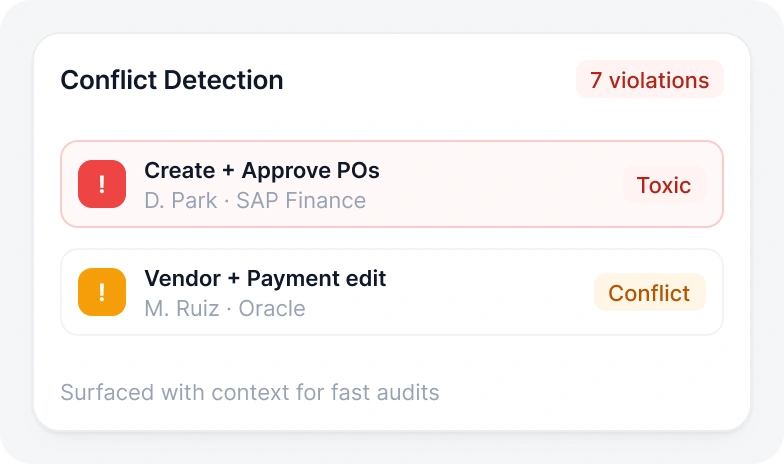
ユーザーアクセスは、SoDマトリックスに基づいて継続的に評価されます。SoD違反や不適切なアクセス組み合わせ(複数のアプリケーションにまたがる競合を含む)はすべてフラグ付けされます。
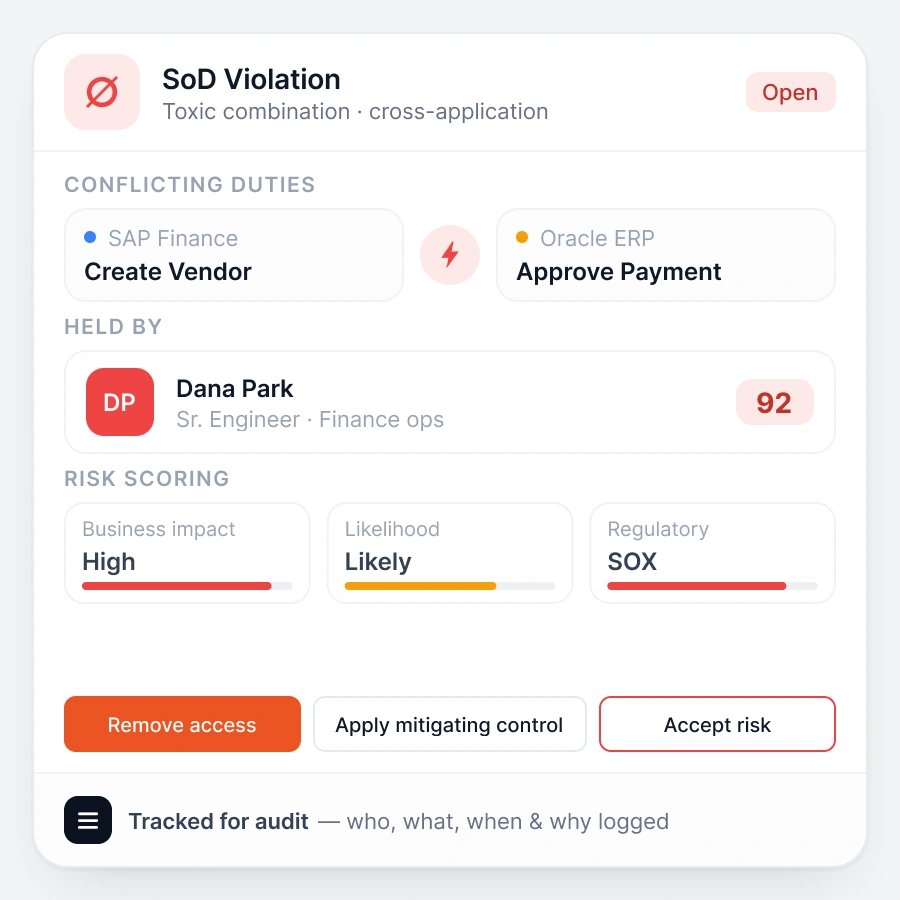
各紛争は、事業への影響、発生可能性、および規制上の関連性に基づいて評価されます。リスクの高い紛争が上位に表示されるため、チームは真に重要なことに集中できます。
競合は、アクセス権の削除または変更、文書化された制御の適用、あるいはリスクの受容によって解決されます。ワークフローは、誰が、いつ、何をしたのか、そしてその理由を追跡し、監査に対応できる証拠を提供します。
miniOrangeは、ERPシステムとクラウドプラットフォーム全体にわたるエンドツーエンドの職務分掌(SoD)およびリスク管理を提供します。
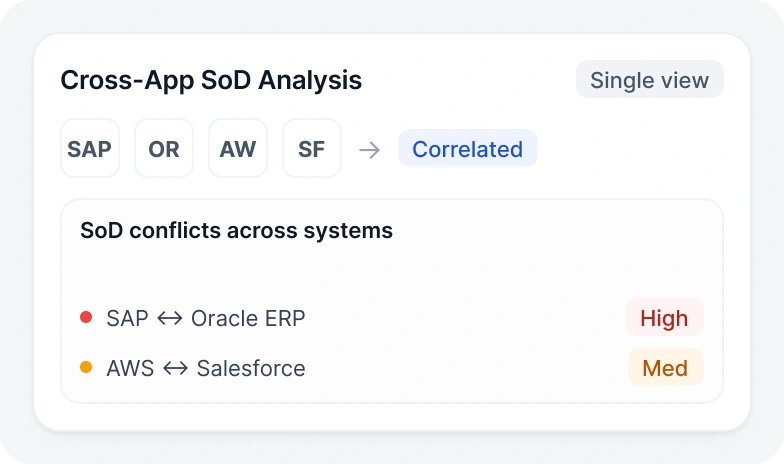
IDと権限を関連付けることで、アプリケーション、ERP、クラウド全体にわたるSoDの競合を単一のビューで把握し、アクセスリスクを分析してSoDを一元的に管理できます。
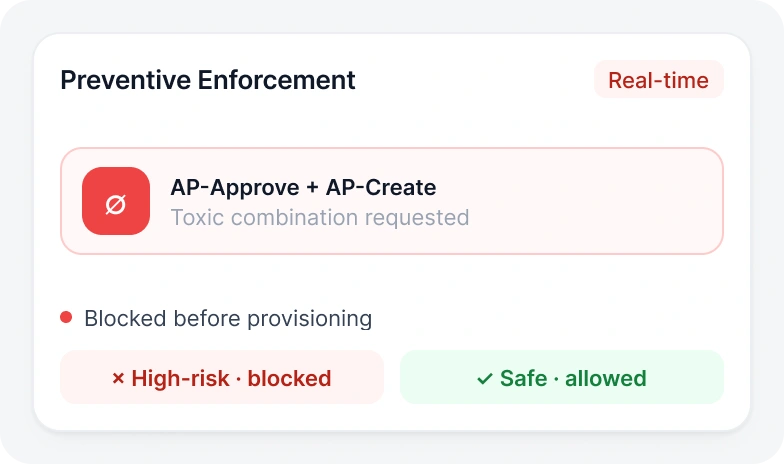
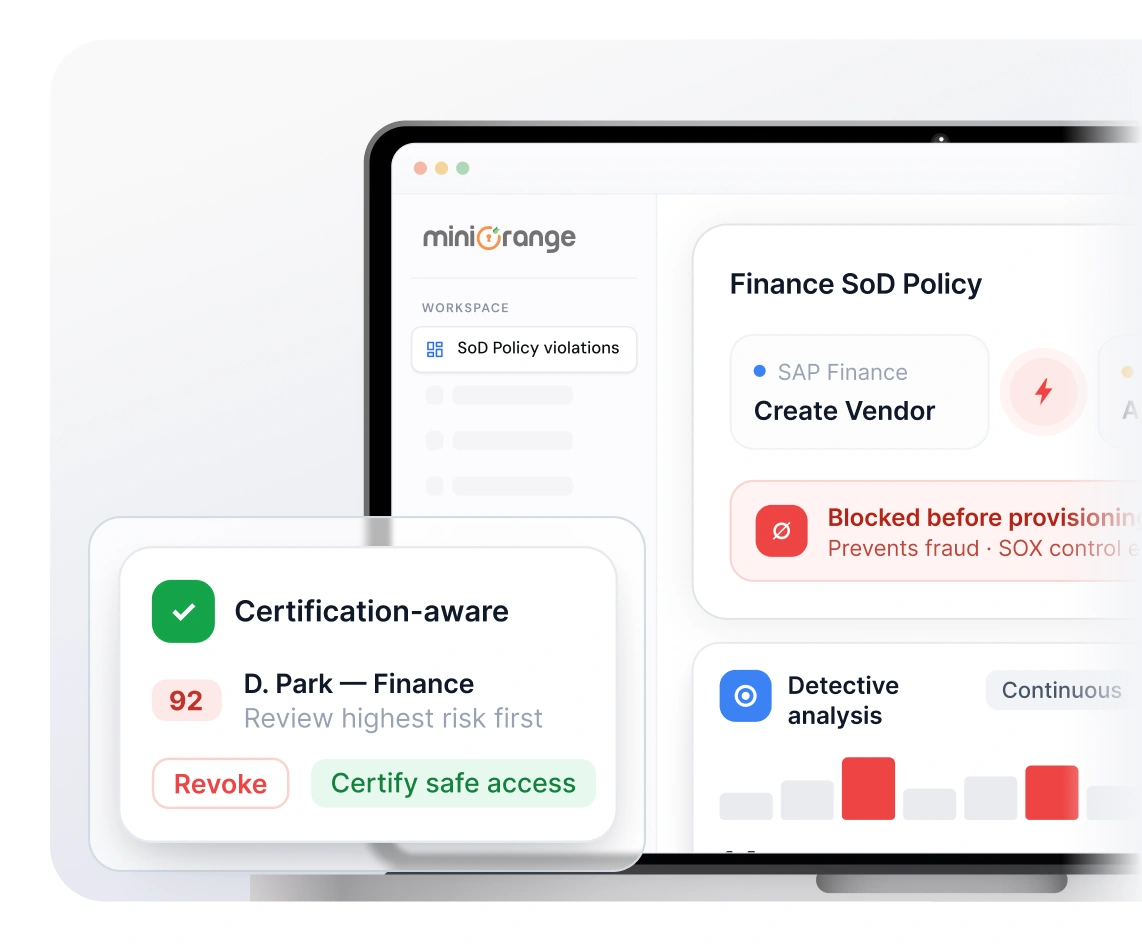
リアルタイムのリスク制御により、要求時点で有害なアクセス組み合わせを阻止し、高リスクのアクセスが許可される前にブロックします。
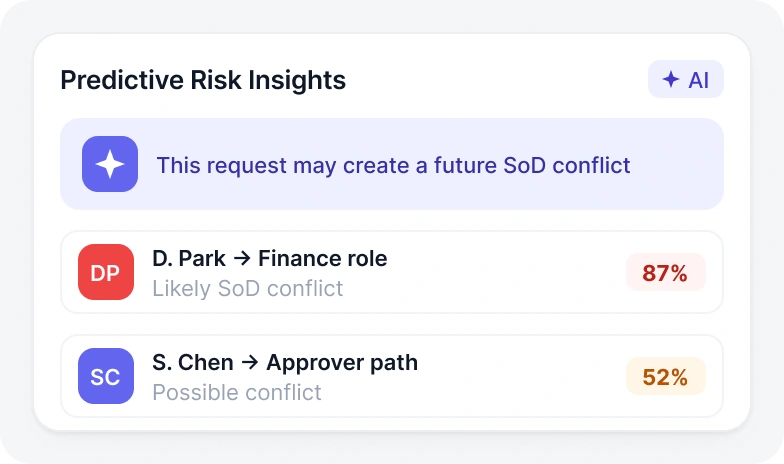
AIを活用して、将来的に職務分掌(SoD)の衝突を引き起こす可能性のあるアクセス要求を特定します。リスクスコアリングを利用して、どのユーザー、役割、アクセス経路がSoD問題を引き起こす可能性が最も高いかを把握し、チームはリスクの高い衝突から優先的に対処します。
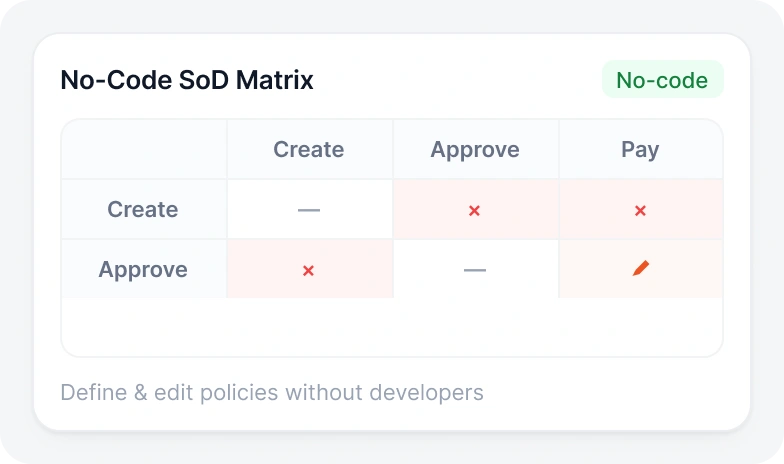
ノーコードインターフェースでSoDマトリックスを定義、更新、維持することで、リスク管理チームとコンプライアンスチームは、開発者やコンサルタントに頼ることなくSoDポリシーを管理できます。
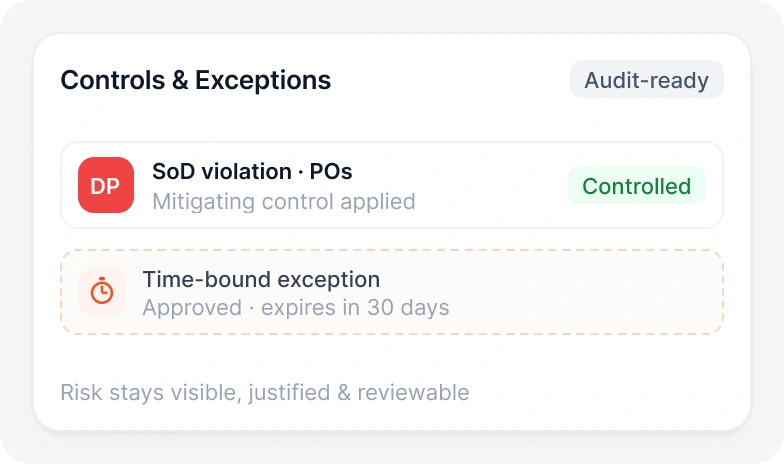
特定の職務分掌違反に対する緩和策と期限付き例外を決定し、職務分掌リスクを可視化し、正当化し、監査レビューに備えられるようにする。
職務分掌は、監査人が最初に指摘する可能性の高いまさにそのユースケースを想定して設計・導入されています。
miniOrange IGAプラットフォームは主要な規制枠組みをサポートしており、組織が常に監査に対応できる体制を維持できるよう支援します。
自動化された制御、報告、およびアクセス認証のワークフローへの継続的な準拠を確保する。
コンプライアンスフレームワークを見る
アクセス制御

健康

ISMS

タイプII

プライバシー

支払

Cybersecurity

India

プライバシー

支払

Cybersecurity

India
すべてのアクセス要求を、SoDルールセットに基づいてリアルタイムで評価します。競合する組み合わせは、プロビジョニング後や次回の四半期レビュー時ではなく、要求時に即座に検知します。
予測分析を用いて、承認された場合に高リスクの毒性物質の組み合わせとなる可能性のある保留中のアクセス要求を特定する。
現在の職務分掌ルールセットに基づいてユーザーアクセスプロファイルを再評価し、役割変更によって生じる競合を次回の年次監査まで放置せず、即座に発見できるようにする。
指摘されたすべての矛盾、承認された例外、および適用された統制について、明確で体系的な説明を用意してください。監査担当者は、誰が、いつ、どのようなリスクがあったのか、そしてどのように対処されたのかに関する完全な文書を入手できます。
miniOrangeは、エンタープライズ向けSoDソリューションの高度な機能と、従来のプラットフォームでは実現できないスピードと経済性を兼ね備えています。

要求時点で職務分掌(SoD)を適用し、プロビジョニング前に発生する可能性のある競合を予測し、外部コンサルタントへの依存を排除するノーコードのルール管理を提供します。
miniOrangeは、ERPシステム、クラウドプラットフォーム、SaaSアプリケーション、および非人間型IDなど、あらゆるシステムやデバイスを単一の統合されたIDおよびアクセス管理プラットフォーム上でSoD(職務分掌)の対象とします。

従来のSoDソリューションは、導入に数ヶ月、複数年契約、そして多額のサービス費用を必要とします。miniOrangeは、従来のSoDソリューションよりも迅速に導入でき、コストも低く抑えられます。
職務分掌、職務分掌マトリックス、有害アクセス権限の組み合わせ、リスク管理に関するよくある質問。