こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×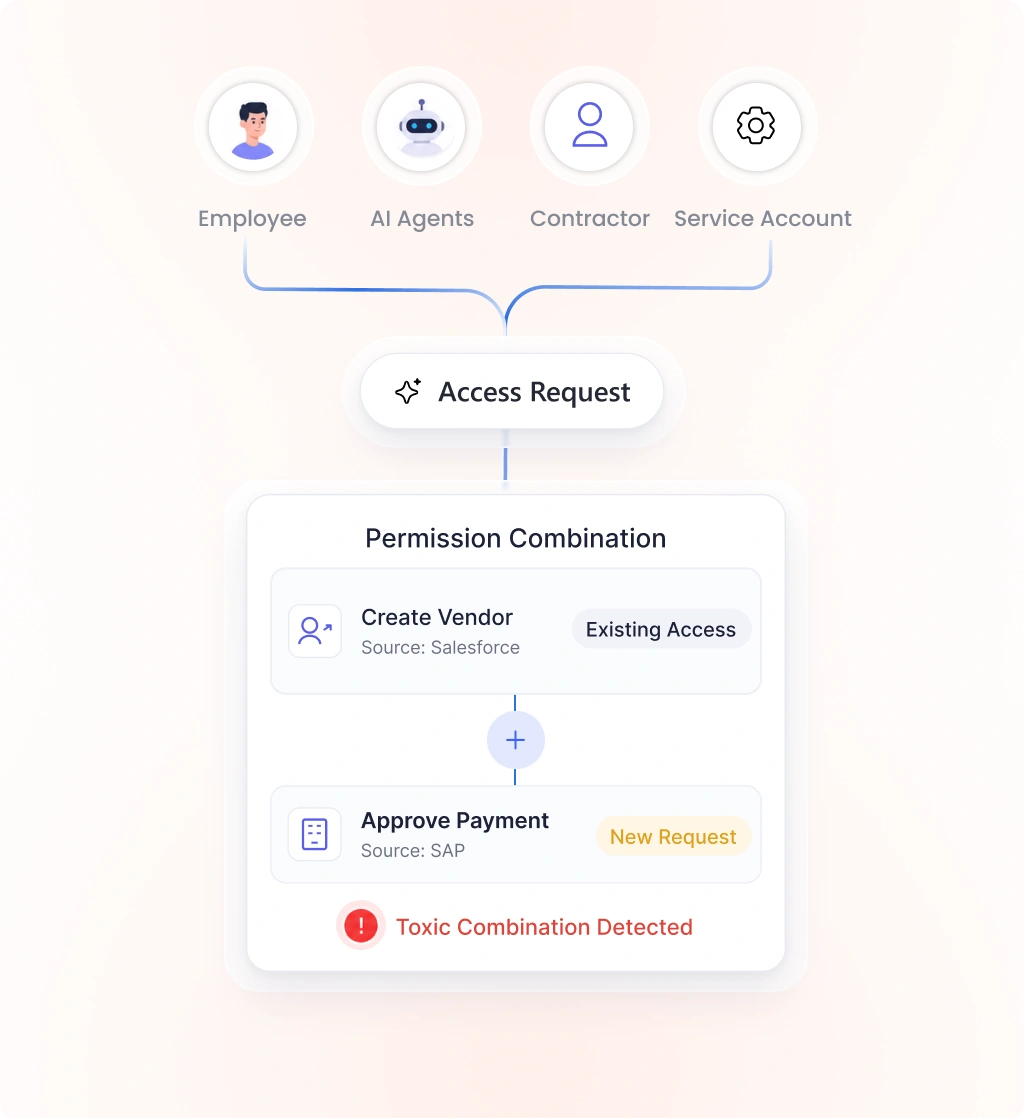
有害なアクセス権限の組み合わせとは、単体では無害な2つ以上の権限が組み合わさることで、深刻なリスクを生み出す状態を指します。例えば、ベンダーの作成と、そのベンダーへの支払いの承認の両方の権限を持つ従業員を考えてみましょう。これらの権限はそれぞれ正当なものですが、組み合わせることで不正行為の温床となります。
有害な組み合わせは、職務分掌(SoD)に違反することが多く、監査失敗、内部不正、データ漏洩の主な原因となります。これは特に、異なるチームが共有された可視性なしに、異なるシステム間で権限を付与している場合に顕著です。
ほとんどのアクセスリスクは、本来相互に通信するように設計されていないシステム全体に散在しており、一見すると分かりにくい場所に潜んでいます。なぜこれらのリスクが見過ごされてしまうのかを理解することが重要です。

単一の権限だけでは、通常は問題視されません。しかし、同じIDが2つ目の権限も持っている場合、その組み合わせによって悪用可能な脆弱性が生じ、アクセス審査ではそれを検知できない可能性があります。

有害なアクセス権限の組み合わせは、多くの場合、複数のアプリにまたがります。各アプリが個別にアクセス権限を付与するため、システム全体で権限が累積されると、ユーザーが何ができるのかを単一のシステムで把握することはできません。

役割の変更、プロジェクトの割り当て、一時的なアクセス権限の付与など、あらゆる行為は権限の階層を積み重ねていきます。定期的な整理を行わないと、権限が蓄積され、権限の拡大につながります。

ほとんどの組織は、監査時または不正行為発生後に、有害なアクセス権限の組み合わせを発見します。発見が遅れると、是正措置にかかる費用や、過剰な権限付与によって生じた損害など、様々なコストが発生します。

定期的なアクセス認証は、管理者が権限のスプレッドシートを手作業で確認することに依存しているが、IDやアプリケーションが増えるにつれて、このプロセスは拡張性に欠ける。

サービスアカウント、RPAボット、AIエージェントは迅速にプロビジョニングされ、多くの場合、広範な権限が付与され、レビューされることはほとんどありません。そのため、誰も気づかないうちに、危険なアクセス権限の組み合わせが保持されている可能性があります。
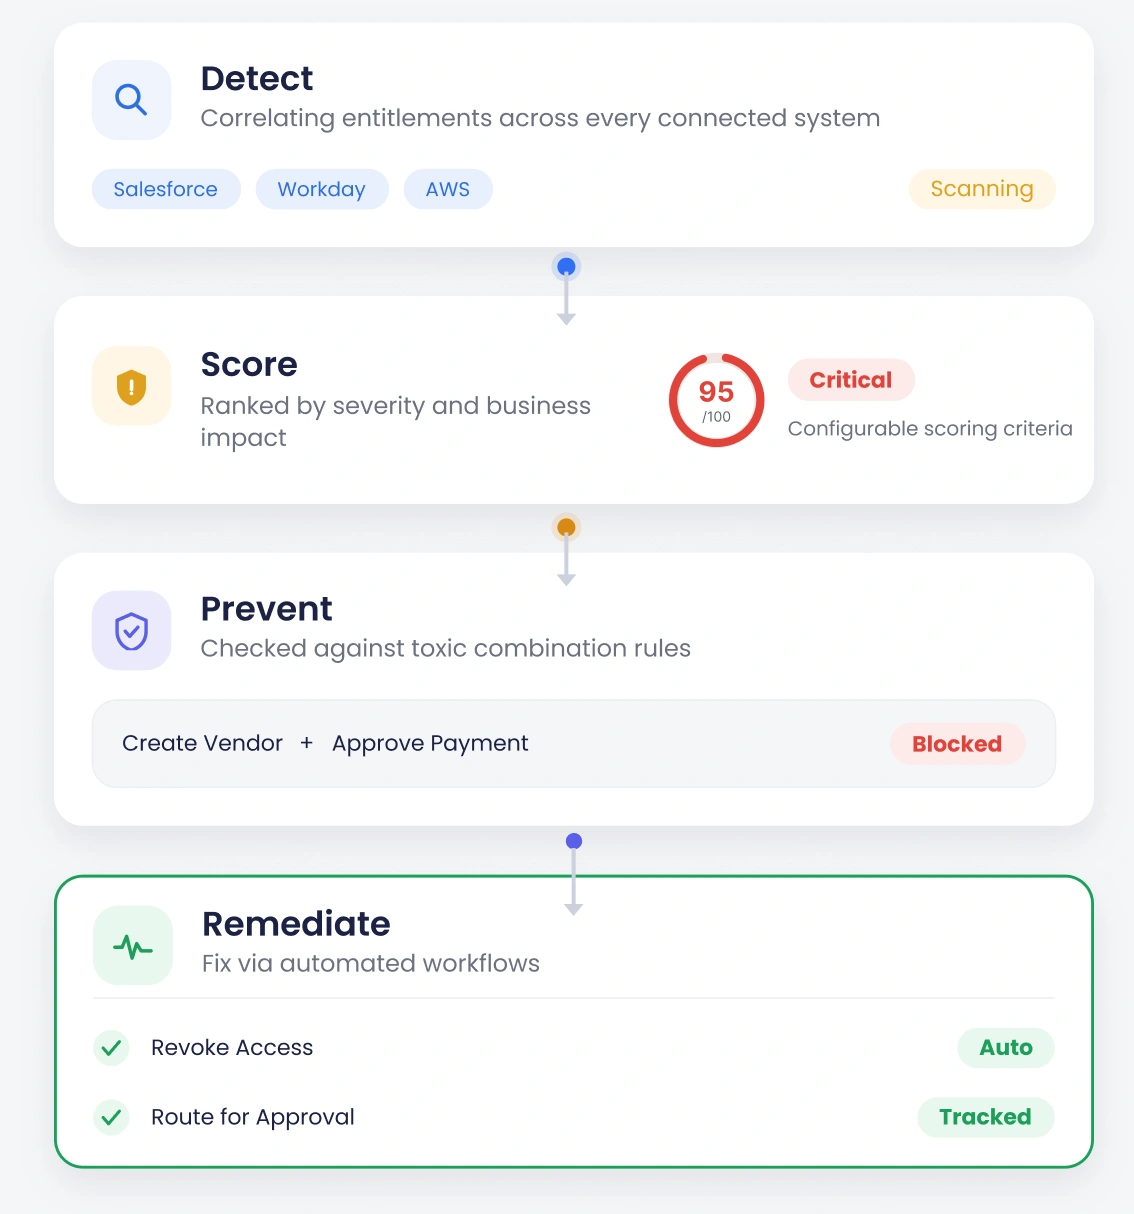
接続されているすべてのシステムからの権限を継続的に関連付けることで、アプリとクラウド環境全体にわたる危険なアクセス組み合わせを検出します。
リスクの深刻度とビジネスへの影響度に基づいて各リスクをランク付けし、重要な事項を優先します。設定可能なスコアリング基準を使用することで、最も脅威の高いものから優先的に対策を講じることができます。
アクセス要求時に、危険な組み合わせが作成されないようにします。承認前に、すべてのアクセス要求を有害な組み合わせに関するルールと照合します。
自動化されたワークフローを通じてアクセス権を削除または調整することで、既存の問題を解決します。承認権限の取り消し、適切な規模への調整、または承認ルートの決定を、完全な監査証跡に基づいて実行します。
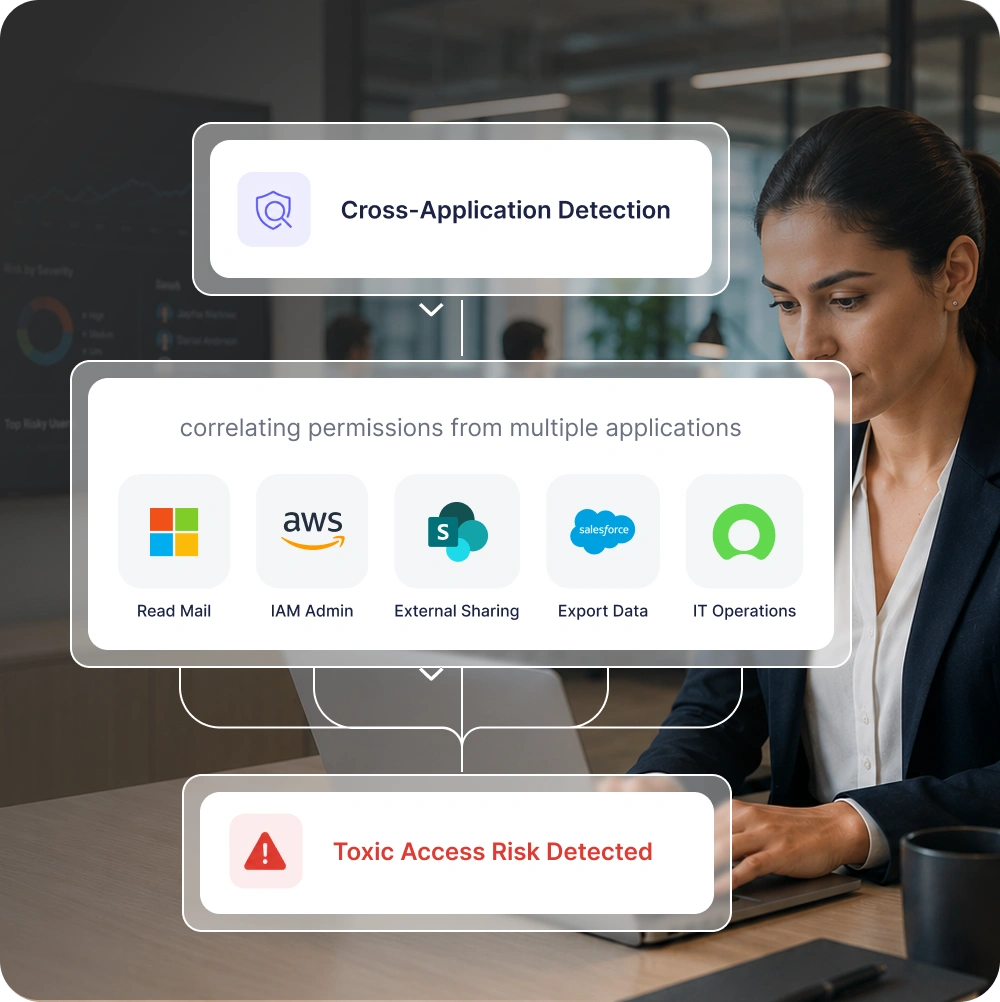
単一のシステム内だけでなく、複数のアプリやクラウドプラットフォームにまたがる有害な組み合わせを見つけ出す。ID環境全体にわたる権限データを関連付け、見落とされたリスクを特定する。
ノーコードルールエンジンを使用して、自社にとっての「有害」の定義を明確にしましょう。このエンジンは、職務分掌違反をはじめとする様々な違反を網羅しています。スクリプトやエンジニアリングサポートなしで、ルールを直接構築、テスト、調整できます。
有害な組み合わせを生み出す可能性のあるアクセス要求は、承認される前にフラグを立ててブロックします。これにより、アクセスリスクの検出は、事後的な監査ではなく、予防的な制御へと変わります。
リスクベースのアクセススコアリング機能を内蔵し、最も危険な組み合わせを優先的に処理します。ビジネスへの影響とリスクレベルに基づいて要素をランク付けすることで、最もリスクの高いものから順に対策を講じることができます。
クラウドプラットフォーム全体にわたるサービスアカウント、ボット、AIエージェントへの不正アクセスを検出します。従来のツールでは見落とされがちなマシンIDリスクにも、同様の検出ロジックを適用します。
アクセス例外が発生した場合は、完全な監査証跡を残した上で、権限を取り消す、適切な規模に調整する、または緩和策を適用する。アクセス権限を削除できない場合は、コンプライアンスとリスク軽減のために、業務上の正当性、承認、および緩和策を文書化する。
分散した権利管理から継続的なアクセス監視へと移行するには、5つの簡単なステップが必要です。

事前に構築されたコネクタを使用して、アプリやクラウド環境全体にわたるID、権限、役割を収集し、統一されたビューを提供します。

ノーコード方式で、有害な組み合わせや職務分掌ルールを設定します。セキュリティチームとコンプライアンスチームが、IT部門に依存することなくリスクロジックをコード化できるようにします。

特定の時点のスナップショットに頼るのではなく、危険なアクセス組み合わせが出現するたびに継続的に特定する。

各発見事項を深刻度とビジネスリスクに基づいてランク付けすることで、修復チームはどの組み合わせに即座に対応する必要があるかを常に把握できます。

取り消し、適正規模への調整、または緩和策の適用を行います。修正内容を承認者にルーティングし、すべてのアクションをログに記録する自動化されたワークフローを使用します。
組織内で最も重要な場面で、有害アクセス検知をどのように活用できるかをご覧ください。
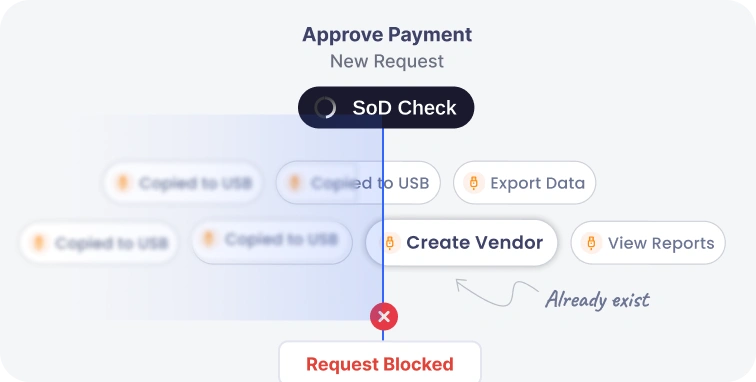
リクエスト時に、作成と承認の両方を1つのIDで行えるような不正行為を検知し、阻止します。これは金融業界で最もよく見られる不正行為です。
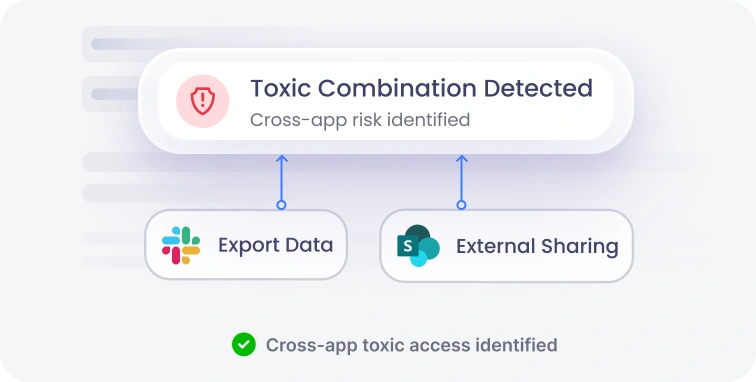
データアクセス、エクスポート権限、外部共有権限の組み合わせなど、単一のシステムでは単独では検出できない、アプリ間の有害なアクセスを捕捉します。
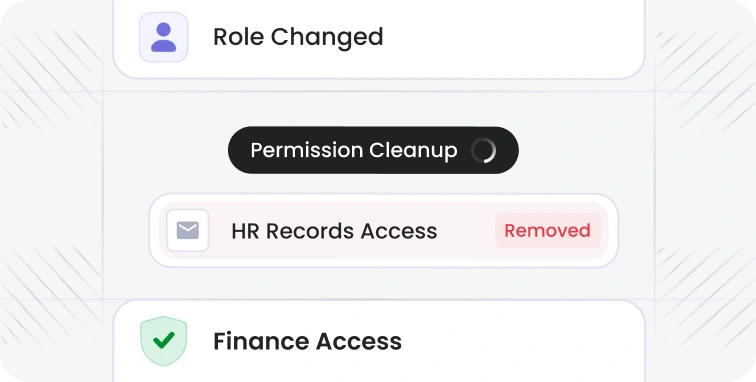
役割変更、異動、完了したプロジェクトによって残された権限の蓄積をクリーンアップします。これにより、権限の肥大化を防ぎます。
miniOrange IGAプラットフォームは主要な規制枠組みをサポートしており、組織が常に監査に対応できる体制を維持できるよう支援します。
自動化された制御、報告、およびアクセス認証のワークフローへの継続的な準拠を確保する。
コンプライアンスフレームワークを見る
アクセス制御

健康

ISMS

タイプII

プライバシー

支払

Cybersecurity

India

プライバシー

支払

Cybersecurity

India
既存のシステム構成と連携するため、環境を再構築することなくアクセス制御を開始できます。事前に構築されたコネクタにより、既に運用中のシステムと統合できます。
定期的なチェックに頼るのではなく、継続的に問題を監視・防止することで、新たな有害な組み合わせが次の定期レビュー時ではなく、発生した瞬間に発見されるようにします。
クラウド、オンプレミス、ハイブリッド環境を、トレードオフを強いることなくサポートするため、アプリケーションやデータがどこに存在していても、一貫した有害アクセス検出を実現できます。
コンサルタントに頼ることなく簡単にルールを定義・管理でき、有害な組み合わせロジックを適切な担当者が管理できるようにします。
有害なアクセス検出、職務分掌違反、および危険な権限の組み合わせに関するよくある質問。

