こんにちは!

助けが必要? 私たちはここにいます!

miniOrange サポート
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

LDAPを使用した認証


この機能により、ユーザーはLDAP/LDAPSプロトコルを介してActive Directory(AD)の認証情報を使用してPAMに認証できます。

認証フローではまず、AD構成がデフォルトの認証として設定されているかどうかを確認します。
  • AD認証が有効になっている場合、ユーザーのログイン要求はADに対して検証されます。
  • ユーザーがActive Directoryには存在するがローカルには存在しない場合、PAMはActive Directoryからプロファイル情報と属性を自動的にユーザーにプロビジョニングします。
  • フォールバック認証が有効になっていて、AD認証が失敗した場合、PAMはローカル認証にフォールバックします。
  • フォールバック認証が無効になっている場合、AD認証のみが許可されます。

1. AD構成を追加する

  • 管理者権限を使用してPAMダッシュボードにログインしてください。
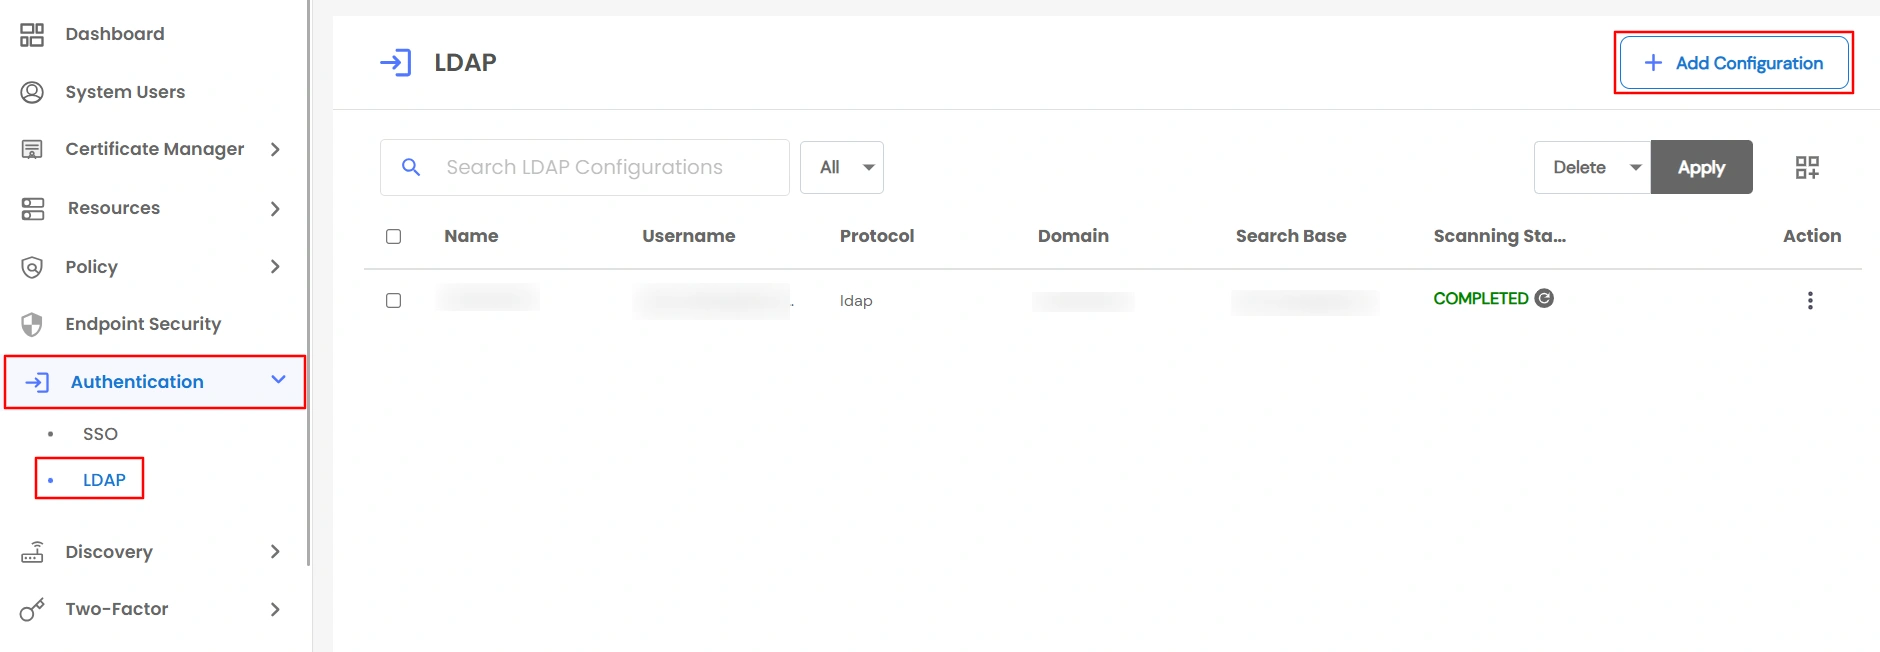
  • 左側のメニューから、 認証 >> LDAP.
  • ソフトウェアの制限をクリック 新しい LDAP 構成を追加する 新しいLDAP構成を作成する。
  • LDAP認証 - 認証ldapナビゲーションメニュー

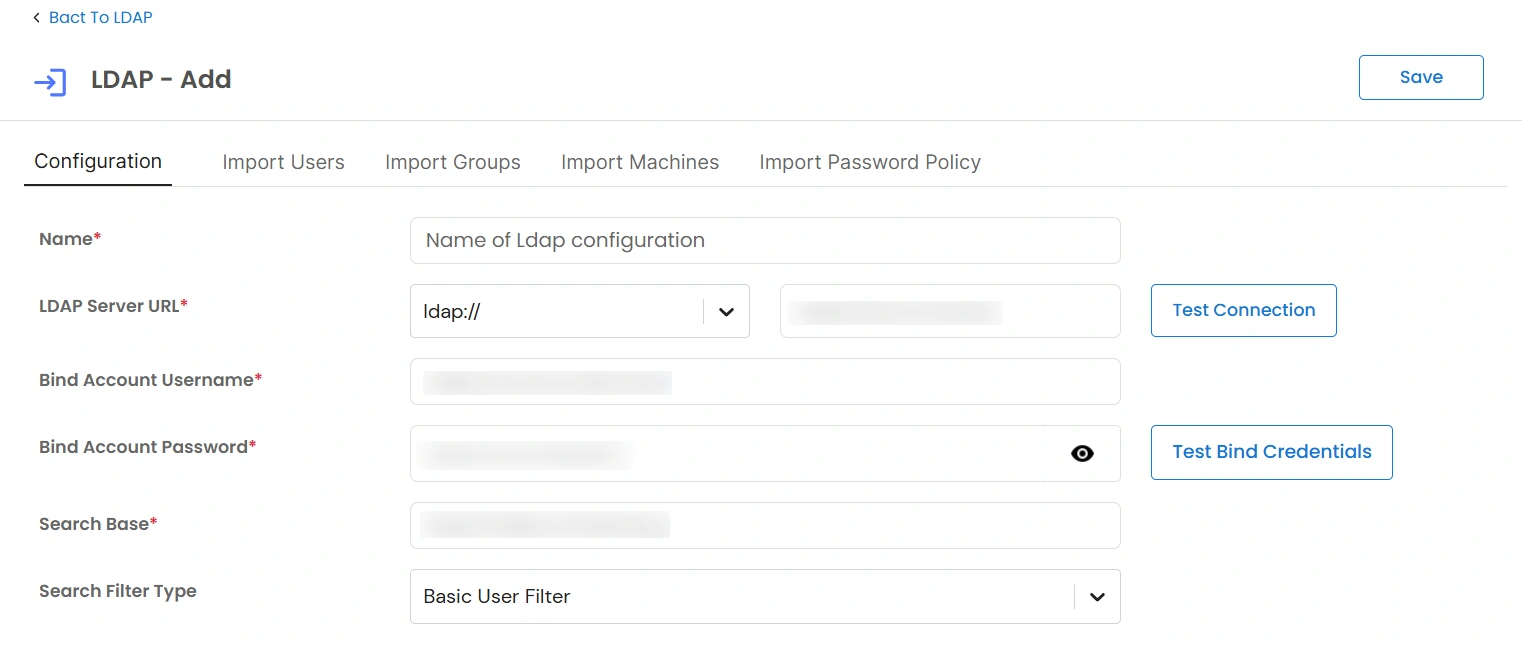
  • 詳しくはこちら 設定を追加する 必要な情報を入力してください。
  • フィールド 詳細説明
    名前 PAM内でこのLDAP/Active Directory構成を識別するために使用される一意の名前。
    LDAPサーバーのURL LDAPサーバーのプロトコルとFQDNまたはIPアドレス。
    アカウントのユーザー名をバインドする 認証およびディレクトリ操作の実行に使用されるLDAPサービスアカウントのユーザー名。
    アカウントのパスワードをバインドする LDAPサーバーに安全に接続するためのバインドアカウントのパスワード。
    検索ベース ユーザー、グループ、マシンなどのLDAPオブジェクトを検索する際の基準となる識別名(DN)。
    LDAP認証 - 必要な詳細情報を入力してください

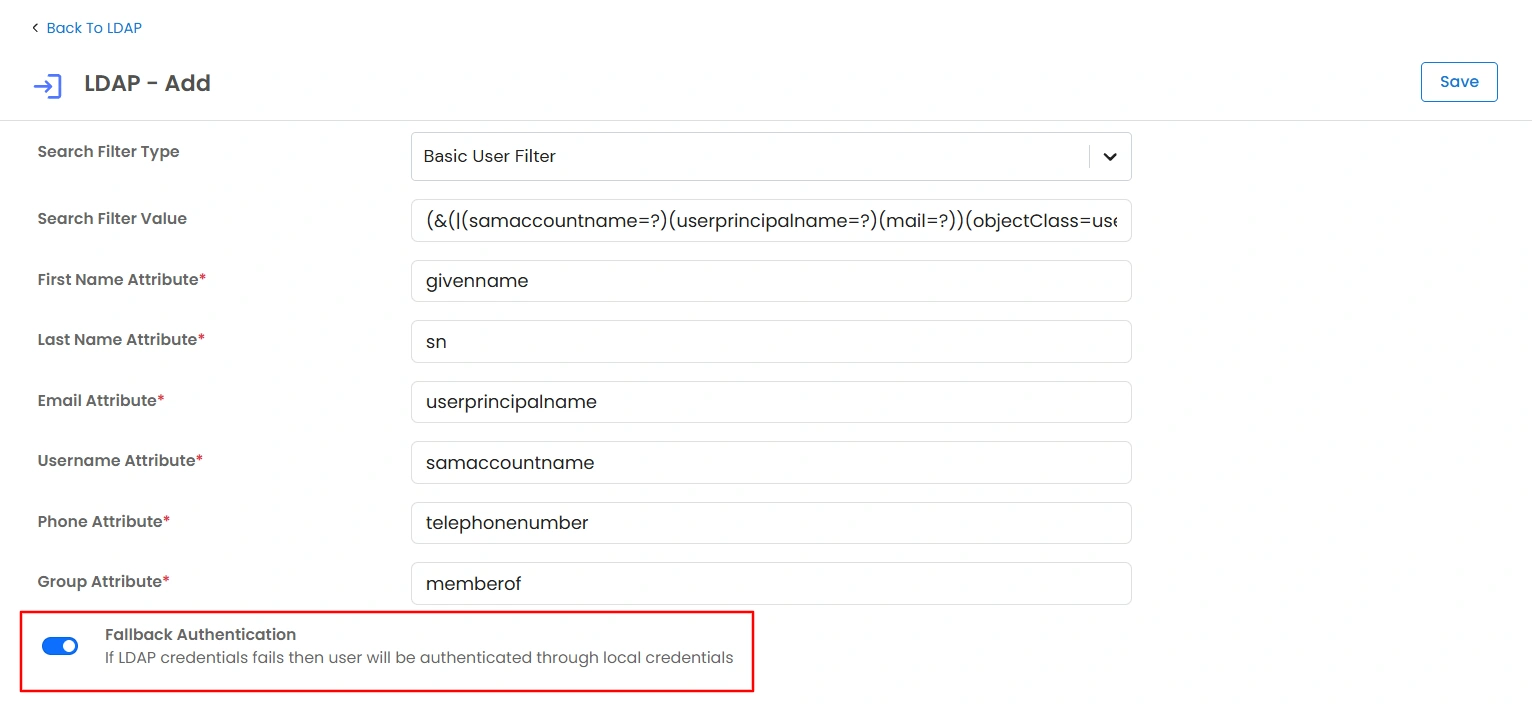
  • 次に、 フォールバック認証 :
    • 使用可能LDAP認証が失敗した場合、PAMはローカル認証にフォールバックします。
    • 身体障がい者LDAP認証のみが許可されます。LDAP認証が失敗した場合、ローカル認証情報は使用できません。
  • LDAP認証 - フォールバック認証の設定

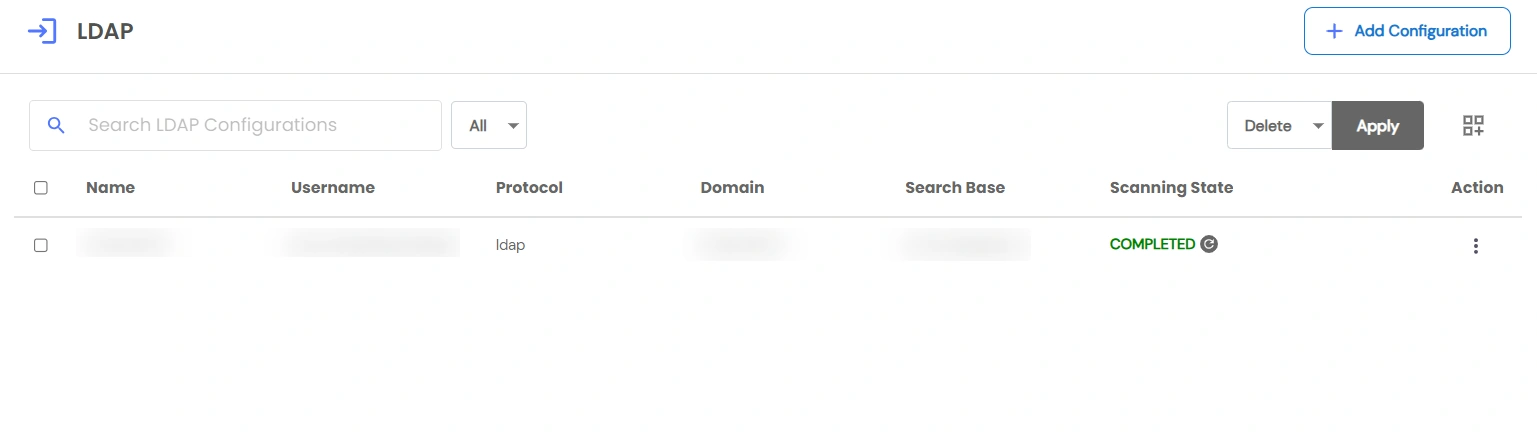
  • 詳しくはこちら Save新しく作成された設定は、LDAP設定リストに表示されます。
  • LDAP認証 - 設定の保存

2. 認証を設定する

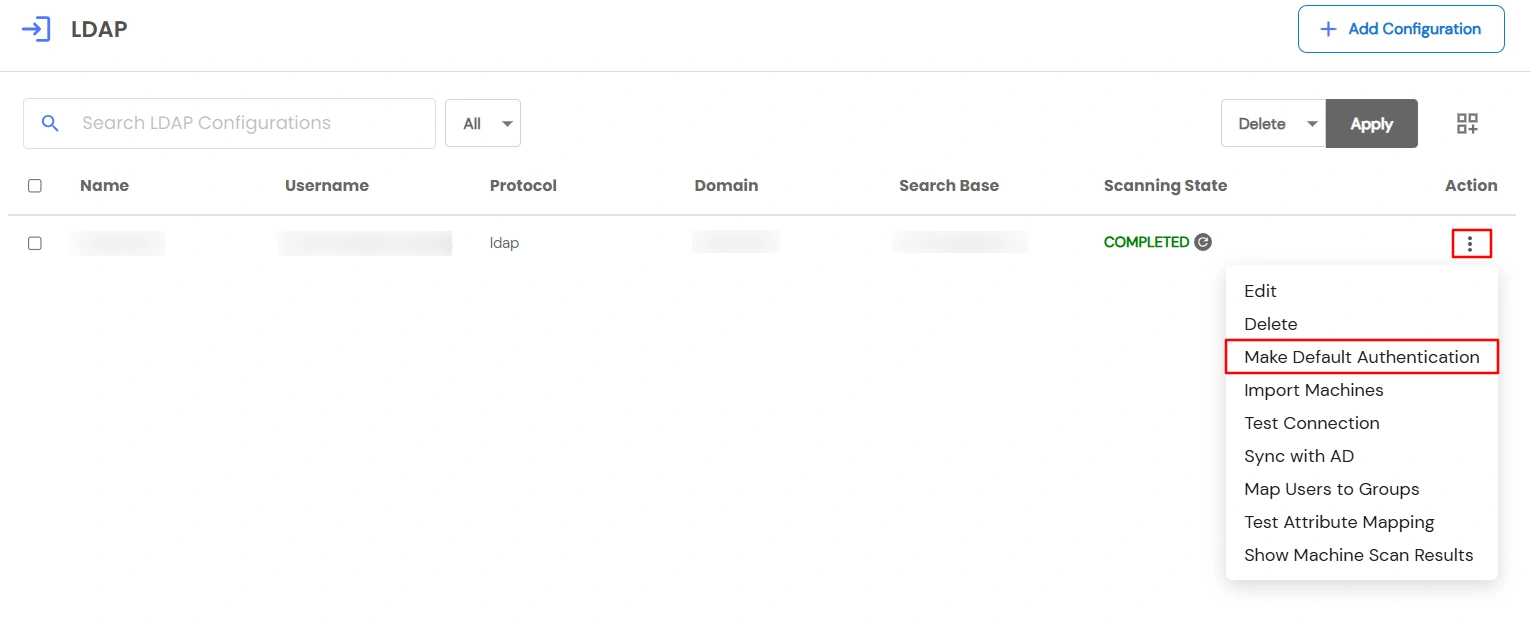
  • LDAP リストで、 アクション(⋮) 設定メニュー。
  • 選択 デフォルト認証を設定する.
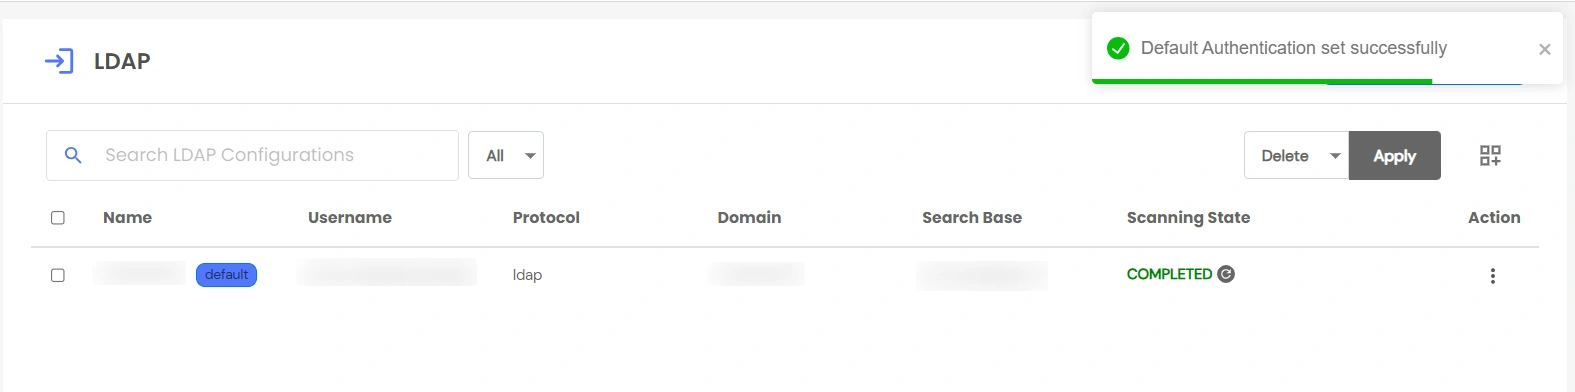
    • 選択されたActive Directoryが、デフォルトの認証ソースになります。
    • ユーザーは、Active Directoryの認証情報を使用してログインできるようになりました。
  • LDAP認証 - デフォルトの認証方法にするをクリック

    LDAP認証 - デフォルト認証が正常に完了しました