こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

ほとんどのPAMプラットフォームは、「このユーザーはこのシステムへのアクセスを許可されているか?」という一つの疑問に答えるために構築されました。しかし、もはやそれだけでは不十分です。盗まれた認証情報は有効なログインとして表示され、内部犯行は承認された権限の範囲内で行われ、特権アクセスも発生します。静的な制御では対応しきれず、コンプライアンスフレームワークは定期的なレビューではなく、継続的な監視を要求しています。
miniOrange PAMの異常検知機能は、特権アクセスがどのように使用されているかを継続的に分析する行動インテリジェンスレイヤーを追加します。これにより、IDとシステムに関する動的なベースラインが構築され、認証情報の漏洩、ポリシー違反、横方向の移動、侵害前の活動をリアルタイムで検知し、リスクに基づいた即時的な対策を可能にし、PAMを事後対応型の制御から事前対応型の防御へと移行させます。
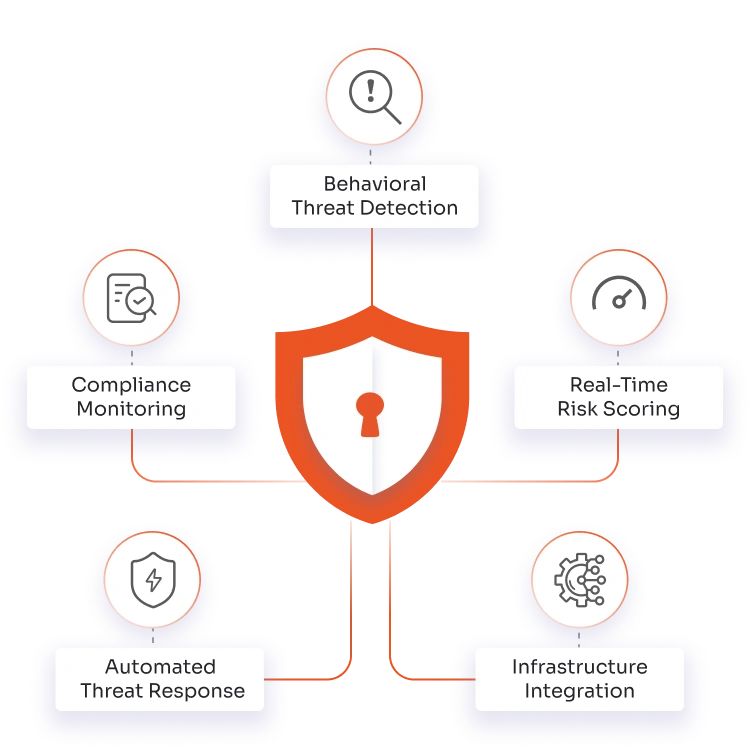
miniOrange PAMは、特権ユーザーの行動を継続的に分析し、高リスクな逸脱をリアルタイムで検知し、ポリシーに基づいた迅速な対応を強制するために構築された、ID中心の自動異常検知機能を備えています。
AIを活用した行動分析は、特権を持つユーザーがどのようにシステムにアクセスするかを学習し、内部関係者による不正使用、認証情報の漏洩、異常なログイン、および不審な管理活動をリアルタイムで検出します。
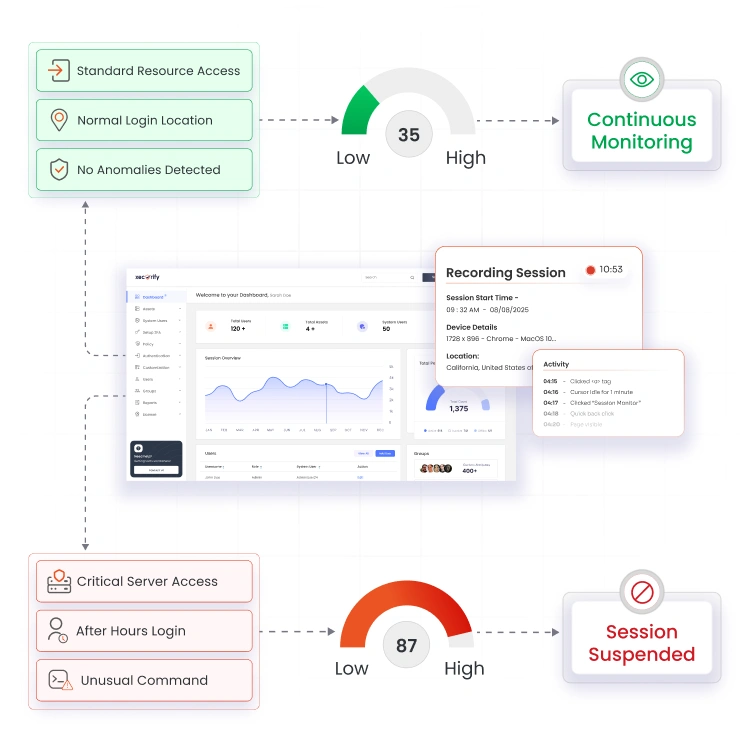
継続的なセッションレベルのリスク評価は、複数の行動シグナルを関連付けることで、権限昇格の試み、横方向の移動、高リスクな行動、および疑わしいアクセス経路を即座に特定します。
ネイティブ統合により、既存のPAM展開全体に異常検知機能が拡張され、オンプレミス、クラウド、ハイブリッド、およびサードパーティの特権アクセスに対して、一貫した監視とポリシーに準拠した制御が提供されます。
リスク閾値に基づいて、適応型認証、セッションの一時停止、または終了が自動的にトリガーされ、手動による調査なしにアクティブな脅威を即座に封じ込めることが可能になります。
監査対応可能な行動履歴データは、ポリシー違反、不正アクセス試行、異常な操作を明確に示し、継続的なコンプライアンス遵守を支援し、フォレンジック分析を迅速化します。
高精度な行動アラートとリスクコンテキストがSIEMおよびITSMツールに直接連携されるため、SOCはコンソールを切り替えることなく、単一のワークフローから調査と対応を行うことができます。
特権的な活動を、行動状況の把握とポリシーの適用に基づき継続的に監視する。
重要な財務システムへの管理者アクセスに関するリアルタイムの監視と監査証跡。
カード所有者データ環境への不正アクセスおよび異常アクセスの検出。
機密性の高い医療情報への異常なアクセスを監視し、迅速に特定する。
リアルタイムのリスクシグナルに基づいた、特権的行動の継続的な検証。
単一のダッシュボードから行動分析と自動応答をすばやく設定できます

機械学習エンジンをトレーニングして、組織における「正常な」アクセス動作の基準値を確立します。

AIの感度を微調整し、低リスク、中リスク、高リスクのイベントに対して独自のしきい値を設定します。

SSO、VPN、PAMログインなど、どの認証プロセス(認証経路)を積極的に監視するかを正確に選択します。

リアルタイムのリスクスコアを計算するために使用するコンテキストシグナル(位置情報、デバイスフィンガープリント、ネットワークIPなど)を選択します。

リスクの閾値を、多要素認証の段階的導入からセッションの即時終了まで、自動化されたセキュリティ対応策にマッピングします。

誤検知を防ぐため、信頼できる企業IPアドレスを除外し、高精度のアラートをSOCまたはSIEMに直接送信します。
認証情報の不正使用、内部脅威、高リスクな行動をリアルタイムで検知し、セッションを自動的に一時停止または終了することで、侵害の影響と滞留時間を最小限に抑えます。
SOCが誤検知で過負荷になるのを止めましょう。リアルタイムの行動リスクスコアリングにより、攻撃のコンテキストを明確に示しながら高精度の警告が配信され、手動によるログの関連付けが不要になり、平均応答時間(MTTR)が大幅に短縮されます。
監査対応可能なタイムスタンプ付きの行動履歴を生成し、継続的な監視を実証し、ポリシー違反を明らかにし、フォレンジックおよび規制報告を迅速化します。
適応型のリスクベース制御を使用して、すべての環境における特権アクセスを継続的に検証します。異常な動作が発生した場合は、即座にアクセス権を取り消し、ゼロスタンディング特権(ZSP)を積極的に適用します。既存のユーザーアクセスワークフローを中断することなく、インフラストラクチャを動的に保護します。
組織は認証情報の不正使用や内部脅威によるリスクの高まりに直面しており、PAM(パスワード管理)異常検知ソフトウェアは、リスクを事前に軽減するために不可欠となっている。

エンドポイントへのインストールや既存の特権アクセスワークフローの変更なしに、オンプレミス、クラウド、ハイブリッド、マルチクラウド環境全体に展開できます。

既存のPAM、SIEM、MFA、およびIDプロバイダーを使用して、現在のアーキテクチャや運用プロセスを中断することなく、リアルタイムの異常検知機能を拡張できます。

CISO 向けの継続的なリスク検証、SOC チーム向けの高精度で実行可能なアラート、行動ベースの制御を提供します。 IAM/PAMチーム、およびコンプライアンスリーダー向けの監査対応可能な可視性。

特権者の異常な動作をリアルタイムで検知し、SOCによる手動介入なしに、適応型認証、セッションの一時停止、または終了を自動的に実施します。
miniOrange PAMが特権セッションを継続的に監視し、異常な動作を検出し、セキュリティ侵害に発展する前に認証情報の悪用を阻止する仕組みをご覧ください。