こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
LinuxおよびUnixシステムはrootアクセスとsudoに大きく依存しているため、悪用、権限昇格、コンプライアンスリスクに対して本質的に脆弱です。rootアクセスが制限されていない場合、またはsudoersの設定が適切に管理されていない場合、システム侵害や環境間でのアクセス制御の不整合につながる可能性があります。
このリスクは、一元的なポリシー執行の欠如と、指揮系統レベルの活動に対する可視性の低さによってさらに増幅され、特権操作の効果的な監視と管理を困難にしています。共有認証情報と脆弱な監査証跡が相まって、説明責任のギャップが生じ、内部脅威のリスクが高まります。
miniOrangeは、 Linux向けに統合されたEPMソリューションを提供し、sudoやsuといったネイティブツールを拡張して、UnixおよびLinuxシステム全体にわたる集中管理型のポリシー駆動型特権制御を実現します。
1. 中央集中型ポリシー制御:断片化されたsudoers設定を中央集中型ポリシーエンジンに置き換え、環境全体で一貫した特権制御を実現します。アクセス ポリシーを大規模に定義および管理することで、安全かつ標準化された特権管理を保証します。
2. IDベースのアクセスとガバナンス: AD、Entra ID、SCIMと統合し、ユーザーのIDと役割に合わせて権限を調整します。特権アクセスの要求から取り消しまでのライフサイクル全体を管理し、不要なアクセスが継続されないようにします。
3. 監査、可視性、コンプライアンス:組み込みの監査および監視機能により、特権アクティビティを完全に可視化できます。詳細なログ、レポート、およびすべてのシステムにわたるポリシーの適用により、コンプライアンスを維持します。
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

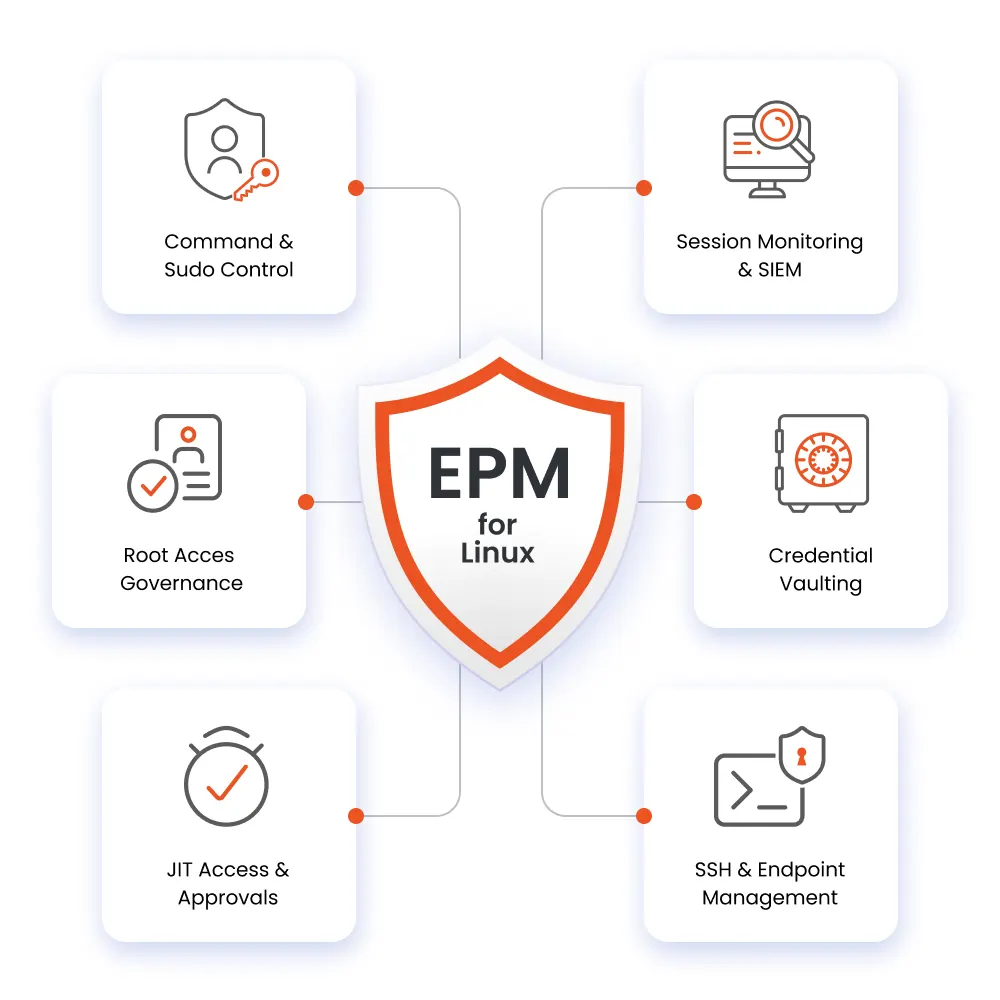
コマンドレベルの制御、ルート権限によるガバナンス、および一元化された可視性により、LinuxおよびUnixシステム全体で安全な特権アクセスを実現します。
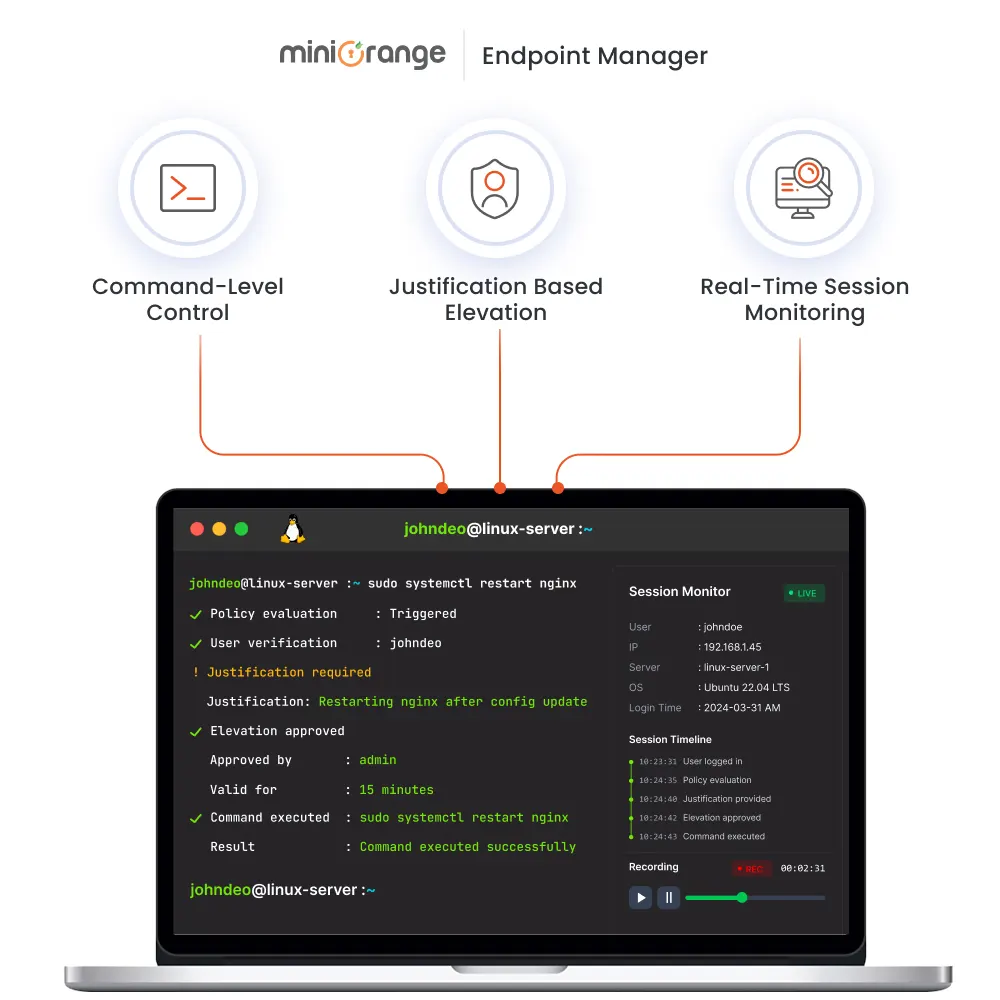
静的なsudoersを、動的な権限制御を実現する集中型ポリシーエンジンに置き換えます。リアルタイム検証により特定のコマンドを許可または拒否し、リスクの高いコマンドや不正なコマンドの実行をブロックします。
厳格でコンテキストに基づいたアクセス ポリシーにより、直接的な root ログインと共有認証情報を排除します。Linuxシステム全体で最小権限の原則を徹底するため、制御された権限昇格を有効にします。
時間制限付きで、必要な時に必要な理由を提示できるオンデマンドアクセスを提供します。承認ワークフローを自動化し、ITSMツールと統合することで、効率的なアクセス管理を実現します。
キーストロークレベルのログ記録で端末セッションを記録し、変更不可能な監査ログを保持します。再生機能、SIEM統合、およびコンプライアンス対応レポート機能を有効にします。
認証情報を暗号化された保管庫に安全に保管し、ランタイムインジェクションによって情報漏洩を防ぎます。IDプロバイダーと連携することで、SSO、ライフサイクル自動化、ロールベースのアクセス制御を実現します。
SSHセッション全体にポリシーを適用し、DevOpsおよび本番システムへのリモートアクセスを保護します。エージェントを大規模に展開し、エンドポイントを一元的に管理します。
miniOrange PAM が組織が規制要件を満たし、セキュリティ フレームワークを強化するためにどのように役立つかをご覧ください。
PAMコンプライアンスについて詳しく見る
一元化された特権管理により、セキュリティを強化し、可視性を向上させ、業務を効率化します。

Linuxシステム全体で共有されるroot認証情報を排除し、権限昇格攻撃を防止します。厳格なアクセス制御を適用し、特権操作を監視することで、内部脅威からシステムを保護します。

ユーザーの操作をリアルタイムで可視化し、コマンドレベルのアクセス制御を適用します。中央プラットフォームから、すべてのエンドポイントにおける高リスクなアクティビティを監視、制限、ブロックできます。
単一のプラットフォームから、分散したLinuxおよびUnixシステム全体に一貫した特権ポリシーを適用します。断片化されたsudo設定を排除し、ハイブリッド、クラウド、オンプレミス環境全体で統一された制御を実現します。
AD、Entra ID、SCIMと統合することで、アクセス権限をユーザーIDと役割に紐付けます。DevOpsおよびITワークフローとシームレスに接続し、安全かつ効率的な運用を実現します。
詳細なログ記録と監視により、特権コマンドを詳細に把握できます。コンプライアンス、調査、セキュリティ監視をサポートするために、完全な監査証跡を保持します。
最小限のオーバーヘッドと集中管理により、様々な環境に容易に展開できます。インフラストラクチャの拡張に伴い、一貫したパフォーマンス、可視性、およびセキュリティを確保します。



























































