こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
Kubernetes環境は非常に動的であるため、従来のセキュリティ手法では特権アクセスを管理するのが困難です。組織はしばしば、過剰な特権を持つサービスアカウント、管理者認証情報の乱立、共有のkubeconfigファイル、および特権昇格のリスクを生み出す可能性のあるCI/CDパイプラインといった問題に直面します。
複数のクラスターにまたがるデプロイメントが増加するにつれて、一貫したアクセス制御と可視性を維持することがますます困難になります。専用のKubernetesアクセス管理ソリューションは、最小権限の原則を徹底し、監査の可視性を向上させ、クラウドネイティブ環境全体のセキュリティを強化するのに役立ちます。
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

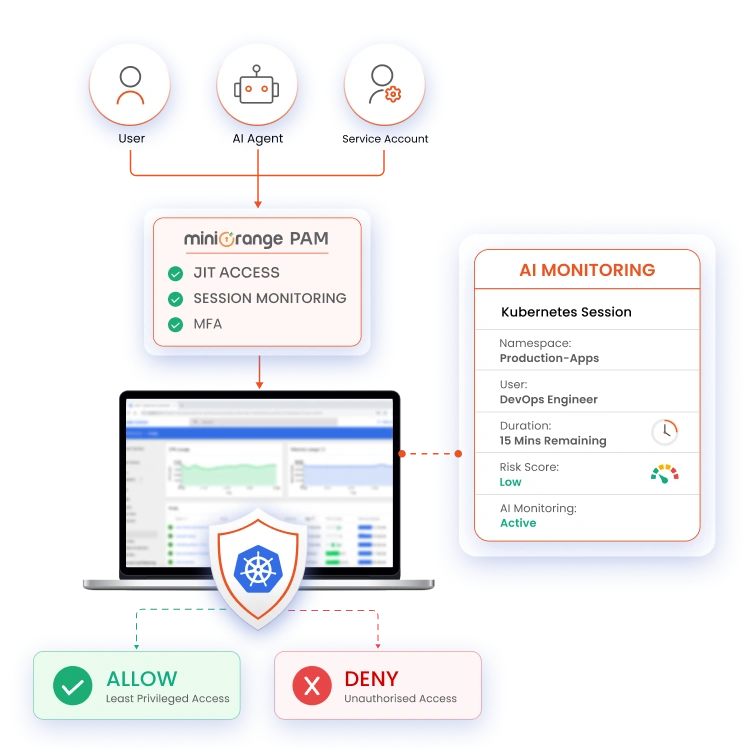
miniOrangeのPAMソフトウェアは、クラウドネイティブアーキテクチャ、ID駆動型制御、およびAIを活用した監視を組み合わせることで、Kubernetes環境のセキュリティを確保します。
特権操作はすべて、ユーザー、サービスアカウント、ワークロード、自動化プロセスなど、検証済みの人間または非人間のIDに紐付けられます。これにより、匿名アクセスが排除され、Kubernetes環境全体における説明責任が向上します。
特定のタスクに必要な場合にのみ、一時的な特権アクセスを許可してください。承認されたセッションまたは時間枠が終了すると、アクセスは自動的に取り消されます。
クラスタ全体に権限を付与するのではなく、名前空間、ワークロード、またはリソースレベルで権限を付与してください。これにより、最小権限の原則が徹底され、不要なアクセスが削減されます。
特権を持つKubernetesセッションを継続的に監視し、異常な動作や危険な操作を検出します。AIを活用した分析により、脅威を特定し、潜在的なインシデントに迅速に対応できます。
特権アクセス要求、承認、セッション、および管理操作に関する詳細なログを保持します。監査およびガバナンスレビューに対応したコンプライアンス準拠レポートを作成します。
Kubernetesリソースへの特権アクセスを許可する前に、強力な認証を要求してください。多要素認証(MFA)は、認証情報の漏洩に対する保護をさらに強化します。
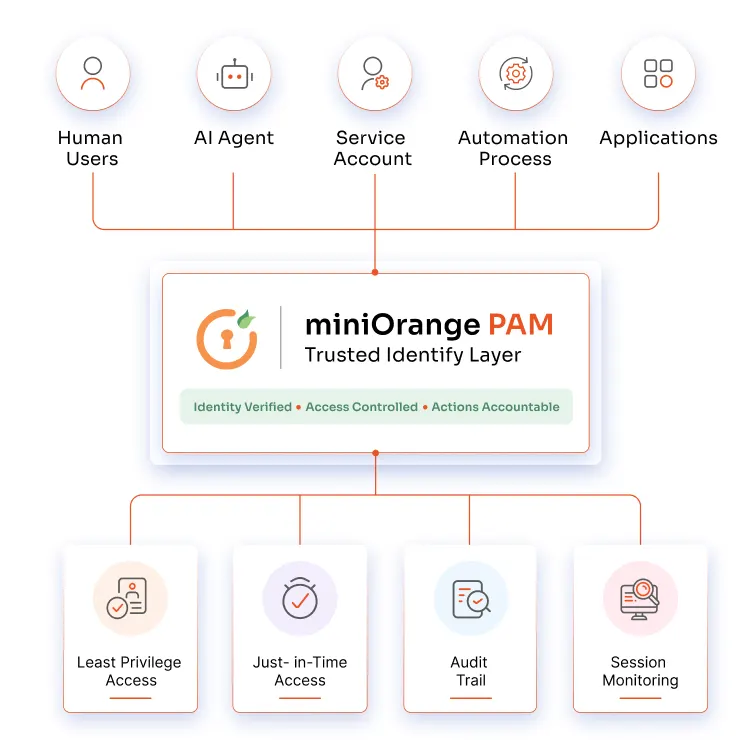
Kubernetes PAMは、継続的な検証、最小権限の原則、および監査対応のガバナンス制御を適用することにより、ゼロトラストセキュリティをサポートします。
特権アクセス活動を追跡し、財務システムの詳細な監査証跡を維持します。説明責任を向上させ、規制報告要件をサポートします。
Kubernetes環境内で、医療ワークロードと機密性の高い患者情報を保護します。権限のある担当者のみに特権アクセスを制限し、監査の可視性を維持します。
Kubernetesアプリケーション内で処理される個人データへのアクセスを制御します。きめ細かなアクセス権限設定とアクティビティ監視により、 GDPR(一般データ保護規則)への準拠とデータガバナンス要件をサポートします。
Kubernetes環境全体で、強力なアクセス制御と特権アカウントのガバナンスを実現します。集中管理されたレポートとログ記録により、ISO 27001監査の準備を簡素化します。
ユーザーとワークロードがタスクを実行するために必要なものだけにアクセス権限を制限します。ゼロトラストおよびNISTのセキュリティ原則に準拠しながら、攻撃対象領域を縮小します。
最新のクラウドネイティブ環境とKubernetesデプロイメント向けに設計されています。複雑なインフラストラクチャ要件なしに、動的なクラスタ全体で安全にスケーリングできます。
Kubernetes PAMを最小限の運用負担で迅速にデプロイおよび構成します。実装時間を短縮しながら、セキュリティ体制を強化します。
高度な監視機能により、特権ユーザーの活動をより詳細に把握できます。セキュリティインシデントに発展する前に、不審な異常行動を検知します。
一元化されたガバナンスおよびレポート機能により、コンプライアンス関連の取り組みを支援します。規制環境全体にわたって、監査対応体制を維持します。
必要な時に必要なアクセス、きめ細かな制御、監査対応可能な可視性を備えたセキュアなクラスター。







