こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

ウェブアプリケーションワークフロー向けPAMは、認証情報の挿入、ポリシー適用、そして起動から終了までのセッション監視を自動化することで、ウェブアプリの管理を簡素化します。5分以内に最初のアプリをセキュリティ保護できます。
1. Webアプリケーションを登録する
ログインURLを入力してください。PAM拡張機能は認証フィールドを自動的に検出するため、ほとんどのアプリでは手動で選択する必要はありません。
2. 特権アクセスポリシーを定義する
ユーザーまたはグループにロールベースのアクセスを割り当て、セッション記録を有効にし、コンテキスト認識型 MFA を適用し、アプリケーションごとにジャストインタイム アクセスを構成します。
3. ユーザーが起動し、あなたがコントロールする
ユーザーはPAMダッシュボードからアプリを起動します。認証情報はユーザーに公開されることなく動的に挿入され、すべての特権アクションはリアルタイムで監視されます。
miniOrange PAM が組織が規制要件を満たし、セキュリティ フレームワークを強化するためにどのように役立つかをご覧ください。
PAMコンプライアンスについて詳しく見る
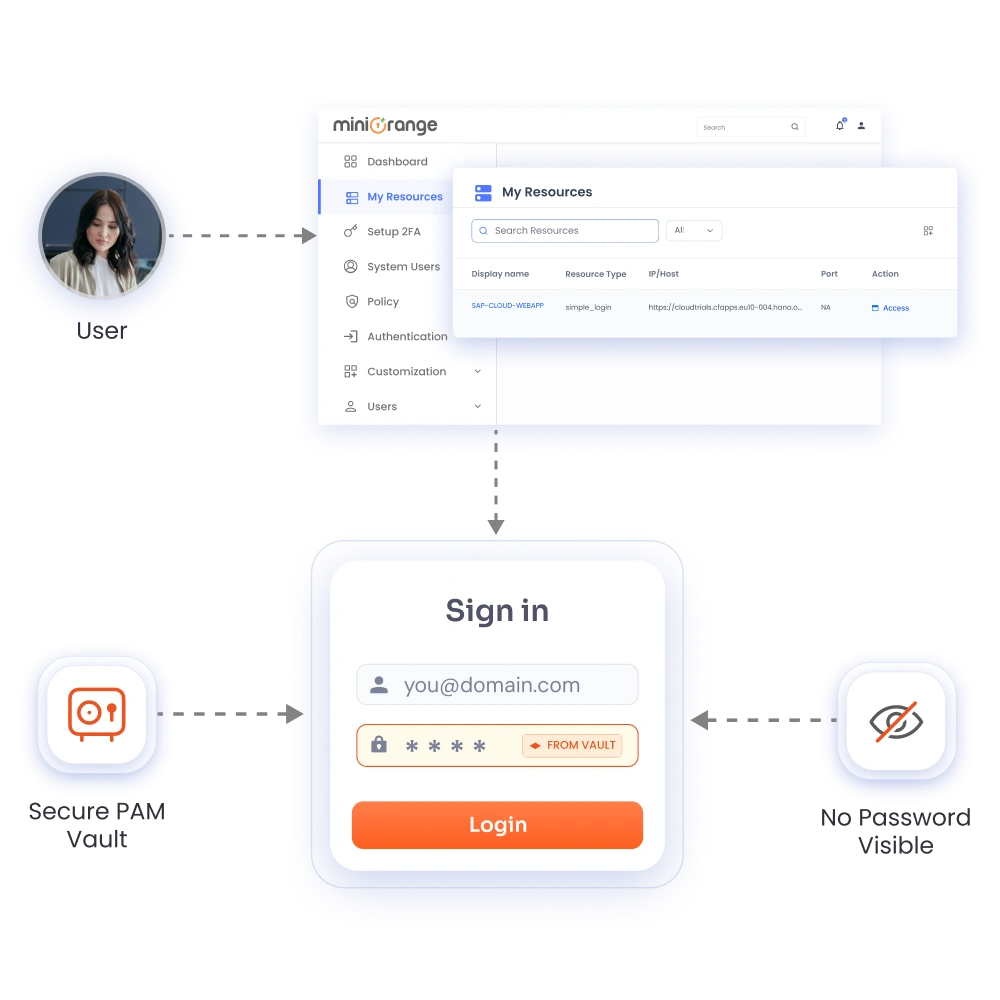
スプレッドシートやSlackなどで共有されるログイン情報は、Webアプリのセキュリティにとって最大の脅威の一つです。当社では認証情報を暗号化された保管庫に保存し、ユーザーがアプリを開くことを承認された場合にのみ認証情報を挿入するため、誰もパスワードを見たりコピーしたりする必要はありません。
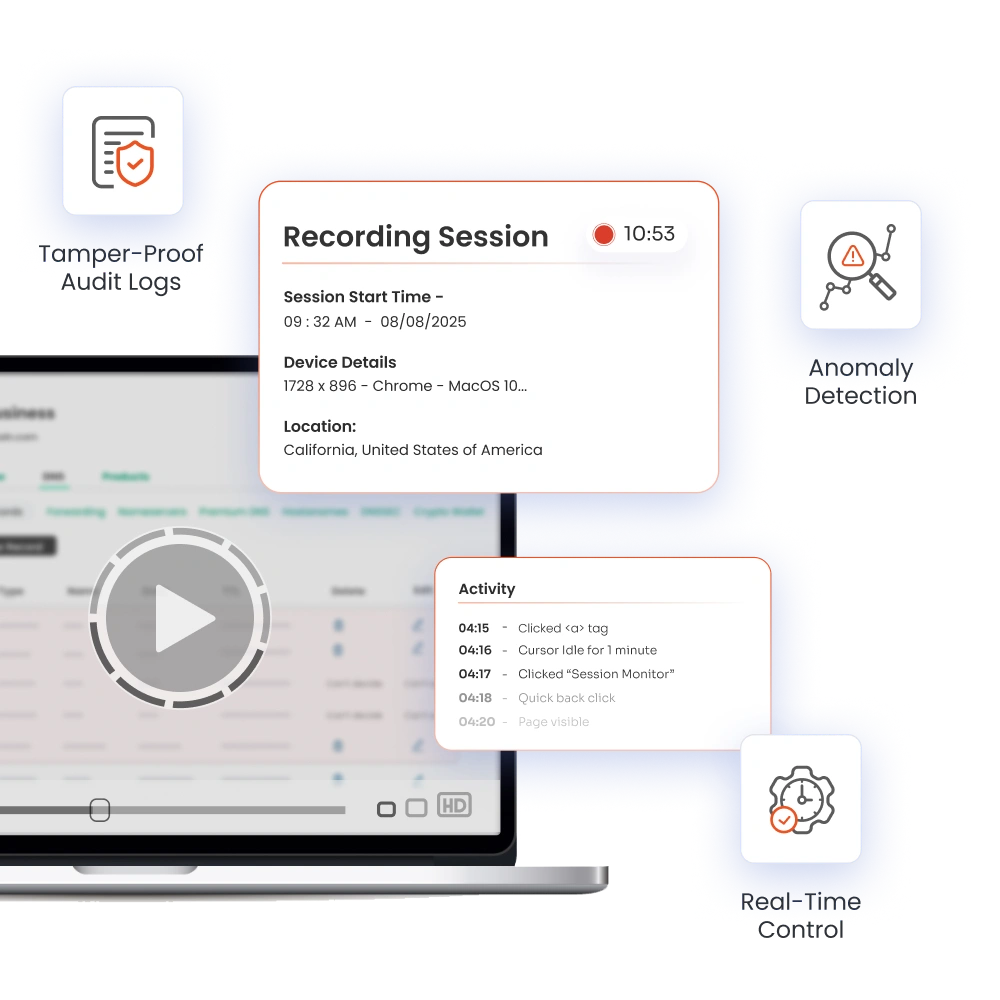
誰がログインしたかを知るだけでは不十分です。Webセッションマネージャーを使用してセッション全体を記録することで、監査やインシデント発生時の明確な記録を残すことができます。また、管理者はWebアプリケーションマネージャーPAMを使用して、不審なアクティビティが発生した場合にセッションに参加、ライブ配信、共同作業、または終了することができます。
データ漏洩を防ぐため、リモート Web セッションとユーザーのローカル デバイス間のコピー アンド ペースト操作をブロックします。
アプリ自体が MFA をサポートしていない場合でも、リスクの高いアプリを起動するときにのみ 2FA プロンプトをトリガーします。
一時的なジャストインタイム(JIT)特権アクセス(例:2時間)を付与します。セッションの有効期限が切れると、権限は自動的に取り消されます。
特権 Web セッション内で発生するすべてのファイルのアップロードとダウンロードをスキャン、サニタイズ、監査します。
セキュリティチームが選ぶ ミニオレンジPAM エージェントレスのゼロトラスト制御を使用して Web アプリをロックダウンします。
迅速に展開し、JIT アクセスを強制し、セッションをリアルタイムで監視します。

エージェントや複雑なインフラストラクチャは不要です。既存のシステムを変更することなく、迅速かつ安全なWebアプリケーションを導入できます。

強力な MFA を使用してジャストインタイムの特権アクセスを強制し、ユーザーが必要なときにのみアクセスできるようにします。

特権セッションを記録および監視し、疑わしいアクティビティに対する即時アラートとセッション終了により、リアルタイムで異常を検出します。
AI 駆動型の ID ベースの特権アクセス制御、ゼロ トラストの適用、リアルタイムのセッション監視により重要なシステムを保護します。

