こんにちは!

助けが必要? 私たちはここにいます!

miniOrange サポート
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

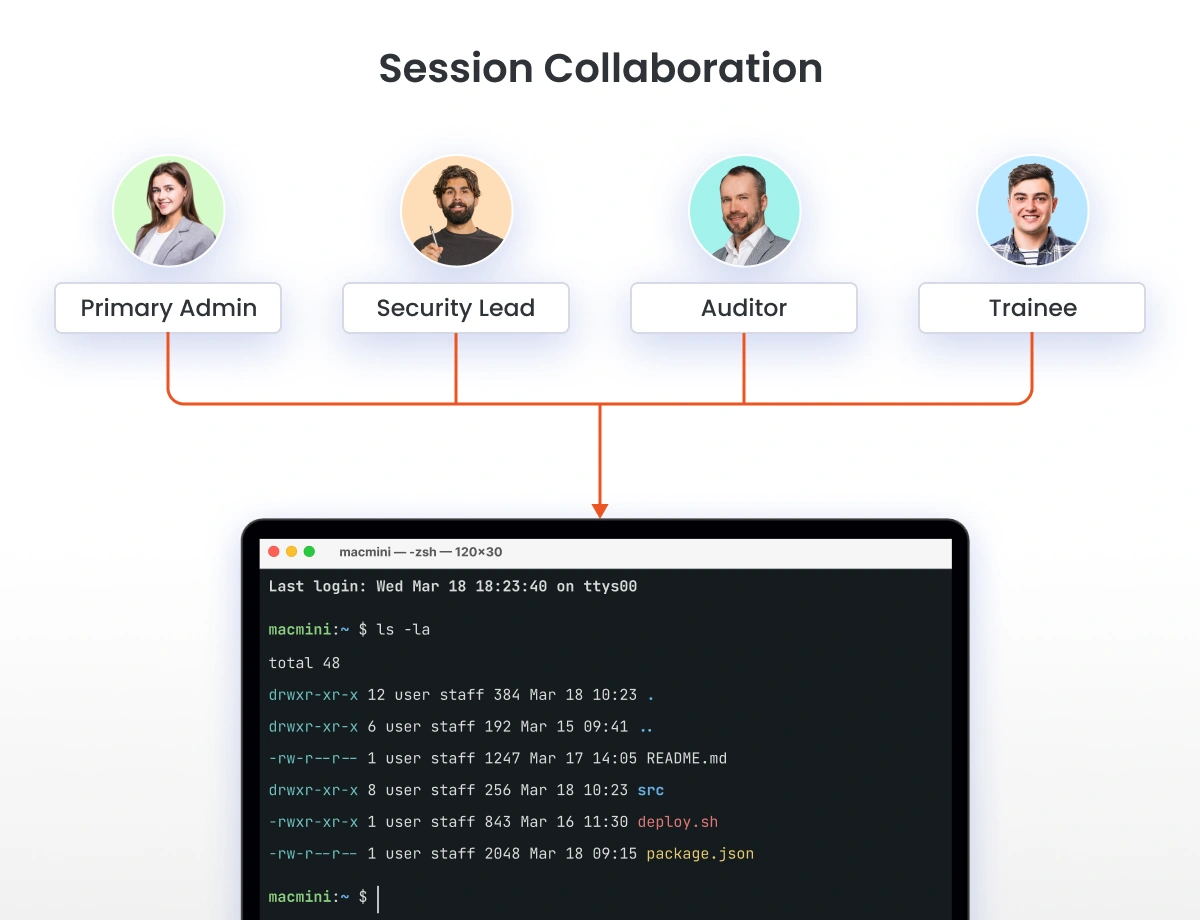
セッションコラボレーション
PAMで

認証されたユーザーが、認証情報を公開することなく、完全に制御されたPAMプロキシを介してライブセッションに参加できるようにします。

アクセス制御:役割ベースのアクセス制御により、安全なセッションを共有します。

認証情報漏洩ゼロ:パスワードを公開することなくセッションを共有できます。

監査対応:参加者の行動をタイムスタンプ付きログに記録します。

デモをスケジュールする 価格
PAMにおけるセッションコラボレーション
   '

x

*
*


*


 ご返答ありがとうございます。 すぐにご連絡させていただきます。

職場のメールIDを入力してください


特権セッションで安全に共同作業を行う

課題:断片化されたセッションアクセス
解決策:安全なセッションコラボレーション

課題:断片化されたセッションアクセス

特権セッション管理を使用することで、チームは特権セッション上で安全に共同作業を行うことができ、認証情報を保護しながら、ユーザーのアクティビティを完全に可視化できます。

従来のアクセス方式では、チームが特権セッションで共同作業を行う際にセキュリティ上の脆弱性が生じる。

  • 資格情報の漏洩: 安全性の低い経路で共有されたパスワード。
  • シャドウセッション: 共有アクセスは個人の責任を制限する。
  • 断片的な監査: ログが断片的だと、調査が困難になる。

解決策:安全なセッションコラボレーション

miniOrange PAMは、単一の特権セッションを通じて、安全で監視されたコラボレーションを実現します。

  • 安全なセッションアクセス: 認証情報を公開することなく、トークン化されたリンクを通じてセッションに参加できます。
  • 集中監視: 監視された単一の接続を通じて共同作業を行う。
  • 詳細な属性情報: すべてのユーザーのアクティビティをリアルタイムで記録し、属性を付与します。

セキュアPAMのための特権セッションコラボレーション機能

ロールベースのセッションアクセス制御

きめ細かなポリシーベースのアクセス許可を使用して、共有特権セッションを開始、参加、および操作できるユーザーを正確に定義します。

管理者は以下のことができます。

  • セッション共有リンクを生成できるユーザーを制御する
  • アクティブな特権セッションに参加できるユーザーを制限する
  • 役割に基づいて、閲覧専用または完全なインタラクティブ制御を割り当てる

リアルタイムマルチユーザー特権セッション

複数の認証済みユーザーが、対象システムへの個別の接続を作成することなく、同じライブSSHまたはRDPセッション内で安全に作業できるようにします。

miniOrangeが提供するもの:

  • 参加者全員がリアルタイムで同期されたセッションビューを利用できます。
  • トラブルシューティングとインシデント対応を迅速化する即時コラボレーション
  • 攻撃対象領域を縮小する単一の制御接続

セッション記録と監査証跡

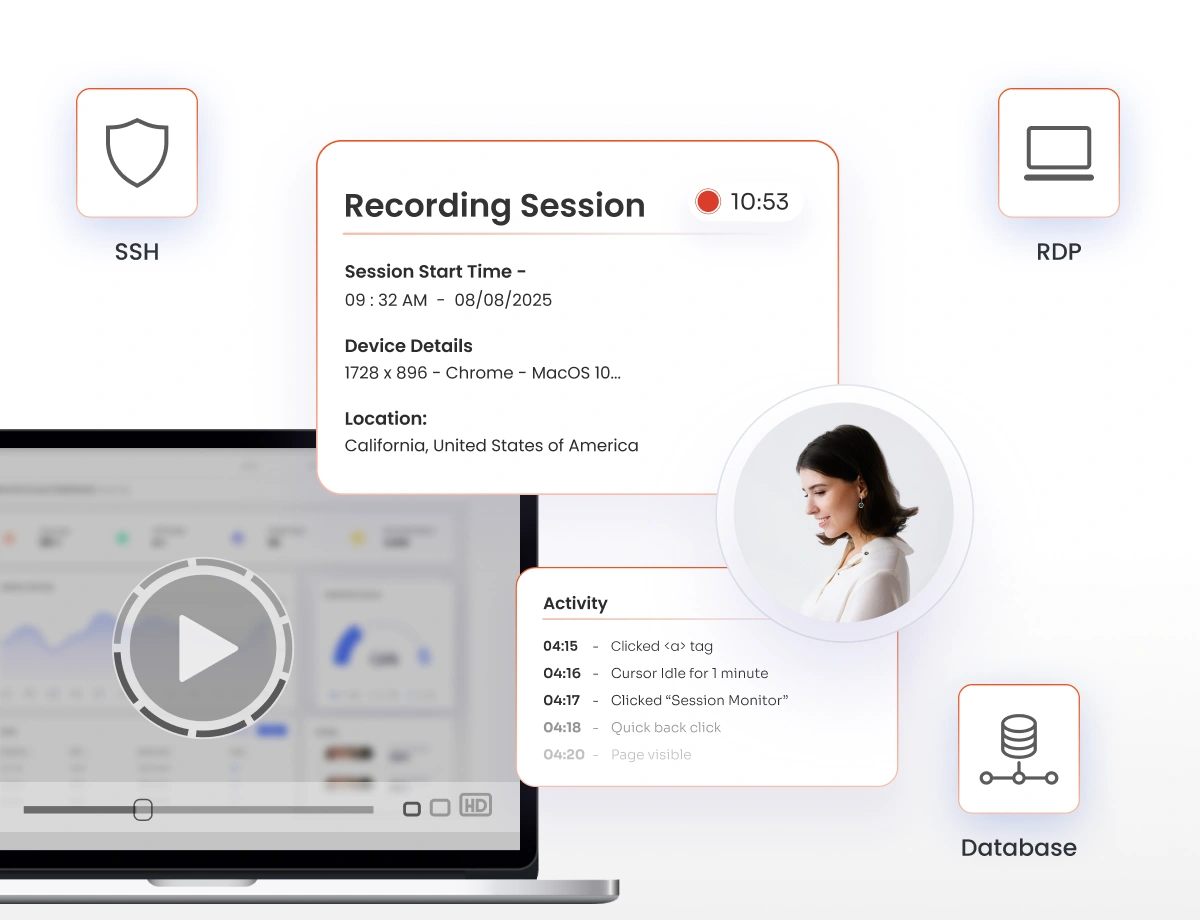
共同作業セッションを記録し、参加者の活動に関する完全な監査証跡を保持する。

  • レビューとコンプライアンスのためにセッションの活動を記録する
  • 誰が参加したか、何をしたか、いつ参加したかを追跡する
  • 調査およびRCAのためのリプレイセッション

マルチプロトコルセッションのサポート

単一のPAMコントロールプレーンから、すべての重要なインフラストラクチャとプラットフォームにわたって、安全なセッションコラボレーションを拡張します。

サポートされているプロトコルは次のとおりです:

  • LinuxおよびUnixシステム向けのSSH
  • Windowsサーバー用RDP
  • リモートシステムアクセス用のVNC
  • MySQLやPostgreSQLなどのデータベースセッション

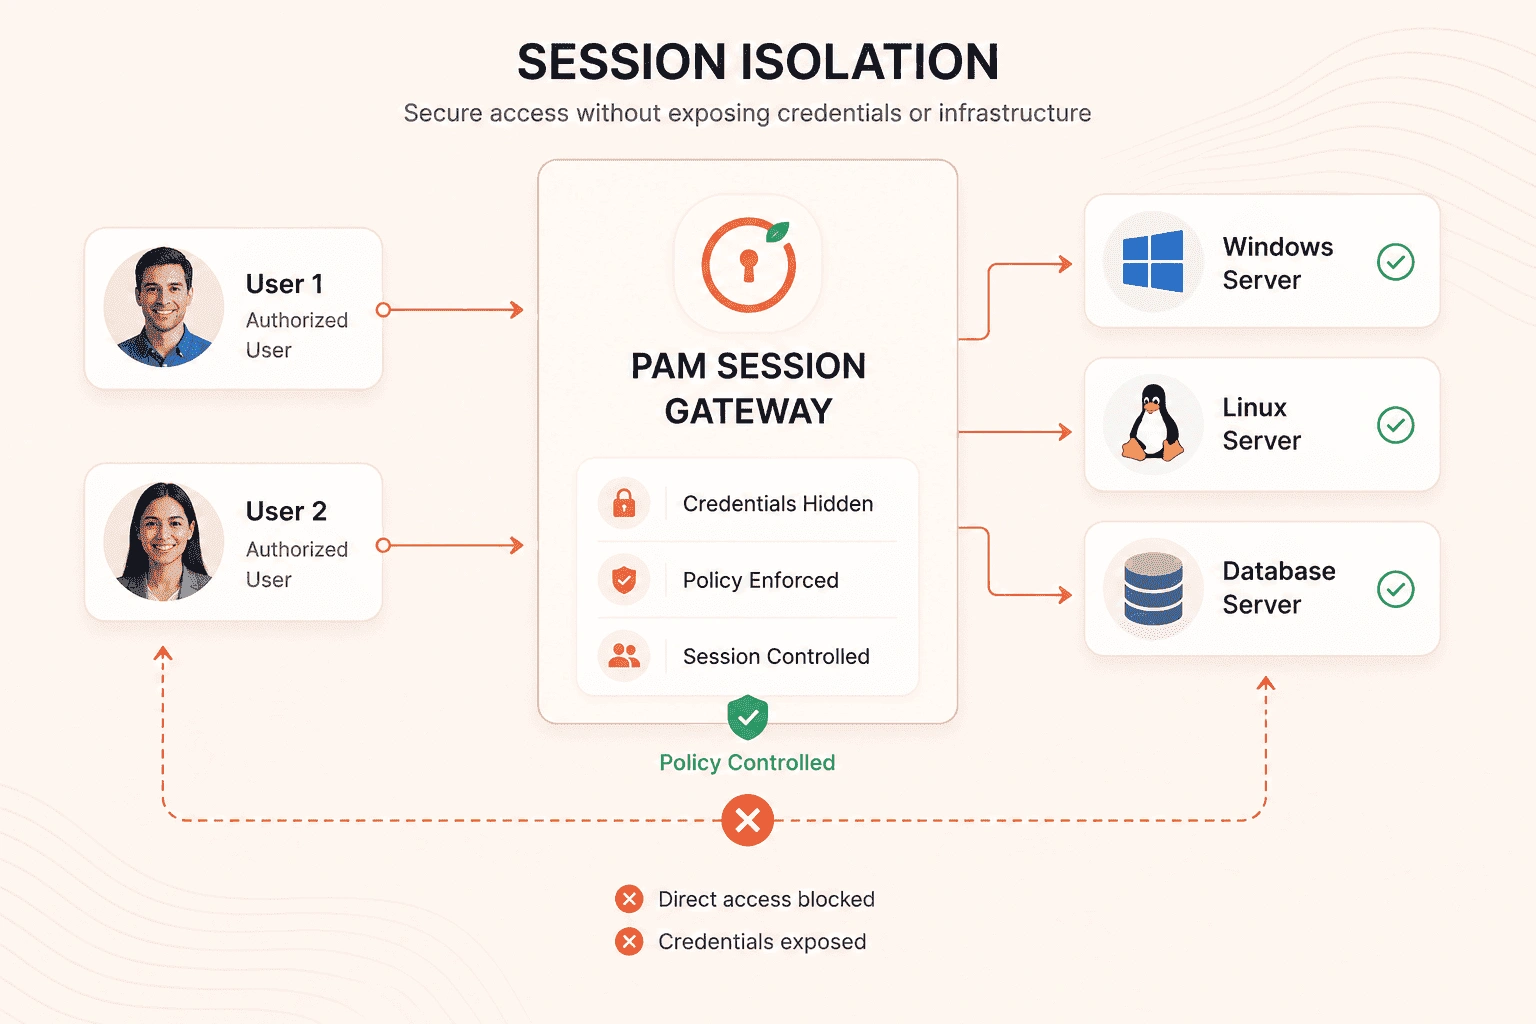
セッション分離

共同作業を行うユーザーを、基盤となる特権資格情報やインフラストラクチャを公開することなく、管理されたセッション環境内に留めておく。
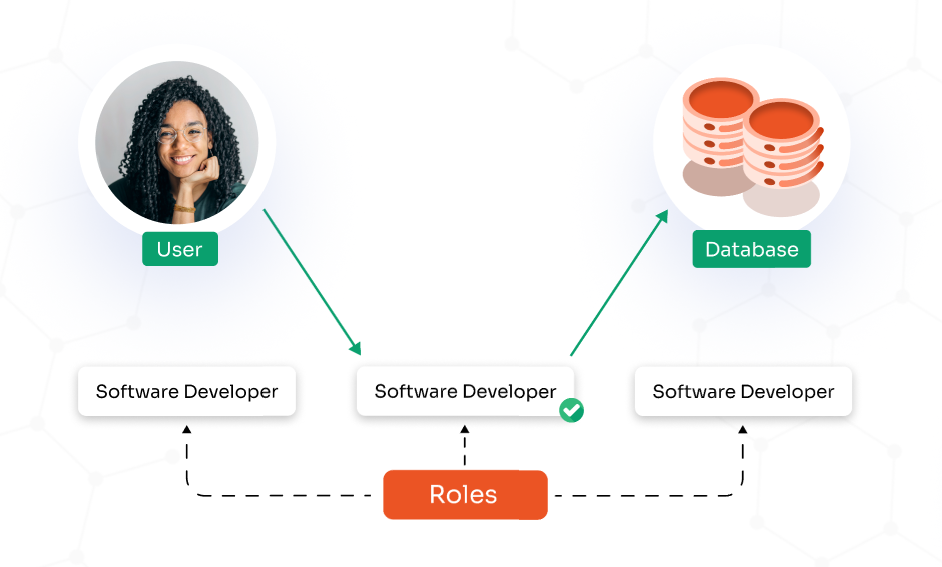
  • ユーザーとターゲットシステム間のプロキシ接続
  • 参加者には認証情報を隠しておく
  • 許可されたリソースへのアクセスを制限する
ロールベースのセッションアクセス制御

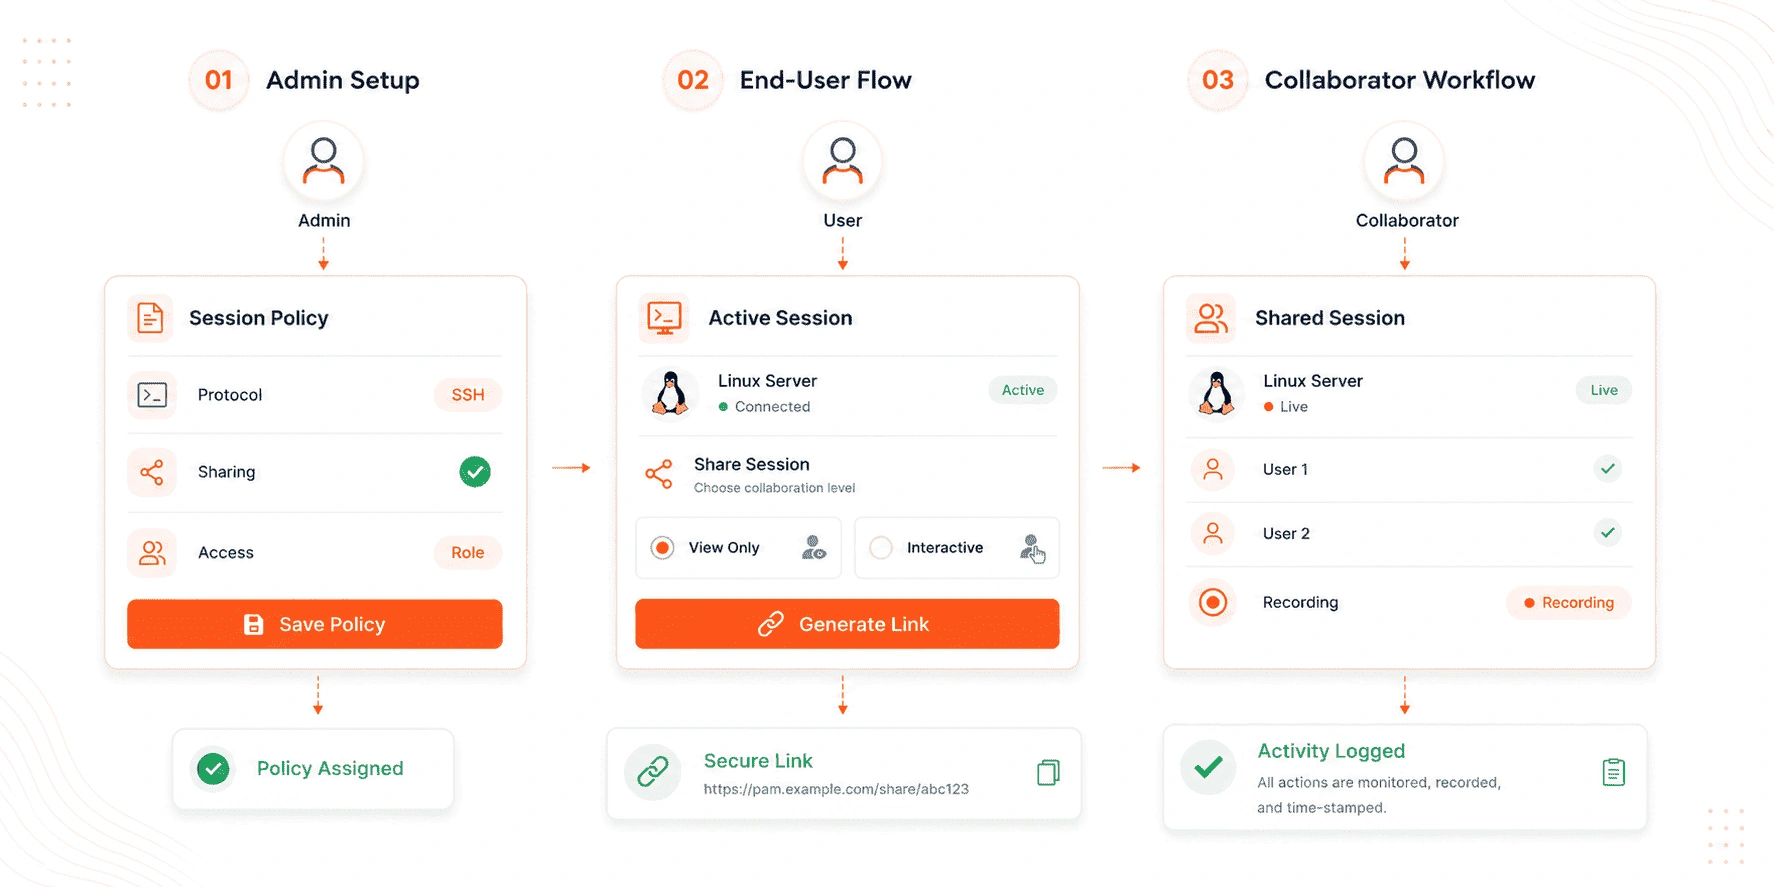
セッションコラボレーションの仕組み

1
ステップ 01

管理者設定

  • 管理者ダッシュボードからセッションポリシーを作成または更新し、必要なプロトコルを選択します。
  • ポリシー内でセッション共有を有効にすることで、管理されたコラボレーションが可能になります。
  • ポリシーを適切な対象システム、ユーザーグループ、または役割に割り当ててください。
2
ステップ 02

エンドユーザーフロー

  • 承認されたアクセス権限に基づいて、PAMポータルから特権セッションを開始します。
  • 安全なセッション共有リンクを生成し、閲覧専用またはインタラクティブなアクセス許可を選択してください。
  • 希望する連絡手段を通じて、リンクを共同作業者候補と共有してください。
3
ステップ 03

コラボレーターのワークフロー

  • 共有セッションリンクを開き、必要に応じて認証を行ってください。
  • ポリシーによってアクセス権限が制限された状態で、ライブセッションにご参加ください。
  • 監査のために、完全に監視、記録、およびタイムスタンプが付与された活動を実施する。
セッションコラボレーションの仕組み

特権セッションコラボレーションの実際のユースケース


生産システムの遠隔トラブルシューティング

経験の浅い管理者が重大な問題に遭遇した場合、安全な特権セッションを開始し、上級エンジニアとのセッション共有リンクを生成できます。上級エンジニアは即座にセッションに参加し、問題をリアルタイムで診断して解決を支援します。


結果 :
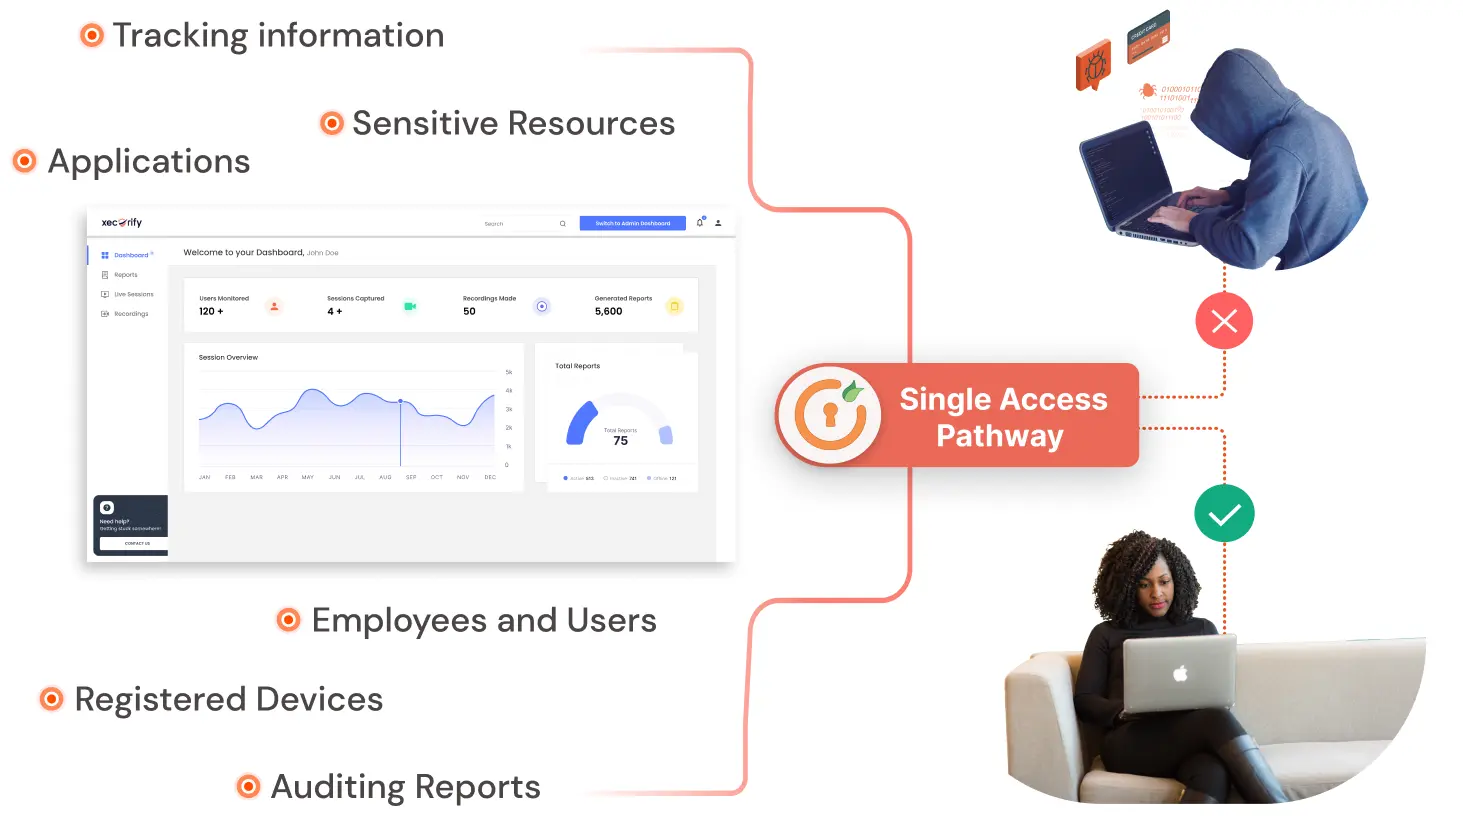
  • パスワード共有なし
  • 完全に記録され、監査可能な活動
  • より迅速な問題解決
生産システムの遠隔トラブルシューティング


常時権限なしでベンダーアクセスを安全に確保する

常時権限なしでベンダーアクセスを安全に確保する

外部ベンダー向けに永続的なアカウントを作成する代わりに、社内チームは管理されたセッションを開始し、安全なリンクを介して一時的かつ監視されたアクセスを提供します。ベンダーは共有セッション内で必要なタスクを実行し、セッションが終了するとアクセスも自動的に終了します。


結果 :

  • 段差のないアクセス
  • 時間制限付き、制御された露出
  • コンプライアンス対応ベンダーの活動


ライブトレーニングと知識移転

上級エンジニアは、実際の運用環境に近い環境でサーバー構成、データベース移行、またはデプロイメントワークフローを実演することができ、チームメンバーは閲覧専用モードまたは対話モードで同じセッションに参加できます。


結果 :
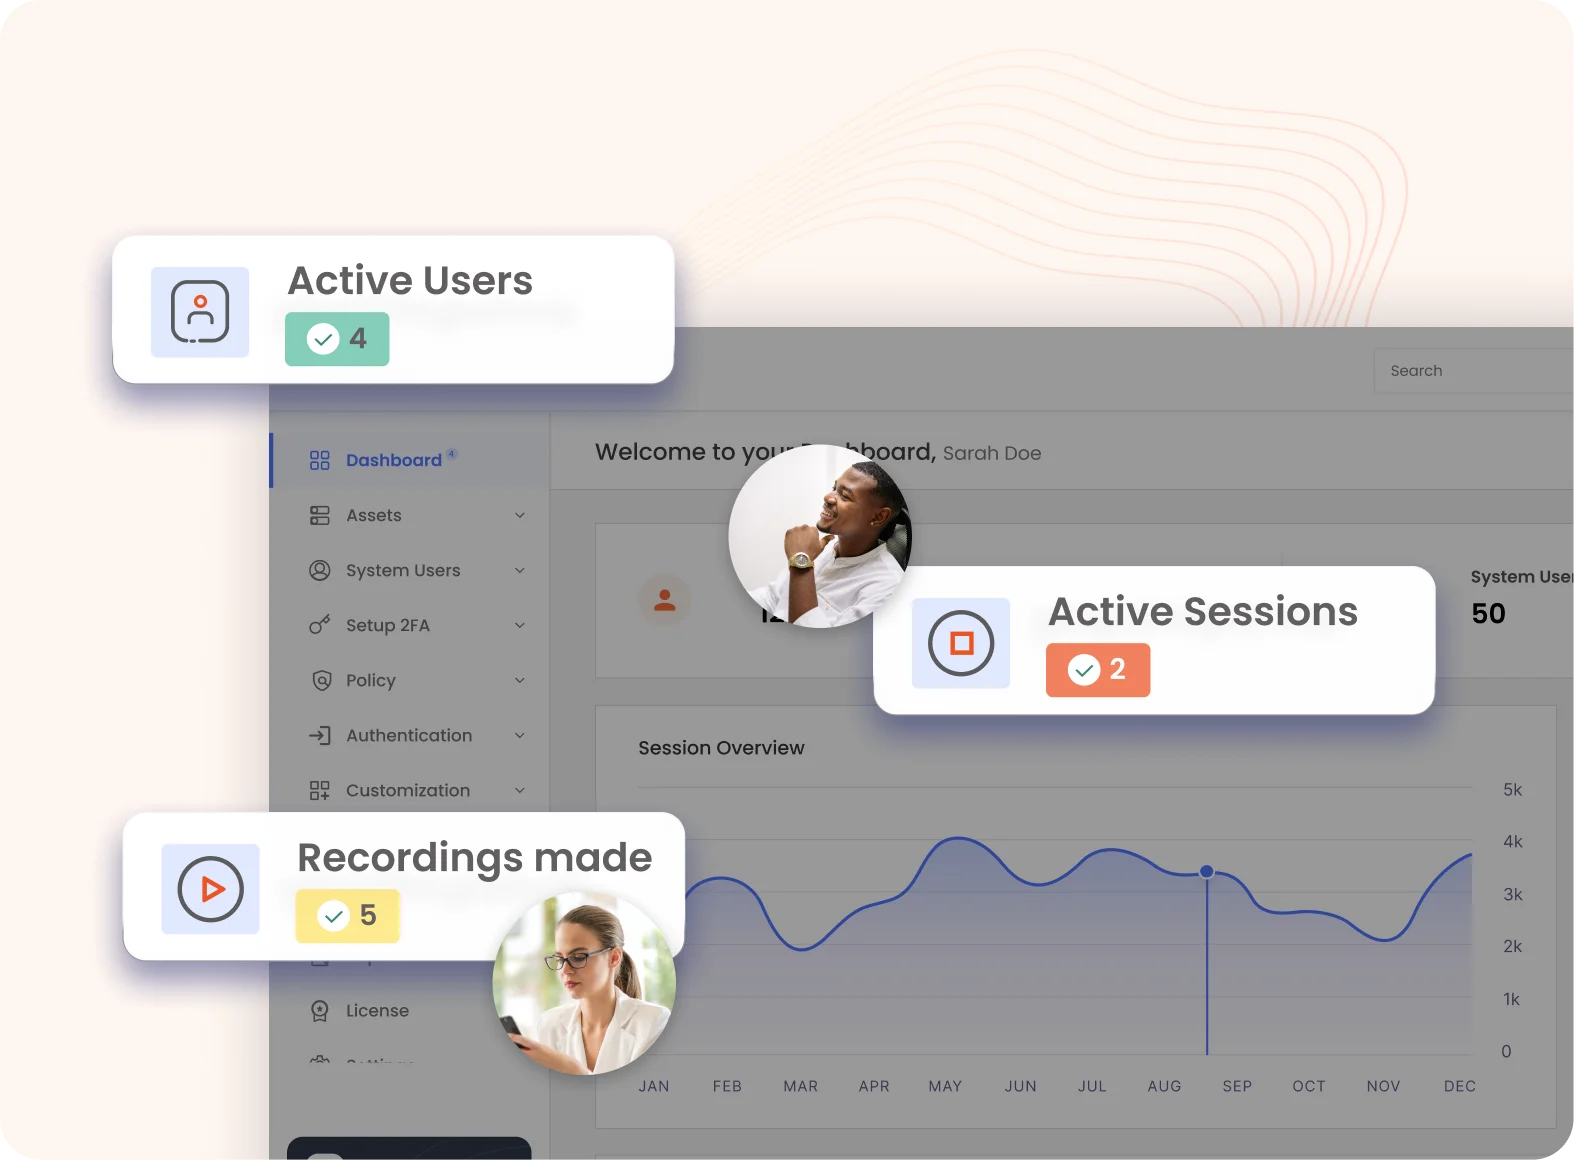
  • リアルタイムの実践的なトレーニング
  • 安全な観察と参加
  • セッションの完全な可視性と録画
ライブトレーニングと知識移転


連携した事件対応と鑑識

連携した事件対応と鑑識

セキュリティインシデント発生時、SOCアナリスト、インフラチーム、フォレンジック専門家は、単一のライブセッション内で連携できます。参加者全員が同じ制御された接続から作業するため、複数回の直接ログインは不要です。


結果 :

  • チーム間のコラボレーションを迅速化
  • 攻撃対象領域の削減
  • タイムスタンプ付きの集中管理された監査ログ

特権セッションコラボレーションの主な利点

認証情報の共有を排除する

パスワードを公開する代わりに、安全で時間制限のあるセッションリンクを介してアクセスを許可し、複数の直接ログインを単一の制御された接続に置き換える。

最小権限の原則を適用する

役割に基づいた表示権限または制御権限を適用しつつ、集中型PAMプロキシを通じてすべてのユーザー操作をリアルタイムで監視します。

チームの対応を加速する

IT、DevOps、MSP、SOCなどのチームが同じライブセッションで連携できるようにすることで、常時アクセス権限を設定することなく、インシデントをより迅速に解決し、重要な運用をサポートできます。

監査対応可能なコンプライアンスを実現する

ISO 27001、SOC 2、PCI DSS、およびHIPAAの要件をサポートするために、セッションの完全な録画、タイムスタンプ付きのアクティビティログ、およびポリシーに基づくアクセスを維持します。

特別なセッションを安全に保護しましょう。今すぐ無料トライアルを開始してください。

無料トライアルを開始

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品