こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
適応型MFA製品機能により、サイバーセキュリティの脅威に対する積極的かつ継続的な保護を確保します。

位置情報、デバイス、ネットワーク状況などの状況的シグナルを用いて認証要求を継続的に評価し、不審なアクティビティが検出された場合にのみ多要素認証(MFA)を適用する。

行動ベース認証は、ユーザーのログインパターンや行動の逸脱を分析して異常を特定し、アクセス要求が通常とは異なる場合に追加の検証を適用します。

固有のデバイス属性を使用して信頼できるデバイスと未知のデバイスを識別することで、認証判断を強化し、不正アクセスのリスクを低減します。

状況要因に基づいて認証要求に動的なリスクスコアを割り当てることで、組織はリスクが高まった場合にのみ多要素認証(MFA)をトリガーできるようになります。

ITチームは、役割、場所、デバイスの信頼性、時間、IPリスクなどに基づいて、「もしこうならこうする」という明確な条件付きアクセスルールを定義し、アクセスを許可するか、多要素認証を適用するか、またはブロックするかを決定します。

ユーザーの状況、ポリシー条件、リスクレベルに基づいて認証方法を動的に提示し、セキュリティとユーザーエクスペリエンスのバランスを取る。
miniOrange Adaptive Authenticationは、インテリジェントでコンテキストアウェアなアクセス制御により、チームが利用するビジネスアプリケーションを保護します。デバイスの信頼性、位置情報、ユーザーの行動をリアルタイムで評価することで、信頼できるユーザーにはシームレスなアクセスを提供し、リスクが増大した際にはより強力な認証を実現します。生産性向上スイートからエンタープライズプラットフォームまで、miniOrangeはワークフローを中断することなくアクセスを保護します。
miniOrangeアプリ統合カタログを見る
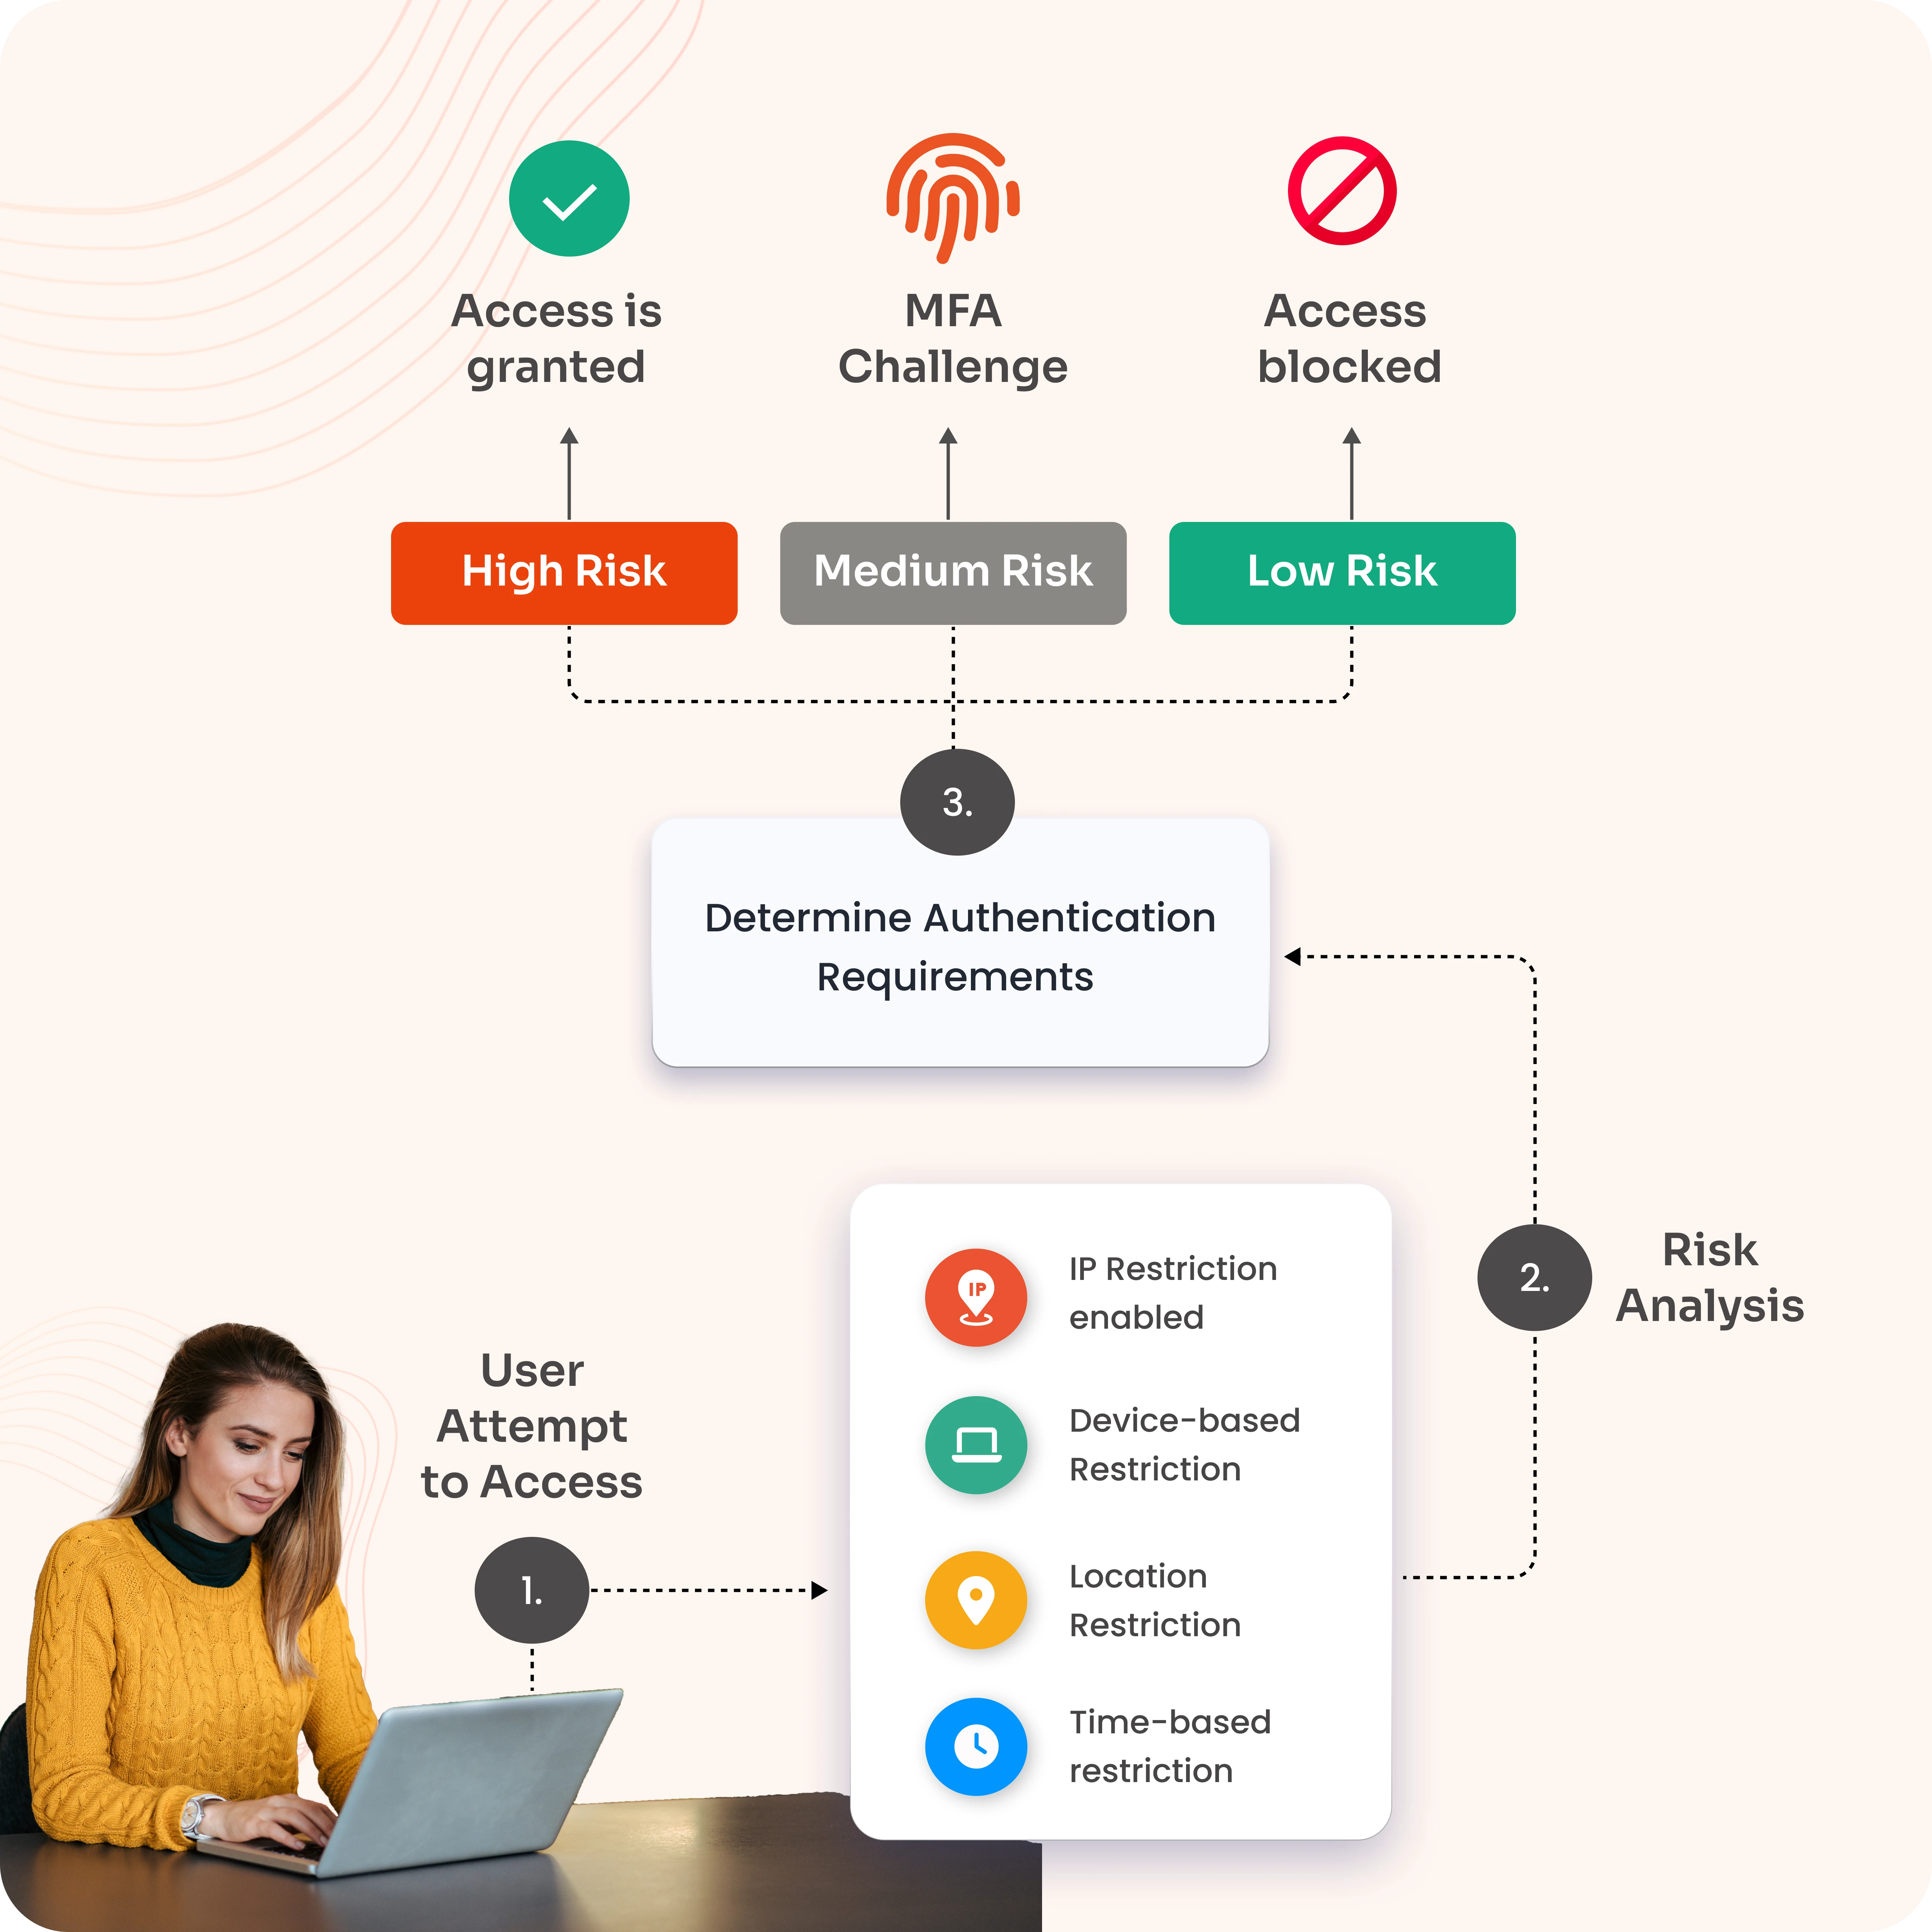
アダプティブ多要素認証は、ログインや操作のリスク度合いに基づいてセキュリティを調整します。リスクが高い場合は、生体認証やワンタイムパスワードなどの追加チェックを適用し、リスクが中程度の場合は、より簡単な認証を適用します。リスクが低い場合は、ユーザーはスムーズでスムーズなアクセスが可能になります。手順は以下のとおりです。
ユーザーは、システムまたはアプリケーションにログインするか、アクション (ログイン、トランザクションの実行など) を実行しようとします。
システムは、次のようなさまざまな要素を分析してリスクベースの認証評価を実行します。
このプロセスでは、新しいデバイスや認識されていないデバイスを検証して承認し、信頼できるデバイスだけがネットワークまたはシステムにログインできるようにします。
ユーザーは、システムの要求に応じて必要な認証要素を提供します。
ユーザーが必要な認証手順を正常に完了すると、アクセスが許可されます。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。
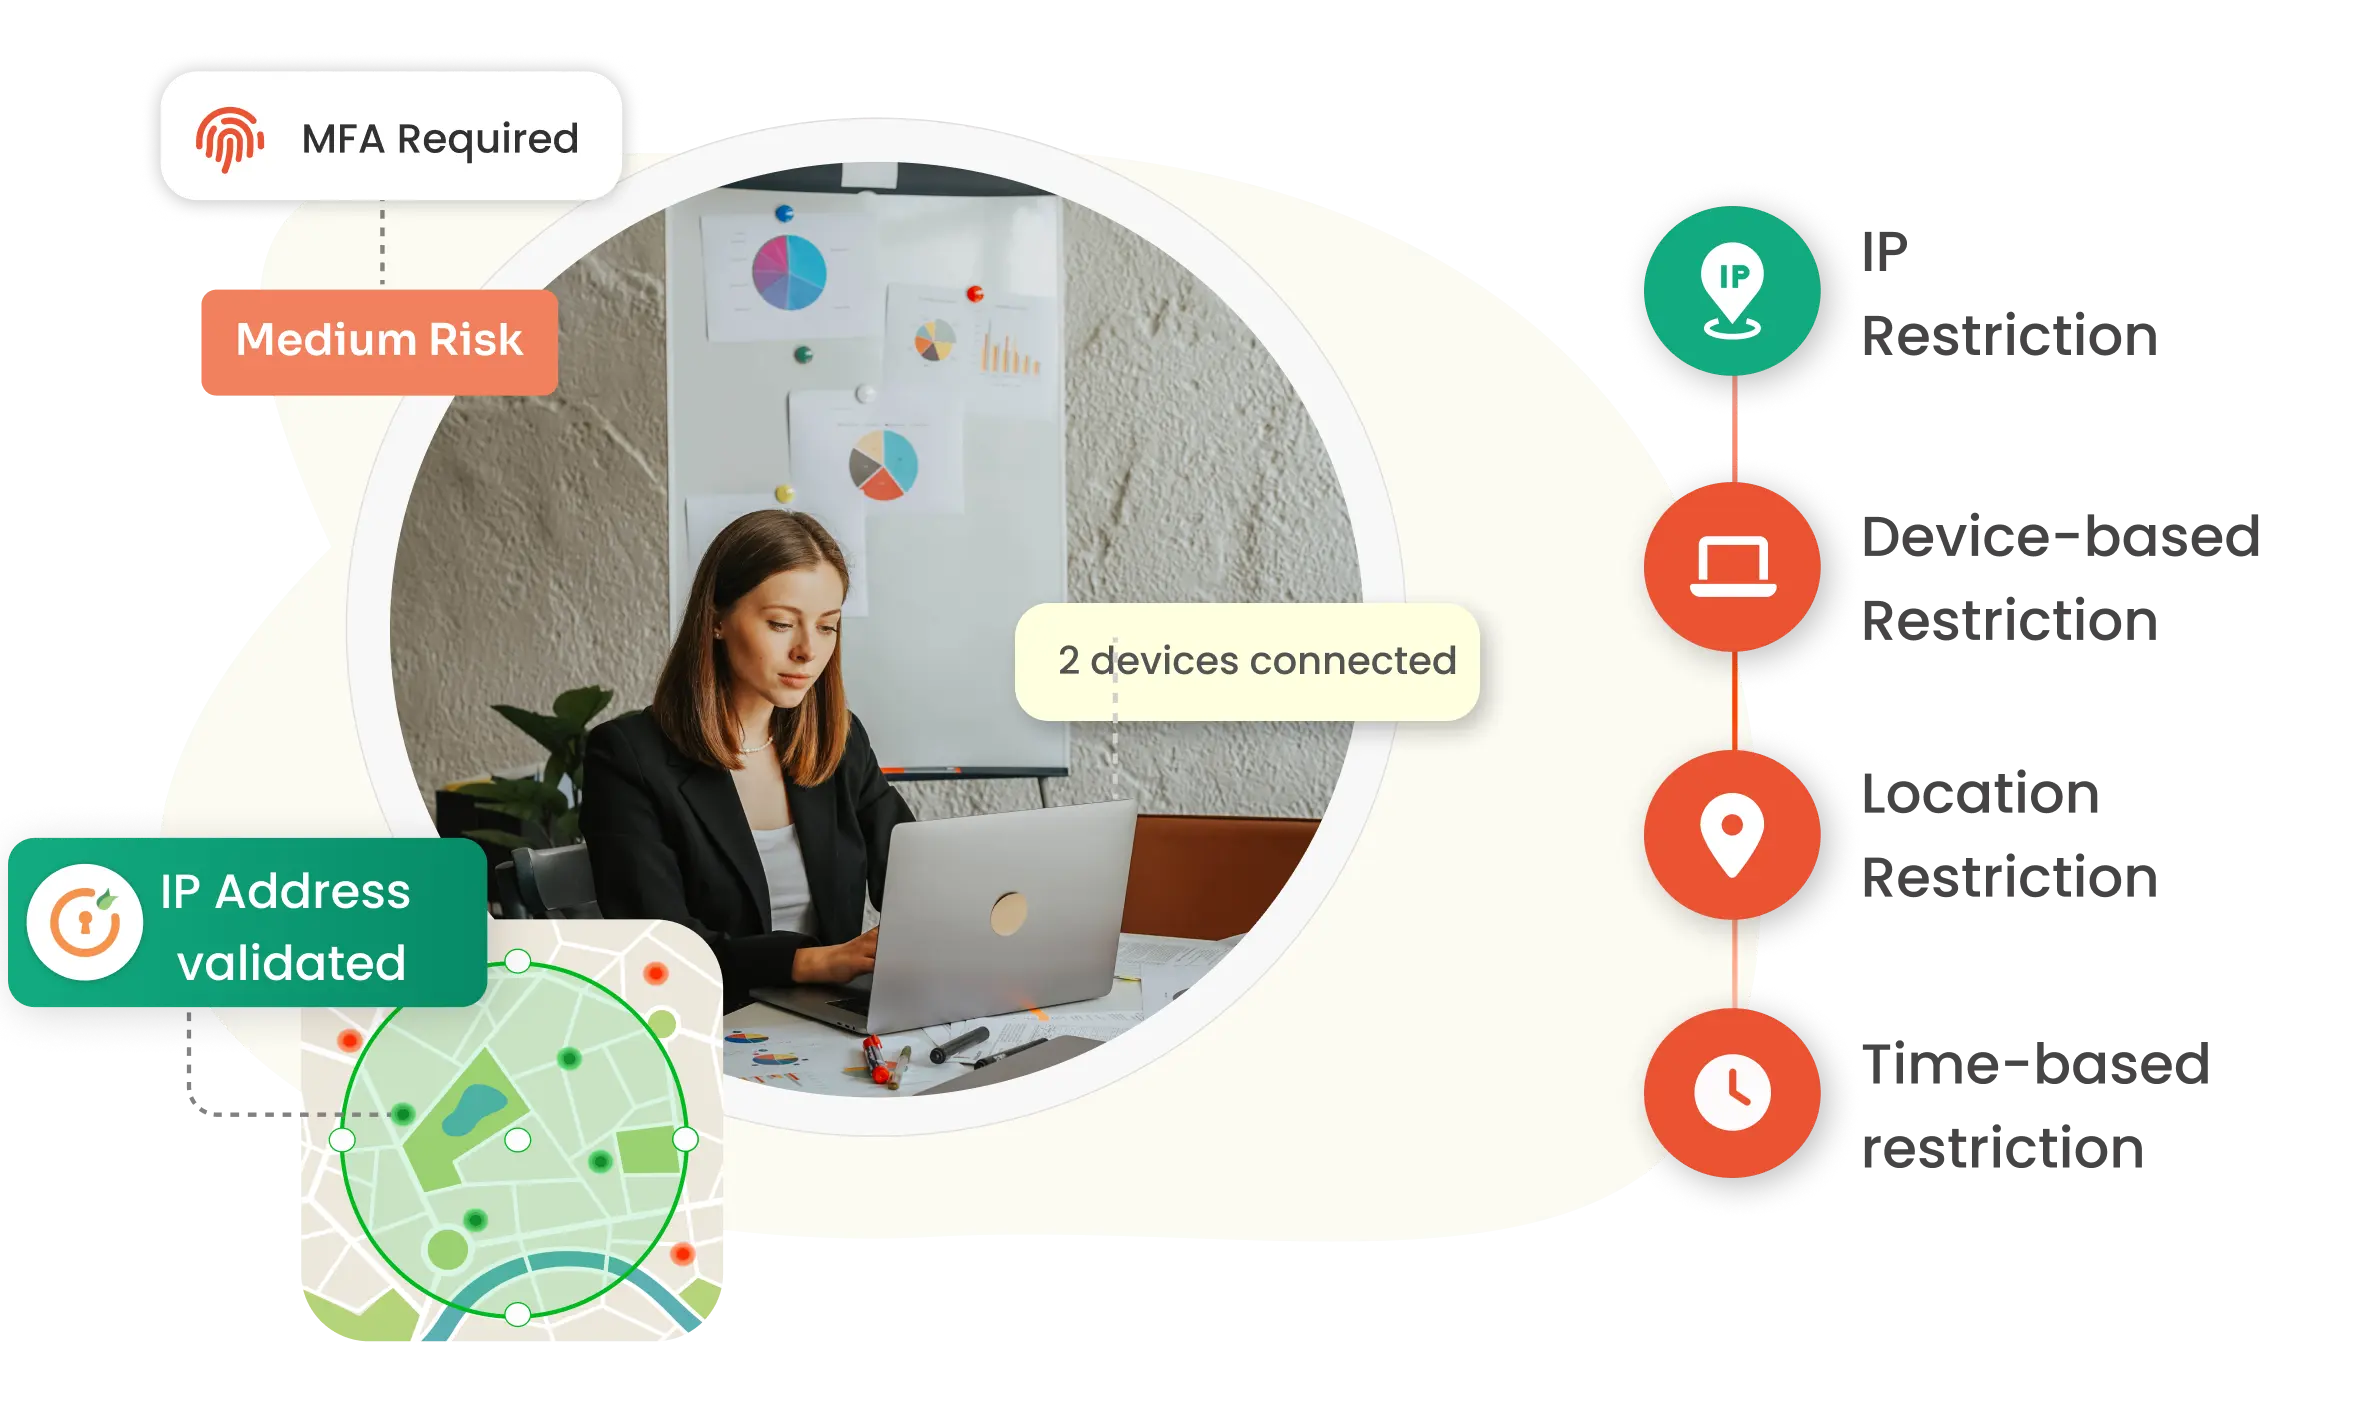
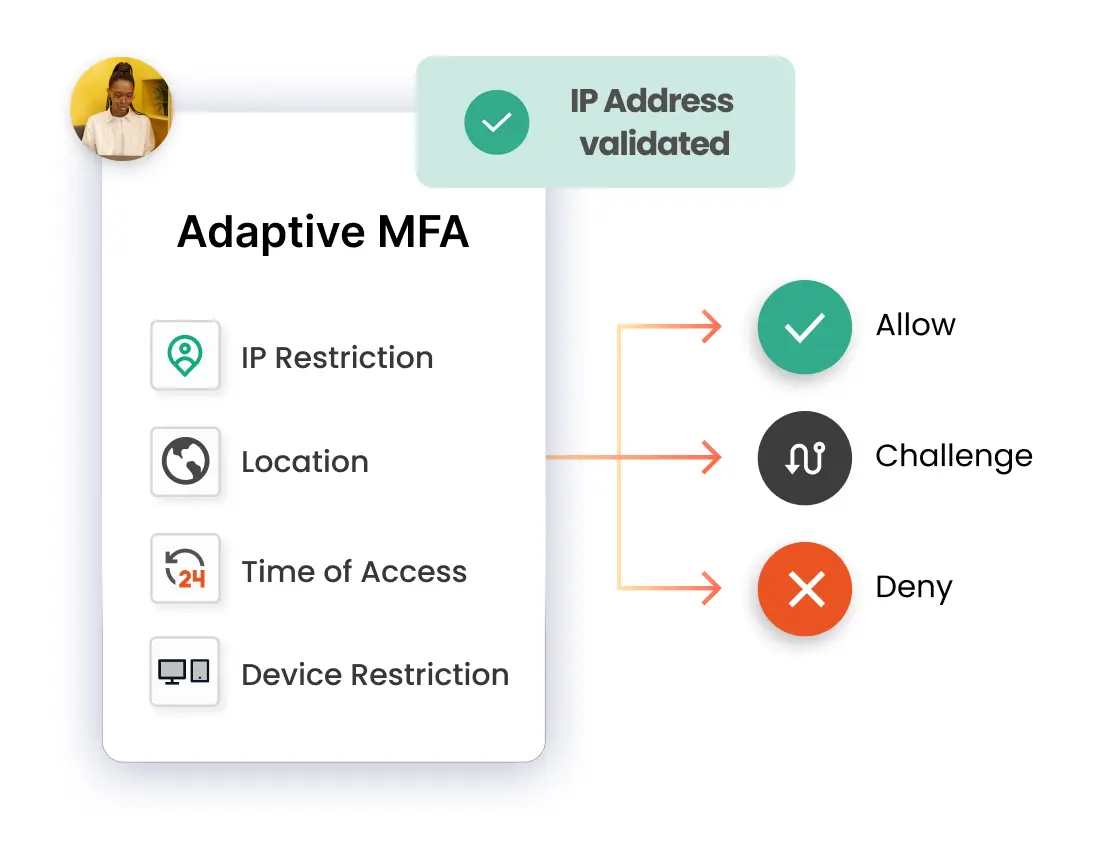
リスクベース認証としてIP制限を使用する場合、IPアドレスは管理者によって設定および登録され、それに応じてアクセスが許可または拒否されます。ユーザーがリスクベース認証が有効になっているアプリにログインしようとすると、そのユーザーのIPアドレスが事前に設定されたIPリストと照合され、適切なアクション(許可、拒否、またはチャレンジ)が実行されます。
位置情報に基づくリスクベース認証の制限では、管理者が地理的位置情報のリストを絞り込み、設定します。管理者が設定した位置情報の制限に基づいて、エンドユーザーのログインが許可されるか拒否されます。ユーザーがリスクベース認証を有効にしてログインしようとすると、そのユーザーの位置情報が管理者が設定した位置情報リストと照合され、その結果に基づいて、ユーザーはリソースへのアクセスを許可されるか、認証を求められるか、または拒否されます。
デバイスベースのリスクベース認証を使用すると、管理者はエンドユーザーが登録できる信頼できるデバイスの数を設定することで、デバイス制限を適用できます(デバイスとはブラウザセッションを指します)。登録された信頼できるデバイスは、ユーザーが制限なくログインできるようにします。登録されたデバイスの数が設定された制限を超えた場合、管理者は追加のデバイス登録を要求または拒否できます。
リスクベース認証には、管理者がログインを許可する時間帯とタイムゾーンを定義できる時間制限ポリシーが含まれています。ログイン時に、ユーザーのタイムゾーンとシステム時刻が設定されたポリシーと照合され、定義されたルールに基づいてアクセスを許可、拒否、または追加認証がトリガーされます。
アダプティブ MFA は、リスク信号 (場所、デバイス、時間、ユーザーの行動など) を動的に分析し、疑わしいアクティビティが検出された場合にのみ追加の認証手順をトリガーすることで、セキュリティを強化します。

場所、デバイス、IP アドレスなどのコンテキストに応じてセキュリティ チェックを動的に調整し、ログイン時だけでなくユーザーのセッション全体にわたってすべてのアクセス要求を認証します。

家庭や公共のネットワークには、エンタープライズグレードの保護対策が不足していることが多く、リモートユーザーが脅威の格好の標的となります。そのため、変化の激しい職場文化においては、リソースを保護するために、あらゆるアクセス試行を検証することが不可欠です。
プライバシーを設計段階から確保し、データ所在地は選択制。米国、EU、インド、オーストラリアのクラウドデータセンターで専用ホスティングを選択可能。
Google Workspace Securityは、リスクシグナルが発生した場合にのみ適応型多要素認証(MFA)を促すことで、Gmail、Drive、その他のWorkspaceアプリを保護します。また、Exchange Online、SharePoint、Teams、管理者ポータルなどの重要度の高いワークロードを強力な認証で保護します。
VPNネットワークにアダプティブMFAを追加することで、15種類以上の認証方法による安全なリモートアクセスが可能になります。例えば、ユーザーが普段とは異なる場所から時間帯にVPNアクセスを試みると、MFA認証が作動しますが、通常のログインはスムーズに行えます。
SSOとMFAソリューションを活用することで、Salesforce、Slack、Dropboxなどのアプリに対するサイバー攻撃を防止できます。例えば、ログイン時の行動が通常と異なる場合(複数のデバイスからの突然のアクセスなど)、アダプティブMFAは接続されているすべてのアプリで追加の認証を要求します。





























































