こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
高性能な認証ソリューションを使用することで、セキュリティを損なうことなく、高速かつ安全なアクセスを実現します。

SSO(シングルサインオン)でシームレスなログイン体験を実現し、ユーザーの手間を軽減してコンバージョン率を向上させましょう。ユーザーは1回のログインで複数のアプリにアクセスできるため、生産性とユーザー満足度が向上します。

強力な多要素認証(MFA)で、認証情報に基づく攻撃を防止します。高度なフィッシング対策を用いて、パスワード漏洩によるリスクを排除します。

業界標準に準拠した安全な認証により、規制要件を満たします。監査証跡を維持し、ポリシーを適用し、ユーザーアクセス全体にわたってコンプライアンスを確保します。
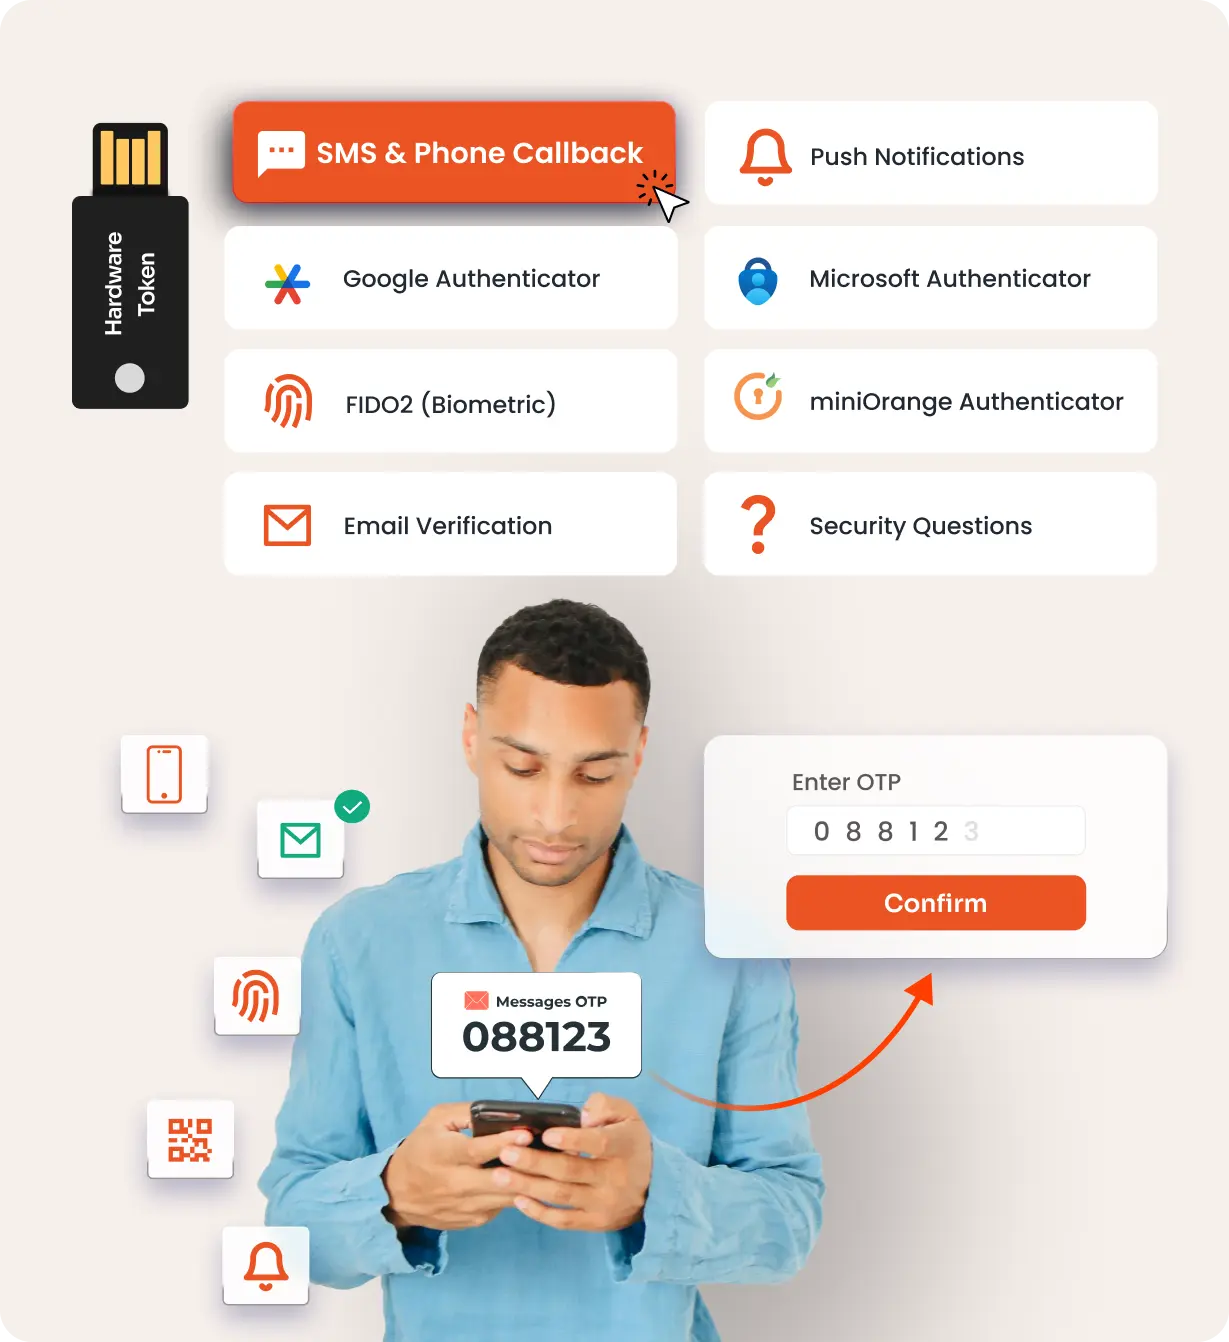
組織全体でセキュリティ、柔軟性、ユーザーの利便性のバランスを取るために、複数の認証オプションを提供しましょう。
指紋認証または顔認証を使用してユーザーを認証することで、高速かつ安全なパスワード不要のアクセスを実現します。
物理的なセキュリティトークンを使用してワンタイムパスコードを生成し、強力なデバイスベースの認証を実現します。
認証アプリを通じて時間ベースのワンタイムパスワードを有効にすることで、安全で信頼性の高い多要素認証を実現できます。
ワンタイムパスコードをSMSまたはメールで送信することで、ユーザーの本人確認を迅速かつ簡単に行えます。
信頼できるデバイスにインストールされたデジタル証明書を使用してユーザーを認証し、安全なパスワード不要のアクセスを実現します。
パスワードを必要とせず、メールアドレスに送信される安全なワンタイムリンクを通じて、ユーザーが即座にログインできるようにする。
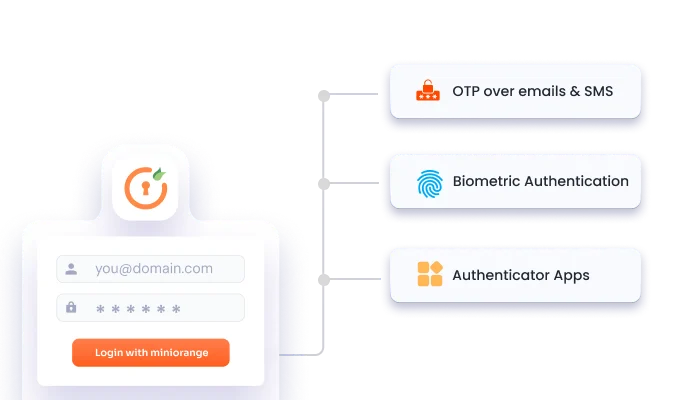
SAMLやOpenID Connect(OIDC)といったエンタープライズグレードのプロトコルを簡単に実装できます。カスタムXMLや手動ハンドシェイクはもう必要ありません。
1. 開始:ユーザーがアプリケーションにアクセスしようとすると、リクエストはSAMLまたはOIDC経由でリダイレクトされます。アプリケーションは、手動による設定や介入を必要とせずに認証フローを開始します。
2. 認証:ユーザーは、パスワード、ワンタイムパスワード(OTP)、プッシュ通知、生体認証など、設定済みの認証方法を使用して認証を行うよう求められます。これにより、アクセスが許可される前に本人確認が行われます。
3. セキュリティ: miniOrangeプラットフォームは、ユーザーセッションと認証応答を検証します。処理を進める前に、ID、セッションの整合性を確認し、セキュリティポリシーを適用します。
4. アクセス:認証が完了すると、アプリケーションは信頼できるID応答を受け取ります。ユーザーは認証情報を再入力することなく、即座にログインできます。
ステップアップ認証とリアルタイムの本人確認分析を活用することで、ユーザーの身元情報とデジタル資産を保護し、不正なアカウントアクセスを防止します。
続きを読むデータとシステムの機密性に基づいて認証方法を選択してください。リスクの高いアクセスには、フィッシング対策認証などのより強力な制御を使用してください。
生体認証やFIDO2/Passkeysなどのパスワードレスソリューションを活用することで、最小限の手間でスムーズなアクセスを実現します。スムーズなログイン体験は、利用率と生産性の向上につながります。
ソリューションが、GDPR、HIPAA、PCI-DSSなど、業界に関連する規制基準を満たしていることを確認してください。これにより、監査への対応準備を維持し、コンプライアンスリスクを回避することができます。
既存のアプリケーション、IDプロバイダー、インフラストラクチャと容易に統合できるソリューションを選択してください。シームレスな統合により、迅速な導入と一貫したアクセス制御が実現します。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。