こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
標準化されたプロビジョニングプロトコルがない場合、ITチームはすべてのアプリケーションにわたってユーザーアクセスを手動で管理することになり、遅延、エラー、および盲点が生じる。

ITチームは、すべてのアプリにわたってアカウントを手動で作成および更新するため、反復的でエラーが発生しやすく、拡張性のないプロビジョニング作業への依存度が高まっている。

新入社員は入社手続きの際にアプリへのフルアクセス権限を得るまでに数日間待たされるため、生産性に影響が出る。退職した従業員は退職後も長期間アクティブなアカウントを保持し続けるため、孤立したアカウントが発生する。

アカウントのプロビジョニングは手動で行われ、めったに見直されないため、アカウントは役割に必要な範囲を超えた広範なアクセス権限を蓄積することが多く、内部脅威や情報漏洩のリスクが高まります。

従業員の退職後や契約終了後もアクティブなままになっているアカウントは、孤立したIDとなります。これらは監視されていない侵入経路であり、プロビジョニング解除が自動的に行われない場合、攻撃者が悪用する可能性があります。
SCIM(System for Cross-domain Identity Management)は、RFC 7643およびRFC 7644で定義されたオープンスタンダードであり、接続されたシステム間でユーザーおよびグループのIDデータが作成、更新、削除される方法を自動化します。
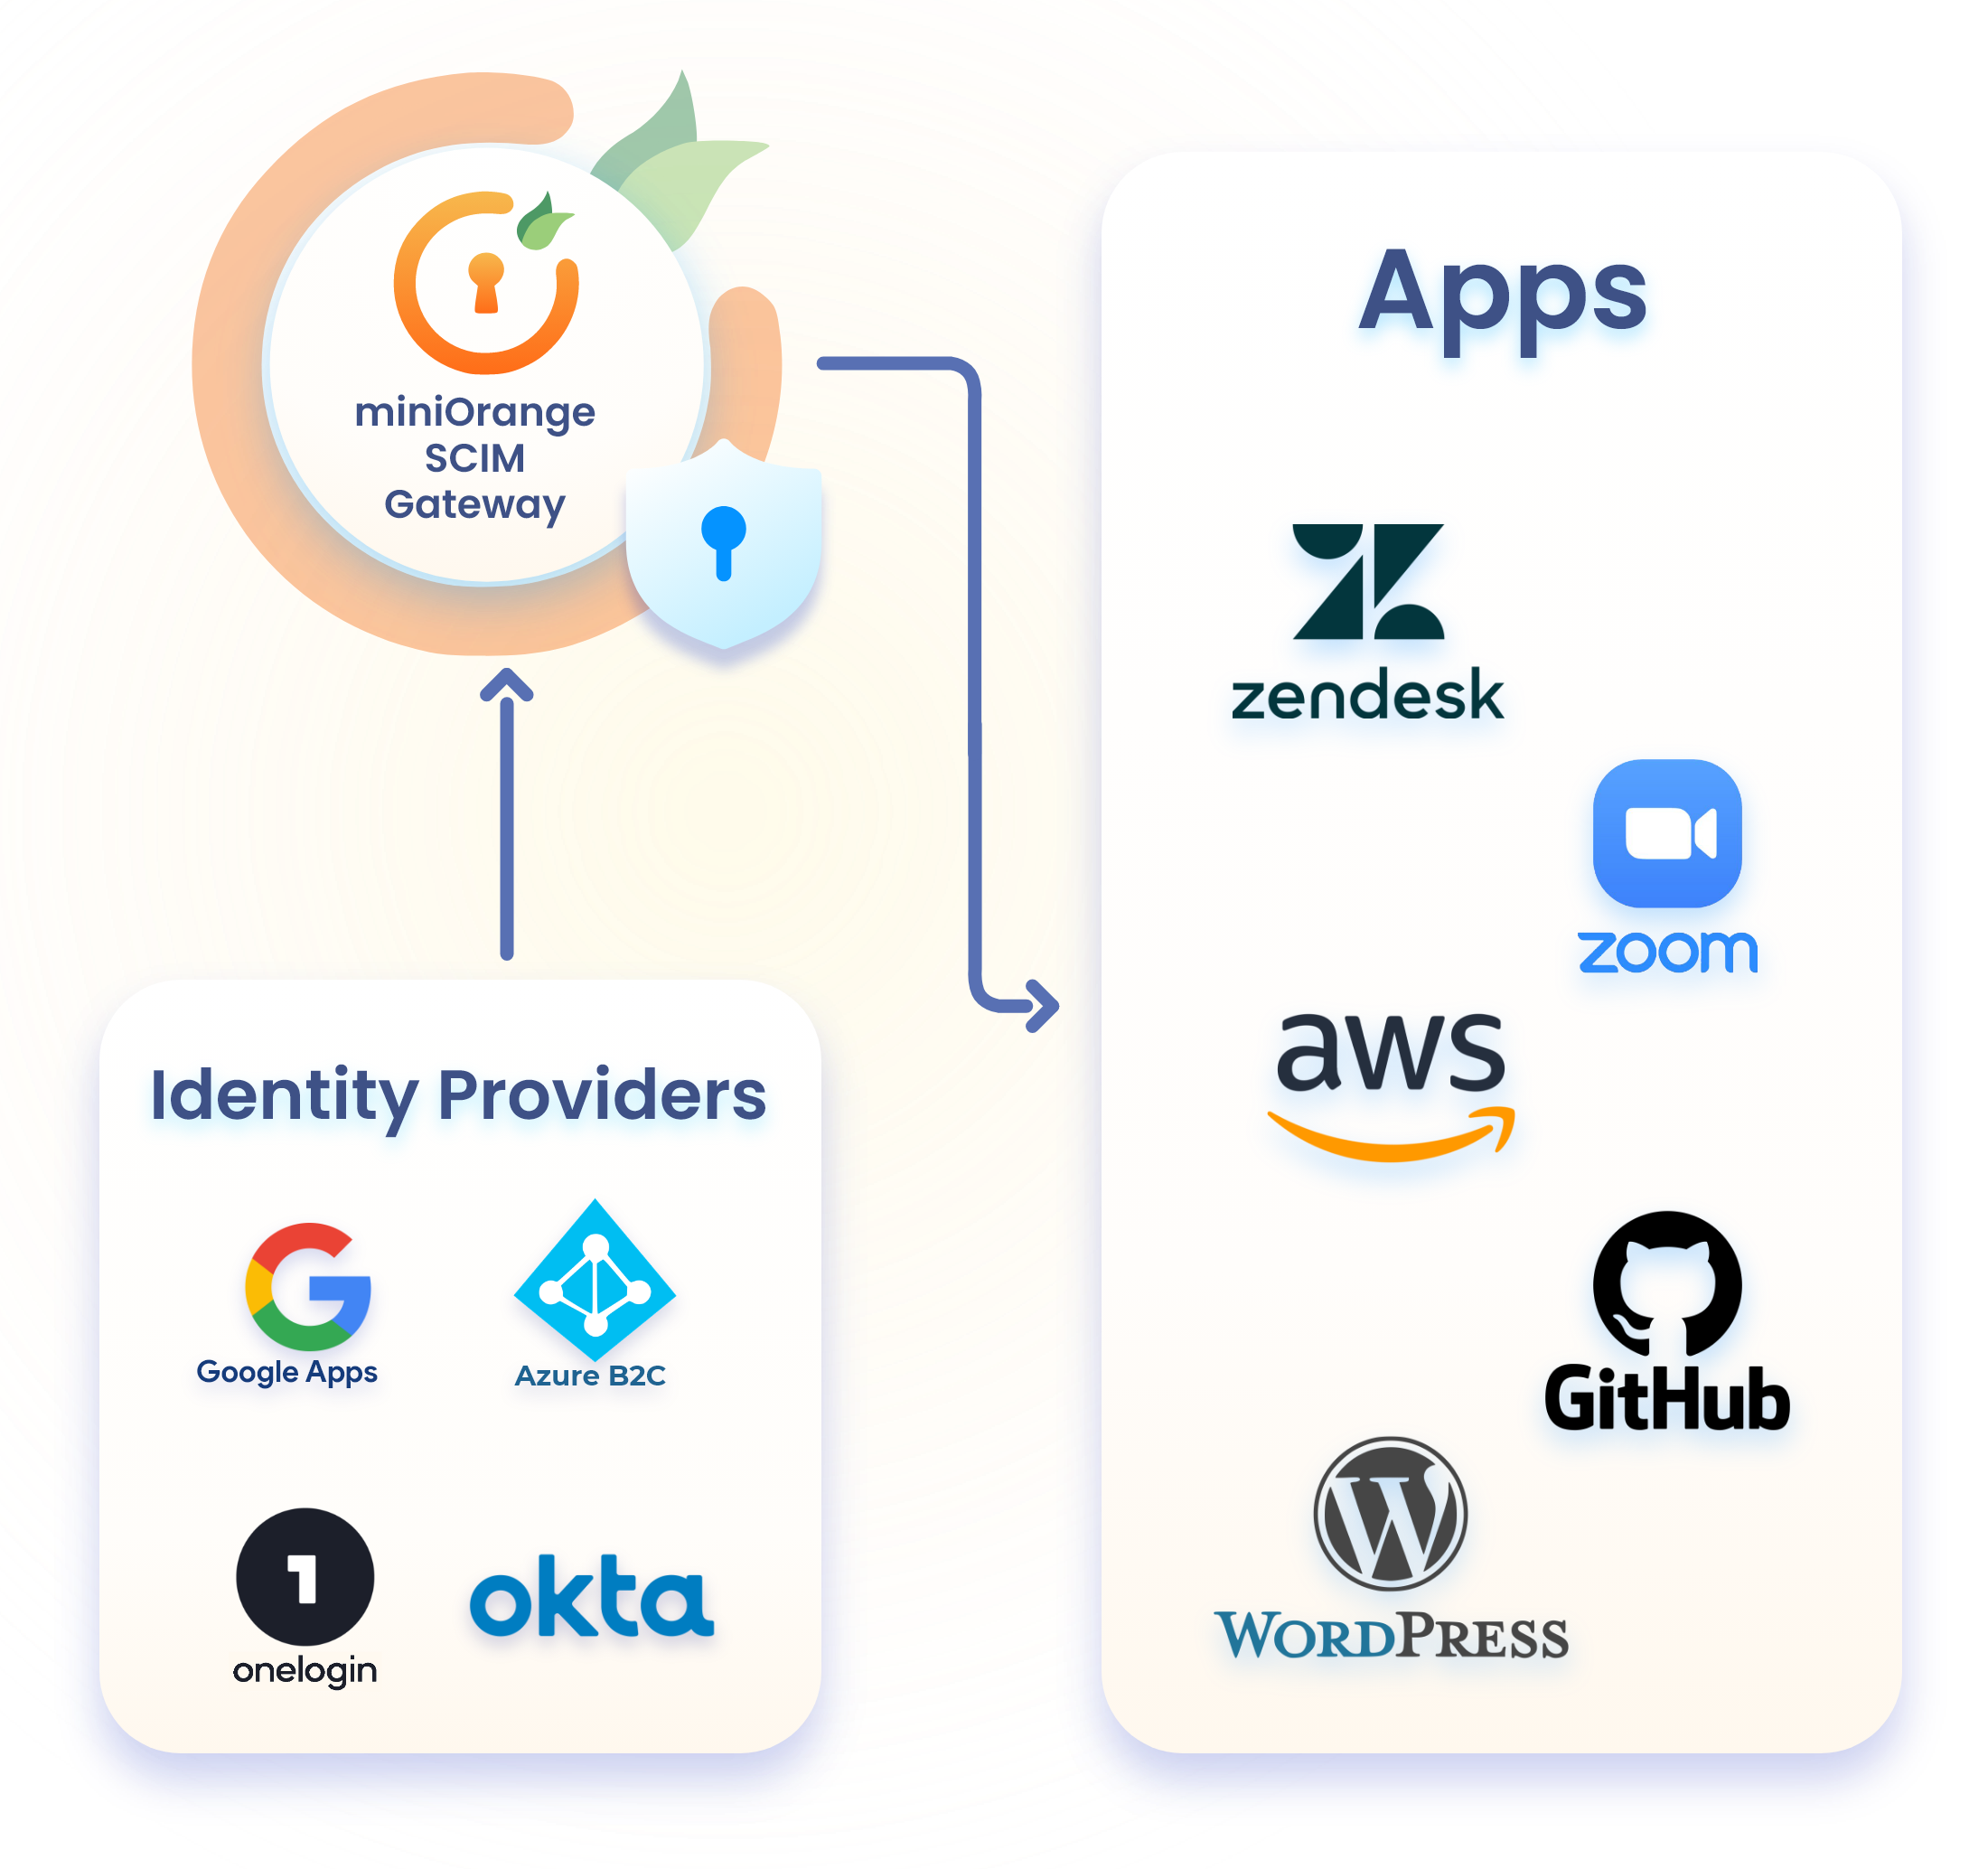
各アプリごとに独自の統合ロジックを必要とするのではなく、SCIMは共通のスキーマとRESTベースのプロトコルを提供することで、IDプロバイダー(IdP)が接続されているすべてのアプリケーションに一貫性のあるリアルタイムの更新をプッシュし、手動による介入なしにIDを同期させることができます。
SCIMの主要プロビジョニング機能を使用して、ユーザーの作成からアクセス権の取り消しまで、ユーザーライフサイクルのあらゆる段階を管理できます。

ソースシステムに新しいIDが追加された瞬間に、接続されているすべてのアプリケーションにユーザーアカウントが即座に作成されるため、手動設定は完全に不要になります。

ユーザーが組織を離れたり、役割を変更したりした瞬間にアクセス権を自動的に取り消すことで、攻撃者が古いアカウントを悪用するために利用する機会を遮断します。

部署、役職、または社内規定に基づいてアプリケーションへのアクセス権限を自動的に割り当てることで、ユーザーはそれぞれの役割に必要なアクセス権限を正確に取得できます。

ID属性とアクセス権限の変更は、ソースディレクトリで発生した時点で直ちに接続されているすべてのアプリに反映させ、システム間のギャップを最小限に抑えます。

オンボーディング、内部ロール変更、異動、オフボーディングといった各段階において、手動での再プロビジョニングを行うことなく、ユーザーのアクセス権限を継続的に管理します。
miniOrange SCIMプロビジョニングゲートウェイは、幅広いSaaSおよびクラウドベースのアプリケーション、ディレクトリ、IDプロバイダーと統合できます。




プロビジョニングを自動化することで、IT部門の時間を節約できるだけでなく、セキュリティリスクを直接的に低減し、組織全体のコンプライアンス体制を強化することができます。

新入社員は、IT部門がアカウントを一つずつ手動で設定するのに何日も待つことなく、初日から必要なすべてのアプリケーションにすぐにアクセスできます。
自動化されたプロビジョニングにより、アカウントの設定や削除に関する反復的なチケット処理が不要になり、ITチームは手動によるデータ入力やそれに伴うミスから解放されます。

プロビジョニングおよびデプロビジョニングのすべての操作は自動的にログに記録されるため、追加の手作業なしに、コンプライアンスレビューに対応できる明確で常に最新の監査証跡が得られます。

人事部門またはIDプロバイダーが新しいユーザーを作成するたびに、SCIMプロビジョニングによって、接続されているすべてのアプリケーションにわたって適切なアカウントと権限が自動的に作成されます。
SCIMを使用すると、人事システムまたはIDプロバイダーでユーザーを無効化すると、統合されたすべてのアプリケーションで自動的にプロビジョニングが解除され、あらゆる場所でアクセス権が確実に削除されます。

SCIMプロビジョニングを使用すると、請負業者は定義されたポリシーに基づいて一時的な役割固有のアクセス権を取得でき、契約が完了するとアカウントは自動的に無効化または期限切れになります。

SCIMは、ソースシステム内のロールと属性にアクセス権を紐付けるため、ユーザーの役割が変更されると、プロビジョニングソリューションは自動的にアプリのアクセス許可を更新して一致させ、不要になったアクセス許可を削除します。
既存のSSOおよびMFA設定と並行してSCIMプロビジョニングを導入することで、認証とライフサイクル管理を単一のプラットフォームに統合できます。
暗号化されたデータ交換を行う安全なSCIMプロトコルに基づいて構築されており、システム間を移動する際のIDデータの保護を保証します。
数百人のユーザー規模から、幅広い接続アプリケーションにわたるエンタープライズ規模の導入まで、あらゆる規模の組織をサポートします。
セットアップ、統合、および継続的な運用において、IDおよびアクセス管理の専門家による24時間体制のサポートを受けることができます。