こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
ソーシャルログイン(ソーシャルサインインまたはソーシャル認証とも呼ばれる)とは、ユーザーが別のユーザー名とパスワードを作成して記憶する代わりに、ソーシャルIDプロバイダーの既存のアカウントを使用してアプリケーションにアクセスできるようにする機能です。
ソーシャルログインでは、ユーザーはGoogle、Apple、Facebook、Microsoft、LinkedInなどのソーシャルメディアアカウントを使ってログインします。これにより、登録やログインの手順が不要になります。

ユーザーが既に持っているソーシャルアカウントを使って登録できるようにすることで、登録に必要な情報を削減する。

ユーザーが新たな認証情報を作成する代わりに、既に使い慣れているプロバイダーを選択できるようにすることで、パスワード入力の負担を軽減できます。

アカウント作成時の煩雑さを軽減することで、コンバージョン率を向上させましょう。ログインをできる限り簡単にしてください。

ユーザーが既に認識し信頼しているIDプロバイダーを通じて認証を行うことで、ユーザーの信頼度を高める。
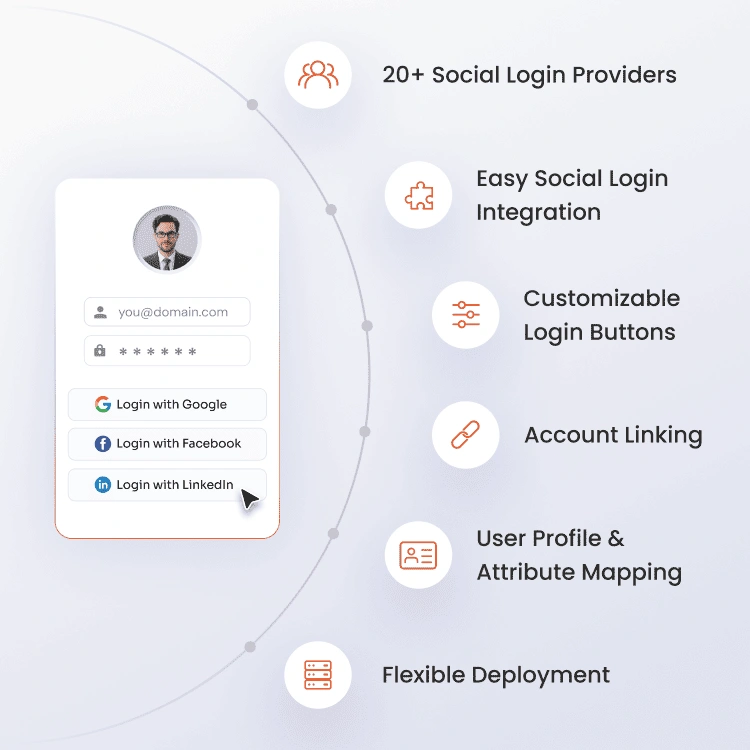
ユーザーが普段使い慣れたアカウントでログインできる柔軟性を提供します。個別の認証統合をゼロから構築することなく、主要なソーシャルIDプロバイダーとアプリケーションを統合できます。
Google、Facebook、Apple、LinkedIn、Twitter/X、GitHub、Microsoft、Pinterest、Instagramなど、人気のソーシャルプロバイダーをサポートします。これらのサービスを一元化されたソーシャルログインプラットフォームで接続することで、一貫性のある安全なサインイン体験を実現します。
サポートされているプラットフォームを表示する




アプリケーションを幅広いソーシャルプロバイダーやIDプロバイダーと連携させましょう。ユーザーは、既に利用しているプロバイダーを選択できる柔軟性を得られます。
プロバイダーごとに個別の統合を構築することなく、ソーシャル認証を追加できます。統合ソリューションを通じて、対応プロバイダーとアプリケーションを接続できます。
ソーシャルログインをアプリケーションに合わせてカスタマイズしましょう。ボタンのデザイン、配置、アイコン、テーマ、外観を既存のUIに合わせてカスタマイズできます。
ユーザーが複数のソーシャルアカウントを単一のアプリケーションアカウントに関連付けられるようにします。これにより、ユーザーはアプリケーションへのアクセス方法において、より柔軟な選択肢を得ることができます。
許可されたプロファイル属性を取得し、ユーザーデータベースに直接マッピングします。ユーザー認証をサポートするために必要な情報を使用してください。
コンプライアンス要件と組織の要件に基づいて、クラウド、オンプレミス、またはハイブリッドインフラストラクチャに展開します。
※上位ユーザー向けのボリュームディスカウントについては、お問い合わせください。
ソーシャルログインをSSO、MFA、パスワードレス認証、IDブローカー、ユーザー管理、その他のCと組み合わせるIAM お客様のニーズの拡大に合わせて、機能を追加できます。
組織のセキュリティ、インフラストラクチャ、およびコンプライアンス要件に合わせて、ID管理ソリューションを導入してください。
認証レイアウトとユーザーインターフェースのあらゆる側面を制御できます。既存のUIとユーザー体験に合わせてログインエクスペリエンスをカスタマイズできます。
ユーザー数とニーズに基づいてプランを選択してください。ユーザー数が多いプランにはボリュームディスカウントが適用されます。

「Nahdi は SSO を導入したいと考えており、Siebel CRM を使用していましたが、SSO プロトコルをサポートしていませんでした。 CRM システム全体を変更し、ある CRM から別の CRM にデータを転送するのは時間のかかる作業です....."
ソーシャル認証を利用すると、ユーザーは既存のソーシャルメディアアカウントの認証情報を使用してウェブサイトやアプリにログインできるため、手動での登録が不要になります。
ソーシャルログインを使用すると、Google、Facebook、Apple、LinkedInなどのソーシャルIDプロバイダーまたは消費者向けIDプロバイダーのアカウントを使用してユーザー認証を行うことができます。
SSOは、ユーザーが中央集権型のIDプロバイダーを介してアプリケーションにアクセスできるようにする、より広範な認証手法です。ソーシャルログインは顧客認証戦略の一部として使用できますが、企業向けSSOでは一般的にSAML、OAuth 2.0、OpenID ConnectなどのIDプロバイダーとプロトコルが使用されます。
miniOrangeソーシャルログインは、40以上のソーシャルおよびIDプロバイダーに対応しています。よく利用されるプロバイダーには、Google、Facebook、Apple、LinkedIn、Twitter/X、GitHub、Microsoftなどがあります。
はい。miniOrangeは、ソーシャル認証とエンタープライズIDフェデレーション(Active Directory、LDAP、ADFS、Entra ID)を統合することで、クラウド環境とオンプレミス環境の両方において、顧客アプリケーションと従業員アプリケーションの両方を保護します。



ソーシャルログインの仕組みは?
miniOrange Social Loginは、OAuth 2.0とOpenID Connectを使用して、アプリケーションをソーシャルIDプロバイダーに接続します。
アプリケーションへのアクセス
ユーザーがアプリケーションやウェブサイトにアクセスしようとした際、Google、Facebook、Apple、Microsoftなどのプロバイダーのソーシャルログインボタンを選択します。
ソーシャルアイデンティティプロバイダー
ユーザーは選択したプロバイダーの認証ページにリダイレクトされます。プロバイダーはサインインプロセスを管理し、承認された情報をアプリケーションと共有するために必要な権限を要求します。
ユーザー認証
ユーザーは、既存のアカウント認証情報を使用してソーシャルIDプロバイダーで認証を行います。プロバイダーは、ユーザーの認証情報をアプリケーションと共有することなく、本人確認を行います。
OAuth 2.0 / OpenIDコネクト
IDプロバイダーは、OAuth 2.0またはOpenID Connectを使用して、認証コードやアクセストークンなどの情報を交換します。
認証済みアプリケーションセッション
認証が成功すると、プロバイダはユーザーをアプリケーションにリダイレクトします。アプリケーションは応答を検証し、許可されたユーザー情報を取得します。アプリケーションはユーザーのアカウントを作成し、認証済みセッションを開始します。