こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
ユーザーライフサイクル管理(ULM)、別名アイデンティティライフサイクル管理とは、組織内におけるユーザーのあらゆる活動期間を通して、そのユーザーのデジタルアイデンティティとアクセスを管理するプロセスです。ULMは、入社、異動、退職(JML)といったプロセスを自動化することで、組織が正確なユーザーIDを維持し、適切なアクセス権限を付与し、セキュリティと業務効率を向上させるのに役立ちます。
人事関連のイベントをIDディレクトリやアプリケーションと連携させることで、サポートチケットではなくポリシーに基づいてアクセス権限が自動的に変更されます。自動化されていないと、オンボーディングが遅くなり、役割変更後に権限が蓄積され、退職後も古いアカウントが長期間アクティブなままになります。
自動ユーザープロビジョニングの仕組みを理解する →1つのワークフローで従業員のライフサイクル全体をカバーできるため、人事関連のイベントが発生した瞬間にアクセス権の作成、変更、削除が行われます。また、カスタムワークフローを設定することで、任意の段階で管理者やアプリケーション所有者の承認ステップを追加することも可能です。

組織全体でユーザーオンボーディングとユーザーアクセス管理を自動化することで、複数のシステムにわたるアカウントの作成、アプリケーションの自動プロビジョニング、役割ベースのアクセス権限の割り当て、新入社員の初日からの生産性向上を実現できます。

職務内容が変化するにつれて、役割、グループ、権限を更新し、不要なアクセス権限を削除し、権限の肥大化を防ぎ、各従業員の現在のニーズに合ったアクセス権限を維持します。

従業員が退職する際は、直ちにアカウントを無効化し、すべてのアプリケーションへのアクセス権を取り消し、未使用のライセンスを回収し、安全かつ法令遵守に基づいた退職手続きのために完全な監査証跡を保持してください。
手動更新に頼ることなく、アプリケーションやディレクトリ全体で従業員のステータスに応じたアクセス権限を維持します。
ライフサイクルステージ
手動ユーザープロビジョニング
自動化されたULM
新入社員が生産性を発揮するまでに数日かかる
自動プロビジョニングにより、初日からすぐにアクセスが可能になります。
引っ越し後も古い権限が残ってしまう
アクセス権限は自動的に更新され、古い権限は削除されます。
元従業員はアクティブなアカウントを維持している
すべてのアプリへのアクセスはリアルタイムで取り消されます
監査準備は時間がかかり、ミスが発生しやすい。
組み込みのレポート機能により、監査への対応準備が万全です。
人が退席した後も、未使用の座席は料金が発生します。
終了時にライセンスは自動的に回収されます
従業員は追加のアプリアクセス権限をIT部門にメールで申請し、承認を待つ。
従業員は特定のアプリへのアクセスを直接リクエストし、そのリクエストは自動的に適切な承認者にルーティングされます。
人事データやディレクトリデータからアカウントを作成し、アクセス権を自動的に割り当てます。SCIM、REST API、LDAP、および直接データベースコネクタを介して、クラウドおよびオンプレミスアプリケーションへのプロビジョニングを実行します。ネイティブなプロビジョニングをサポートしていないアプリケーションにも対応可能です。
JMLソリューションは、入社、役割変更、退職を単一のワークフローで自動化し、企業メールアドレスの自動生成、役割ベースのアクセス権の割り当て、承認ワークフローを通じたアクセス要求のルーティングを、手動の手順なしで行います。
役割、グループメンバーシップ、権限は、責任範囲の変更に応じて自動的に更新されます。役割ベースのアクセス制御により、アクセス権限は現在の役割に必要な範囲に限定されます。
ワンクリックまたはスケジュールされたトリガーで、アプリケーション、ディレクトリ、システムへのアクセス権を終了時に取り消します。退職手続きのギャップを解消し、古いアカウントを削除して、ライセンスを取り戻しましょう。
アクセス要求は、管理者およびアプリケーション所有者による複数段階の承認プロセスを経て処理されます。定期的なアクセス審査を実施し、プロビジョニング、更新、およびプロビジョニング解除のすべてのイベントを永続的に記録します。
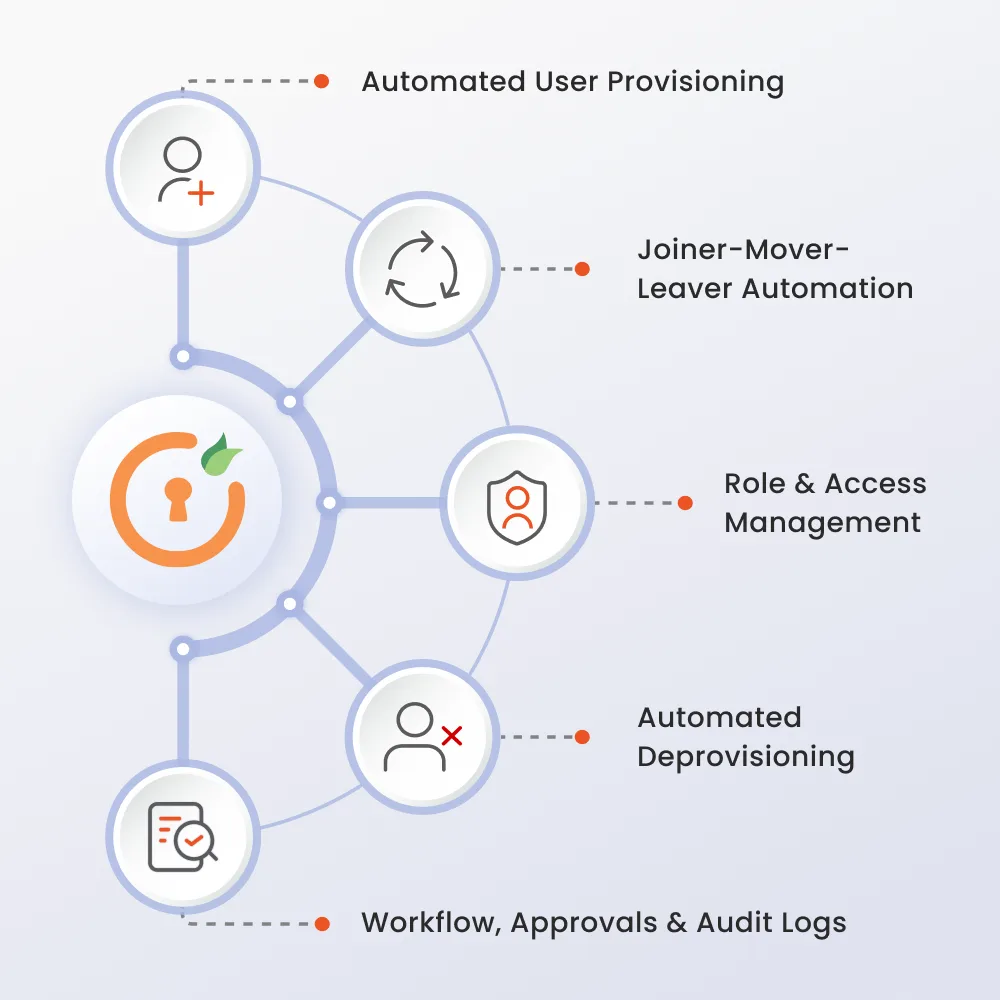
miniOrangeは、人事システムとアプリケーションの間に位置づけられ、あらゆる人事イベントをアクセス権限の変更に変換します。
Workday、BambooHR、またはSAP SuccessFactorsに記録された新規採用、昇進、異動、または退職がトリガーとなり、必要に応じてワークフローが進む前に、管理者またはマネージャーに承認が送られます。
部署、役職、所在地、マネージャーなどの属性は、役割、グループ、権限に対応付けられ、必要に応じて管理者またはマネージャーの承認を得てから変更が有効になります。
miniOrangeは、Active Directory、Microsoft Entra ID、またはLDAPに書き込みを行うか、あるいはIDプロバイダーとして機能します。
プロビジョニングは、SCIM、API、およびクラウドとオンプレミスのアプリケーション全体にわたる事前構築済みコネクタを介して実行されます。
プロビジョニング、アップデート、およびデプロビジョニングのイベントは記録され、次回の監査に備えて準備されます。
miniOrangeは人事システム、ディレクトリ、クラウドアプリと連携するため、既に運用しているシステム上でプロビジョニングを自動化できます。



役割ベースのアクセス制御により、チームの変更後も連携を維持しながら、アプリ間でユーザーのオンボーディング、アップデート、オフボーディングを自動的に実行します。
入社、異動、退職に関するワークフローを自動化し、手動による分断されたプロセスを排除して、アクセス権の作成、更新、取り消しを実現します。
人事システムを信頼できる情報源として活用し、従業員の変更に基づいてアクセス権限を自動的に付与および更新してください。
プロビジョニングを管理し、 SSOソリューション, MFARBACを1つのプラットフォームで簡素化 IAM そして、複数のベンダーを利用する必要性を減らす。
金融サービス、政府、医療、教育分野の30,000社以上のお客様から信頼され、拡張性に優れています。 IAM.
JMLプロセスは、組織への参加、新しい役割への異動、退職という、個人のアクセス権限を変更する3つのイベントを対象としています。これらのイベントが発生するたびに、アクセス権限が自動的に変更される必要があります。参加時には権限のプロビジョニング、異動時には権限の更新、退職時には権限の完全な取り消しが行われます。
このプラットフォームは、人事システムの変更を監視し、アクセス ポリシーを自動的に適用します。レコードが作成または更新されると、部門や役職などの属性を役割にマッピングし、SCIM、API、コネクタを介してディレクトリおよび接続されたアプリケーションのアカウントを作成または更新します。
ユーザーライフサイクル管理は、従業員、契約社員、パートナーといった人を対象とします。IDライフサイクル管理は、サービスアカウント、ボット、API、デバイスなど、環境内のあらゆるIDを対象とします。どちらもIDガバナンスおよび管理の下に位置付けられます。
人事システムに退職が記録されると、プラットフォームはディレクトリアカウントを無効化し、SSOとアプリケーションアクセスを取り消し、アクティブなセッションを終了させ、ライセンスを回収します。この処理は即座に実行することも、最終営業日のスケジュールに基づいて実行することもでき、すべてのステップがログに記録されます。
Workday、BambooHR、SAP SuccessFactorsなどの人事システム。Active Directory、Entra ID、LDAPなどのディレクトリ。Office 365、Google Workspace、Salesforce、AWS、Slackなどのクラウドアプリ。miniOrangeは6,000以上の事前構築済み統合機能に加え、カスタムアプリ向けのSCIMおよびAPIプロビジョニング機能を提供します。
中で IAMユーザーライフサイクル管理とは、アカウントと権限を長期にわたって正確に保つ役割を担う部分です。認証は、ユーザーがどのようにログインするかを決定します。ライフサイクル管理は、どのアカウントとアクセス権限が存在するか、そしてそれらがいつ消滅するかを決定します。
はい。小規模なITチームは通常、まず主要なSaaSアプリケーションの自動オンボーディングとオフボーディングから始め、その後承認ワークフローやアクセスレビューを追加します。料金はユーザー数に応じて変動するため、同じプラットフォームを従業員50人の企業でも10,000万人規模の企業でも利用できます。
ほとんどのチームは、最初のライフサイクルワークフローを数日以内に自動化します。所要時間は、接続するアプリケーションの数、役割マッピングの複雑さ、プロビジョニングが人事部門主導かディレクトリ主導かによって異なります。