こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
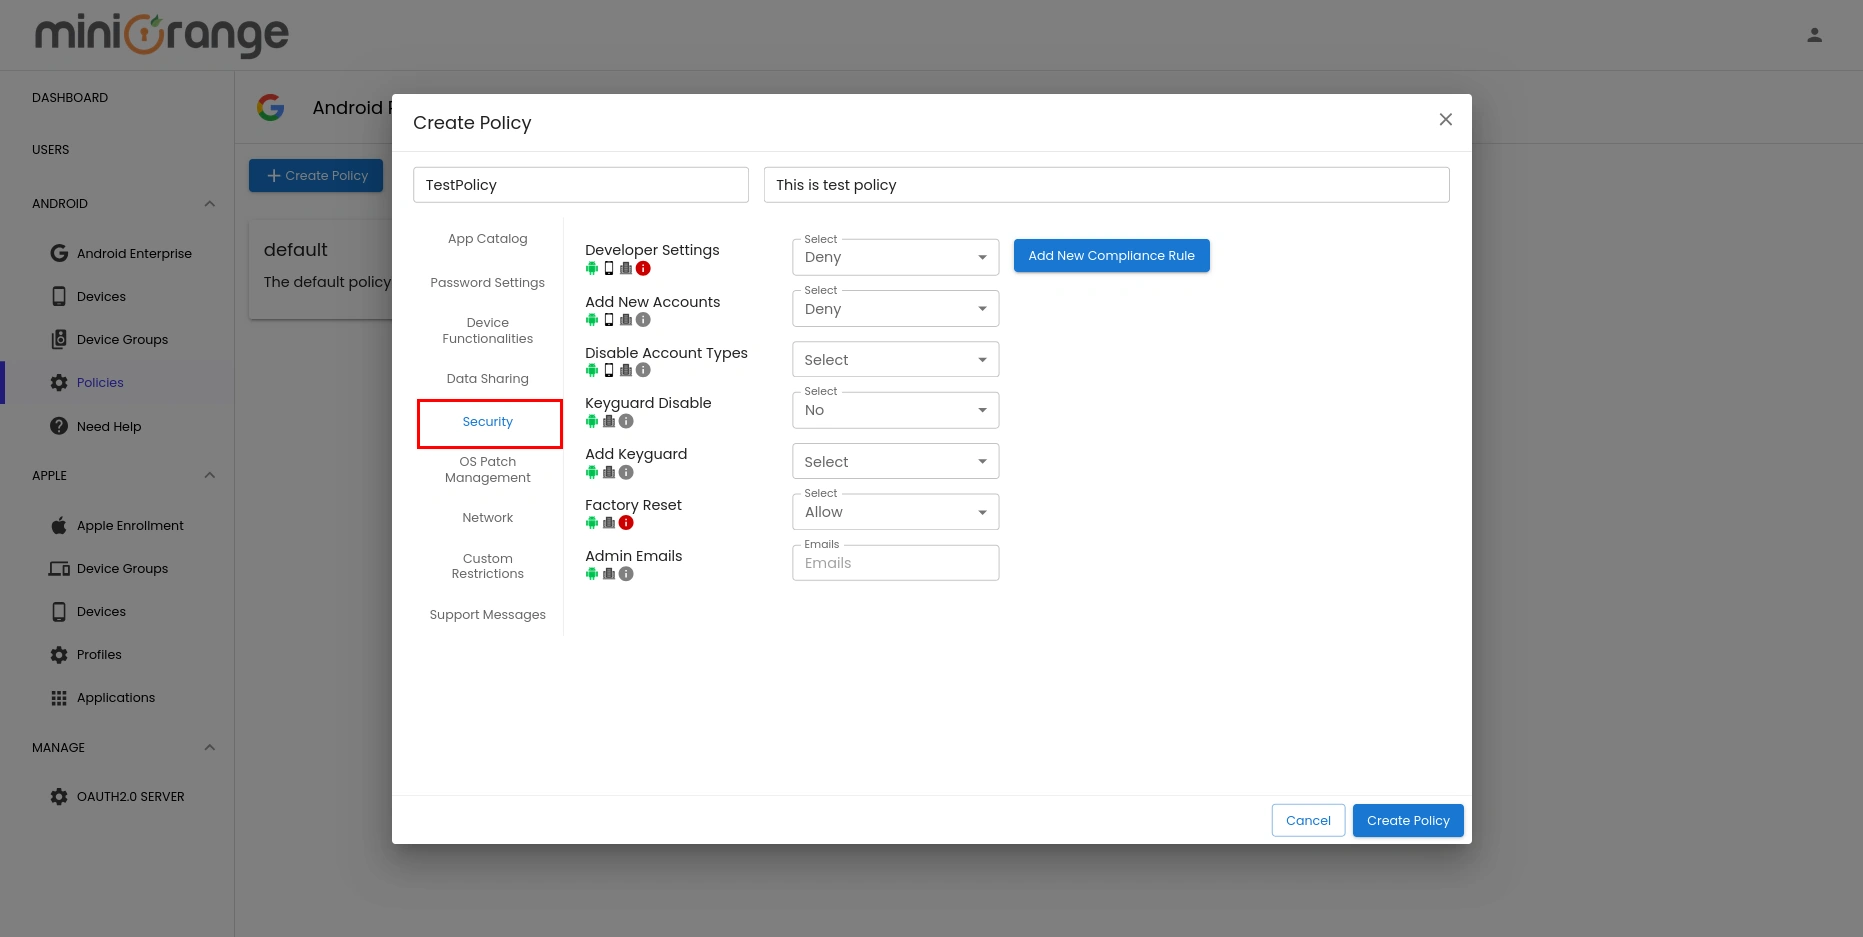
×セキュリティタブは、 MDMに登録されているAndroidデバイスのセキュリティ設定を構成するために使用します。これらの設定は、開発者向けオプション、アカウント管理、デバイス認証、暗号化、工場出荷時設定へのリセット権限、およびその他のセキュリティ関連の設定を制御することで、組織のセキュリティ基準の遵守を促進します。
| Setting | 詳細説明 | オプション/設定 |
|---|---|---|
| 開発者の設定 | Android開発者向けオプションへのアクセスを有効または無効にし、ユーザーがUSBデバッグなどの高度なシステム設定を変更できないようにします。 |
許可する -ユーザーは開発者向けオプションにアクセスできます。 身体障がい者 -ユーザーは開発者向けオプションにアクセスできません。 |
| 新規アカウントを追加 | ユーザーがGoogleアカウントやメールアカウントなどの新しいアカウントをデバイスに追加できるかどうかを制御します。 |
許可する ユーザーは新しいアカウントを追加できます。 否定する ユーザーは新しいアカウントを追加できません。 |
| キーガード無効化 | デバイスのロック画面(キーガード)を有効にするか無効にするかを制御します。 |
はい ロック画面を無効にします。 いいえ ロック画面を有効にしたままにします。 |
| キーガードを追加する | ユーザーが設定できるロック画面の認証方法を指定します。 | PIN、パスワード、パターン、生体認証など、必要なキーガード機能を選択してください。 |
| 工場リセット | ユーザーがデバイスの工場出荷時設定へのリセットを実行できるかどうかを制御します。 |
許可する ユーザーは工場出荷時設定へのリセットを実行できます。 否定する ユーザーは工場出荷時設定へのリセットを実行できません。 |
| 暗号化ポリシー | 暗号化されたデータを復号化するために、デバイス起動時に認証が必要かどうかを定義します。 |
起動にはパスワードが必要です デバイスの起動前にパスワードが必要です。 起動にパスワードは不要です 起動パスワードを必要とせずに起動します。 |
| 認証タイプ | デバイスで使用される認証方法を指定します。 |
Google認証 認証にはGoogleアカウントを使用します。 認証なし 認証方法は適用されません。 |
| アカウントの種類を無効にする | ユーザーが選択したアカウントタイプをデバイスに追加することを制限します。 | ドロップダウンリストから、無効にするアカウントの種類を選択してください。 |
デバイス管理または管理上の連絡に使用する管理者メールアドレスを指定します。
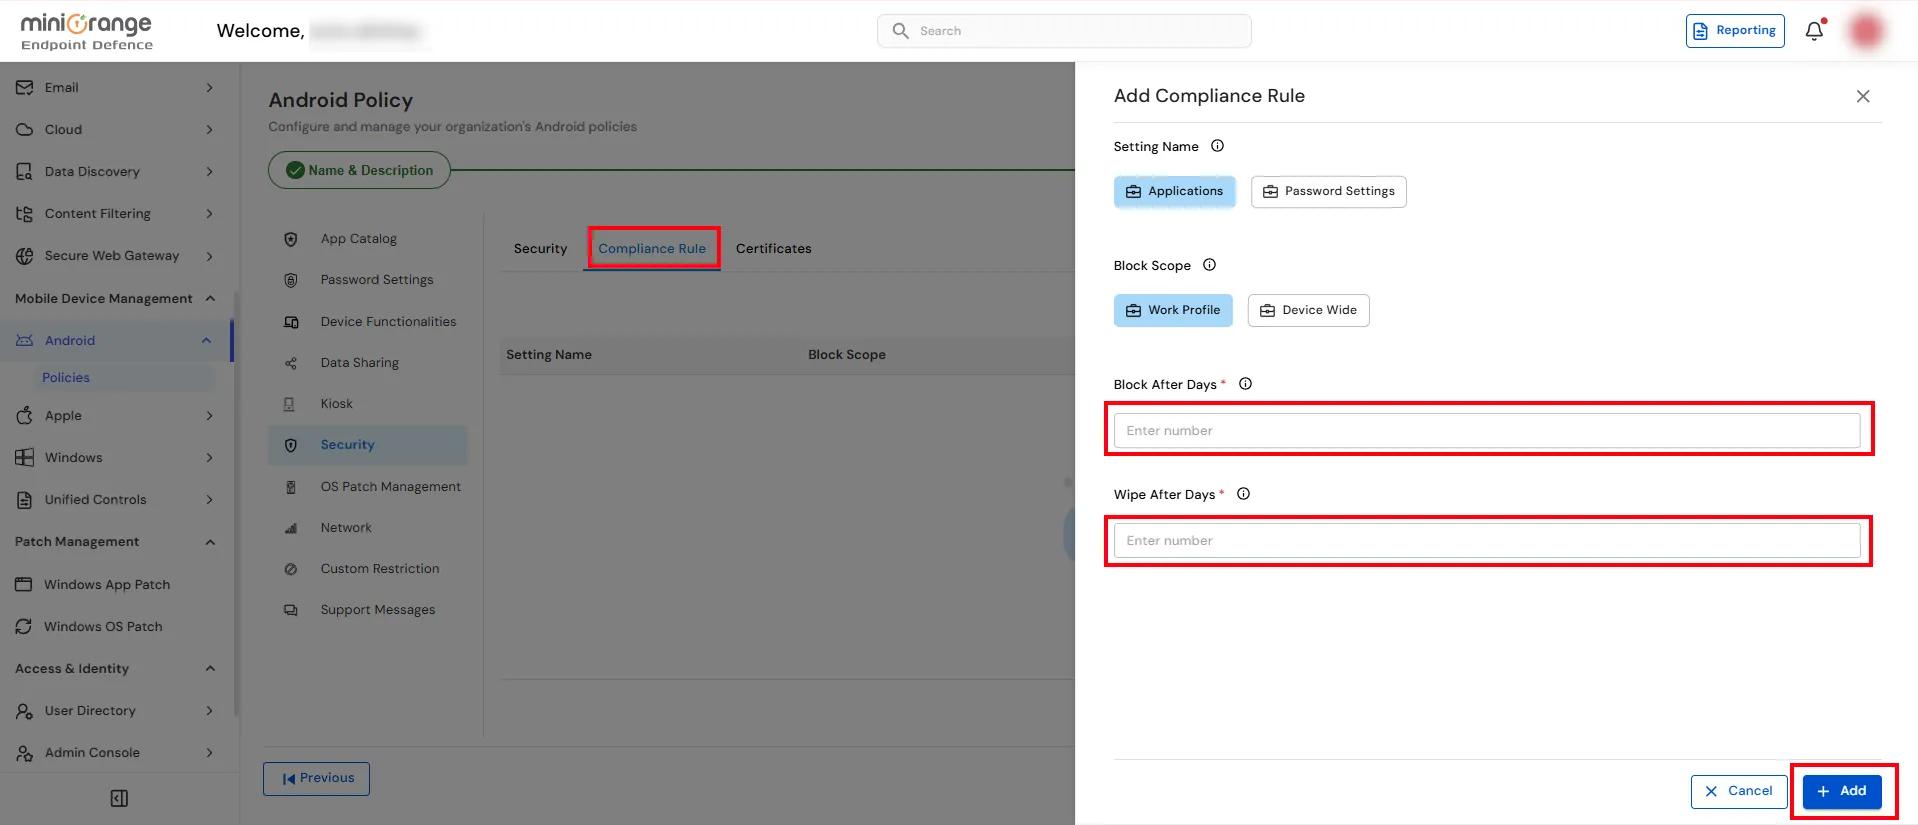
「コンプライアンスルール」タブでは、デバイスがコンプライアンス違反になった場合に自動的に適用されるアクション(アクセスのブロックや、指定された日数経過後のデータの消去など)を定義します。
| 詳細説明 | オプション/設定 | |
|---|---|---|
| 設定名 | 設定するコンプライアンスルールの種類を選択してください。 |
用途 アプリケーションのポリシーに基づいてコンプライアンスチェックを実施します。 パスワード設定 パスワード要件に基づいたコンプライアンスチェックを適用します。 |
| ブロックスコープ | デバイスが規格に準拠しなくなった場合に、デバイス上でブロックされる領域を指定します。 |
仕事のプロフィール – 管理対象のワークプロファイルへのアクセスのみをブロックします。 デバイス全体 – デバイス全体へのアクセスをブロックします。 |
| 数日後にブロック | デバイスが引き続き規定に準拠しない場合に、選択したブロック措置が適用されるまでの日数を指定します。 | デバイスがブロックされるまでの日数を入力してください。 |
| 数日後に拭き取る | デバイスが引き続き規格に準拠しない場合に、デバイスデータが消去されるまでの日数を指定します。 | ワイプ処理を実行するまでの日数を入力してください。 |
「証明書」タブでは、管理対象のAndroidデバイスでクライアント証明書がどのように使用されるかを制御できます。秘密鍵の選択を許可または制限したり、特定のクライアント証明書を安全な認証に使用することを許可するアプリケーションを定義したりできます。
アプリケーションがクライアント証明書を要求する際に、ユーザーが秘密鍵を手動で選択することを許可するかどうかを選択します。
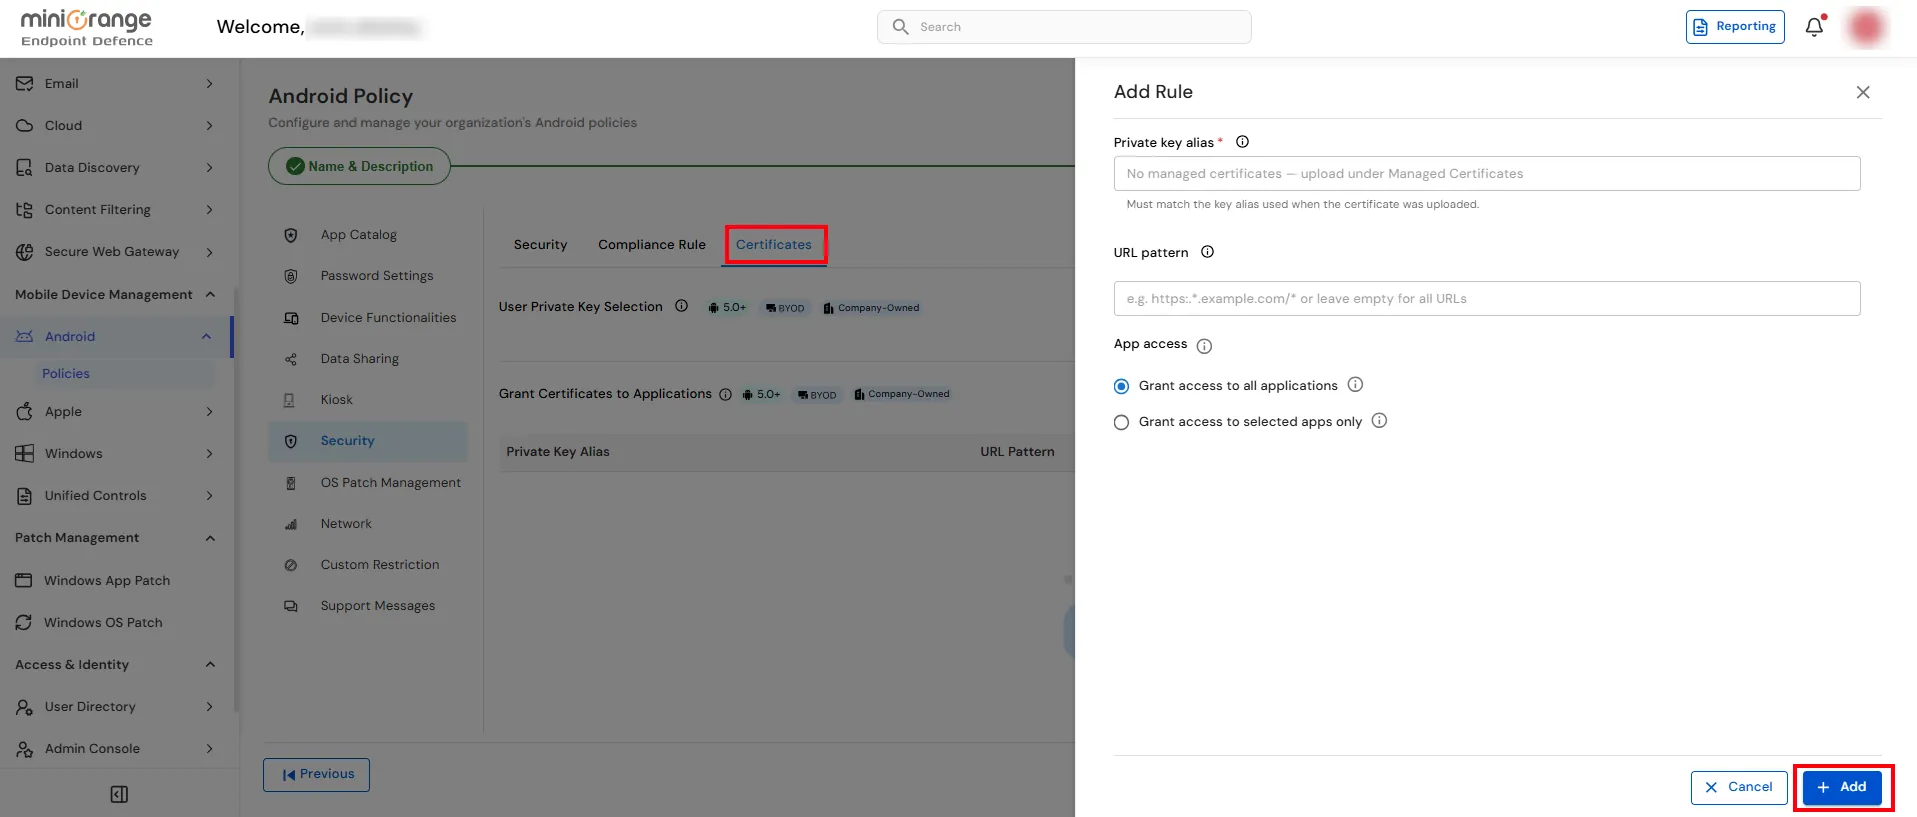
「アプリケーションへの証明書の付与」の下にある「ルールの追加」をクリックして、証明書アクセスルールを作成します。
「秘密鍵エイリアス」フィールドで、使用する証明書エイリアスを選択または入力します。
注:エイリアスは、証明書のアップロード時に指定したキーエイリアスと一致している必要があります。
「URLパターン」フィールドに、証明書を使用するURLパターンを入力します。
アプリケーションが証明書にアクセスする方法を選択してください。