こんにちは!

助けが必要? 私たちはここにいます!

miniOrangeサポートチャット - ヘルプとサポートを受ける
miniOrange メールサポート
成功チェックマーク - フォームが正常に送信されました

お問い合わせいただきありがとうございます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 uemsupport@xecurify.com

検索結果:

×

Windowsの登録


このガイドでは、Windows デバイスをminiOrange Unified Endpoint Management (UEM)に登録する方法について説明します。Windows エージェントインストーラーの入手、Windows DLP エージェントの組織へのバインド、必要な場合のオンボーディングと承認の完了、および管理コンソールを使用して登録済みの PC にDLP ポリシー、デバイスおよび Web サイト制御、アプリケーション制限、監視ルールを適用する手順を順を追って説明します。


あなたが設定しているもの

  • 一度限りの製本 Windows DLPエージェント PCが組織に登録してポリシーを受信できるようにするために、組織に接続してください。
  • An オンボーディング承認管理者は、新しいデバイスが完全に管理される前に、それらを承認する必要がある。
  • 登録完了により、承認されたマシンが以下に表示されます デバイスインベントリ > Devices 継続的な管理のため。

Windowsデバイスを登録する方法は?

miniOrange UEMエージェントをダウンロードし、Windowsエンドポイントにインストールして、組織内での登録を完了するには、以下の手順に従ってください。
  • にサインインする miniOrange 統合エンドポイント管理 (UEM) ダッシュボード。
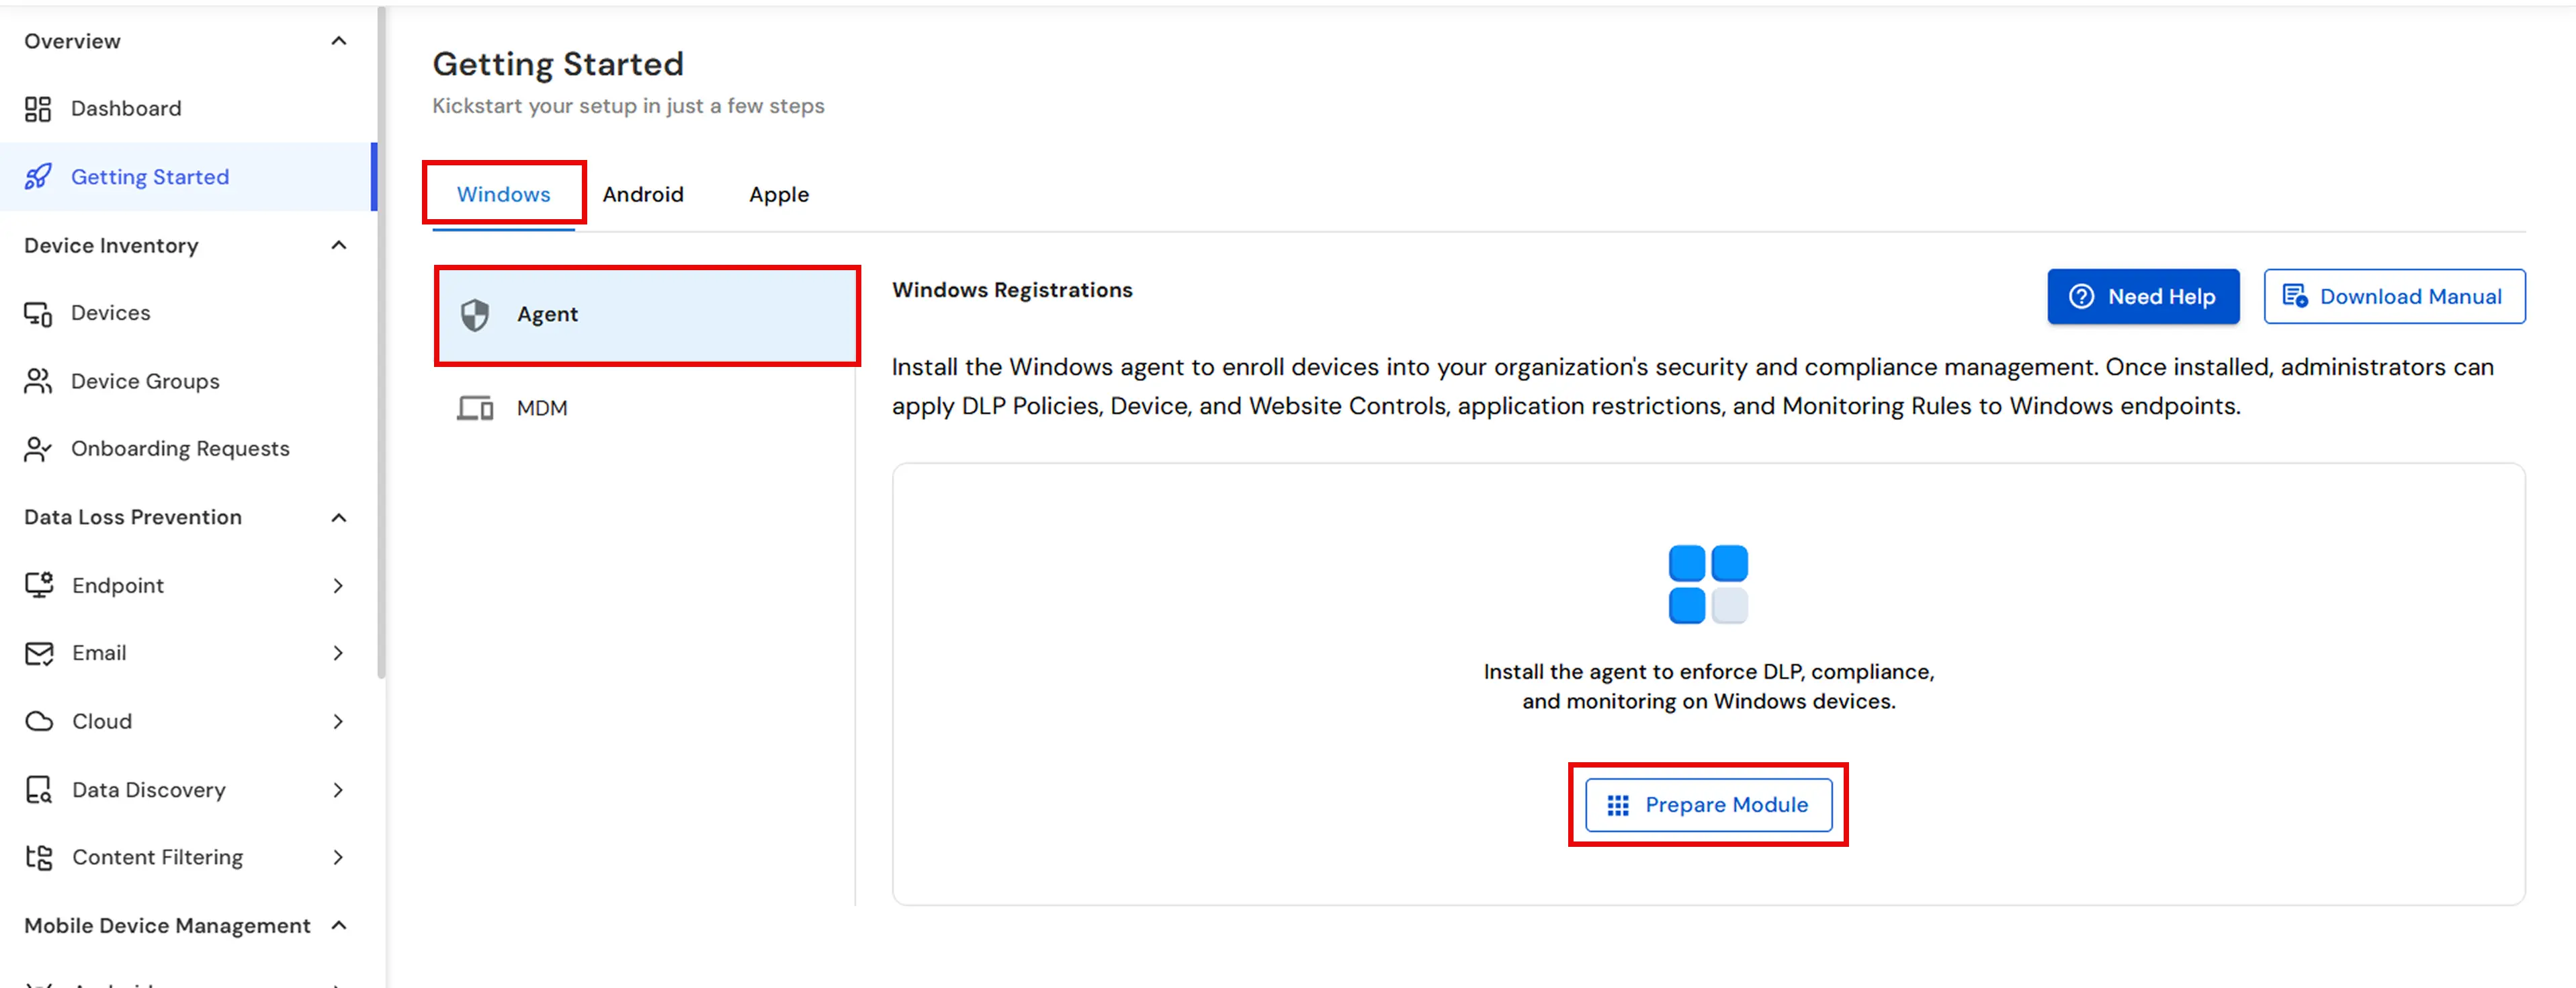
  • に移動します スタートガイド 左側のサイドバーからタブを選択し、 Windows.
  • 以下を行うには、 ダウンロードモジュール 取得ボタン MSI インストーラー。これにより、弊社のパッケージングサービスがお客様の組織向けにカスタムエージェントを作成するようトリガーされます。通知は メール ダウンロード準備が整いましたら。
  • miniOrange UEM 入門 Windows タブ(カスタム MSI エージェントインストーラー用のダウンロードモジュール付き)

  • ダウンロードしたファイルを見つける modlp.msi ファイルをダウンロードして、Windows デバイスでインストーラーを実行します (管理者 アクセスが必要です。
  • 注:複数のデバイスに一括展開する場合は、 GPOを使用してエージェントをインストールできます。ガイドを参照するには、こちらをクリックしてください。
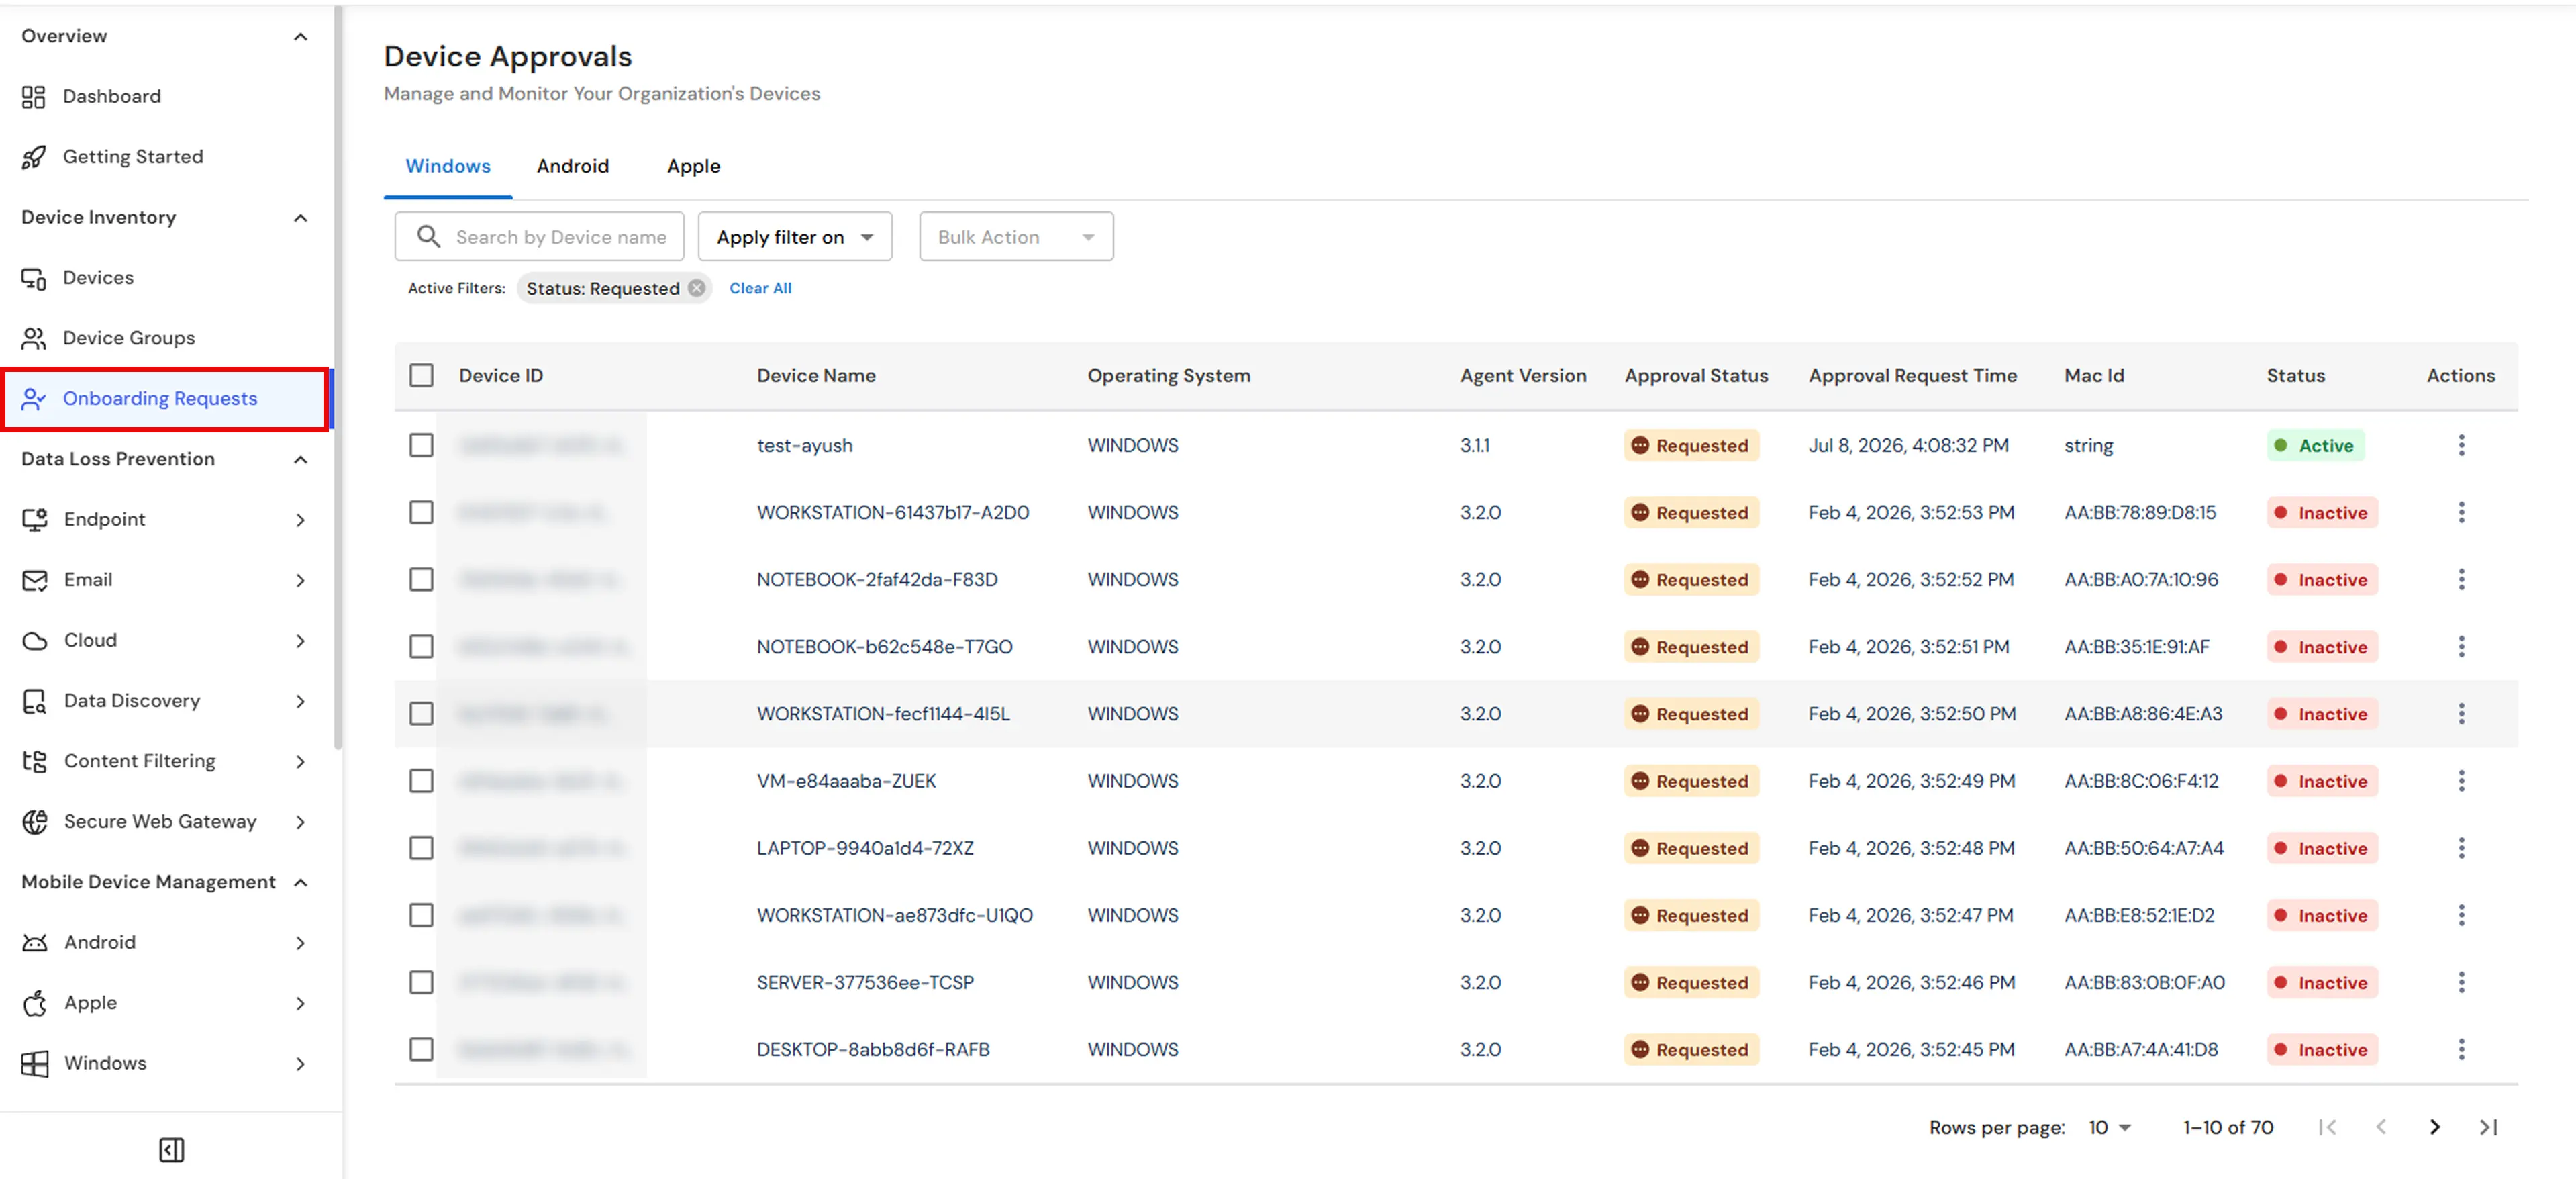

  • インストール後、UEM管理ダッシュボードに戻り、次の場所に移動します。 デバイスインベントリ > オンボーディングリクエスト.
  • miniOrange UEMデバイスインベントリのオンボーディングリクエストリスト(保留中のWindowsデバイスを表示)

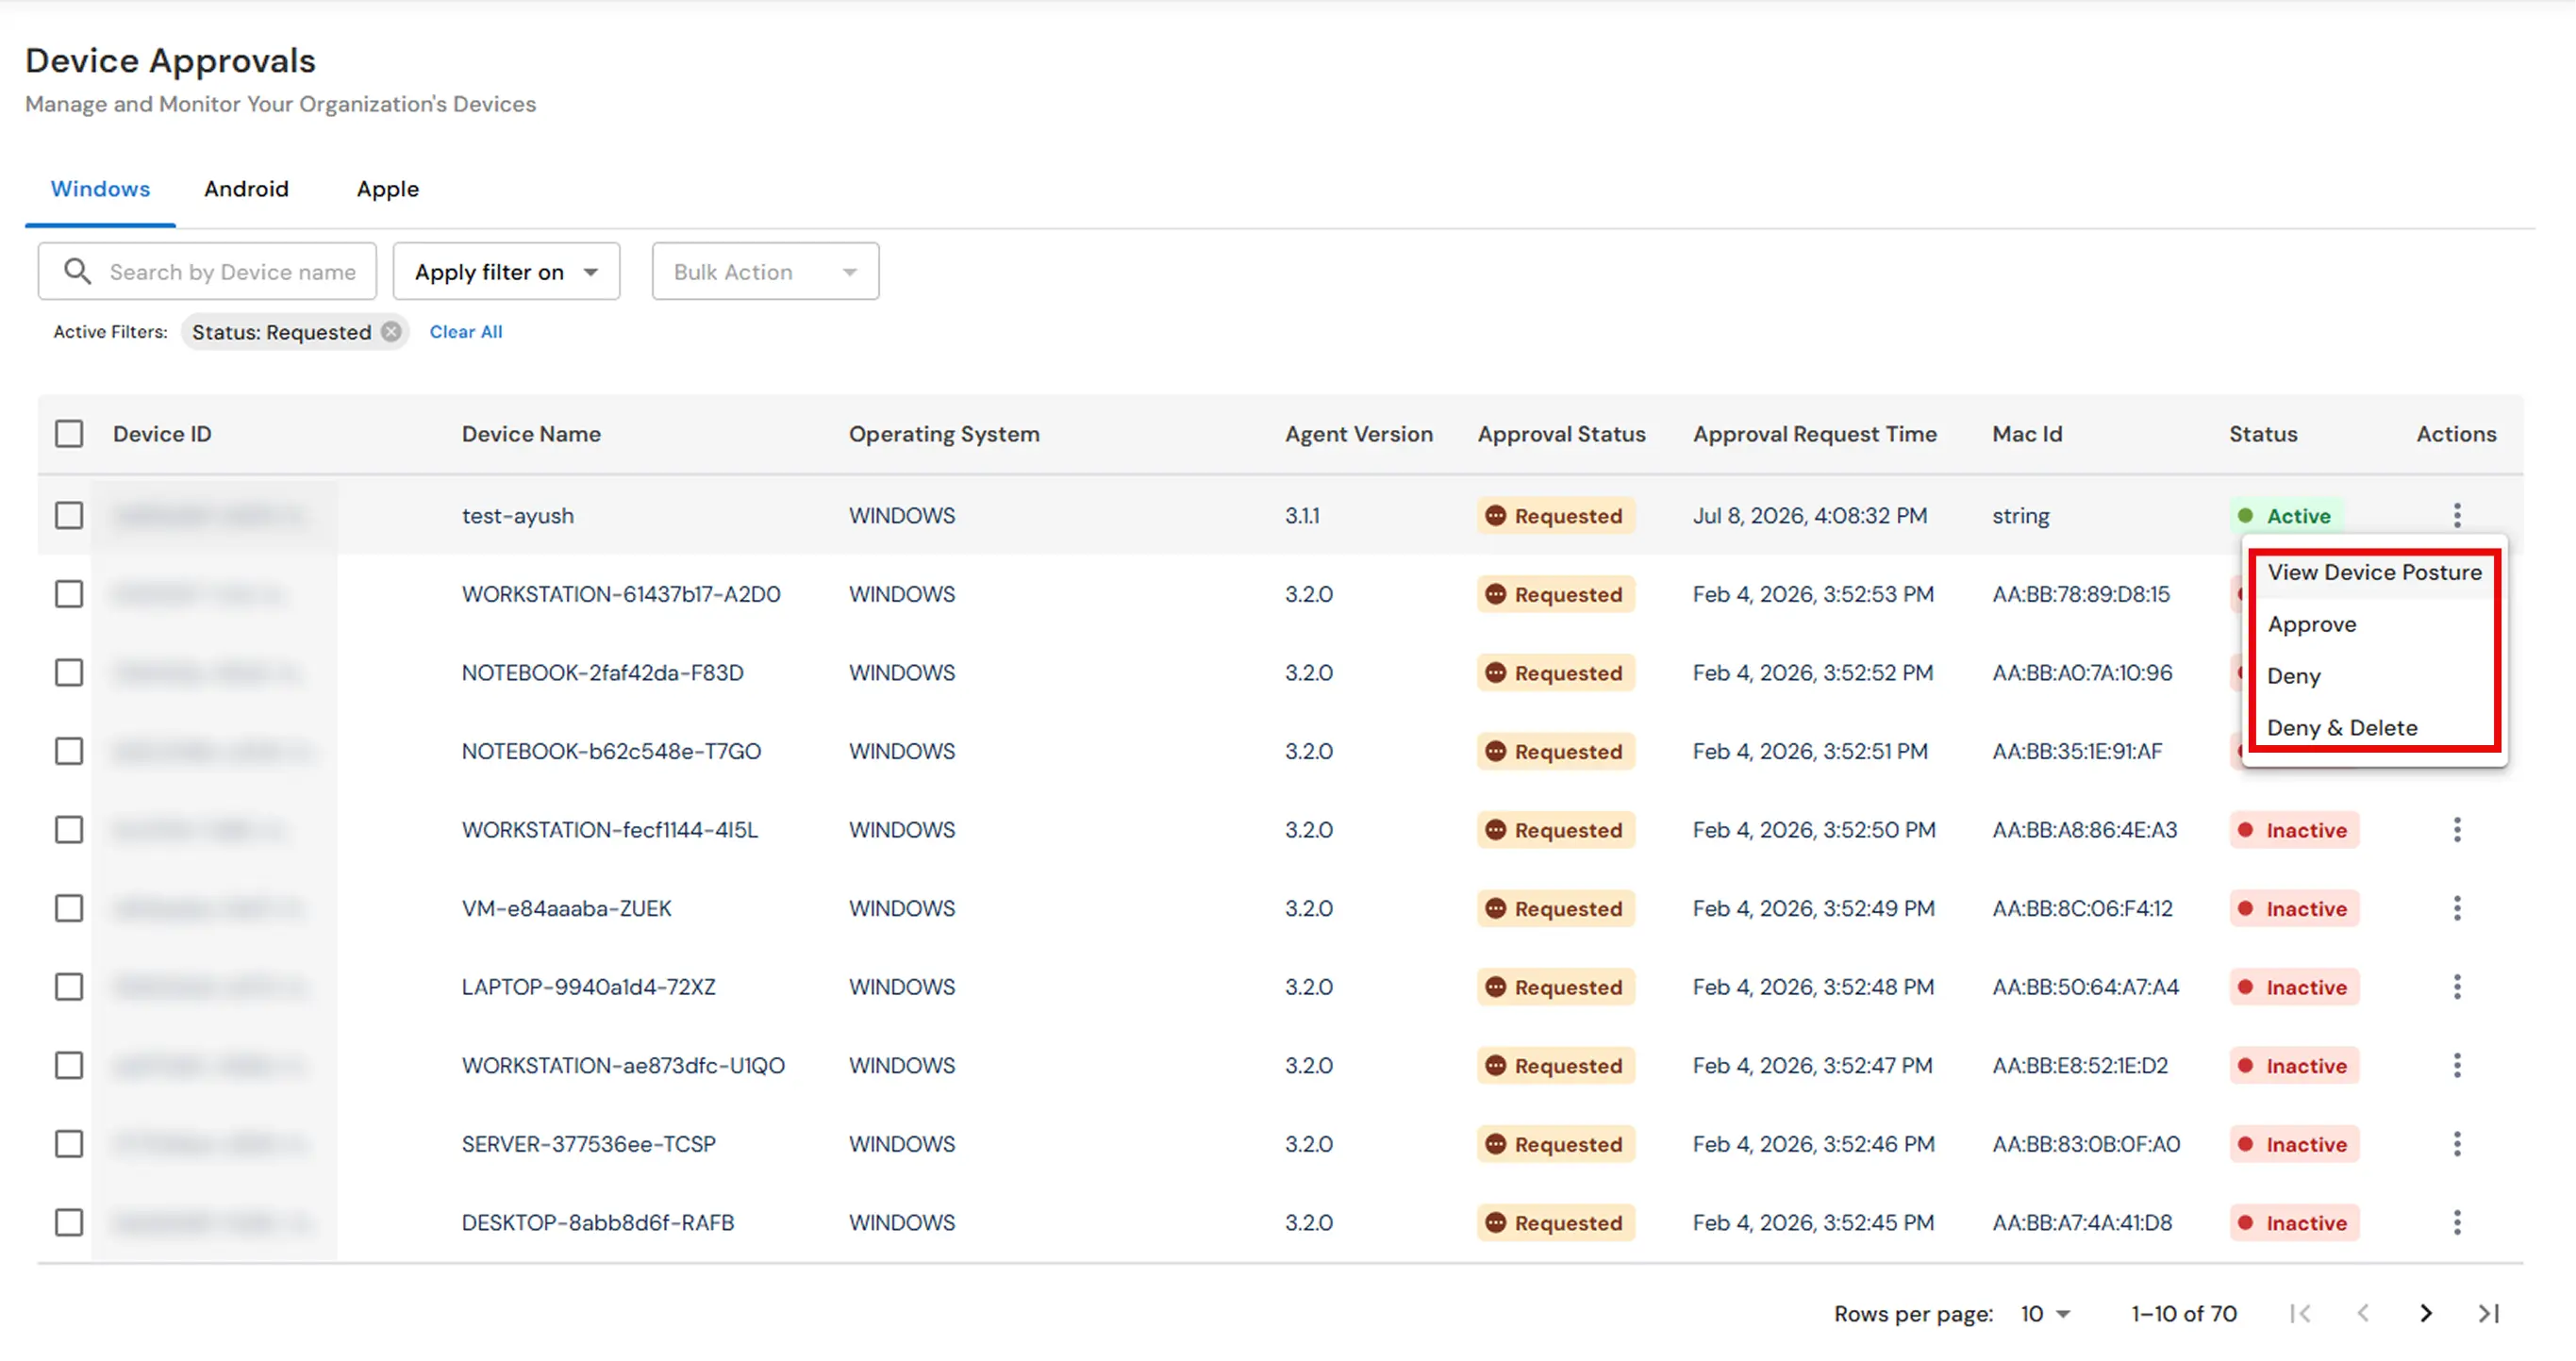
  • お使いのデバイスを一覧から確認し、クリックしてください。 承認 登録を完了するには、メニューをご覧ください。
  • miniOrange UEMのオンボーディングリクエストで、アクションメニューの「承認」アクションが有効になっています。

  • 承認されると、デバイスは以下に表示されます デバイスインベントリ > Devices 継続的な管理のため。


MDMを使用してWindowsデバイスを登録する方法は?

OAuthプロバイダーを設定し、モバイルデバイス管理(MDM)を使用してWindowsデバイスを登録するには、以下の手順に従ってください。
  • にサインインする miniOrange 統合エンドポイント管理 (UEM) ダッシュボード。
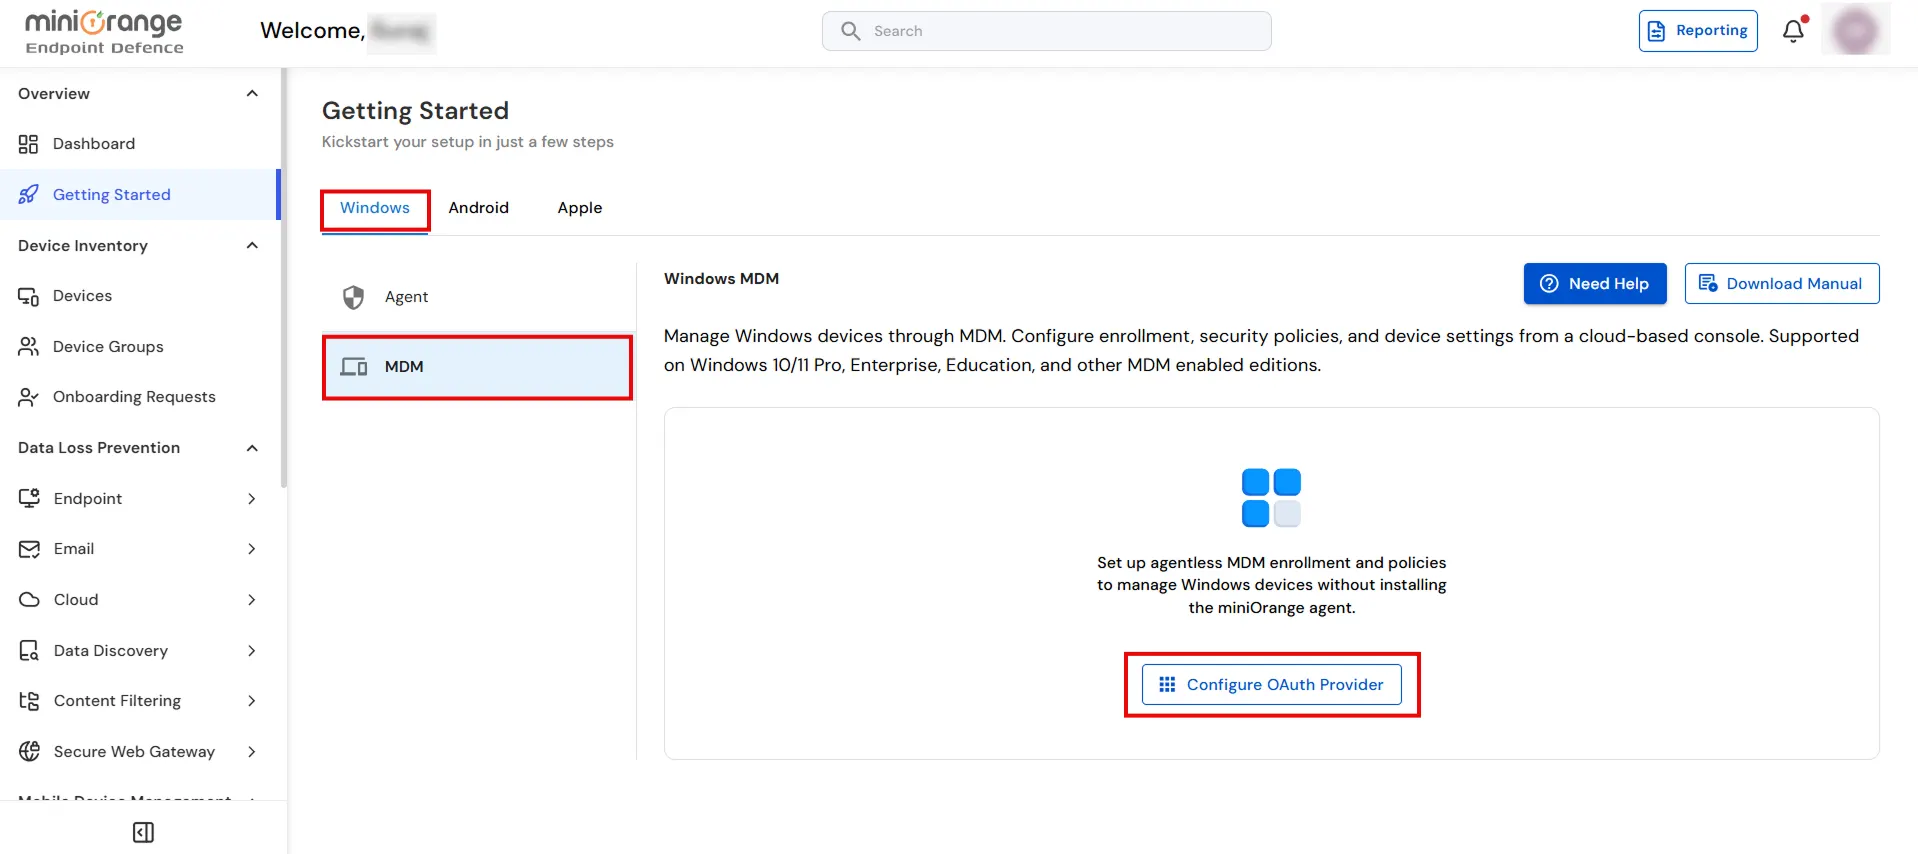
  • に移動します スタートガイド 左側のサイドバーからタブを選択し、 Windows.
  • 以下を行うには、 MDM オプションを選択し、 OAuthプロバイダーの構成 MDM設定を開始するには、ボタンをクリックしてください。
  • miniOrange UEM Windows MDM の入門ページ(OAuth プロバイダーの設定オプション付き)

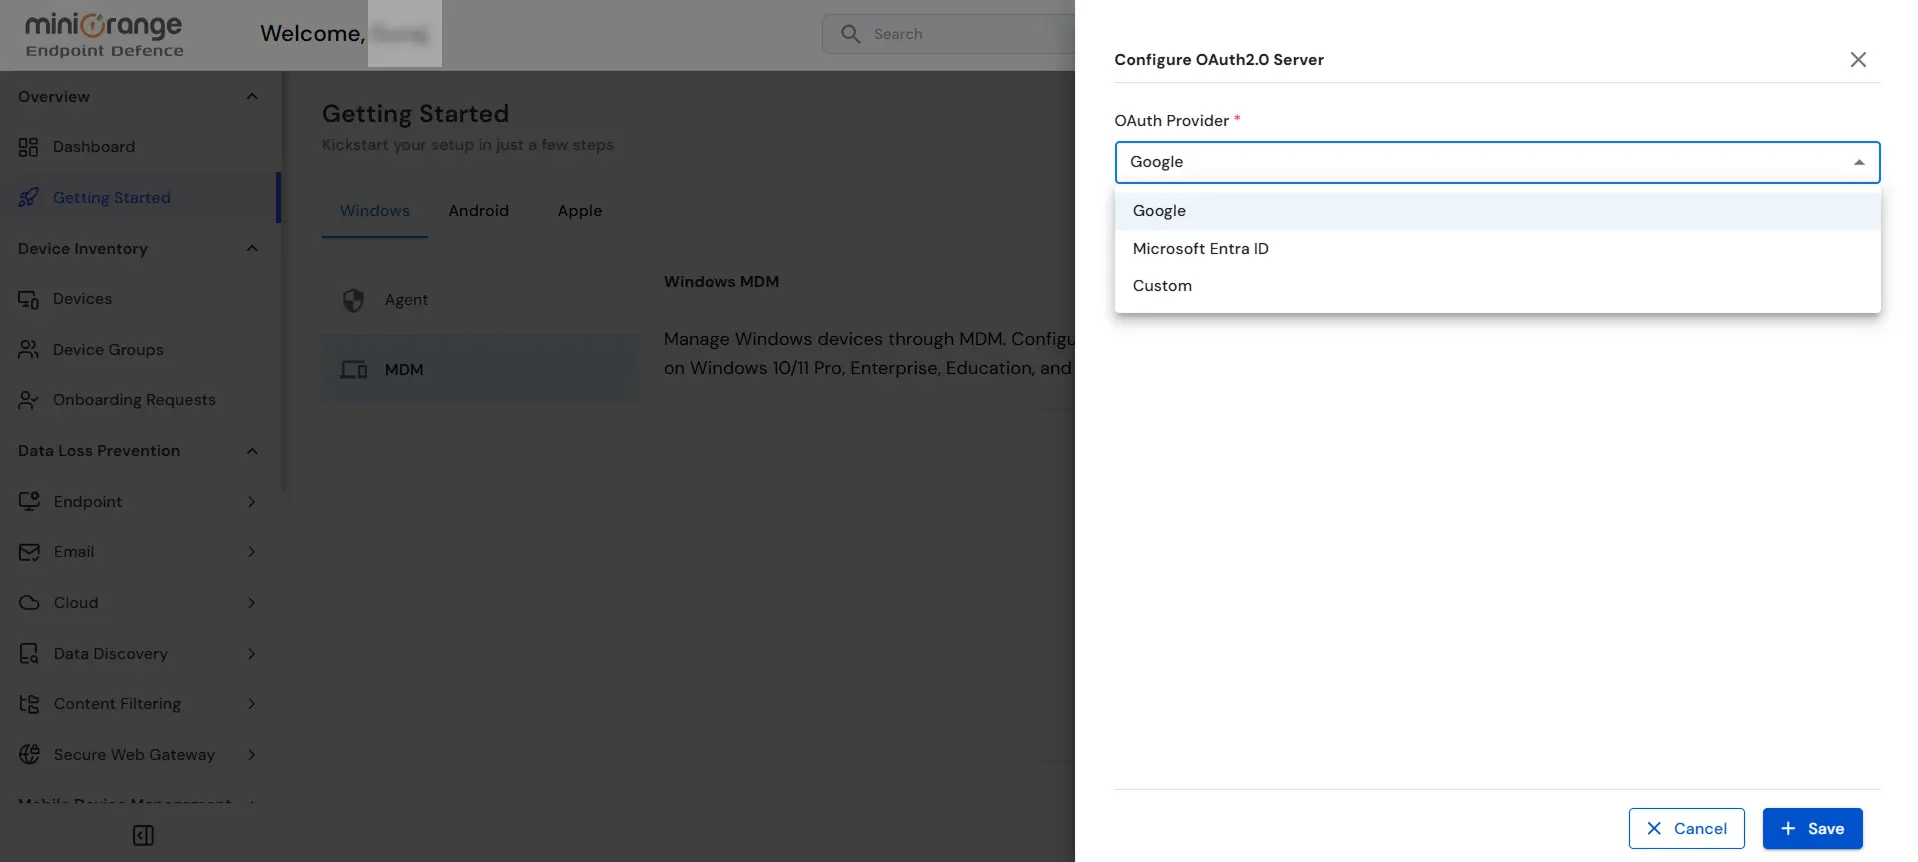
  • お好みを選択してください OAuthプロバイダー 利用可能なオプションから グーグル, Microsoft エントラ IDまたは カスタム額装.
  • 使用している場合 グーグル or Microsoft エントラ ID必要な情報を入力してください 顧客ID (NAIST) と クライアントシークレット生成された リダイレクトURL 設定を保存する前に、OAuthアプリケーションで設定を行ってください。
  • Windows MDM 用に Google または Microsoft Entra ID OAuth プロバイダーを設定する

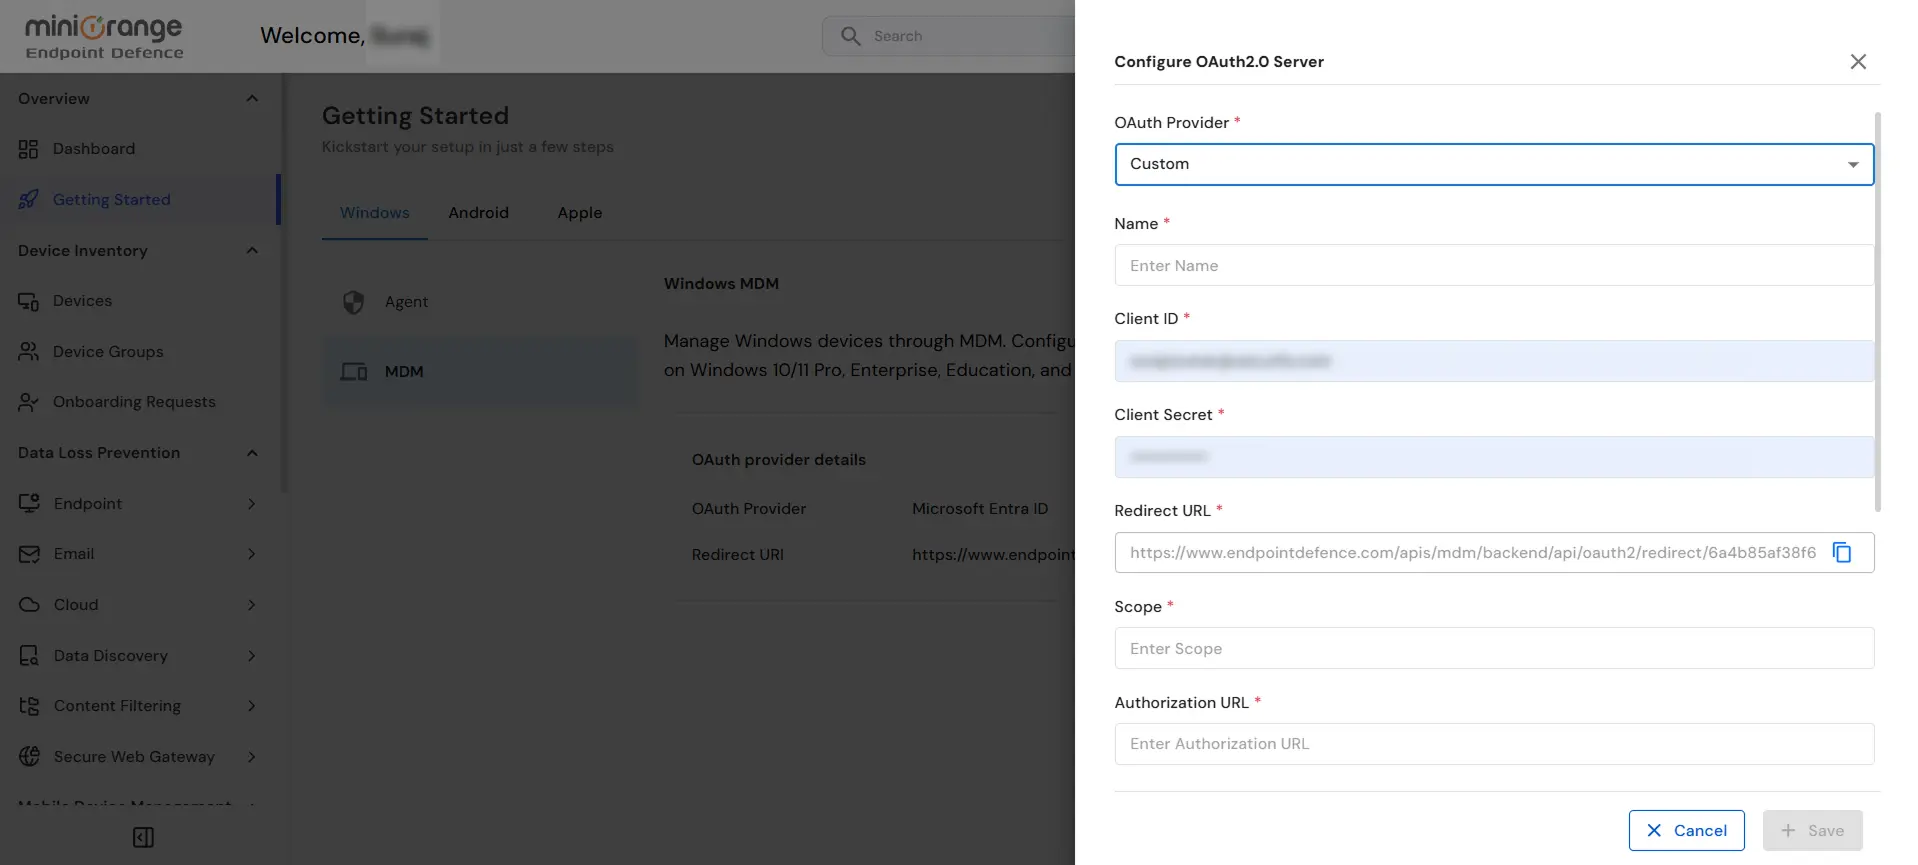
  • あなたが カスタムOAuthプロバイダー必要な詳細情報を入力してください 名前, 顧客ID, クライアントシークレット, リダイレクトURL, 対象領域, 認可 URL, トークン URL, ユーザー情報URL.
  • Windows MDM 用のカスタム OAuth プロバイダーを構成する

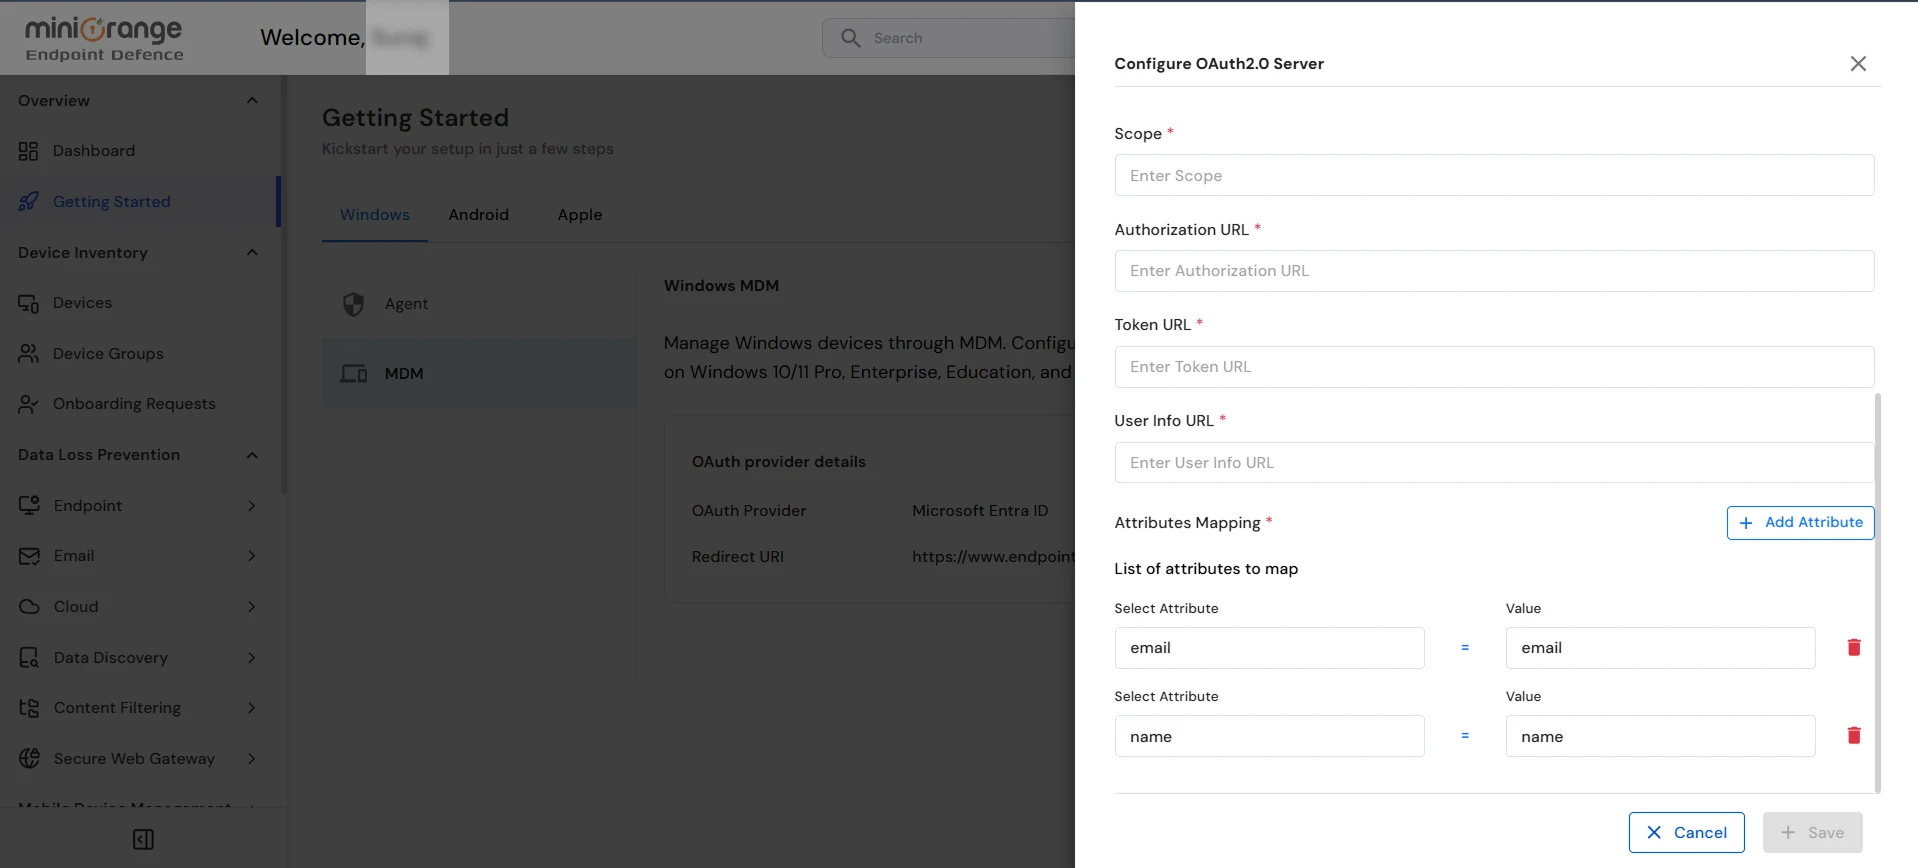
  • OAuth プロバイダーから返される必須のユーザー属性をマッピングします。デフォルトでは、 メールアドレス (NAIST) と 名前 属性。クリックできます 属性を追加 必要に応じて、追加のマッピングを設定します。
  • Windows MDM OAuthプロバイダーの属性マッピングを構成する

  • 詳しくはこちら Save OAuthプロバイダーの設定を完了するため。
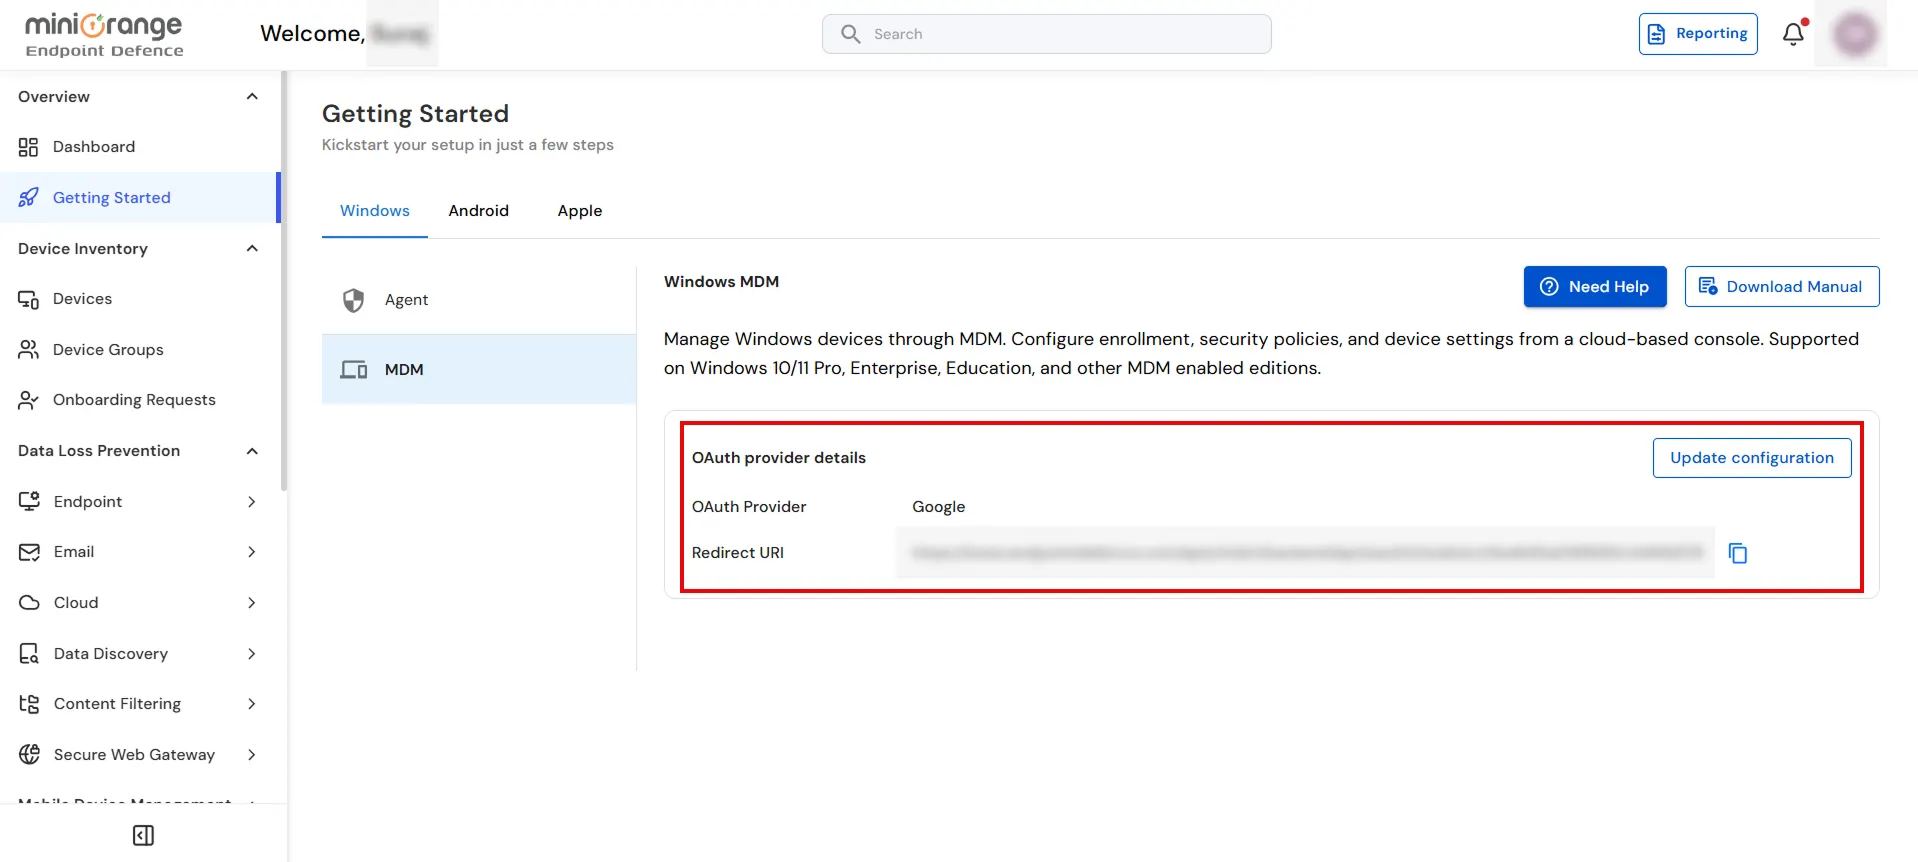
  • Windows MDM OAuth構成の最終ステップ

  • 設定が正常に完了すると、ユーザーは設定済みの OAuth プロバイダーを使用して認証を行い、MDM を介して Windows デバイスを登録できます。登録されたデバイスは以下に表示されます。 デバイスインベントリ > Devices管理者は、ポリシーを適用したり、デバイスを管理したりできます。