こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×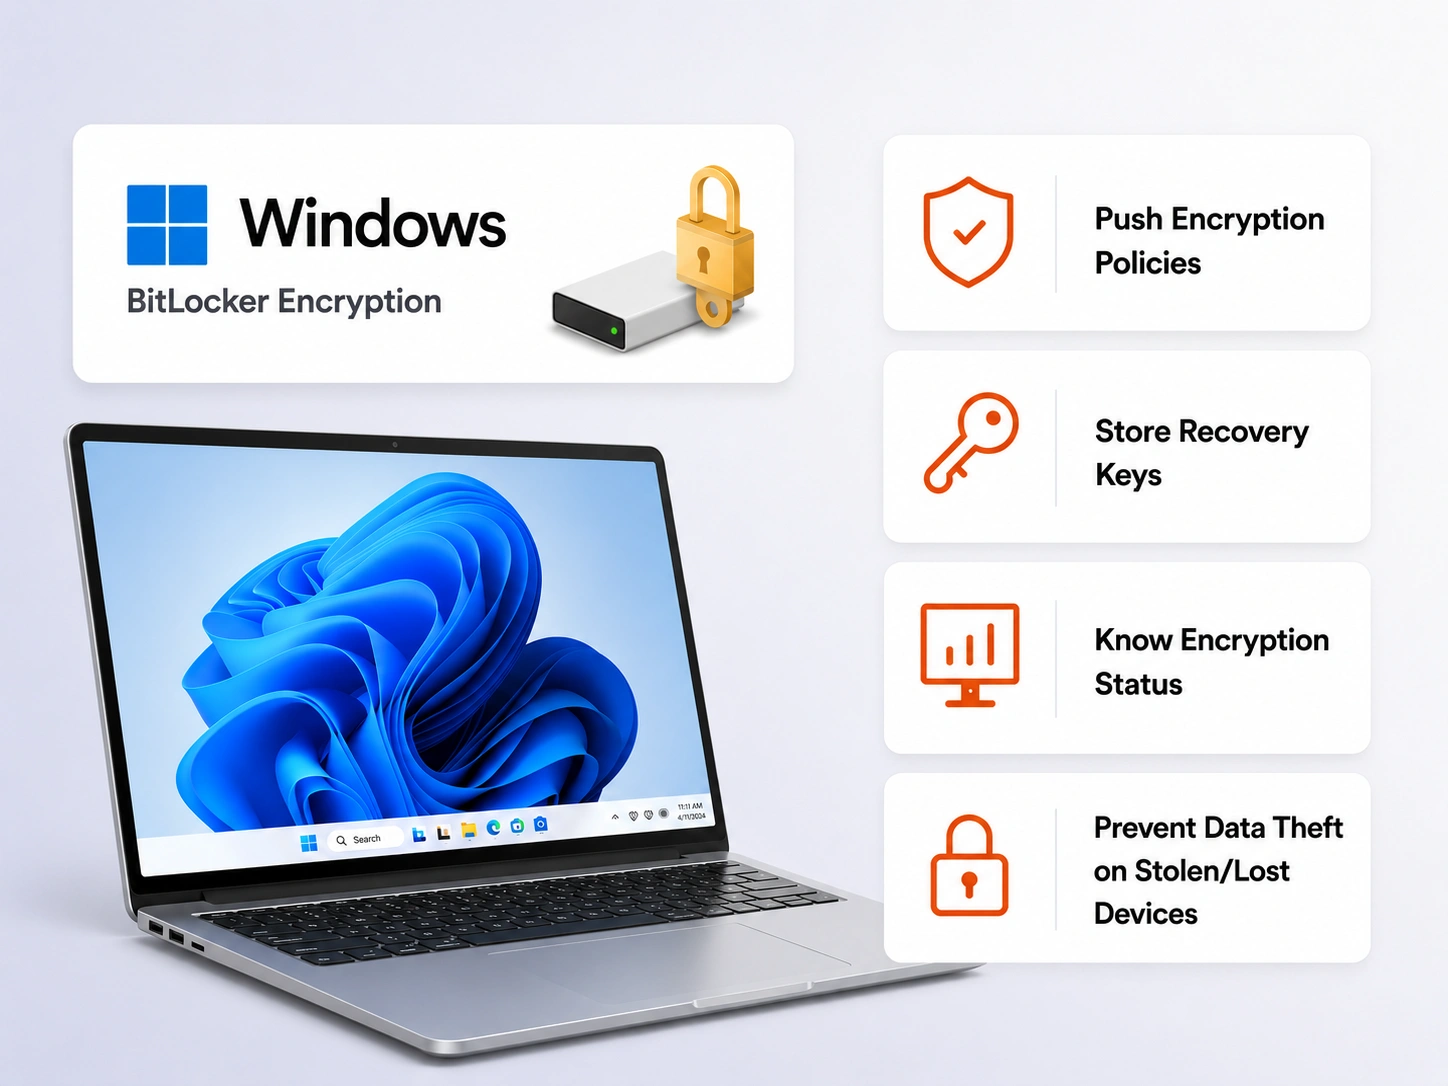
BitLockerはWindowsに組み込まれています。しかし、1台のデバイスでBitLockerを有効にして管理することと、数百台のデバイスにわたって管理することは全く異なります。

デバイスがロックアウトされた場合、ITチームは復旧キーを探し出す必要があります。一元管理が行われていない場合、キーは一貫性のない場所に保管されることが多く、セキュリティリスクや遅延の原因となります。

中央集権的な管理が行われない場合、暗号化設定はデバイスごとに異なる可能性があります。一部のエンドポイントでは、より脆弱な設定が使用されたり、暗号化が全く行われなかったりする場合があります。

どのデバイスが暗号化されているか、暗号化待ちか、またはポリシー違反となっているか?集中管理システムがなければ、正確な状況把握は困難です。

リモートデバイス全体に暗号化ポリシーを展開し、適用するには、集中管理が必要です。ネイティブのBitLockerだけでは、分散した従業員環境に対応できません。
miniOrange UEMは、BitLockerの上に構築された集中管理レイヤーとして機能します。これにより、ITチームは組織内のすべてのWindowsデバイスにおけるディスク暗号化の有効化、強制、監視、管理を制御できるようになります。
TPMのみの認証、またはTPM + PIN認証のいずれかを選択できます。パスワードとUSB起動キーにも対応しています。デバイスグループごとに適切な認証ポリシーを適用できます。

BitLockerが有効になっている場合、回復キーは自動的にバックアップされます。セキュリティ強化のため、回復キーの取得、ローテーション、および失効は、権限のある管理者のみに制限されています。

オペレーティングシステムドライブ、固定データドライブ、リムーバブルドライブにそれぞれ異なる暗号化ポリシーを適用します。各ドライブを個別に設定することも、すべてのドライブタイプに暗号化を強制適用することも可能です。

デバイスをグループ分けし、それぞれに合わせた暗号化ポリシーを適用します。リスクの高いデバイスにはより厳格な制御を適用しつつ、その他のデバイスでは標準的な構成を維持します。

暗号化を有効にする前に、デバイスの準備状況を検証してください。miniOrange UEMは、不足している要件や構成上の問題を特定し、導入の失敗を防ぎます。

単一のダッシュボードから、管理対象のすべてのWindowsデバイスの暗号化状況を監視できます。準拠しているデバイス、準拠していないデバイス、および保留中のデバイスを即座に識別できます。
UEMソリューションを通じて管理されるBitLockerは、組織がPCI DSS、HIPAA、ISO 27001、および同様のセキュリティフレームワークに基づくコンプライアンス要件を満たすのに役立ちます。
サイバー保険会社は、補償対象資格や保険金請求処理のために、エンドポイント暗号化の証明を求めることがよくあります。BitLockerの一元管理は、文書化され検証可能な証拠を提供します。
各デバイスへの物理的なアクセスや手動操作を必要とせずに、暗号化ポリシーのプッシュ、ステータスの監視、設定の管理、リカバリキーの取得をリモートで行えます。
暗号化されていないノートパソコンを紛失すると、データ漏洩につながる可能性があります。BitLockerを有効にすれば、データは読み取れず、不正アクセスから保護されます。
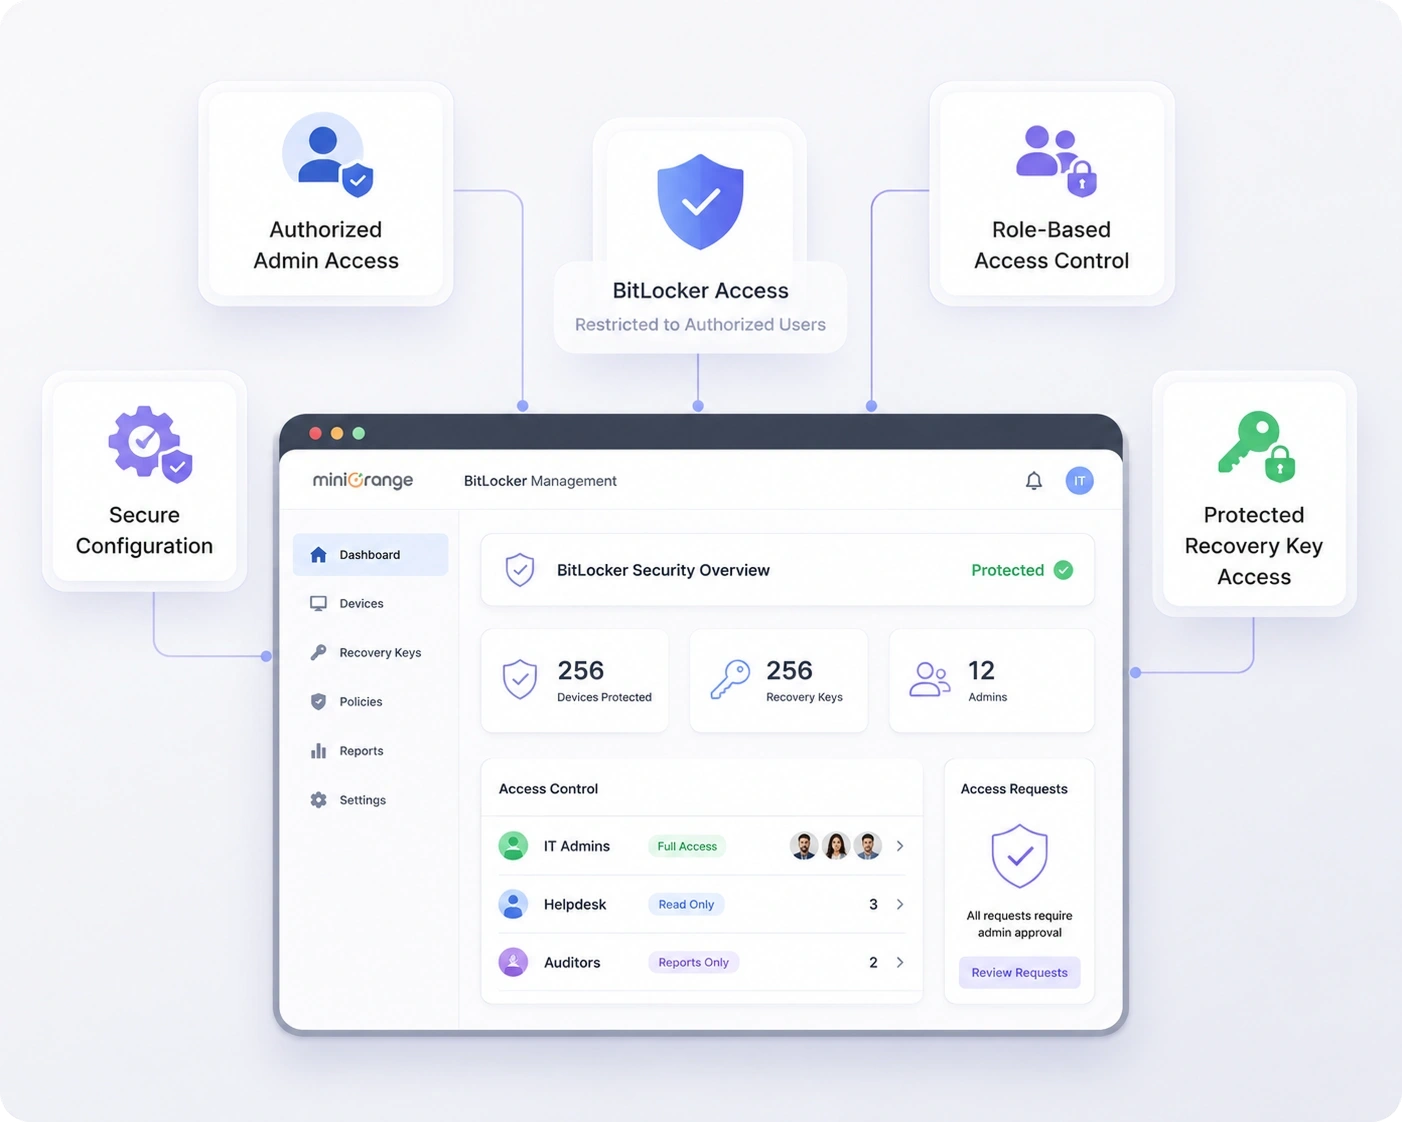
BitLocker暗号化の強度は、それを制御する仕組みの強さに左右されます。miniOrangeは、ITチーム内でBitLockerの設定を表示、構成、または取得できるユーザーを定義することで、組織がBitLockerを安全に管理できるよう支援します。また、ロールベースアクセス制御(RBAC)により、管理者は必要な権限のみを取得できます。
つまり、BitLocker管理ソリューションを使用すれば、管理アクセスは暗号化自体と同じくらい安全に保たれるということです。
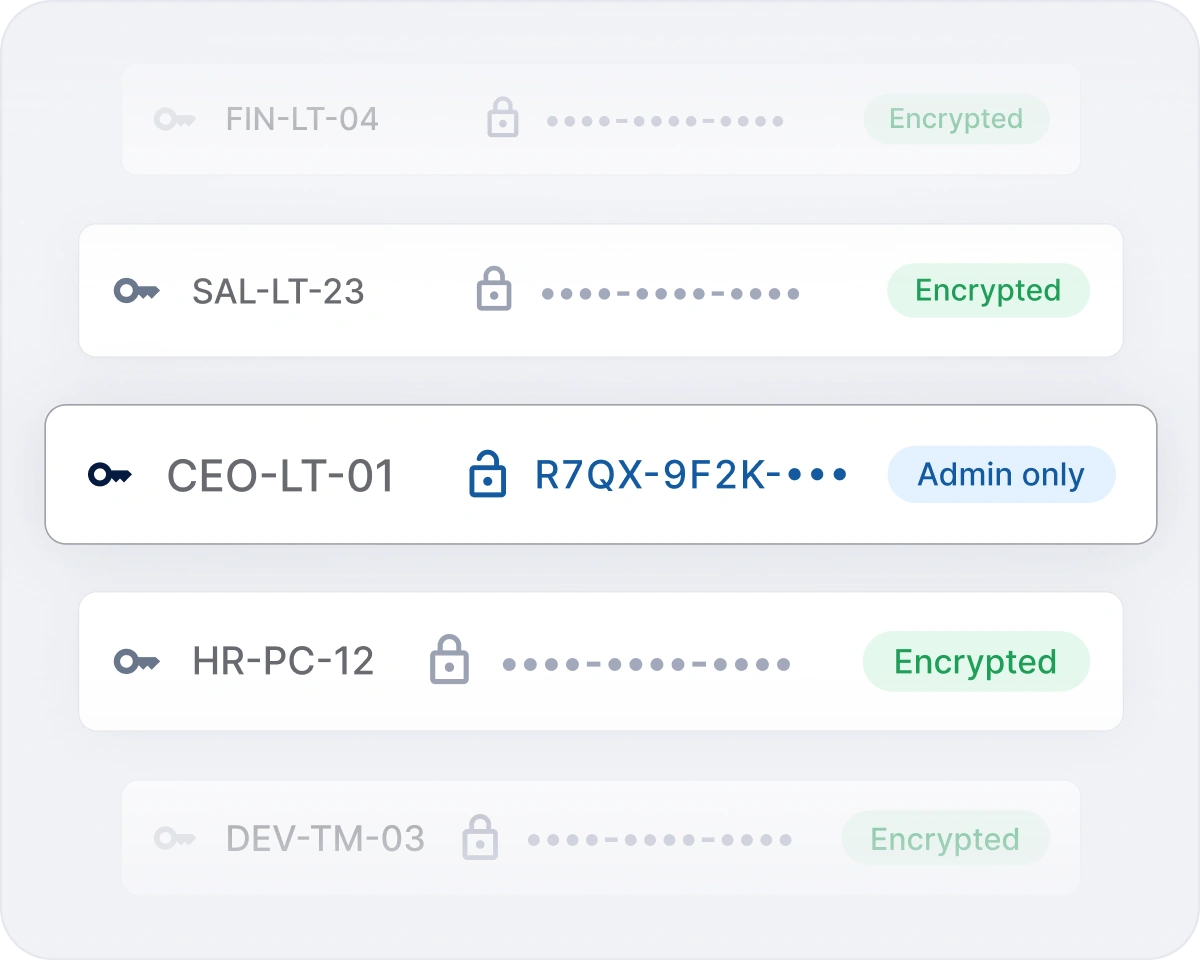
miniOrange BitLocker Recovery ManagementでBitLockerの回復パスワードを保護しましょう。回復資格情報を安全に収集、暗号化、エスクローし、平文での漏洩を防ぎます。
役割ベースのアクセス制御により、権限のあるIT管理者は必要に応じて安全に回復パスワードを取得できます。自動収集、安全な保管、アクセス制御、監査可視性により、組織は強力なセキュリティとコンプライアンスを維持しながら、BitLockerの回復を簡素化できます。
コミットする前に必要な明確さを得てください。

