
セキュリティリーダーがリスクについて語るとき、話題はたいていランサムウェア集団、ゼロデイ攻撃、あるいは国家が支援するアクターへと移ります。それもそのはず、これらの脅威は目に見える形で、大きな声で語られるからです。
しかし、最も深刻な侵害の多くは、もっと静かな場所から始まります。組織内部。退職前に顧客データベースをエクスポートする従業員。システム間で資格情報を使い回す請負業者。広範な権限を持ちながら、監視がほとんどないシステム管理者。
したがって、内部脅威防止は単なるセキュリティ対策のチェックボックスではありません。それは、厄介な疑問を突きつけます。組織内の誰が何にアクセスできるか?そのアクセスはどれだけが本当に必要なのか?そして、何か問題が発生した場合、どれほど早く気づくことができるのか?
内部脅威の防止方法を理解するには、ガバナンス、監視、そして技術的管理の組み合わせが必要です。しかし、同時に現実的な視点も必要です。すべての内部関係者が悪意を持っているわけではありません。すべてのミスが過失によるものでもないのです。問題は、ほとんどのフレームワークが認めているよりもはるかに複雑です。
インサイダー脅威とは何ですか?
内部脅威は、組織のシステムへの正当なアクセス権を持つ人物(従業員、請負業者、ベンダー、またはパートナー)が、意図的または偶発的にそのアクセス権を悪用し、データの損失、詐欺、またはシステムの侵害を引き起こしたときに発生します。
定義は分かりやすく聞こえます。しかし、その意味は必ずしも分かりやすいとは限りません。
外部の攻撃者とは異なり、内部関係者は既にファイアウォールの背後に潜んでいます。彼らは認証チェックを通過し、内部プロセスを理解しています。中には、本番サーバー、金融システム、あるいはIDインフラへの特権アクセスを持つ者もいます。そのため、内部脅威の防止は、未知のIPアドレスをブロックするよりもはるかに困難です。
実際には、内部の脅威はアイデンティティとアクセス管理(IAM)の失敗。過剰な権限は時間の経過とともに蓄積され、ロールの変更はアクセス制御に反映されません。共有管理者アカウントは「便利」という理由で存在します。数か月、あるいは数年かけて、環境内にひそかに攻撃対象領域が構築されていきます。
不快な真実ですが、内部脅威の防止は権限管理と切り離せないものです。誰が高度なアクセス権を持っているかを把握していなければ、内部脅威対策が万全であると主張することは現実的ではありません。
知っておくべき3種類の内部脅威
すべての内部脅威を一つのカテゴリーにまとめることはできません。内部脅威の種類は、動機、行動、そして検知の複雑さにおいてそれぞれ異なります。
1. 悪意のある内部脅威
こうした種類の脅威は意図的なものです。
例えば、失望した従業員が競合他社に入社する前に独自の設計を輸出する、財務マネージャーが支払いワークフローを操作する、データベース管理者が顧客レコードを販売するなどです。動機は様々で、金銭的な利益、復讐、イデオロギー的対立、あるいは単に転職活動中の利益を狙うといったケースもあります。
内部脅威防止の観点から見ると、ここでの課題は権限の集中です。悪意のある内部関係者は、既存の昇格されたアクセス権を悪用する傾向があります。ハッキングする必要はありません。ログインするだけで済みます。監視において、正当な管理タスクと疑わしい大量データ抽出を区別できない場合、セキュリティは危険にさらされます。
2. 不注意な内部者による脅威
このシナリオでは、意図せずして損害が発生し、内部ユーザーの不注意または無知な行動によって組織のセキュリティが損なわれます。例としては、従業員がフィッシングリンクをクリックしてVPN認証情報を漏洩させるケース、開発者がAPIキーを公開リポジトリに保存するケース、従業員が「在宅勤務」のために機密データを個人のクラウドストレージにアップロードするケースなどが挙げられます。
サイバーセキュリティにおける内部脅威の中でも、過失行為は依然として最も一般的なものの一つです。このカテゴリーの内部脅威を防ぐには、教育とガードレールの両方が必要です。多要素認証、データ移動の制限、そしてコンテキストアクセスポリシーは、ミスによる影響範囲を縮小します。
3. 内部者への侵入
ここから事態は複雑化します。正規ユーザーの認証情報が盗まれ、攻撃者がそのユーザーとしてログインし、横方向に移動します。表面上はすべての活動が正当に見えますが、実際にはアカウントが乗っ取られています。内部関係者が侵害されると、従来の境界防御では異常を検知できないため、特に危険です。活動は信頼できるIDから発信されているように見えるからです。
したがって、効果的な内部脅威対策には異常検知が不可欠です。給与計算担当者が午前2時に突然ソースコードリポジトリにアクセスした場合、それは正常ではありません。検知ツールは、そのような逸脱を迅速に検出する必要があります。
内部脅威防止:ステップバイステップのフレームワーク
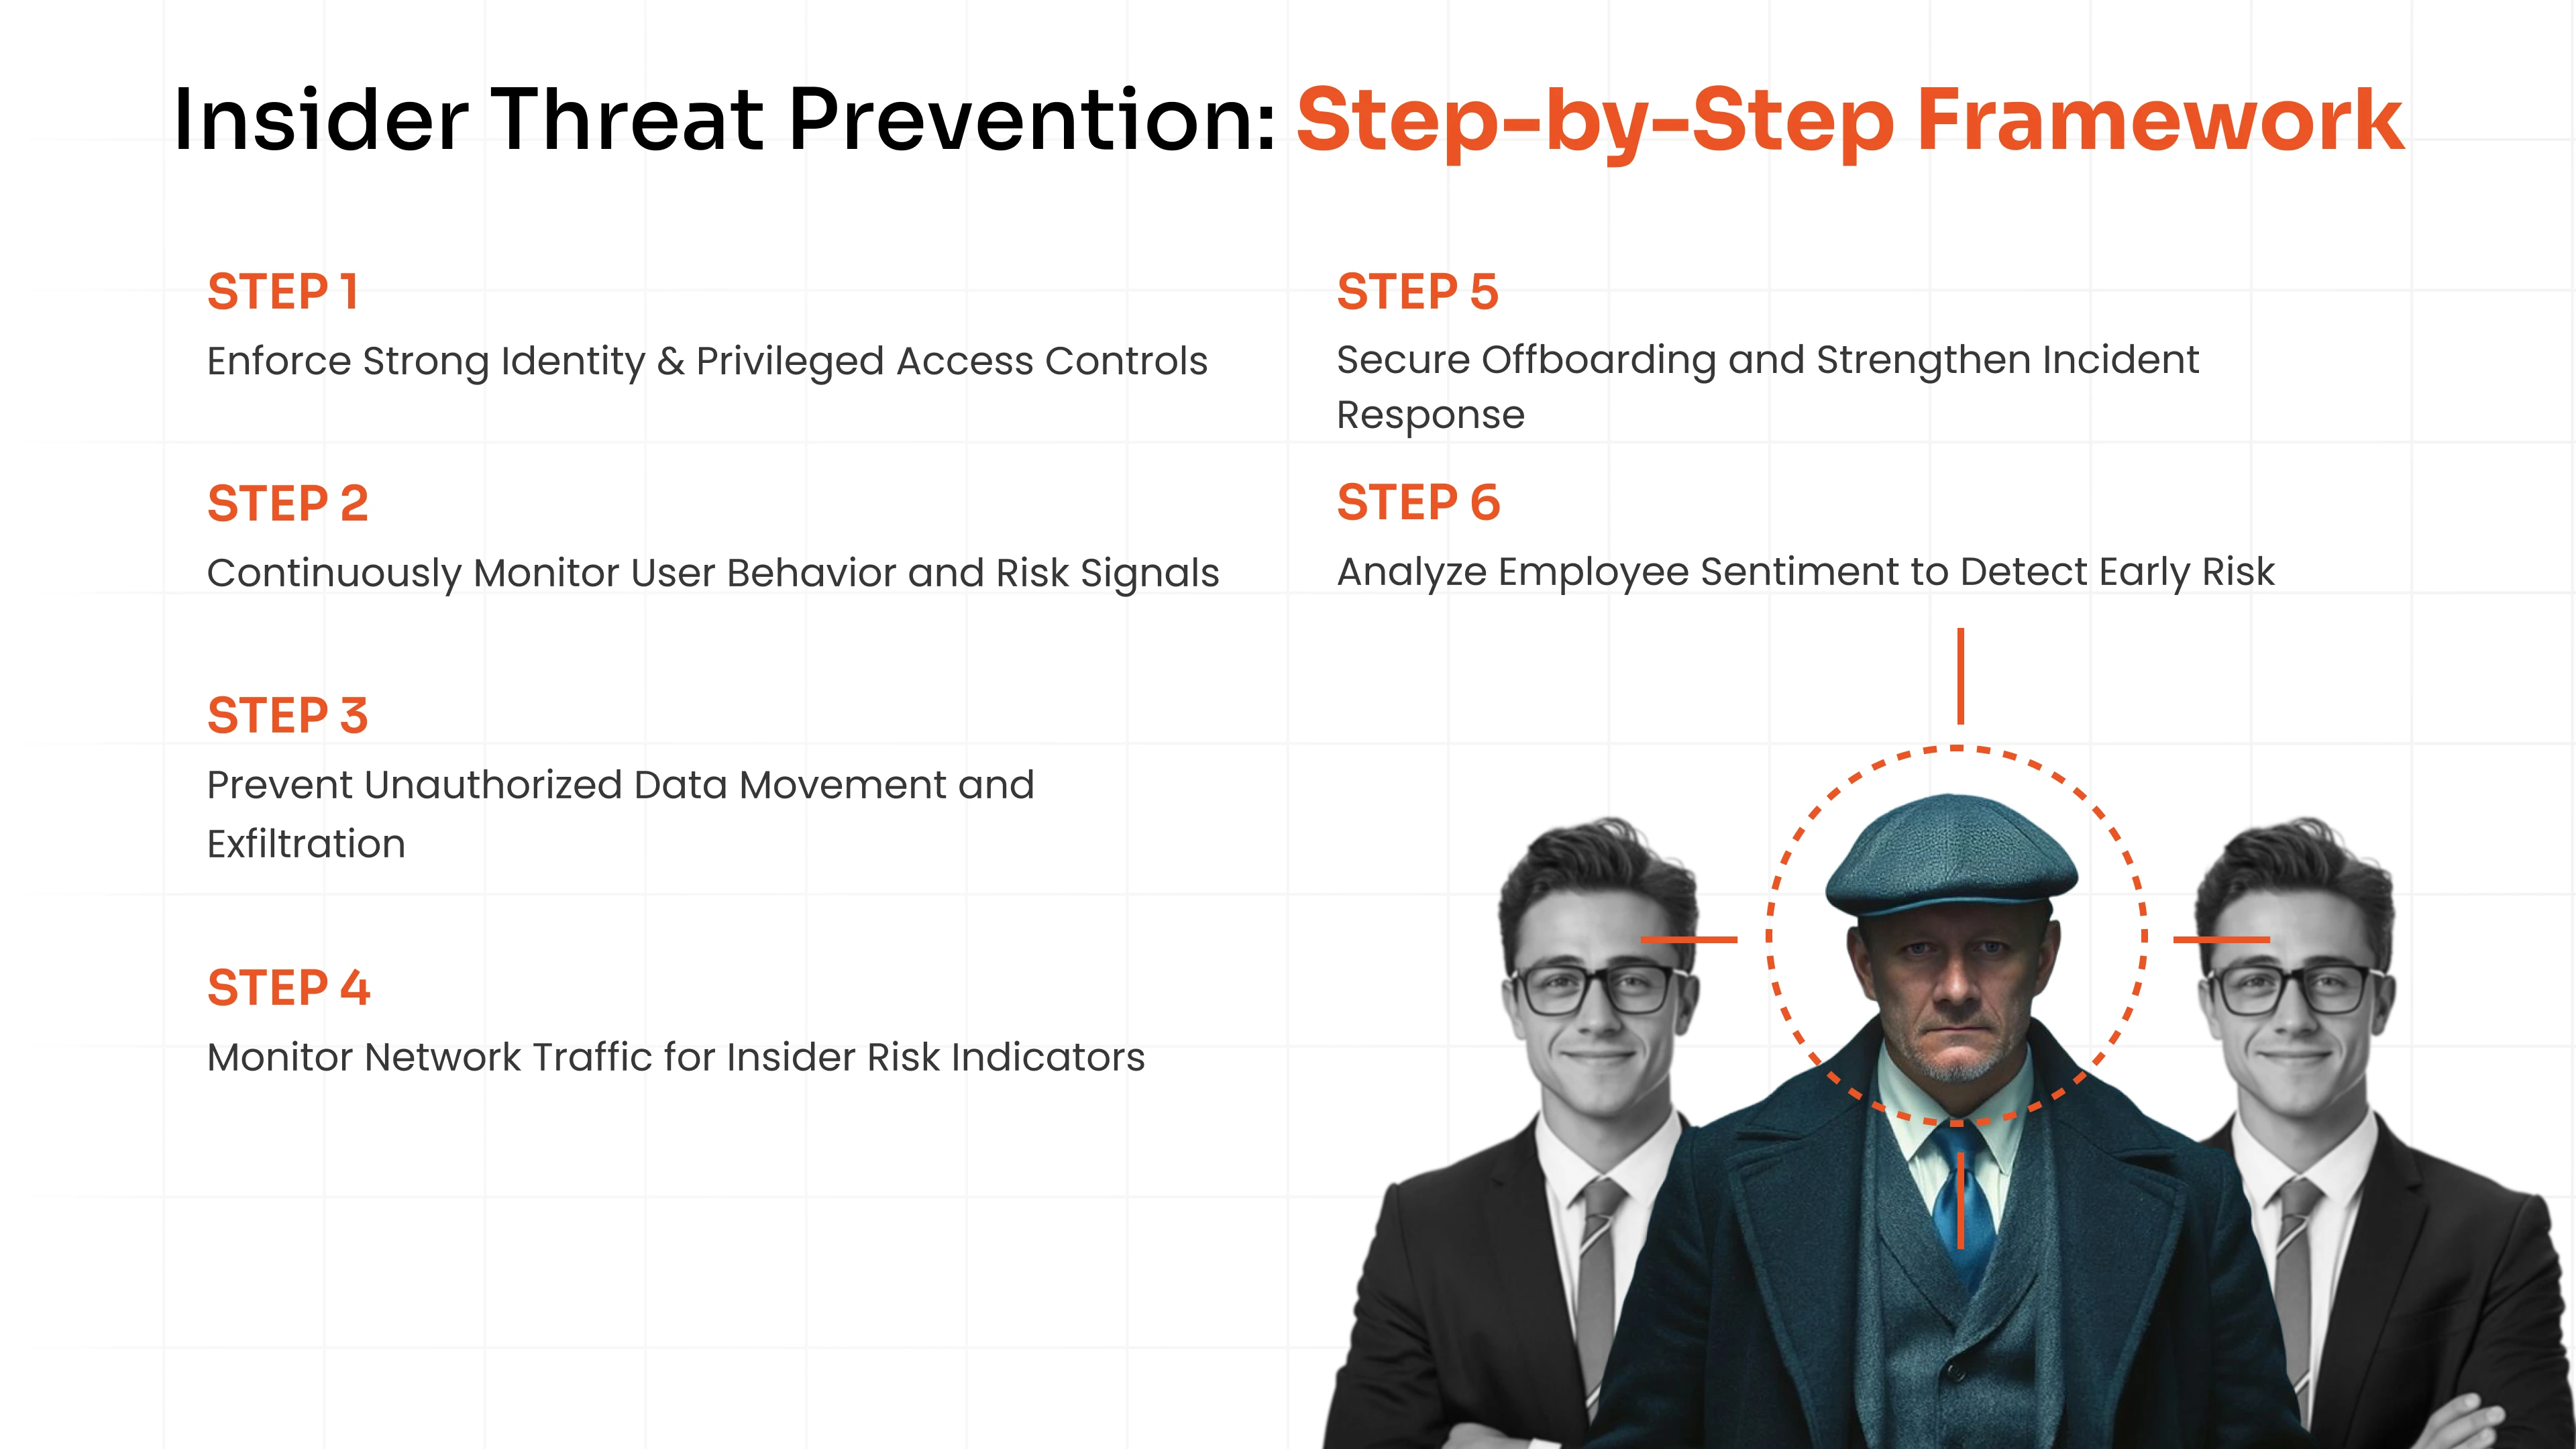
内部脅威を制限し、その可能性を減らすために、組織全体に実装できる方法や手法がいくつかあります。
ステップ1: 強力なIDとアクセス制御を適用する IAM およびPAM
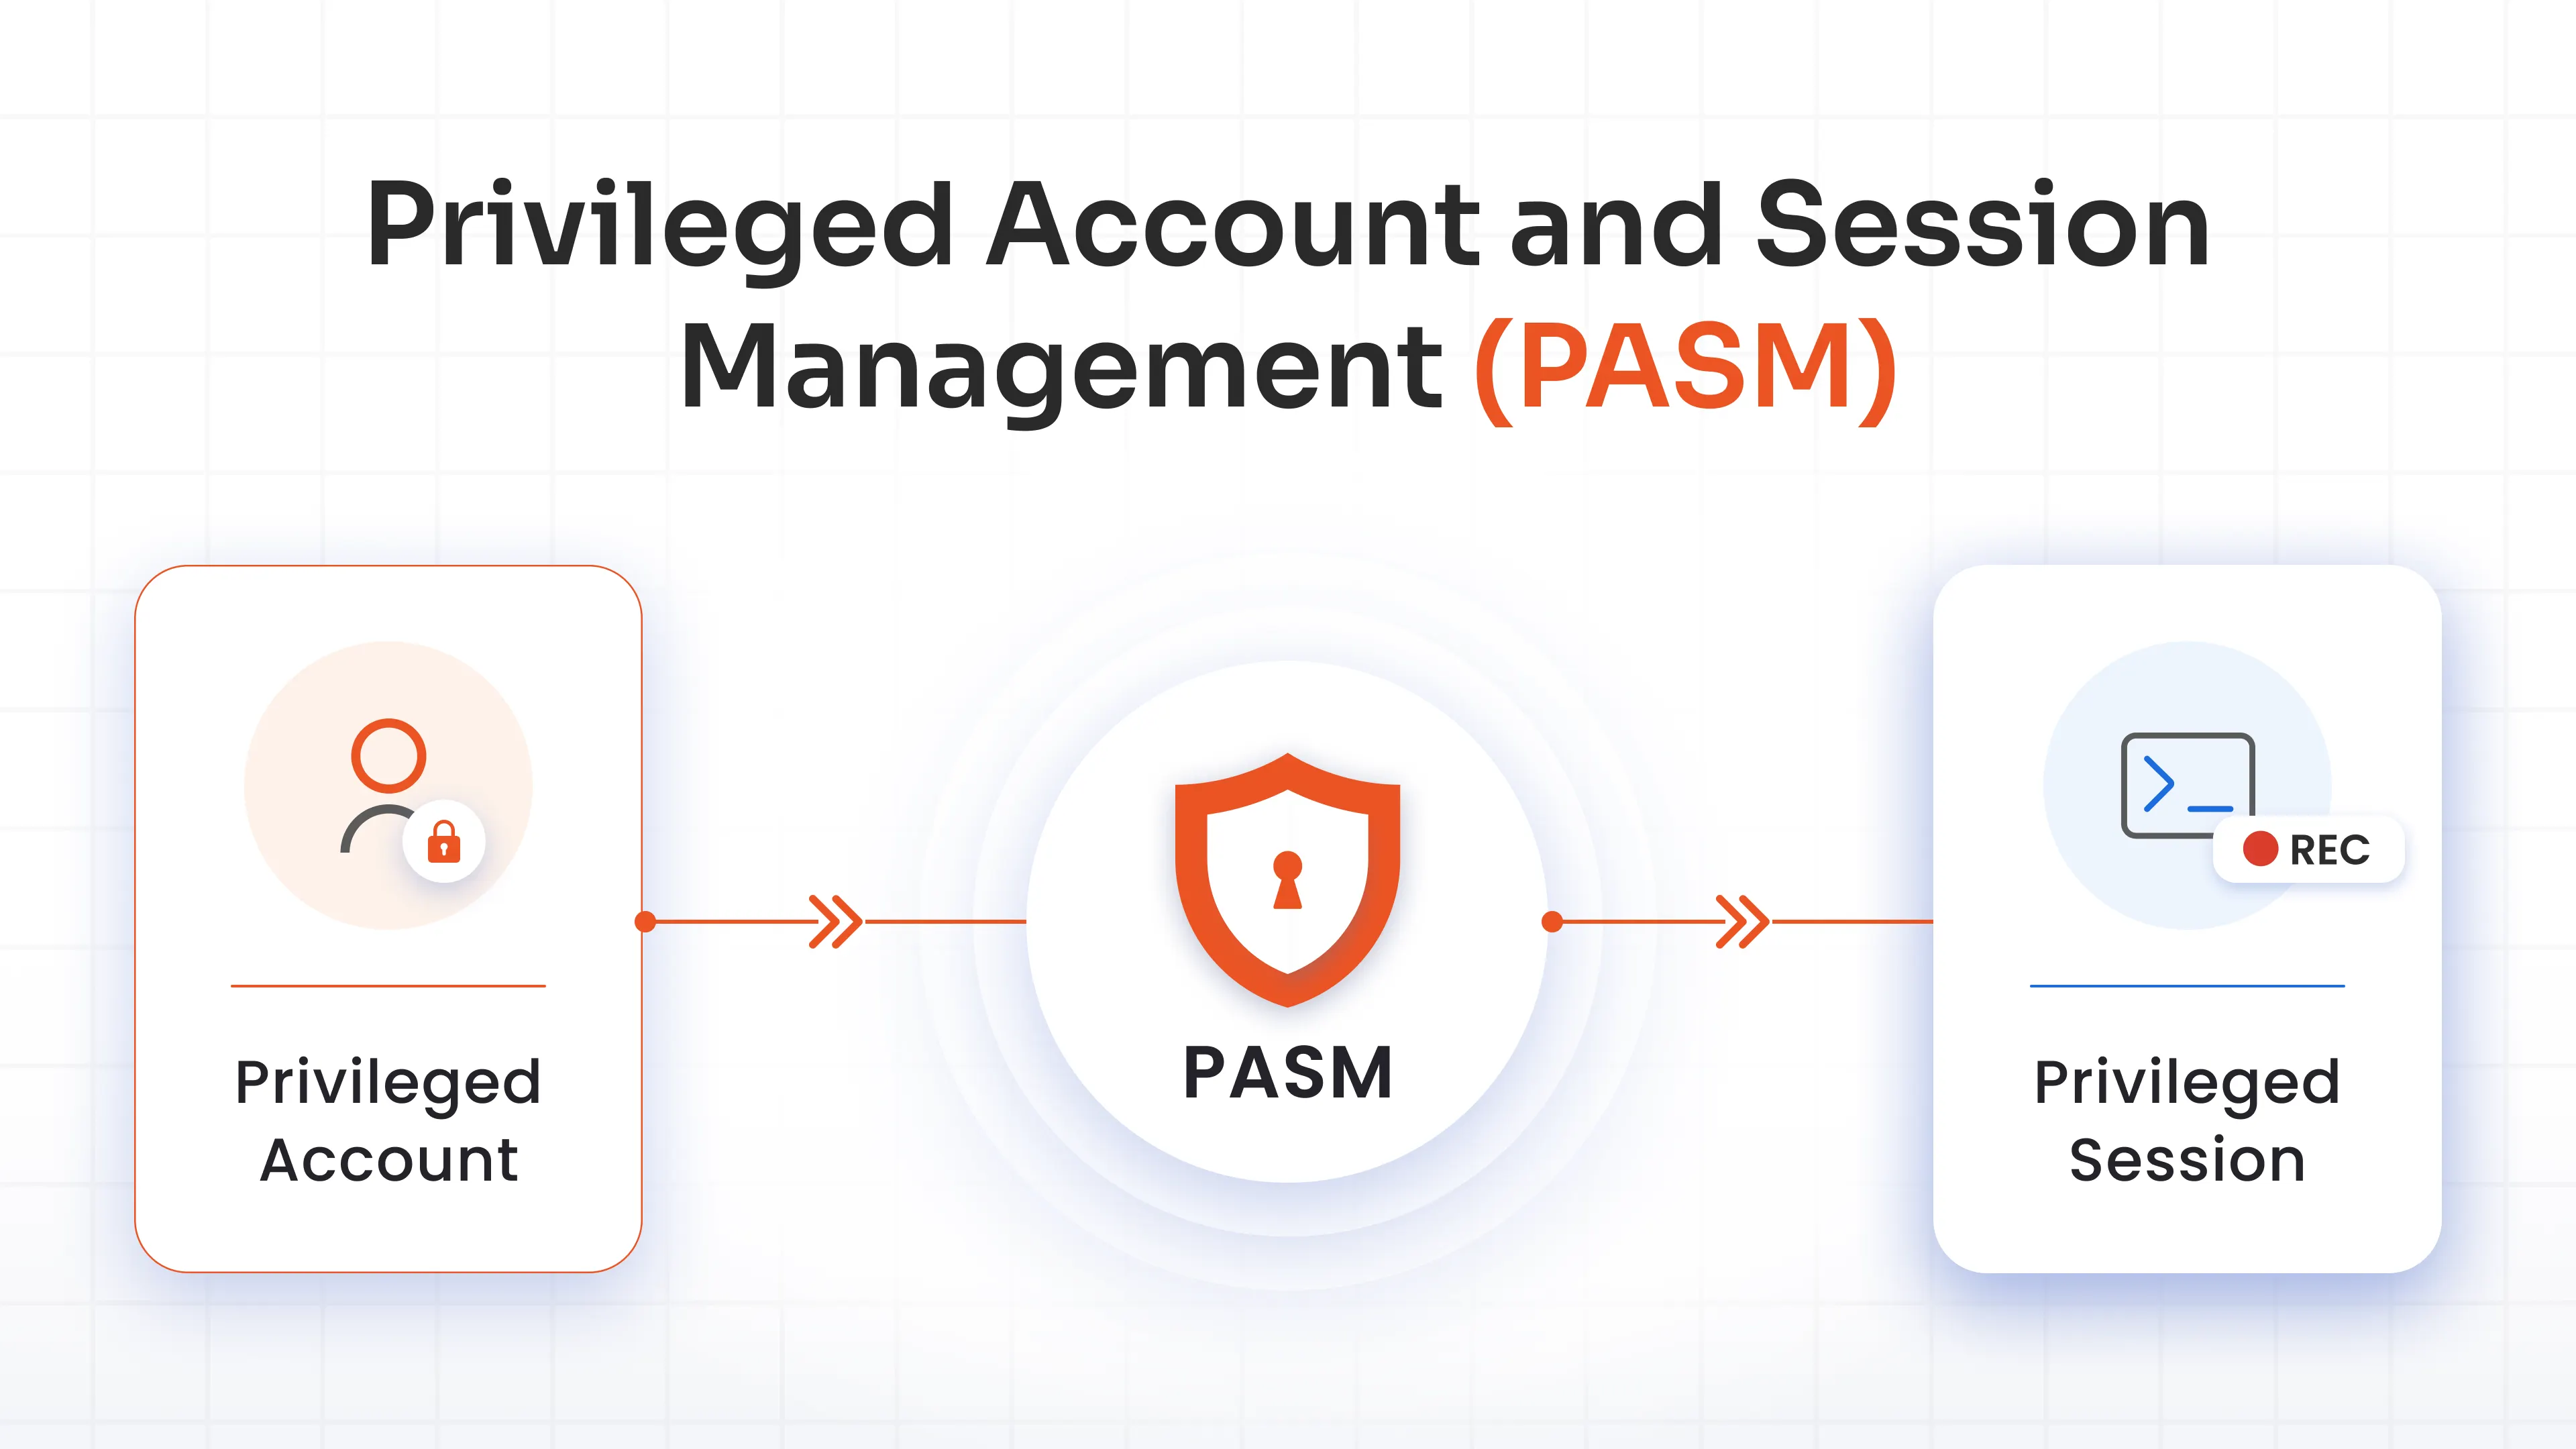
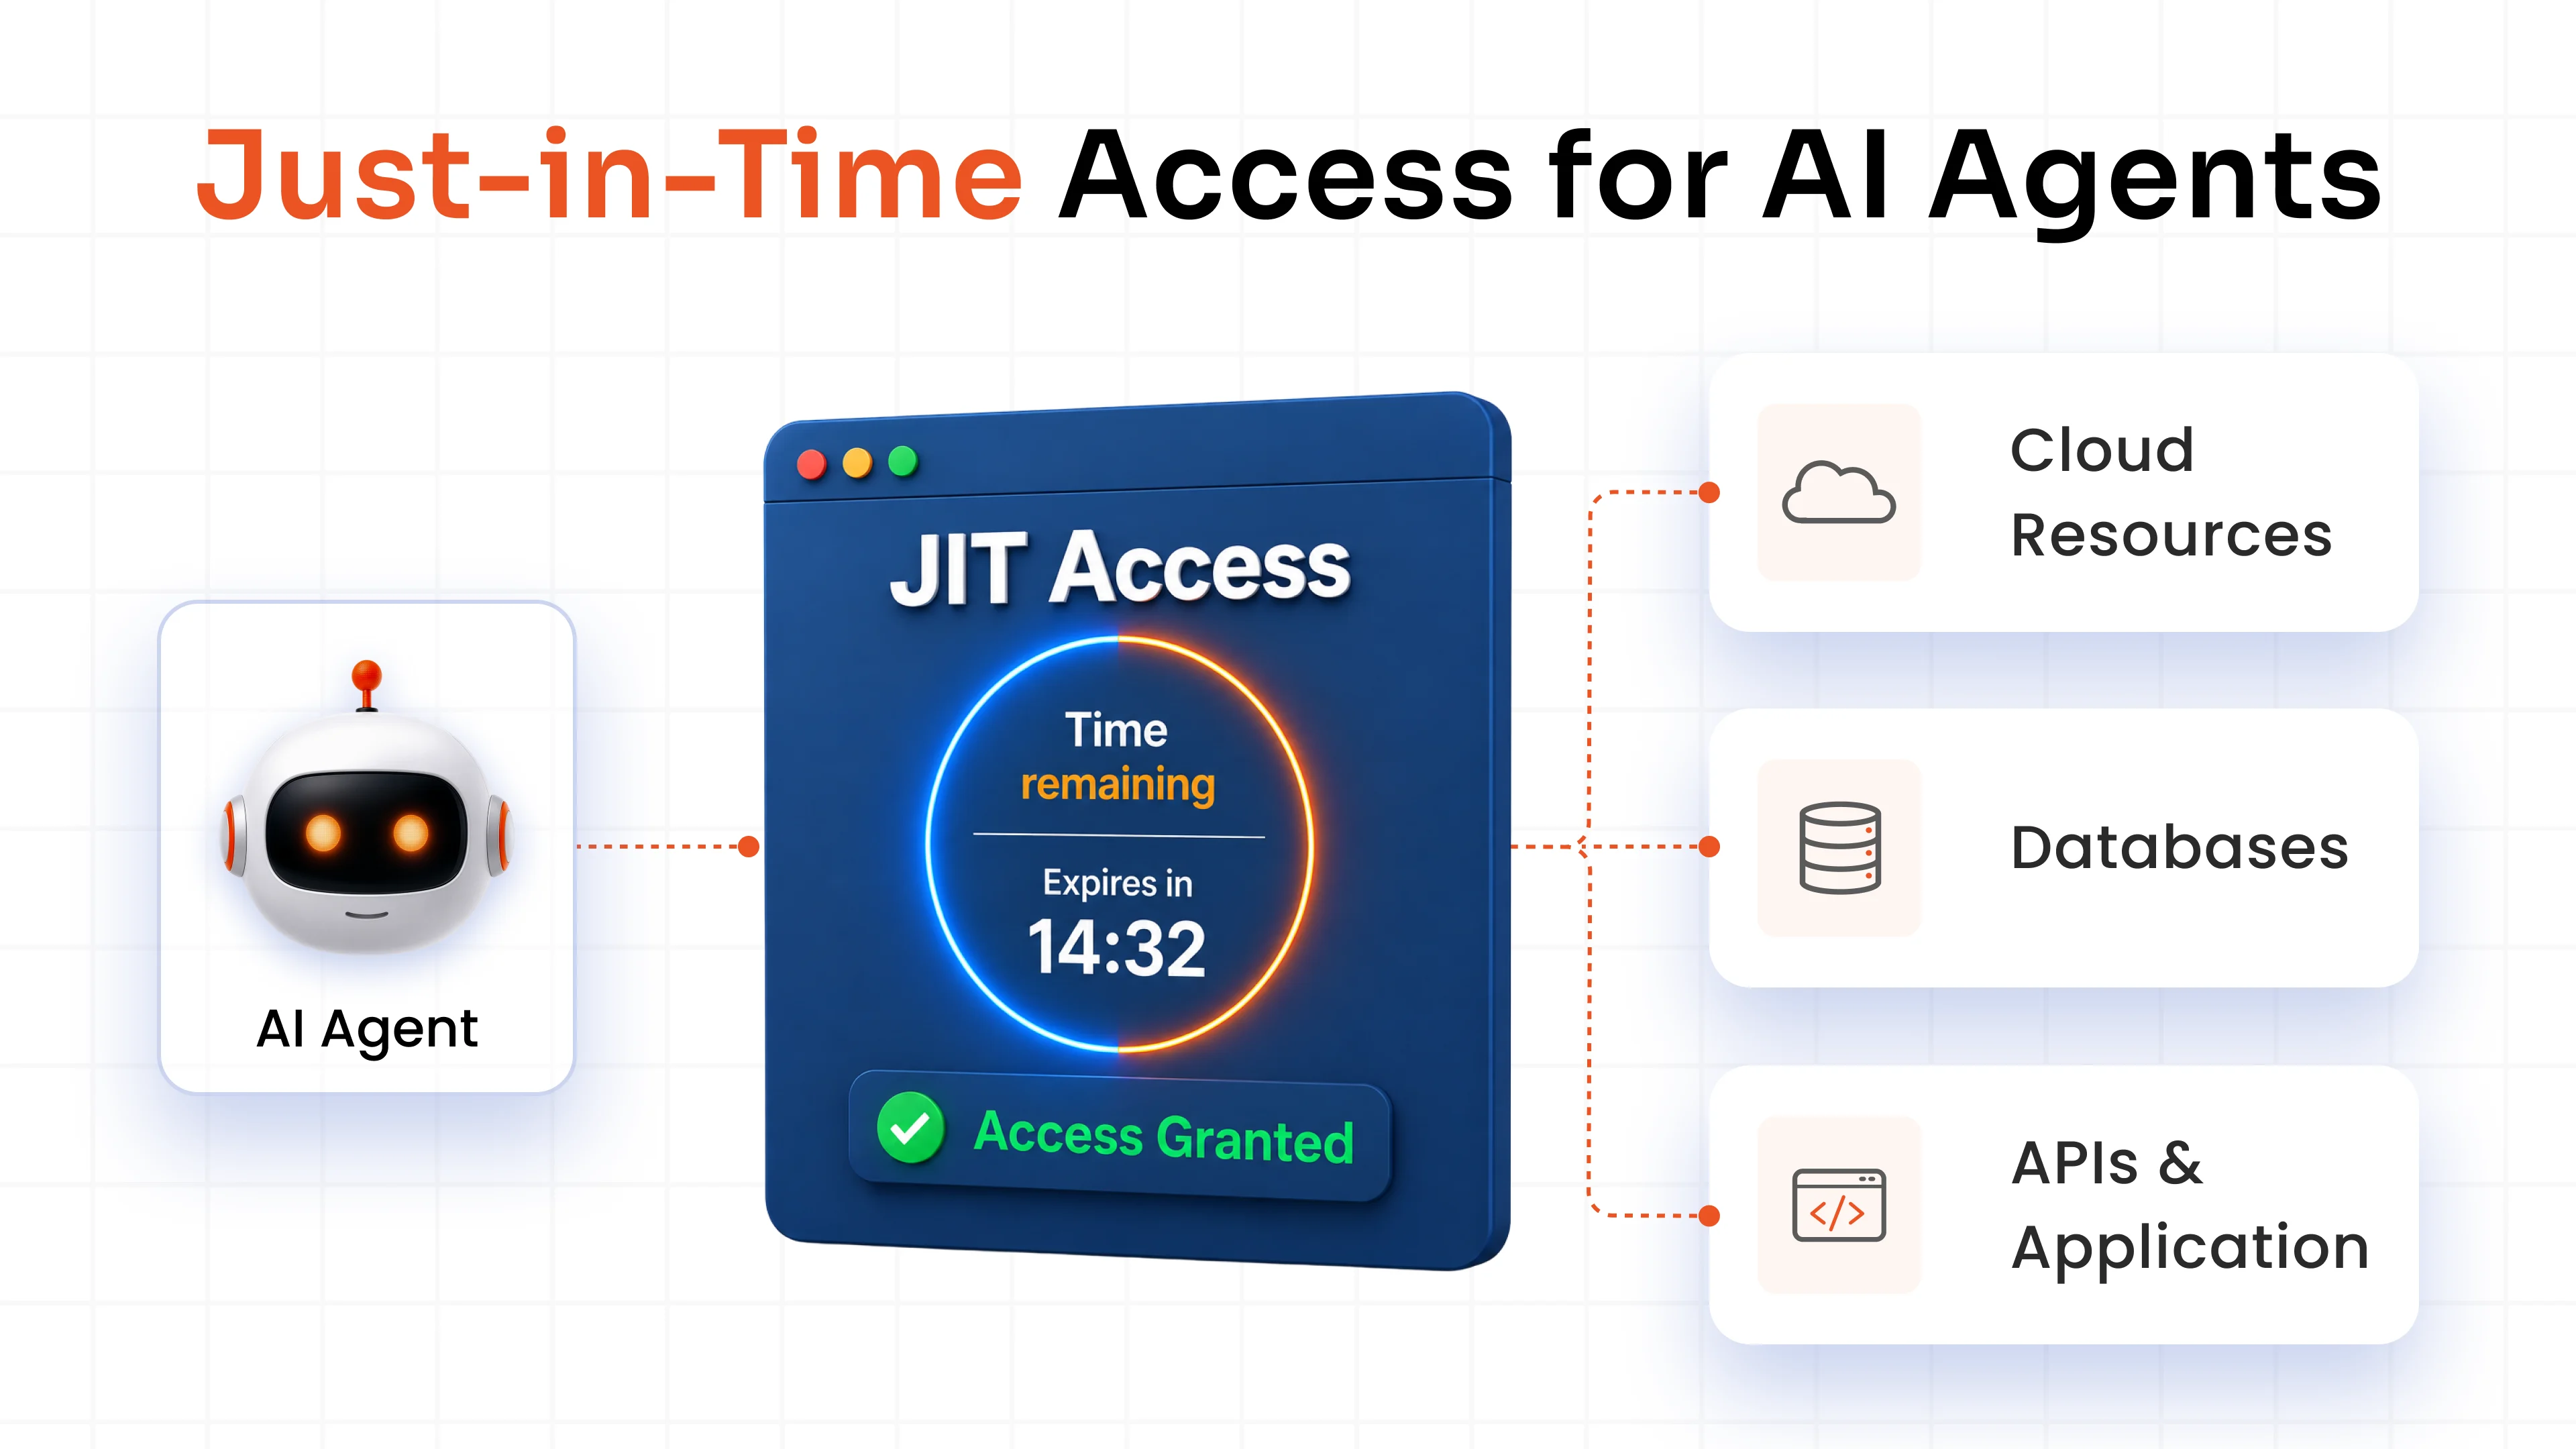
成熟した IAM miniOrange PAMのようなPAMソリューションは、内部脅威の防止において中心的な役割を果たします。特権認証情報の保管、セッション記録の強制、ロールベースのアクセス制御の適用、そしてジャストインタイム方式で一時的な昇格アクセスを付与することで、最小限の権限付与の原則を全体的に実現します。単一のPAMソリューションで、悪意のある内部活動と侵害された内部活動の両方を制限できます。
組織が依然として管理者パスワードの共有や常時権限に依存している場合、内部脅威の防止は理論上のものであり、現実的ではありません。特権アクセス戦略を見直し、専用のPAM導入を検討する時期かもしれません。
ステップ2: ユーザーの行動を継続的に監視する
内部脅威の防止は可視性にかかっています。ログ、セッション監視、行動分析は連携して機能する必要があります。異常はログに埋もれるのではなく、アラートをトリガーする必要があります。
ユーザー行動分析は、異常なログイン時間、異常なデータのダウンロード、通常の業務範囲外のシステムへのアクセスなど、内部脅威の行動指標を特定するのに役立ちます。
しかし、監視は慎重に調整する必要があります。誤検知が多すぎるとアラート疲れが生じ、真のシグナルが無視されてしまいます。精度が重要です。
ステップ3: 機密データを保護する
特権セッション中のクリップボード操作を制限します。許可されていないUSB転送をブロックします。許可されていないクラウドストレージへのアップロードを制限します。データの分類とタグ付けを強化します。
特権セッション監視は特にここで効果的です。管理者が大量の機密データをエクスポートしようとした場合、セッションをリアルタイムで記録、終了、またはフラグ付けできます。
内部脅威検出ツールは便利ですが、データ保護制御がなければ、検出は予防ではなく事後フォレンジックになってしまいます。
ステップ4: ネットワークを監視する
社内活動のほとんどは企業ネットワークを経由して行われます。これは利点であると同時に、盲点でもあります。
VPNの使用を強制する。既知の悪意あるドメインをブロックする。送信トラフィックのパターンを監視する。許可されていないエンドポイントへの暗号化トンネルを監視する。従業員がセキュリティプロトコルを回避したり、疑わしいインフラに接続したりした場合は、早期の兆候となる。内部脅威は、エスカレートする前に、しばしば微妙な痕跡を残す。
しかし、ネットワーク監視だけでは不十分です。アイデンティティコンテキストがなければ、トラフィックログは抽象的なままです。ネットワークデータを IAM PAM Insights により、内部脅威の防止が大幅に強化されます。
ステップ5:安全なオフボーディングとインシデント対応
驚くほど多くの侵害には、アクセス権が取り消されなかった元従業員が関与しています。
即時のプロビジョニング解除は必須です。メール、VPN、クラウドアプリケーション、特権システムへのアクセスは直ちに停止する必要があります。通知期間の対象となるユーザーは、より厳重に監視する必要があります。これは妄想ではなく、リスク管理です。
さらに、組織は内部者によるインシデント対応計画を文書化しておく必要があります。誰が調査を行うのか?セッションはどのようにレビューするのか?法務チームはいつ関与するのか?事前に定義されたプロセスがなければ、対応は場当たり的なものになり、良い結果に終わることはまずありません。
ステップ6:従業員の感情分析を実施する
このステップは「ソフト」だと見なされることもあります。しかし、これは最も重要なステップの1つです。
不満を抱えた従業員が必ずしも悪意を持っているわけではありませんが、不満を抱えていると、採用やリスクの高い行動に出るリスクが高まります。職場の感情を理解することで、状況を把握することができます。
アンケート、構造化インタビュー、あるいはコラボレーションプラットフォームの倫理的モニタリングは、早期の警告サインを浮き彫りにする可能性があります。もちろん、プライバシーへの配慮は不可欠です。過度に介入的なモニタリングは信頼を損ない、皮肉にも内部リスクを増大させる可能性があります。
内部脅威の防止は、単なる技術的な課題ではありません。従業員のエンゲージメントの低下は、内部関係者によるデータ侵害の84%から95%に寄与していると推定されています。組織文化は、全体的なリスクの低減において測定可能な役割を果たします。
内部脅威の原因は何ですか?
根本的な原因は、通常、劇的なものではなく、システム的なものです。アクセスレビューが不定期であるため、過剰な権限が付与されたアカウントが蓄積されます。パスワードポリシーに一貫性がないため、認証情報の再利用が繰り返されます。人事部門とIT部門がサイロ化しているため、オフボーディングプロセスが機能しません。
セキュリティ意識の低さは問題をさらに複雑にします。従業員がセキュリティ対策の存在理由を理解していない場合、彼らはそれを回避してしまいます。
結局のところ、内部の脅威は、アイデンティティ ガバナンスが弱く、監視が断片化されている環境で発生します。
内部脅威検出ツールとテクノロジー
テクノロジーは内部リスクを完全に排除するものではありません。むしろ、機会を狭めるだけです。内部脅威を事前に検知するのに役立つツールとソリューションを見てみましょう。
1. 特権アクセス管理 (PAM)
堅牢なPAMソリューションは、内部脅威の防止において重要な役割を果たします。認証情報の保管を一元化し、ジャストインタイムアクセスを強制し、特権セッションを記録することで、PAMは常時存在する権限を削減し、説明責任を高めます。これは、内部インシデントの主な原因の一つである、過剰で管理されていないアクセスに直接対処するものです。
内部脅威の軽減方法を検討している組織にとって、miniOrange PAMのようなPAMツールの導入は、多くの場合、最も迅速な構造改善策となります。管理されたPAMのトライアルを実施することで、権限ガバナンスと監視への影響を検証できます。
2. ユーザーとエンティティの行動分析(UEBA)
UEBAプラットフォームは、ユーザーの行動パターンを分析し、逸脱を検出します。特に、侵入された内部関係者や巧妙に潜む悪意ある活動を特定するのに有効です。
しかし、強力なアクセス制御のない行動分析はノイズを生み出す可能性があります。検出と適用を組み合わせる必要があります。
3. SIEMとEDR
セキュリティ情報およびイベント管理システムは、インフラストラクチャ全体のログを集約します。エンドポイント検出および対応ツールは、デバイスレベルのアクティビティを監視します。
これらを組み合わせることで、エンドポイントとネットワーク全体の可視性が得られます。しかし、これらはアイデンティティコンテキストに大きく依存しています。 IAM PAM を使用すると、微妙な権限の誤用を見逃してしまう可能性があります。
miniOrange PAMソリューションによる内部脅威の防止
内部脅威の防止における PAM ソリューションの役割について議論する場合、具体的な内容が重要になります。
miniOrange PAMのようなプラットフォームは、最小権限の原則を徹底し、IDベースのロールベース制御をサポートし、時間制限付きの特権昇格を可能にします。さらに重要なのは、セッション記録、リアルタイム監視、監査証跡を提供することで、管理アクセスを不透明な状態から可視化できる状態へと変革することです。
CISOやCIOにとって、この可視性は測定可能なリスク軽減につながります。セキュリティアナリストにとっては、散在するログではなく、実用的なアラートが提供されます。IT管理者にとっては、共有認証情報を手動で管理する運用上の負担が軽減されます。
内部脅威の完全な防止を保証する単一のソリューションは存在しません。しかし、常時権限の削減、特権セッションの監視、コンテキストアクセス制御の適用によって、内部不正の可能性は大幅に低減します。
組織がスケーラブルな方法で内部脅威を防ぐ方法を検討している場合、特権アクセスアーキテクチャの見直しは必須です。これは基盤となるものです。
結論
内部脅威対策は華やかなものではありません。外部のサイバー戦争のようなドラマチックな展開もありません。しかし、多くの環境において、内部脅威対策はより発生確率の高いリスクとなります。
問題は、内部関係者が損害を引き起こすことができるかどうかではありません。損害を引き起こす可能性はあります。真の問題は、アクセス制御、監視システム、特権管理アーキテクチャが、損害が取り返しのつかないものになる前に、内部関係者を阻止できるほど成熟しているかどうかです。
よくあるご質問
インサイダーとみなされるのは誰ですか?
従業員、請負業者、ベンダー、パートナー、そして長期間アクセス権を持つ元従業員まで、正当なシステム認証情報を持つ人なら誰でも対象となります。
内部脅威の原因は何ですか?
過剰なアクセス、監視の弱さ、不十分なオフボーディングプロセス、認証情報の漏洩、セキュリティ意識の低さなどが、一般的な原因です。内部脅威の防止は、こうしたシステム上のギャップに対処することから始まります。
内部脅威に対して最も脆弱な業界はどれですか?
金融サービス、ヘルスケア、テクノロジー、そして政府機関は、機密データと特権アクセスの集中により、高いリスクに直面しています。しかし、デジタル資産を保有するあらゆる組織は、内部からの脅威にさらされています。
インサイダーインシデントに対応するためのベストプラクティスは何ですか?
アクセスを直ちに封じ込め、ログとセッション記録を保存し、フォレンジック分析を実施し、法務チームと人事チームを早期に関与させます。最後に、再発防止のため、アクセスガバナンスポリシーを再評価します。
コメント