
かつてはリスクが全くなかった世界が、今や39秒ごとにデータ漏洩が発生するほどの極めて危険な世界へと大きく変化しました。このような驚異的な漏洩率に対応するため、最も堅牢なサイバーセキュリティ対策が求められています。組織は、最小権限の原則を用いることで、ユーザーに付与するアクセス権限の範囲を制御できます。このアクセス制御は、標準ユーザー、管理者、閲覧者、編集者など、ユーザーの役割に基づいて行われます。
この記事では、ロールベースのアクセス制御、そのフレームワーク、利点、モデル、動作、標準、RBAC のベスト プラクティス、展開オプション、適応型 RBAC、ツールについて知っておくべきすべての情報を紹介します。早速始めましょう。
サイバーセキュリティにおけるアクセス制御とは何ですか?
アクセス制御は、許可されたユーザーまたはシステムのみが特定のデータやリソースにアクセスできるようにする、サイバーセキュリティにおける重要な概念です。これはデジタルゲートキーパーとして機能し、誰がアクセスできるか、何ができるかを規制し、機密情報への不正アクセスを防止します。
この保護は、特にクラウド コンピューティングやリモート ワークの増加に伴い、外部のサイバー脅威や内部リスクに対して極めて重要になります。アクセス制御は、個人データを保護し、アクセスを適切に制限することで、企業が規制要件を満たすのにも役立ちます。
一般的な方法としては、任意アクセス制御(DAC)、強制アクセス制御(MAC)、ロールベースアクセス制御(RBAC)などがあります。RBACは、大規模組織でよく用いられ、職務に基づいて権限を割り当てることで管理を簡素化し、セキュリティと効率性を向上させます。
ロールベースアクセス制御 (RBAC) とは
ロールベースのアクセス制御 (RBAC) は、組織内の役割に基づいてユーザーに権限を割り当てる、広く使用されているセキュリティ モデルです。RBAC は、すべてのユーザーに個別のアクセス権を付与するのではなく、ユーザーを職務別にグループ化し、職務を遂行するために必要なデータとシステムへのアクセスのみを許可します。これにより、権限管理が効率化され、セキュリティが強化されます。RBAC は、最小権限の原則を活用します。
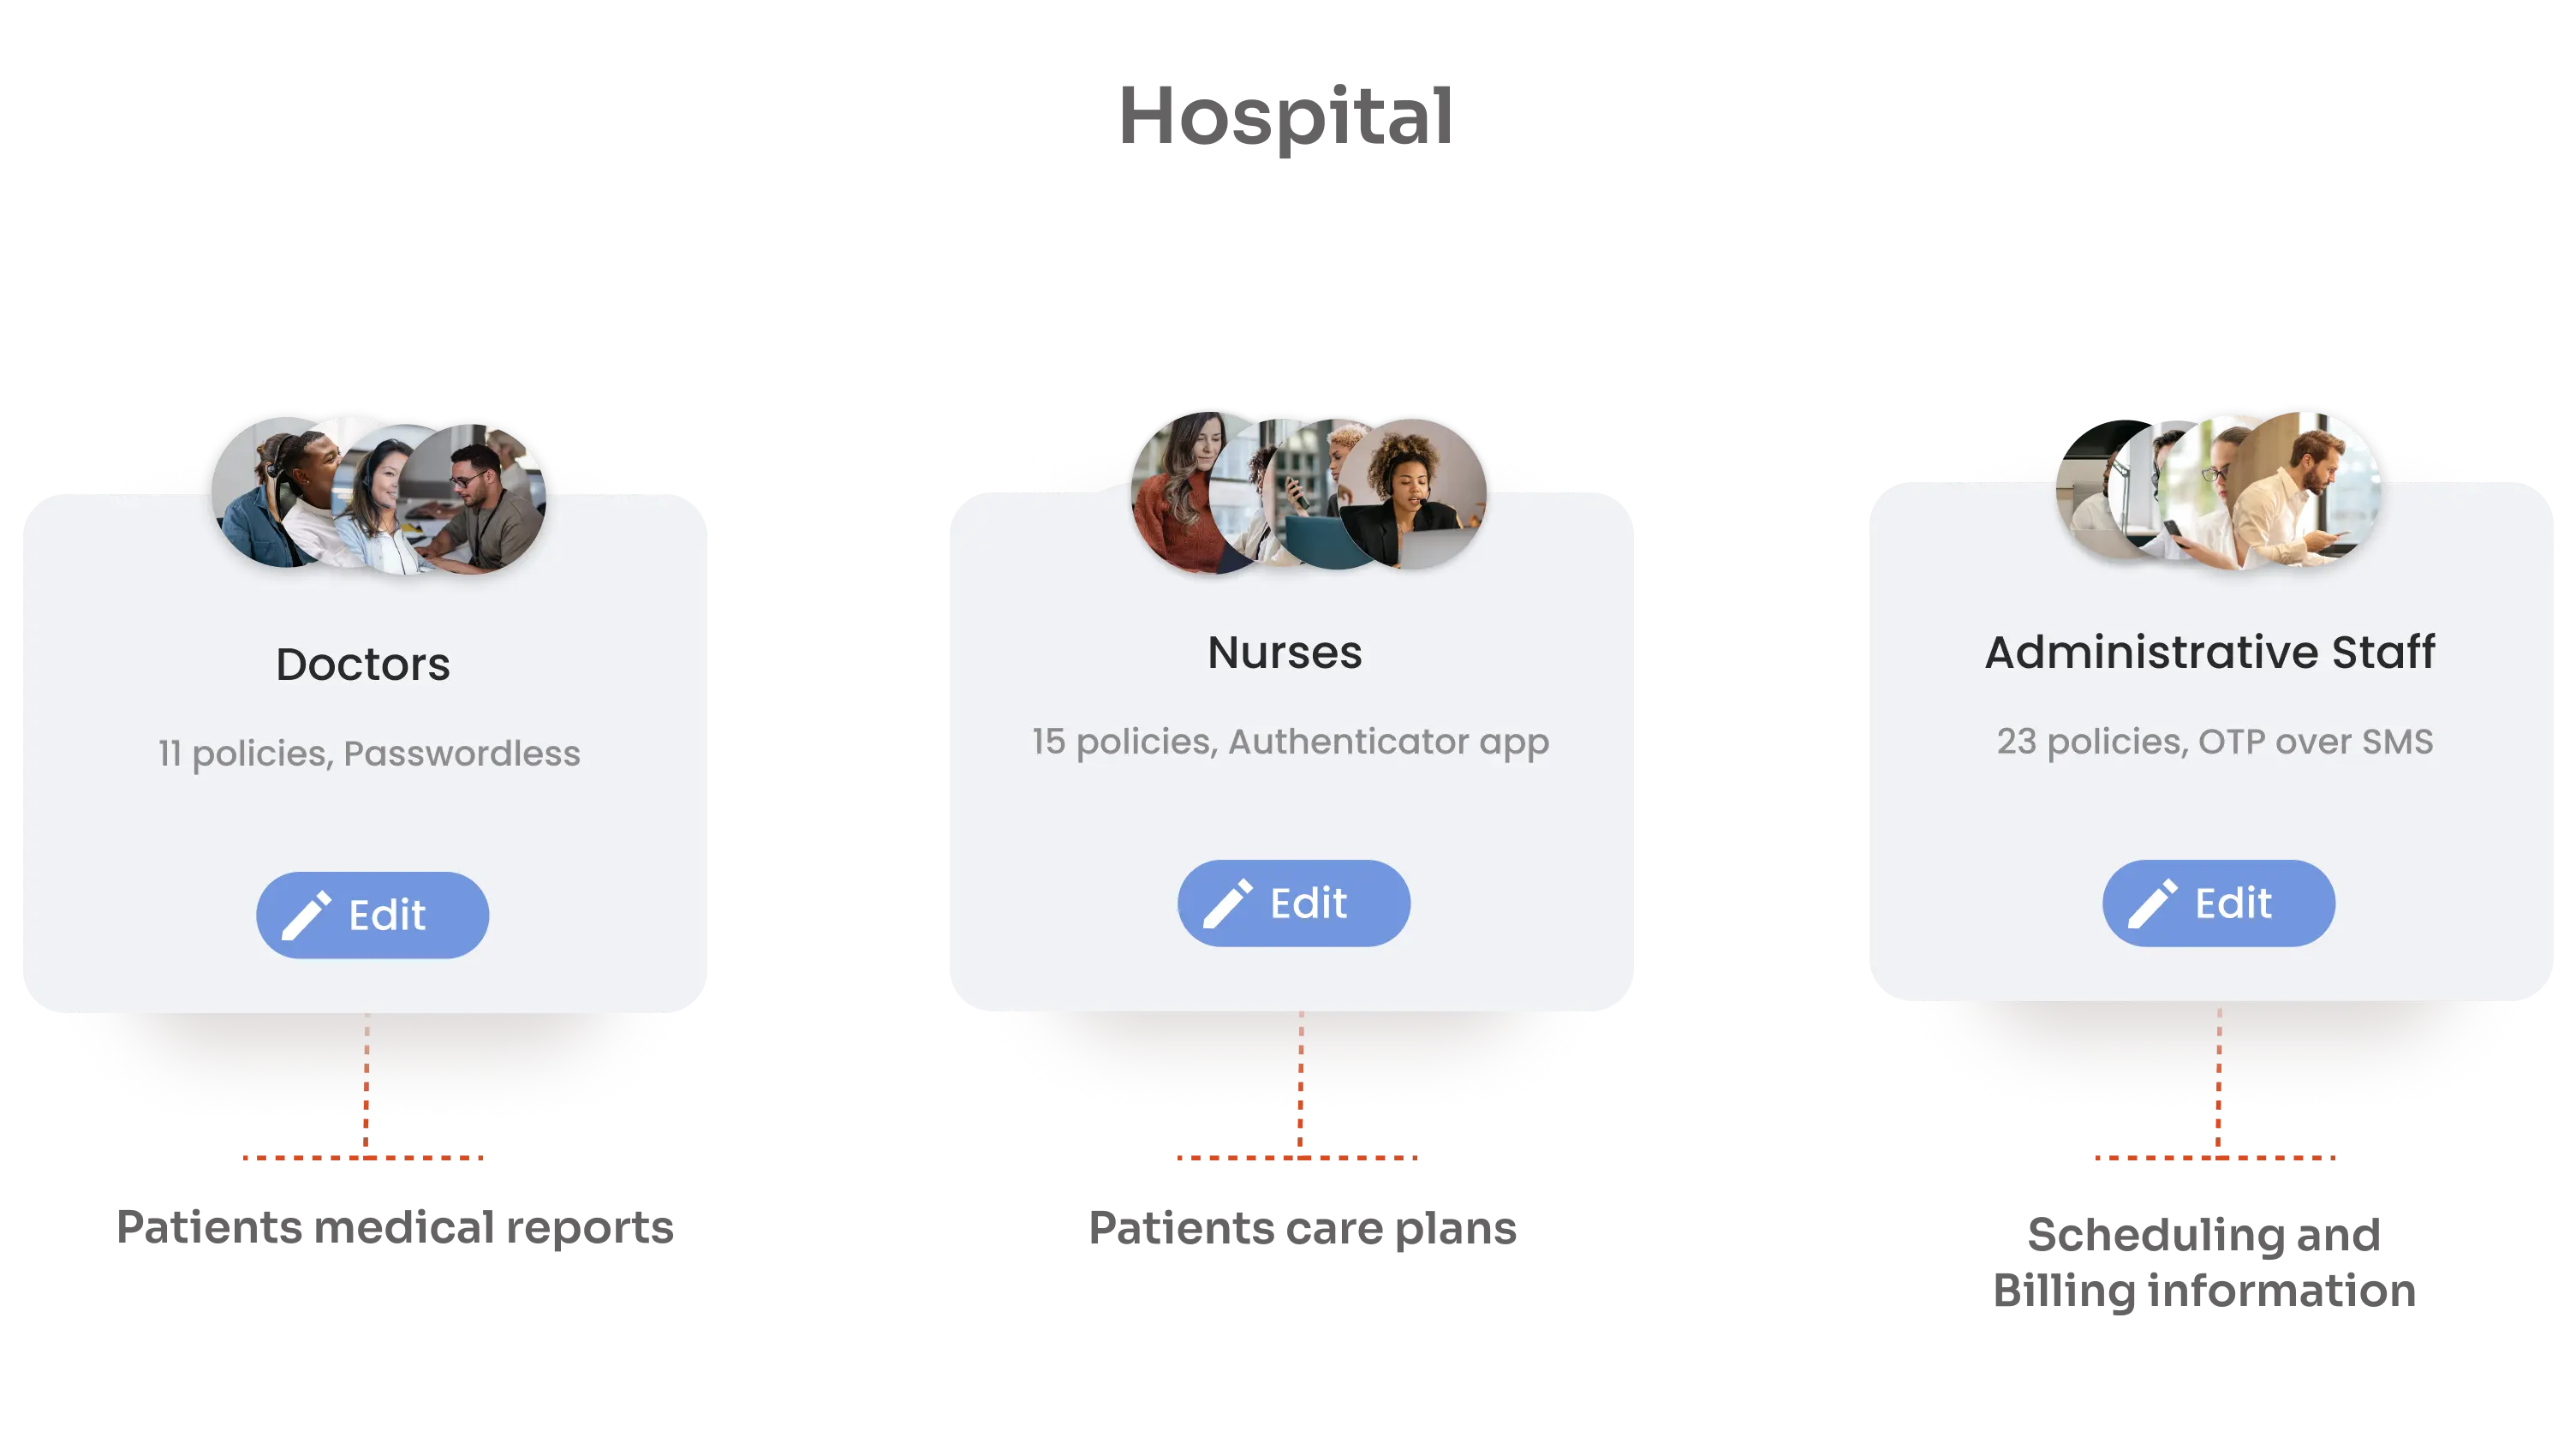
RBACは、多数の従業員のアクセス管理の複雑さを軽減するため、特に大規模な組織で効果的です。RBACは、事前に定義された権限を持つ役割を割り当てることで、不正アクセスのリスクを制限し、内部脅威による潜在的な損害を最小限に抑えます。例えば、病院では、医師、看護師、事務職員など、それぞれの役割に応じて異なる業務を担う人々がいます。彼らは、患者の医療記録、患者のケアプラン、スケジュールや請求情報など、さまざまなシステムへのアクセスを必要とします。
ビジネスケースにおける RBAC の進化
ロールベースアクセス制御(RBAC)は、ユーザーの役割に基づいてアクセス制御を簡素化するために1970年代に開発されました。しかし、クラウドコンピューティング、マイクロサービス、リモートワークといった現代の動的なIT環境では、従来のRBACモデルは柔軟性に欠けています。そのため、コンテキスト情報を活用する属性ベースアクセス制御(ABAC)やポリシーベースアクセス制御(PBAC)といった高度なモデルが開発されています。
RBACはこれらの適応型モデルと統合され、アクセス管理をより簡単にします。 機敏かつ細分化されたRBACと IAM システムはユーザーアクセスを効率化し、セキュリティリスクを軽減し、管理オーバーヘッドを抑えながらコンプライアンスを確保します。このバランスは、強力なセキュリティとシームレスなユーザーエクスペリエンスを実現するために不可欠です。
RBAC フレームワーク: コアコンセプト
ロールベースのアクセス制御 (RBAC) では、ロール、権限、ユーザーという 3 つの主要要素を中心に基盤が構築されます。
役割とは、ユーザーがシステム内で実行できる操作を定義するもので、「管理者」「編集者」「閲覧者」などが含まれます。役割を割り当てることで、組織はアクセスを制御し、誰が情報を閲覧または変更できるかを容易に管理できます。
権限とは、役割がアクセスできるアクションやリソースを定義するものです。例えば、管理者はデータの作成、編集、削除が可能ですが、編集者はコンテンツの変更のみが可能で、閲覧者は情報の閲覧のみが可能です。つまり、特定のタスクを実行できるのは権限のある役割のみであり、機密データの安全性を確保し、不正アクセスを防止します。
最後に、ユーザーとはシステム内の個々のユーザーのことです。これらのユーザーには、それぞれの責任に基づいて1つまたは複数の役割が割り当てられます。
RBAC の利点
- ロールベースのアクセス制御を使用したセキュリティとコンプライアンス - ロールベースのアクセス制御(RBAC)は、ロールベースのアクセスを割り当てることでセキュリティを強化し、次のような標準に準拠しながら不正アクセスを防止します。 HIPAA、GDPR、SOX 明確なアクセス制御フレームワークを通じて、RBAC は適切な人に適切なタイミングで適切なアクセス権を与え、データを保護し、信頼を構築します。
- RBAC による運用効率の向上 - RBAC はアクセス管理を合理化し、IT の負荷を軽減し、オンボーディングとオフボーディングを高速化します。従業員が不要な権限を付与することなく適切なアクセス権を持つようにすることで、生産性が向上し、ワークフローがスムーズになります。
- 管理の簡素化と経費の削減 - RBACはユーザーを役割にグループ化し、個別のアクセス管理を排除して管理オーバーヘッドを削減します。 効率を高める エラーを最小限に抑えながら、IT 部門が戦略的なタスクに集中できるようにします。
RBAC モデル: コア RBAC と階層型 RBAC と制約付き RBAC
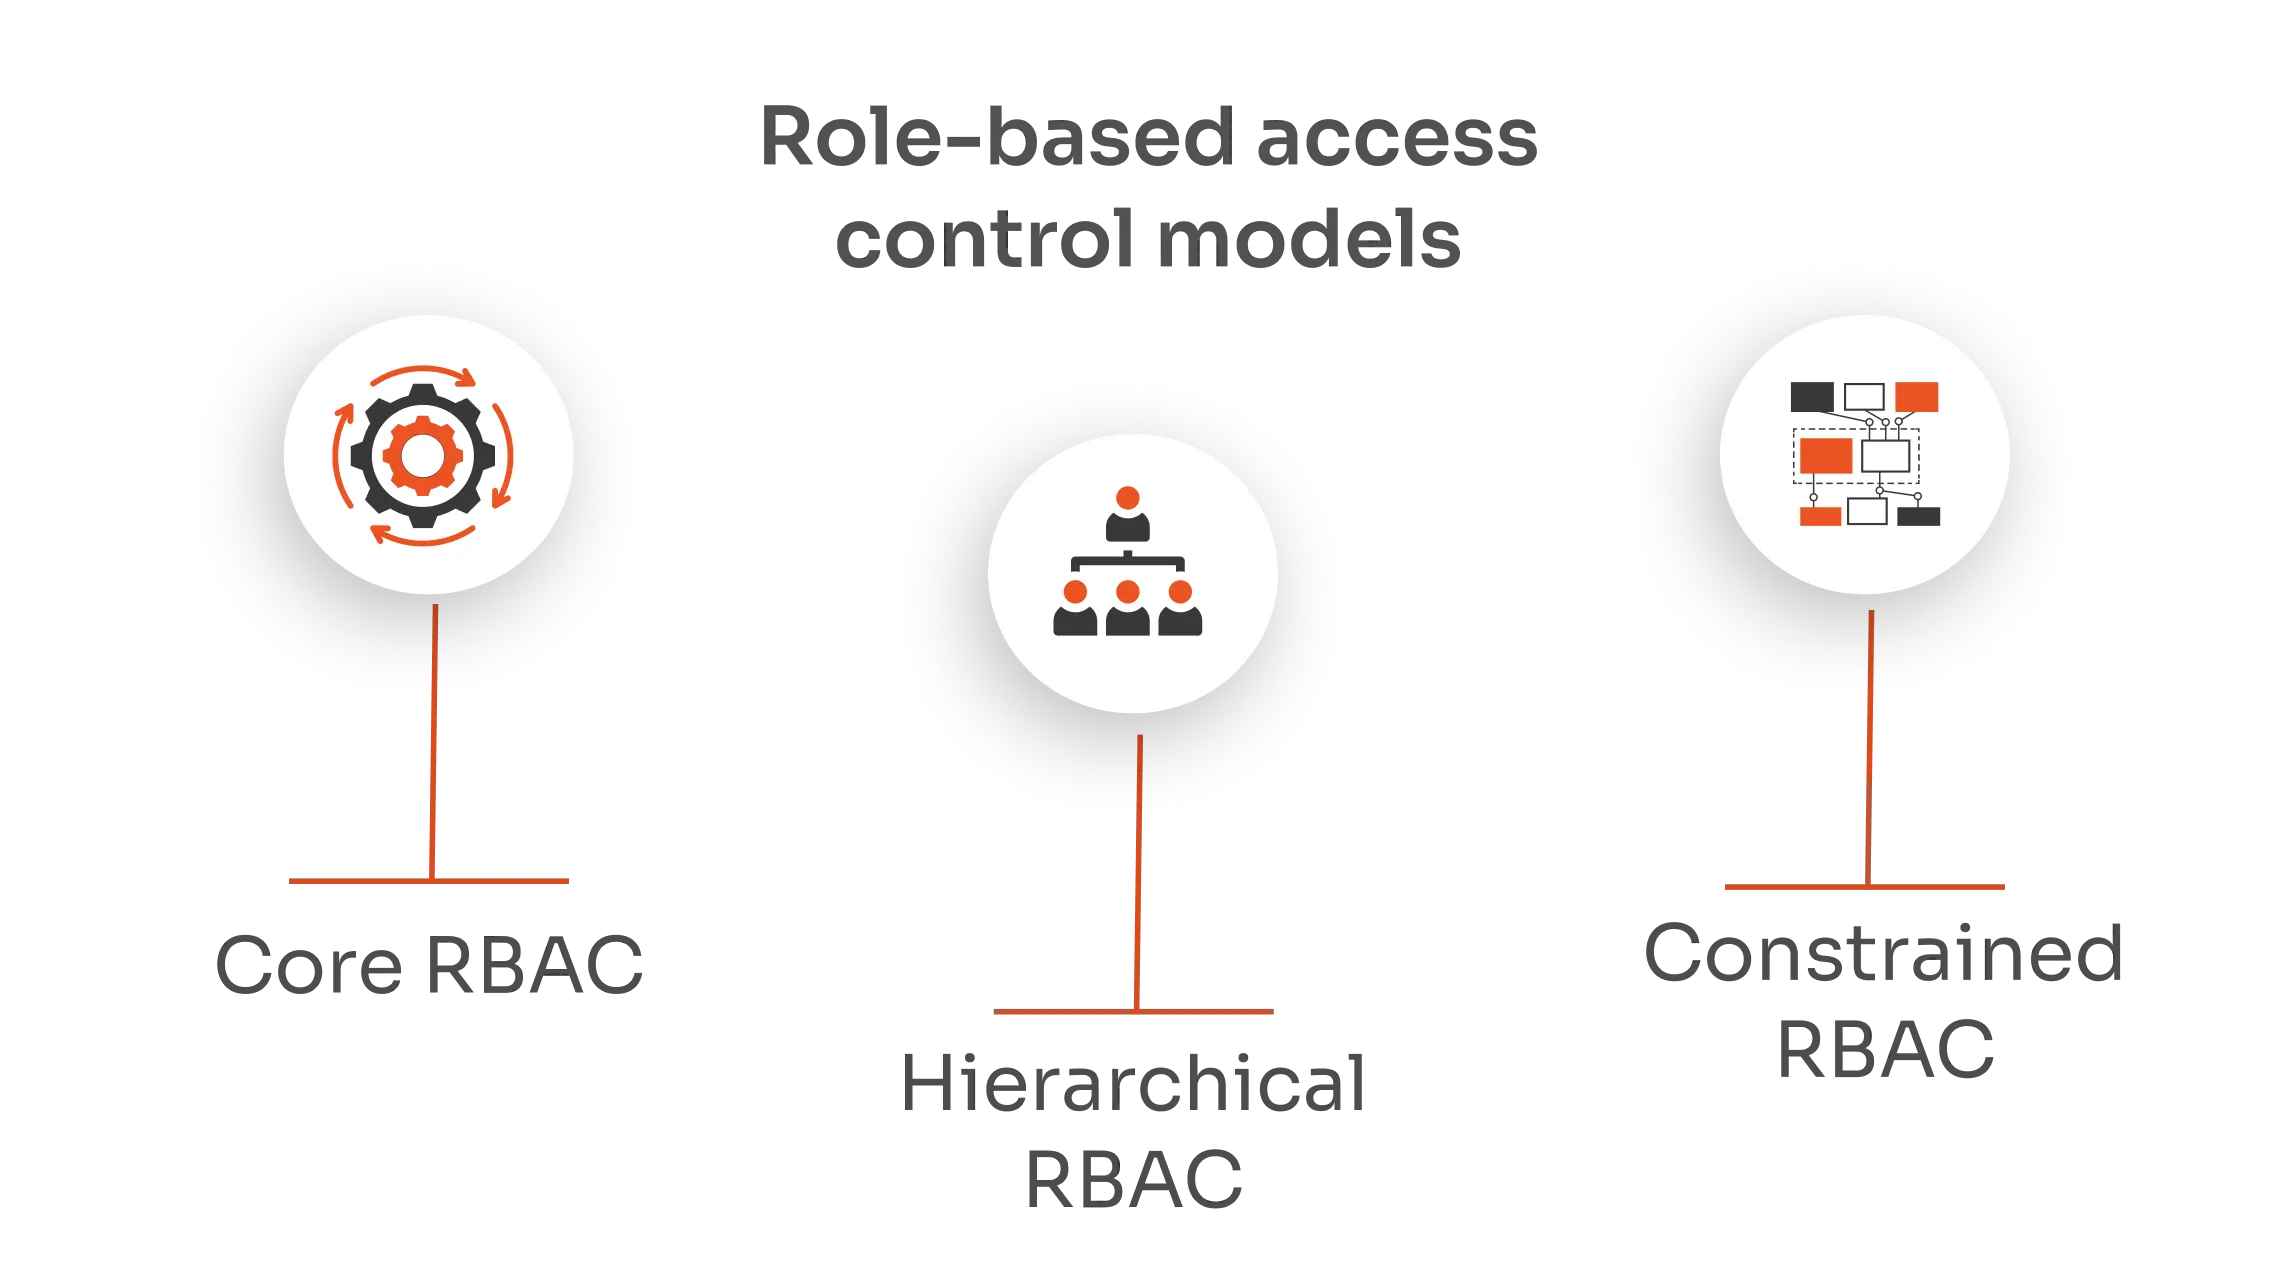
| 機能 | コア RBAC | 階層型 RBAC | 制約付き RBAC |
|---|---|---|---|
| 役割に基づいて権限を割り当てます。 | 階層全体で権限を継承します。 | ロールと権限に制約を追加します。 | |
| 使用例 | 小規模から中規模の組織。 | 明確な階層構造を持つ大規模な組織。 | 厳格な制御を必要とする環境。 |
| 権限管理 | 直接的な役割権限の割り当て。 | ロールは他のロールから権限を継承します。 | 職務の分離などの条件を追加します。 |
| 複雑 | シンプルでわかりやすい。 | 役割階層管理のため、中程度です。 | 追加の制約により高くなります。 |
| 柔軟性 | 高くて、実装が簡単。 | 組織の成長に合わせて拡張可能な高い拡張性。 | 中程度。制約により柔軟性が低くなります。 |
RBAC はどのように機能しますか?
企業向け RBAC の実装手順
- 役割を特定する: 組織内の職務に基づいて役割を定義します。
- 権限の割り当て: 必要なアクセスに応じて各ロールに権限を割り当てます。
- ユーザーに役割を割り当てる: 従業員をその責任に適した役割にリンクします。
- レビューと監視: 役割と権限が適切であることを確認するために定期的に監査します。
RBAC における一般的な課題と解決策
課題: 役割爆発
解決策: 定期的に役割を監査し、類似の役割を統合して、不必要な複雑さを回避します。
課題: 一貫性のない役割定義
解決策: 組織全体にわたって役割と権限を定義するための明確で一貫したガイドラインを確立します。
課題: 重複する役割
解決策定期的なレビューを実施して、冗長または重複する役割を特定し、排除します。
RBAC 標準とベスト プラクティス
NIST RBAC モデル
NIST RBAC モデルは、米国国立標準技術研究所 (NIST) によって開発された、ロールベースのアクセス制御の標準化されたフレームワークです。359 年に国際情報技術標準化委員会 (INCITS) によって米国国家規格 (INCITS 2004-2004) として採用され、2012 年に改訂されました。
このモデルでは、個々のユーザーではなく役割に権限を割り当てることで、セキュリティ管理を簡素化します。ユーザーは、職務に基づいてこれらの役割に割り当てられます。NIST RBACモデルは、次の4つのレベルで構成されています。
- フラットRBAC: ロール階層のない基本的なロール割り当て。
- 階層型 RBAC: ロール階層をサポートし、ロールが他のロールから権限を継承できるようにします。
- 制約付き RBAC: セキュリティを強化するために、職務の分離などの制約を追加します。
- 対称RBAC: 相互排他性と役割の対称性を保証します。
NIST RBAC モデルを実装することで、組織はより効率的で安全なアクセス制御を実現し、管理オーバーヘッドを削減し、エラーを最小限に抑えることができます。
明確な役割と責任の定義
各役割に権限と責任の範囲が明確に定義されていることを確認します。明確な定義により混乱や重複が防止され、システムの効率が向上し、管理が容易になります。
定期的な監査とレビュー
頻繁に監査とレビューを実施して、役割と権限が適切かつ適切であることを確認します。この方法は、セキュリティのギャップを特定し、変化するビジネス ニーズに合わせたアクセス制御を維持するのに役立ちます。
クラウド環境における RBAC
AWS、Azure、Google Cloudなどのクラウド環境でRBACを導入することで、アクセス制御が効率化され、セキュリティが強化されます。各プラットフォームには、役割と権限を効率的に割り当て、承認されたユーザーのみが特定のリソースにアクセスできるようにするRBACツールが組み込まれています。miniOrangeは、クラウドプロバイダーへのRBACセキュリティ制御の適用において最先端を走っています。
比較: RBAC とその他のアクセス制御モデル (DAC、MAC、ABAC)
| 特徴・側面 | ネットワーク アクセス コントロール (NAC) | 役割ベースのアクセス制御(RBAC) | 属性ベースのアクセス制御 (ABAC) | ポリシーベースのアクセス制御 (PBAC) |
|---|---|---|---|---|
| 主な焦点 | ネットワークアクセス管理 | 役割ベースの権限割り当て | 属性ベースの動的アクセス決定 | アクセス決定のためのポリシーベースのルール |
| 対象領域 | ネットワーク | システムとアプリケーション | システム、アプリケーション、データ | システム、アプリケーション、データ |
| 粒度 | 技法 | 粗いものから中程度のもの | きめ細かい | きめ細かい |
| 柔軟性 | 穏健派 | 穏健派 | ハイ | ハイ |
| 管理の複雑さ | 穏健派 | ロー | ハイ | ハイ |
| 主なコンポーネント | 認証、コンプライアンスチェック、監視 | 役割、権限、ユーザー | 属性、ポリシー | ポリシー、集中管理 |
| 典型的なユースケース | 企業ネットワーク、教育機関 | 職務機能が定義された組織 | 動的かつ多様なアクセスニーズ | 複雑なアクセスニーズを持つ大規模組織 |
| 例 | Cisco ISE、Aruba ClearPass | Microsoft Active Directory、AWS IAM | Okta、AWS IAM 属性ベースのポリシー | オープン ポリシー エージェント (OPA)、Cisco ポリシー スイート |
| 実装の複雑さ | 穏健派 | ロー | ハイ | ハイ |
| 多角的な視点で挑む | ネットワークコンテキストに限定 | 定義済みのロールに限定 | 変化する状況に非常に適応性がある | 組織のポリシーに非常に適応可能 |
適応型および動的 RBAC の将来動向
適応型動的RBACは、セキュリティと柔軟性を強化するために設計された、アクセス制御の次世代です。このアプローチは、リアルタイムのユーザー行動や、位置情報やデバイスなどのコンテキスト要因に基づいて、権限を継続的に調整します。これにより、状況が変化しても、アクセス権限が常に適切かつ安全であることを保証します。この動的な調整はリスクを最小限に抑え、ユーザーエクスペリエンスを向上させるため、現代のビジネスに不可欠な要素となっています。 IAM 作戦。
RBAC 実装のためのツールとプラットフォーム
miniOrangeは高度な IAM RBACをサポートするソリューション(以下を含む) シングルサインオン(SSO), 多要素認証(MFA), パスワードなしの認証当社のプラットフォームは、従業員、顧客、パートナーに対して安全でシームレスなロールベースのアクセス制御を保証します。
miniOrangeを探索する IAM 組織のアクセス制御を保護するソリューション。miniOrangeを入手してください IAM 今日の裁判 より安全で効率的なシステムへの第一歩を踏み出しましょう!
コメント