
デジタルトランスフォーメーションの時代は、企業の事業運営、協業、そしてセキュリティ確保の方法を一変させました。組織はかつてないほどのスピードで動いていますが、そのスピードに伴い、攻撃対象領域も急速に拡大しています。
ユーザーに広範かつ静的で長期的なアクセス権限を与える従来のセキュリティモデルは、もはや持続可能ではありません。アクセス権限が多すぎると、攻撃者にチャンスを与え、内部者による悪用の可能性が高まります。一方、アクセス権限が少なすぎると、生産性が低下し、チームのフラストレーションにつながります。
ここでJust Enough Access(JEA)の出番です。ユーザーにタスクに必要な権限のみを付与し、それ以上の権限は付与しないことで、JEAは業務を遅延させることなく組織のセキュリティを確保します。
経営幹部、開発者、そして将来のセキュリティ専門家にとって、JEA を理解することは、より安全で効率的、かつコンプライアンスに準拠したビジネス環境を構築する上で非常に重要です。
重要なポイント
- JEA は、ジョブを完了するために必要なレベルのみにユーザー アクセスを制限します。
- Just Enough Access ソリューションは、増大する内部脅威を排除し、表面的な攻撃を減らし、柔軟で機敏かつきめ細かなユーザー アクセスを維持するのに役立ちます。
- JEA の重要な使用例には、金融取引のセキュリティ保護、患者データの保護、政府システムの保護などがあります。
Just Enough Access (JEA) とは何ですか?
十分なアクセスは、アイデンティティとアクセス管理(IAM) は、定義されたタスクまたは機能を完了するために必要な最小限のレベルにユーザー権限を制限します。
ホテルのカードキーのようなものだと考えてください。すべての部屋を開けられるマスターキーではなく、自分の部屋と、プールやジムなどの共有エリアのみを開けられるカードです。
同じ論理がデジタルにも当てはまります。データベースの問題を修正する開発者は、人事ファイルへの無制限のアクセスを必要としません。給与データをレビューする財務チームは、クラウドサーバーへの管理者アクセスを必要としません。
厳密に制御され、時間制限があり、タスクに特化したアクセスを許可することで、組織は攻撃対象領域を大幅に削減できます。
JEAの重要性と必要性
なぜ十分なアクセスがもはやオプションではなく必須となっているのでしょうか?その答えは、進化する脅威の状況にあります。
- 内部脅威の増加: 注目を集める違反の多くは、外部からの攻撃ではなく、権限を超えたアクセス権を持つ従業員や請負業者によって発生しています。
- 規制圧力: コンプライアンス基準 GDPR、HIPAA、PCI DSS などの規格では厳格なアクセス制御が求められ、権限が制限されていることを示すことが求められる場合が多くあります。
- 運用の俊敏性: 静的な管理者権限は企業の業務を停滞させたり、ボトルネックを引き起こしたりします。クラウドネイティブな組織では特に、柔軟できめ細かなアクセス制御と一時的なアクセス制御モデルが求められます。
- 攻撃対象領域の最小化: 余分な認証情報はすべて、攻撃者にとって潜在的な侵入口となります。不要なアクセスを削除することで、こうした機会を減らすことができます。
十分なアクセスの重要な利点
JEA は次のような利点があるため、組織にとって好ましいソリューションです。
1. 内部脅威リスクの最小化とセキュリティの強化
ユーザーが厳密に必要な範囲内で操作することを保証することで、データ漏洩や不正アクセスのリスクが大幅に減少します。
JEA は、悪意があるか単なる不注意かを問わず、内部関係者の進路を閉ざします。
2. 業務効率と生産性の向上
管理者は、広範なアクセス権限の付与と取り消しを手動で行うのに多くの時間を費やしています。JEA を使用すると、次のことが可能になります。
- 権限は事前に設定でき、タスクごとに設定できます。
- アクセスには時間制限があり、タスクが完了すると自動的に取り消しが行われます。
- 管理作業負荷が軽減され、チームは反復的なアクセス タスクではなくイノベーションと監視に集中できるようになります。
この変化により、アクセス制御は面倒なプロセスから生産性を高めるものへと変化します。
3. セキュリティコンプライアンスをサポート
JEAを導入することで、監査が容易になります。規制当局は、機密情報が広くアクセスできない状態になっていないことの証明を求めています。JEAは「誰が何に、なぜアクセスできるのか」を厳格に管理しているため、明確な監査証跡が生成され、法令遵守要件に適合し、罰金や制裁を受ける可能性を低減します。
さらに、PAMコンプライアンスの利点としては、 PCI DSSやGDPRなどの基準を満たすこと、および現地の規制を遵守できることが挙げられます。
4. ゼロトラストPAMに準拠
ゼロトラストは「決して信用せず、常に検証する」という原則に基づいて動作します。ゼロトラスト特権アクセス管理(PAM)は、いかなるユーザーやデバイスも暗黙的に信用されないことを前提として、特権アカウントに対する継続的な検証と厳格な制御を強制する高度なサイバーセキュリティモデルです。
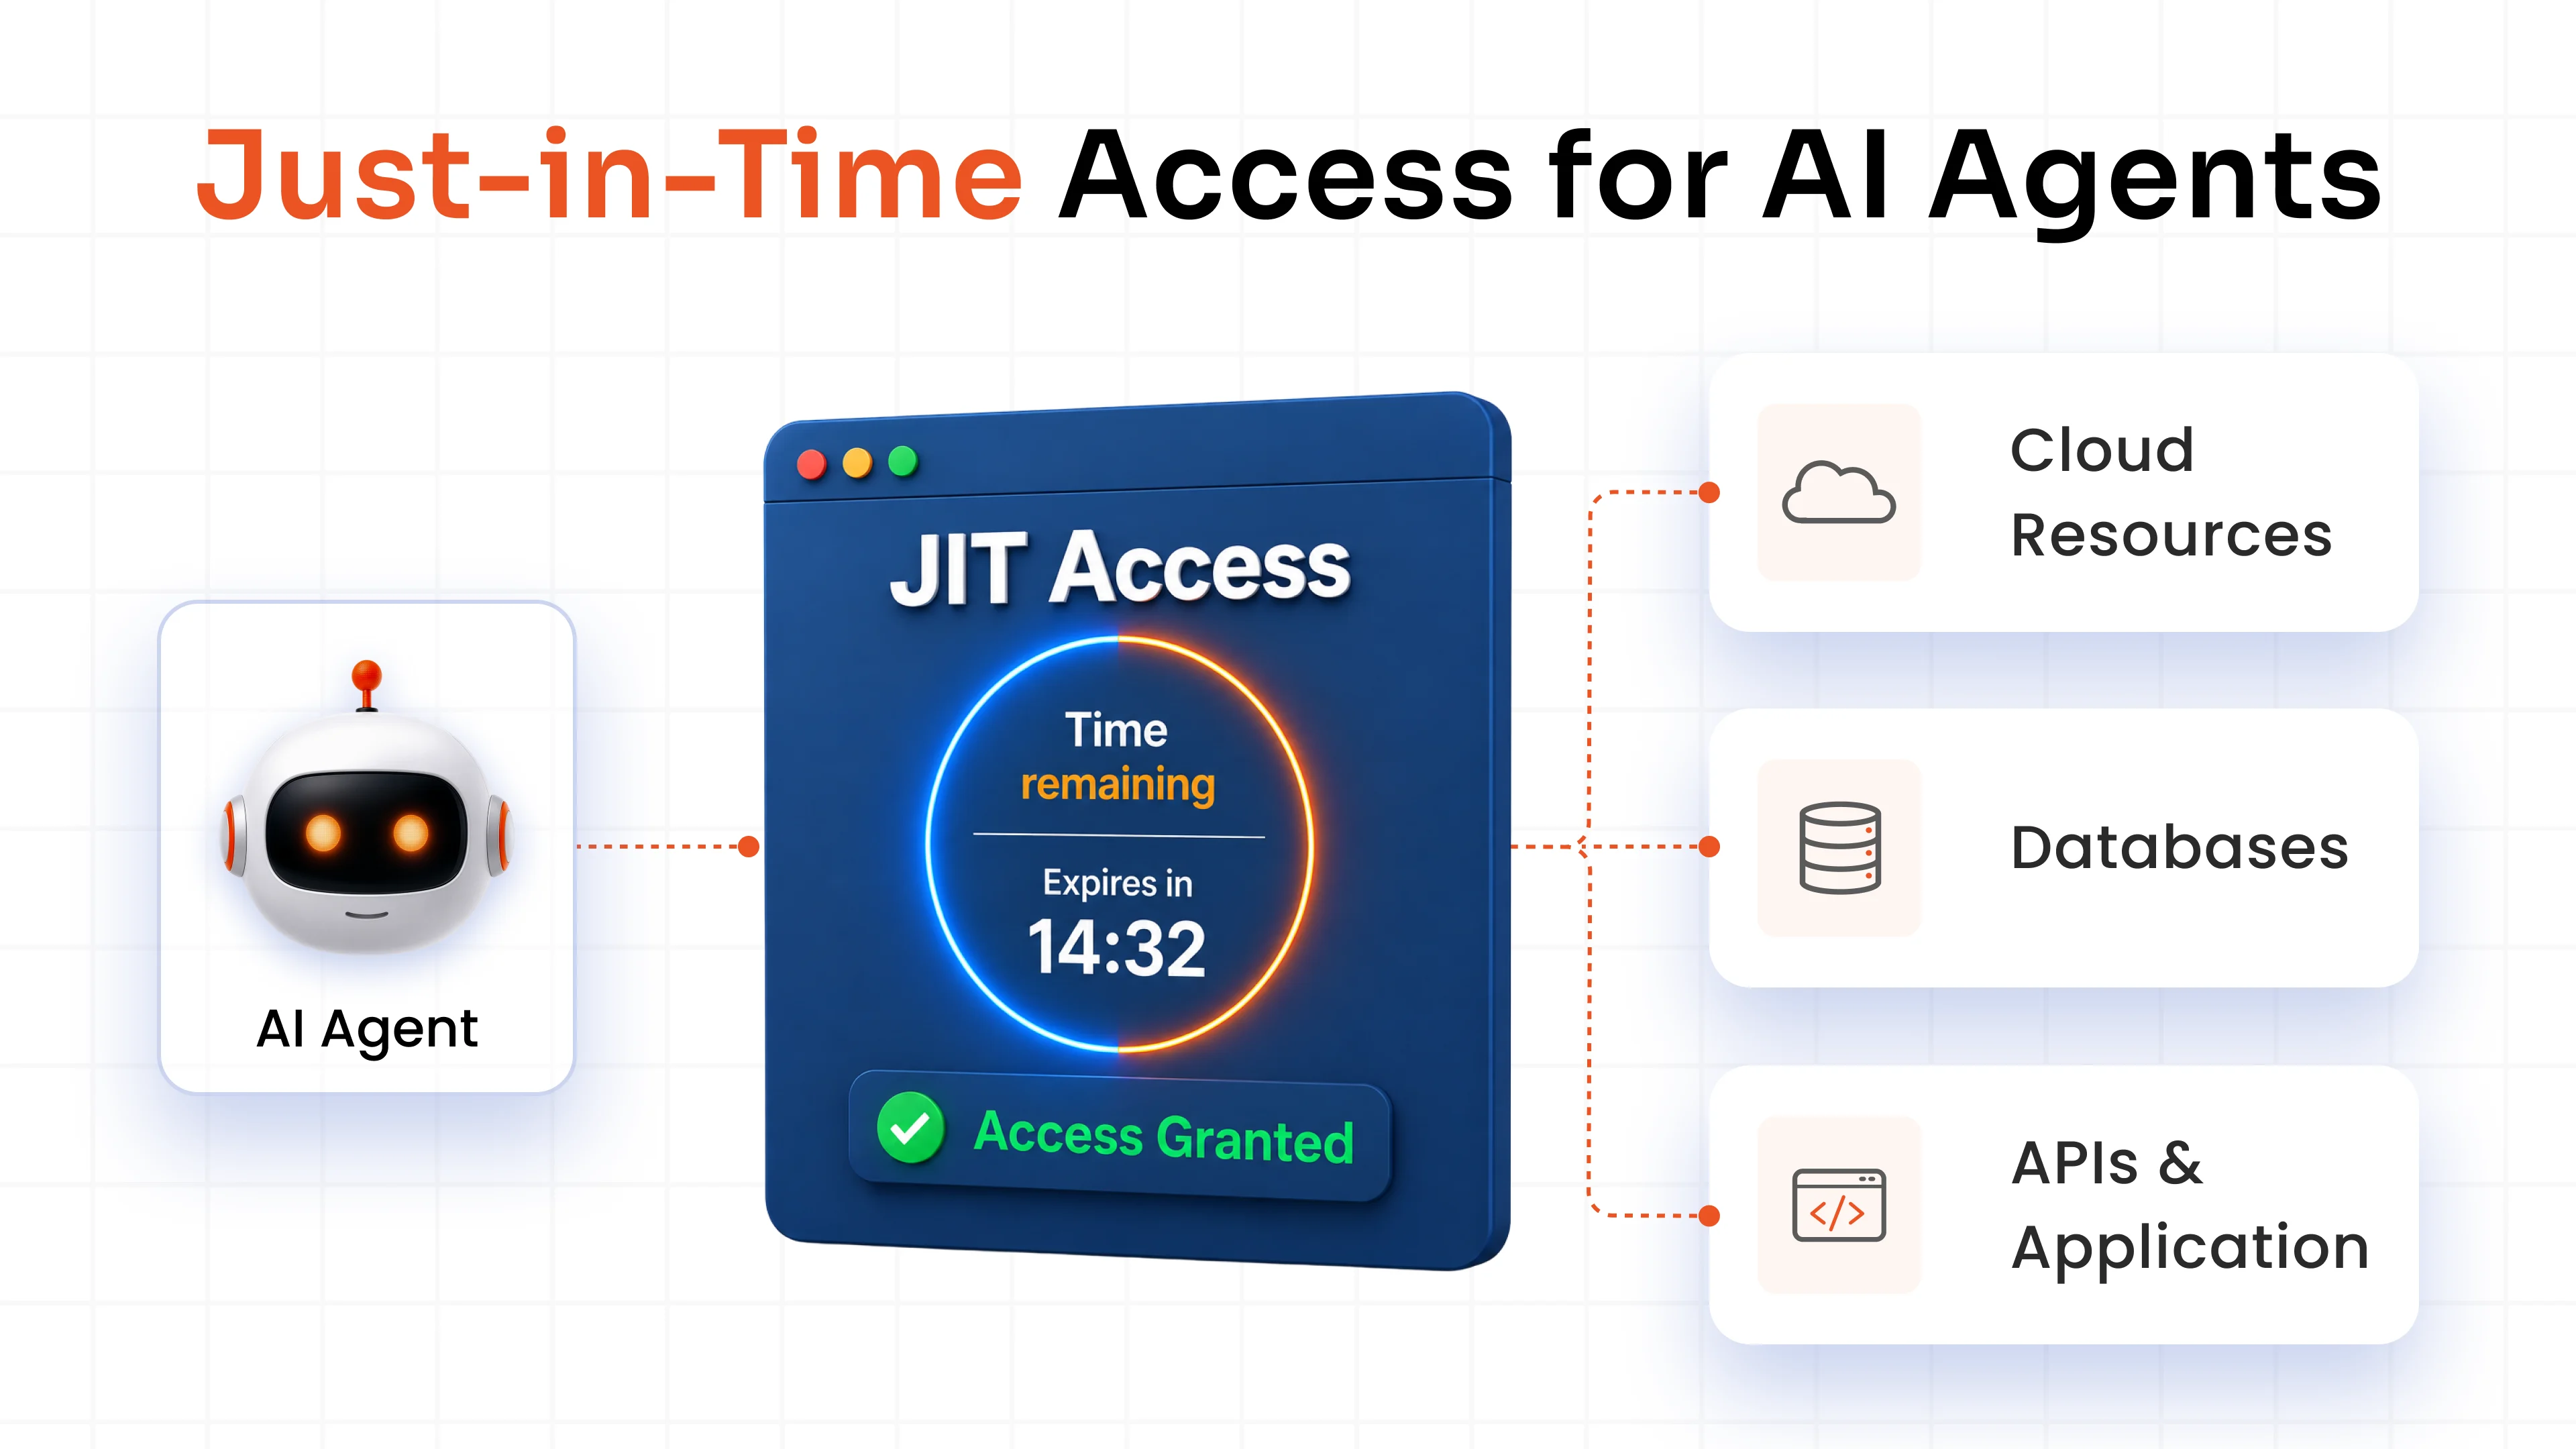
JEAは、ジャストインタイム(JIT)アクセスを付与することで、常時または永続的な特権を排除し、最小権限の原則を適用し、特権セッションをリアルタイムで継続的に監視します。JEAはこの原則を体現しており、いかなるユーザーも本来的に全アクセス権限を持つべきではないという前提に基づいています。
JEAの導入:ステップバイステップのプロセス
Just Enough アクセスを実装するには、運用効率を維持しながら、ユーザーに最小限の権限が付与されるようにするための一連の戦略的な手順が必要です。
1. 計画と評価
まず、既存のシステムを監査して、すべての特権アカウント、アクセス権限、および役割を特定します。次に、機密ファイルやデータを含むアカウント、ドメイン管理者など、強力な制御が必要な重要なシステムを特定します。
2. アクセスレベルを決定する
監査レポートに基づいて、各ユーザーがタスクを遂行するために必要な具体的なアクセスレベルと制御を決定します。ロールベースアクセス制御(RBAC)を利用して、ユーザーに事前に定義されたロール(きめ細かなアクセス制御)を割り当て、タスクを実行させます。
3. アクセスポリシーを設定する
アクセス レベルが決定したら、明確なポリシーを設定し、きめ細かなアクセス制御を維持しながら、ユーザーが指定されたロールに基づいてリソースを利用できるようにします。
4. 活用する IAM
配備します アイデンティティとアクセス管理(IAM) 解決策 ユーザーの認証、承認、およびアクセス ポリシーの適用に使用します。
これらのツールは、特に複雑な環境において、コンプライアンスと説明責任を維持するのに役立ちます。
5. 継続的な監視
役割、責任、組織構造の変更に対応するには、アクセス制御の継続的なレビュー、監視、調整が不可欠です。
継続的な監視により、アクセスがジョブの要件とセキュリティ ポリシーに準拠していることが保証されます。
Just Enough Access (JEA) の業界ユースケース
JEA は次の分野に適用できます。
1. 医療における患者データの保護
病院は膨大な量の機密性の高い患者データを扱っています。看護師は治療履歴への限定的なアクセスを必要とする場合があり、請求担当者は保険請求に関する詳細情報を必要とします。
JEA は、許可されたチームのみが特定のカテゴリのデータを閲覧できるようにし、誤用や偶発的な漏洩を防止します。
2. 金融取引と記録の保護
従業員や請負業者が不必要なデータベースアクセスを持つ場合、銀行や金融機関は大きなリスクに直面します。
JEA を使用すると、ユーザーは監査人またはシステム管理者専用のバックエンド システムにアクセスすることなく、顧客の引き出しを処理できます。
3. 政府と防衛システムの保護
防衛環境はスパイ活動の標的となりやすい。請負業者や若手社員にシステムへの広範なアクセスを許可すると、国家安全保障が脅かされる可能性がある。
JEA は、すべての個人がそれぞれのクリアランス レベルに応じた最低限の権限を持っていることを保証します。
4. 製造オペレーションにおけるアクセス制御
工場のオペレータは機械制御システムへのアクセスは必要だが、会社全体の財務記録へのアクセスは必要ない場合があります。
同様に、IoTセンサーを修理するエンジニアに、企業のソフトウェアスタックを展開する権限を与えるべきではありません。JEAは厳密な分離を可能にします。
5. テクノロジーとITサービスにおける権限管理
ITサービスでは、特定のクライアントの問題に対応するチームが必要になることがよくあります。JEAは、永続的な管理者権限ではなく、契約期間中のみ権限を付与します。タスクが完了するとアクセスは自動的に削除され、不正使用を防止します。
ジャストインタイム (JIT) アクセスとジャストイエンワント アクセス (JEA)
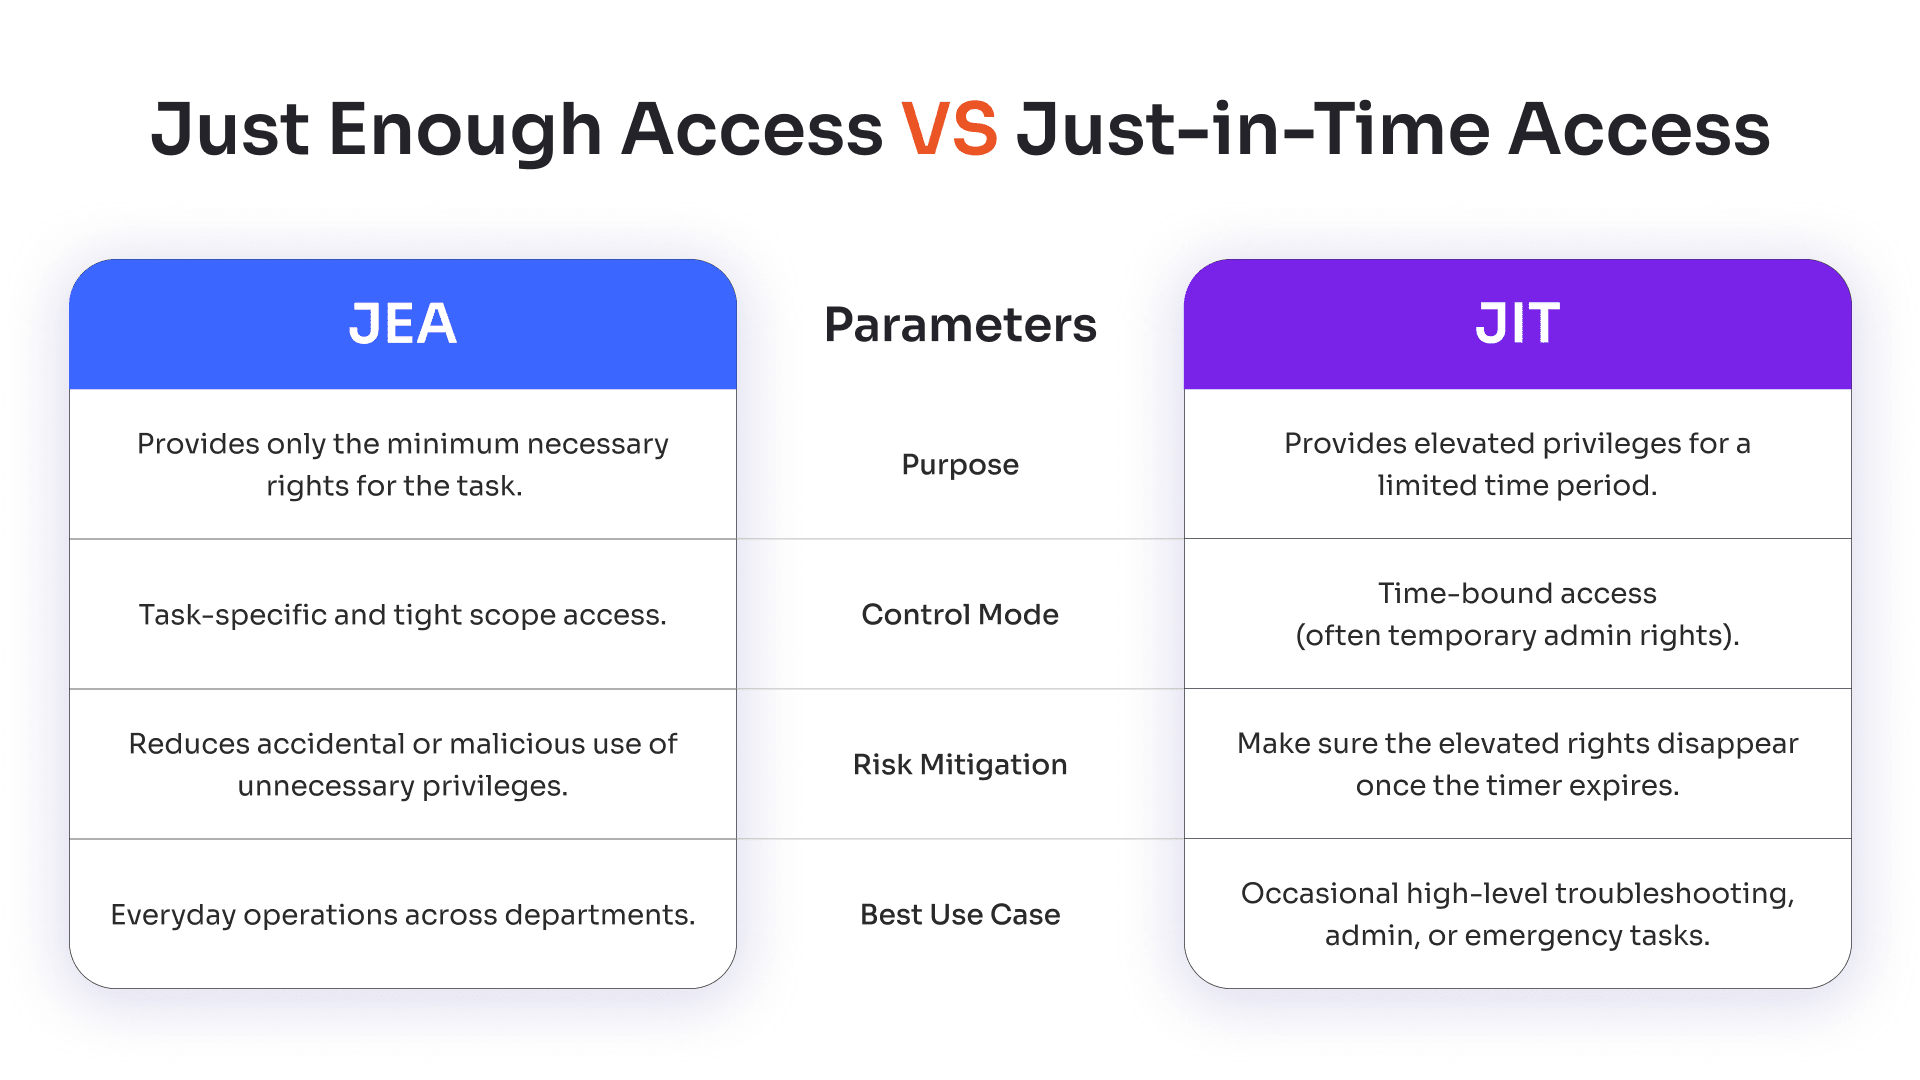
JEAとジャストインタイム(JIT)ソリューションはどちらも過剰な権限の問題に対処しますが、その方法は異なります。JEAとJITの簡単な比較を見て、過剰な権限をどのように異なる方法で処理するのかを確認してみましょう。
| 十分なアクセス(JEA) | ジャストインタイムアクセス (JIT) | |
|---|---|---|
| 目的 | タスクに必要な最小限の権限のみを付与します。 | 限られた期間、昇格された権限を付与します。 |
| 制御モード | タスク固有かつ厳密なスコープ アクセス。 | 時間制限のあるアクセス (多くの場合、一時的な管理者権限)。 |
| リスク軽減 | 不要な権限の偶発的または悪意のある使用を削減します。 | タイマーが切れたら昇格された権限が消えることを確認してください。 |
| 最適な使用例 | 部門間の日常業務。 | 時々発生する高レベルのトラブルシューティング、管理、または緊急タスク。 |
多くの組織では、最大限の効果を得るために JEA と JIT を組み合わせて、権限を制限し、使用後はすぐに取り消されるようにしています。
miniOrange が提供する Just-Enough-Access を有効にしますか?
miniOrangeは、特権アクセス管理(PAM)ソリューションの一部として、必要最低限のアクセス権限(JEA)機能を提供しています。このプラットフォームは、ユーザーの役割と責任に合わせて正確に調整された、最小限かつタスク固有のアクセス権限を付与することで、最小特権の原則を徹底します。
アクセスには時間制限を設けることができ、タスク完了後に自動的に取り消したり、正式な承認ワークフローを条件としたりして、ゼロ トラストの原則に準拠することができます。
JEA を組織内でどのように適用できるかを知りたいですか? miniOrange PAM 購入者ガイドをダウンロードしてください。

最終的な考え
Just Enough Access は、従業員の作業を遅らせることなくリスクを最小限に抑える、実用的かつスケーラブルでコンプライアンスに準拠した方法を提供します。
経営幹部にとっては、セキュリティの回復力への信頼を意味します。開発者にとっては、不正な鍵の使用によるシステムの侵害を防ぐことを意味します。セキュリティチームにとっては、生産性とセキュリティ保護を両立させる欠けている要素です。
JEA はセキュリティだけではありません。信頼、コンプライアンス、そして恐れることなくビジネス イノベーションを実現することを目指しています。
よくあるご質問
Just Enough Access は内部者の脅威を防ぐことができますか?
はい、JEA は、ユーザーに必要な最小限の権限のみを付与することで、悪意のある内部者による侵害と偶発的な内部者による侵害の両方のリスクを低減します。
JEA はコンプライアンスと監査をどのように改善しますか?
JEAは、誰がどのシステムにいつアクセスしたかを記録した、明確な監査ログを生成します。この透明性により、規制遵守の証明がはるかに容易になります。
JEA を多要素認証 (MFA) と組み合わせることはできますか?
はい、JEAはアクセス権を制限しますが、MFAは本人確認を強化します。これらを組み合わせることで、外部からの攻撃者と内部からの脅威の両方に対する多層的な防御を構築できます。
Just Enough Access と Privileged Access Management (PAM) の違いは何ですか?
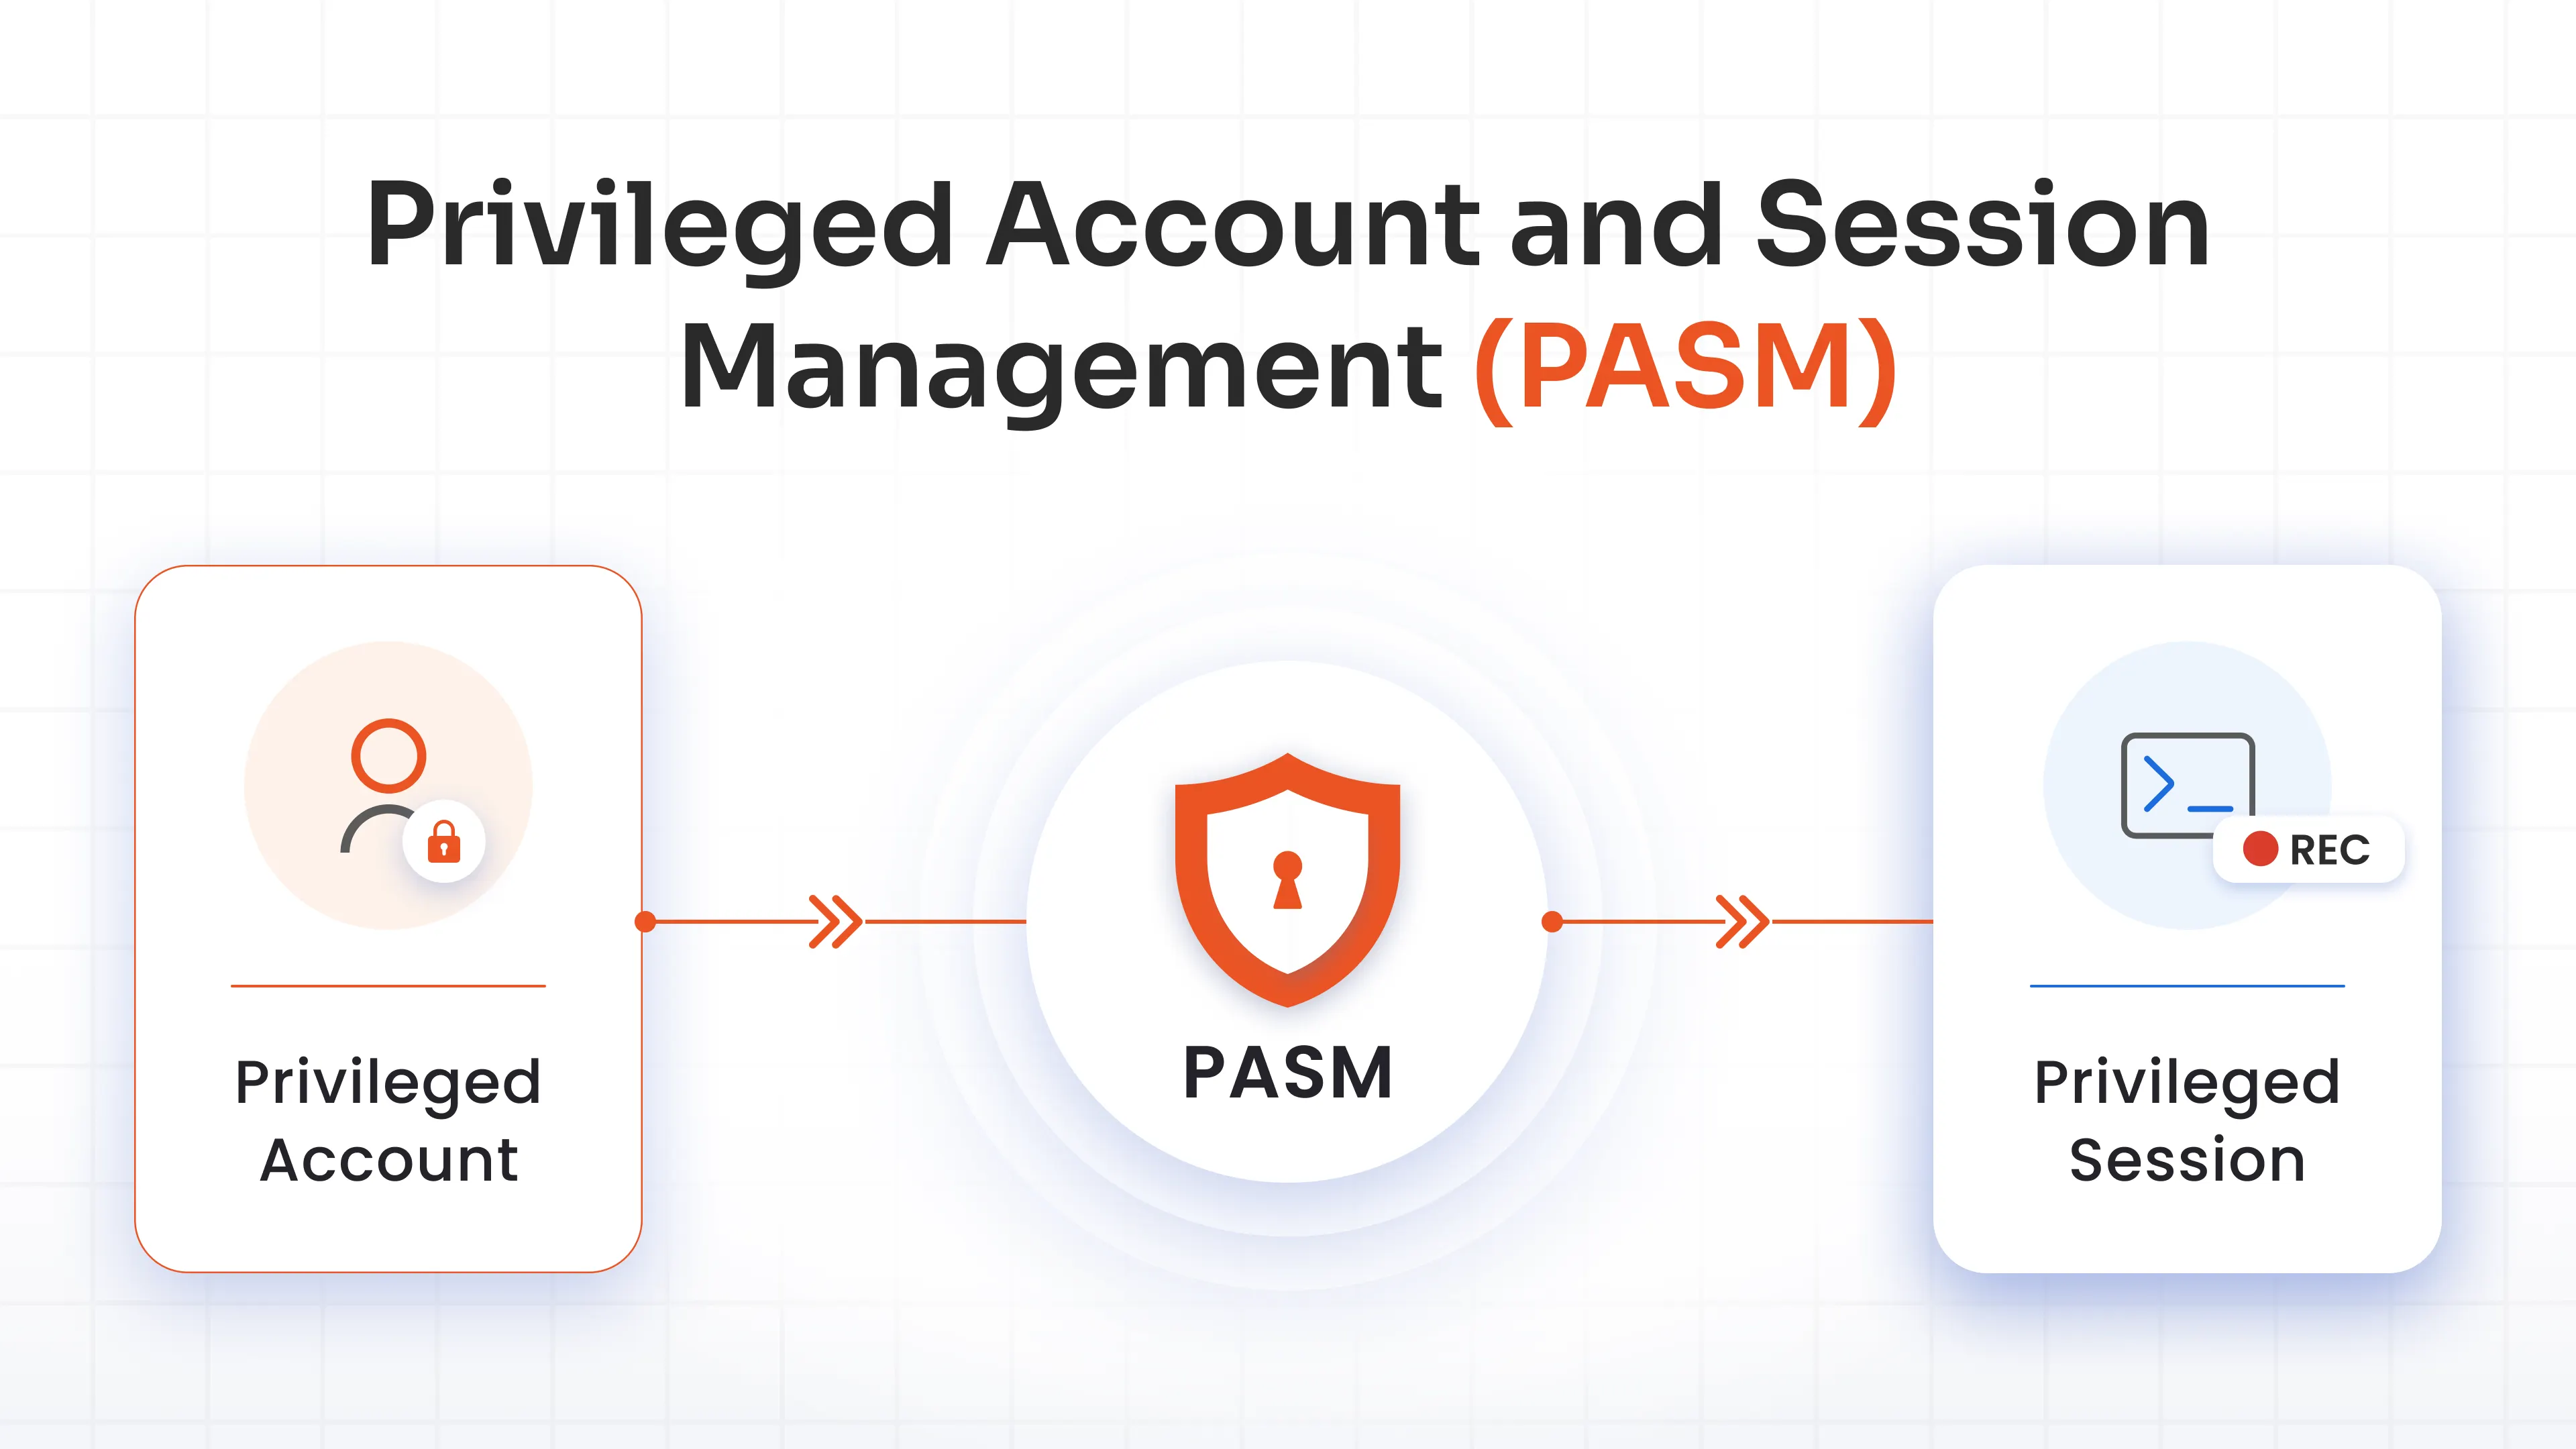
JEAは、必要最小限の権限のみを付与することに重点を置いた原則であり、特権アクセス管理(PAM)は、特権アカウントとアクセスを管理、制御、監査することでJEAを徹底する包括的なソリューションです。
コメント