こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

PAMにおけるSIEM統合とは、セキュリティ監視、脅威検出、およびコンプライアンスを強化するために、特権アクセス管理(PAM)ソリューションをセキュリティ情報およびイベント管理(SIEM)システムに接続するプロセスを指します。
SIEMソフトウェアは、あらゆるセキュリティツールのイベントおよびインシデントログデータを集約・分析します。特権アカウントを含むログインおよびログアウトのアクティビティと試行に関するログを生成します。これらのログはSIEMに送られ、脅威の検出と対応を改善するためのインテリジェンスが抽出されます。PAMは重要なシステムへのアクセスを制御し、SIEMはログデータを分析することで潜在的な脅威をリアルタイムで特定し、対応します。
miniOrange PAM は SIEM ツールとシームレスに統合され、組織の準備を強化します。
すべての特権アカウントと関連システム (データベース、サーバー、ネットワーク デバイス、クラウド環境など) からのログを集約し、アクティビティの包括的な可視性を確保します。
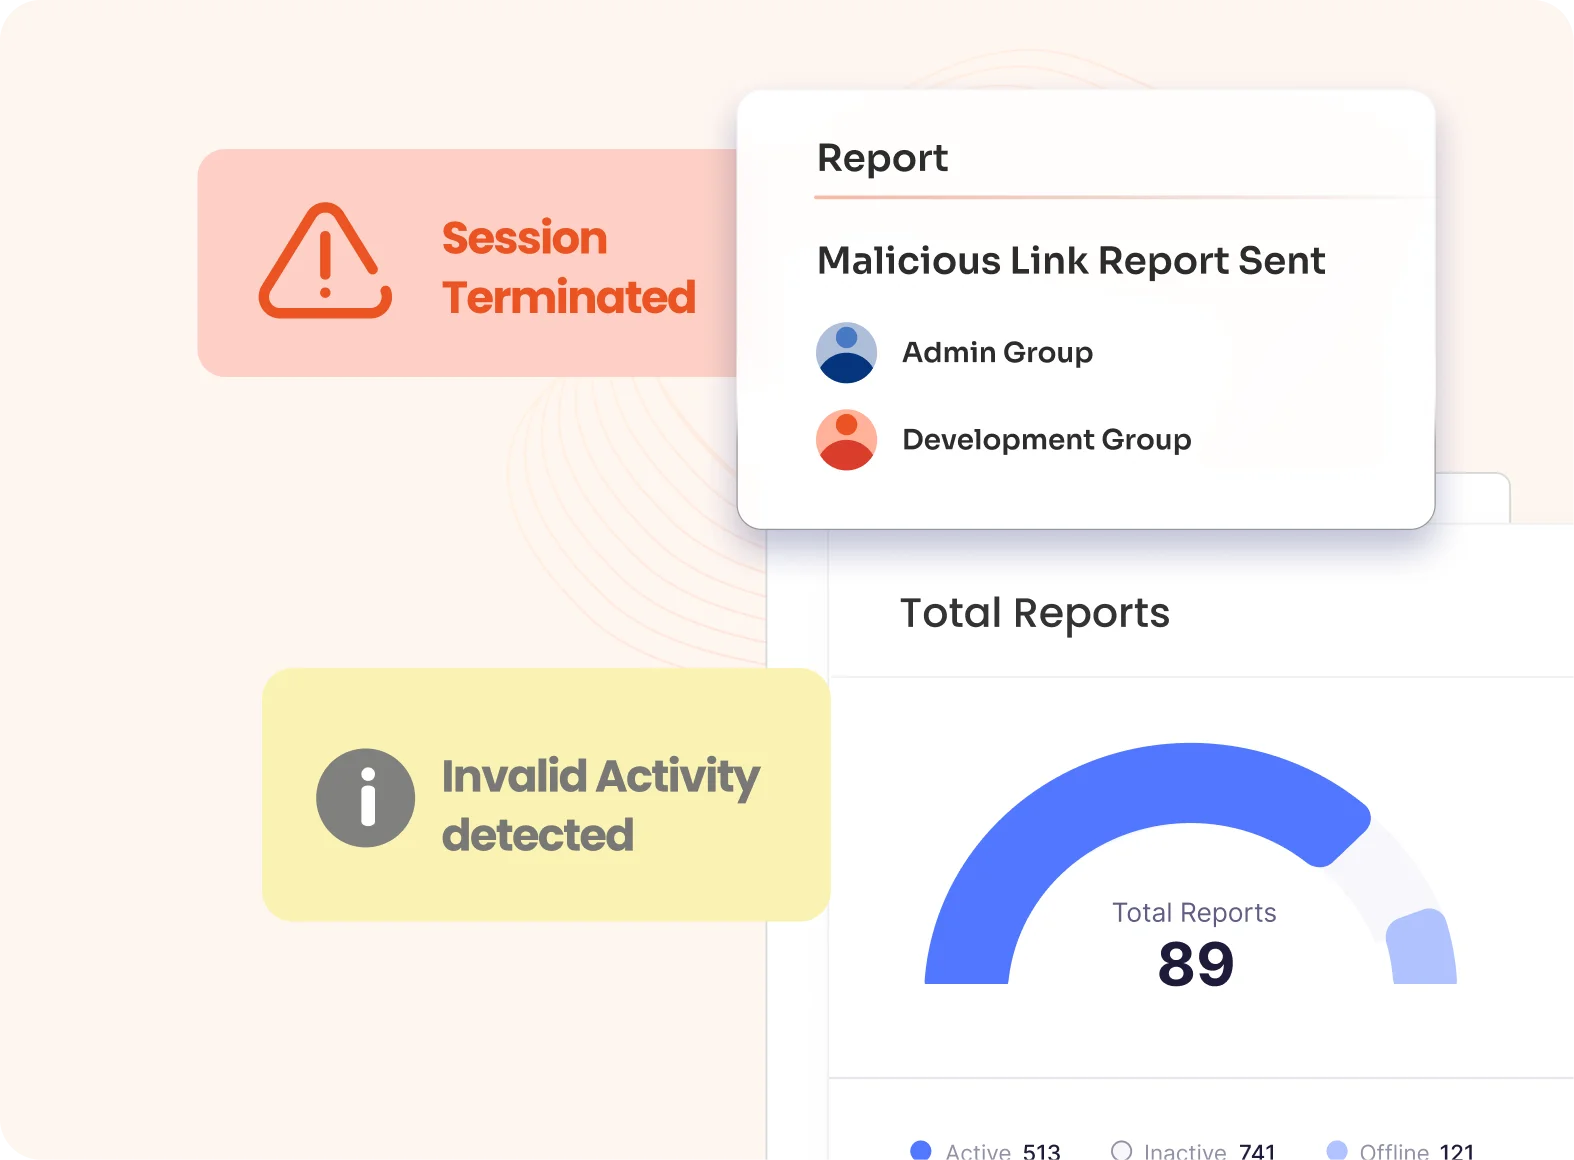
高度な機械学習アルゴリズムを活用して異常や潜在的な脅威を識別し、セッションの終了やアカウントのロックなどの即時対応を実行します。
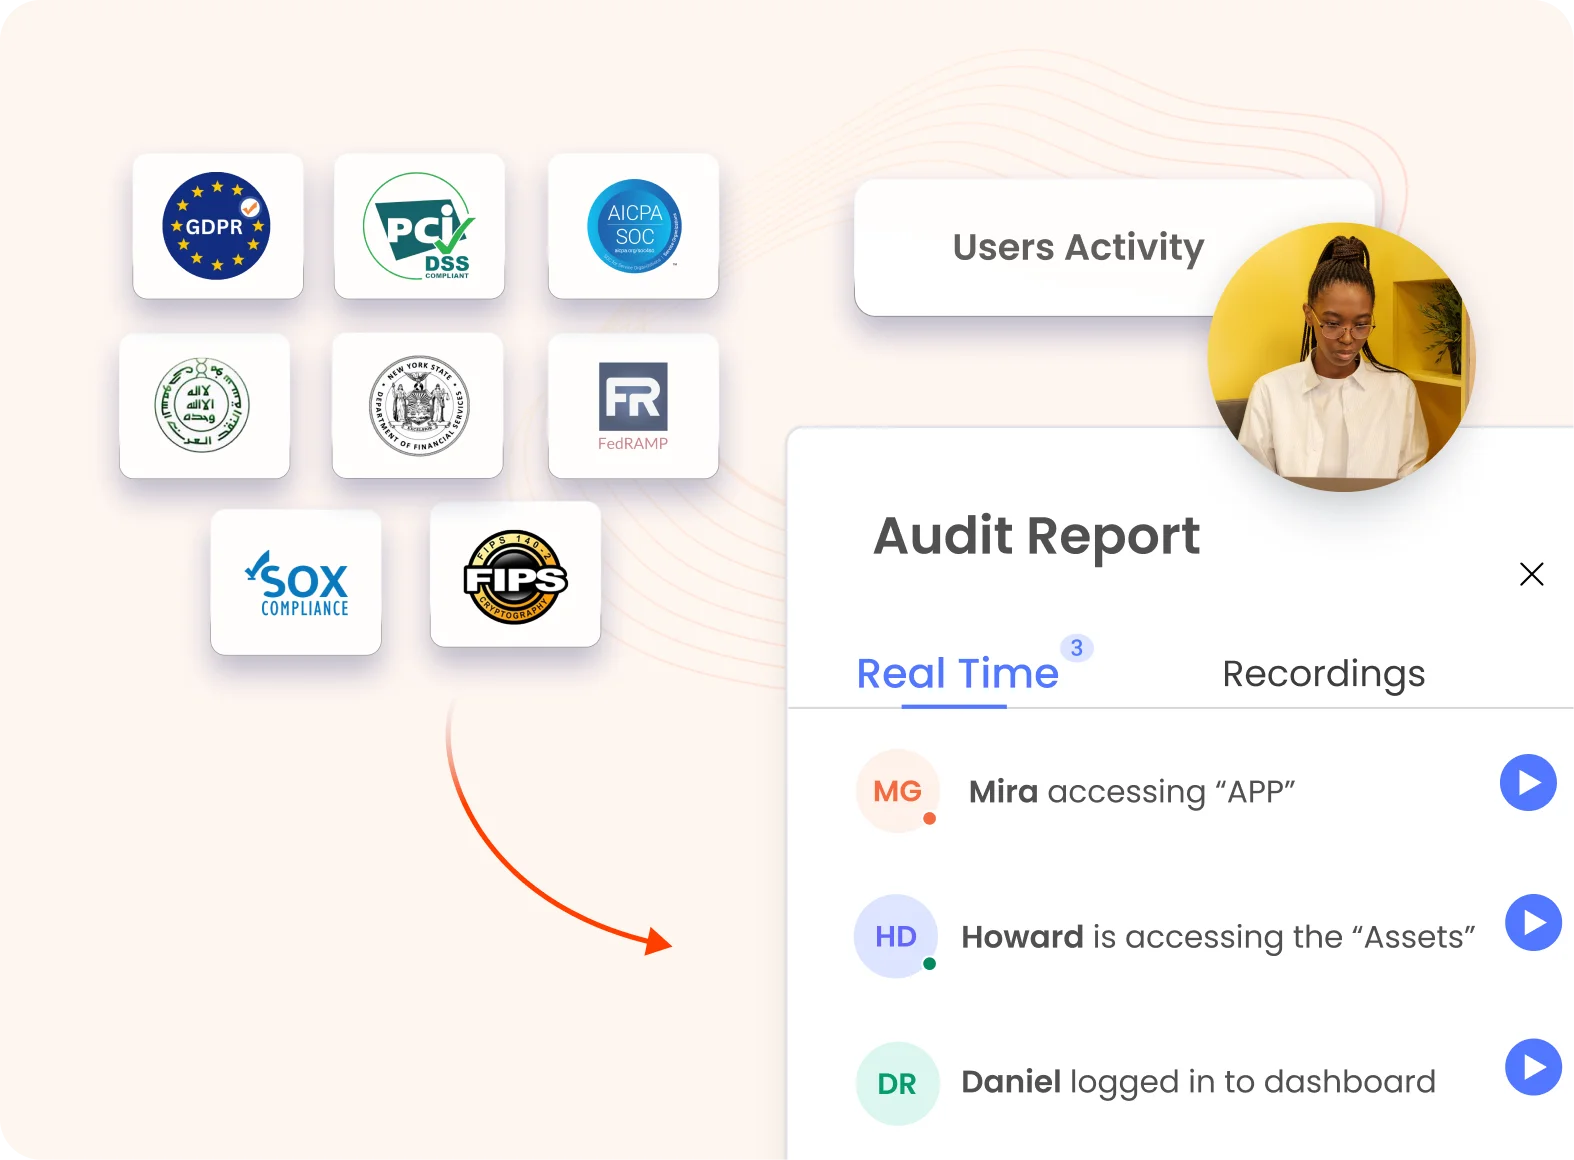
PAMのSIEMは、特権アクセスアクティビティの詳細な監査ログを維持し、GDPR、HIPAA、SOX、PCI-DSSなどの規制への準拠を保証します。事前定義されたテンプレートと自動レポート機能により、コンプライアンスを効率化します。
SIEM は、ファイルベースの統合、API および Syslog 統合という 3 つの方法のいずれかを使用して PAM と統合します。これにより、高度な分析とリアルタイム監視を特権アカウントの制御と組み合わせることができ、セキュリティとインシデント対応が強化されます。
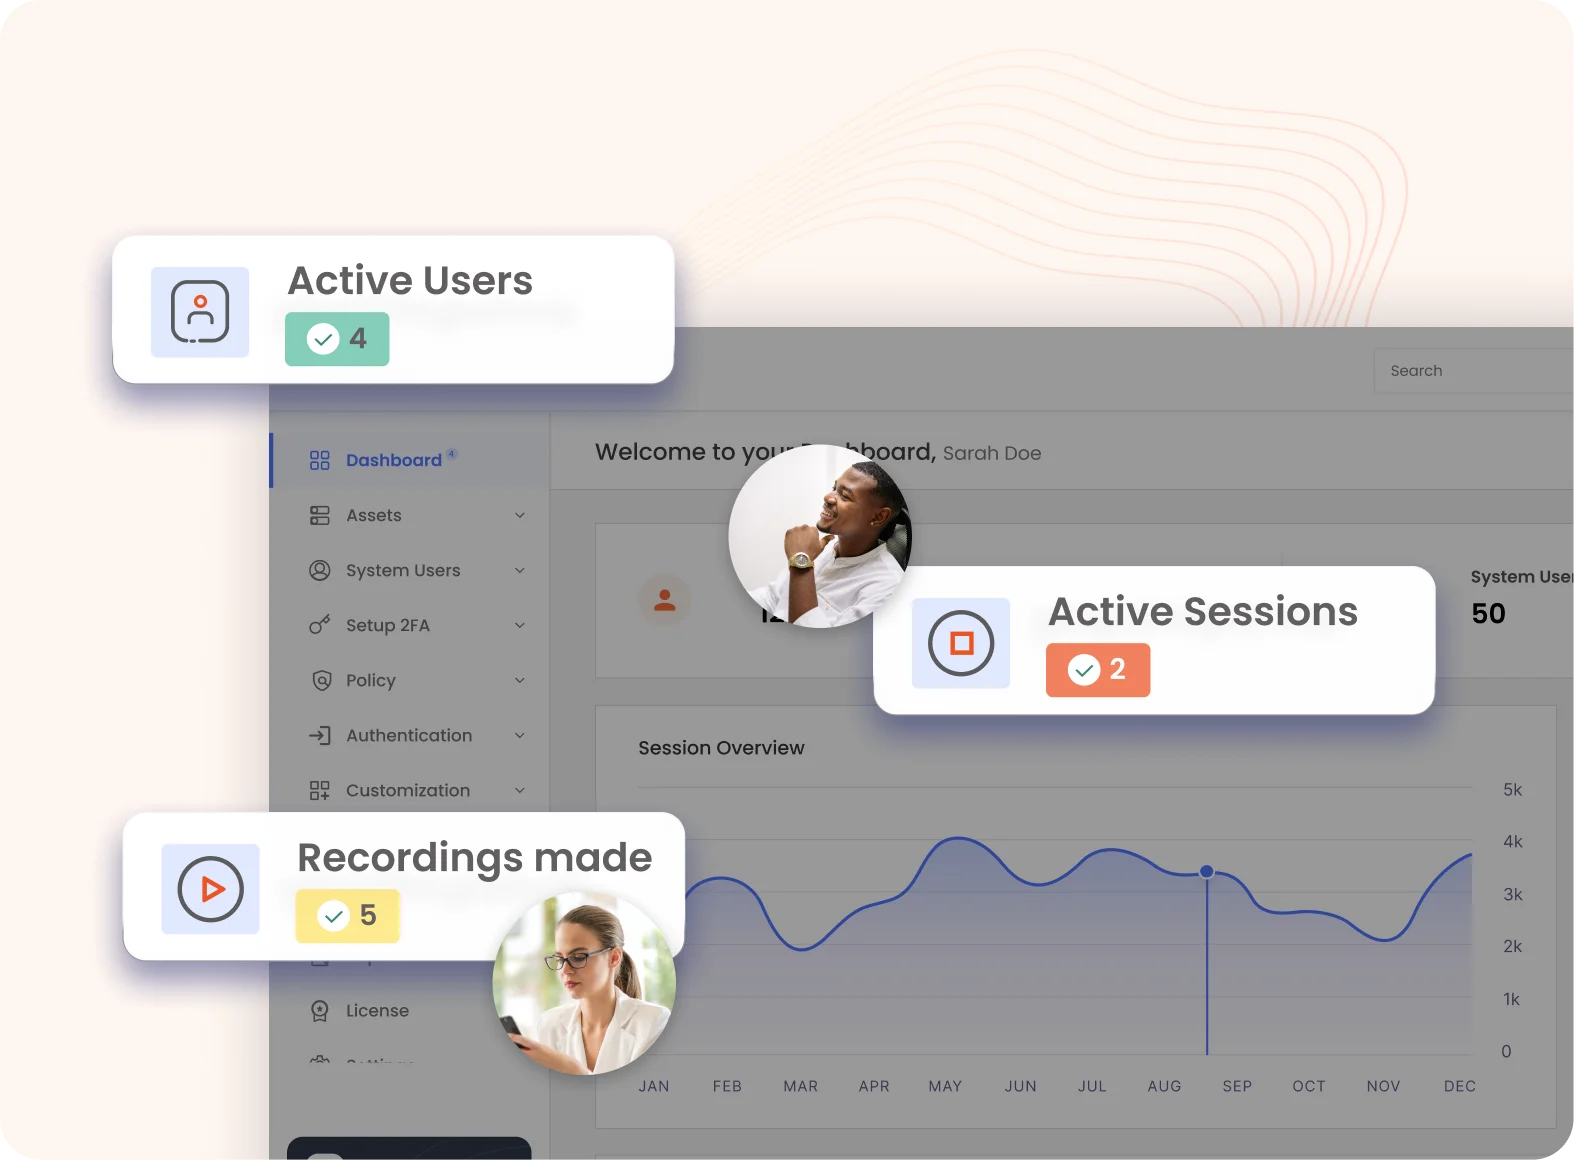
セキュリティ イベント、ログイン試行、システムの健全性を視覚化するためのユーザーフレンドリーなインターフェイスを提供し、詳細な分析のためのインタラクティブなチャートとカスタマイズ可能なウィジェットを備えています。

PAM と SIEM を統合すると、セキュリティが強化され、データが安全に保たれます。

miniOrange PAM が組織が規制要件を満たし、セキュリティ フレームワークを強化するためにどのように役立つかをご覧ください。
PAMコンプライアンスについて詳しく見る
PAM で SIEM を活用することで、インシデントの検出と対応を迅速化します。
脅威の可視性の向上により、セキュリティ侵害が減少します。
自動ログとレポート生成によるコンプライアンス対応。