こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
包括的な PAM 機能、統合方法、コンプライアンス上の利点など、必要なものすべてを 1 か所で探究できます。
ダウンロードが開始されるはずです。開始されない場合は、idpsupport@xecurify.comまでメールでお問い合わせください。
有効なメールIDを入力してください

特権アカウントの検出は、組織のITインフラストラクチャ全体にわたる特権アカウントと認証情報を識別、分類、管理するための重要なプロセスです。これにより、隠されたアカウントや管理されていないアカウントが明らかになり、不正アクセス、過剰な特権を持つアカウント、バックドアの脆弱性といったリスクを軽減できます。
特権アカウント検出ツールは、このプロセスを自動化し、重要なアカウントをリアルタイムで可視化することで、組織が厳格なアクセス制御を実施できるようにします。特権アクセス管理(PAM)戦略の第一歩として、セキュリティ体制を強化し、機密データを保護し、セキュリティポリシーへの準拠を保証します。
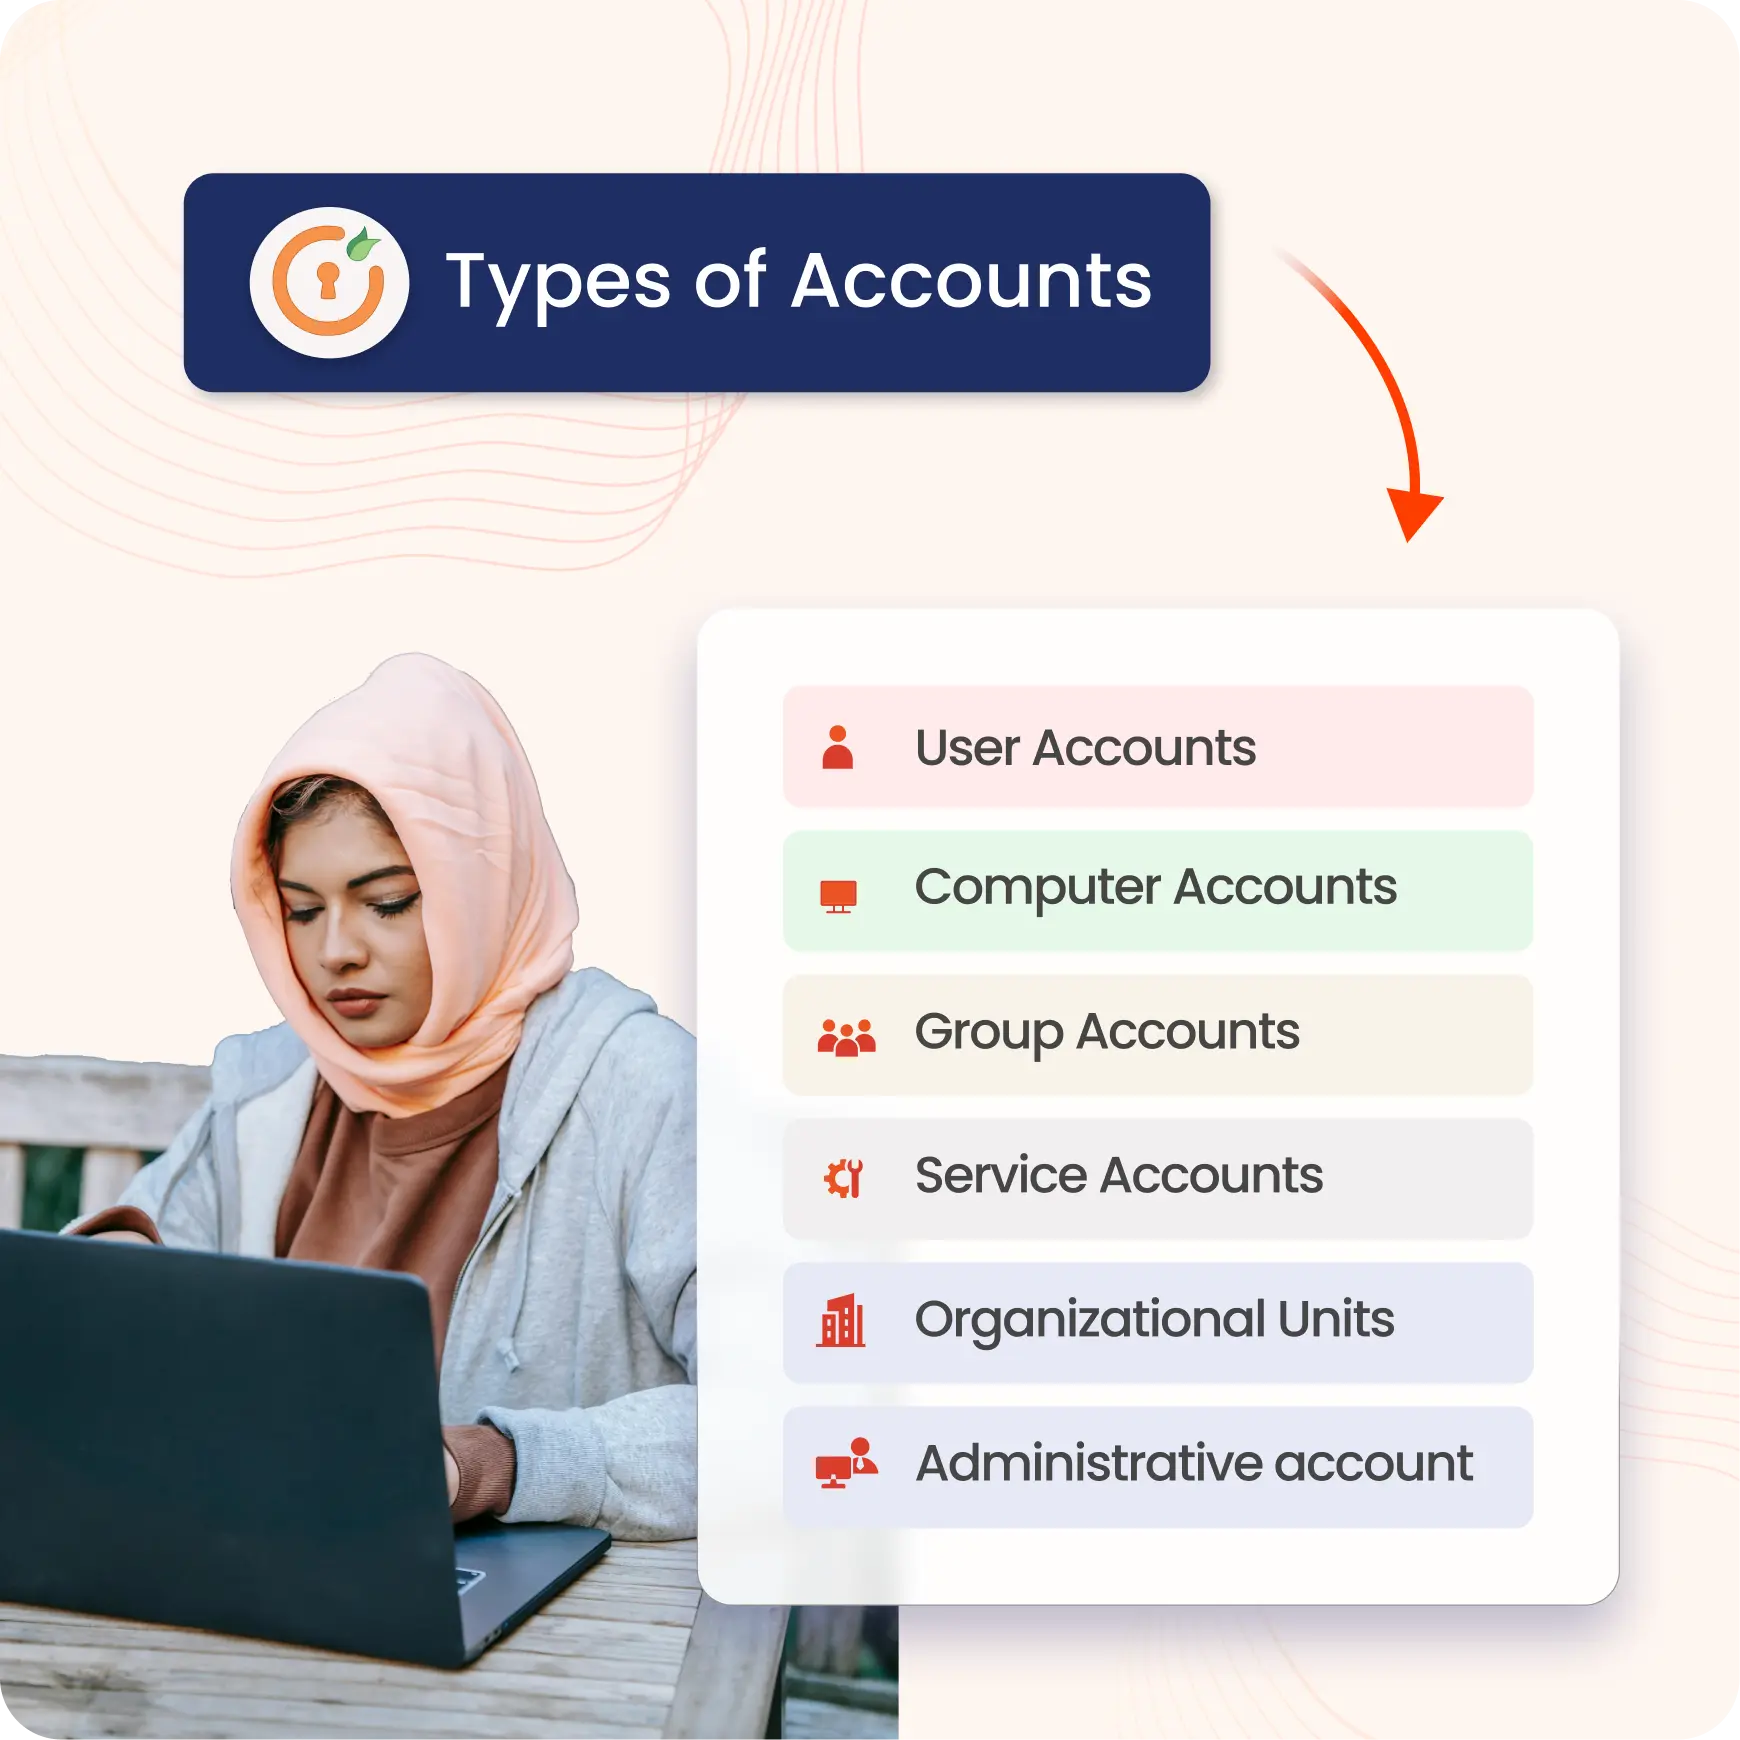
これらのアカウントはネットワーク内の個人を表し、標準ユーザーと特権管理者両方を含みます。ユーザーアカウントはシステムやアプリケーションへの日常的なアクセスを管理し、管理者アカウント(ドメイン管理者、エンタープライズ管理者など)はActive Directoryや重要なIT運用を管理するための高い権限を持っています。
Active Directory(AD)ドメインに参加する各コンピューター用に作成されます。これらのアカウントは、デバイス間の安全な通信を確保し、ネットワーク内のコンピューターリソースの管理に役立ちます。
ユーザーアカウントとコンピューターアカウントをまとめて管理することで、権限とアクセス制御を簡素化します。グループアカウントを使用すると、複数のユーザーまたはシステムの共通アクセス権を一元管理できます。
バックグラウンドサービスとプロセスを実行するために、専用のアカウントが使用されます。これらのアカウントはサービスへの権限を分離し、セキュリティを確保し、潜在的な脆弱性を最小限に抑えます。
Active Directory 内のコンテナーで、ユーザー アカウント、グループ アカウント、コンピューター アカウント、その他の OU が格納されます。OU はディレクトリ オブジェクトの管理を整理し、効率化します。
特権認証情報には、ユーザー、サービス、アプリケーションで使用されるSSHキー、APIキー、証明書、パスワード、アクセストークンなどの認証シークレットが含まれます。管理されていない、公開されている、または誤って設定されている認証情報を特定することで、不正アクセスを防止し、盲点を排除し、セキュリティ体制全体を強化することができます。
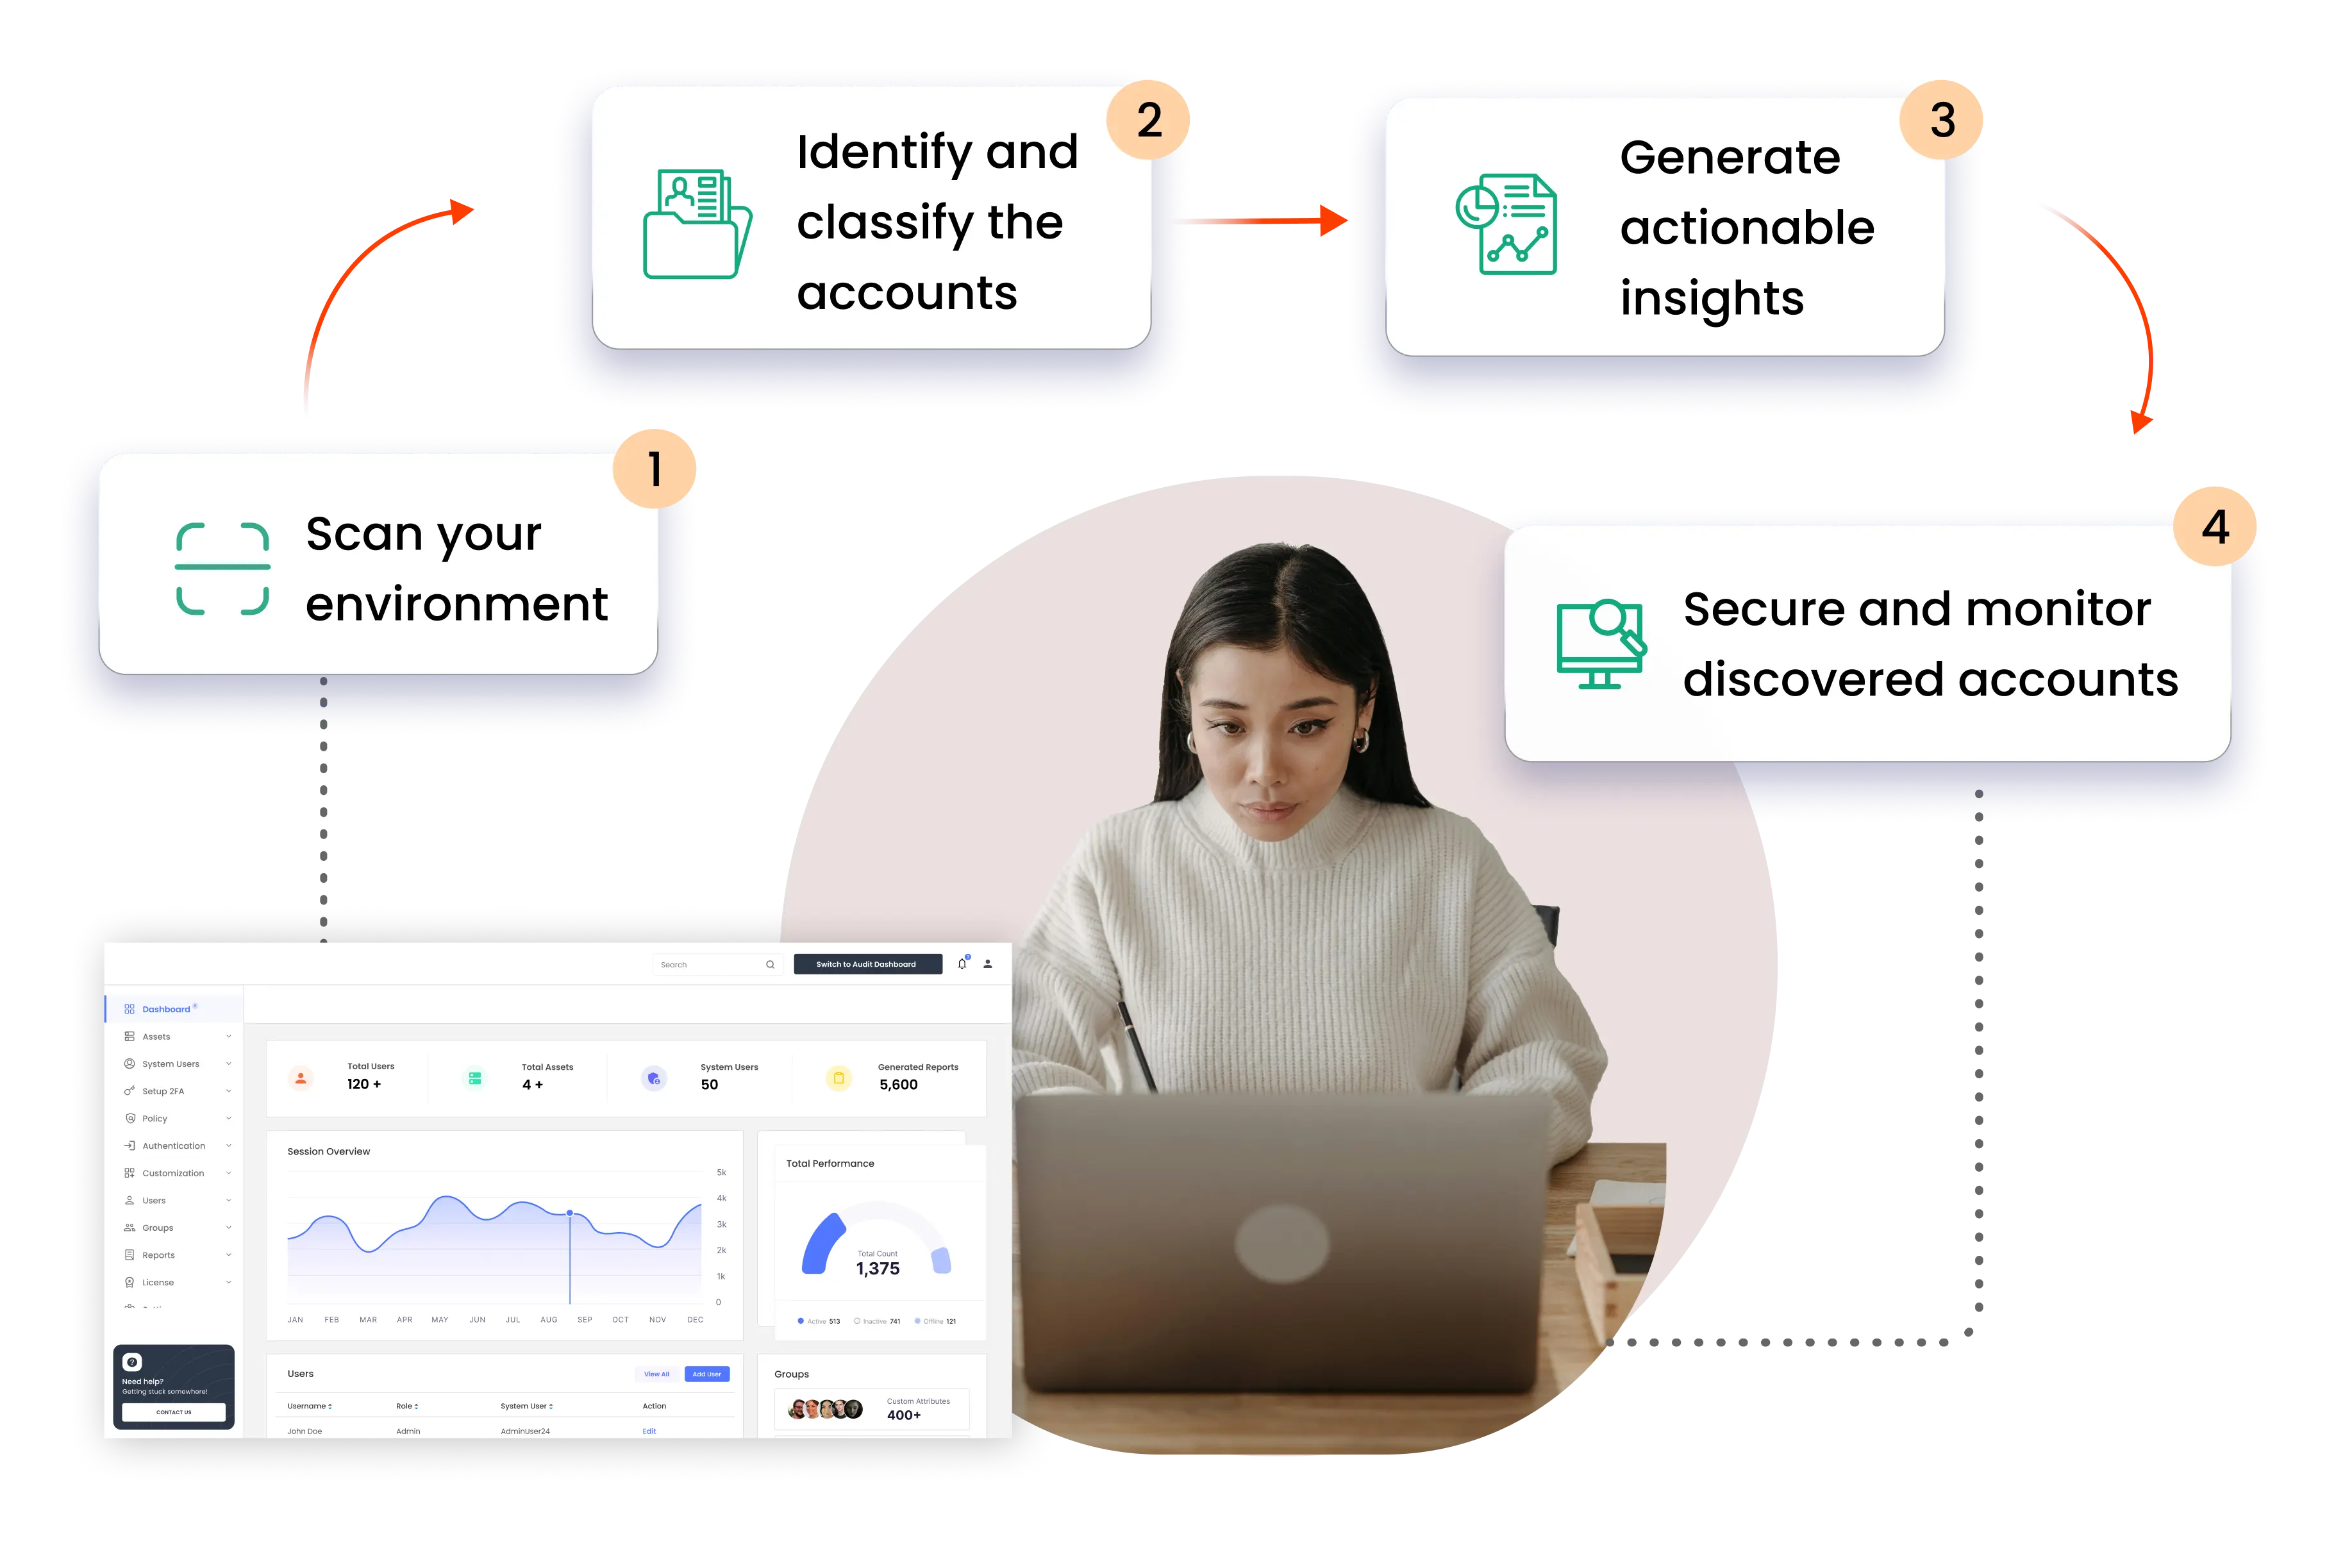
社内全体の特権アカウントの特定を効率化します。この検出ツールは、システム、アプリケーション、クラウドプラットフォームをスキャンし、非表示または忘れられたアカウントを含むすべてのアカウントを包括的に把握します。
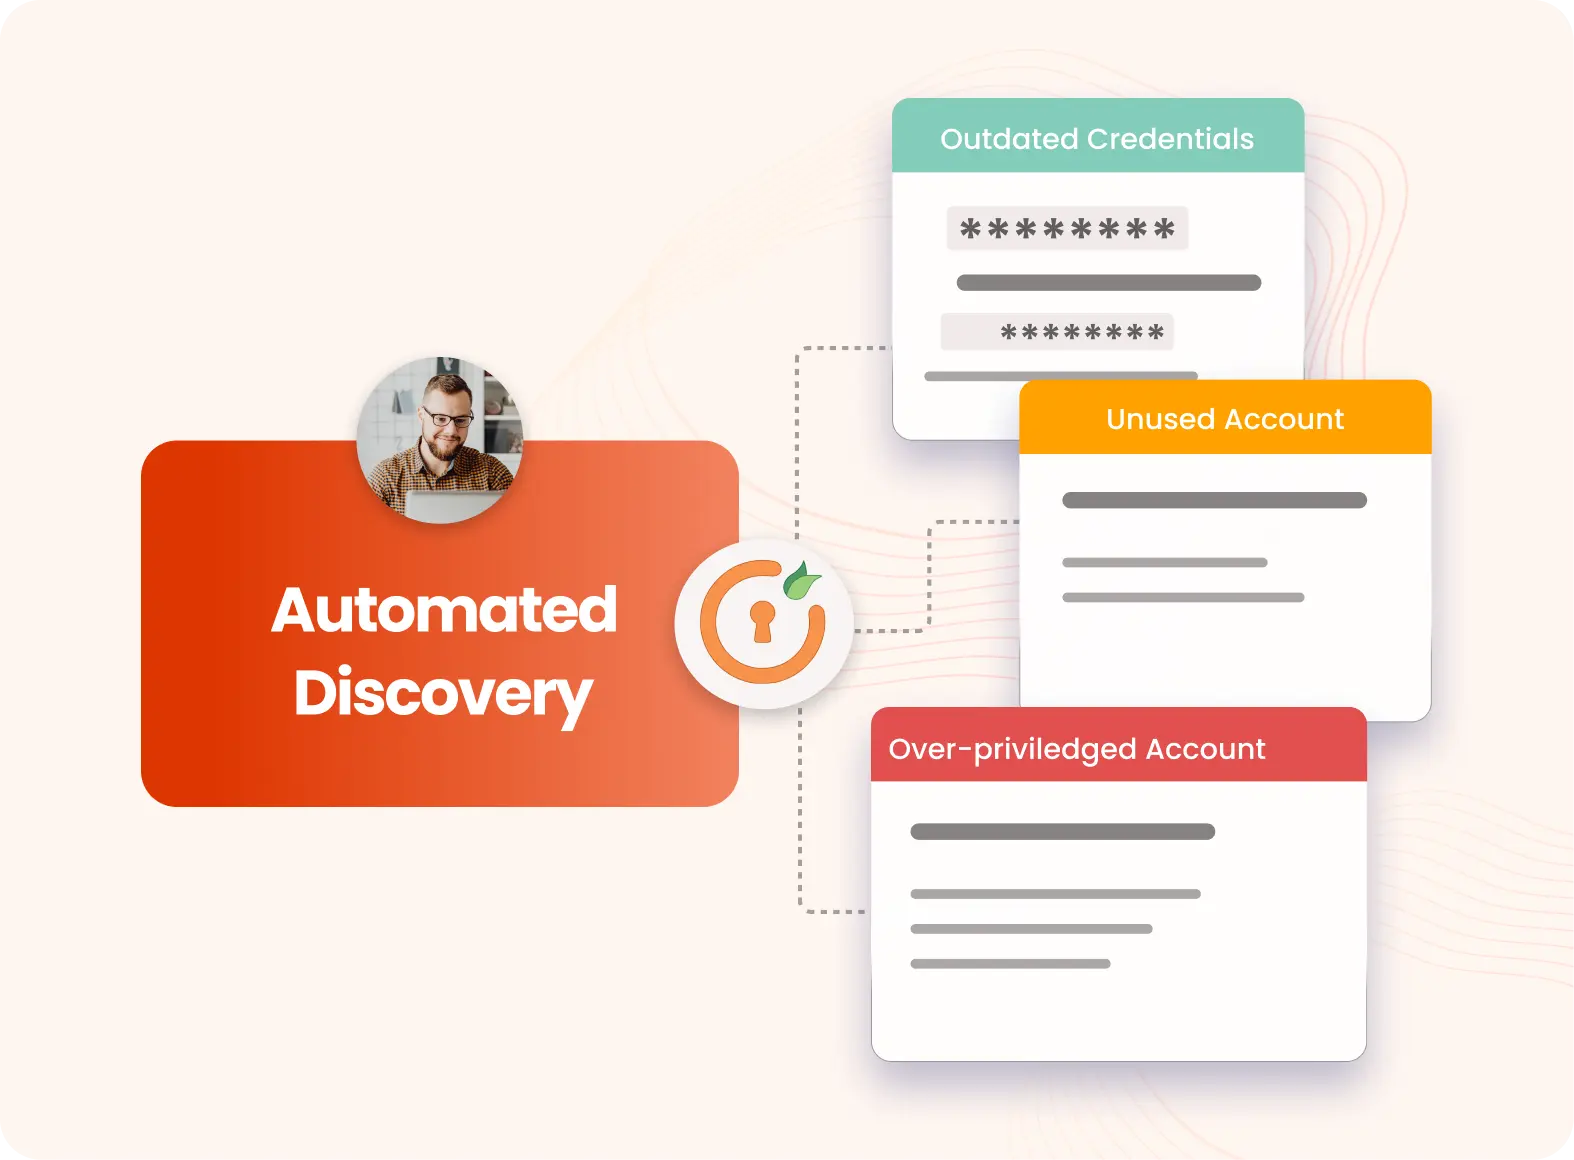
リアルタイム通知は、新しい特権アカウントが作成されたり、不審なアクティビティが検出されたりすると、即座にアラートを送信します。リアルタイムアラートを活用することで、不正アクセスやあらゆる種類のセキュリティ侵害を迅速に防ぐことができます。
所有者がいないアカウント、または最近アクティブでないアカウントを識別します。これらの孤立したアカウントは重大なセキュリティリスクをもたらす可能性があり、放置すると簡単に悪用される可能性があります。
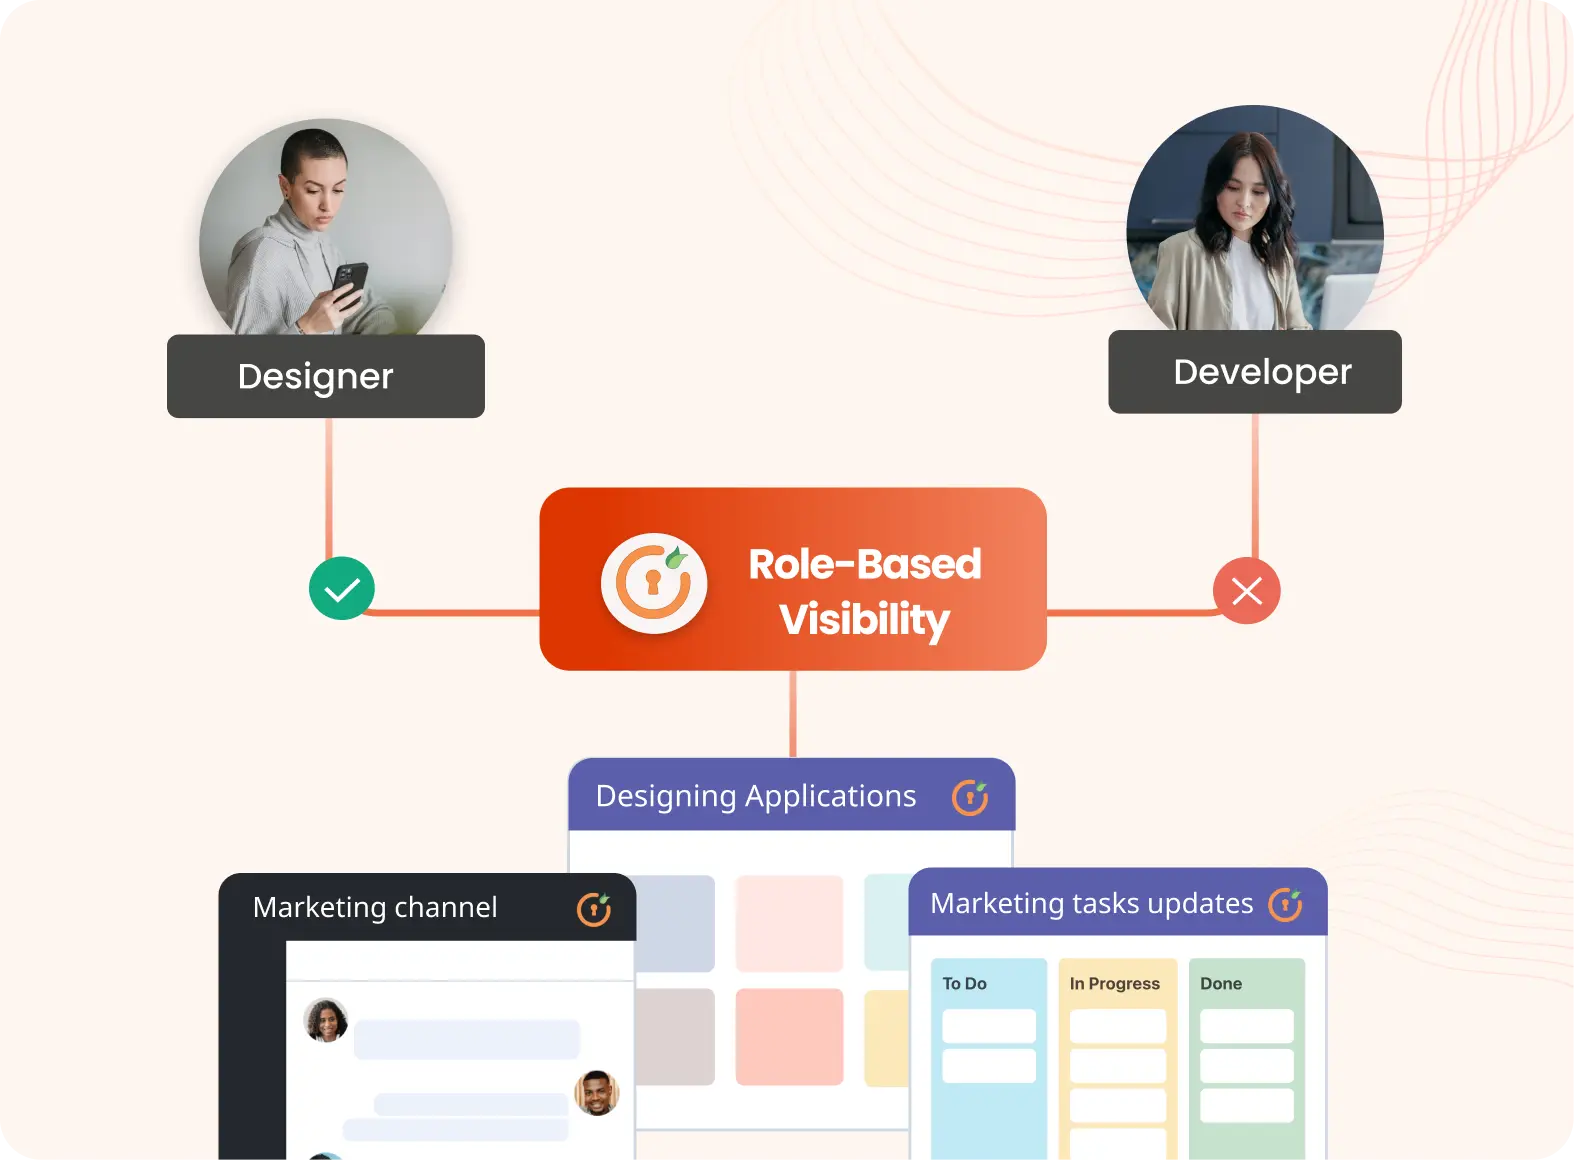
管理者と監査担当者に、特権アカウント情報へのきめ細かなアクセス権限を提供します。役割に基づいた可視性により、ユーザーは自身の職務/責任に関連する情報のみを閲覧できるため、セキュリティが強化されます。
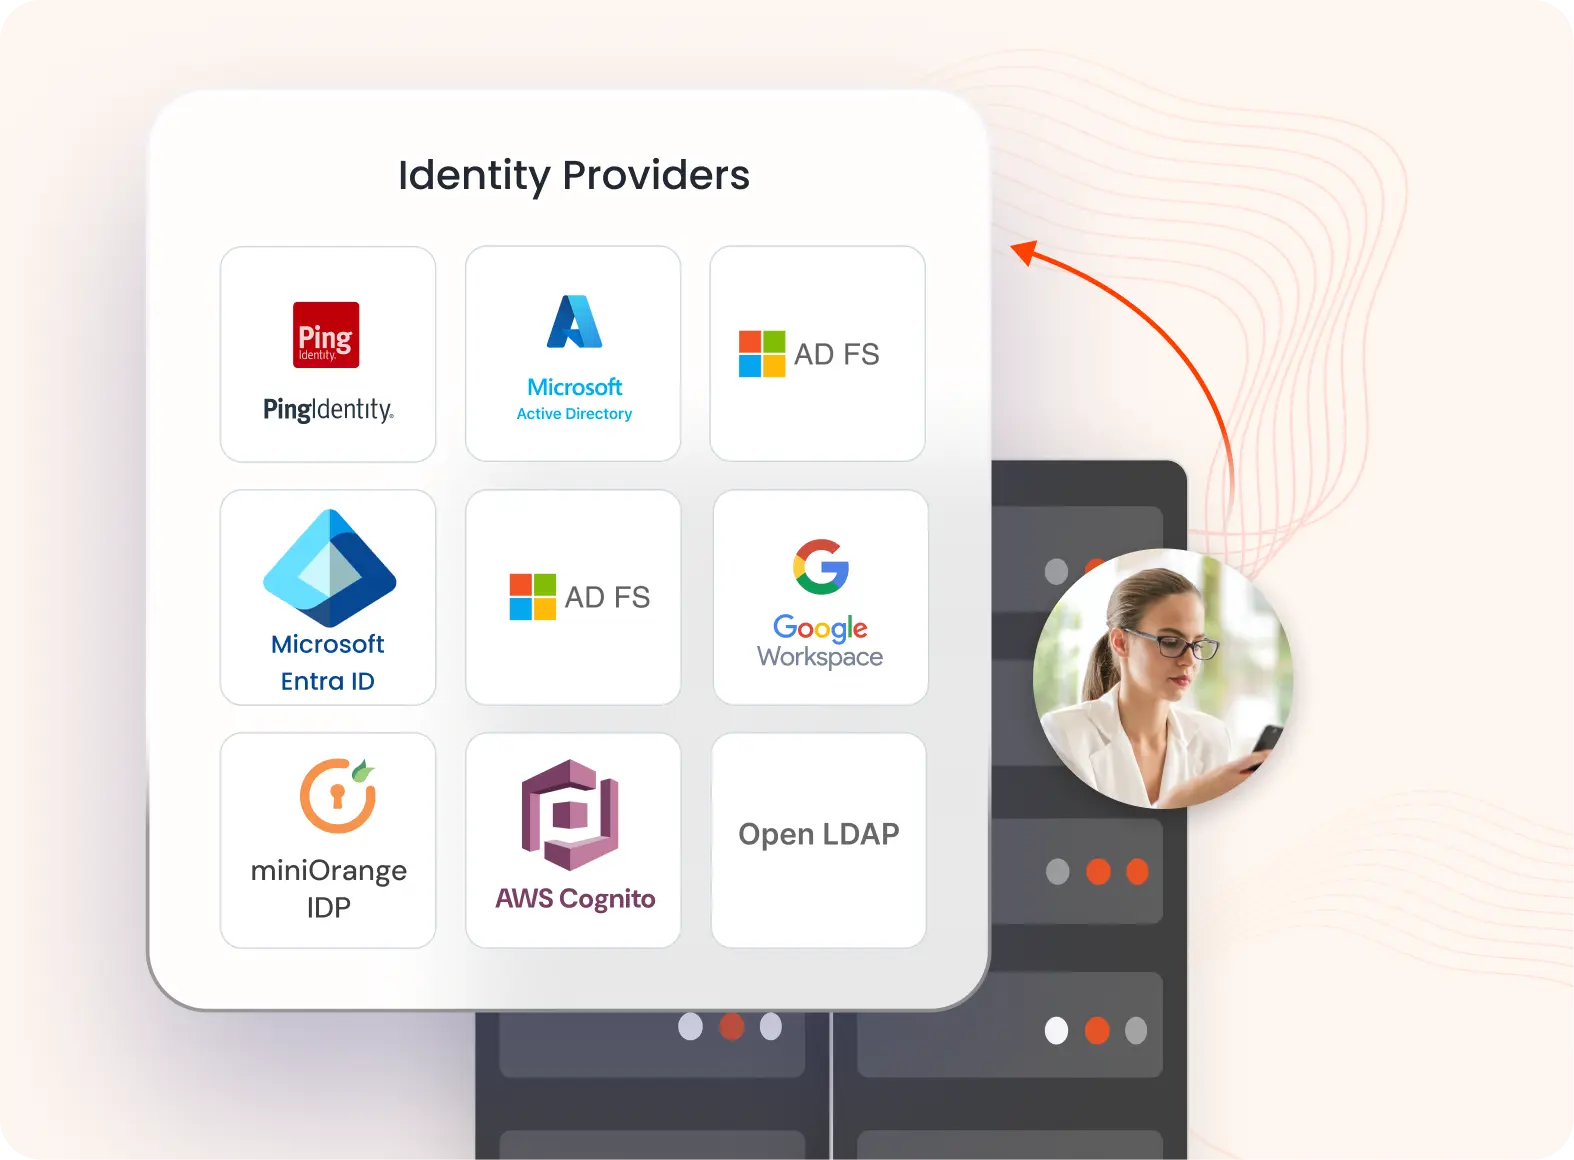
Active DirectoryやLDAPといった業界標準のディレクトリとIDストアに対応しているため、既存のITインフラストラクチャにシームレスに統合でき、アカウントの検出と管理を簡素化します。
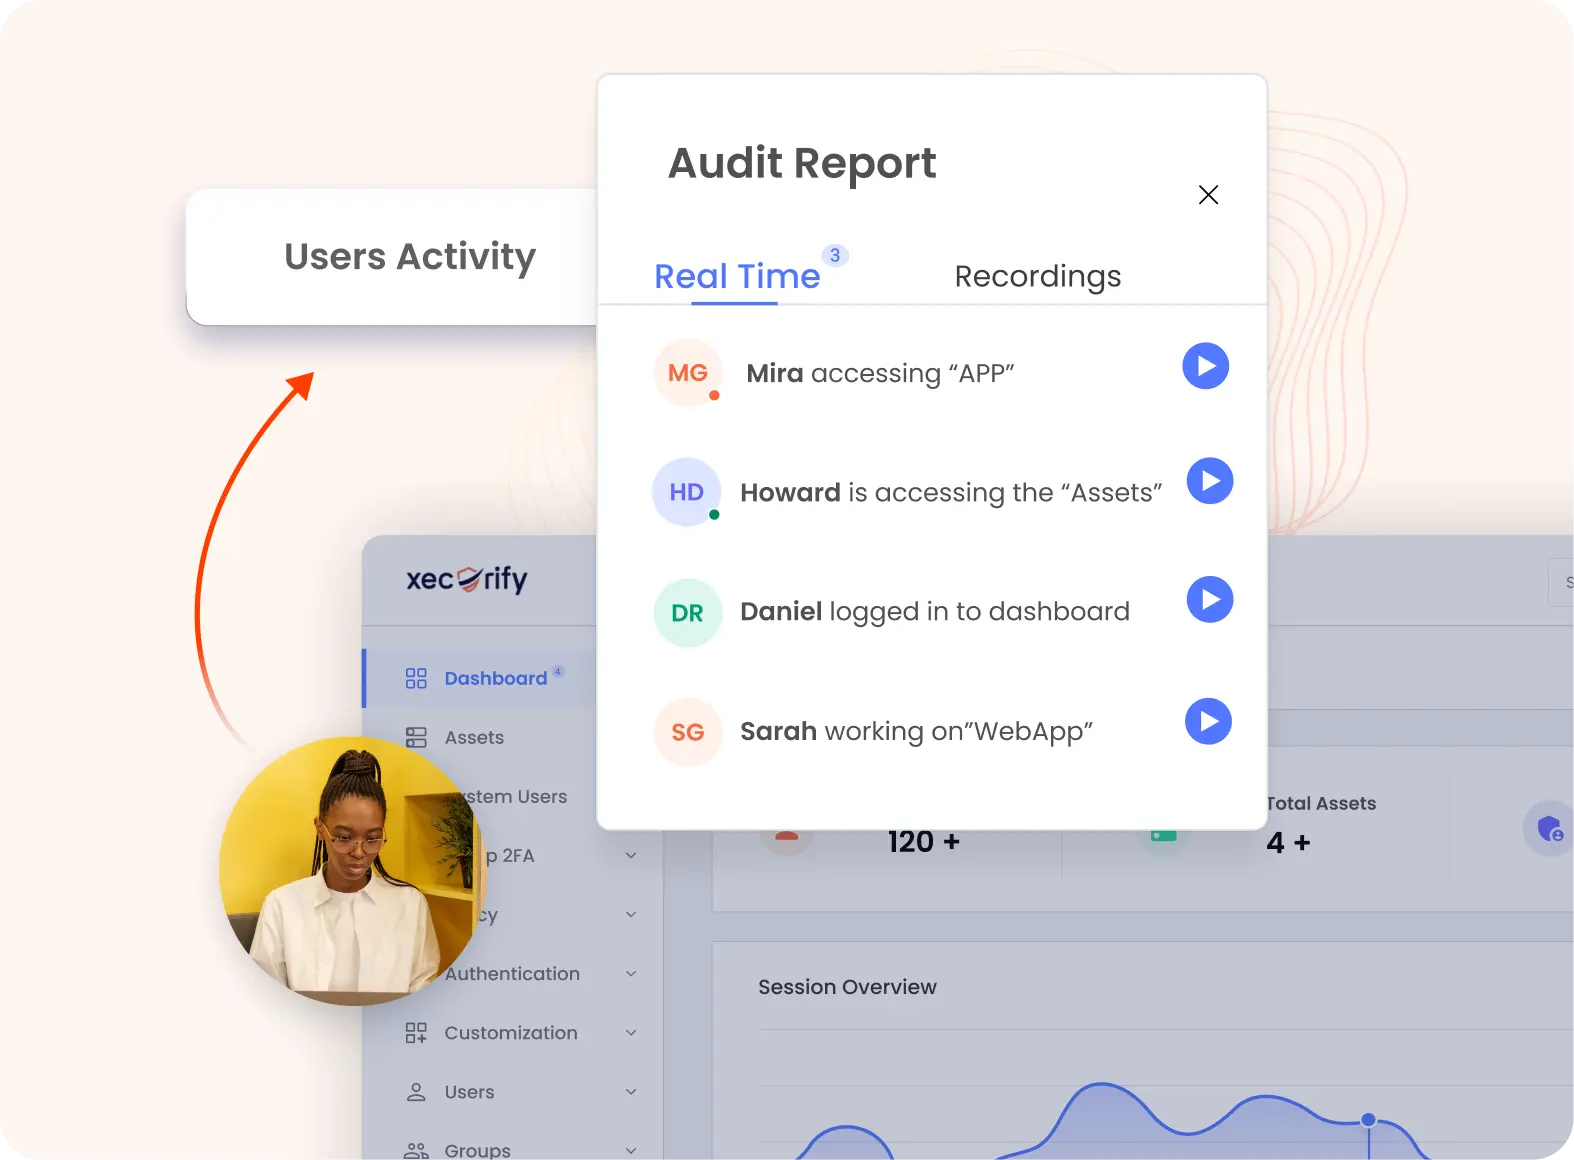
規制コンプライアンス関連の要件を満たすように設計された、事前構築済みのレポートを提供します。コンプライアンス レポート ツールを使用すると、GDPR、PCI DSS、HIPAA へのコンプライアンスを簡単に証明できます。
miniOrange PAM が組織が規制要件を満たし、セキュリティ フレームワークを強化するためにどのように役立つかをご覧ください。
PAMコンプライアンスについて詳しく見る
IT インフラストラクチャ全体のすべての特権アカウントを識別して監視し、盲点を排除します。
バックドア アカウント、期限切れの資格情報、非表示のアクセス ポイントを発見して対処し、セキュリティの脆弱性を軽減します。
特権アカウントの識別を自動化し、アクセス権限をリアルタイムで可視化して制御します。


























































