

特に従業員数やデバイスの数が増加すると、組織は VPN (仮想プライベート ネットワーク) や Wi-Fi へのアクセスを安全に処理するのに苦労することがよくあります。
RADIUS (リモート認証ダイヤルイン ユーザー サービス) プロトコルは、集中型の AAA (認証、承認、アカウンティング) アプローチを通じてこの問題を解決します。
このブログでは、RADIUSプロトコル、RADIUSクライアント、RADIUSサーバーについて解説します。また、RADIUSサーバー認証についても触れ、信頼できるセキュリティソフトウェアソリューションパートナーであるminiOrangeが、 RADIUSサーバー認証の強化にどのように貢献できるかについても説明します。
それでは、この認証ソリューションを見ていきましょう。
RADIUS(リモート認証ダイヤルインユーザーサービス)について
複雑な部分に入る前に、RADIUS について知っておくべきことを以下に示します。
RADIUS プロトコルとは何ですか?
RADIUSは、RADIUSサーバー・クライアントモデル上で動作するネットワーク標準またはプロトコルであり、ユーザーの認証と認可を制御します。簡単に言えば、ユーザー、クライアント、サーバー間の通信を制御します。
RADIUS サーバーと RADIUS クライアントとは何ですか?
RADIUSサーバー認証の複雑さやRADIUS MFAの詳細について解説する前に、RADIUSサーバーとRADIUSクライアントについて知っておくべきことを説明します。
- RADIUS サーバー: RADIUSサーバーの主な機能は、ネットワークにアクセスしようとするユーザーの認証、認可、アカウンティング(AAA)です。一般的なRADIUSサーバー製品としては、Microsoft NPS、Cisco ISE、Open Systems Radiatorなどがあります。
- RADIUS クライアント: RADIUSクライアントはNAS(ネットワークアクセスサーバー)とも呼ばれ、ユーザーとRADIUSサーバー間の仲介役として機能します。RADIUSクライアントはユーザーからのリクエストをサーバーに転送します。通常、RADIUSクライアントは認証情報を取得し、それをRADIUSサーバーに転送します。一般的なNAS製品としては、ダイヤルアップ機器やLinksys WRT54Gなどの無線アクセスポイントが挙げられます。
ネットワークとサイバーセキュリティにおける RADIUS とは何ですか?
ネットワークとサイバーセキュリティにおいて、RADIUS は、ユーザーが誰であるか、何ができるかを検証し、ネットワーク上でユーザーが行うすべての操作を追跡するセキュリティ ガードとして機能します。
例えば、1000人以上の従業員を抱える組織で、全員がオフィスのWi-Fi経由で接続しているとします。この場合、各ルーターに認証情報を設定する代わりに、RADIUSサーバーがすべての認証情報を処理します。
従業員がログインしようとすると、資格情報が RADIUS クライアント経由で RADIUS サーバーに送信され、サーバーは従業員を確認し、アクセスを許可するか拒否するかの応答を返します。
サイバーセキュリティとネットワーキングにおいて、RADIUS サーバーは複数のユーザーを管理および制御し、ポリシーの適用、ユーザーの認証、アクティビティの記録を行うための中心的なポイントを提供します。
これにより、セキュリティ レベルが向上し、管理プロセスが簡素化されます。これは、企業、教育機関、サービス プロバイダー、その他の種類のユーザー ベースにとって重要な要素です。
RADIUSサーバーの種類は何ですか?
RADIUS サーバーには主に次の 2 つの種類があります。
同期認証モード
- 使い方: 同期認証モードでは、ユーザーはパスワード、PIN、トークン、またはその他の認証方法を使用してサインインします。認証情報はクライアント経由でサーバーに送信され、検証されます。RADIUSサーバーはログインを承認または拒否します。
- 例: 従業員はオフィスVPNにログインする際に、パスワードとハードウェアトークンを入力します。ユーザーリクエストは1ステップで認証され、すべてのデータが正しい場合、RADIUSサーバーによってアクセスが許可されます。
- 使用事例: 同期認証は、新しいパスワードの設定など、2 要素認証 (XNUMXFA) が必要な場合に機能します。
非同期認証モード
- 使い方: ユーザー認証は複数のステップで行われます。ユーザーがログインすると、RADIUSサーバーはワンタイムコードやパズルなどのチャレンジを送信します。ユーザーはこのチャレンジを解き、レスポンスがサーバーに返され、それに基づいてユーザーが検証されます。
- 例: 従業員は認証情報を使用して保護されたデータベースにログインします。サーバーはチャレンジを送信し、従業員はそれに正しく回答します。このチャレンジは通常、モバイルデバイスで生成されるコードです。従業員の回答に基づいて、アクセスが許可または拒否されます。
- 使用事例: 非同期モードは、銀行、医療機関、多国籍企業の重要なデータベースを保護するために使用されます。 miniOrangeのMFA方式 など プッシュ通知、 SMS/電子メールベースの認証、生体認証など。
RADIUS 認証のコンポーネントは何ですか?
RADIUS 認証には、次のようないくつかの要素が必要です。
- RADIUS サーバー
- アイデンティティ プロバイダー (IdP)。ユーザー情報のディレクトリとも呼ばれます。
- RADIUS クライアント
これらのコンポーネントを使用すると、RADIUS サーバーは負荷が大きすぎないため、ネットワーク アクセスを効率的に制御できます。
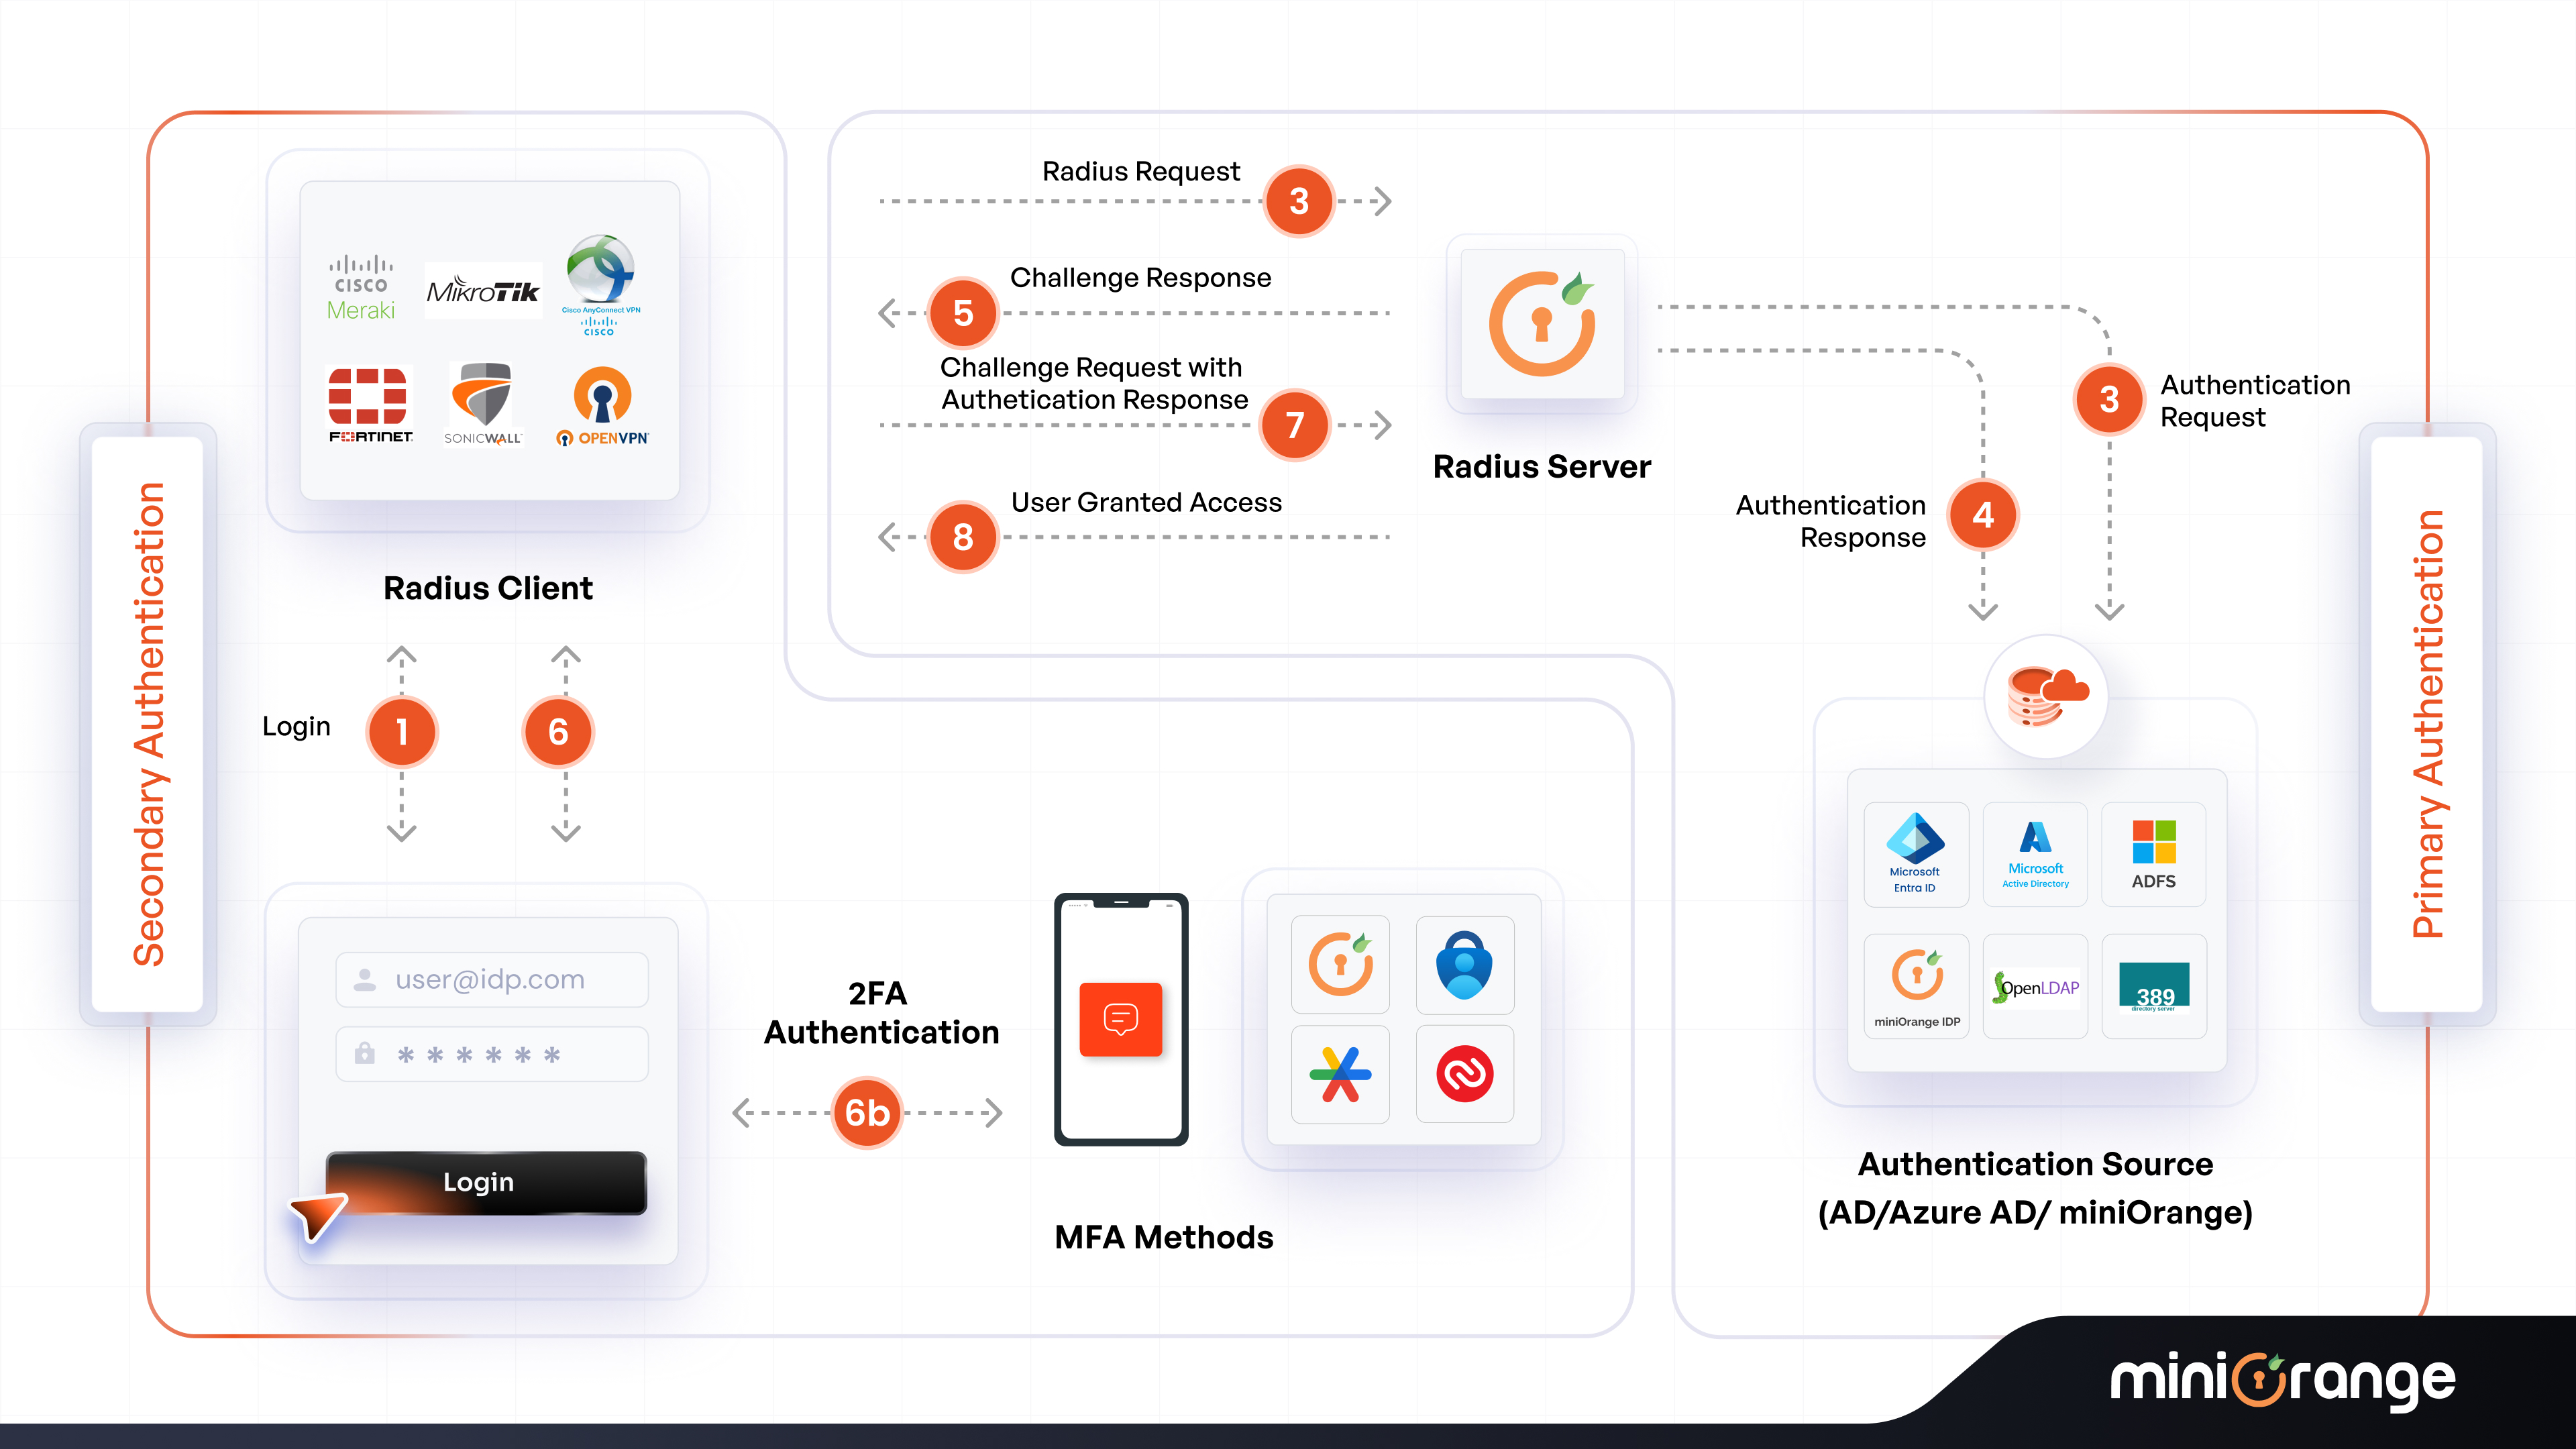
RADIUS 認証はどのように機能しますか?
ユーザーアクセスリクエスト
ユーザーは、ユーザー名とパスワードを使用して、VPN、Wi-Fi、またはリモートシステムなどのネットワークにサインインしようとします。これらの資格情報は、RADIUSクライアント(VPN、Wi-Fi、またはリモートサービス)によって受信されます。
クライアントは、暗号化された認証情報を含むアクセス要求を生成します。この要求はRADIUSサーバーに送信されます。
RADIUSプロトコルハンドシェイク
これは、RADIUS クライアントと RADIUS サーバーが、ユーザーを認証するかどうかに関する一連の要求と応答を通じて相互に通信する方法に他なりません。
同期認証モードと非同期認証モードの両方を RADIUS プロトコル ハンドシェイクの一部にすることができます。
AAAフレームワークの実行
AAAフレームワークとは、認証、認可、アカウンティングの頭文字をとったものです。AAAとTACACS+を組み合わせることで、セキュリティレベルが向上します。
ここではAAAフレームワークについて詳しく説明し、後のセクションではTACACS+について説明します。AAAフレームワークの仕組みは以下のとおりです。
1. 認証プロセス
このプロセスでは、ユーザー/デバイスのIDが検証されます。手順は次のとおりです。
- ユーザーリクエスト: ワイヤレス接続 (RADIUS クライアント) を介して、ユーザーが資格情報を入力すると、アクセス要求が生成されます。
- リクエストはRADIUSサーバーに送信されます: ユーザー資格情報はクライアントを介してサーバーに送信されます。
- 検証: 資格情報は、AD (Active Directory) や LDAP (Lightweight Directory Access Protocol) などの中央データベースに対して検証されます。
- Response: 資格情報が一致するか一致しない場合、サーバーから認証応答が送信されます。
- アクセスを許可: 資格情報が一致する場合、ユーザーはリソースへのアクセスを許可されます。
適応型認証のパワーを探る
2. 承認プロセス
このプロセスでは、サーバーはポリシーに基づいてユーザーがアクセスできるリソースを決定します。プロセス全体は以下のとおりです。
- 認証: ユーザーが認証されると、サーバーは承認フェーズに進みます。
- ポリシー検証: RADIUS サーバーは、ユーザーの役割とアクセス レベルをチェックし、それに基づいて、ネットワーク領域、ファイル、メディアなど、ユーザーがアクセスできるリソースを決定します。
- 承認通知の送信: サーバーは、ユーザーのポリシーと権限に基づいて通知 (アクセスの許可またはアクセスの拒否) を送信します。
- アクセスを許可: サーバーが肯定的なメッセージを送信した場合、ユーザーはネットワークへのアクセスを許可されます。
認証と認可の違いについて詳しくはこちらをご覧ください。
3. 会計プロセス
ここでは、ユーザーセッションが追跡・記録され、ネットワーク管理、監査、レポート作成に活用できます。アカウンティングの手順は以下のとおりです。
- セッション開始のリクエスト: ユーザーがネットワークへのアクセスを許可されると、RADIUSクライアントは「Accounting-Start」パケットをサーバーに送信します。このパケットには、セッションID、ユーザーのID、ネットワークアクセスポイントなどのユーザー詳細情報が含まれます。
- トラッキング: サーバーは、データ使用量、セッション期間、アクセスされたリソースなど、ユーザーのセッションの詳細を追跡します。これにより、接続中のユーザーのアクティビティの完全なログが生成されます。
- 仲介者のアップデート: ユーザー セッションが長引く場合、クライアントはセッション間に更新を送信することがあります。
- セッション終了: ユーザーがログアウトすると、クライアントは「Accounting-Stop」パケットをサーバーに送信します。このパケットには、アクセス時間やアクセスしたデータなどの詳細が含まれます。
- データのレポートと保存: RADIUS サーバーは、管理者が課金、監査、監視に使用できるすべてのデータの保管庫です。
RADIUS 認証方法とは何ですか?
RADIUS 認証方法には主に次の 2 種類があります。
資格情報ベースの認証
RADIUSサーバーは、ユーザーデータを保存するためにADのようなディレクトリを必要とします。そこから資格情報と関連ポリシーをチェックするためです。その手順は以下のとおりです。
- ユーザー/デバイスは、認証要求を(資格情報とともに)RADIUS クライアントに送信します。
- クライアントはサーバーにリクエストを送信します。
- サーバーはディレクトリ内に存在するユーザー資格情報を検証します。
- サーバーは、ユーザー認証の結果に基づいて、アクセス拒否またはアクセス承認のメッセージをクライアントに返します。
証明書ベースの認証
証明書ベースの認証は、ユーザー認証情報よりも多くの情報を含む点で異なります。サーバーや管理者にセッションログなどのデータを提供し、ユーザーのアクティビティに関するより詳細なコンテキストを提供します。
プロセスの流れは次のとおりです。
- ユーザー/デバイス証明書は RADIUS クライアントに転送され、RADIUS サーバーに転送されます。
- サーバーは証明書がまだ有効かどうかのチェックを開始します。
- その後、サーバーは CRL (証明書失効リスト) をチェックして、証明書が失効しているかどうかを確認します。
- 証明書が失効していない場合、サーバーはディレクトリ内のユーザーのステータスを確認します。
RADIUS サーバーはサイバーセキュリティにとってなぜ重要なのでしょうか?
RADIUS サーバーがサイバーセキュリティにおいて重要な役割を果たす理由は次のとおりです。
不正アクセスを防止
RADIUSサーバーは、ユーザーの認証情報を検証する強力な認証プロトコルを備えています。このアプローチにより、リモートネットワーク、VPN、Wi-Fiへの侵入といった悪意のある活動のリスクが大幅に軽減されます。
RADIUSサーバーはすべての接続を検証するため、正当なユーザーのみに権限が付与されます。これにより、中間者攻撃やデータ侵害などのリスクを軽減できます。
集中監査
RADIUS サーバーは、セッションの時間枠、ログインのタイミング、アクセスされたデータなど、すべてのユーザー アクティビティを追跡および監視します。
監査は、サイバー攻撃の調査、セキュリティの監視、規制遵守の確認などに使用できるデジタル証跡の作成に役立ちます。
サイバーセキュリティにRADIUSサーバーを使用する利点
ここでは、RADIUS サーバーを使用してビジネスのサイバーセキュリティを強化する 4 つの主なメリットを紹介します。
一元的なアイデンティティ管理
RADIUS サーバーは、ユーザーの資格情報、プロファイル、およびポリシーの中央データベースを促進し、組織全体の ID 管理を簡素化します。
すべてのユーザーと互換性があり、Wi-Fi経由のパスワード共有のリスクを軽減します。さらに、サーバーはユーザーの役割とグループメンバーシップに基づいたきめ細かなアクセスポリシーを可能にします。
MFAによる強化されたアクセス制御
RADIUSサーバーは、ネットワークアクセス時にminiOrange MFAソリューションを統合します。これにより、ユーザーはリクエストを許可する前に、複数の認証方法を提供する必要があります。
一般的な多要素認証(MFA)の方法には、ワンタイムパスワード(OTP)、顔認証、プッシュ通知などがあります。また、フィッシング対策機能を備えたMFAは、メールフィッシング、スピアフィッシング、ホエーリング、スミッシングなどのフィッシング攻撃からネットワークを保護するのに役立ちます。
多要素認証の基本を今すぐ学ぼう
デバイスとネットワーク間のスケーラビリティ
このサーバーは、大規模なインフラストラクチャの変更を必要とせずに、大規模な企業や組織をサポートする能力を備えています。また、VPN、ルーター、スイッチ、LDAP、ADなど、複数のシステムとの互換性も備えており、柔軟性の高いソリューションとなっています。
企業コンプライアンス
コンプライアンス基準を満たすことは、組織に多大な費用と評判の失墜をもたらす可能性のある、望ましくない罰金や罰則を回避するために不可欠です。RADIUSの導入は、規制基準の遵守に役立ちます。
推奨されるコンプライアンスには、HIPAA、GDPR、PCI DSS などがあります。
企業セキュリティにおけるRADIUSサーバの活用事例
ここでは、RADIUS サーバーが効果を発揮し、永続的な印象を残す上位 4 つの使用例を紹介します。
VPNアクセス制御のためのRADIUS
RADIUSサーバーを使用することで、企業はVPNにログインしようとするユーザーを認証し、安全なリモートアクセスを実現できます。これにより、承認されたユーザーのみがネットワークにアクセスできるようになります。これは、リモートアクセスとローカルアクセスの両方で一貫した認証ポリシーを維持するのに役立ちます。さらに、企業は多要素認証(MFA)ソリューションを使用してVPNを保護し、ネットワークセキュリティを向上させることができます。
miniOrangeのPalo Alto GlobalProtect向け2FAソリューションは、セットアップが簡単で拡張性にも優れています。Palo Alto VPNサーバーと接続することで、セキュリティをさらに強化します。
ワイヤレス ネットワーク セキュリティのための RADIUS (802.1X)
企業はRADIUSサーバーを活用し、802.1X認証を介してWi-Fiを保護できます。RADIUSサーバーは、デバイスまたはユーザーを検証した上で、ユーザーにネットワークアクセスを許可します。これにより、不正なワイヤレス接続を防ぎ、機密情報を保護します。
ファイアウォールとデバイス認証におけるRADIUS
RADIUSサーバーはスイッチ、ファイアウォール、アクセスポイントを認証し、集中的なアクセス制御を可能にします。これは、信頼できるデバイスのみをネットワークに接続するために不可欠です。
リモートワークフォースとクラウドアクセスのためのRADIUS
RADIUSサーバーを使用して、クラウドプラットフォームとリモート従業員の安全な認証を強制します。IDプロバイダー、適応型MFA、 SSOなどのソフトウェアと統合することで、クラウド環境やハイブリッド環境に適した、拡張性と集中管理性に優れた認証ソリューションを提供します。
RADIUS と TACACS+
TACACS+ は、Terminal Access Controller Access-Control System Plus の略です。認証、承認、アカウンティングを分離し、LDAP、PAP (パスワード認証プロトコル)、CHAP (チャレンジ ハンドシェイク認証プロトコル) などの他のプロトコルの使用を可能にします。
これらのプロトコルは主に認証に使用されますが、アカウンティングや承認にも使用できます。
一方、RADIUS は認可と認証を組み合わせているため、個別に使用することはできません。
RADIUSとTACACS+、どちらがより良い選択肢でしょうか?それは、最終的な目標とプロトコルの使用方法によって異なります。
miniOrangeがRADIUSサーバーのセキュリティを強化する方法
miniOrange MFAソフトウェアをRADIUSサーバーの認証フローに統合することで、RADIUSサーバーのセキュリティを強化します。
そのため、Wi-Fi、VPN、ルーター、ファイアウォール、スイッチなどのネットワーク経由でリソースにアクセスしようとするユーザーは、資格情報以外にも追加の検証要素を提供します。
これらの検証の側面 (MFA ソリューション) には、プッシュ通知、OTP、生体認証などが含まれます。
これらのMFA製品についてさらに詳しく知りたい場合は、お問い合わせいただくか、今すぐ30日間の無料トライアルを開始してください。
結論
様々な認証方式の中でも、 RADIUSサーバーはコンテキストベース認証、 AAA(AAA認証)を活用し、コンプライアンスにも準拠する独自のセキュリティ機能を提供します。これにより、企業はネットワークを保護し、許可されたユーザーのみがアクセスできるように制限することができます。
これを日常業務に統合することで、潜在的なサイバー犯罪者を遠ざけ、重大な侵害や不審な活動を防ぐことができます。
よくあるご質問
ネットワークにおける RADIUS とは何ですか?
ネットワークでは、RADIUS サーバーは、ワイヤレス アクセス ポイント、VPN、ファイアウォールなどのネットワークにアクセスしようとしているユーザーを検証します。
RADIUS は他のプロトコルとどう違うのでしょうか?
RADIUS は認証と承認を中央システムに統合しますが、これは TACACS+ などのプロトコルには存在しません。
RADIUS は企業ネットワークにとって安全ですか?
はい、ユーザーデータ全体が保存されている AD などの信頼できるソースに対してユーザーを検証することで不正アクセスを回避できるため、企業ネットワークにとって安全です。
RADIUS プロトコルは何に使用されますか?
RADIUS プロトコルは、認証、承認、アカウンティングによってネットワーク アクセスを処理するために使用されます。
RADIUS 認証は、成長するビジネスに合わせて拡張できますか?
はい、RADIUS サーバー認証は大規模ネットワークと互換性があり、ID プロバイダーと簡単に統合できるため、非常にスケーラブルです。
RADIUS 認証の使用から最も利益を得られるビジネスの種類はどれですか?
リモートで運営している企業やハイブリッド設定の企業、および複数のデバイスを管理するためにワイヤレス接続が必要な企業。



コメント