こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×2 要素認証 (15FA) または多要素認証は、アクセスを得るために XNUMX つの要素を提供する必要がある認証プロセスです。最初の要素は、ユーザー名とパスワードです。XNUMX 番目の要素は、電話 (OTP 用) や指紋など、固有のものです。この追加レイヤーにより、権限のない人がユーザー名とパスワードを知っていても、リソースにアクセスできなくなります。miniOrange は、さまざまなユースケースに対応する XNUMX 以上の認証方法とソリューションを提供しています。TACACS+ は、より優れた認証、承認、アカウンティングを提供し、より柔軟な管理制御を可能にします。このガイドでは、Juniper ルーターとスイッチで TACACS+ を構成する方法について説明します。
miniOrangeは、 miniOrange Directory、Microsoft AD、Microsoft Entra ID/LDAP、AWS Cognitoなど、さまざまな外部ディレクトリからのユーザー認証を提供します。
ディレクトリが見つかりませんか?idpsupport@xecurify.comまでお問い合わせください。
miniOrange は、システム エンジニアとの相談電話を通じて、30 日間の試用期間で、お客様の環境に Juniper ルーターおよびスイッチ ソリューションの XNUMX 要素認証をインストールまたは設定するための無料サポートを提供します。
そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐに設定のお手伝いをいたします。
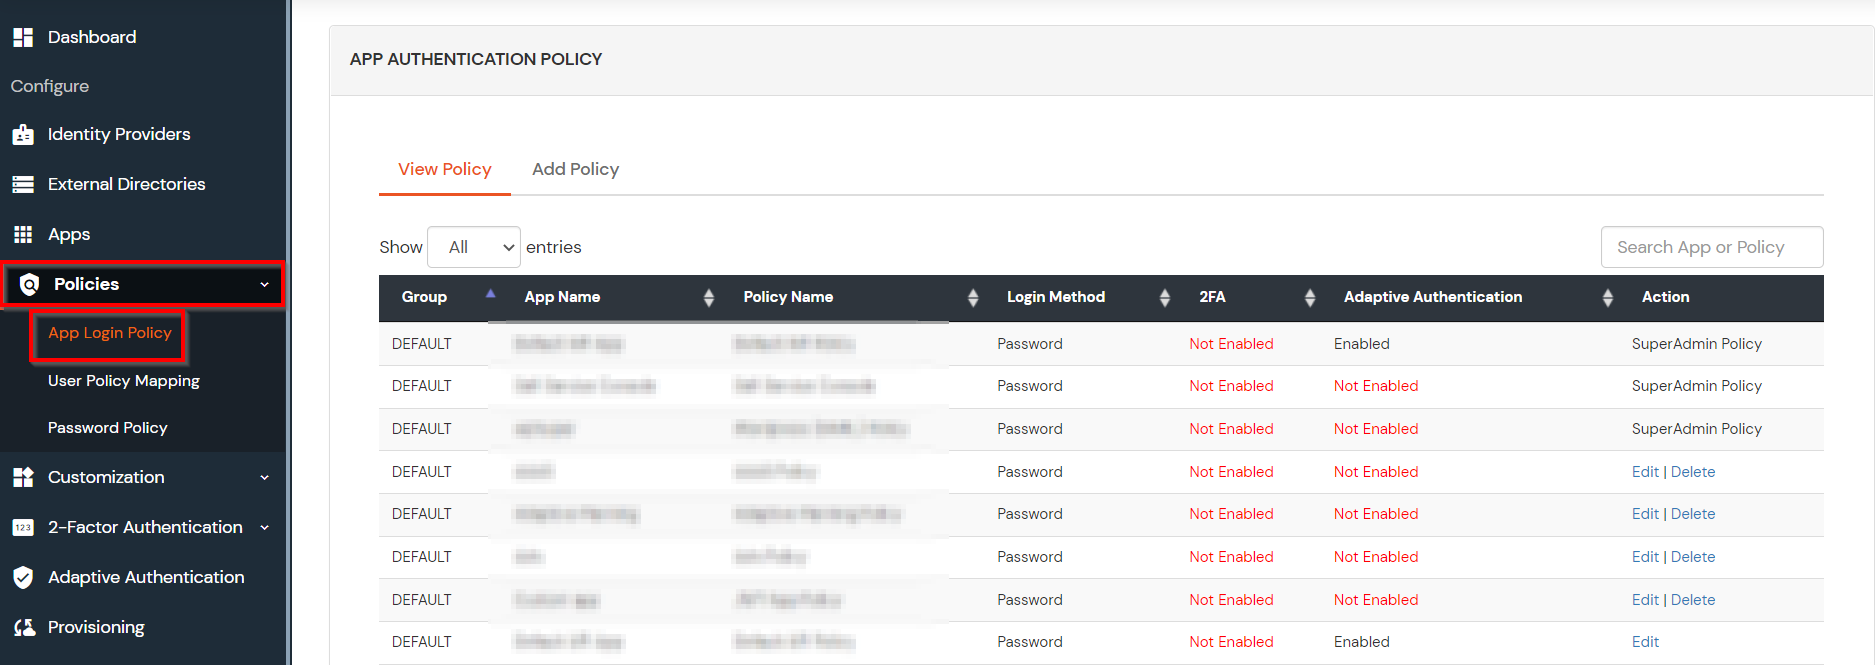
ダッシュボードの左側メニューにある「カスタマイズ」>「ログインと登録のブランディング」で、組織のブランディングが既に設定されていることを確認してください。


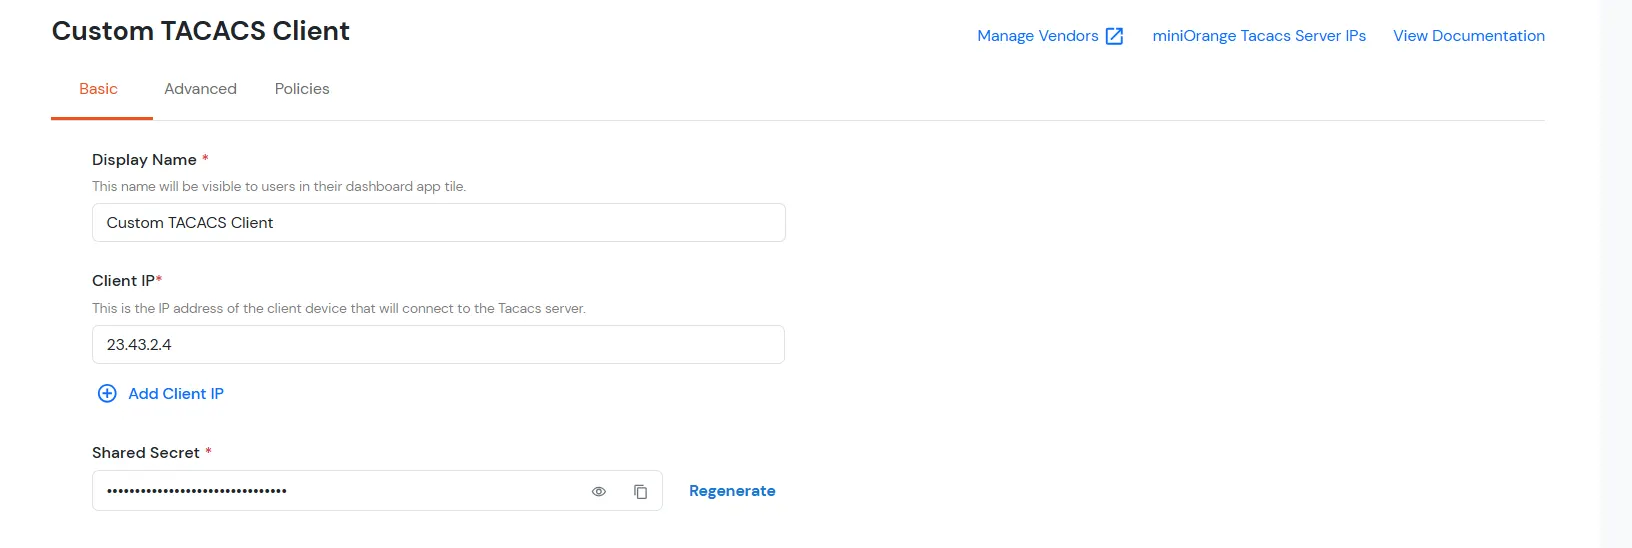
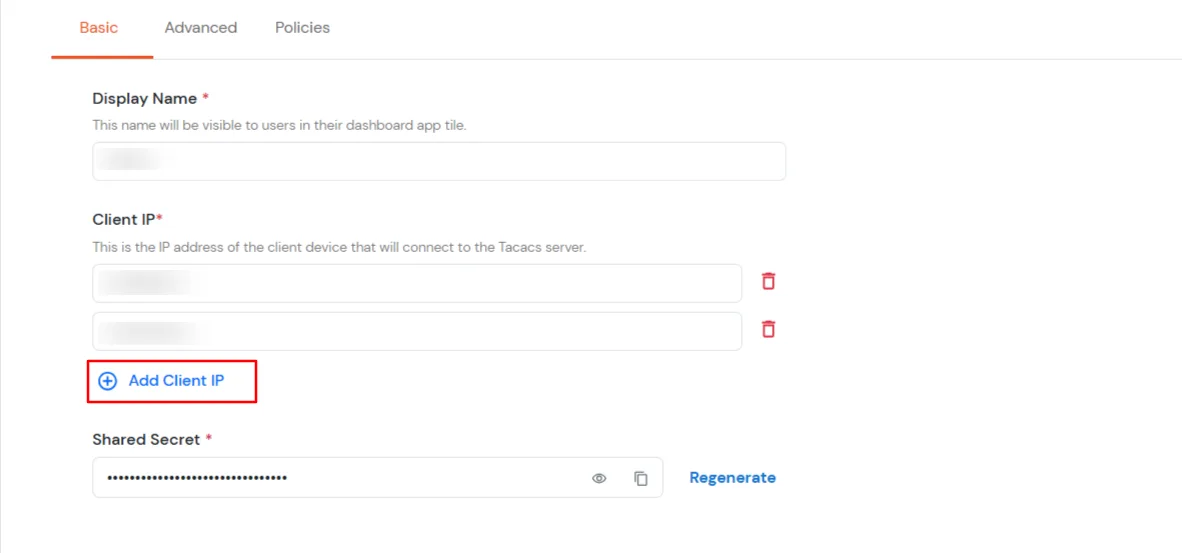
| クライアント名: | 参照用の名前。 |
| クライアント IP: | TACACS 認証要求を送信するネットワーク デバイスの IP アドレス。 |
| 共有秘密: | セキュリティキー。 例えば 「共有シークレット」 (これを保管してください。TACACS クライアントで同じ設定を行う必要があります)。 |
注意:
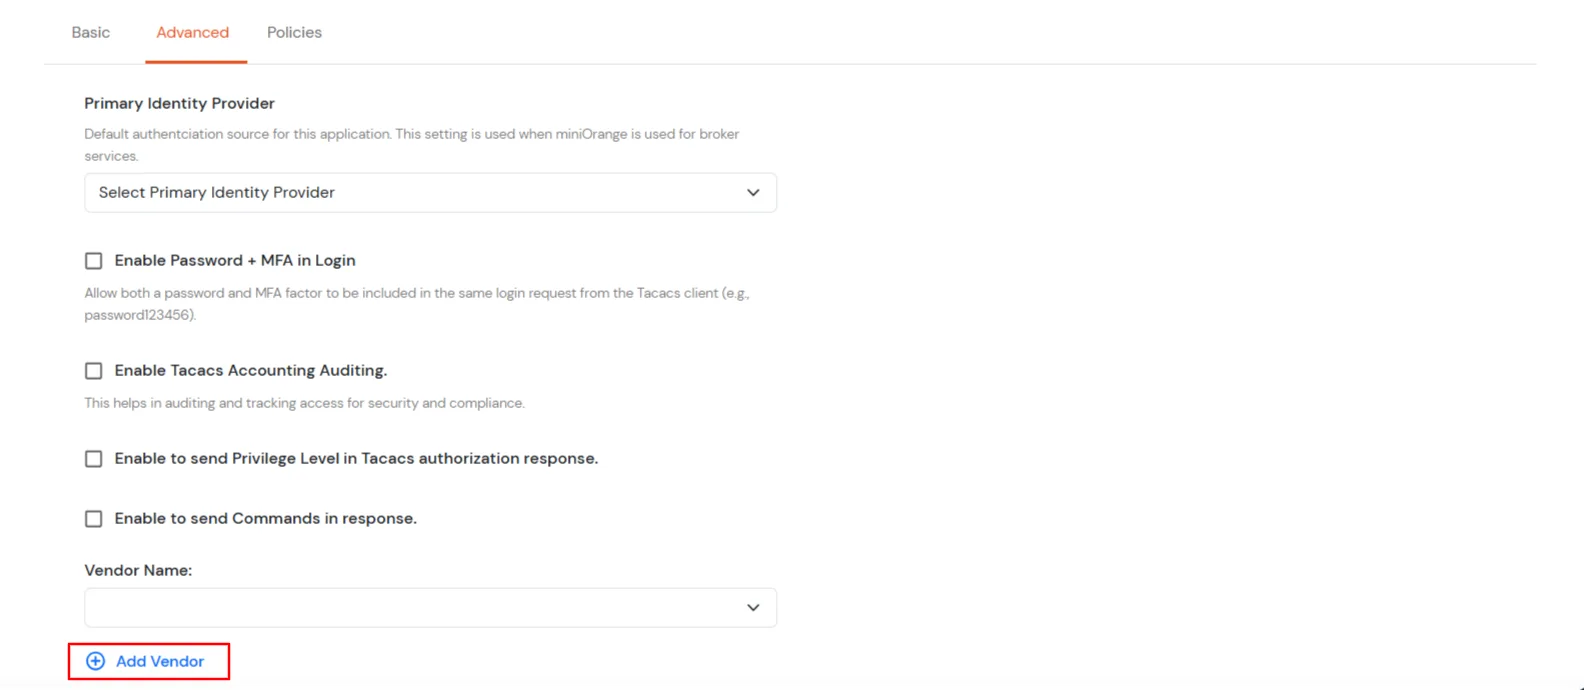
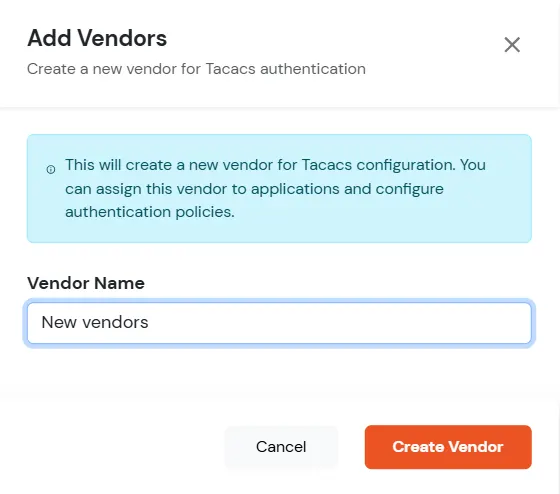
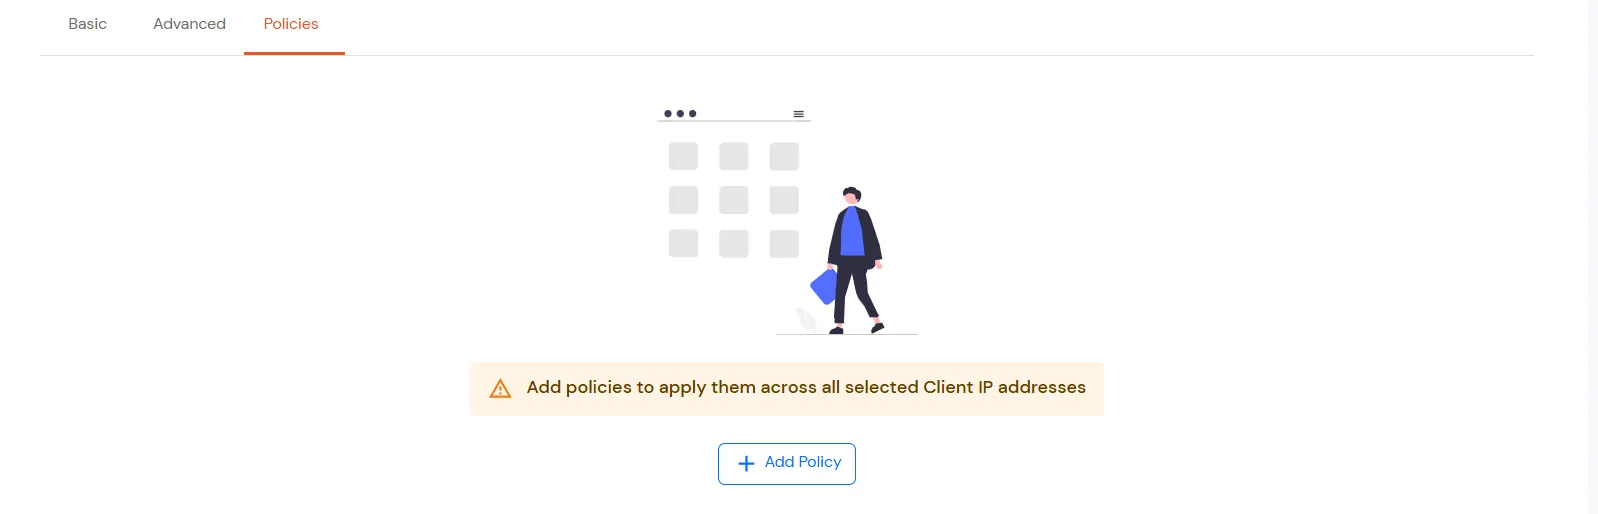
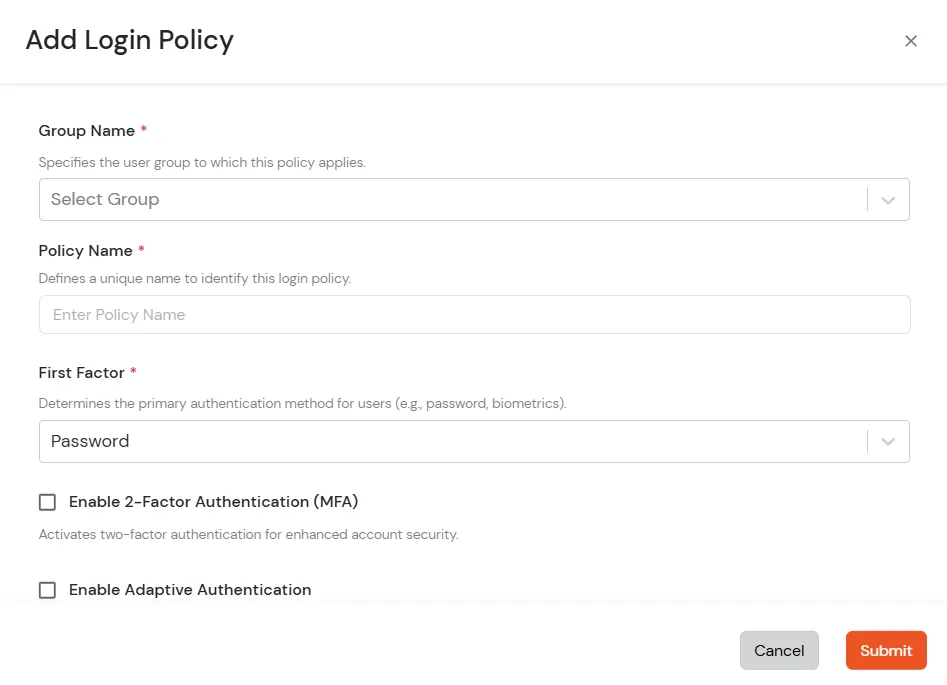
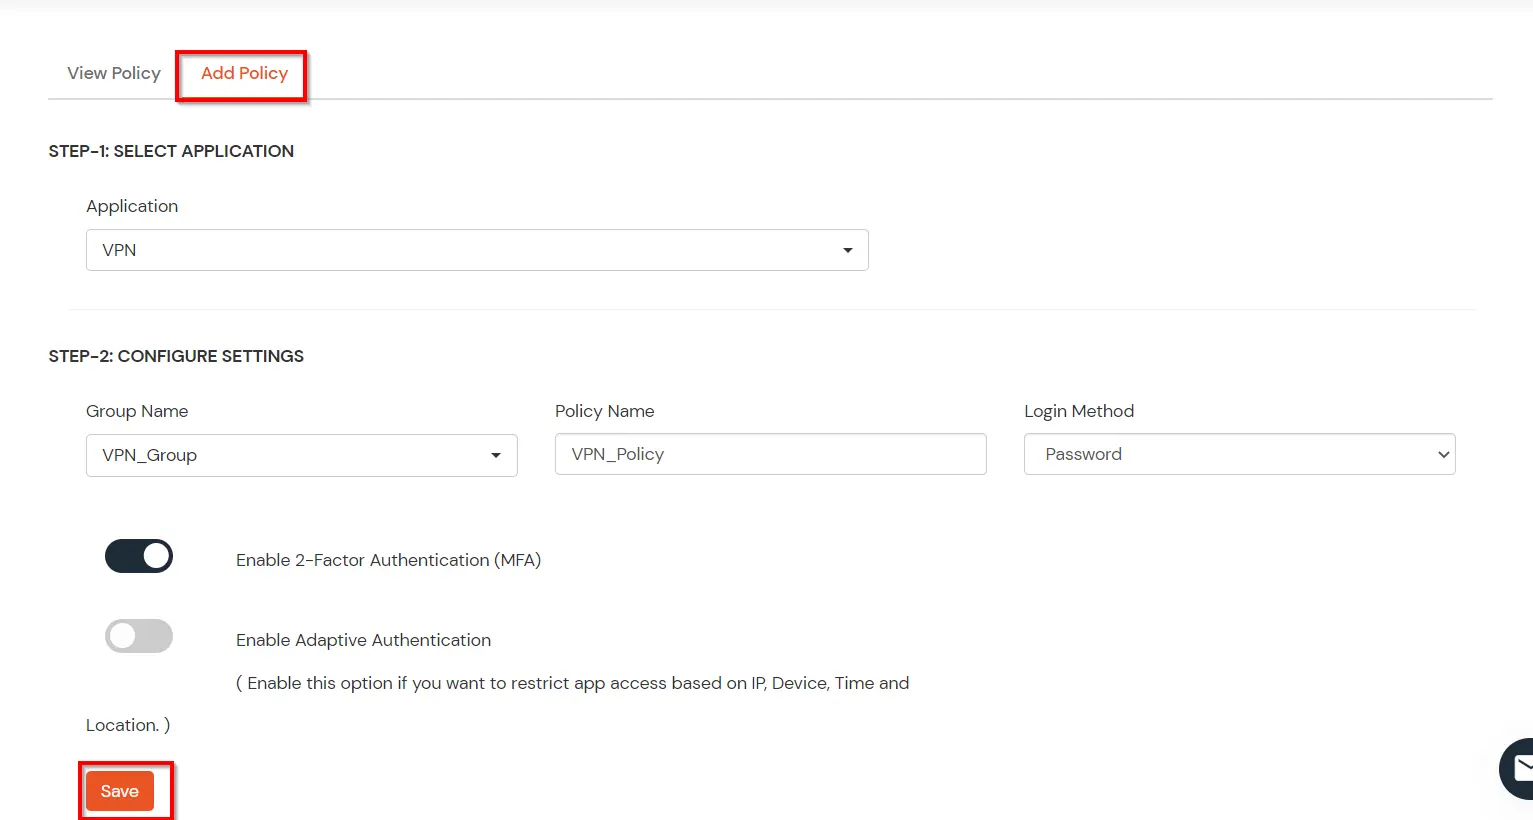
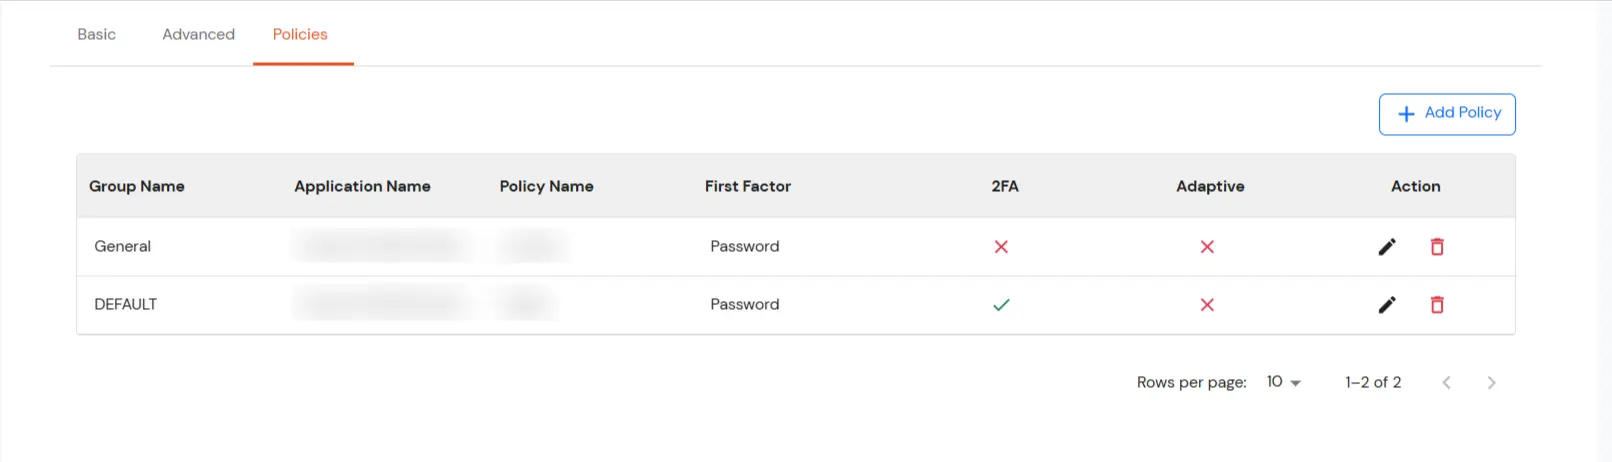
| グループ名: | ポリシーが適用されるグループ。 |
| ポリシー名: | ポリシー名を指定する任意の識別子。 |
| ログイン方法: | このポリシーに関連付けられているユーザーのログイン方法。 |
| 2要素認証を有効にする | このポリシーに関連付けられているユーザーのログイン時に 2 番目の要素を有効にします。 |
| 適応認証を有効にする | このポリシーに関連付けられているユーザーのログインに対して適応認証を有効にします。 |


オンプレミス版のみ
ファイアウォール ポートを開きます。
システム認証用に TACACS+ サーバーを構成するには:
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address>
例:user@host# set tacplus-server 172.16.98.1
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address> secret <secret>
例:user@host# set tacplus-server 172.16.98.1 secret Tacacssecret1
 [Edit system]
 user@host# set tacplus-server <tacacs-server-ip-address> source-address <device-address>
例:user@host# set tacplus-server 172.16.98.1 source-address 10.0.0.1
 [Edit system]
 user@host# set authentication-order [tacplus password]
 [Edit system]
 user@host# set login user <username> class <class>
例: user@host# set login user remote class 演算子
 [edit]

	user@host# show system
	login {
	user remote {
		class operator;
		}
	}
	authentication-order [ tacplus password ];
	tacplus-server {
		172.16.98.1 {
		secret "$9$ABC123"; ## SECRET-DATA
		source-address 10.0.0.1;
		}
	}
構成が正しく機能していることを確認します。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
注: OAuthパスワードグラントを使用してMicrosoft Entra IDに保存されているユーザーでRadius MFAを構成する場合は、このガイドに従ってください。
Microsoft Active Directory、Microsoft Entra ID、OpenLDAP などの既存のディレクトリを構成します。










以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
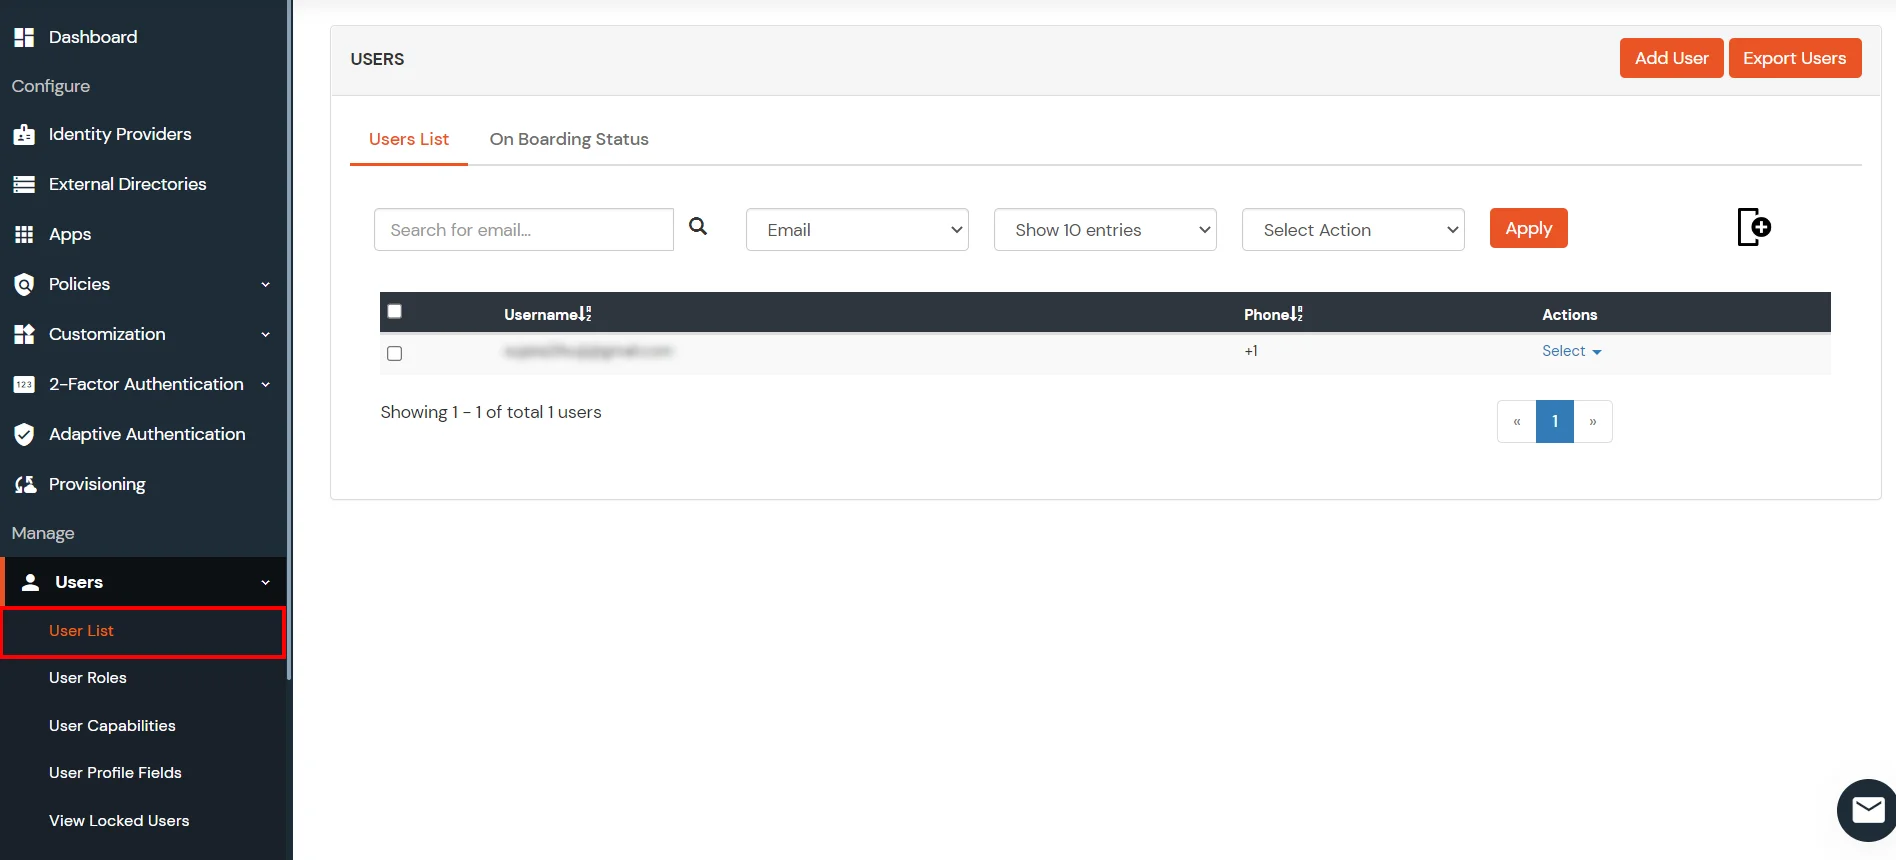
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。


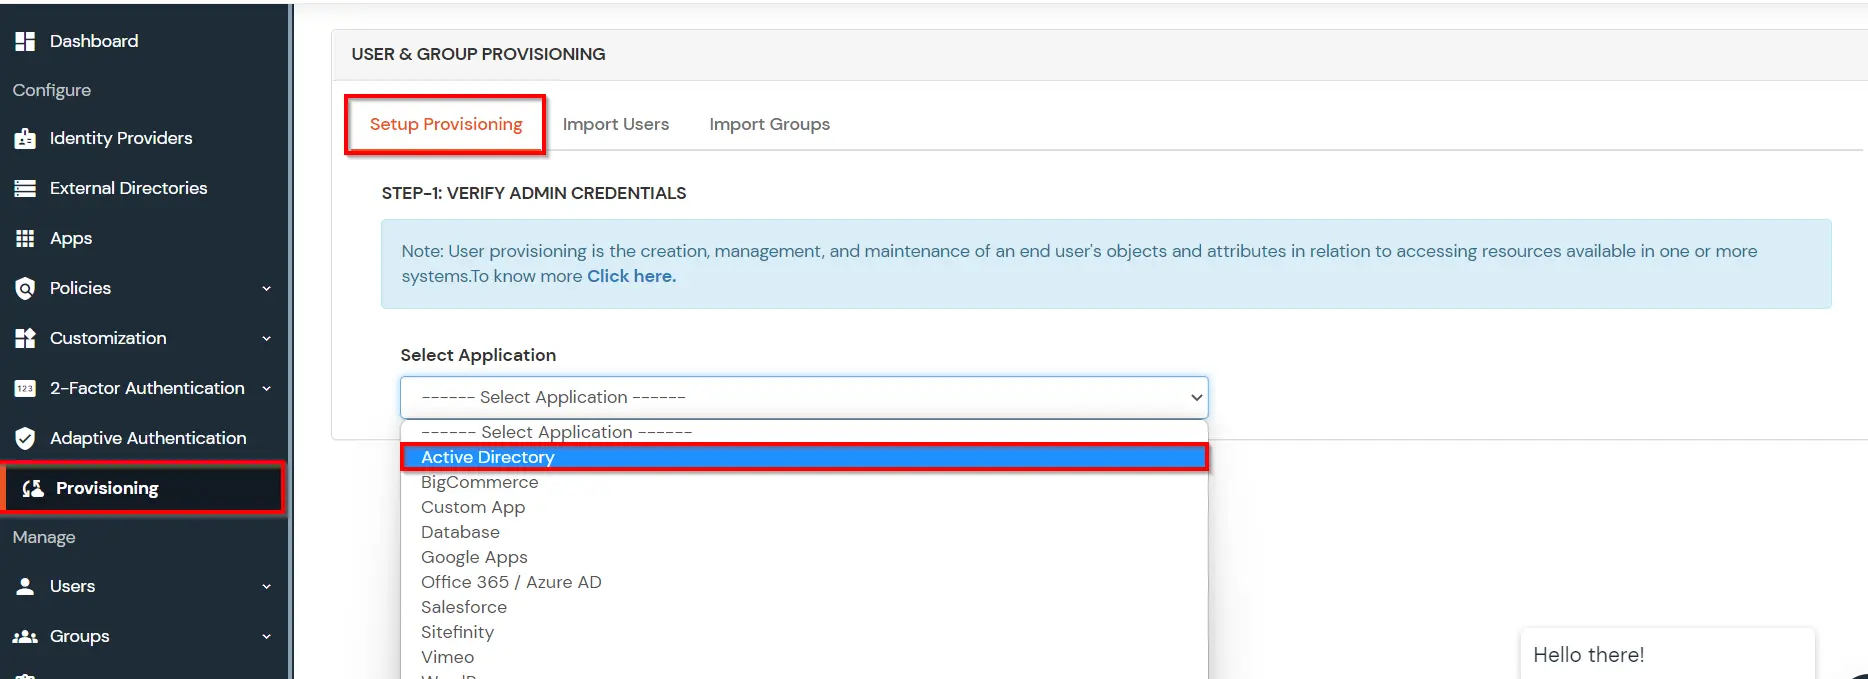
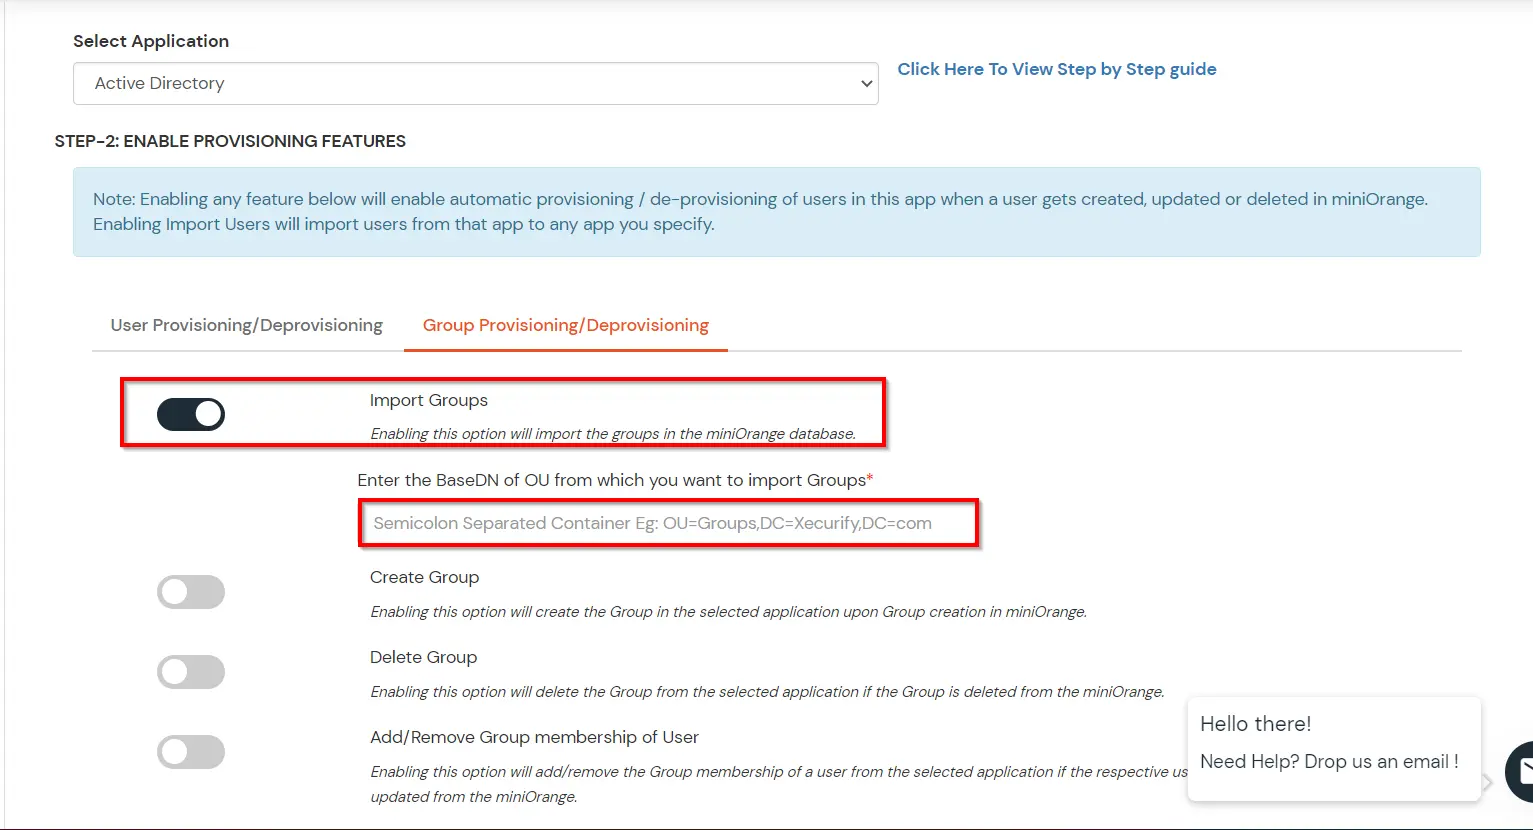
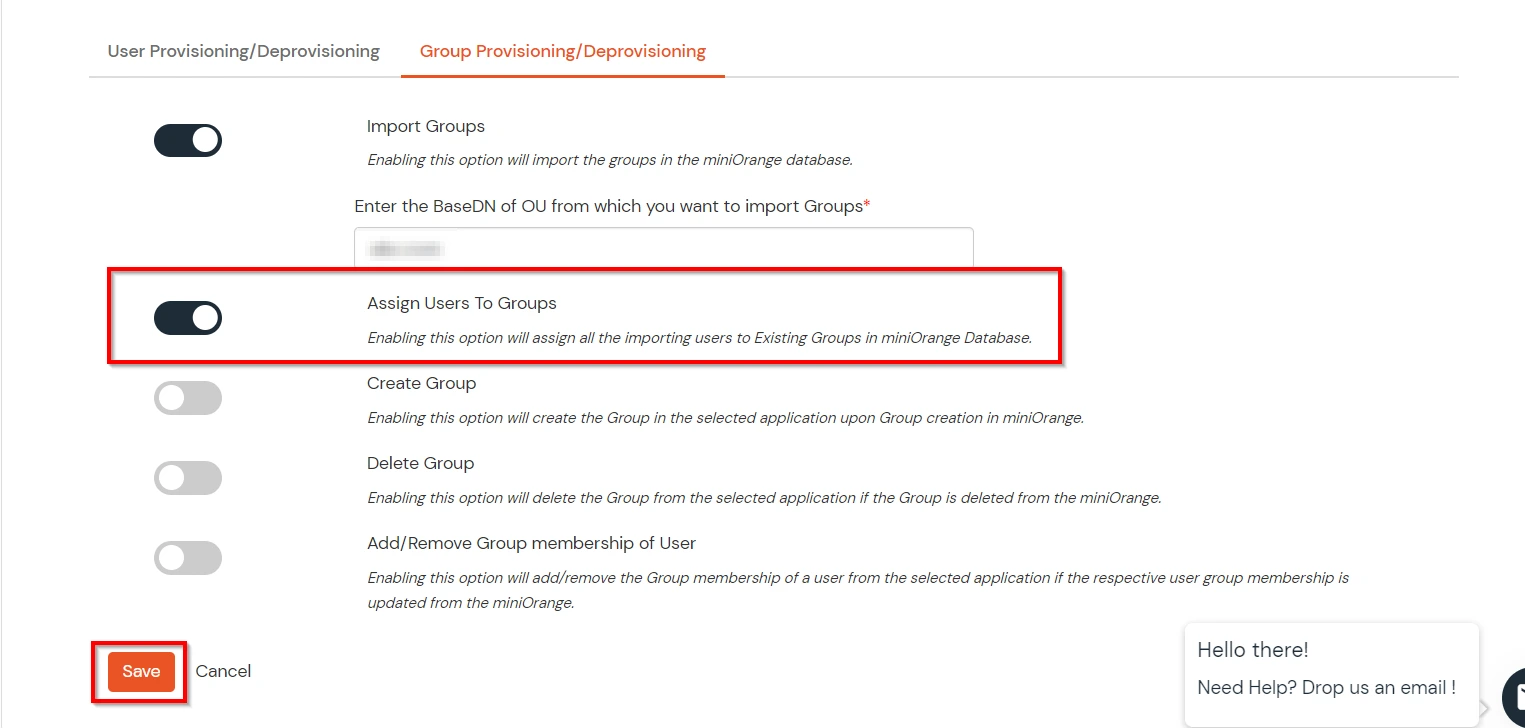
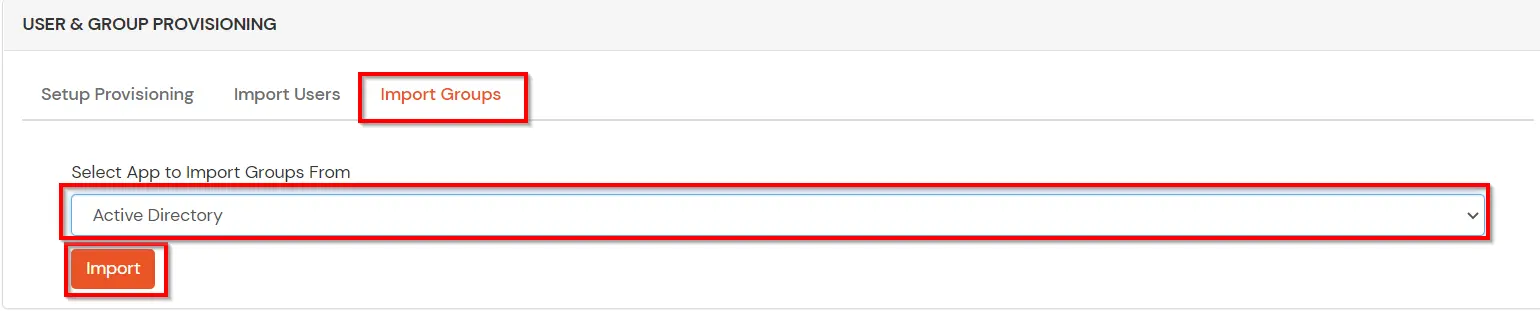
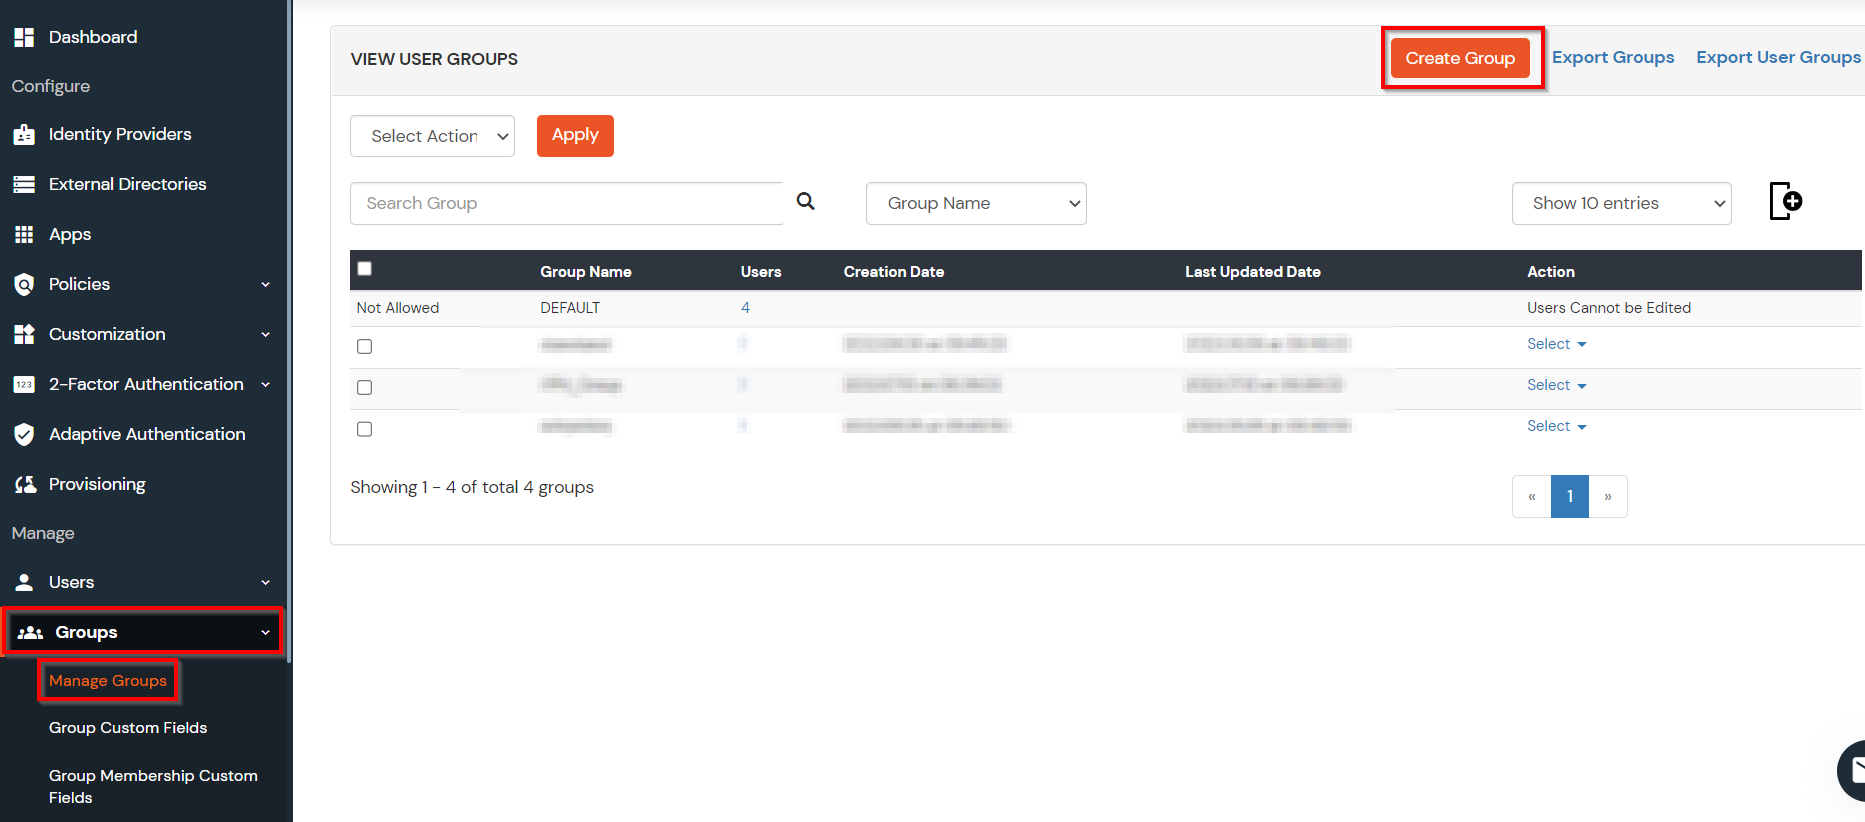
(Active Directory グループ プロビジョニング (同期) の設定が完了しました。これで、LDAP サーバーでユーザーが作成または変更されるたびに、ユーザーをグループに割り当てるが有効になっている場合は、LDAP サーバーのユーザー グループ属性が自動的に同期され、miniOrange でそれに応じてユーザー グループが割り当てられるか変更されます。)
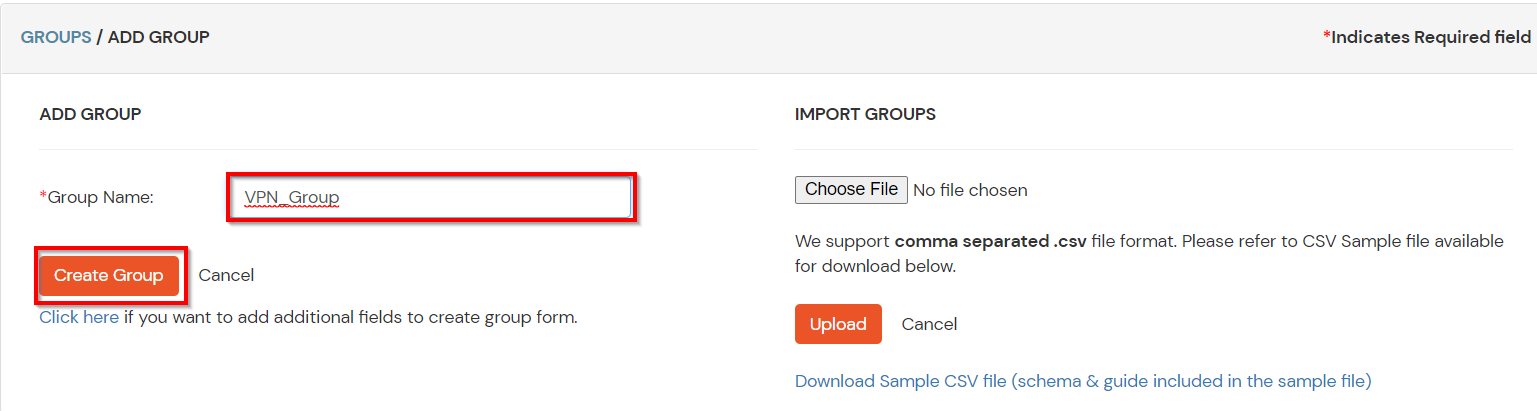
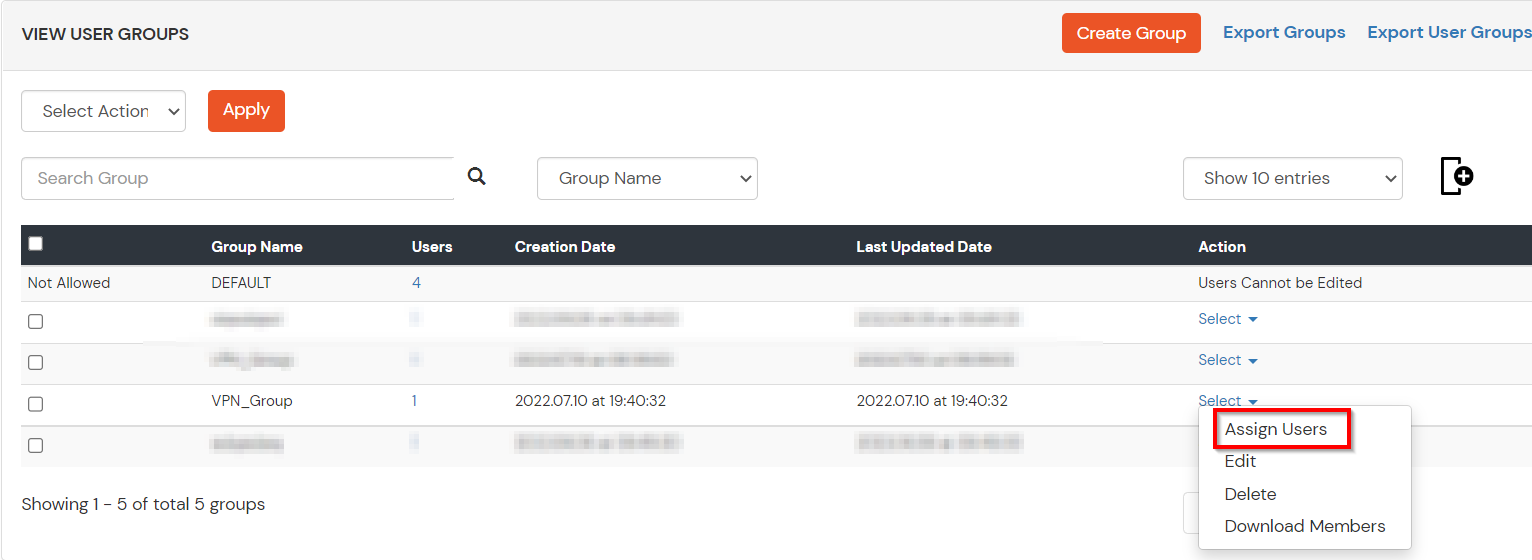
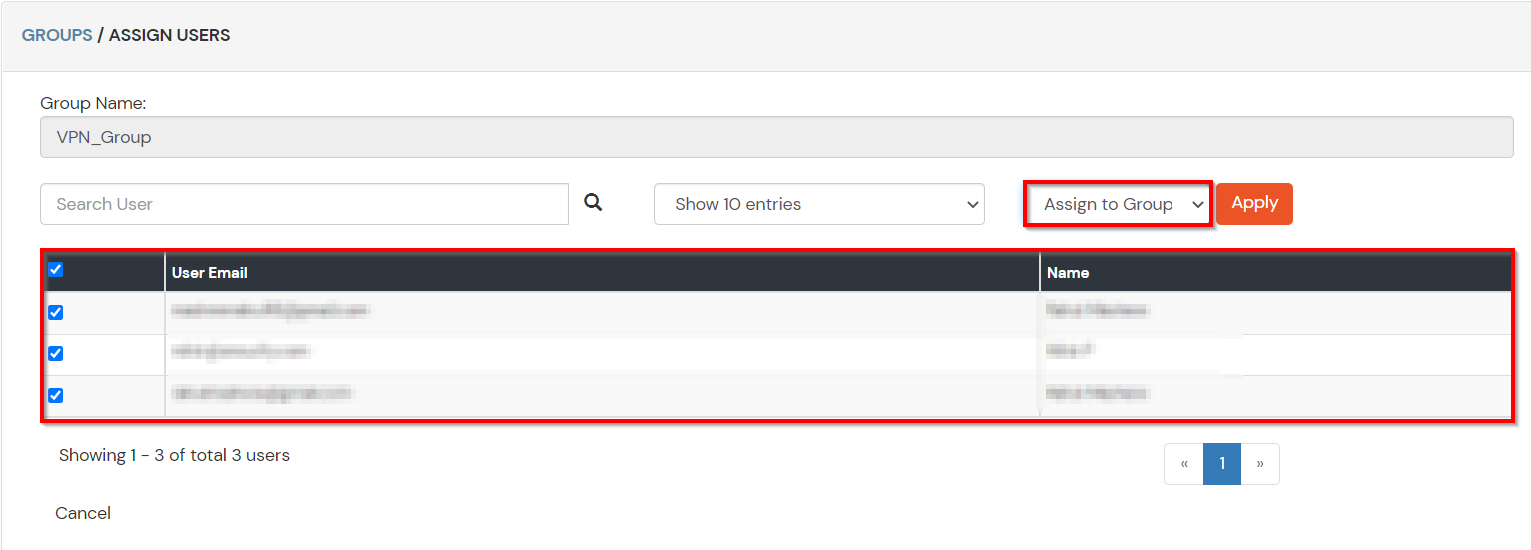
注:エンドユーザー向けにMFAをカスタマイズして登録する場合は、このガイドを参照してください。