Active Directory (AD) 認証プロトコルのガイド
Active Directory (AD) 認証とは何ですか?
Active Directory (AD) は、ユーザーがタスクを完了するために必要なネットワーク リソースに接続するデータベースと一連のサービスです。
データベース(またはディレクトリ)には、ユーザー数やコンピュータ数、誰が何を実行できるかなど、環境に関する重要な情報が含まれています。たとえば、データベースには、各ユーザーの役職、電話番号、パスワードなどの情報を含む 100 個のユーザー アカウントが含まれている可能性があります。また、ユーザーの権限も追跡します。サービスは、IT 環境におけるアクティビティの大部分を管理します。特に、各ユーザーが名乗っている人物であることを保証し(認証)、通常は入力されたユーザー ID とパスワードをチェックし、使用が許可されているデータのみにアクセスを制限します(認可)。Active Directory (AD) 認証は、ユーザーの役割と権限を一元管理するために使用される Windows システムです。AD には、これを実現できるグループ ポリシー機能が含まれています。
Active Directory (AD) では認証はどのように機能しますか?
AD は、組織のユーザーの認証を行うことができる複数のプロトコルをサポートしています。主な 2 つは Kerberos と LDAP です。
- ケルベロス: これは、ネットワーク全体で信頼できるデバイスを認証するために使用されるネットワーク層セキュリティ プロトコルです。Kerberos を使用した AD 認証では、ユーザーが AD 資格情報を使用してシステムにサインアップすると、そのユーザーのセッションが維持されます。セッションには複数の属性があり、組織のニーズに応じてセッションの有効時間を設定できます。
Kerberos には、サーバー、クライアント、およびキー配布センター (KDC) の 3 つの要素があります。Kerberos には、認証とチケット許可という 2 つの機能があります。ユーザーの ID を認証するために、秘密鍵暗号化が使用されます。ユーザーまたはクライアントが会社のリソースにアクセスする場合は、まず KDC に対して認証を行う必要があります。KDC には、認証サーバーとチケット許可サーバーがあります。
ユーザーは AS に承認要求を送信し、AS はクライアントにチケット交付チケット (TGT) を発行します。クライアントは、チケット交付サーバー (TGC) に対して、TGT とともに 2 回目の承認呼び出しを行います。TGS はターゲット サーバーにキーを送信し、クライアントにトークンを付与します。次に、クライアントはトークンを使用してターゲット サーバーを呼び出し、ターゲット サーバーは TGS によって共有されたキーを使用してクライアントを認証します。したがって、ユーザー名やパスワードは共有されず、ユーザーは認証されます。
- 軽量ディレクトリ アクセス プロトコル (LDAP): LDAP は、Active Directory (AD) などのディレクトリ サービスと通信するために使用されるプロトコルです。Lightweight Directory Access Protocol (LDAP) を使用する場合、2 つのオプションがあります。それは、シンプルな認証と、セキュリティ レイヤーを使用したシンプルな認証です。
a.) シンプル認証: LDAP のシンプル認証では、認証のためにサーバーに BIND 要求を送信するためのログイン資格情報 (ユーザー名とパスワード) に依存します。これを実現するには、匿名認証、認証されていない認証、名前/パスワード認証の 3 つの方法があります。
b.) 安全なレイヤーによるシンプルな認証: SASL は、認証に Kerberos などの他のセキュリティ レイヤー フレームワークを使用できます。認証プロセスには追加のセキュリティ レイヤー アプローチが使用され、アプリケーションでサポートされているプロトコルに依存しません。
Active Directory (AD) 認証を使用する利点
Active Directory ドメイン サービス (AD DS) の主な利点は次のとおりです。
- 集中化されたリソースとセキュリティ管理 - Active Directory (AD) 認証は、管理者がネットワーク リソースとセキュリティ オブジェクトを管理および保護するための集中的な場所を提供します。Active Directory 管理は、組織モデル、ビジネス モデル、または管理対象の機能の種類に基づいて行うことができます。
- グローバルリソースへの単一アクセスポイント - Active Directory (AD) 認証では、ユーザーを 1 回識別して認証するだけで済みます。このプロセスが完了すると、ユーザーは 1 回サインオンするだけで、Active Directory で割り当てられた役割と権限に基づいて、自分が承認されているネットワーク リソースにアクセスできます。
- 簡素化されたリソース割り当て - ファイルと印刷リソースをネットワーク上で公開できるようにすることで、Active Directory (AD) 認証によりリソースの割り当てが簡素化されます。ユーザーは、オブジェクトを公開した後、Active Directory データベースで目的のリソースを検索することで、ネットワーク リソースに安全にアクセスできます。
miniOrange を使用した Active Directory 認証
miniOrangeは、Active Directory、LDAP、OpenLDAP、OpenDSなどの外部ディレクトリからのユーザー認証をサポートしています。クラウドアプリケーションとオンプレミスアプリケーションの両方に対応した、シンプルで使いやすいディレクトリ統合ソリューションを提供しています。このオンデマンド統合サービスにより、ユーザー認証、ユーザープロビジョニング、デプロビジョニング、およびアプリケーション使用状況レポートが可能になります。miniOrangeのディレクトリ統合はセットアップが簡単であるという点が、このサービスの重要な特徴です。miniOrangeは数千ものアプリケーションをサポートし、統合ディレクトリ内のユーザー向けにシングルサインオン(SSO)メカニズムも提供しています。
ワークフロー
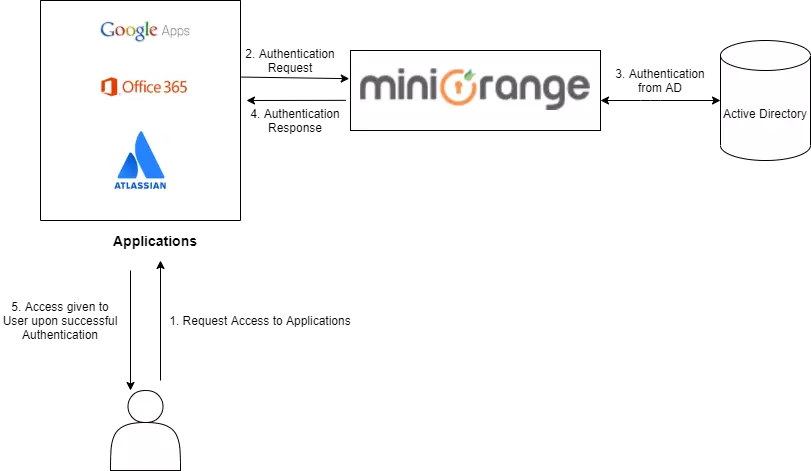
- ユーザーは、アプリケーションからリソースにアクセスするための要求を送信します。
- アプリケーションは miniOrange に認証要求を送信します。
- miniOrange は認証要求を Active Directory に転送します。
- Active Directory は、miniOrange を介してアプリケーションに応答を送信します。この応答には、ユーザーの情報と認証ステータスが含まれており、これに基づいてユーザーにリソースへのアクセス権が付与されます。
- 認証が成功すると、ユーザーにはリソースへのアクセス権が付与されます。
Active Directory (AD) 認証を設定するには、こちらの手順に従ってください。
Active Directory での認証には、ユーザー名とパスワードの検証以上のものが必要です。miniOrange AD 認証には、次のコンポーネントが含まれます。
セルフサービスパスワードのリセット
miniorange が提供する AD 認証サービスの最初のコンポーネントは、セルフサービス パスワード リセットです。これにより、ユーザーは管理者やヘルプ デスクの介入なしに自分のパスワードを変更またはリセットできます。ユーザーがパスワードを忘れた場合、miniOrange ソリューションを使用して新しいパスワードを生成できます。
- パスワードの変更 - ユーザーが自分のパスワードを知っているが、それを新しいものに変更したい場合。
- パスワードのリセット - パスワードを忘れたなど、ユーザーがサインインできない場合、パスワードをリセットします。パスワードをリセットするには、さまざまな方法があります。
- 登録したメールアドレスに送信されたリンクを介してパスワードをリセットします。
- パスワードを変更するためのリンクが登録された電話番号に送信されます。
- ユーザーは、パスワードを変更するために、すでに設定されているセキュリティの質問に答えるなど、何らかの認証を実行する必要があります。
- ユーザーがセルフサービス パスワード リセットを使用してパスワードを更新またはリセットすると、そのパスワードも Active Directory 環境に書き戻されます。パスワード ライトバックにより、ユーザーの更新された資格情報がオンプレミスのデバイスやアプリケーションですぐに使用できるようになります。
AD多要素認証
minorangeが提供するAD認証サービスの2つ目の構成要素はMFAです。MFA (多要素認証)とは、ユーザーが特定のリソースにアクセスするために、複数の要素を追加で提供する必要がある認証方式です。ここでいうリソースとは、ウェブサイト、アプリケーション、ネットワーク、VPNなどを指します。
多要素認証(MFA)は、ユーザー名とパスワードの入力を求めるだけでなく、追加の認証要素(ワンタイムパスワード、プッシュ通知、指紋認証など、15種類以上のMFA方式)を追加することで、フィッシングやマルウェアなどのサイバー攻撃者の活動を間接的に阻止し、高いレベルの安心感とセキュリティを提供します。簡単に言えば、システムやオンラインサービスが、あなたが取得しようとしているデータサービスを取得する権利を持っているかどうかを判断する前に、あなたは自分の身元を複数回確認する必要があるということです。
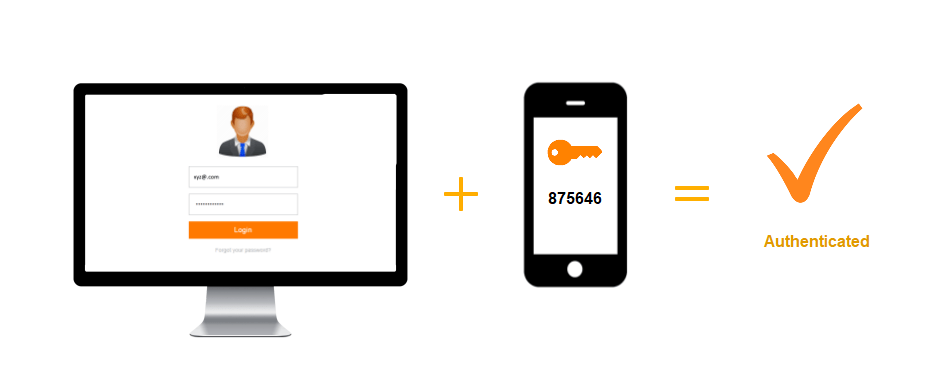
MFA を使用する目的は、階層化された防御を構築して、1 つの要素 (ユーザー名とパスワード) が盗まれた場合でも、または標的のサイバー攻撃者が実際の標的デバイスに侵入する前に、少なくとももう 1 つの障壁を乗り越えられるようにすることです。
パスワードなしの認証
miniorangeが提供するAD認証サービスの最も優れた機能の一つは、パスワード不要の認証です。ユーザーはパスワードを覚える必要なく、パスワード不要の接続でログインできます。アプリケーションにログインするには、ユーザー名を入力し、ワンタイムパスワード(OTP)を入力するかプッシュ通知を受け取ることで2要素認証を完了するだけです。これにより、ユーザーはどこからでも簡単かつ便利にサインインしてデータにアクセスできます。
パスワードは、ユーザーがパスワードを再利用したり、他のユーザーと共有したりできるため、大きな脆弱性でもあります。攻撃者は 2 要素認証方法を簡単に複製することはできません。miniOrange は、パスワードレス方式を使用してネイティブに認証する方法を提供し、ユーザーのサインイン エクスペリエンスを簡素化し、攻撃のリスクを軽減します。
さらなる参考文献


