こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×miniOrange SSOソリューションを使用すると、単一のログイン認証情報を使用して、Atlassian Jira Cloudアプリケーションへのアクセスを完全に制御し、企業向けのAtlassian Accessを利用できます。既存のIDプロバイダー(IDP)またはAD認証情報を使用して、Atlassian Jira Cloudアカウントにシングルサインオン(SSO)することで、セキュリティを強化できます。
miniOrange の Atlassian Jira Cloud SSO ソリューションは、単一のログイン認証情報を使用して、複数の Atlassian アプリケーション (Jira、Confluence、Bitbucket、Bamboo、Fisheye) やその他のオンプレミスおよびクラウド アプリケーションへの安全なシングル サインオン アクセスを提供します。 miniorange のアイデンティティ プロバイダー (IDP) サービスを使用すると、単一の Jira Cloud ユーザー名とパスワードを使用して複数のアプリケーションに SSO ログインできます。 別の見方をすると、ユーザーがいずれかのサードパーティ アイデンティティ プロバイダー (Active Directory、Okta、Auth0) にいて、既存の IDP 認証情報を使用してユーザーに Atlassian Jira Cloud/Atlassian Access やその他の特定のアプリケーションにログインさせたい場合、安全かつセキュアな方法で簡単に SSO ログインを実行できます。 指定されたセットアップ ガイドに従って、Atlassian Jira Cloud に SAML シングル サインオン (SSO) を統合してください。
Atlassian Access の最初のステップは、管理対象ユーザー アカウントに SAML SSO を適用するためのドメイン検証プロセスから始まります。このプロセスでは、ユーザー アカウントを管理するための有効なドメインを所有していること、および電子メール アドレスに同じドメイン名を使用していることを確認します。
ドメインの検証が完了すると、Jira Software、Jira Service Management (JSM)、Confluence (wiki)、またはその他の Atlassian インスタンスをクラウド上でホストできるようになり、事前に生成されたサイト URL も提供されます。たとえば、検証済みのドメインが acma.com の場合、Jira ホスティング URL は https://acma.com/jira となり、ユーザー アカウントは user1@acma.com となります。そのため、ドメイン検証はインスタンス ホスティングにとって重要なステップであり、Atlassian Cloud で SAML SSO 構成を行うには、ドメイン検証プロセスを実行する必要があります。ドメイン検証の手順については、ドキュメントまたはビデオを参照してください。
Atlassian Access は、Jira Software、Jira Service Management、Jira Work Management、Confluence、Bitbucket などの Atlassian クラウド製品全体に適用される追加のサブスクリプションです。そのため、シングル サインオン (SSO) や Atlassian Access に含まれるすべてのクラウド サービスに必要です。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。

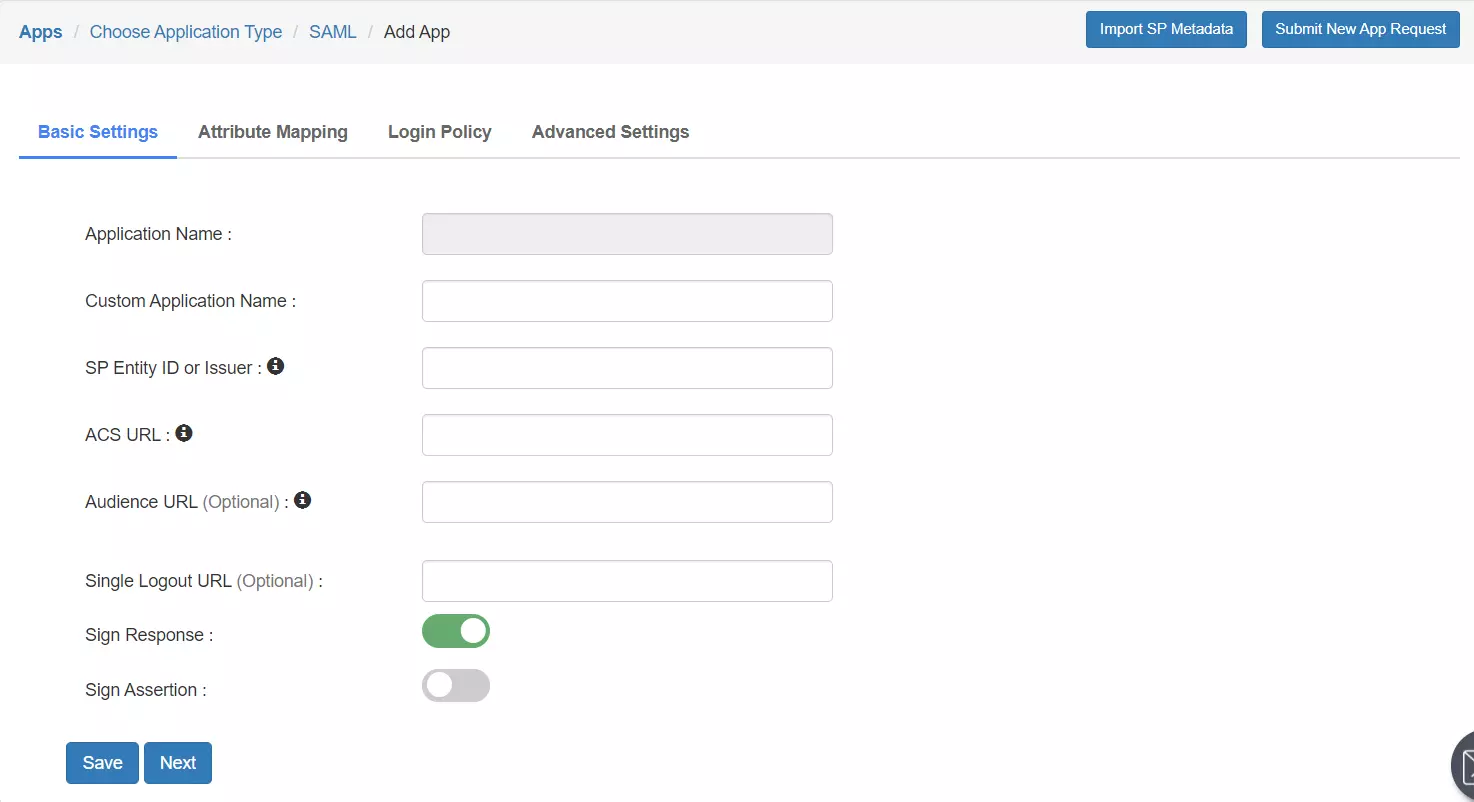
| SP エンティティ ID または発行者: | https://www.atlassian.com/software/jira/a/your_samlname |
|---|---|
| ACS URL: | https://www.atlassian.com/software/jira/a/your_samlname |
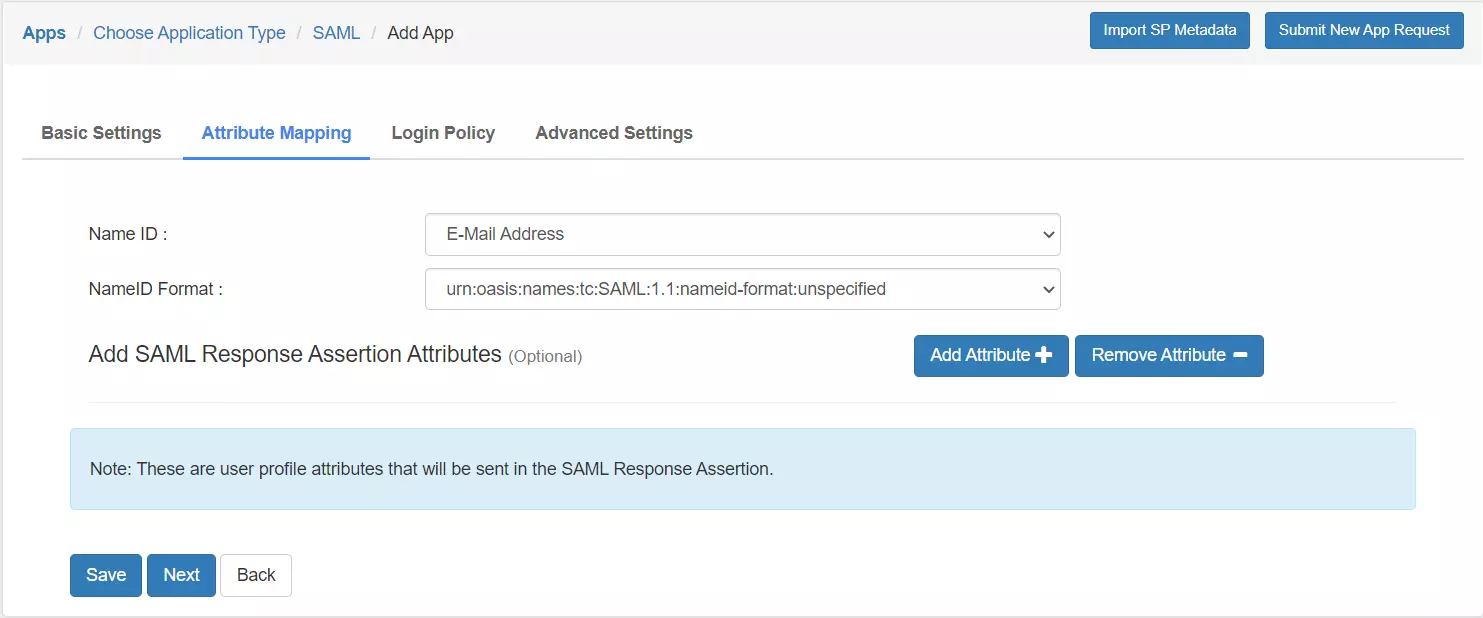
| 名前ID: | Eメールアドレス |
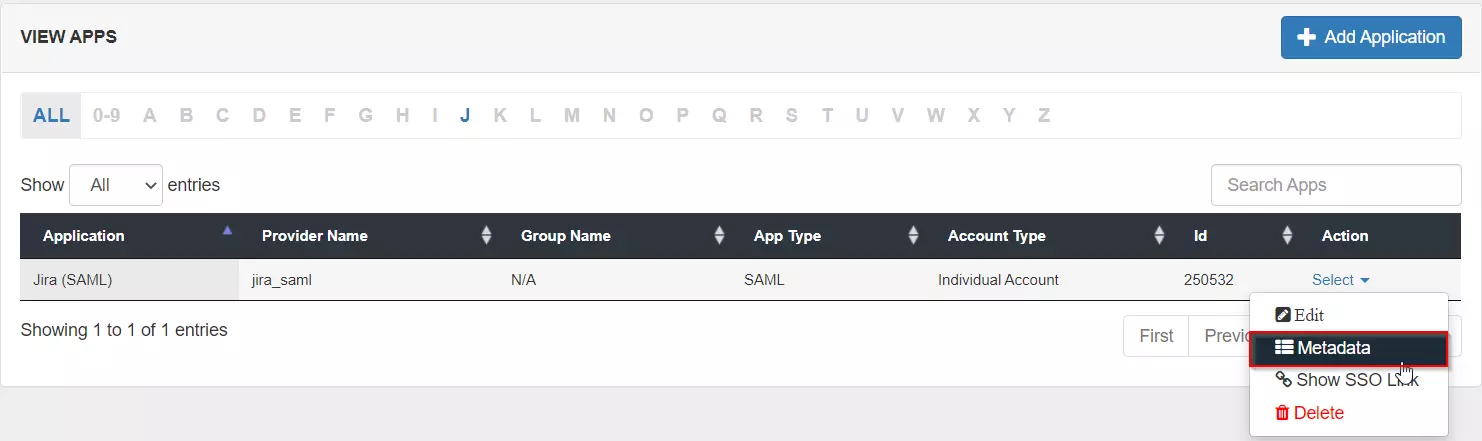
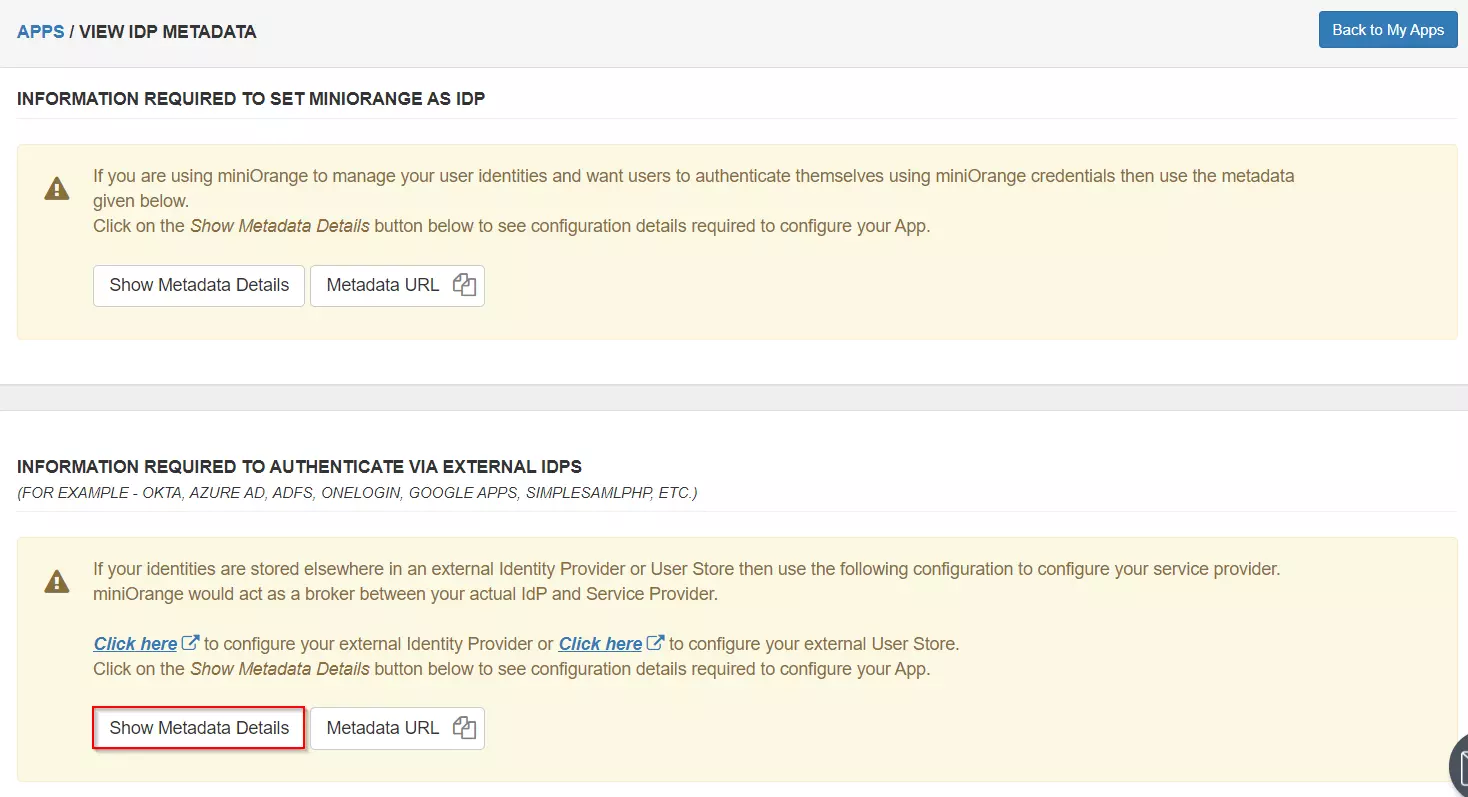
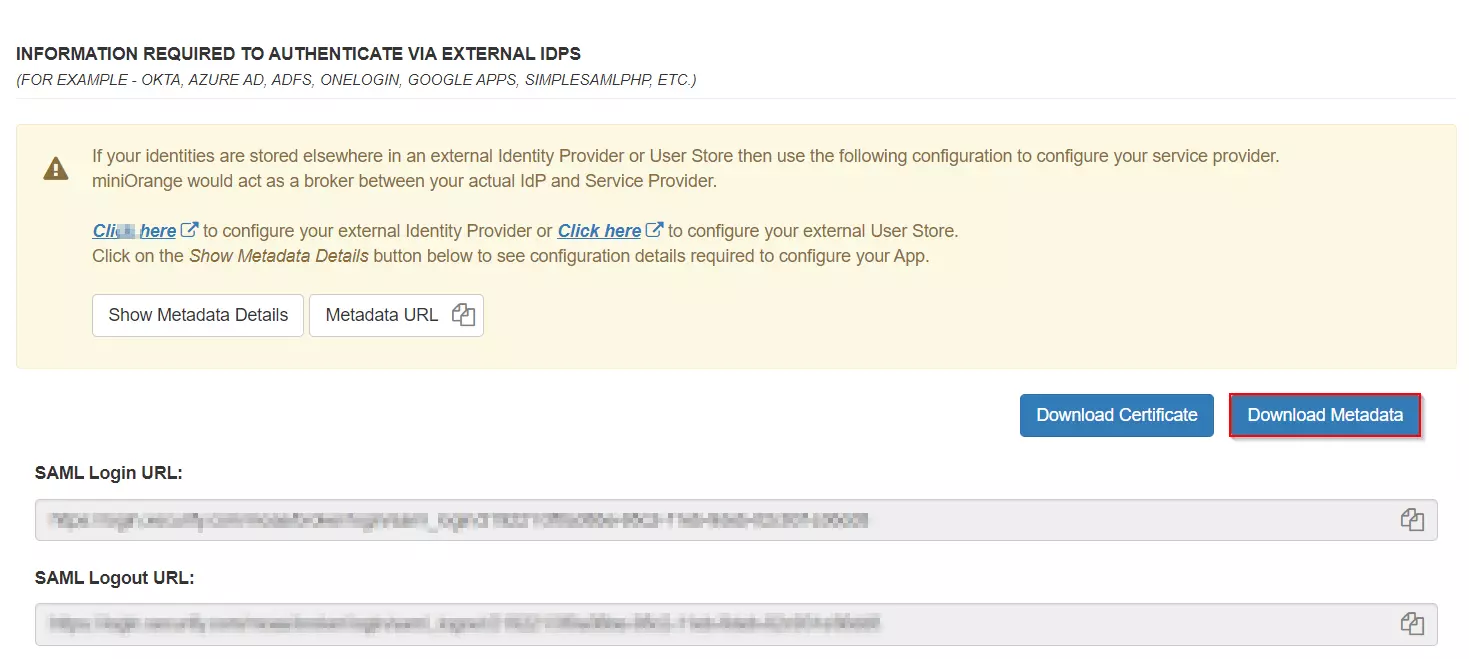
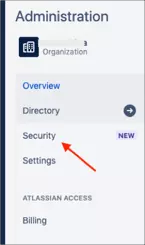
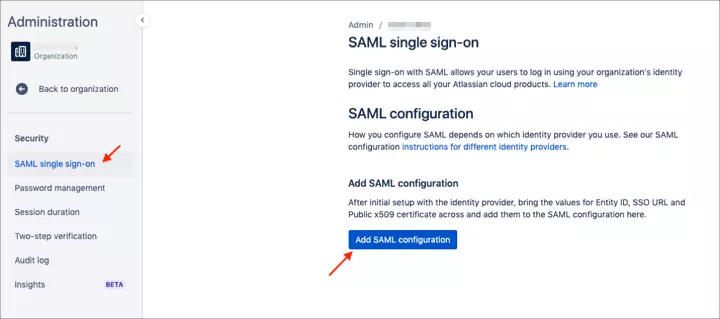
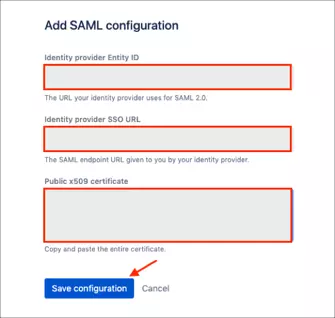
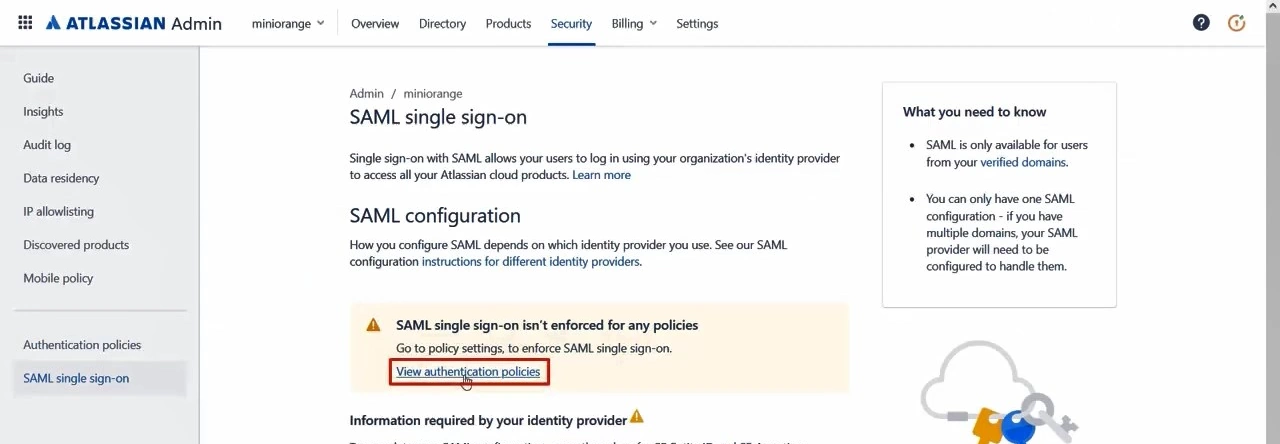
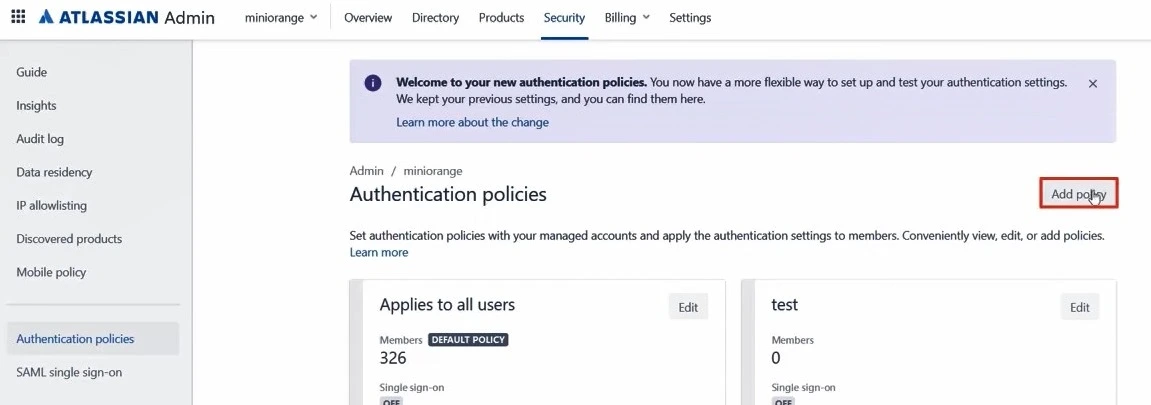
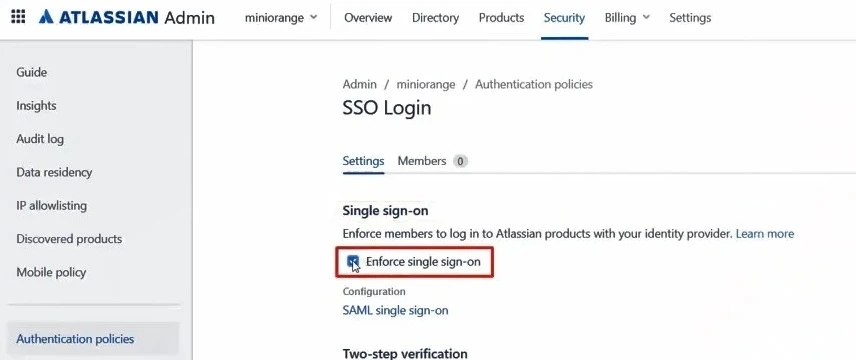
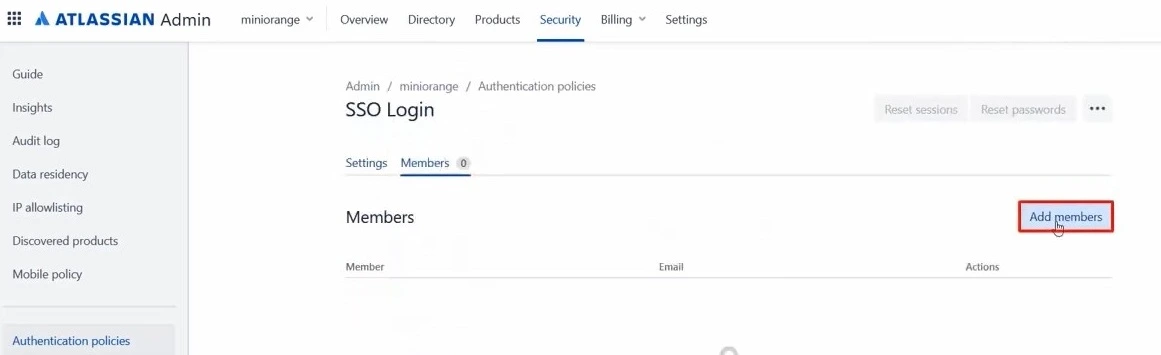
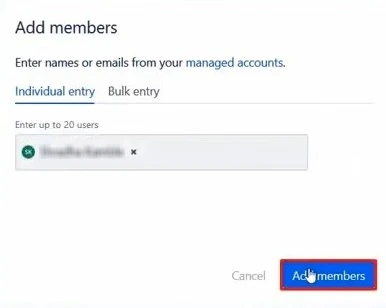
miniOrange IdP を使用して Atlassian Jira Cloud アカウントへの SSO ログインをテストします。
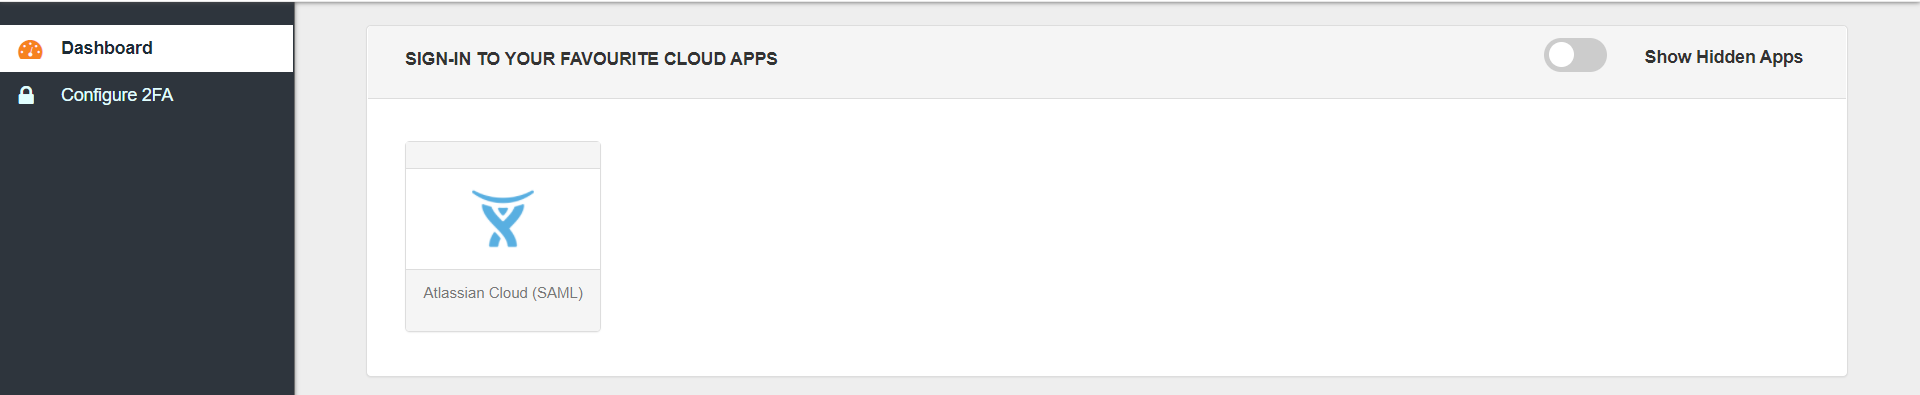
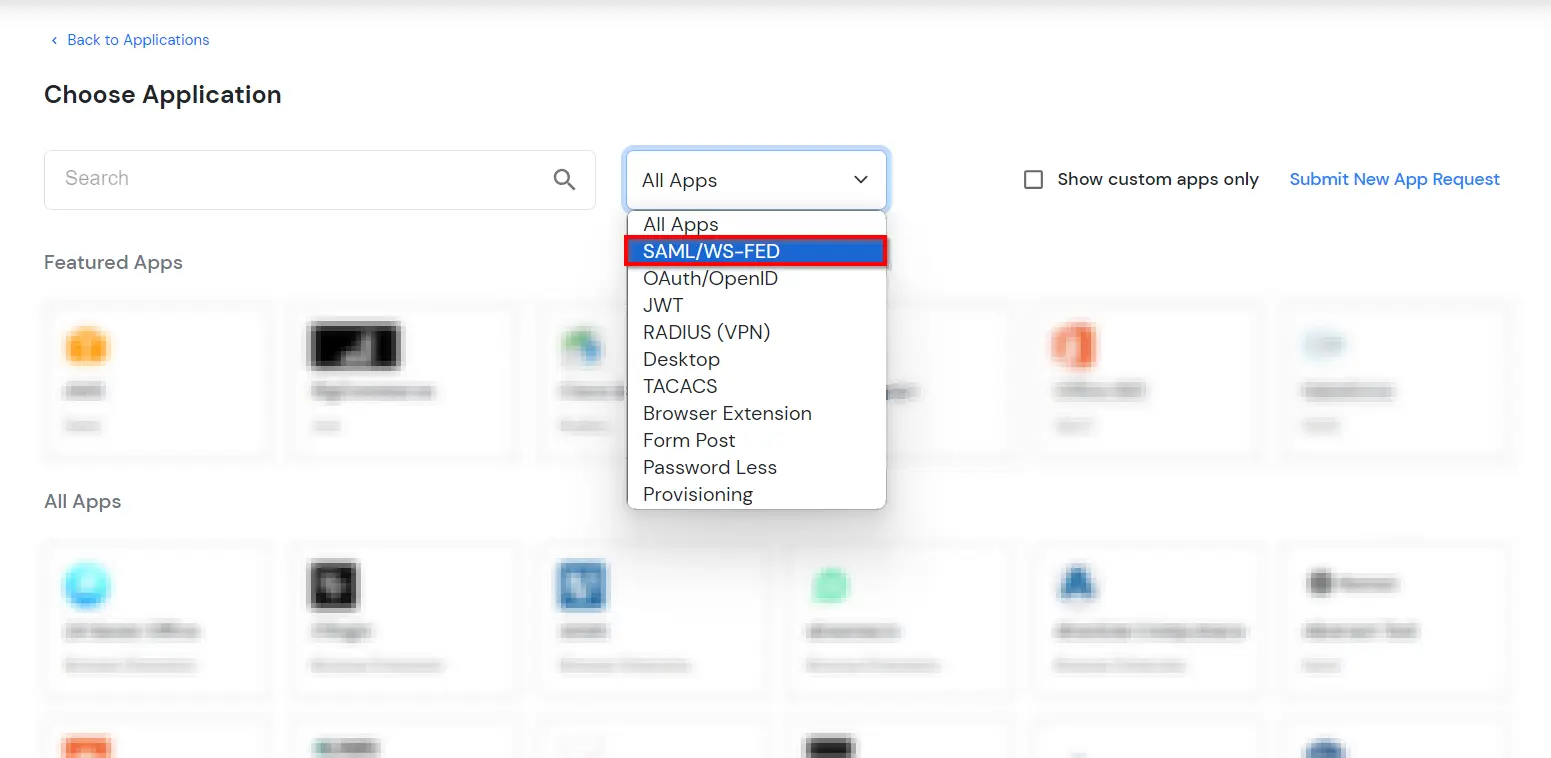
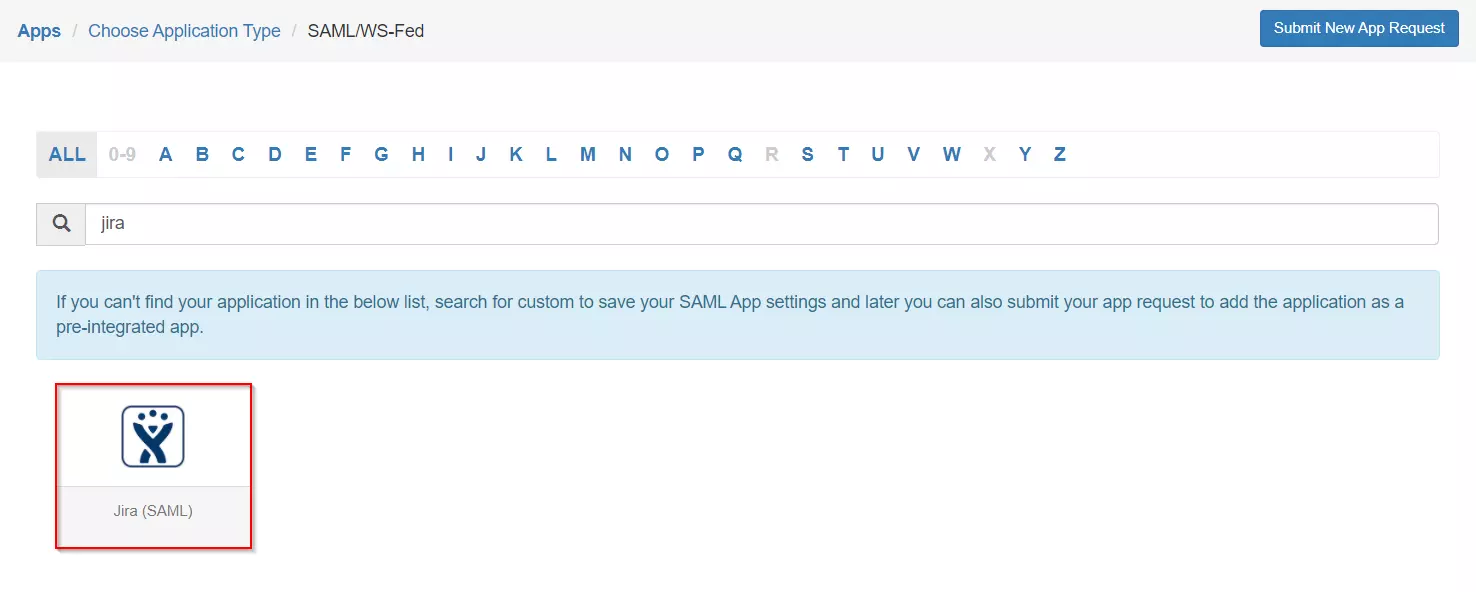
Atlassian Cloudアプリケーションは、SSOプロトコルをサポートするあらゆるIDPと連携して設定できます。Atlassian Cloud SSOの設定手順については、クラウドSSO設定ガイドをご覧ください。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。












以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。
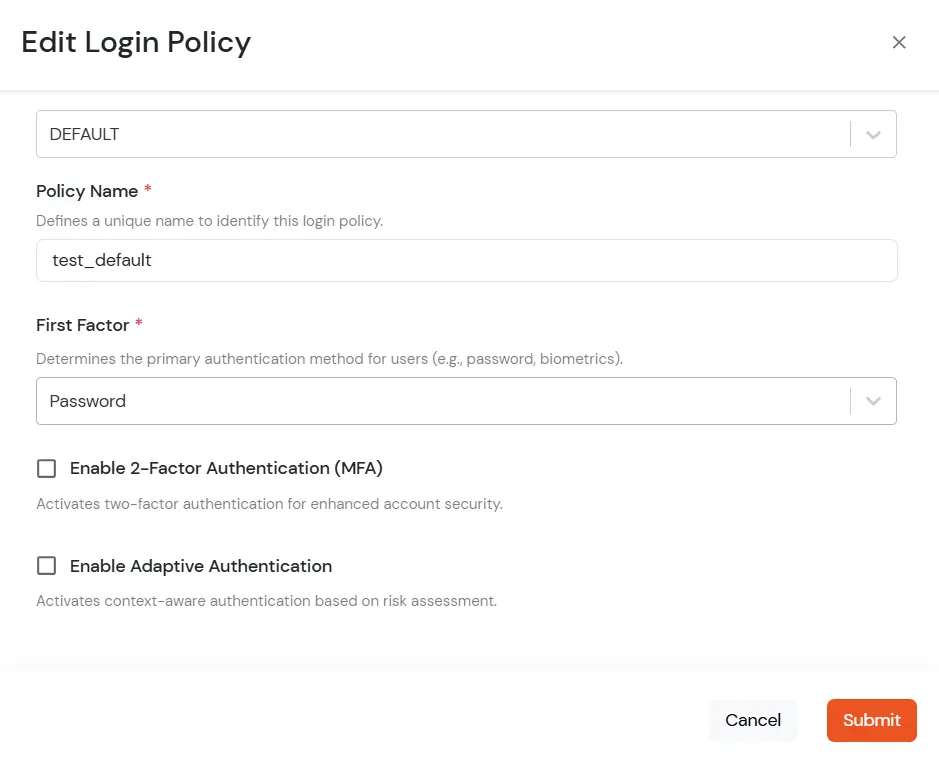
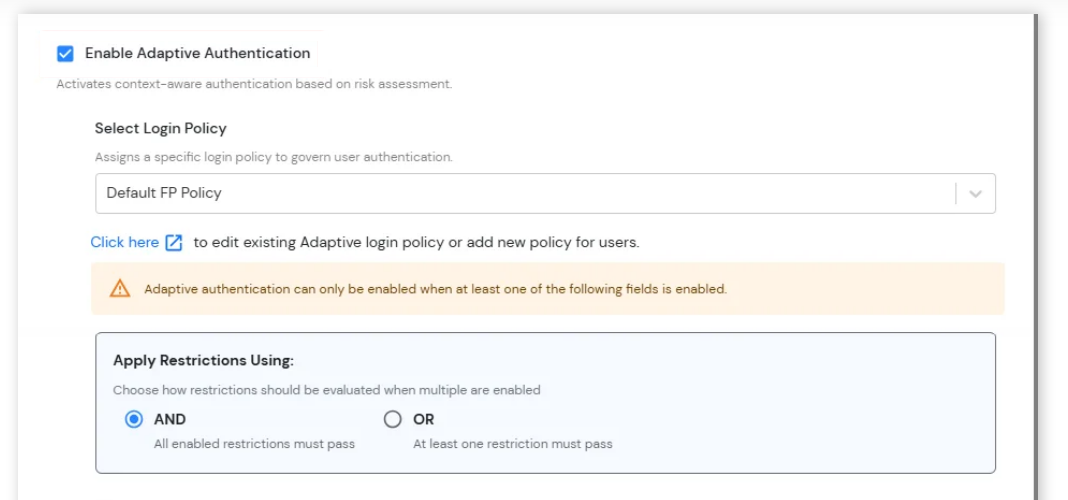
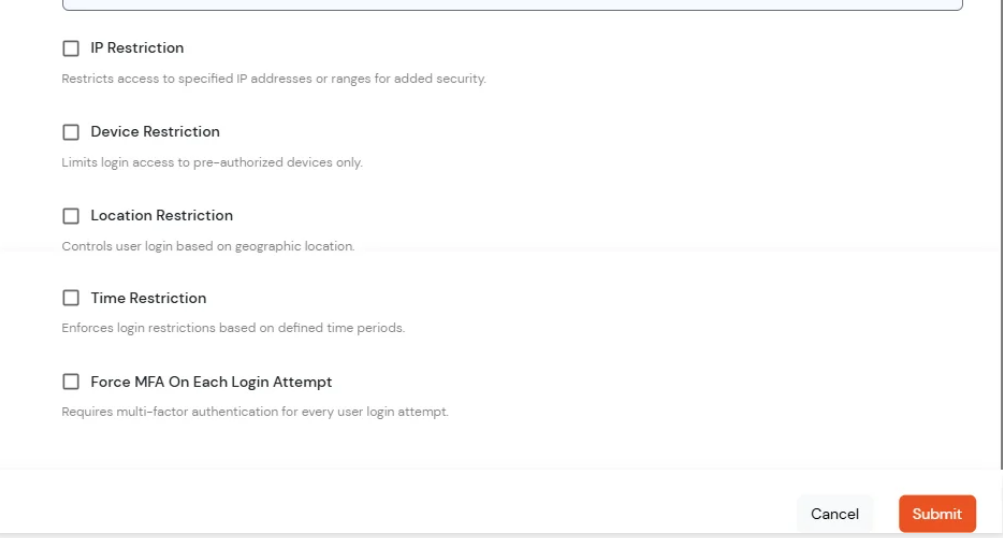
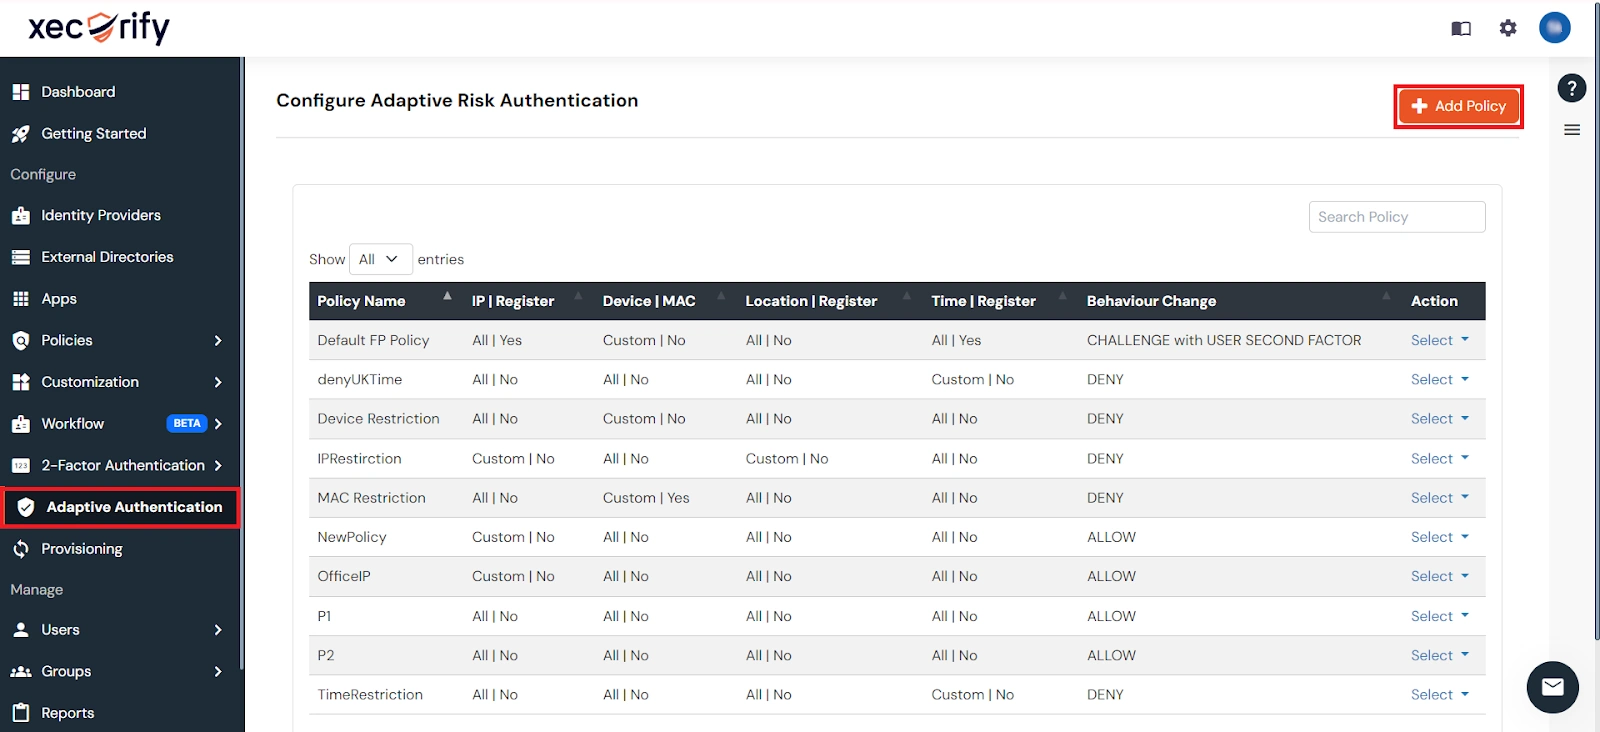
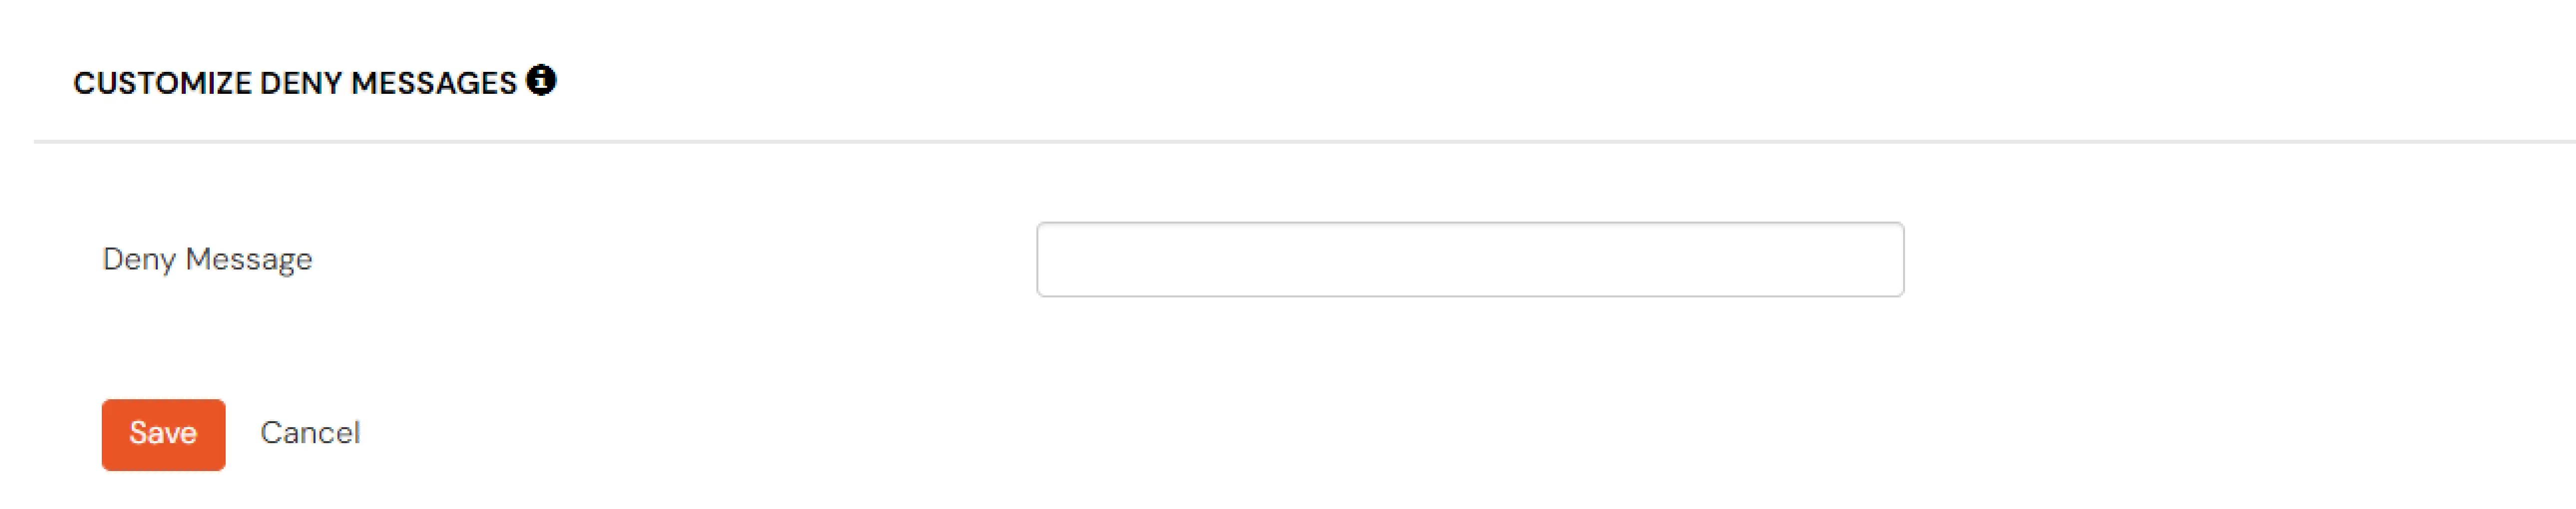
Atlassian Jira Cloud のアダプティブ認証を使用すると、管理者は、IP アドレス、デバイス、場所、ログイン時間などのユーザーログイン条件を評価することで、コンテキストに応じたアクセス ポリシーを適用できます。設定されたポリシーに基づいて、ユーザーはアクセスを許可されたり、追加の検証を求められたり、アクセスを拒否されたりします。管理者は、メール アラートの設定、ユーザー向けのエラー メッセージのカスタマイズ、展開前のポリシー設定の確認、およびアダプティブ認証ポリシーをアプリケーションのログイン ポリシーに割り当てて、セキュリティを強化し、不正アクセスを防止することもできます。
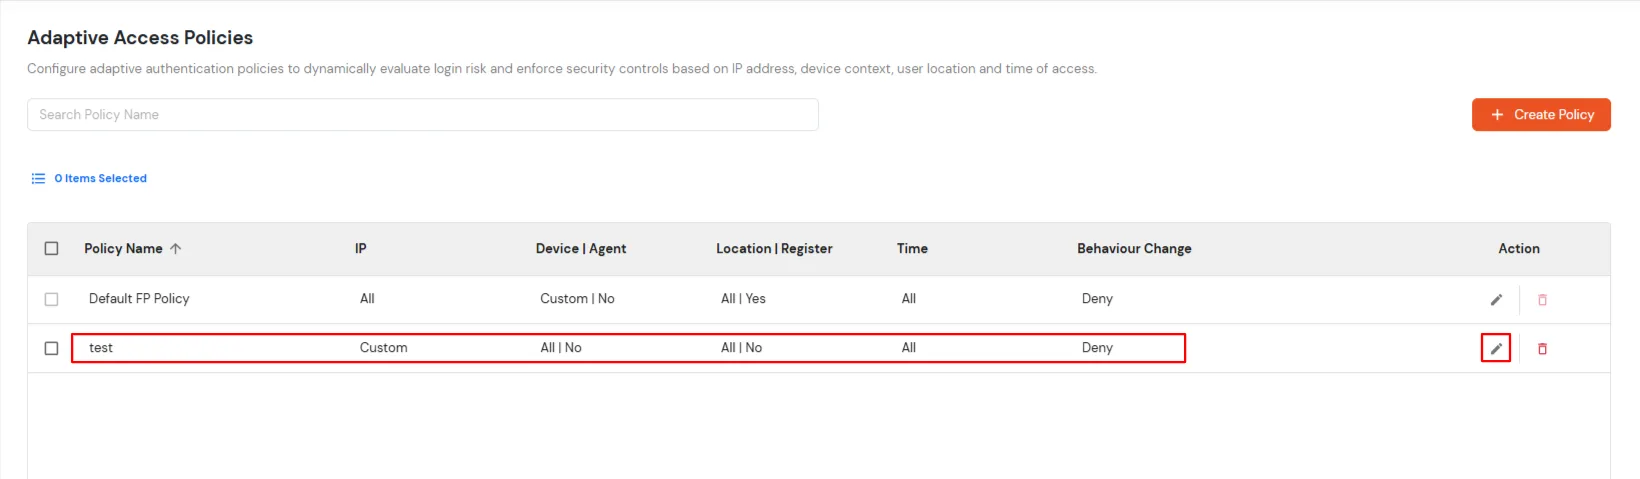
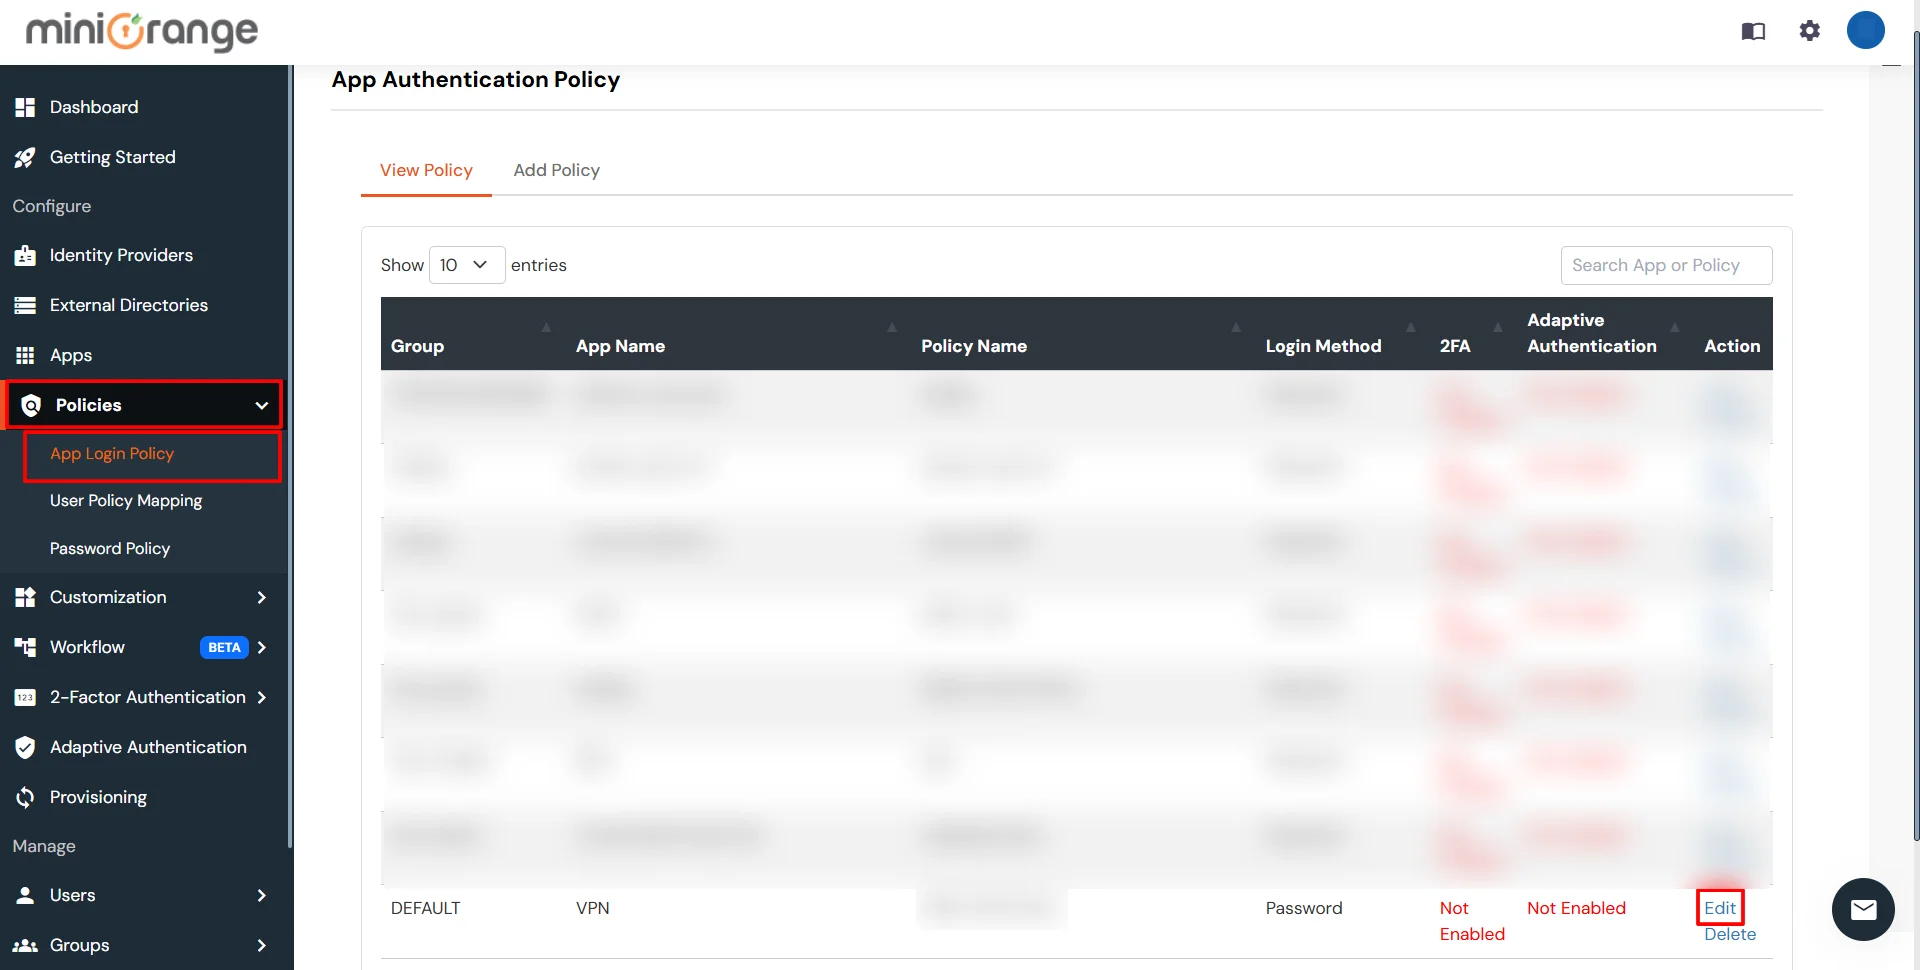
[注:アダプティブ認証セクションは左側のナビゲーションメニューから移動されました。アダプティブ認証ポリシーへのアクセスと管理は、[ポリシー] >> [アダプティブアクセスポリシー] に移動することで行えます。]
A. IPアドレスに基づくアクセス制限によるAtlassian Jira Cloudへのアクセス制限
IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。
IPアドレスに基づく制限を使用したアダプティブ認証は、以下の方法で設定できます。
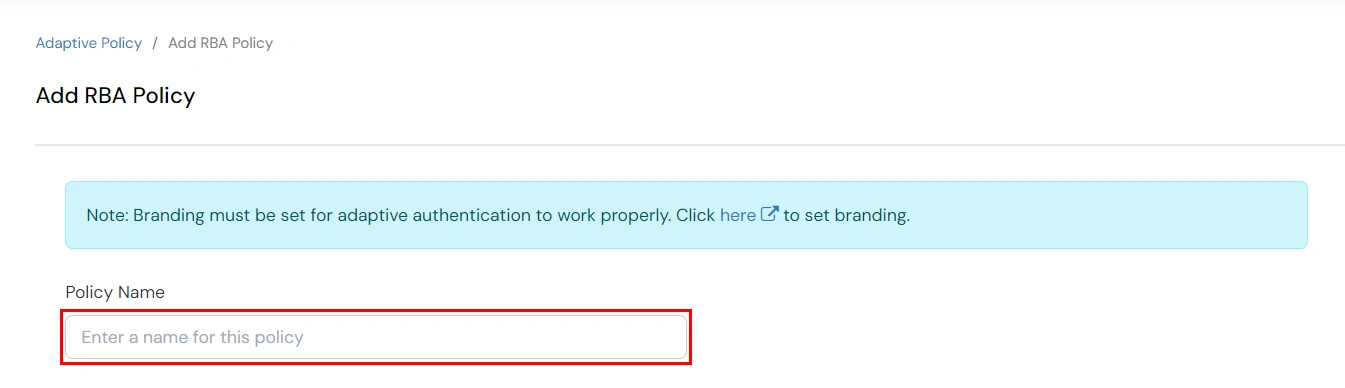
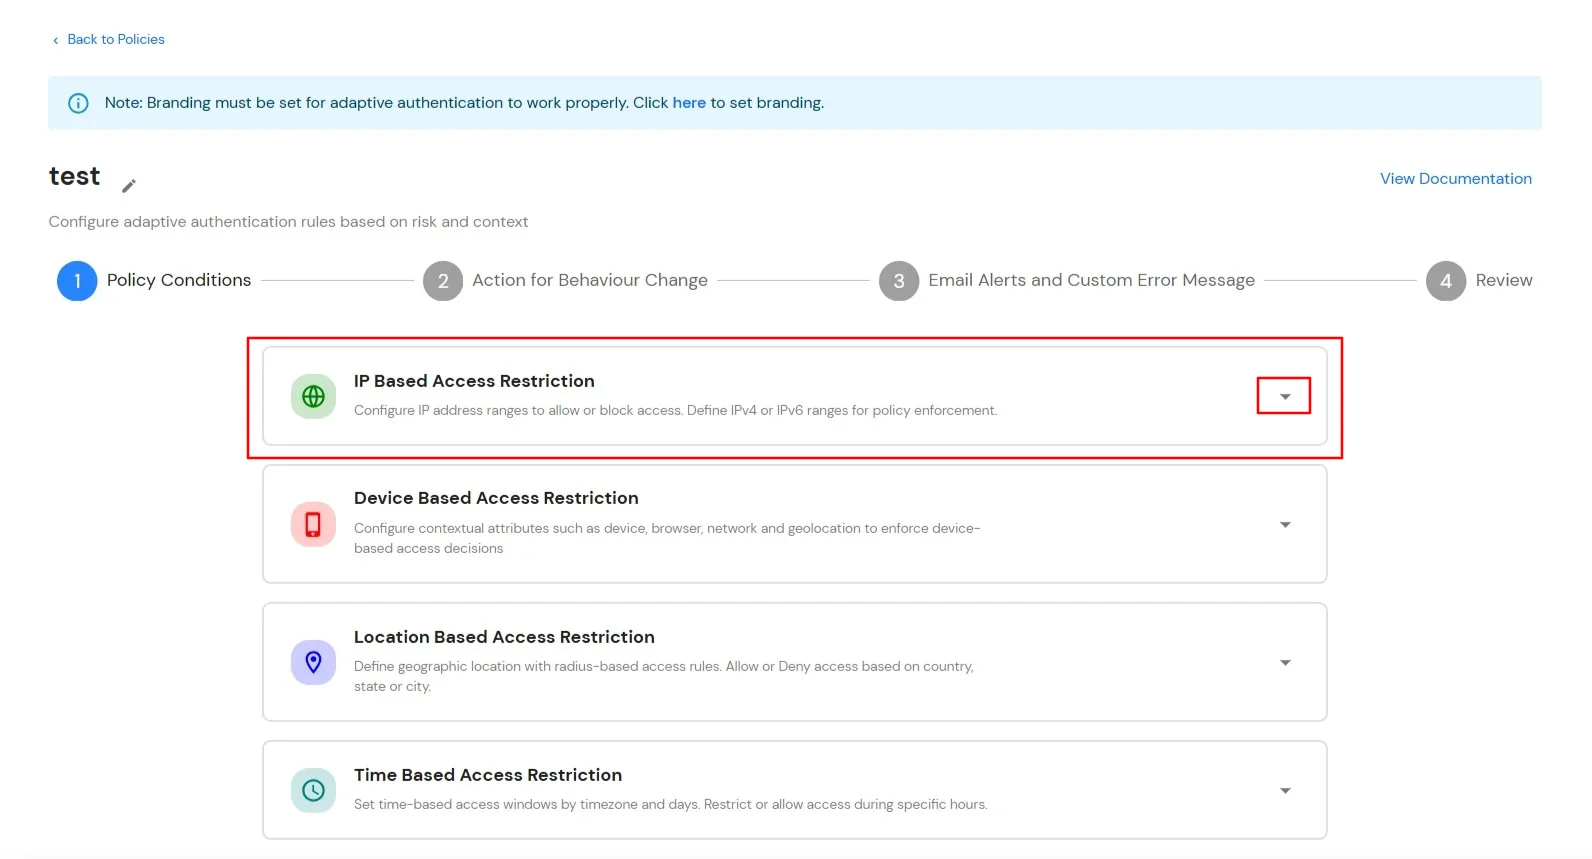
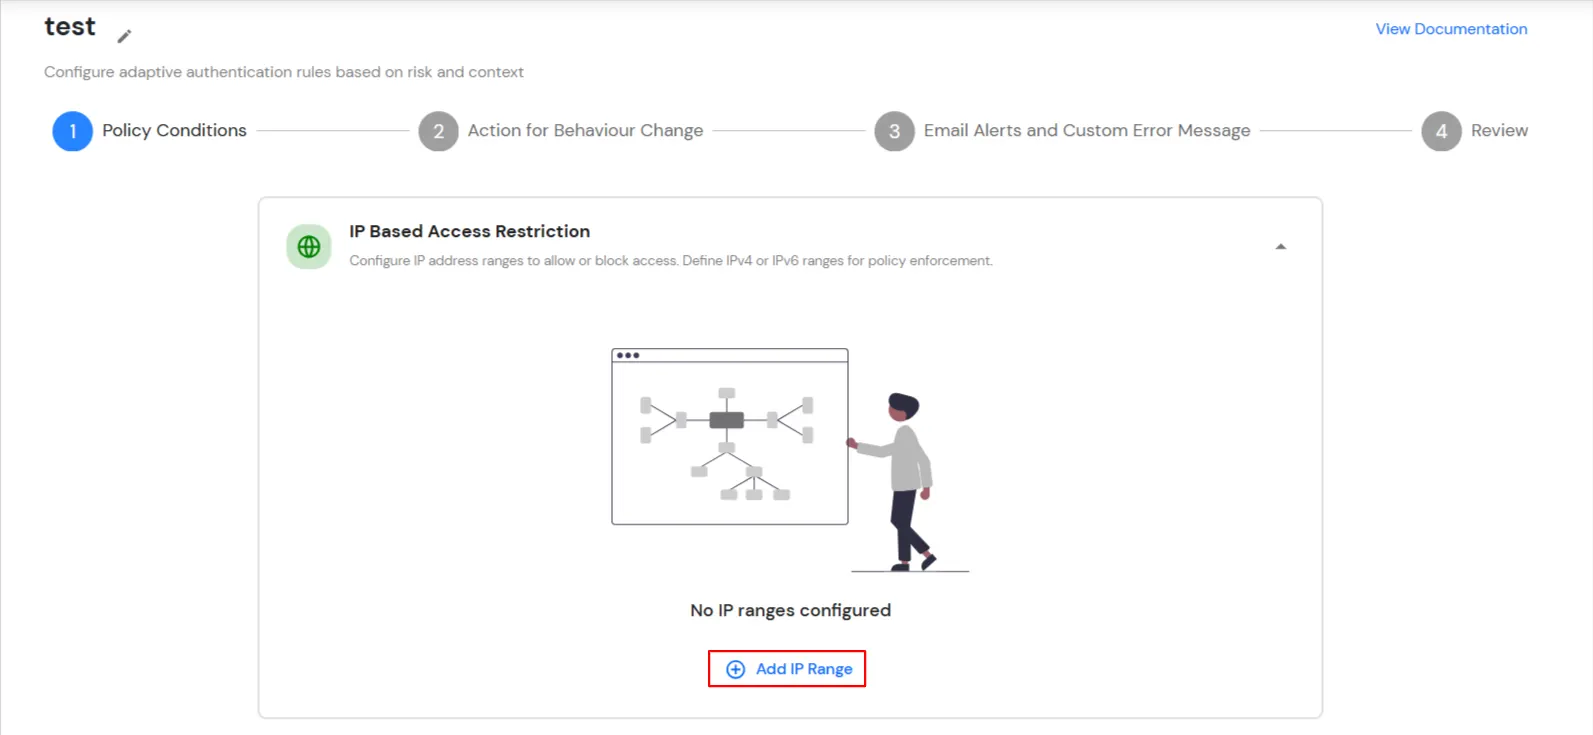
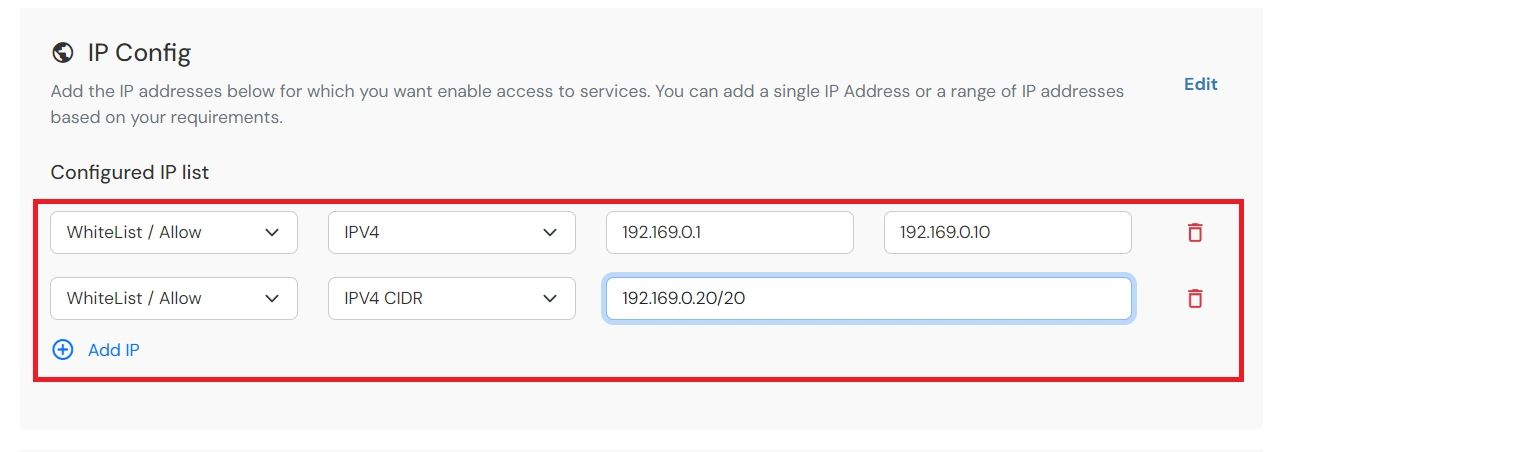
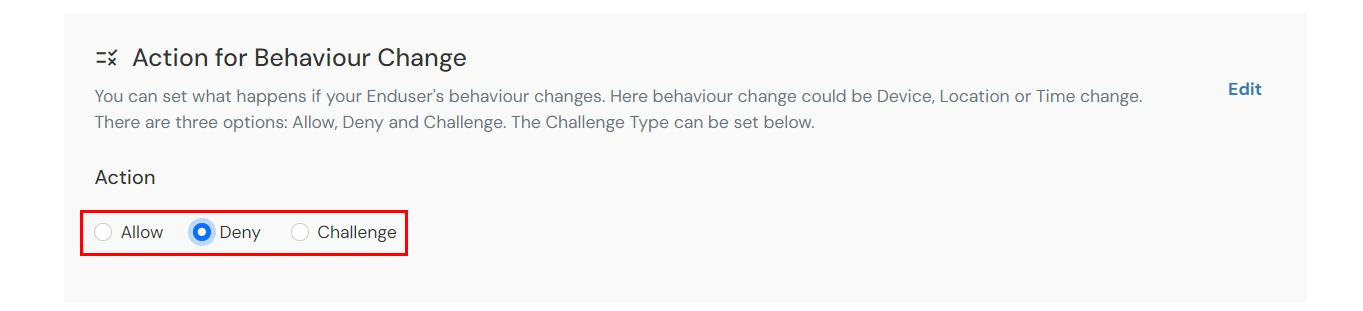
| 属性(オプション) | 詳細説明 |
|---|---|
| 許可する | アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。 |
| 否定する | アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
| 属性 | 詳細説明 |
|---|---|
| ユーザー第2要素 | ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。
|
| KBA(知識ベース認証) | システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。 |
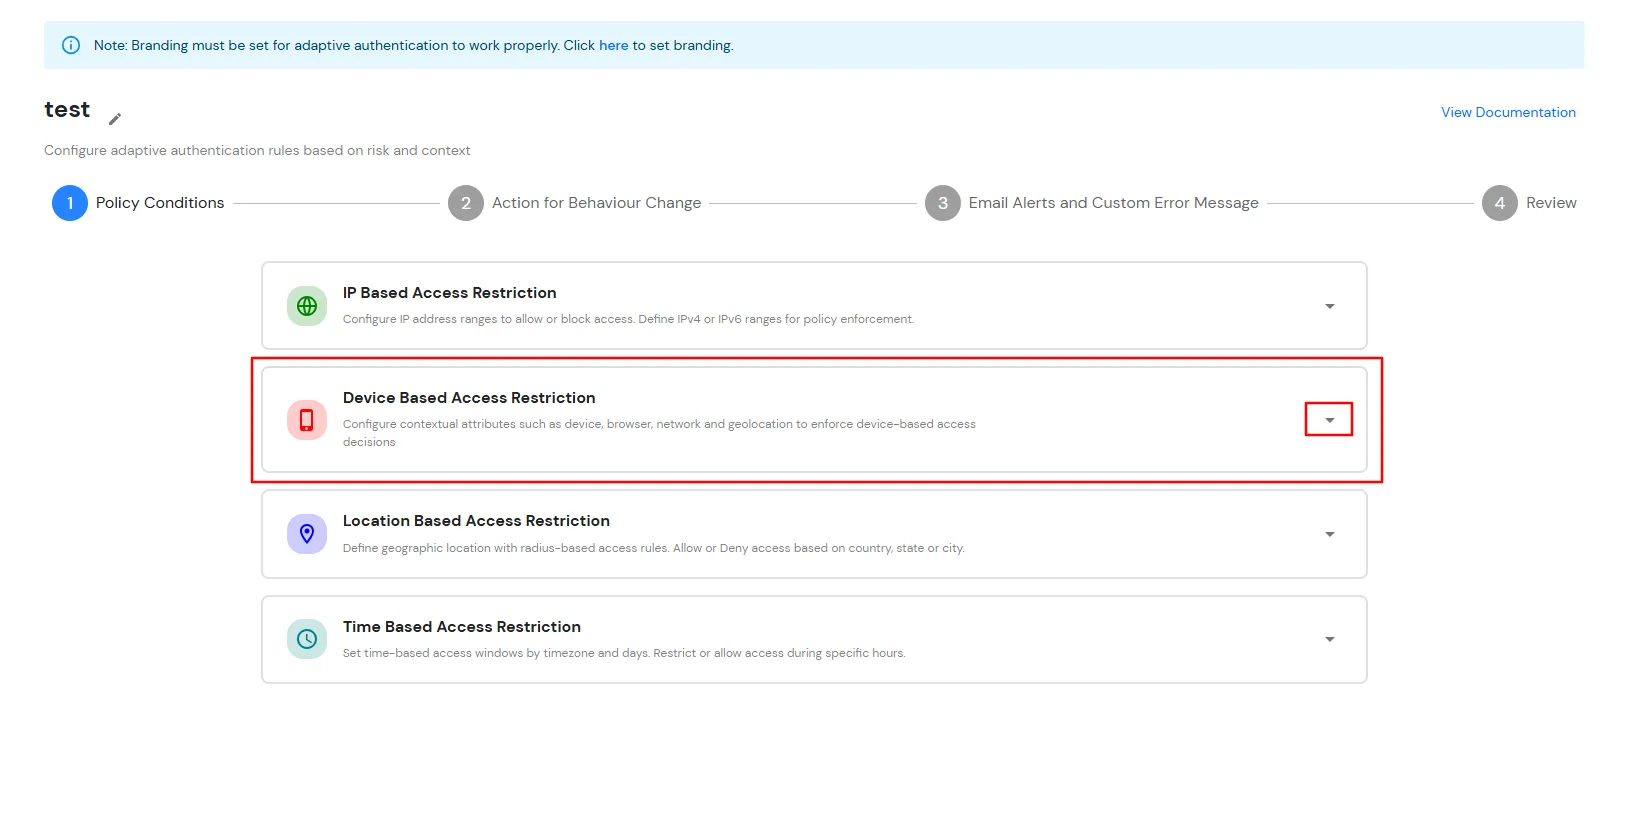
B. デバイスベースのアクセス制限によるAtlassian Jira Cloudへのアクセス制限
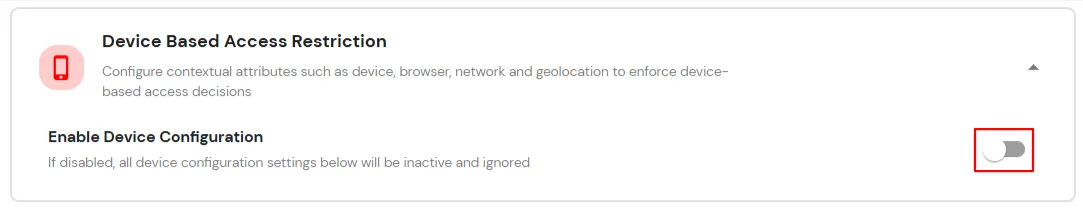
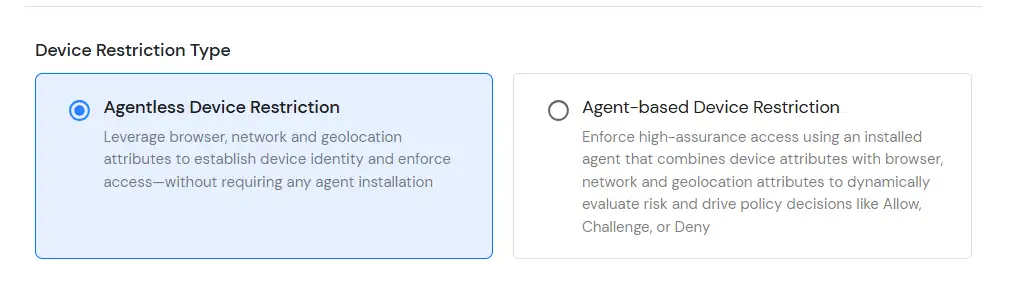
デバイスベースのアクセス制限により、管理者は信頼できる登録済みデバイスに基づいてユーザーアクセスを制御できます。デバイスの識別および検証メカニズムを活用することで、管理者は認証時に使用されるデバイスを評価するポリシーを定義できます。ユーザーがログインしようとすると、デバイスは設定されたポリシーに基づいて評価され、設定された条件に基づいて適切なアクション(許可、チャレンジ、または拒否)が適用されます。
デバイスベースの制限によるアダプティブ認証は、以下の方法で設定できます。
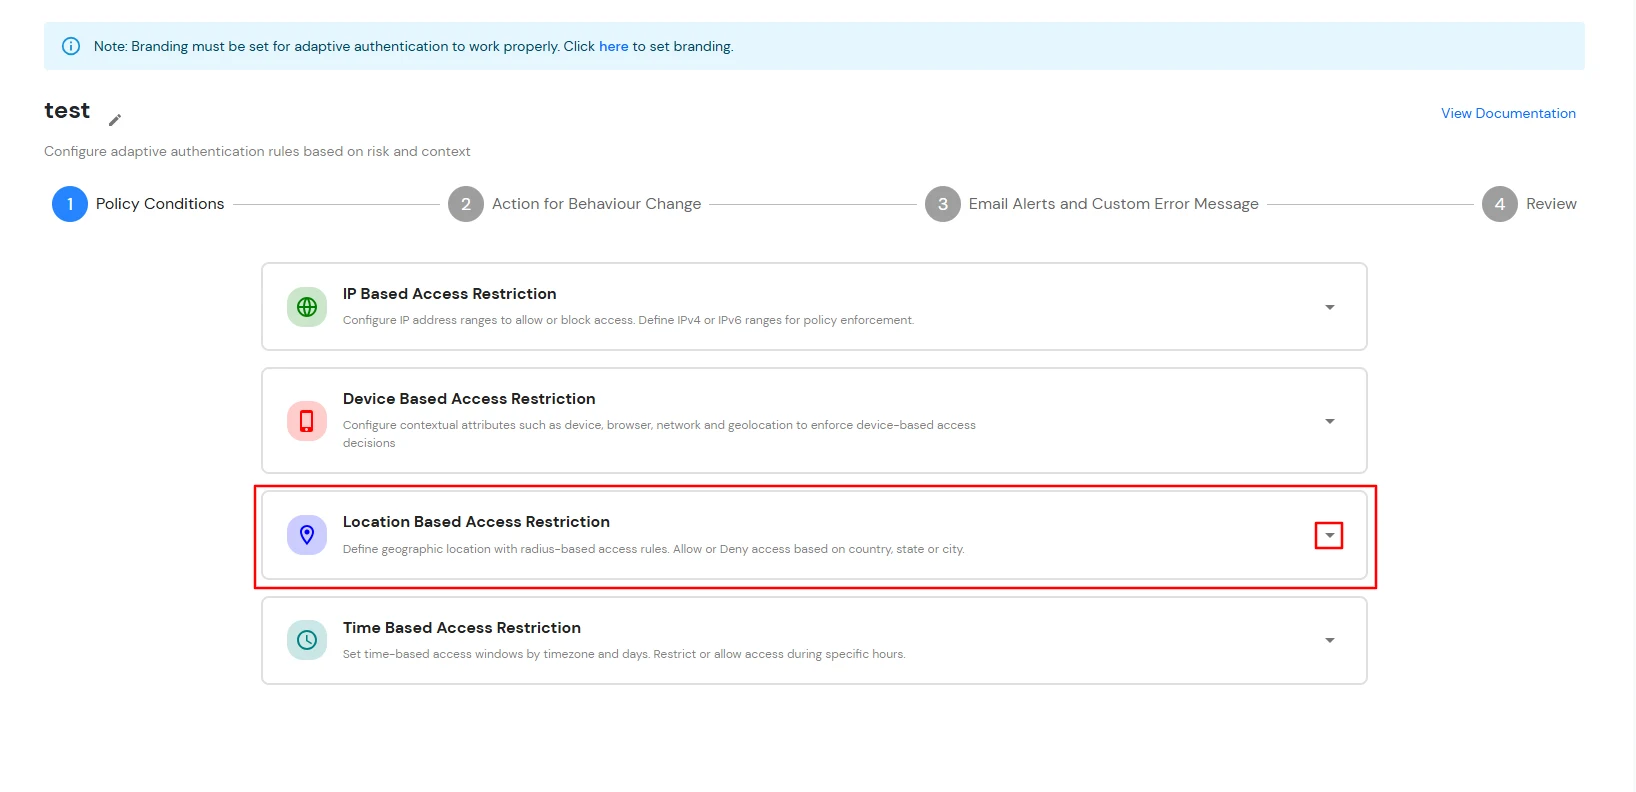
C. 位置情報に基づくアクセス制限によるAtlassian Jira Cloudへのアクセス制限
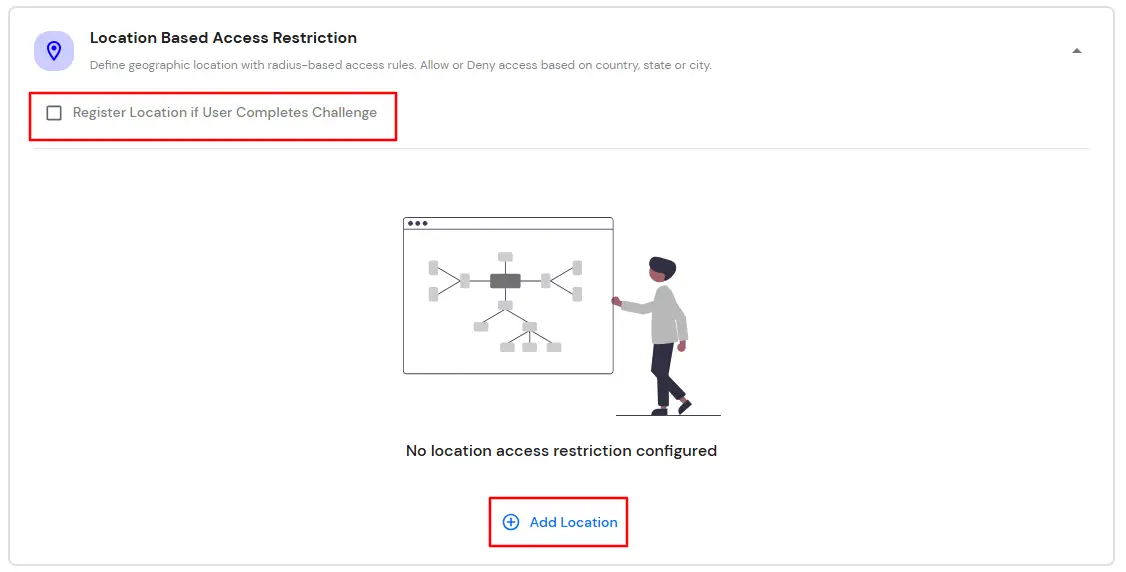
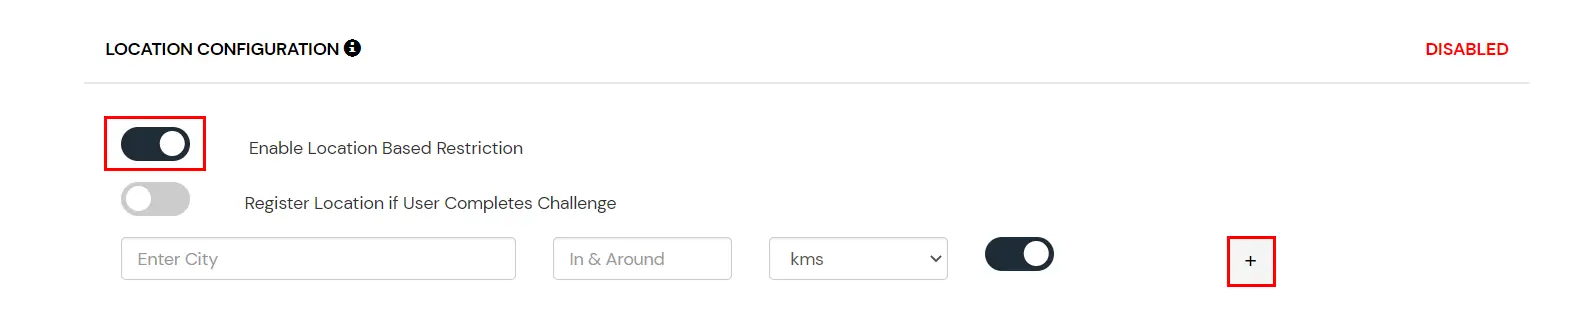
位置情報制限では、管理者はエンドユーザーのログインを許可する場所のリストを設定し、管理者が設定した条件に基づいてログインを拒否します。アダプティブ認証が有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーはログインを許可されるか、認証を求められるか、または拒否されます。
位置情報に基づく制限付きアダプティブ認証は、以下の方法で設定できます。
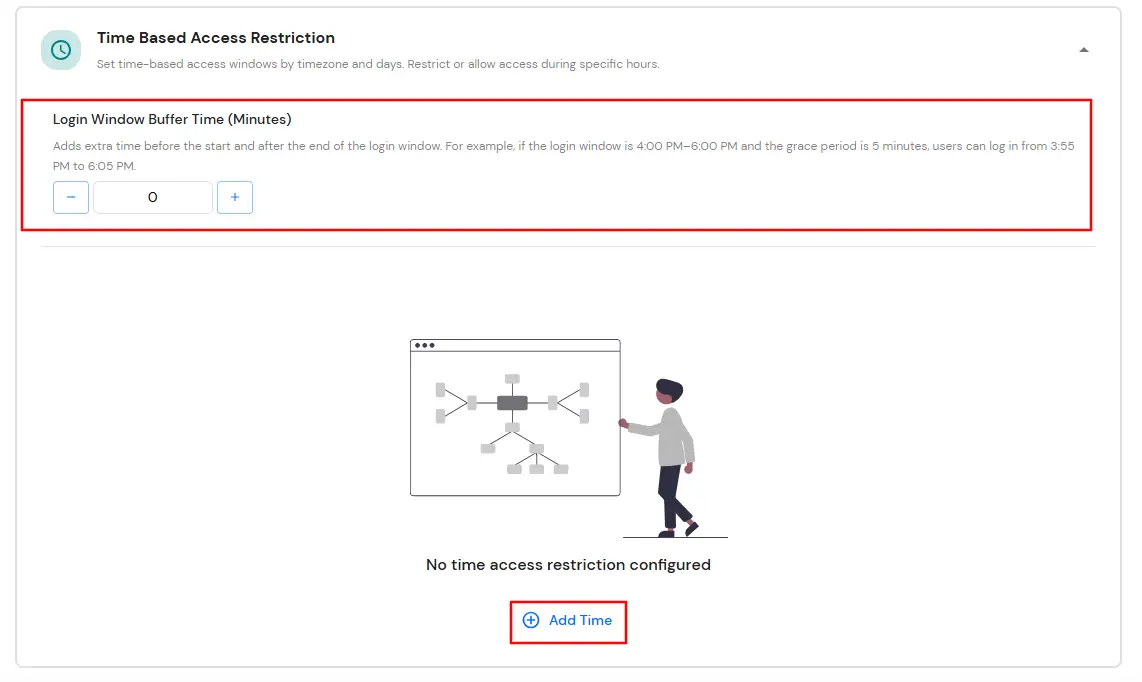
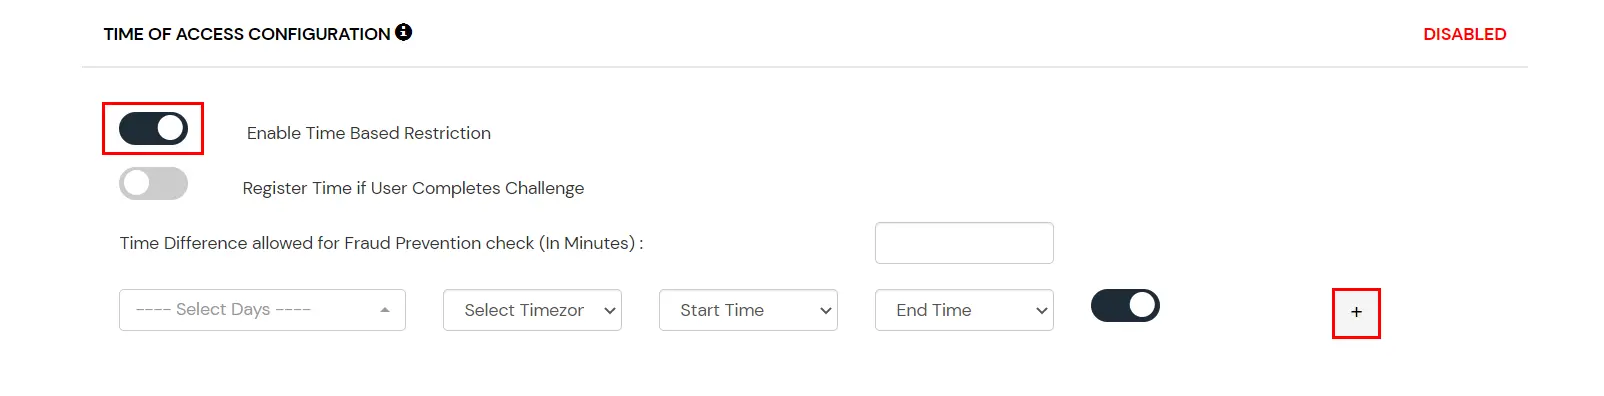
D. 時間ベースのアクセス制限によるAtlassian Jira Cloudへのアクセス制限
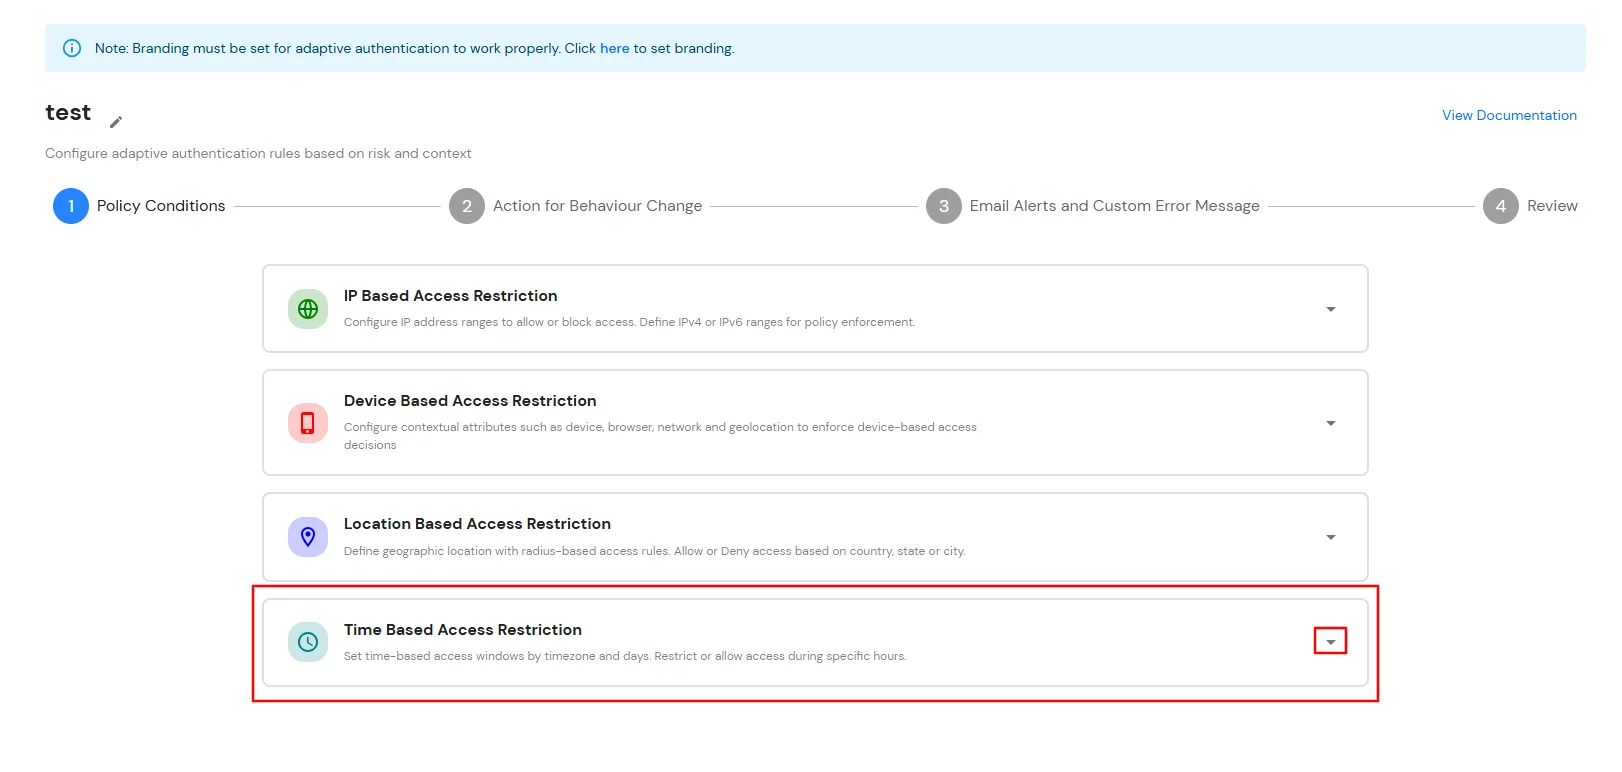
時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのアクセスを許可、拒否、または認証を求めます。エンドユーザーがアダプティブ認証を有効にしてログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、設定に基づいてユーザーのアクセスが許可されるか、拒否されるか、認証を求められます。
時間制限付きアダプティブ認証は、以下の方法で設定できます。
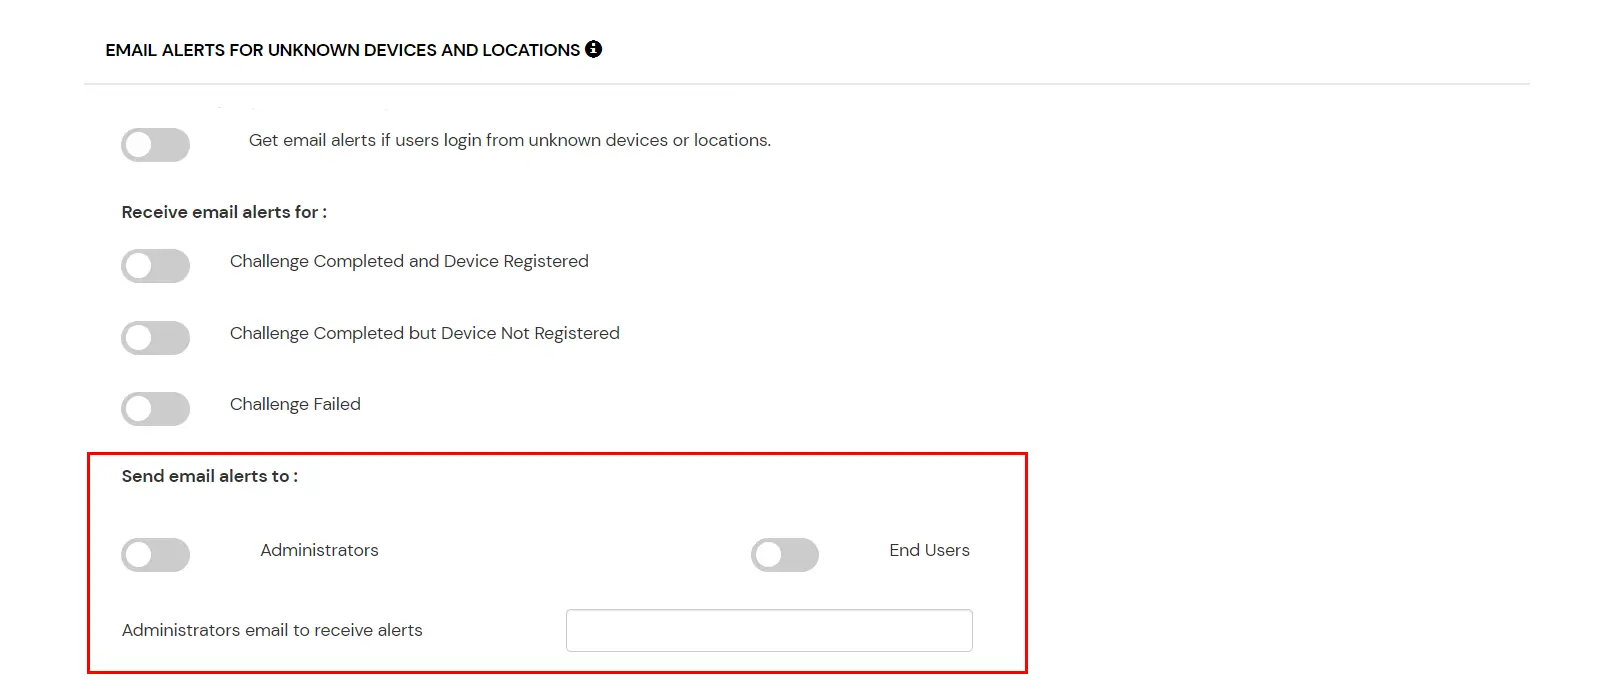
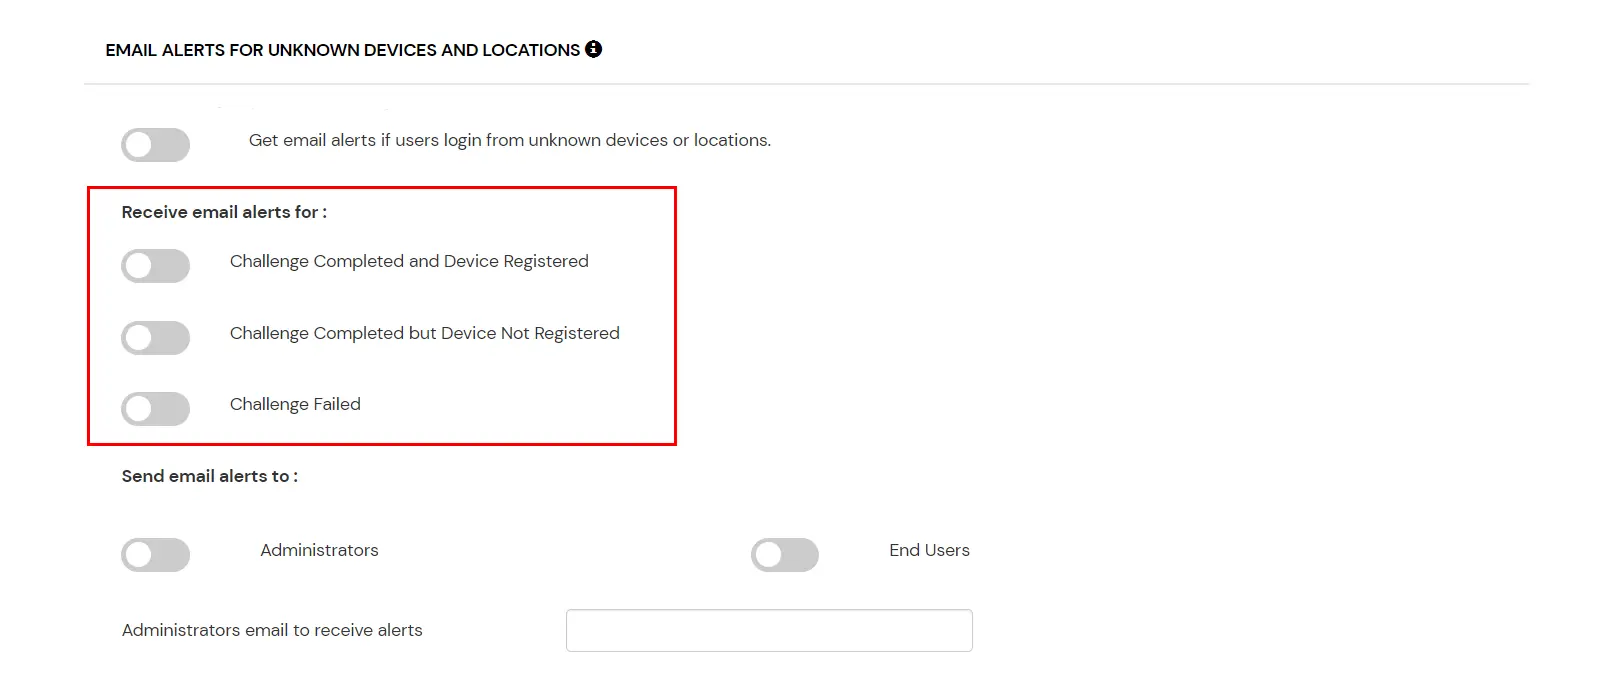
E. メールアラートとカスタムメールメッセージ
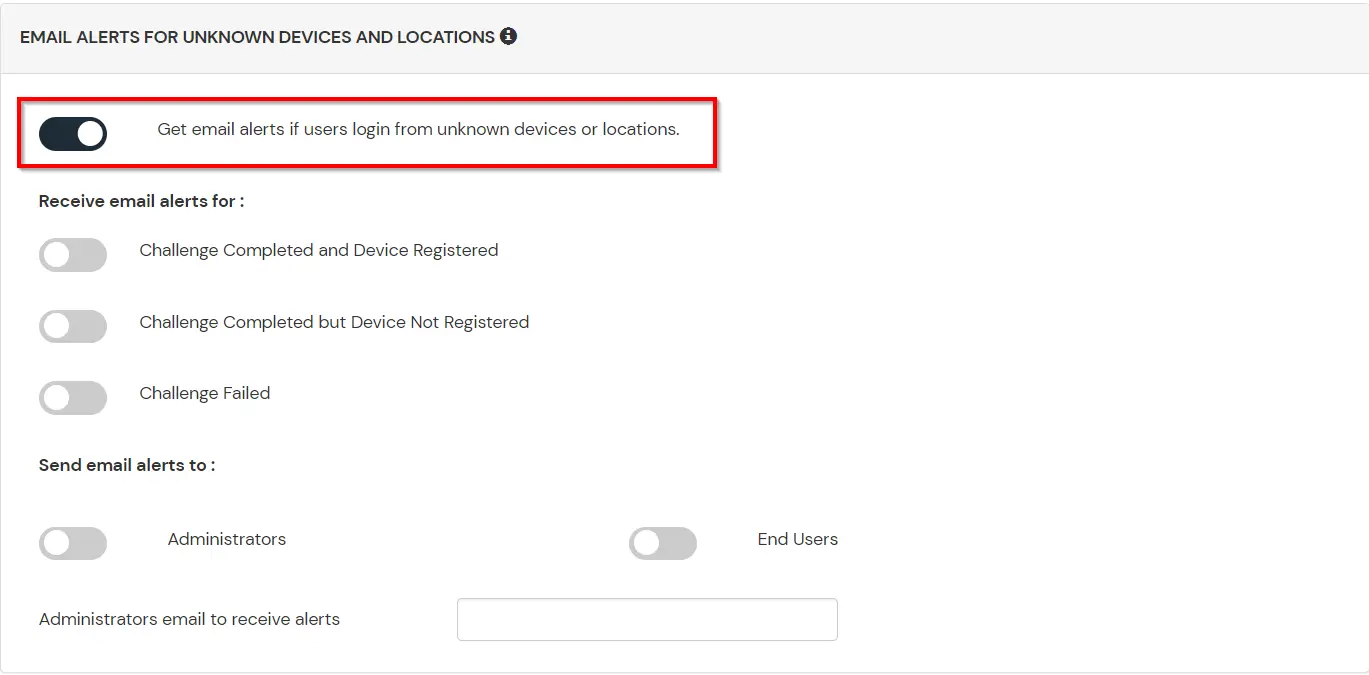
このセクションでは、アダプティブアクセスポリシーに関連する通知とアラートを処理します。以下のオプションが提供されます。
| オプション | 詳細説明 |
|---|---|
| ユーザーは不明なIPアドレス、デバイス、または場所からログインします | このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。 |
| チャレンジが完了し、デバイスが登録されました | このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。 |
| チャレンジは完了しましたが、デバイスが登録されていません | このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。 |
| チャレンジ失敗 | このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。 |
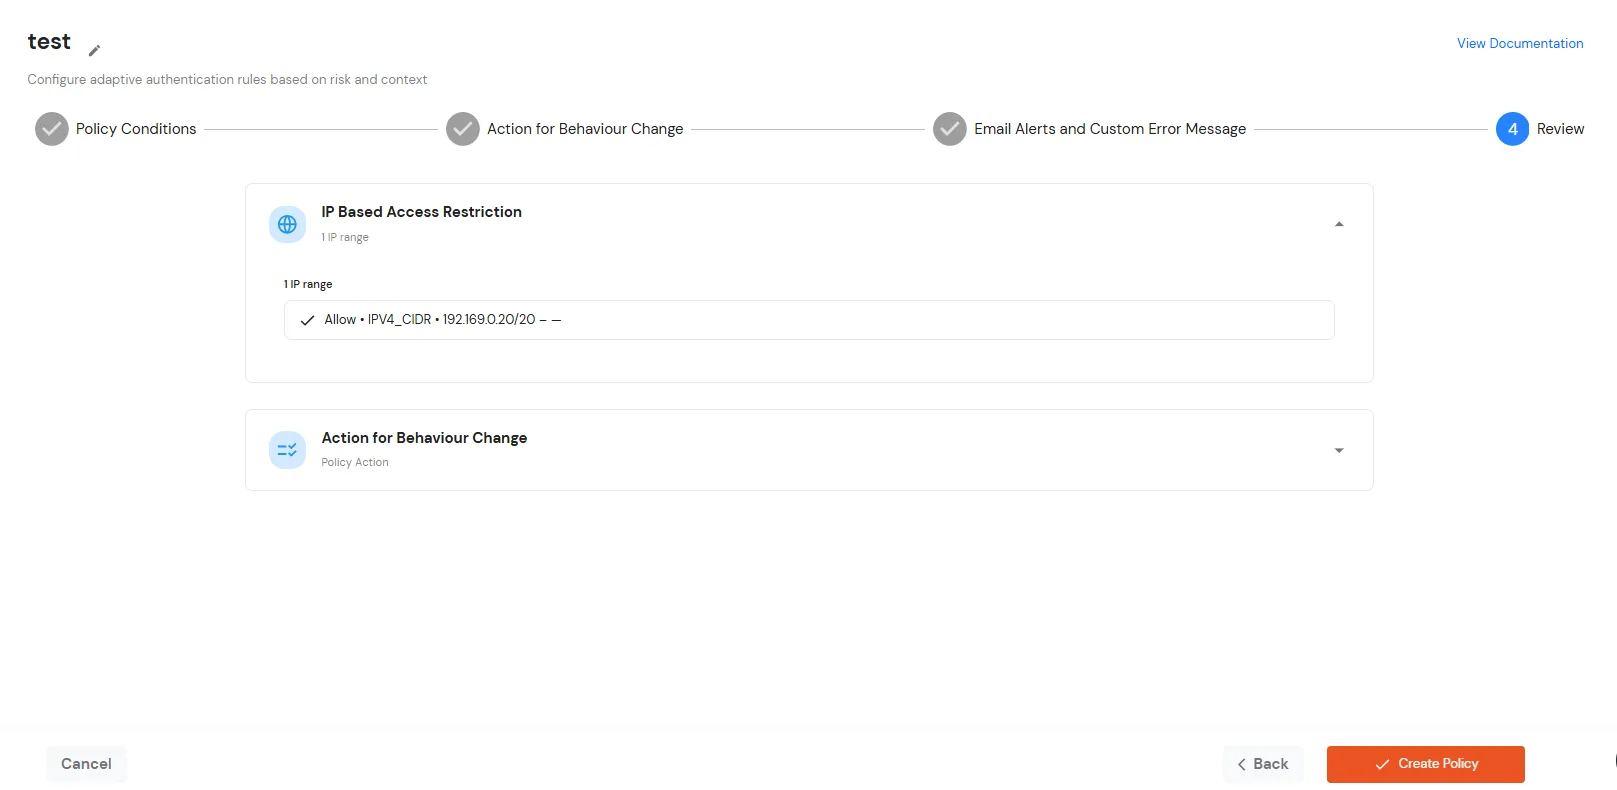
F. レビュー
適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。