こんにちは!
助けが必要? 私たちはここにいます!

助けが必要? 私たちはここにいます!
検索結果:
×
Confluenceにアクセスする前に、ネットワークIP、使用デバイス、場所、時間でユーザーIDを確認します。 IAM. もっと詳しく知る
今すぐセットアップ

CASBを使用して、ネットワークIP、使用中のデバイス、場所、および時間ベースのアクセス制御により、Confluence上でリアルタイムのセキュリティ制限を有効にします。詳細はこちら
今すぐセットアップ
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。
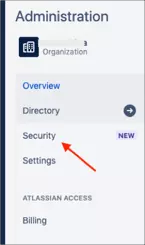
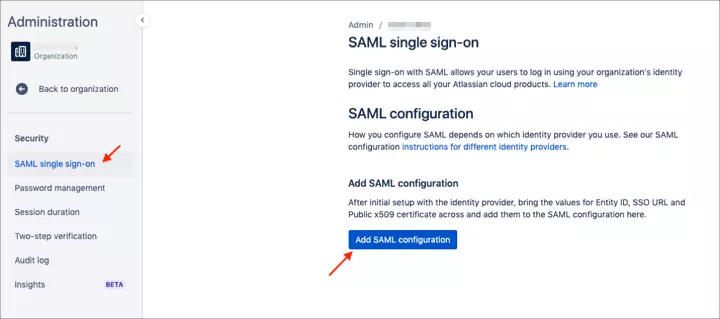
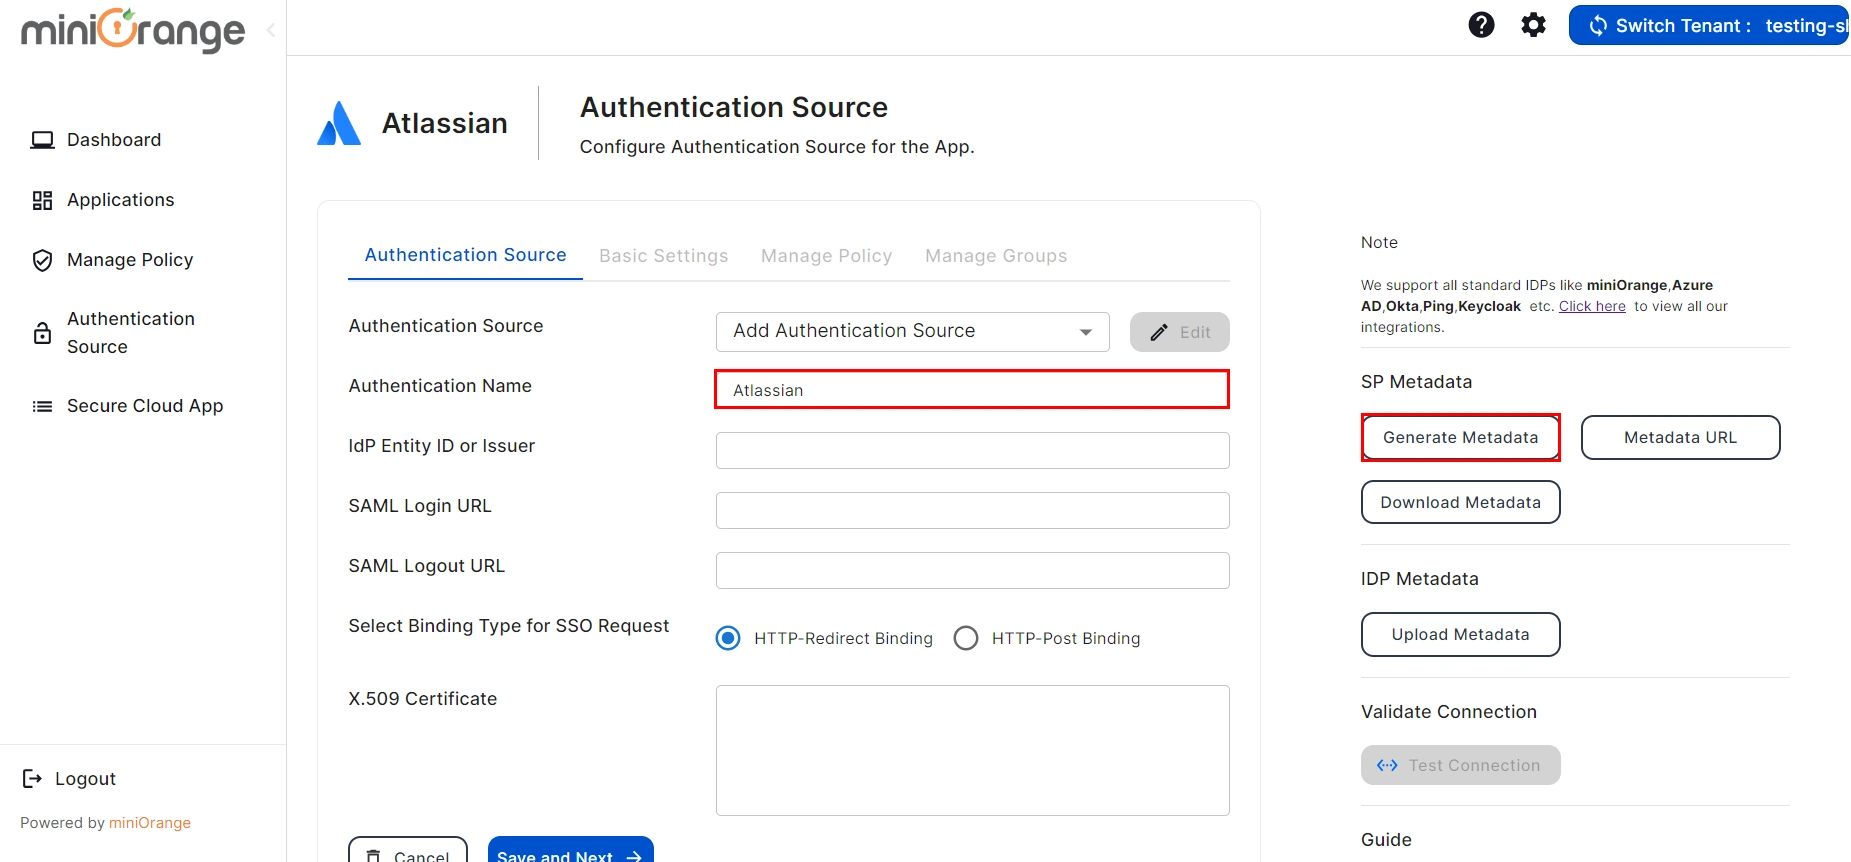
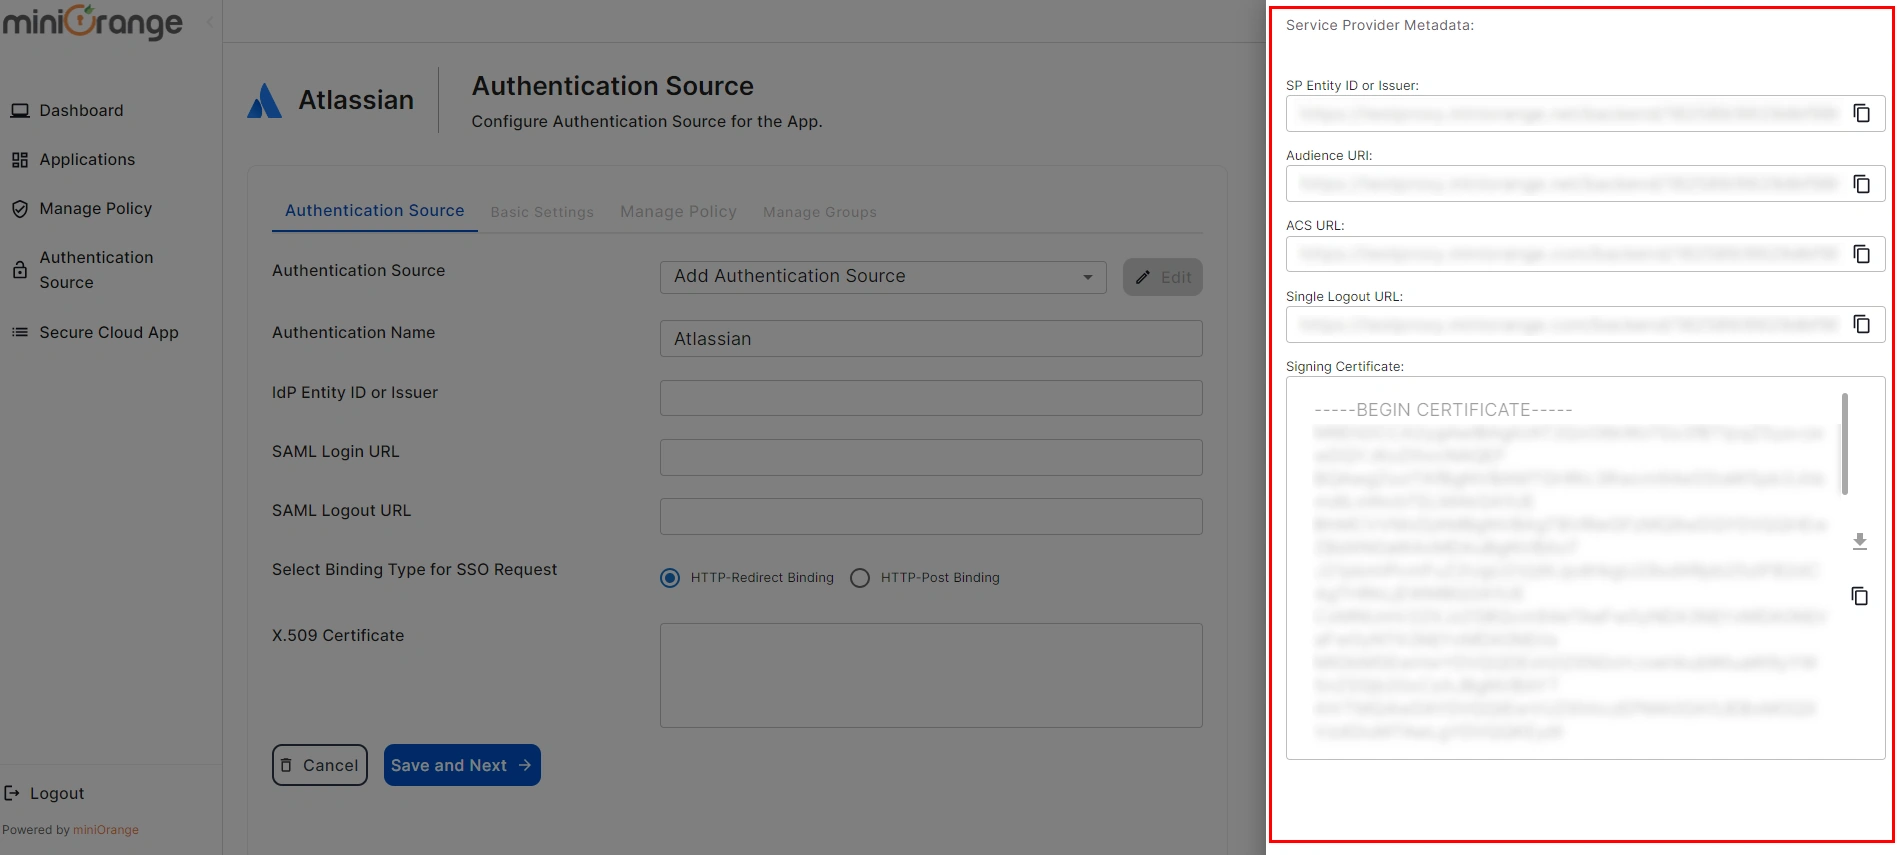
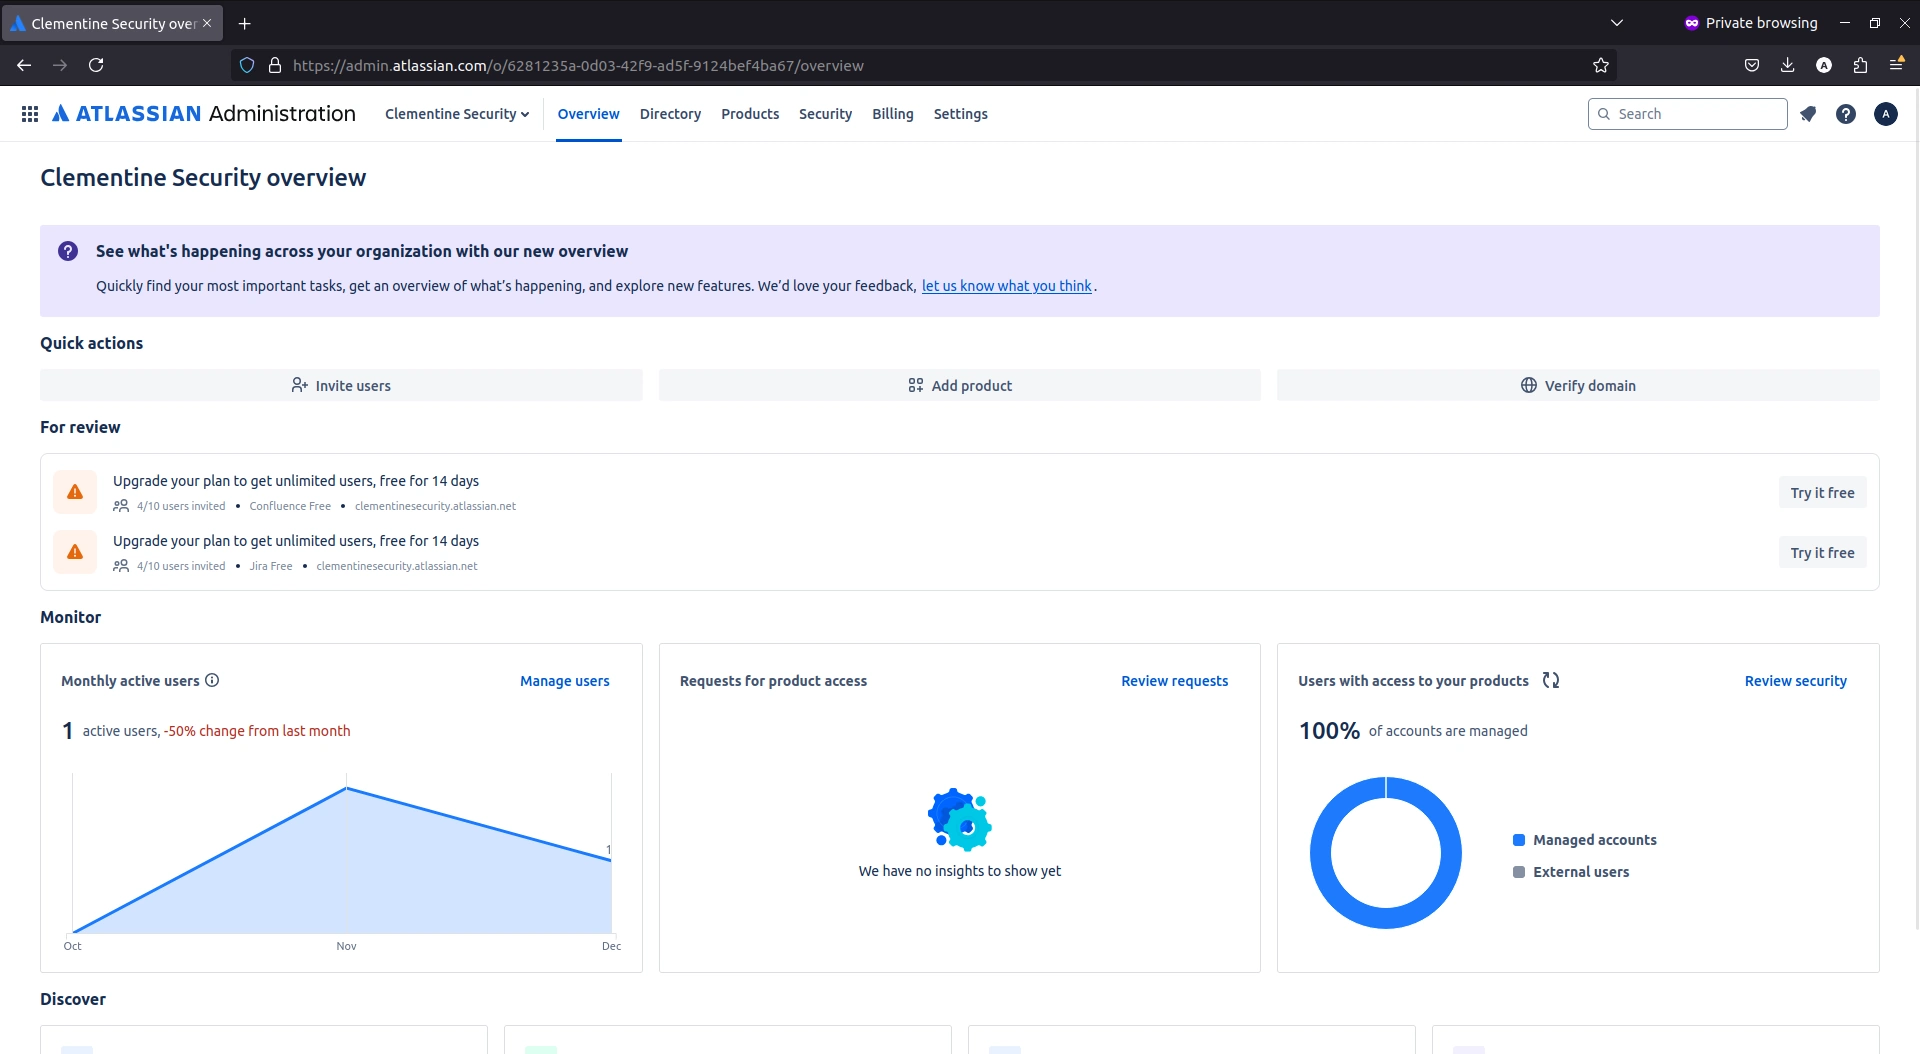
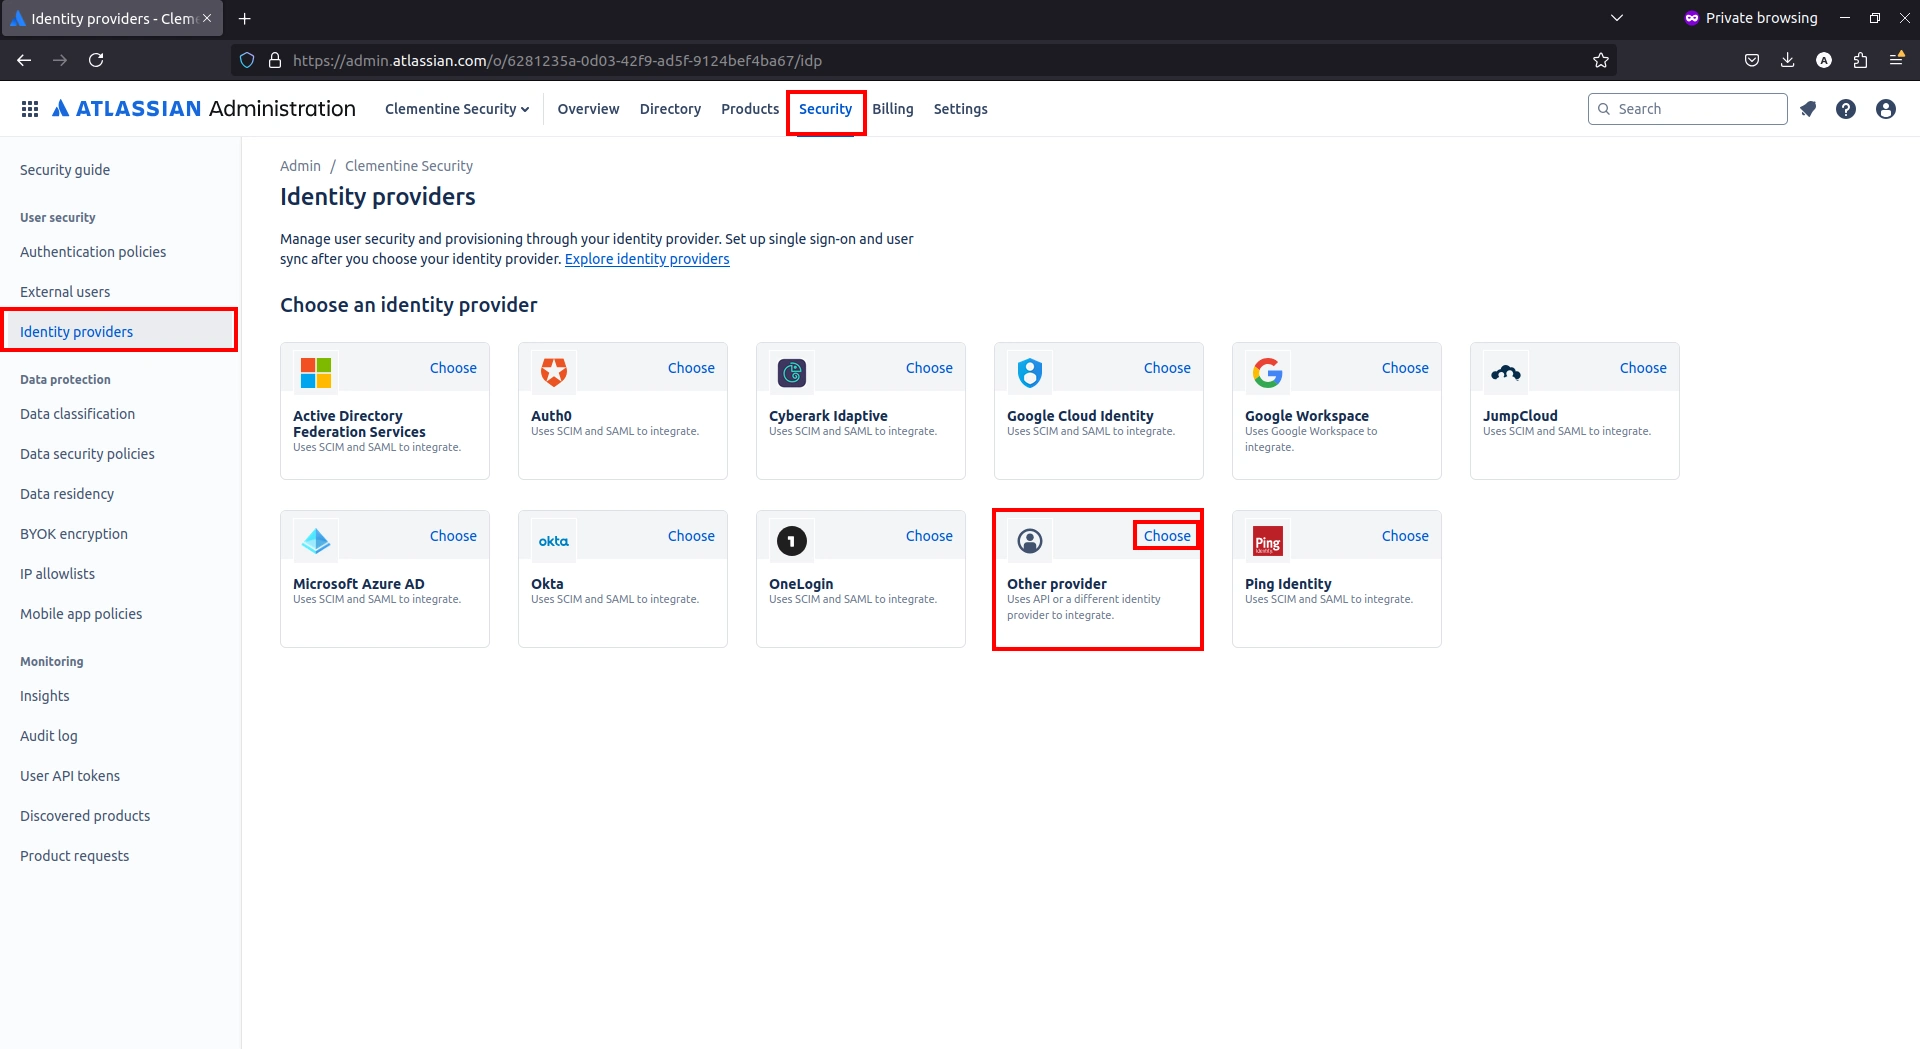
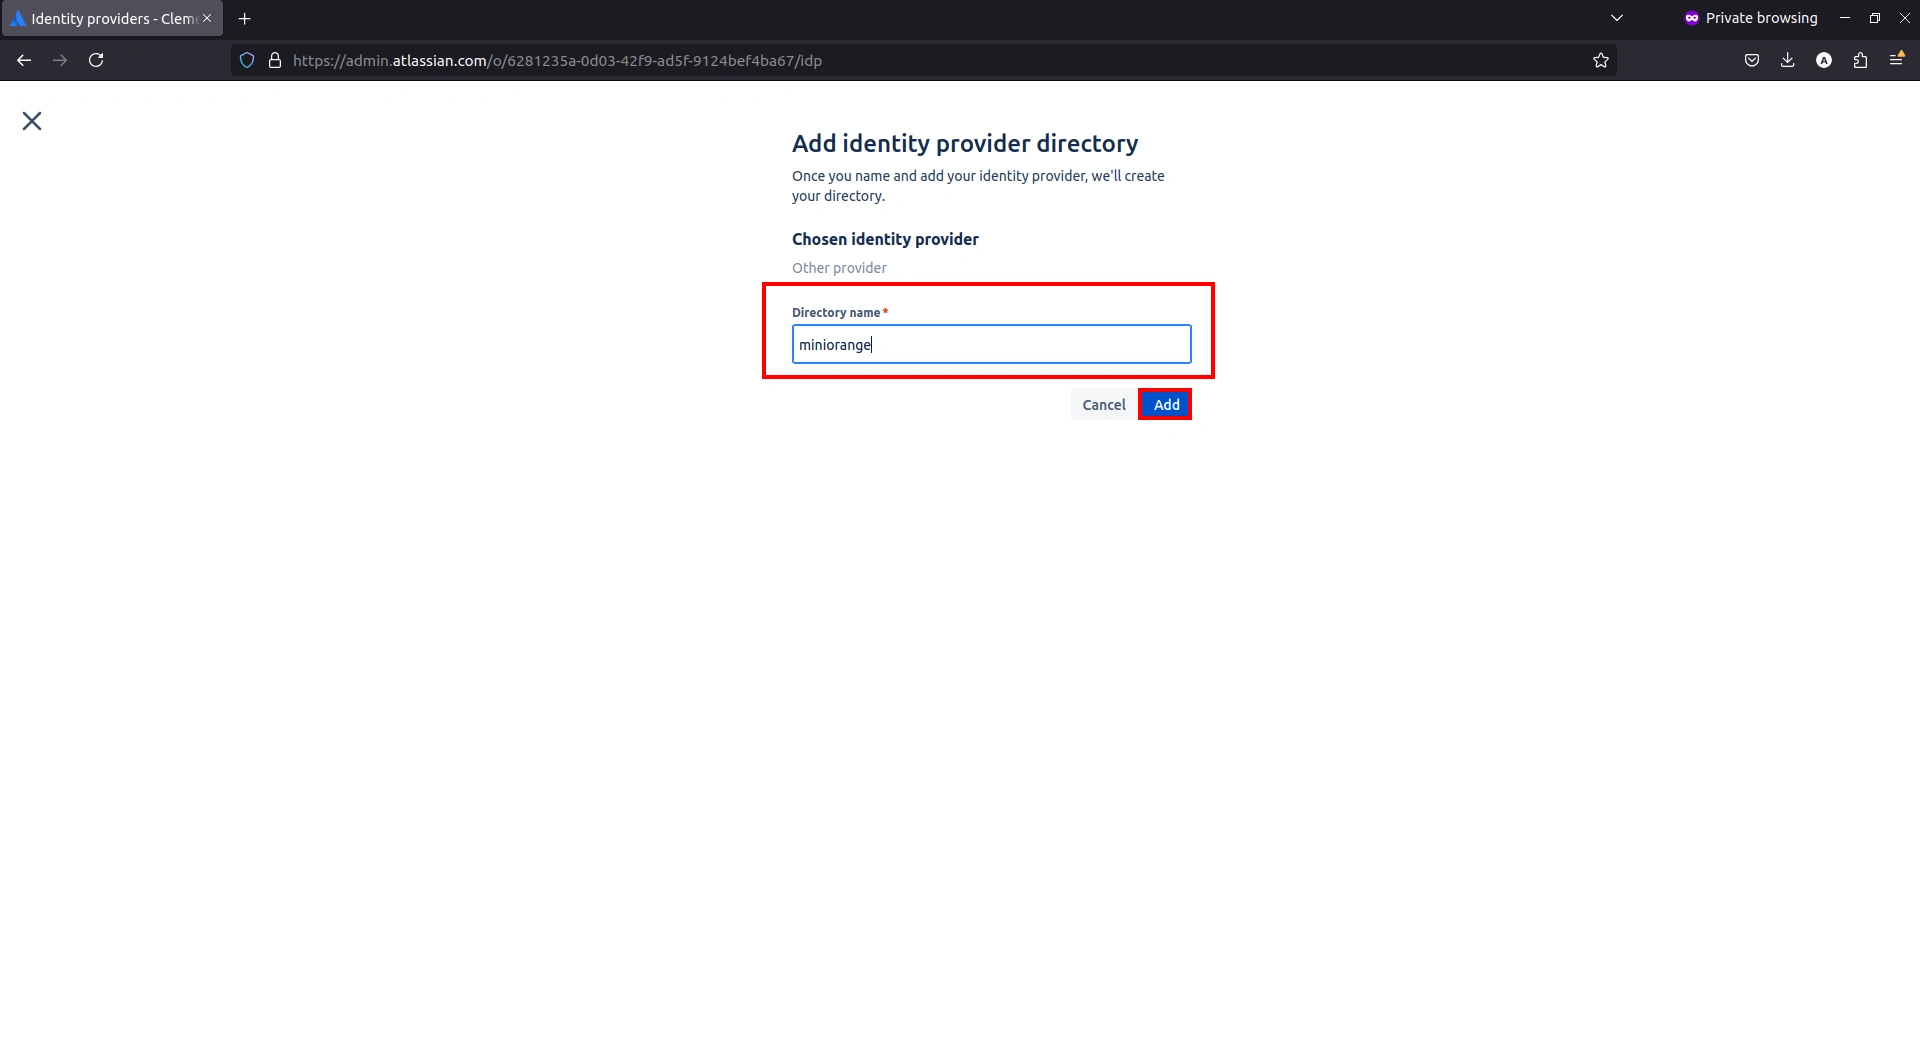
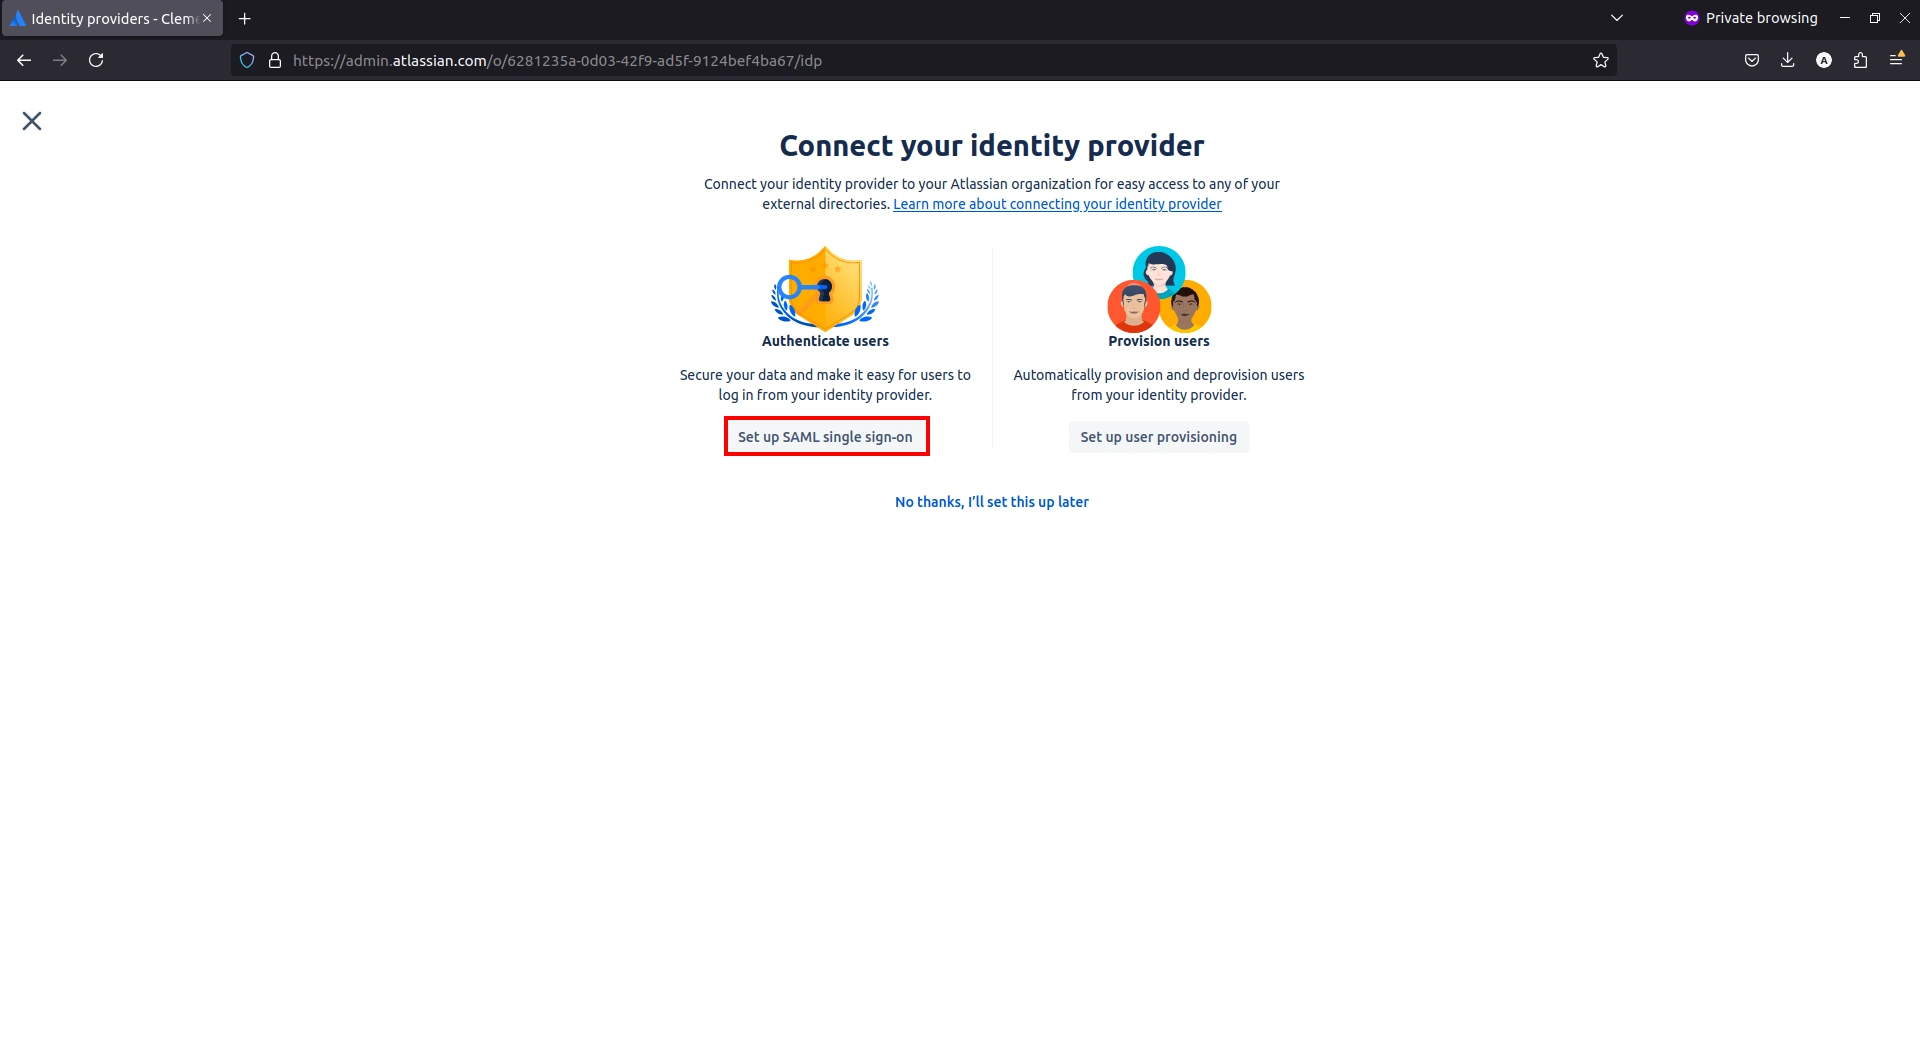
Atlassian Confluence Cloud から次の情報を取得します。
Atlassian Access の最初のステップは、管理対象ユーザー アカウントに SAML SSO を適用するためのドメイン検証プロセスから始まります。このプロセスでは、ユーザー アカウントを管理するための有効なドメインを所有していること、および電子メール アドレスに同じドメイン名を使用していることを確認します。
ドメインの検証が完了すると、Jira Software、Jira Service Management (JSM)、Confluence (wiki)、またはその他の Atlassian インスタンスをクラウド上でホストできるようになり、事前に生成されたサイト URL も提供されます。たとえば、検証済みのドメインが acma.com の場合、Jira ホスティング URL は https://acma.com/jira となり、ユーザー アカウントは user1@acma.com となります。そのため、ドメイン検証はインスタンス ホスティングにとって重要なステップであり、Atlassian Cloud で SAML SSO 構成を行うには、ドメイン検証プロセスを実行する必要があります。ドメイン検証の手順については、ドキュメントまたはビデオを参照してください。
Atlassian Access は、Jira Software、Jira Service Management、Jira Work Management、Confluence、Confluence などの Atlassian クラウド製品全体に適用される追加のサブスクリプションです。そのため、シングル サインオン (SSO) や Atlassian Access に含まれるすべてのクラウド サービスに必要です。

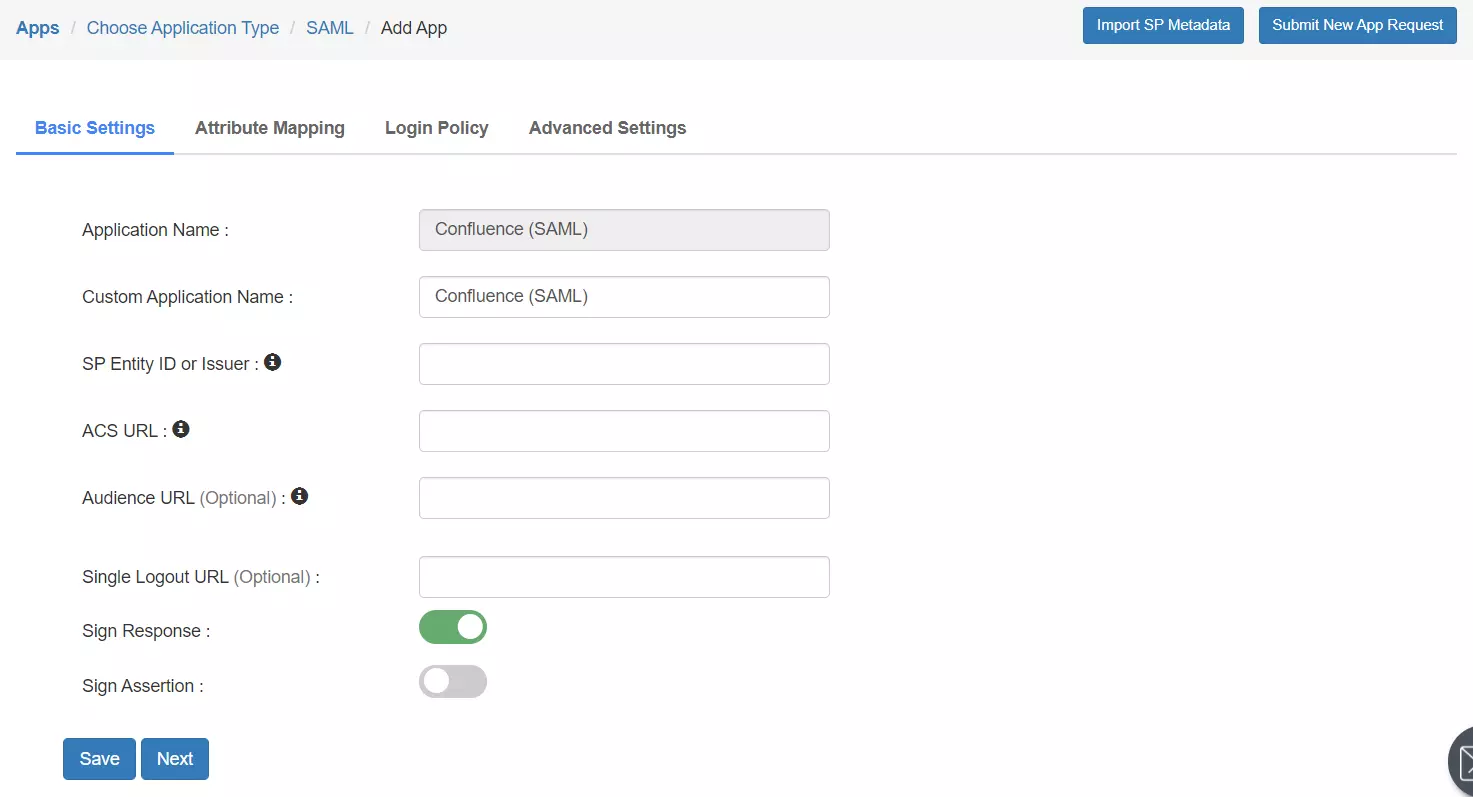
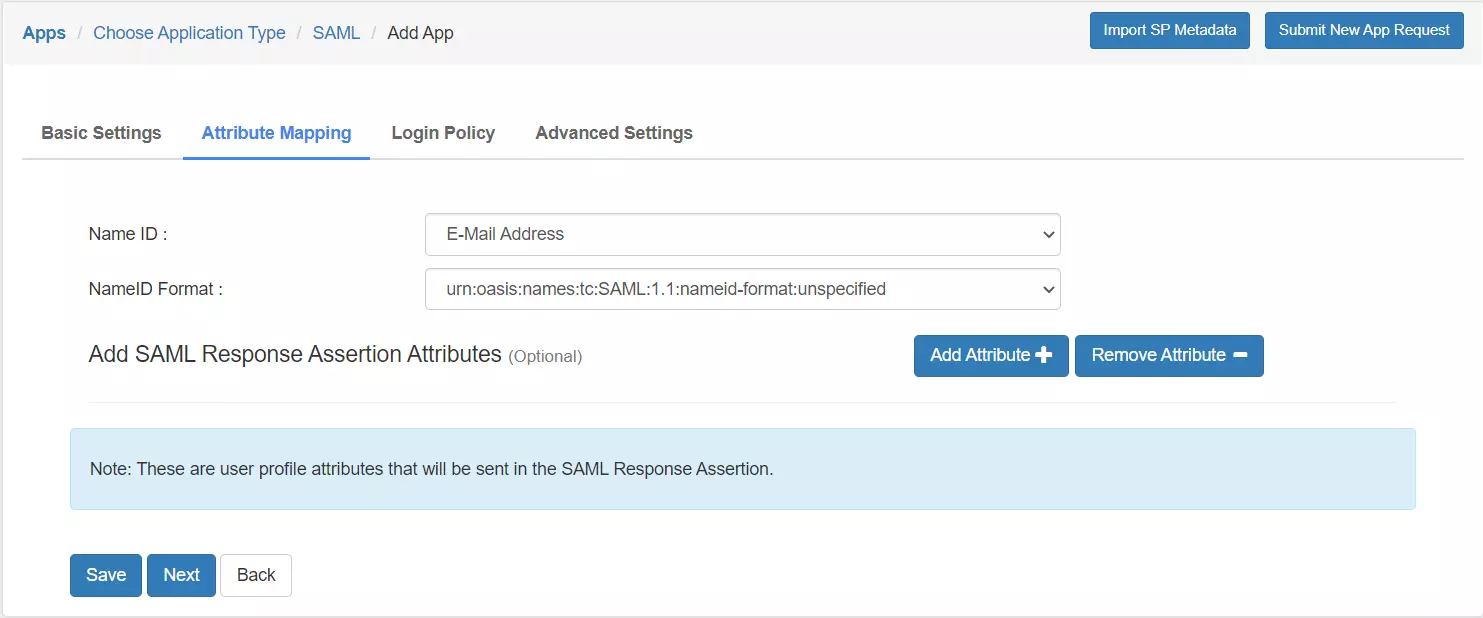
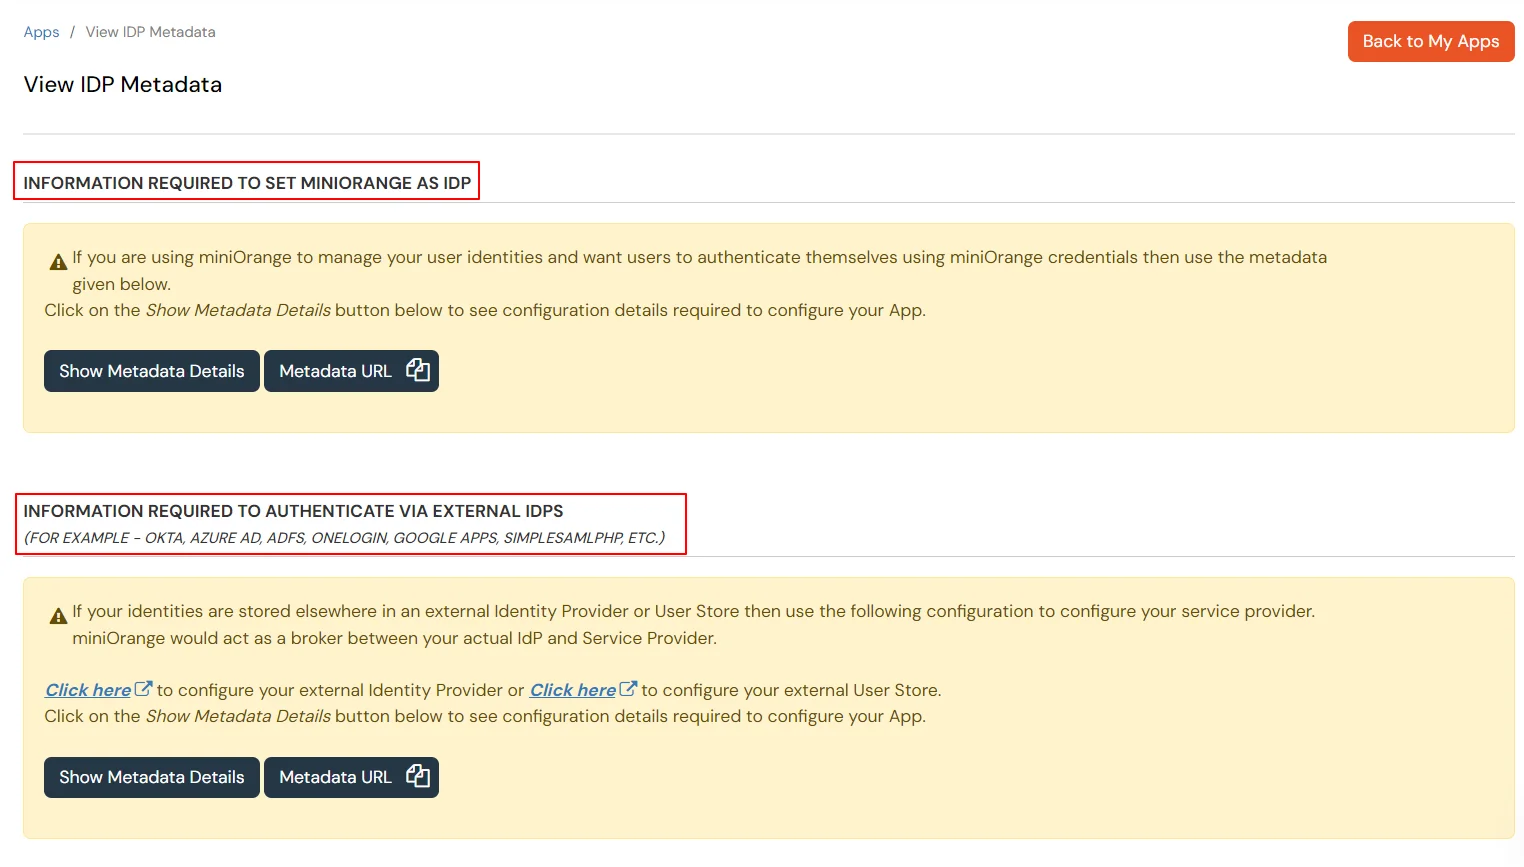
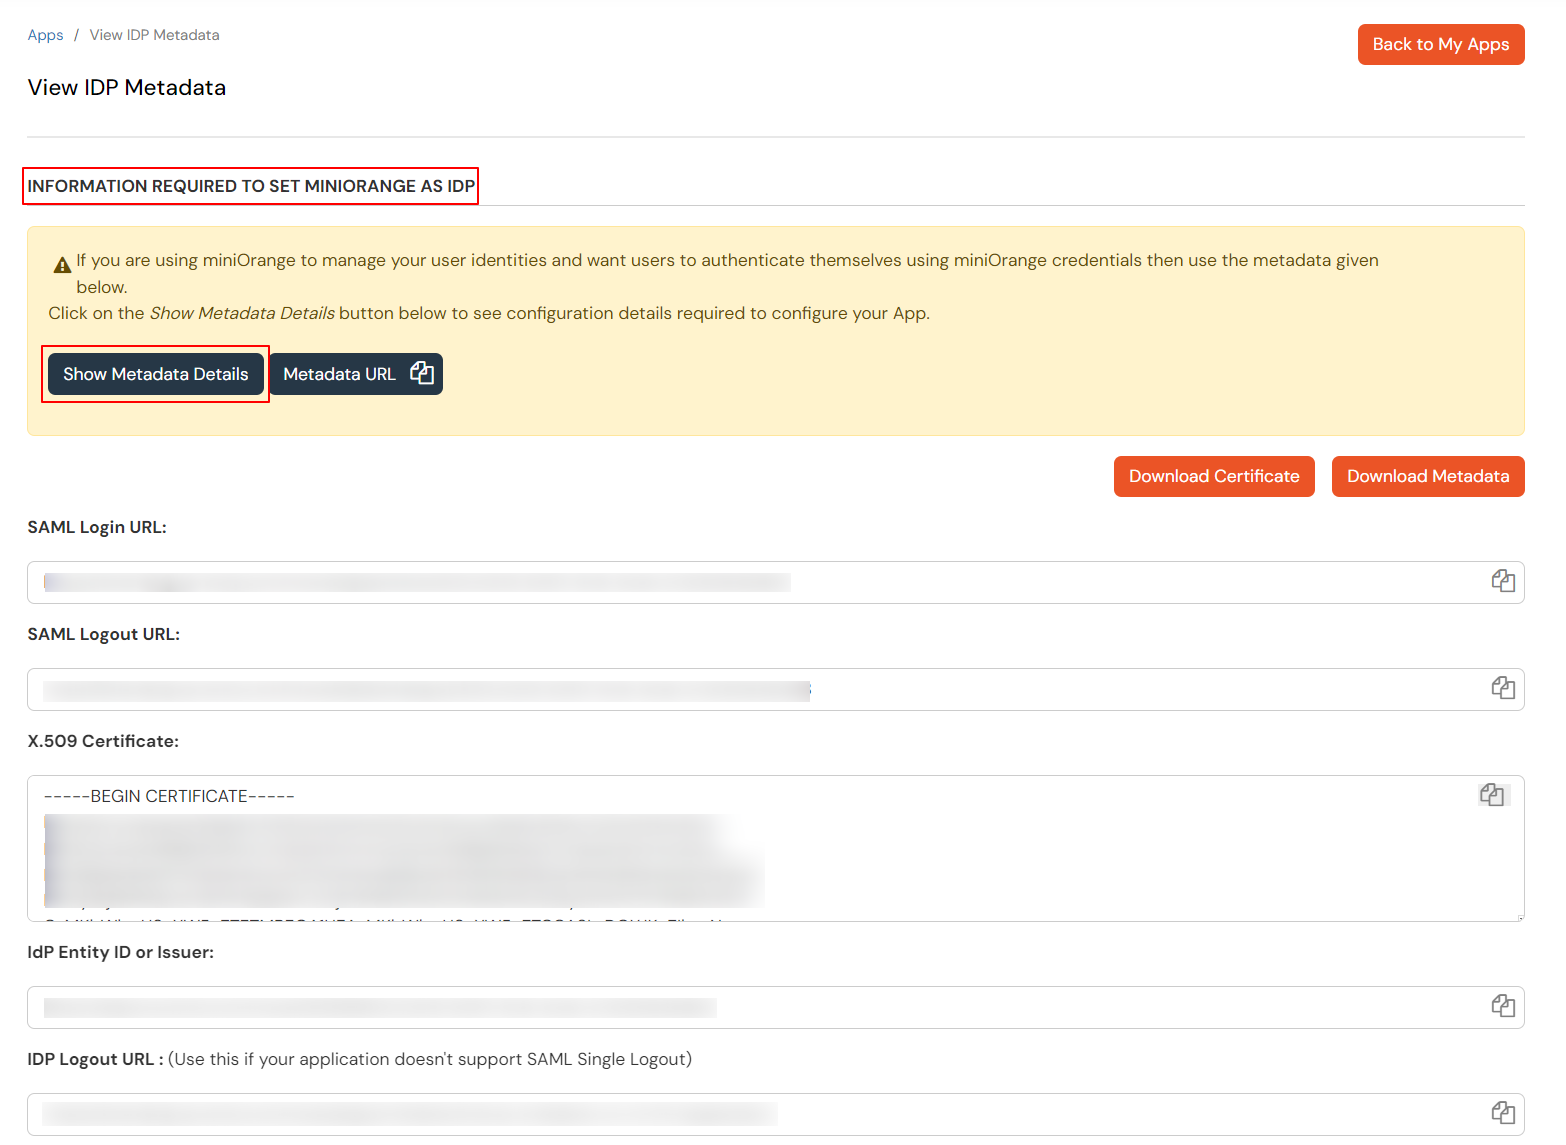
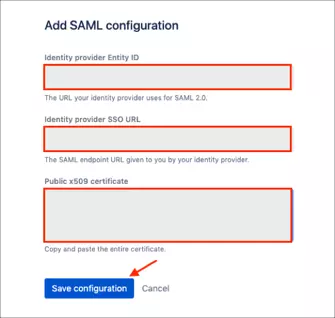
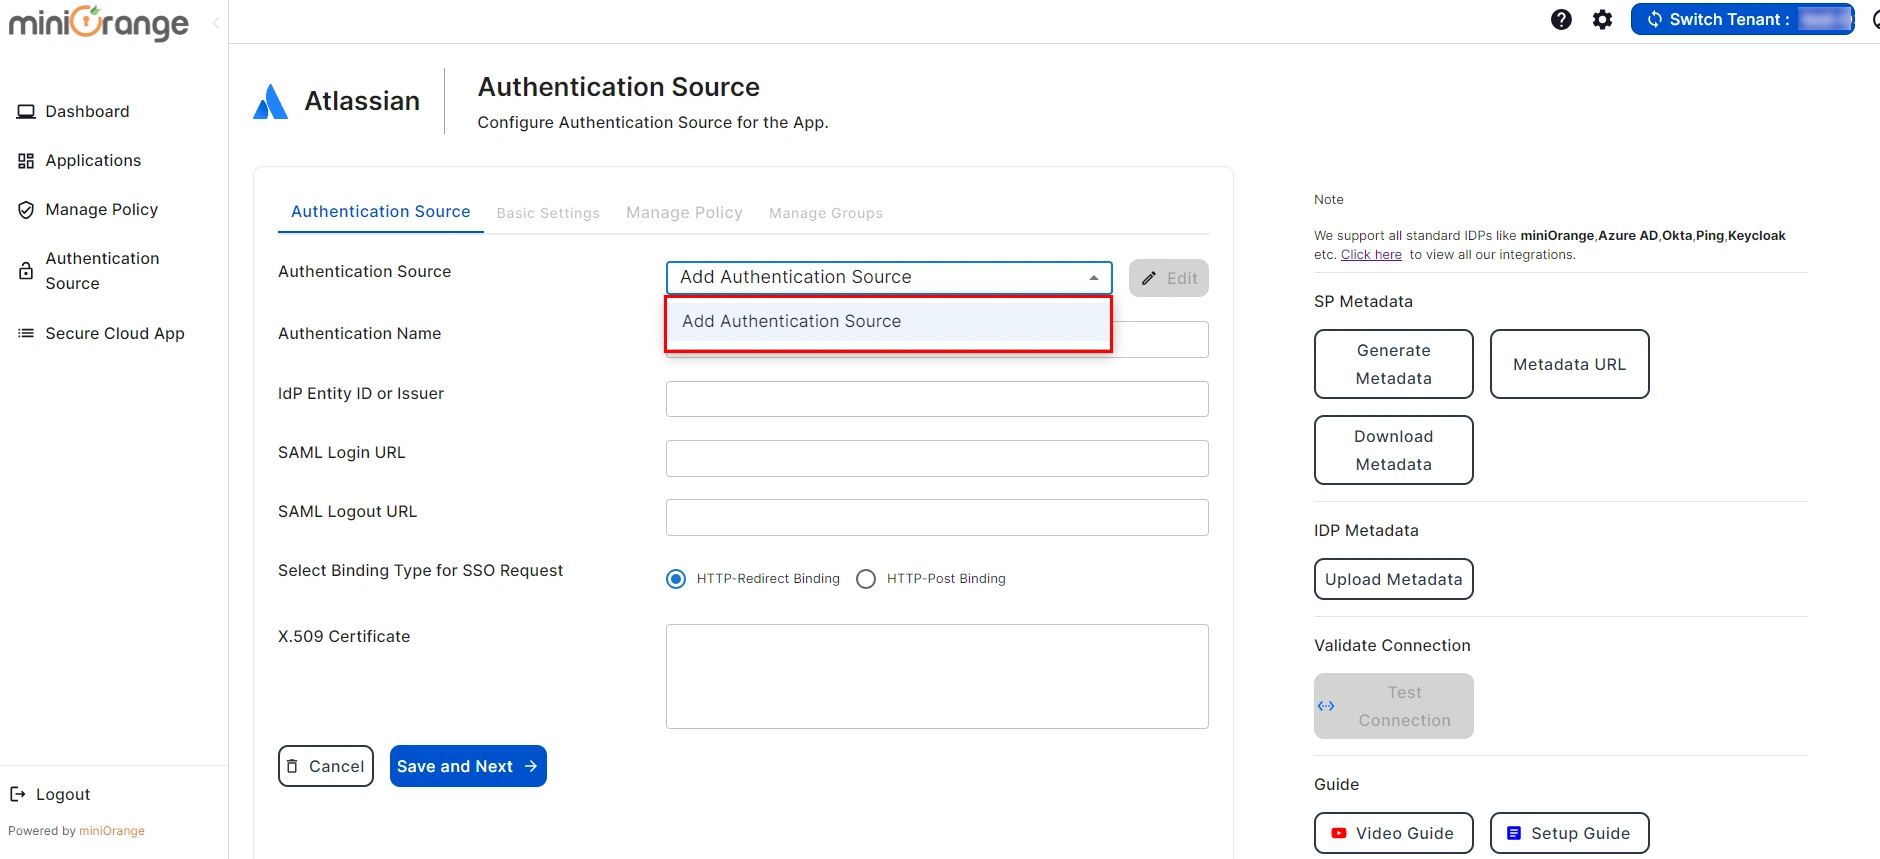
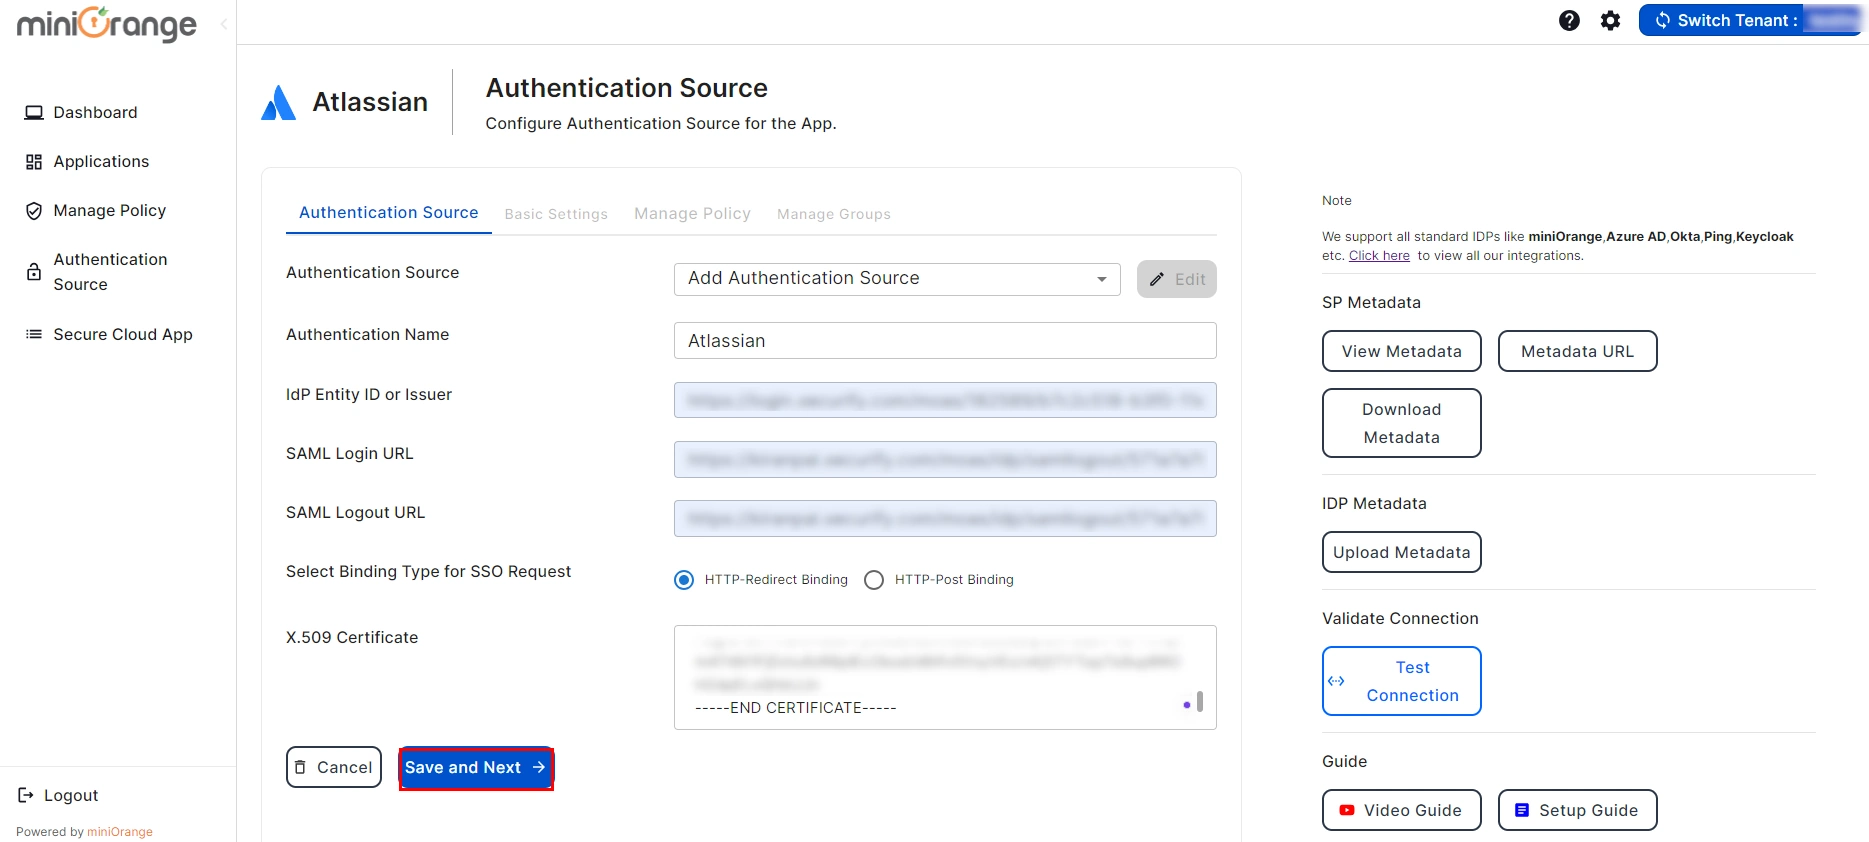
Atlassian Confluence Cloud にアップロードするための IdP メタデータの詳細を取得します。
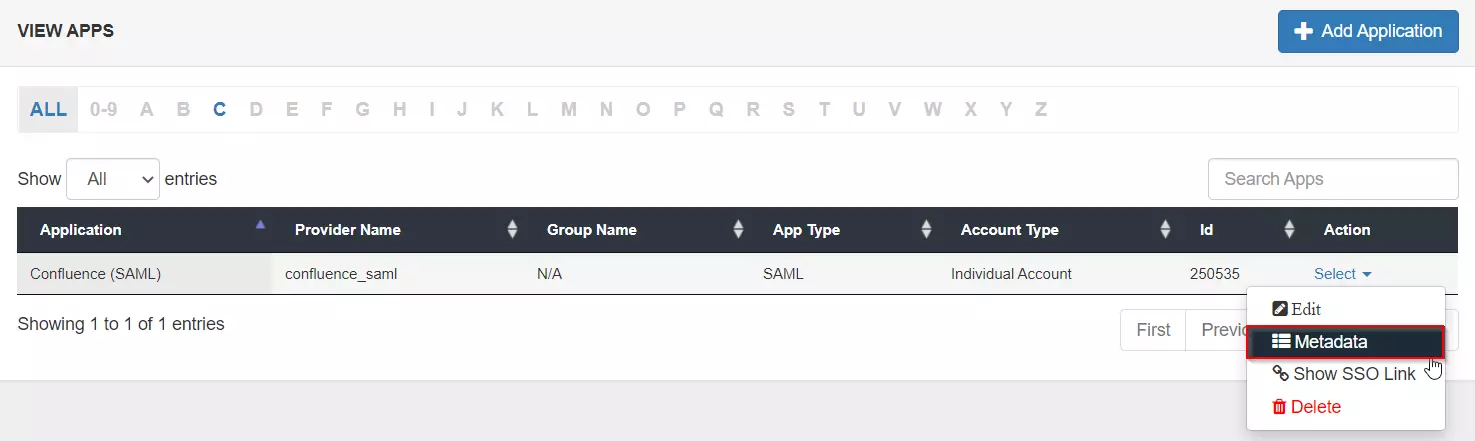
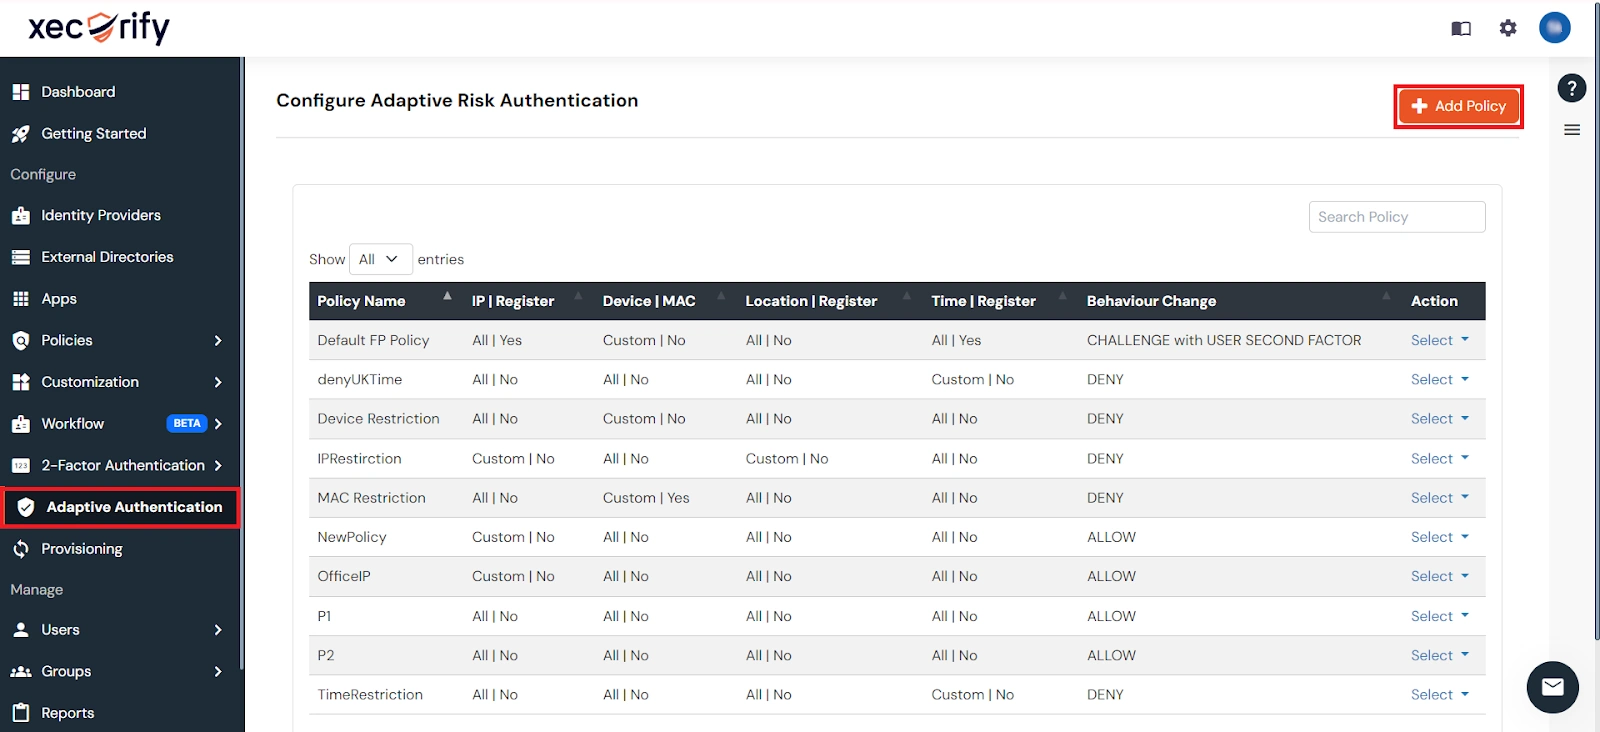
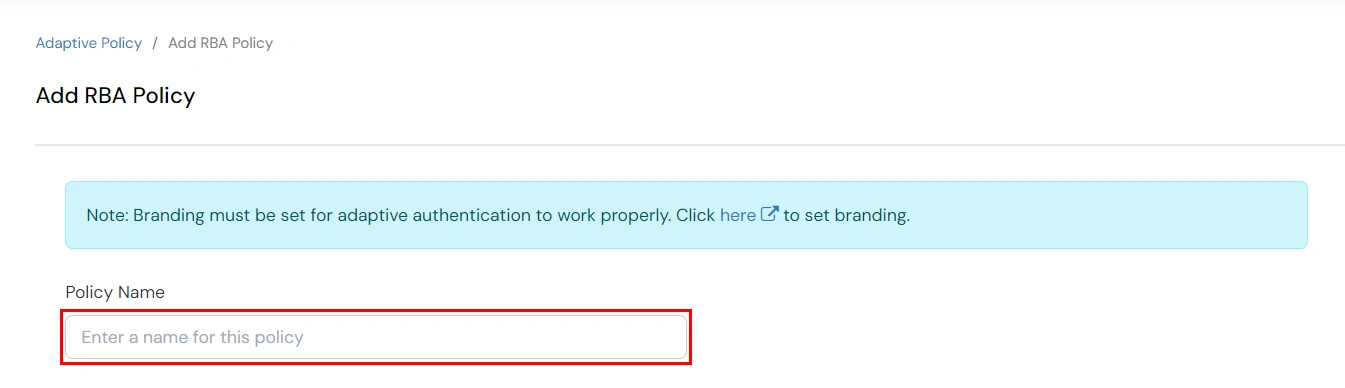
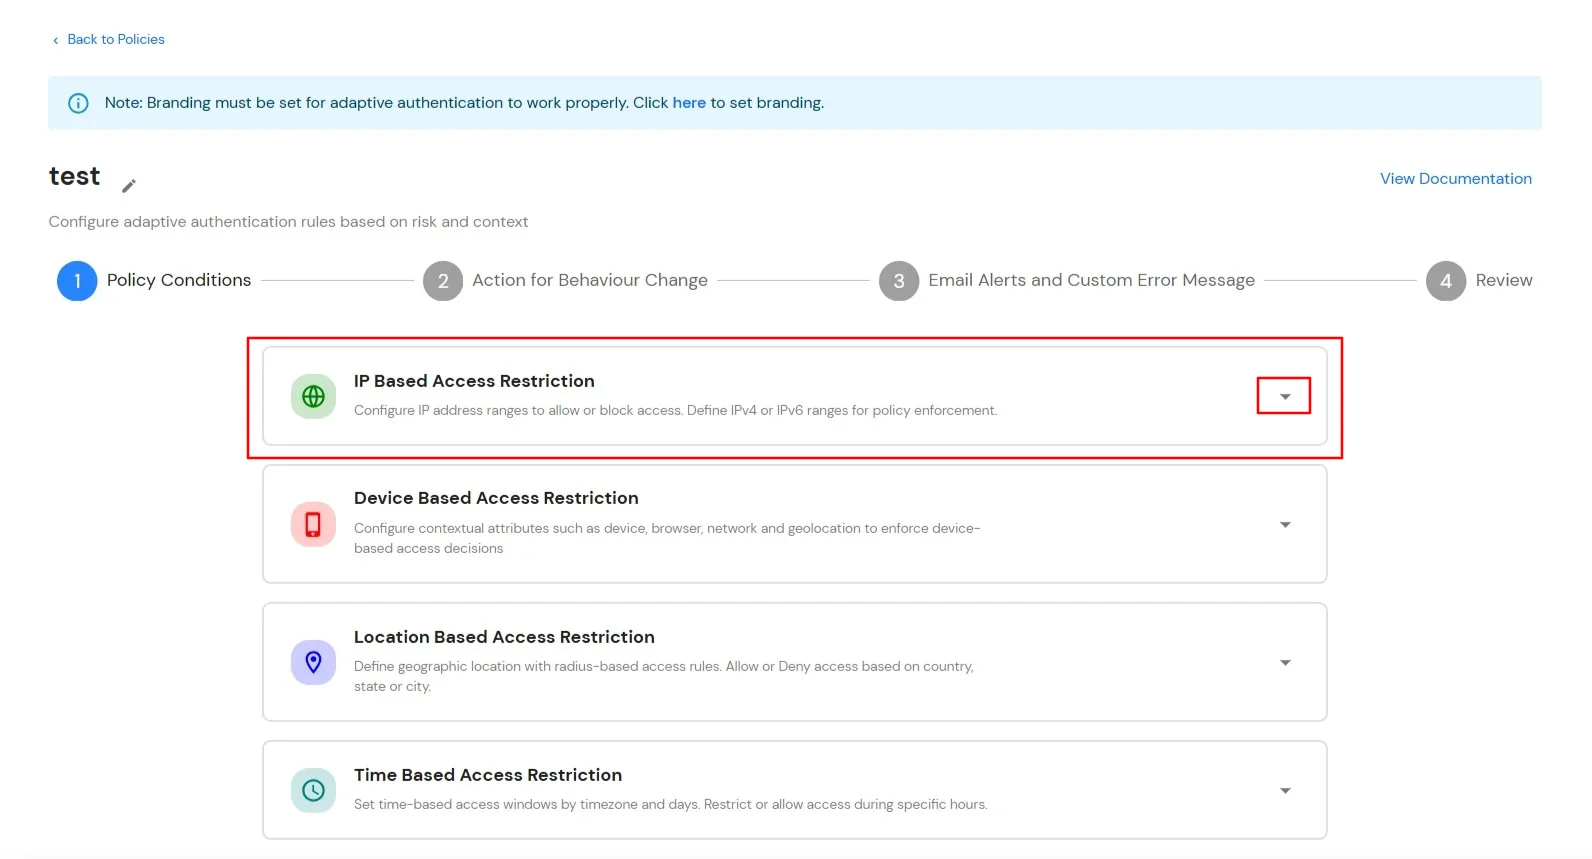
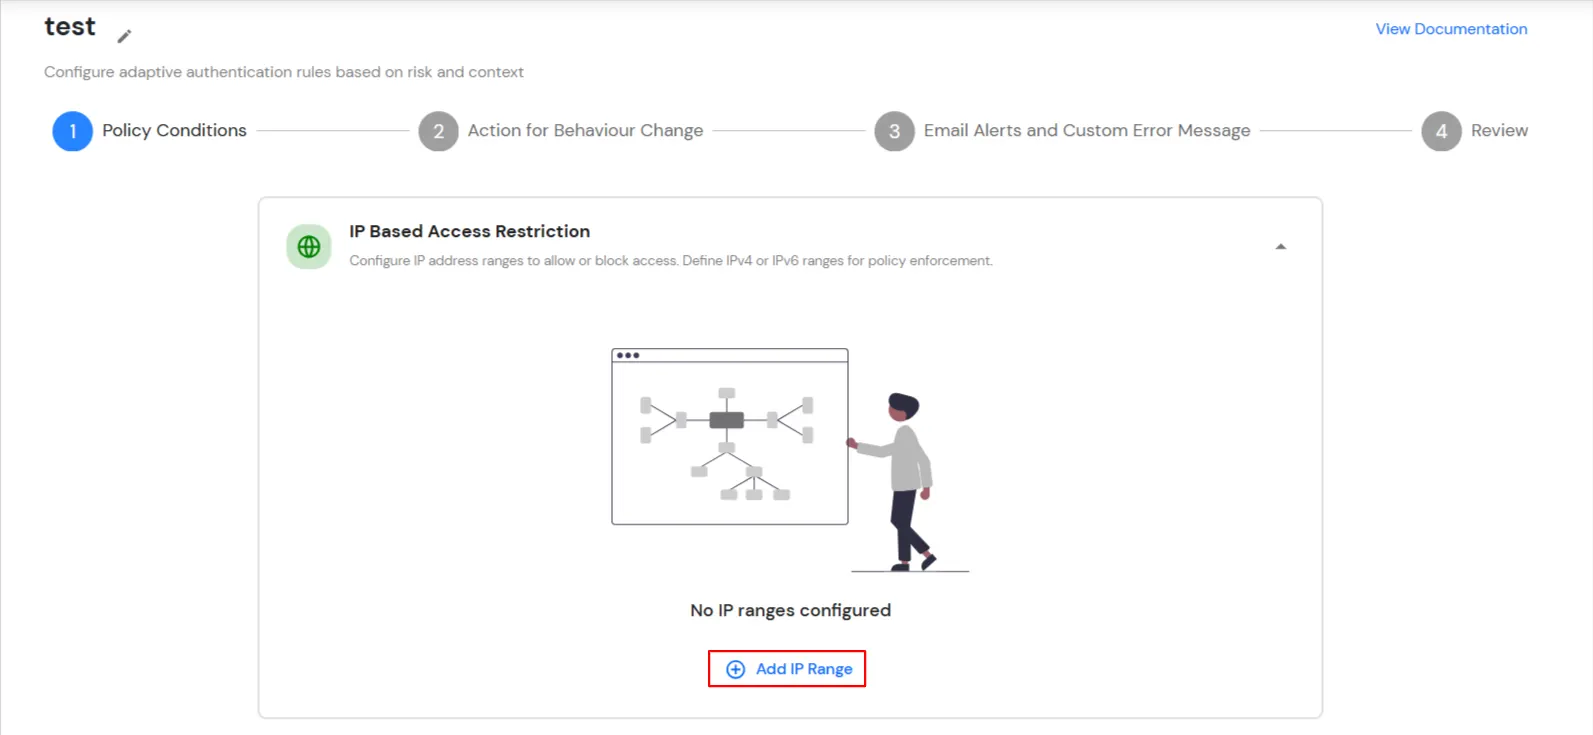
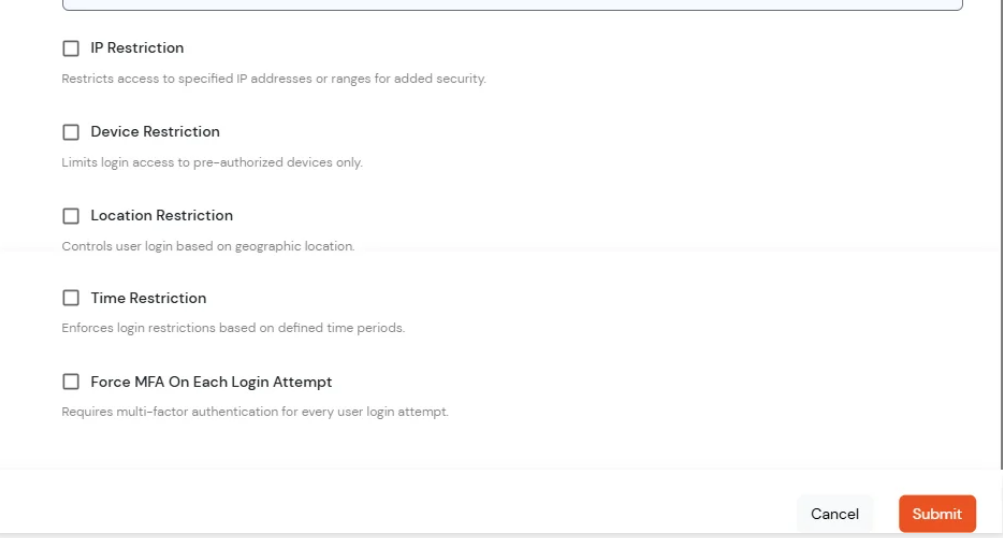
IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。
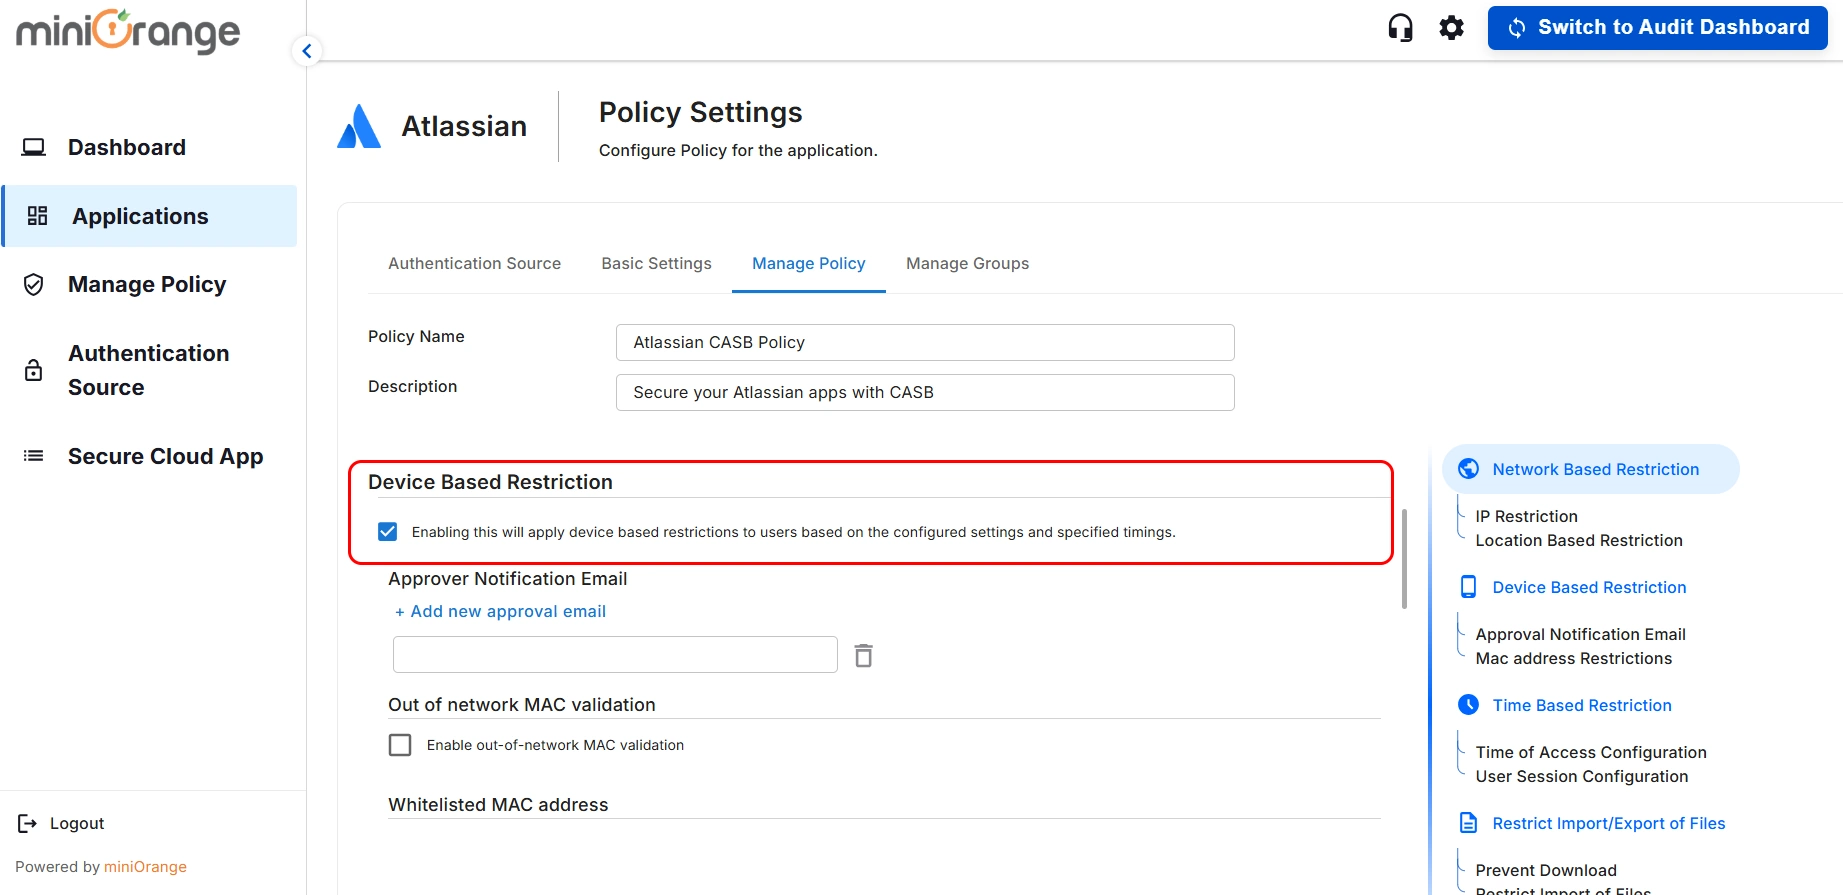
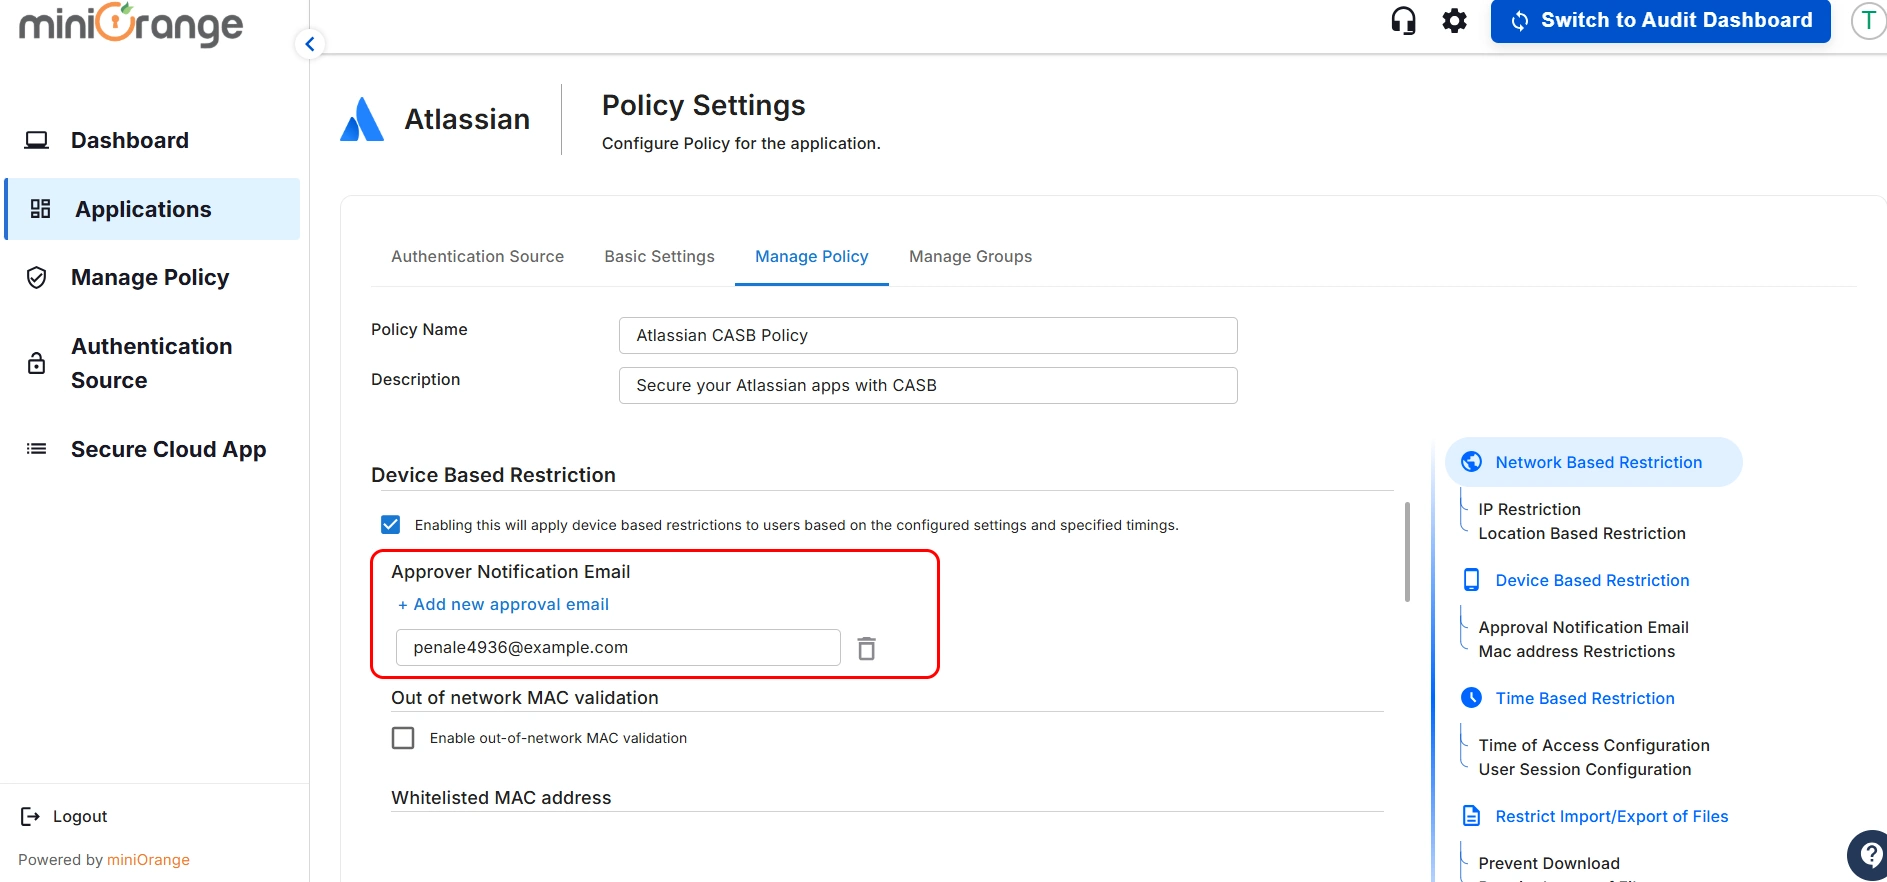
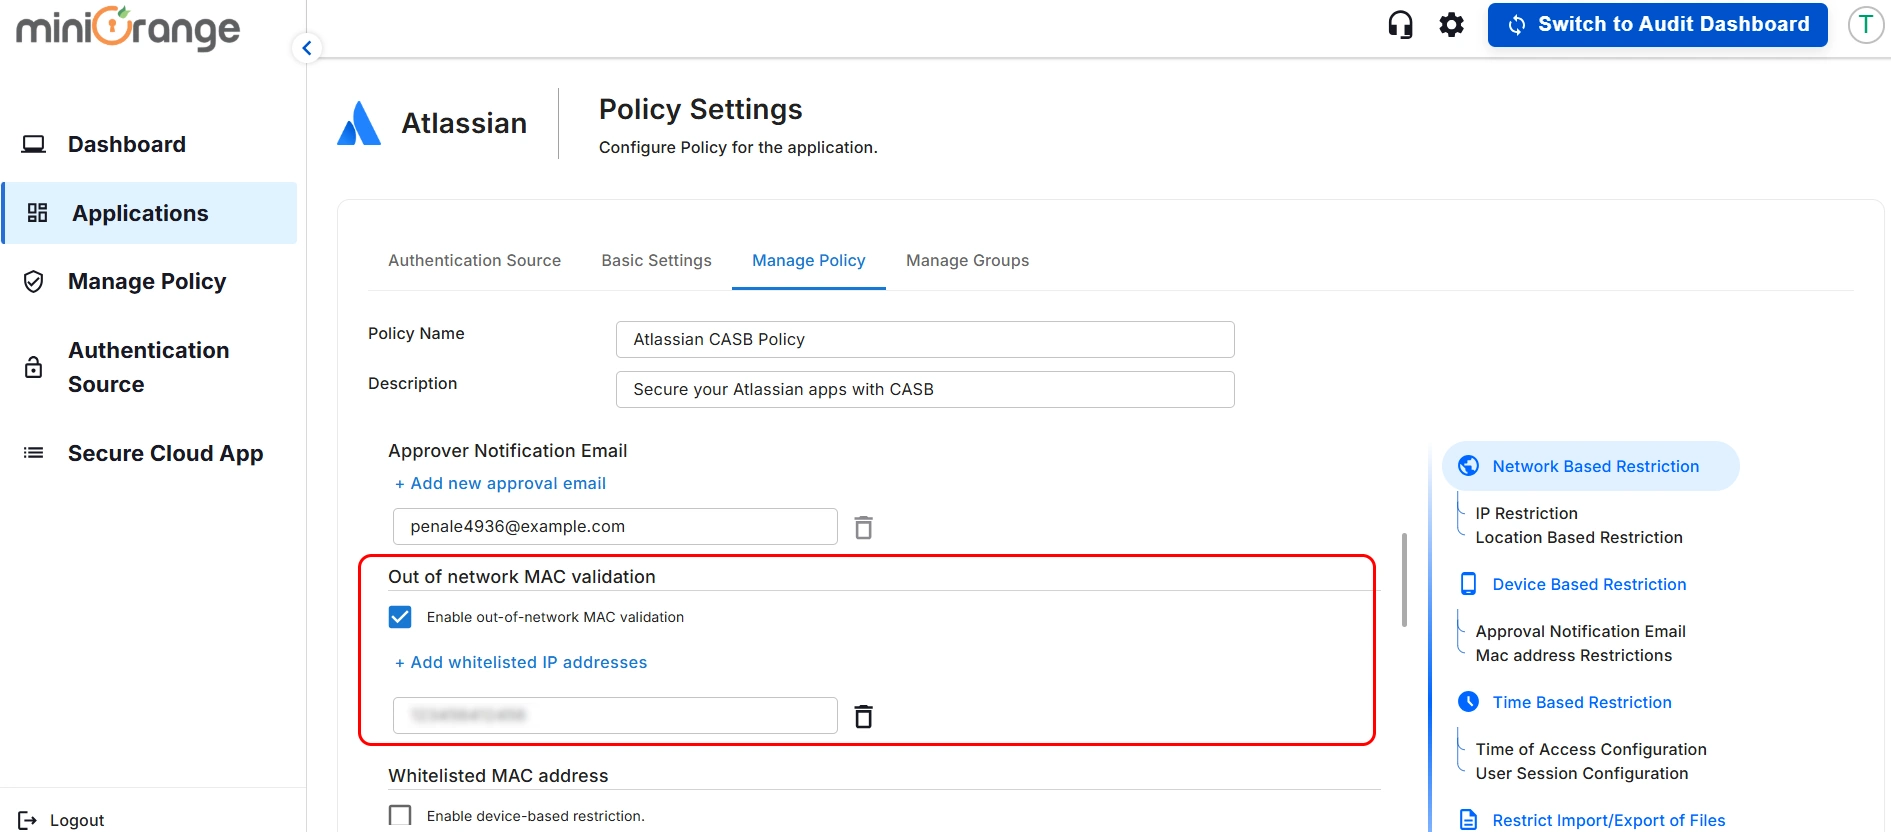
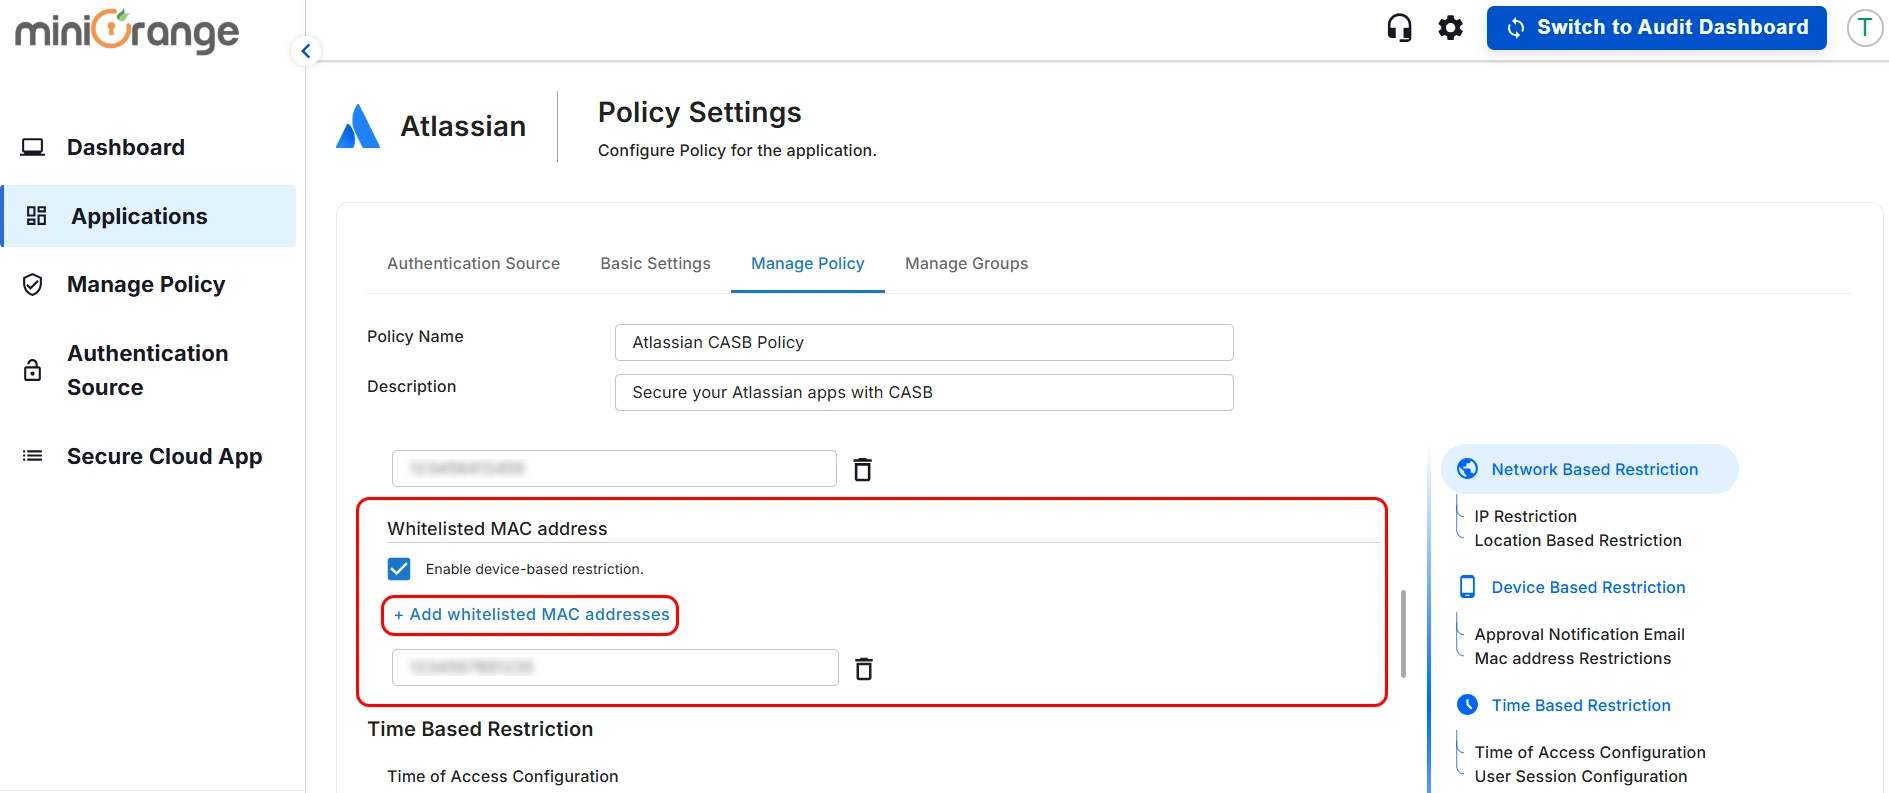
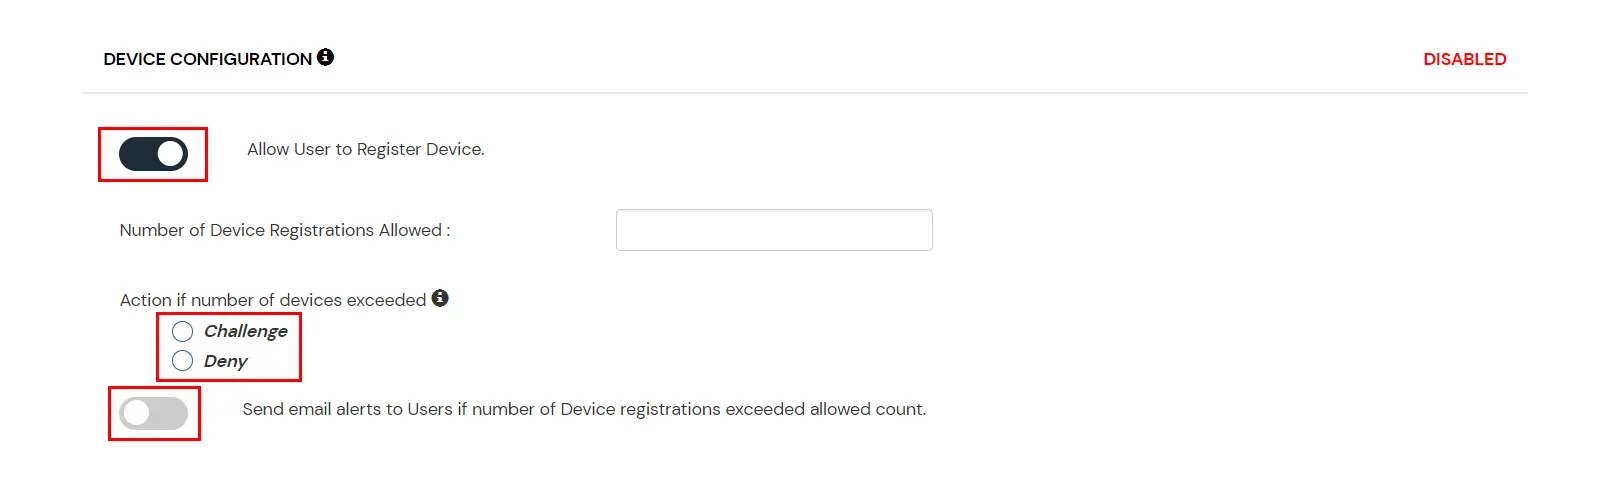
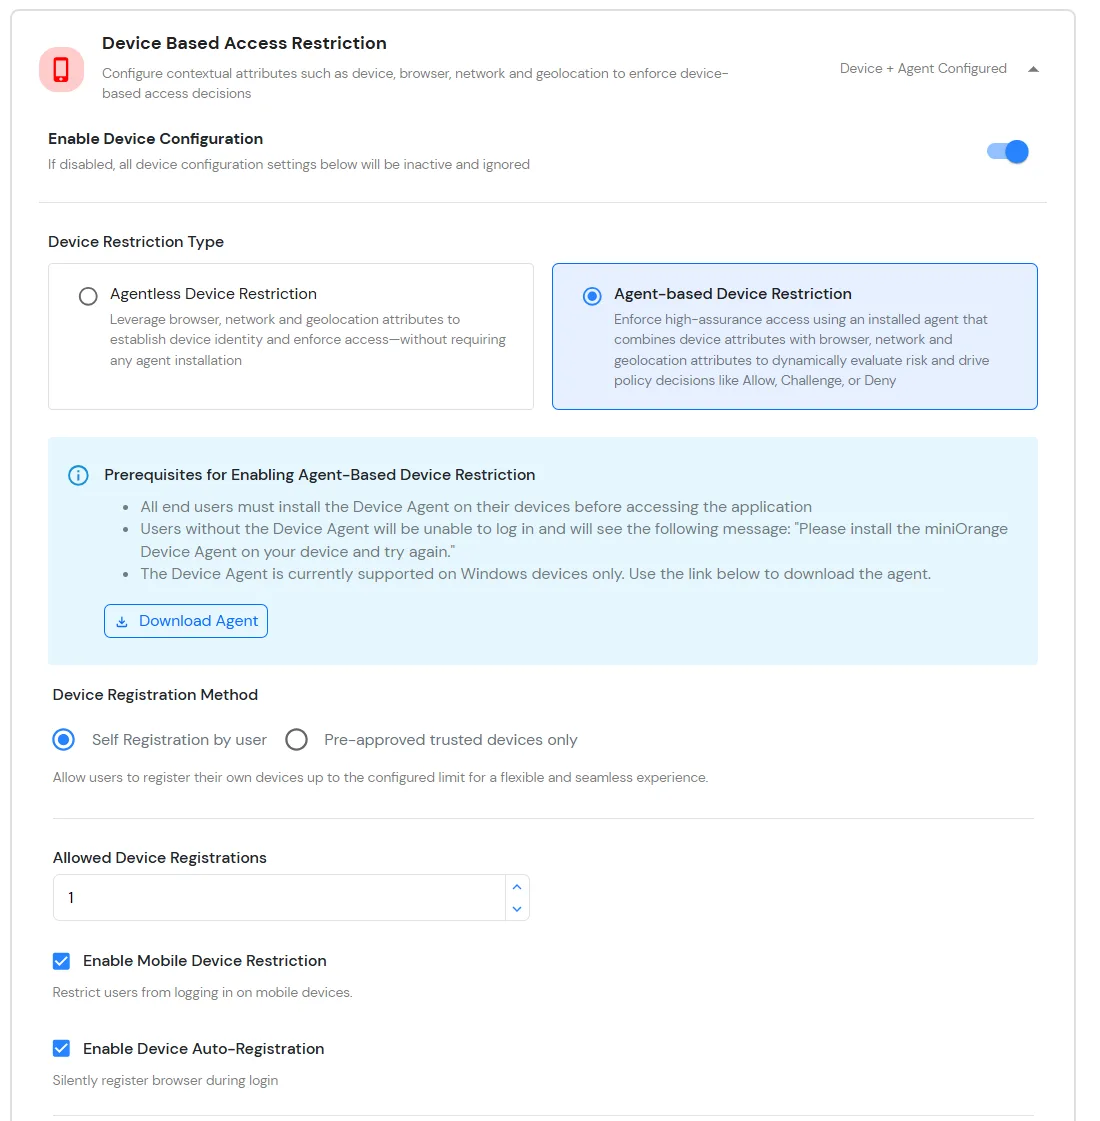
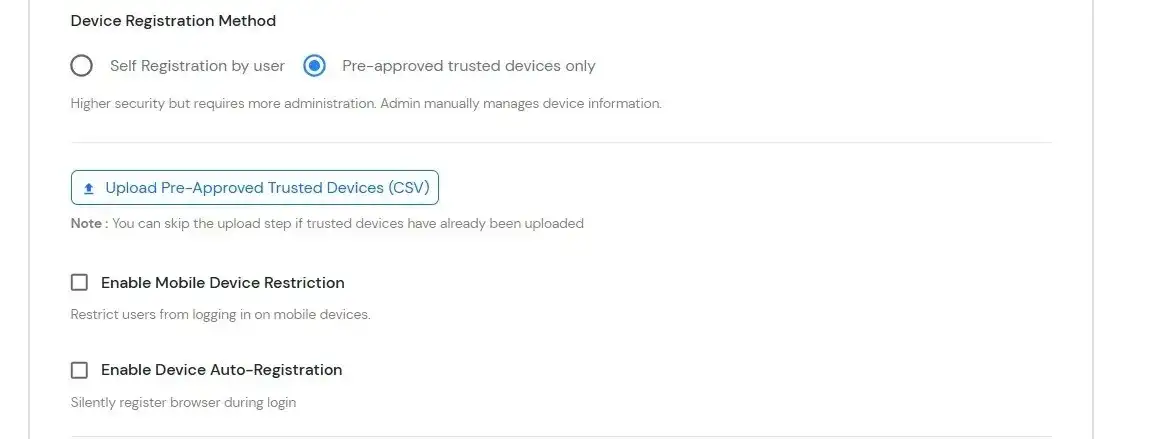
デバイス制限を使用すると、管理者はデバイスの信頼性に基づいてアプリケーションへのアクセスを制御できます。セキュリティ要件に応じて、エージェントレスデバイス制限(ブラウザベースのフィンガープリンティング)またはエージェントベースデバイス制限(リスクスコアリング機能を備えたインストール型エージェント)を選択できます。
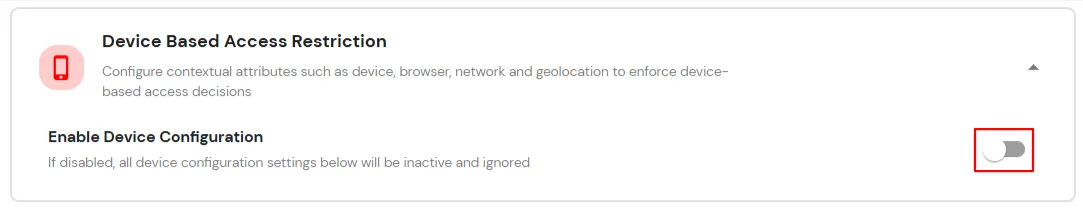
エージェントレスデバイス制限
エージェントベースのデバイス制限
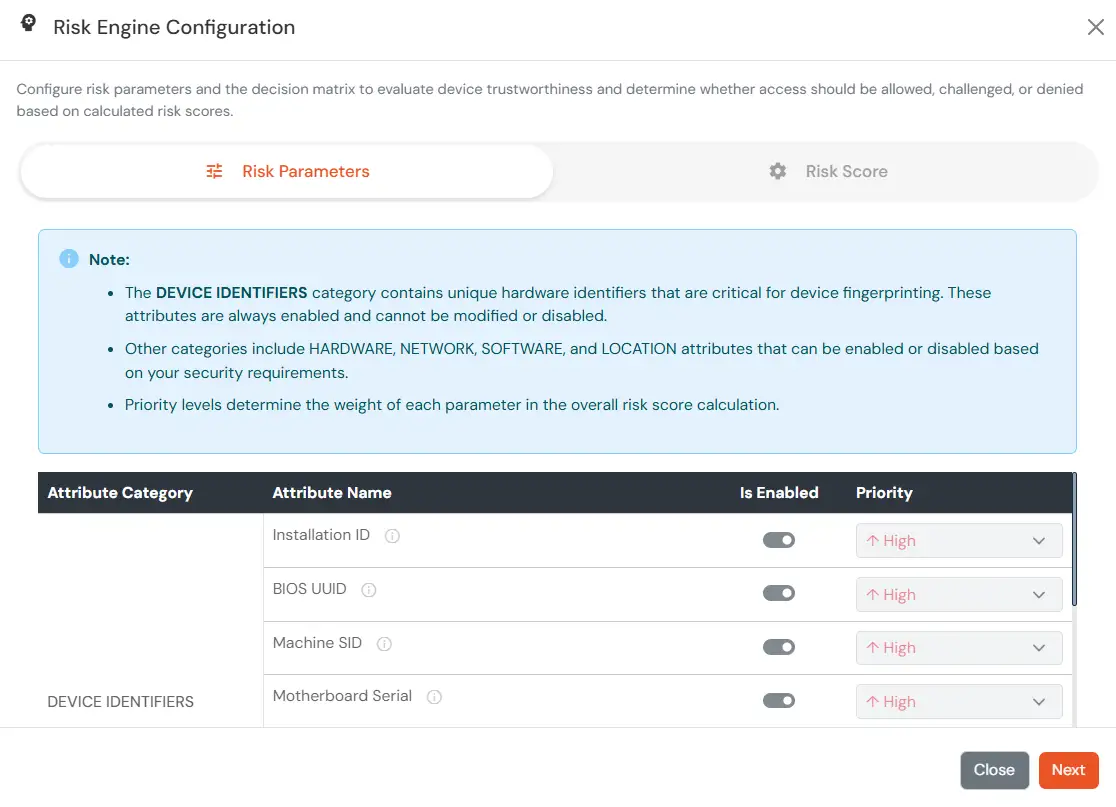
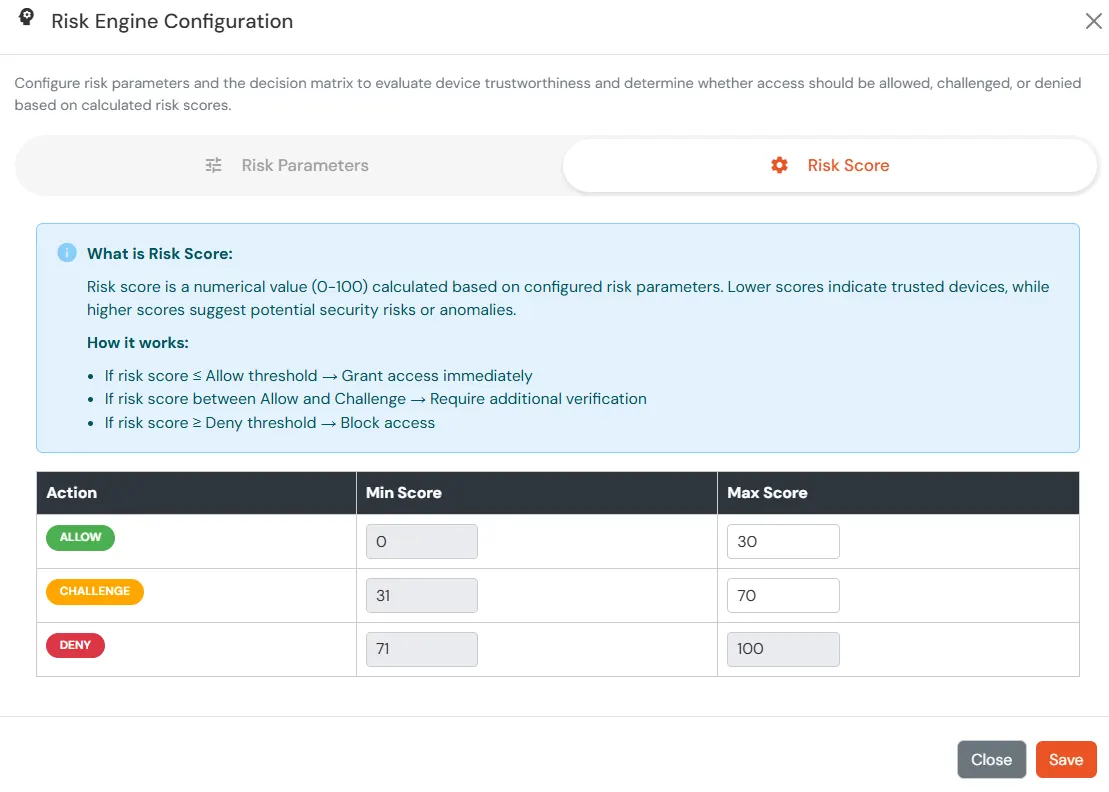
リスクエンジンは、複数のデバイス属性を分析し、リスクスコアを算出することで、デバイスの信頼性を評価します。このスコアに基づいて、ログイン時およびデバイス登録時に、ユーザーアクセスが許可、制限、または拒否されます。

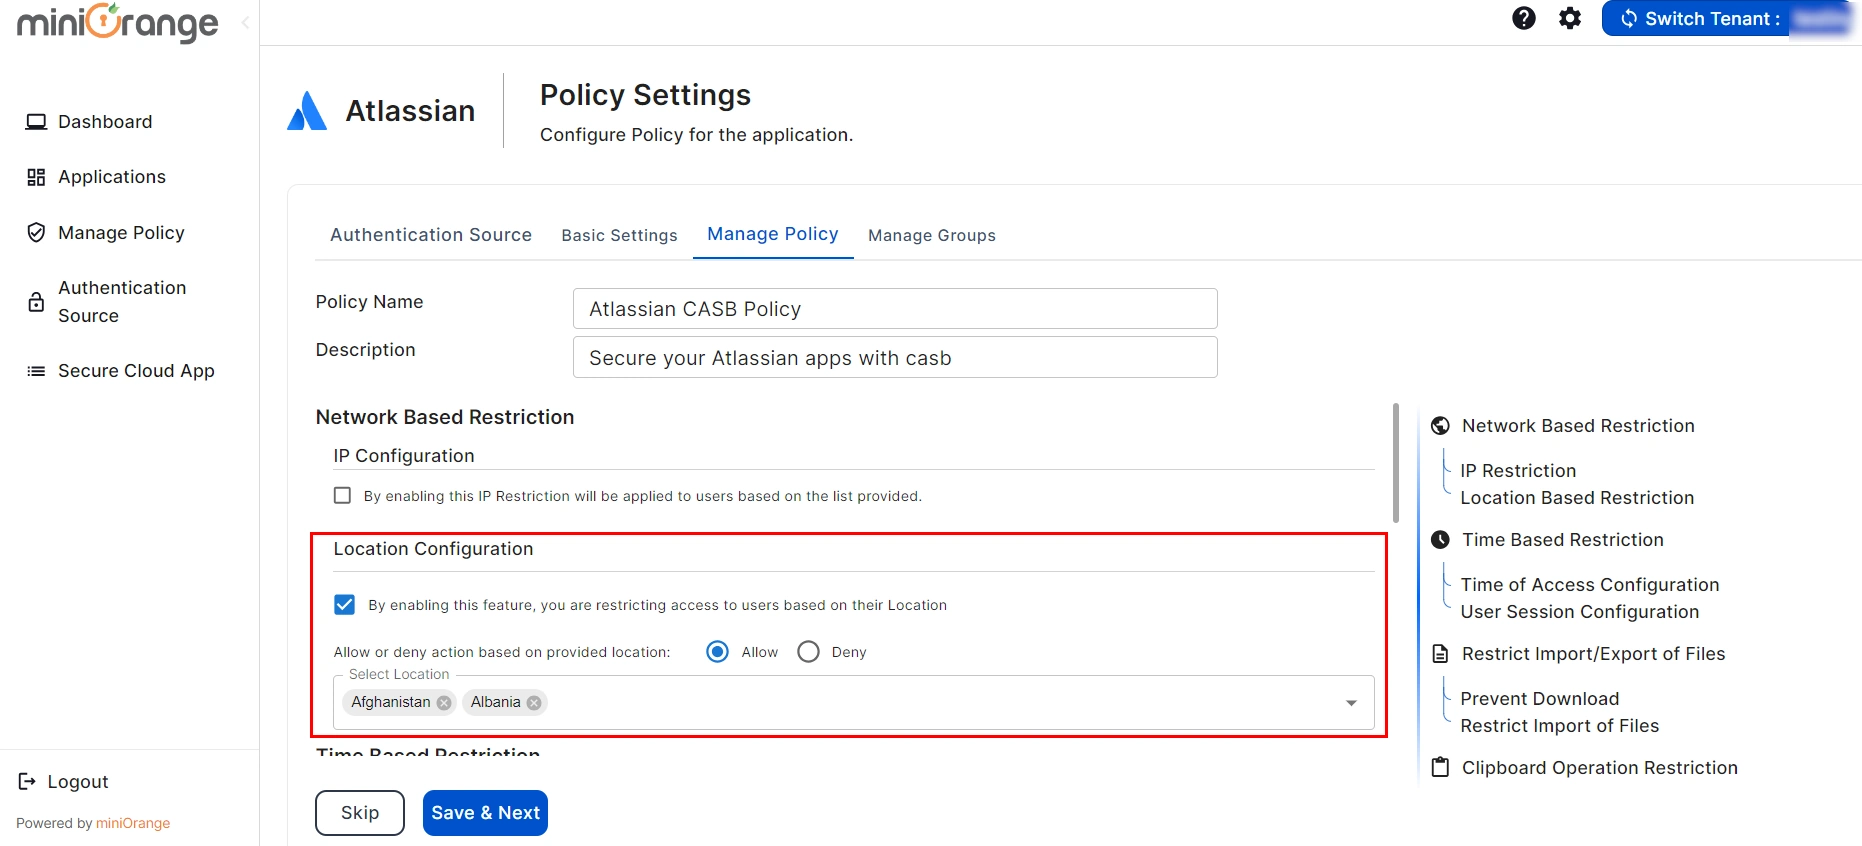
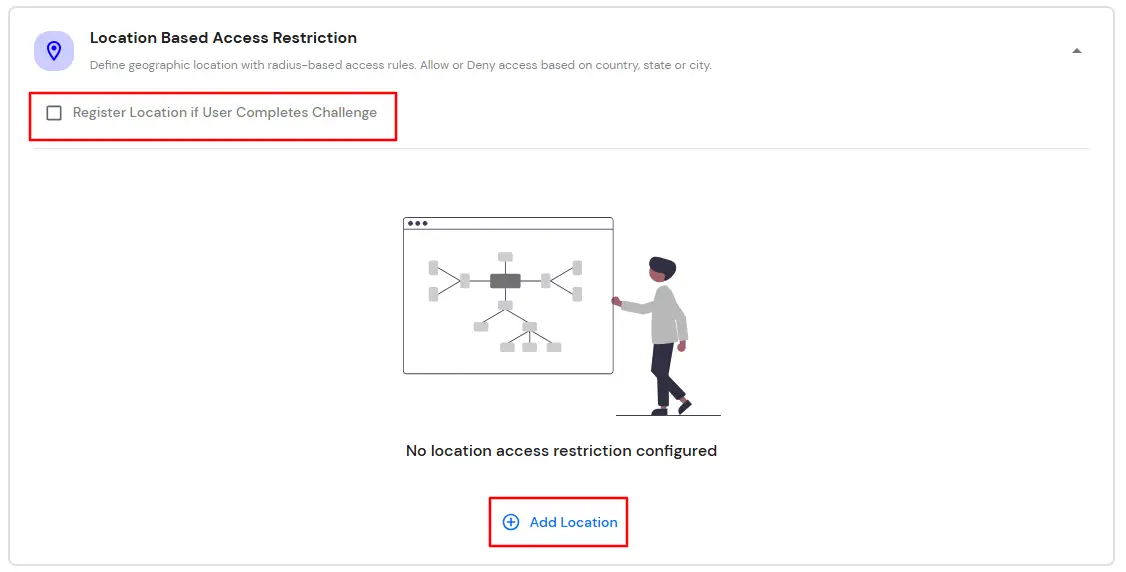
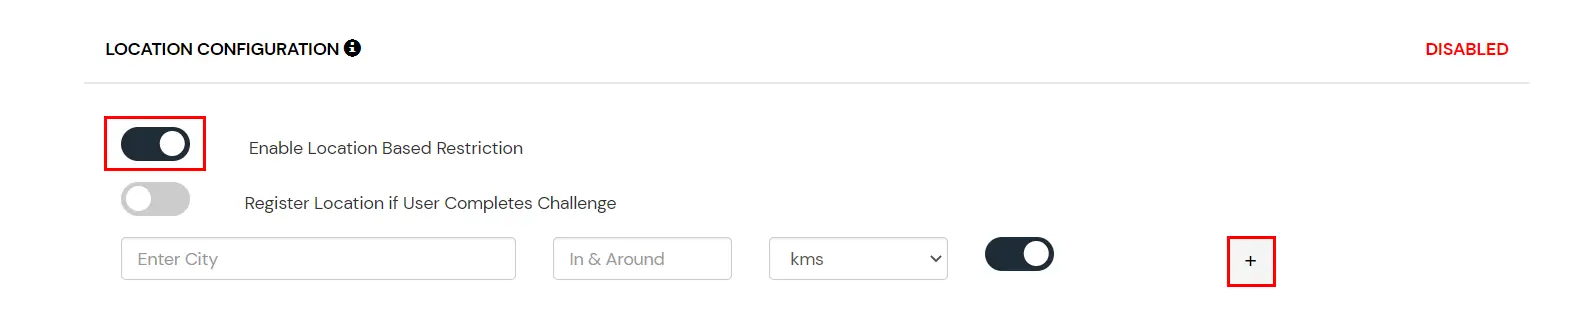
位置情報制限では、管理者は、管理者が設定した条件に基づいてエンドユーザーのアクセスを許可または拒否する場所のリストを設定します。アダプティブアクセスポリシーが有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーは許可されるか、認証を求められるか、または拒否されます。
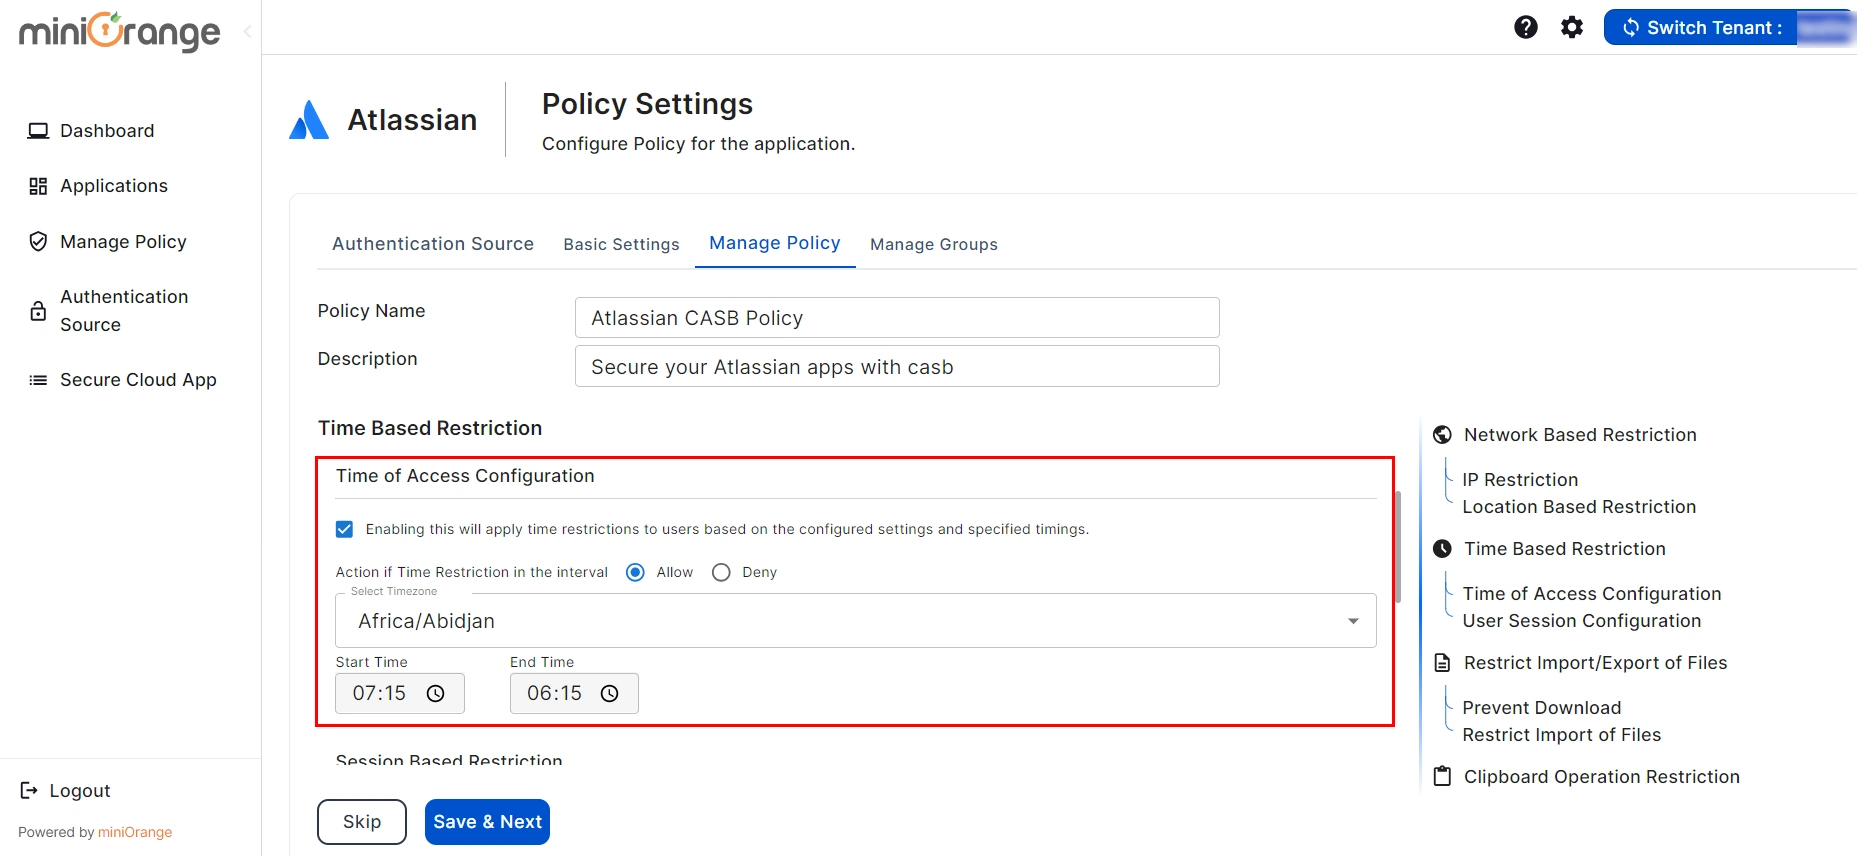
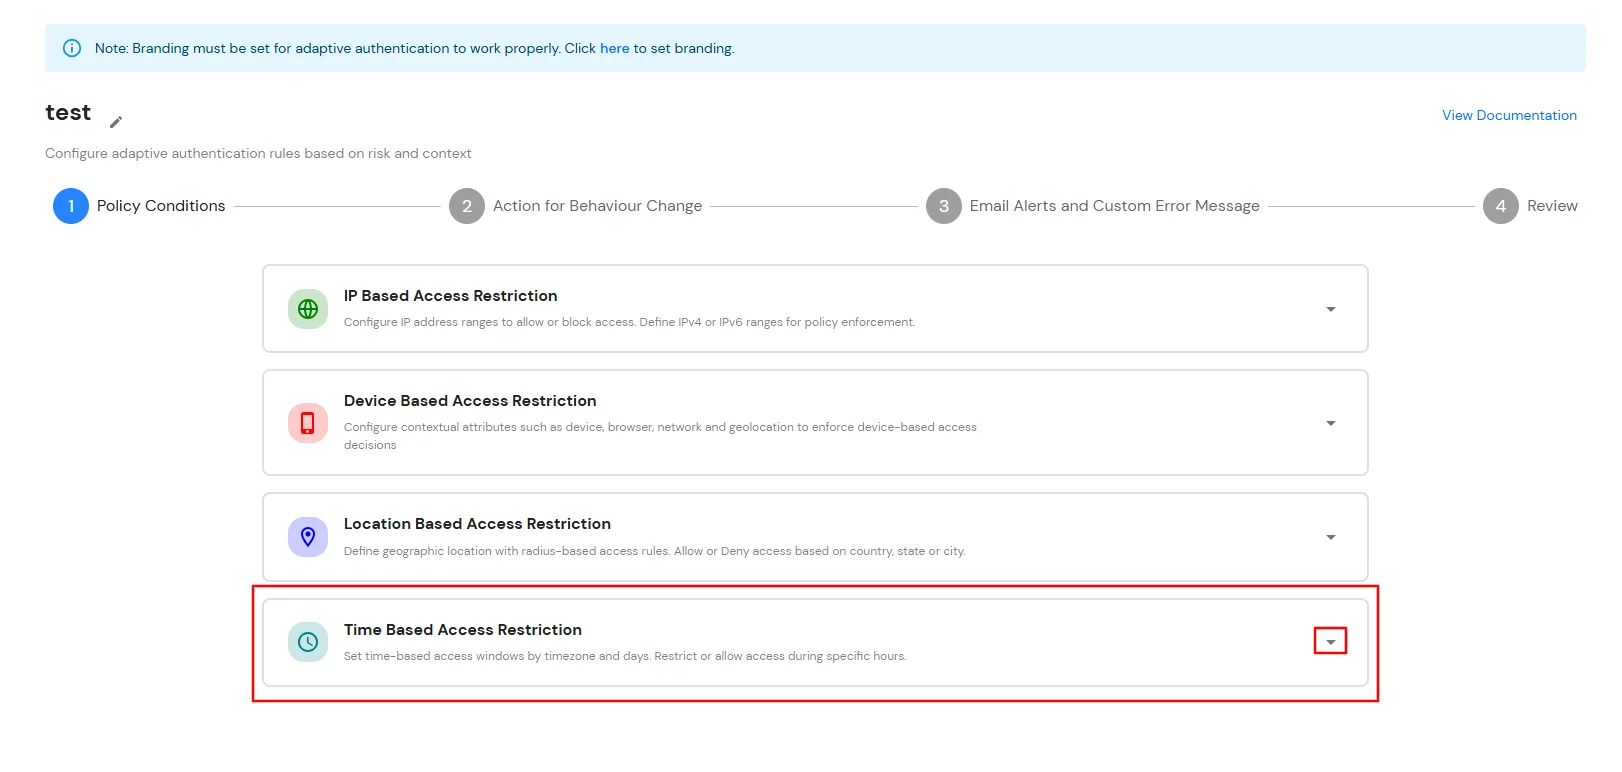
時間制限では、管理者が開始時刻と終了時刻を指定してタイムゾーンを設定し、ポリシーの条件に基づいてユーザーのアクセスが許可されるか、拒否されるか、または認証が行われます。アダプティブアクセスポリシーが有効になっている状態でエンドユーザーがログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が、管理者が設定したリストと照合されます。設定に基づいて、ユーザーのアクセスが許可されるか、拒否されるか、認証が行われます。
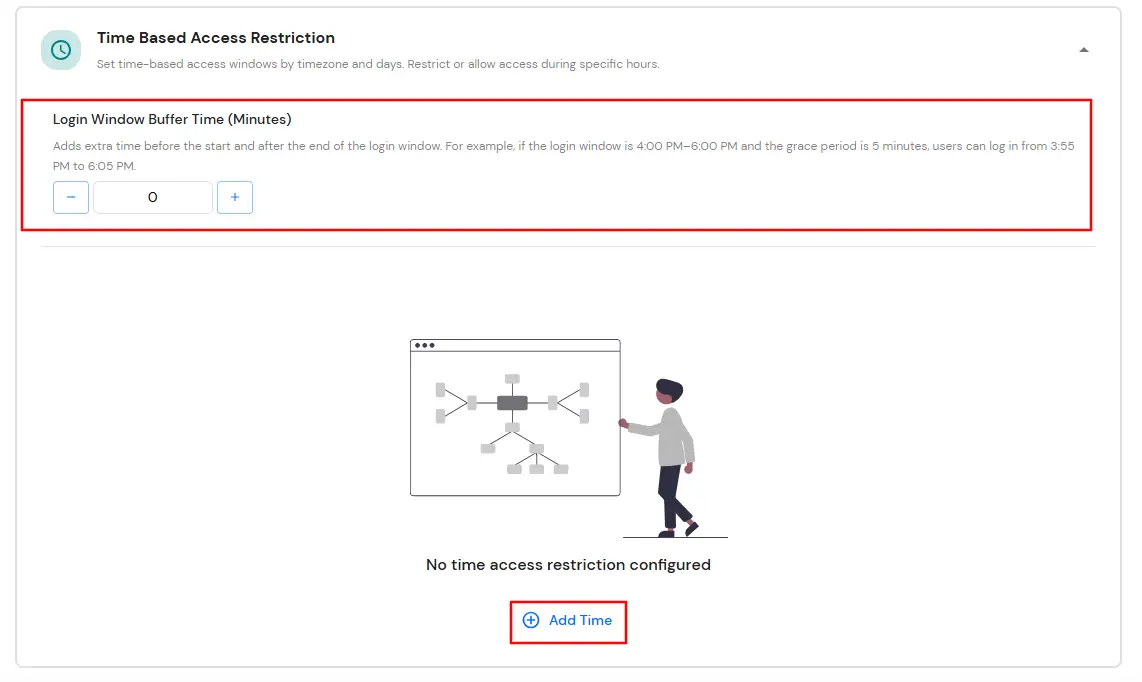
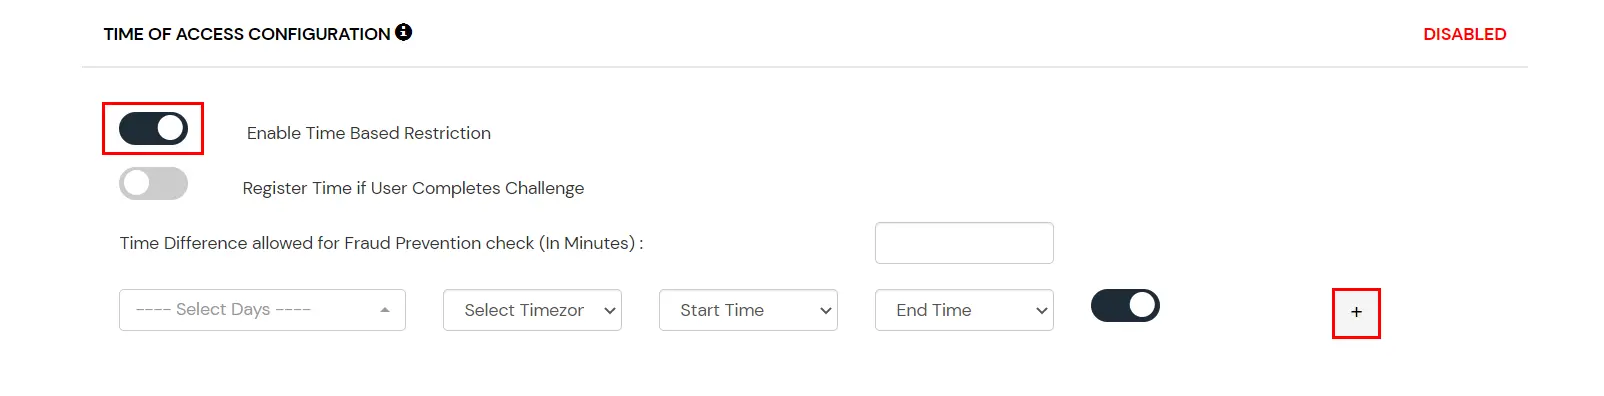
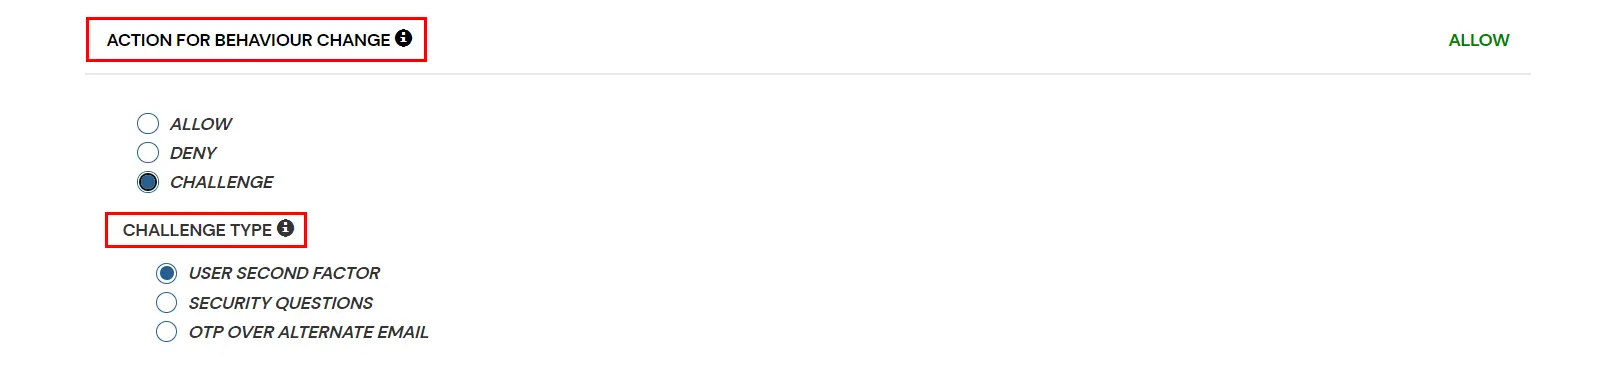
| 属性 | 詳細説明 |
|---|---|
| 許可する | アダプティブアクセスポリシーの条件が真の場合、ユーザーが認証を行い、サービスを利用できるようにします。 |
| 否定する | アダプティブアクセスポリシーの条件が真の場合、ユーザー認証およびサービスへのアクセスを拒否します。 |
| 課題 | ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。 |
チャレンジタイプのオプション:
| 要因 | 詳細説明 |
|---|---|
| ユーザーによる第二認証 |
ユーザーは、選択した、または割り当てられた第2要素を使用して認証する必要があります。
|
| KBA | システムは、ユーザーがセルフサービスコンソールで設定した3つの質問のうち2つについて、ユーザーに回答を求めます。両方の質問に正しく回答した場合のみ、ユーザーは先に進むことができます。 |
| 代替メール経由の OTP | ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。 |
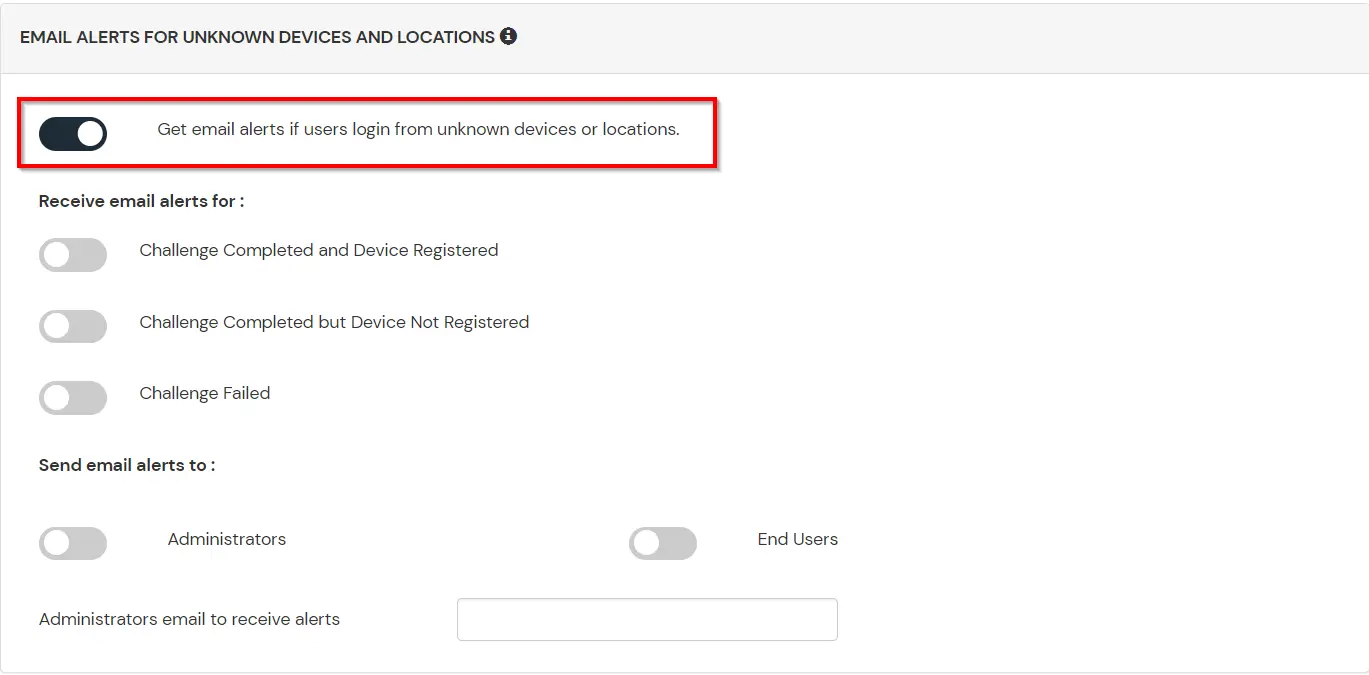
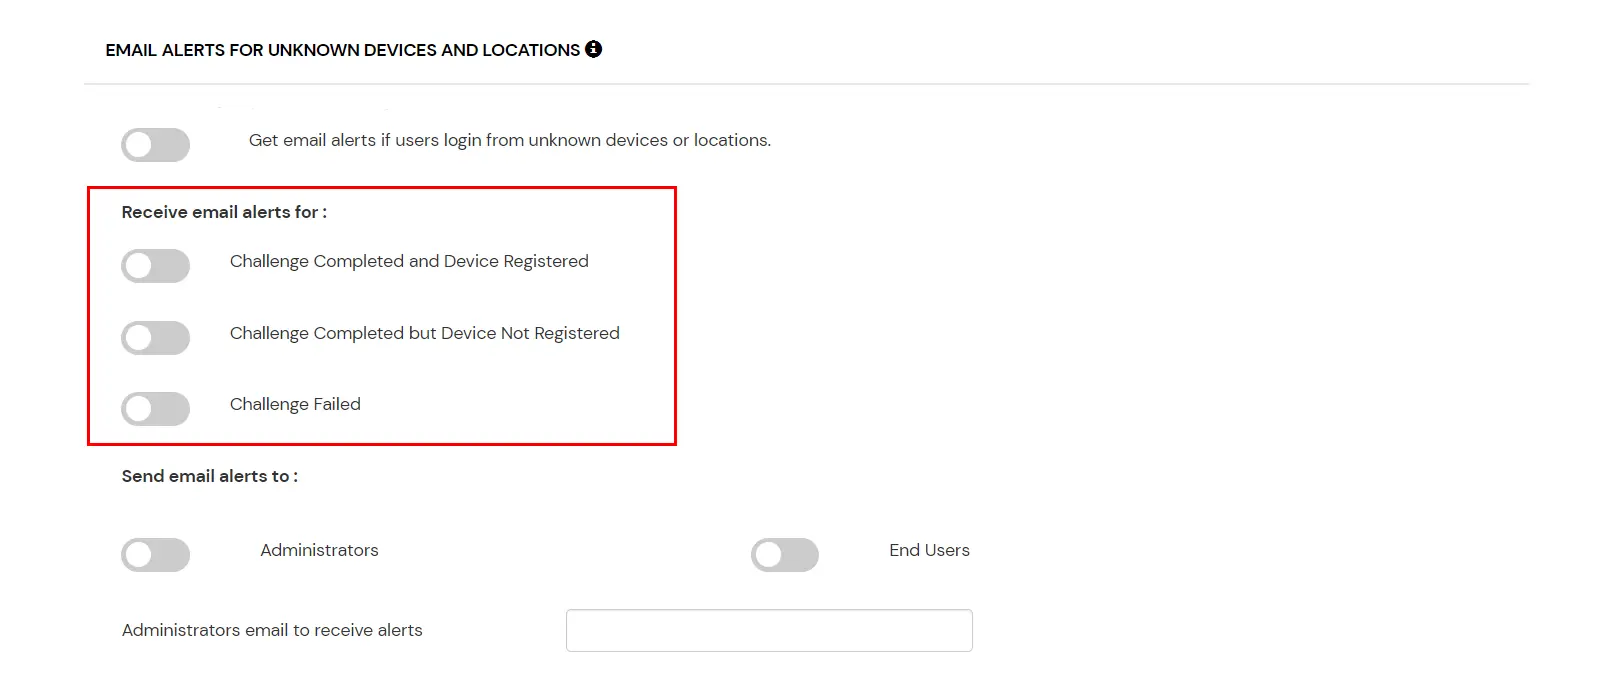
このセクションでは、アダプティブ認証に関連する通知とアラートを処理します。以下のオプションが提供されます。
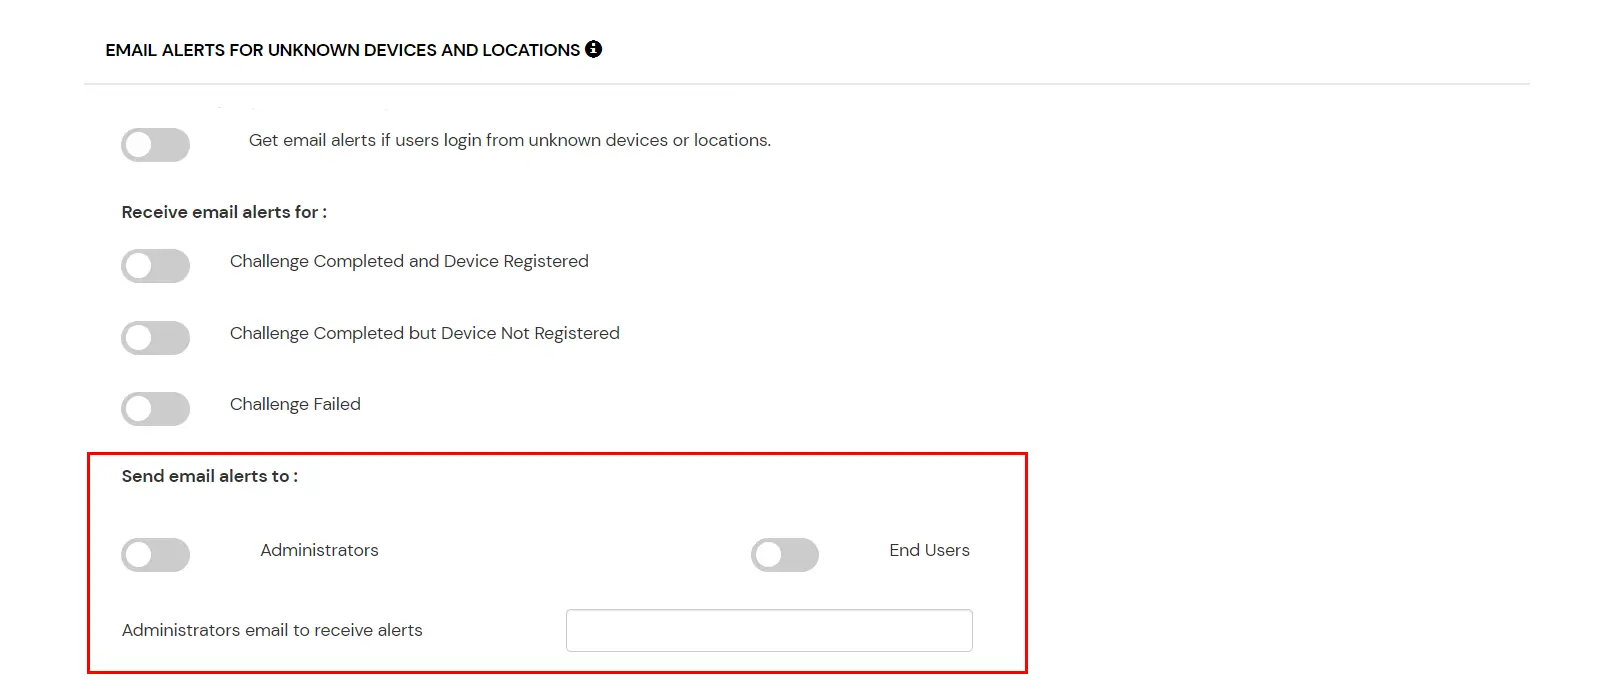
| オプション | 詳細説明 |
|---|---|
| ユーザーは不明なIPアドレス、デバイス、または場所からログインします | このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。 |
| チャレンジが完了し、デバイスが登録されました | このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。 |
| チャレンジは完了しましたが、デバイスが登録されていません | このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。 |
| チャレンジ失敗 | このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。 |
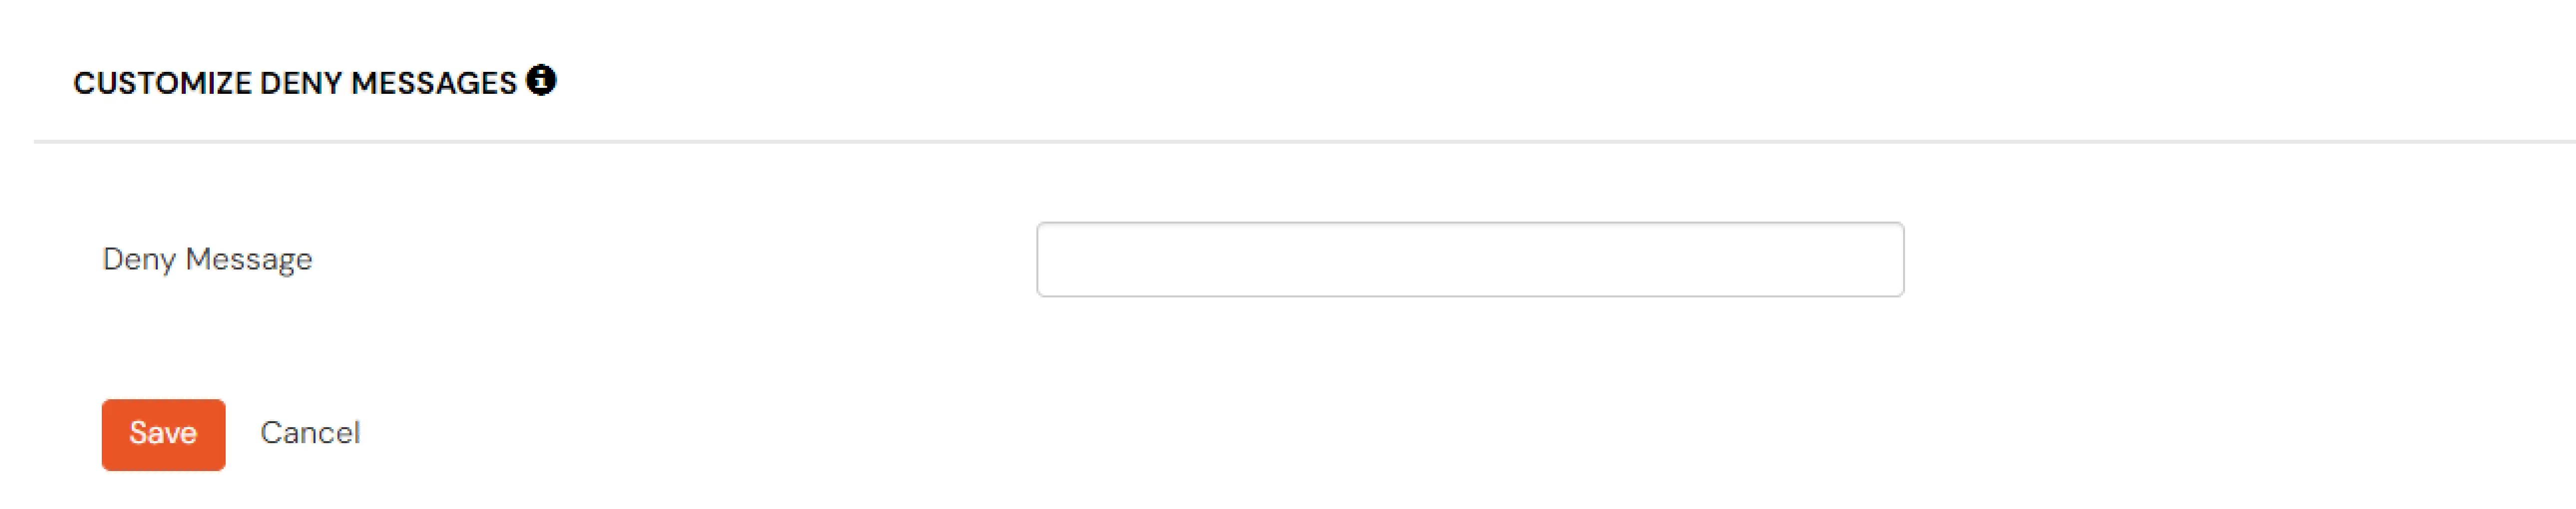
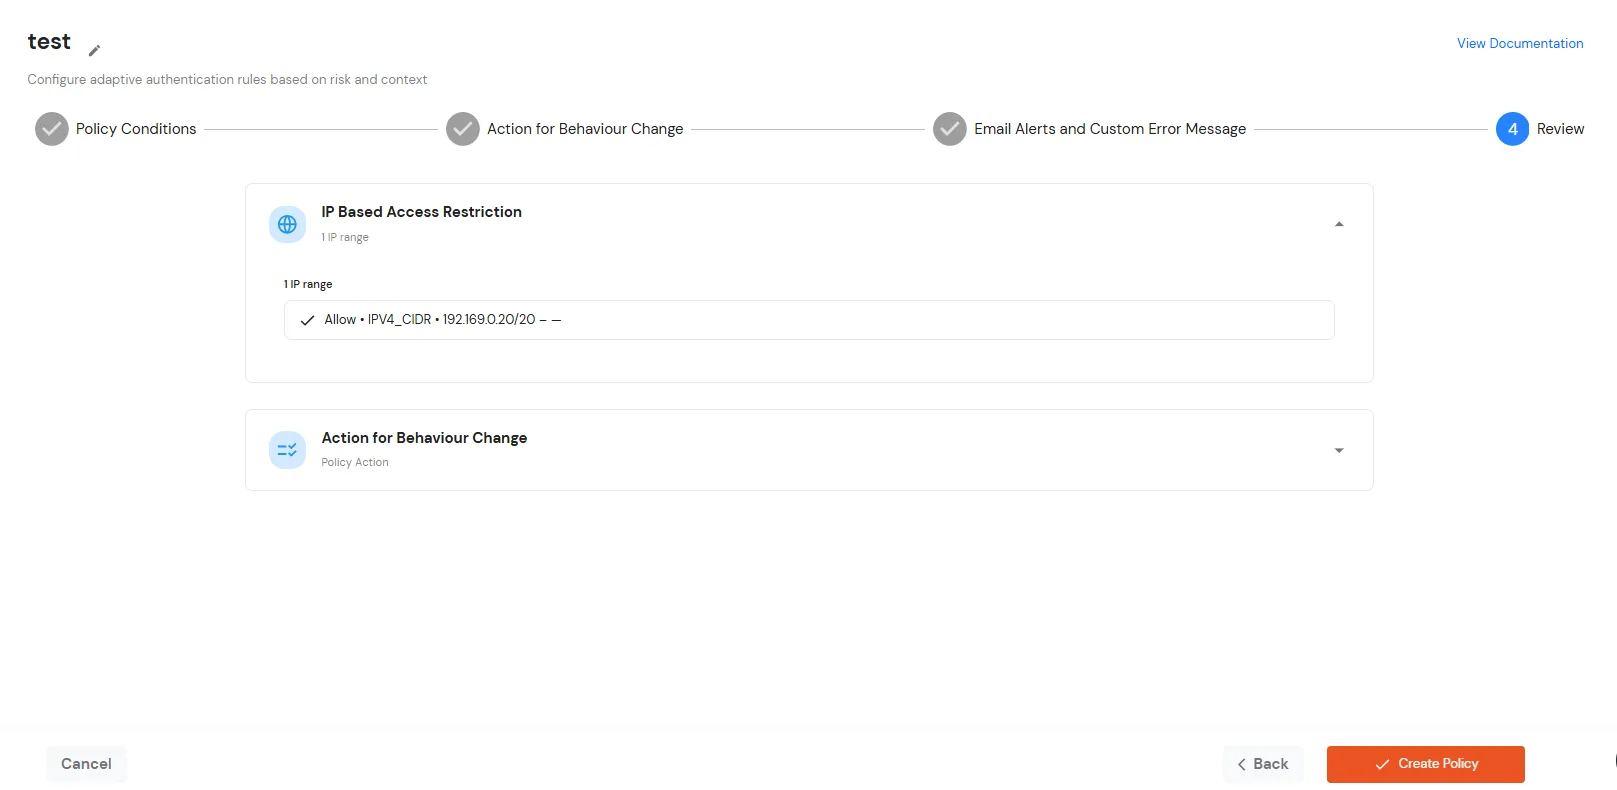
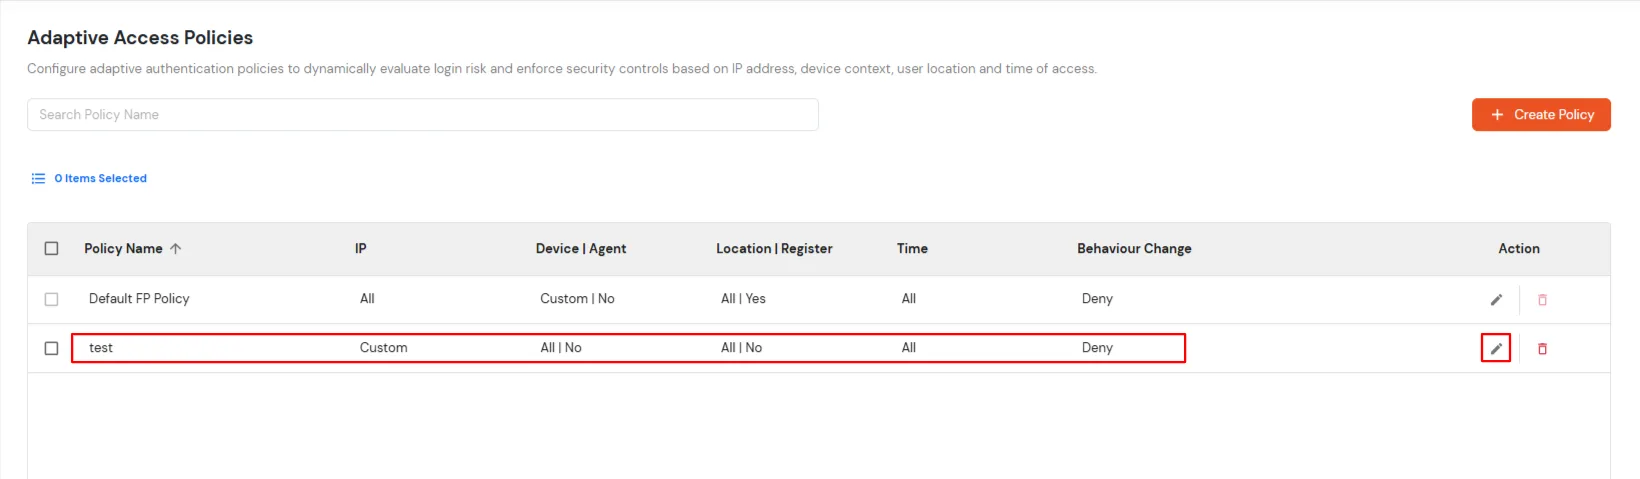
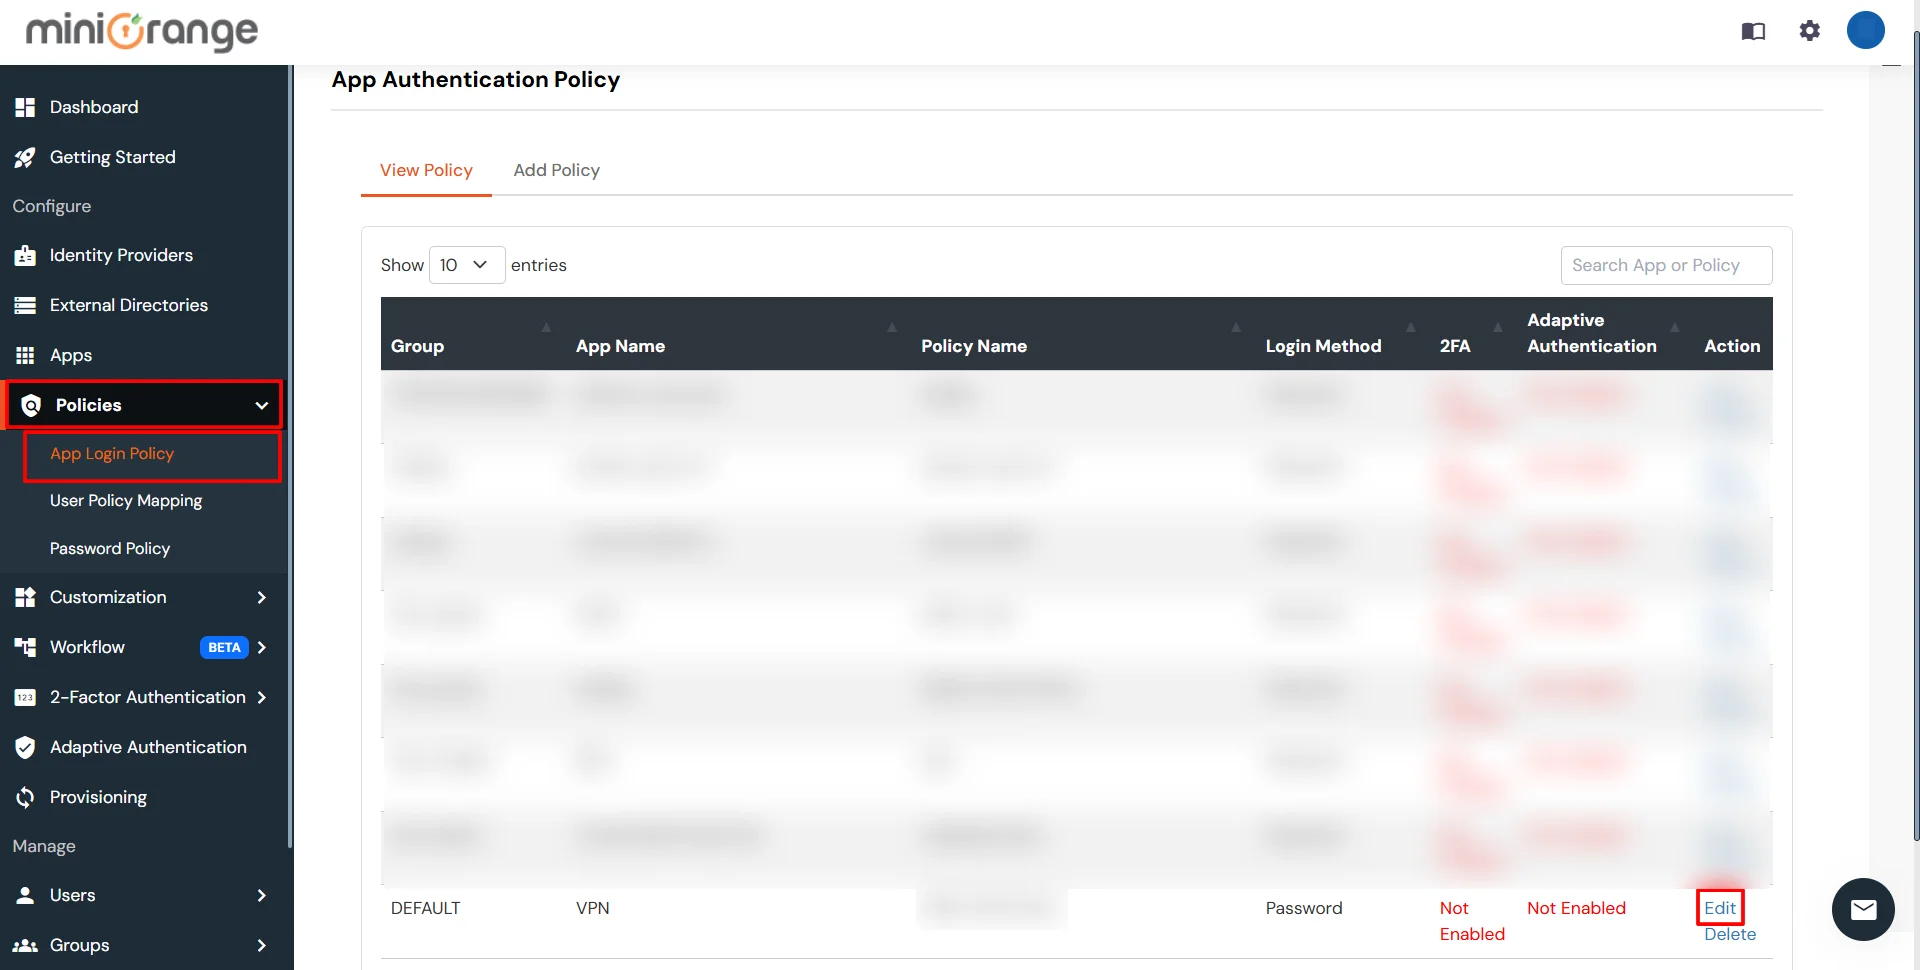
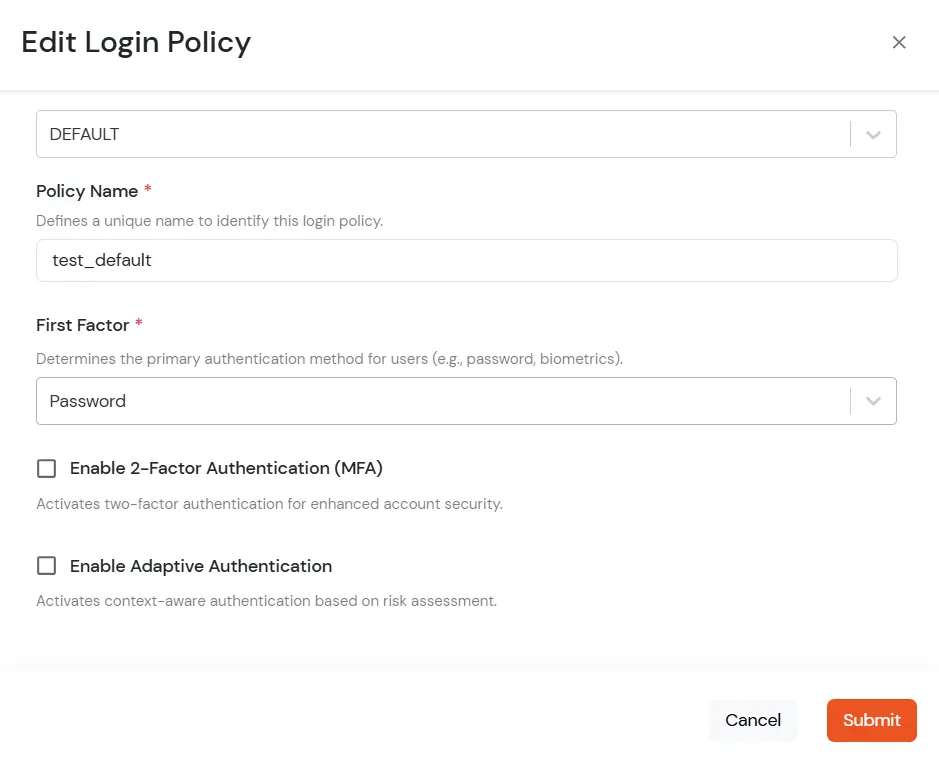
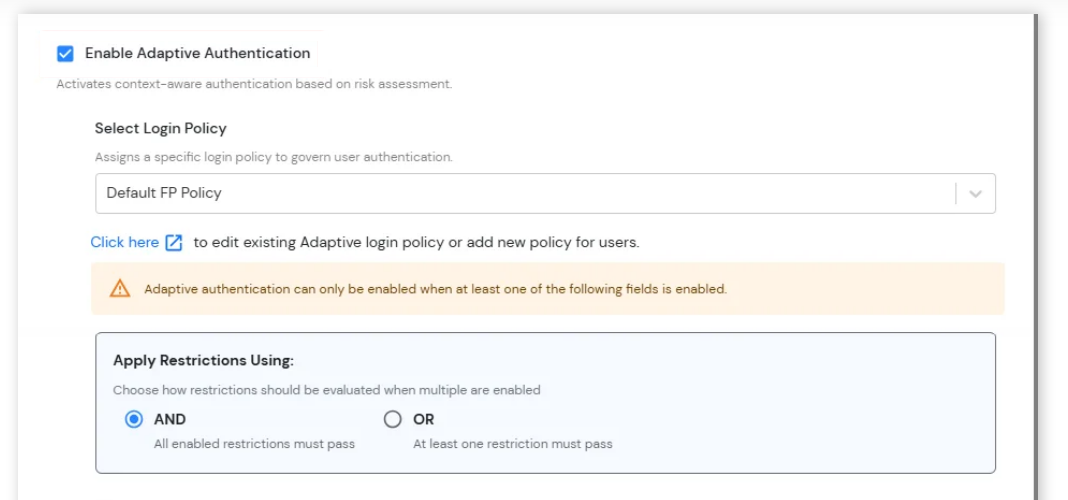
適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。
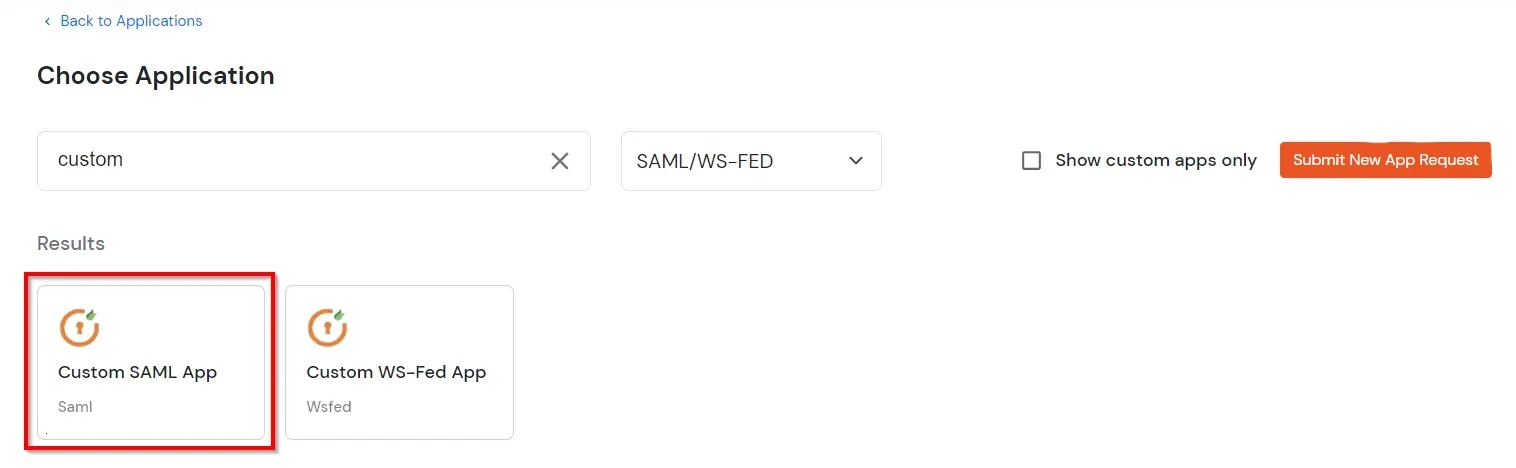
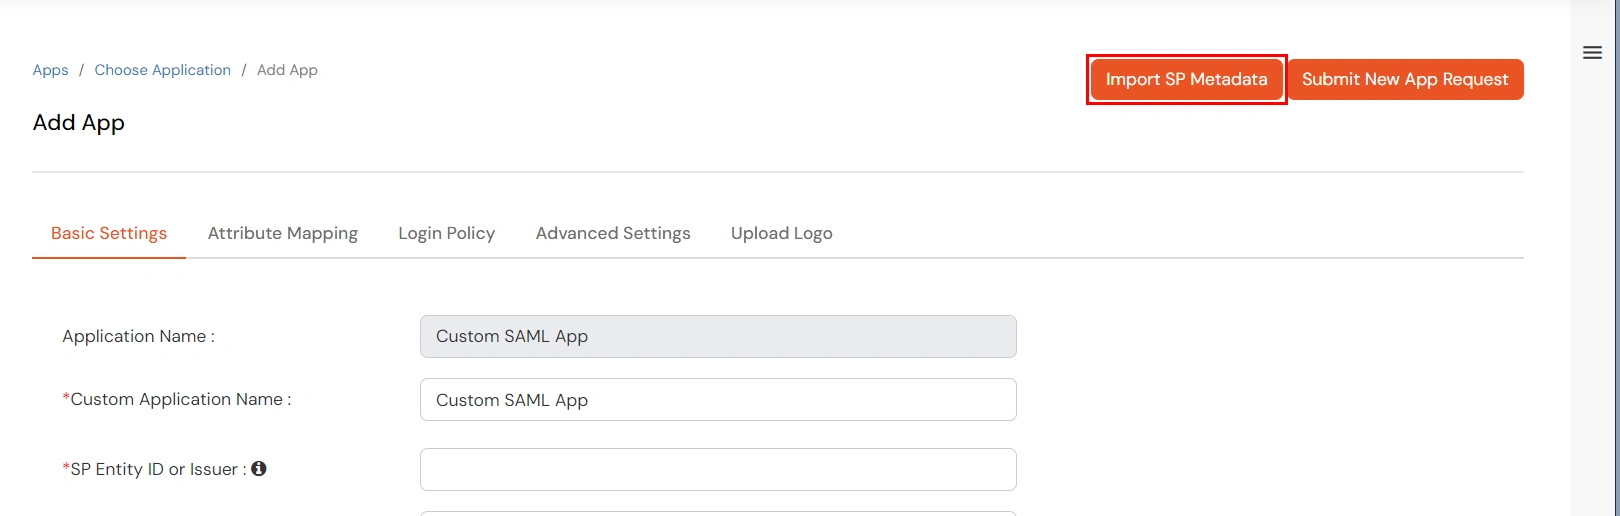
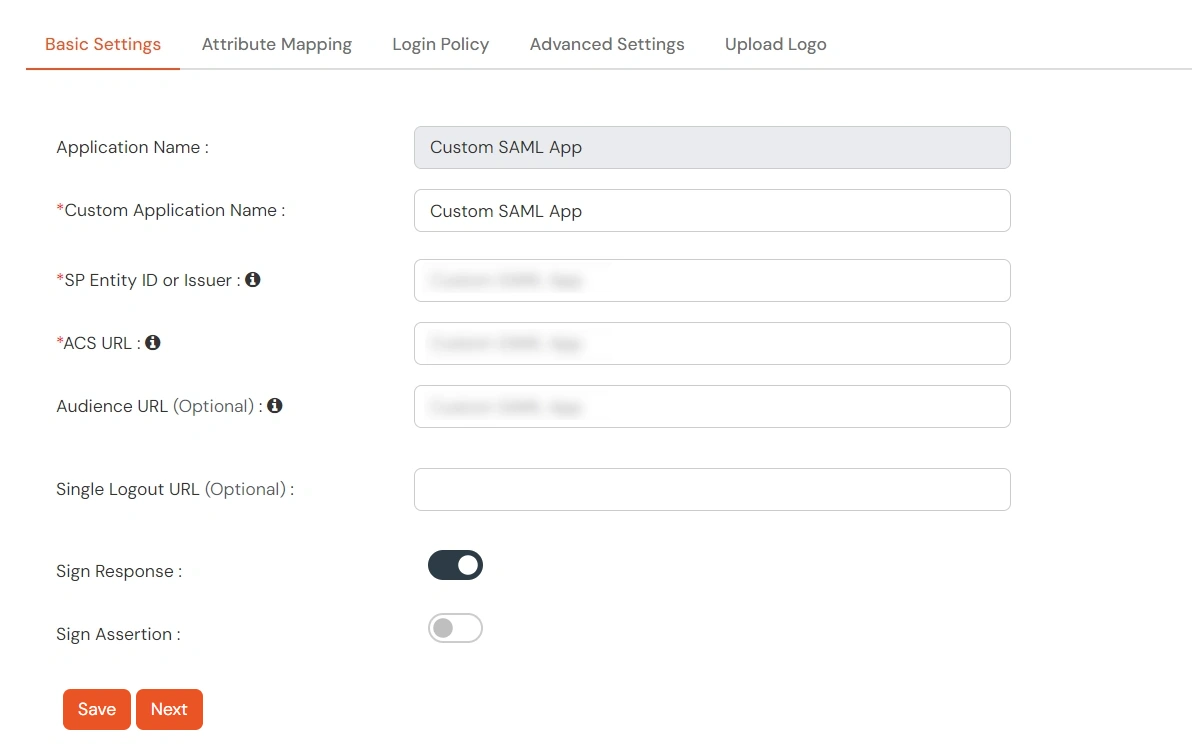
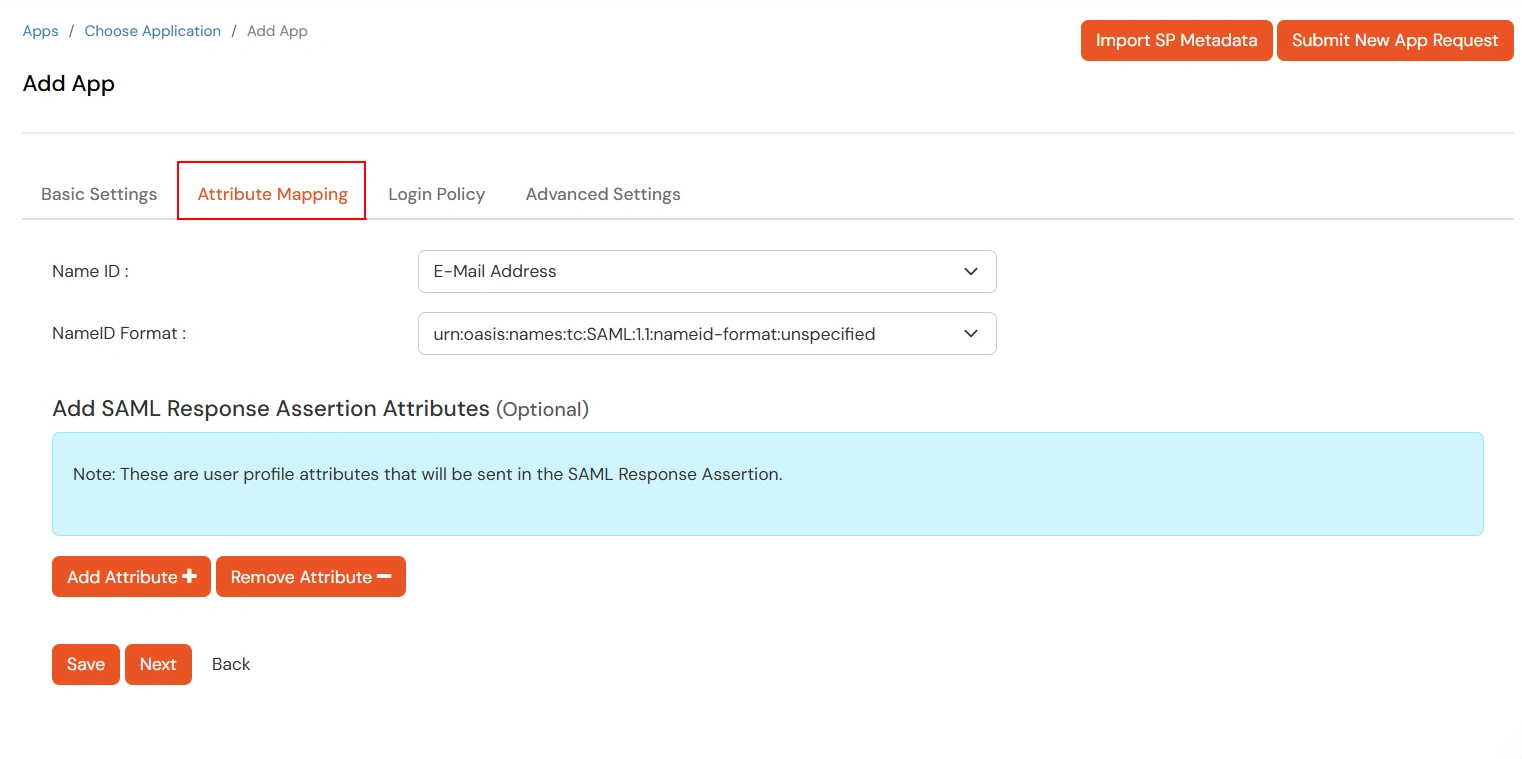
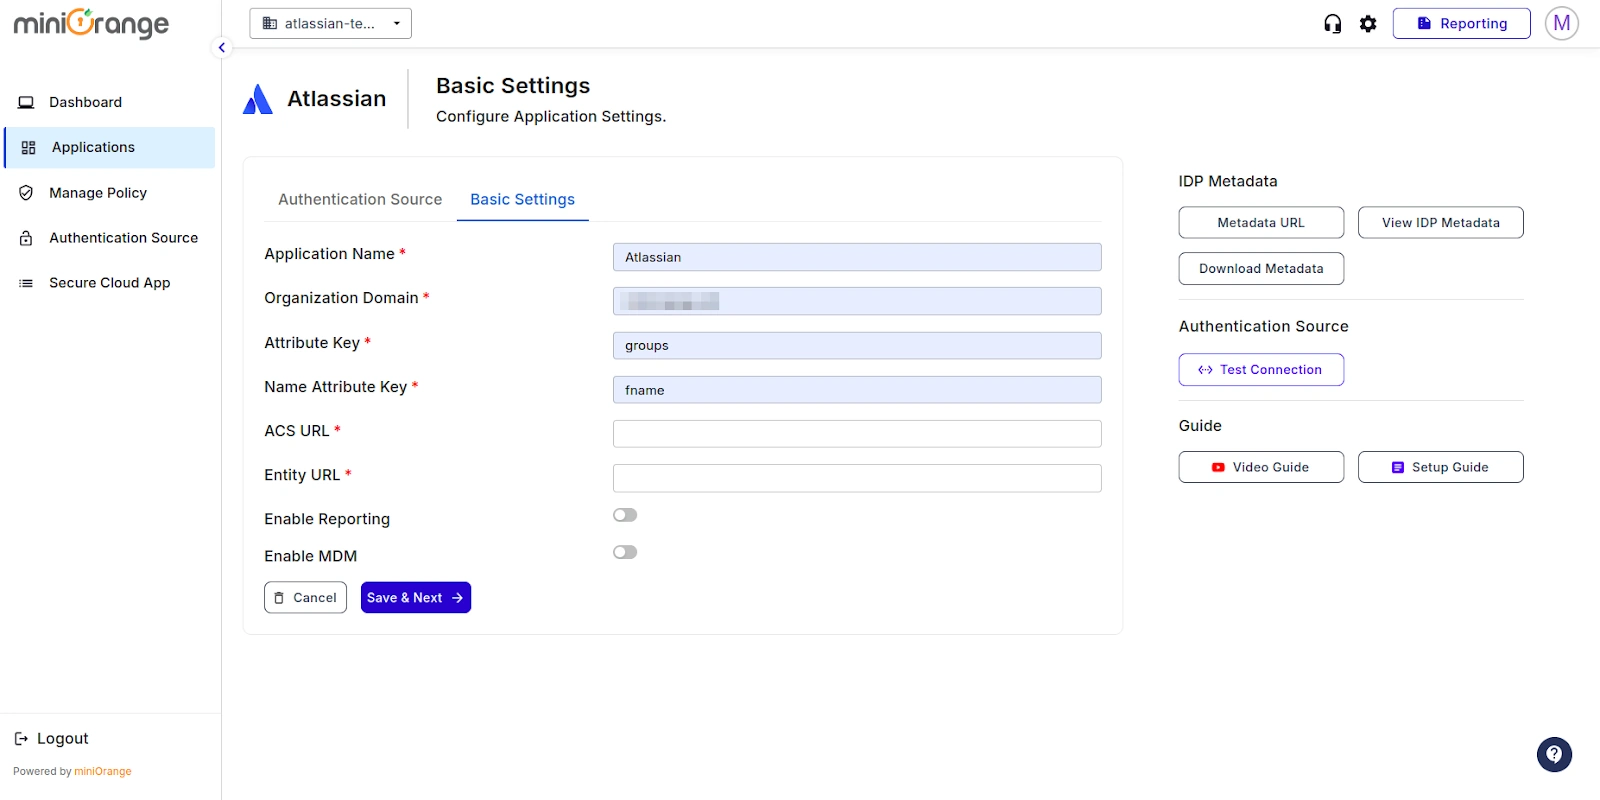
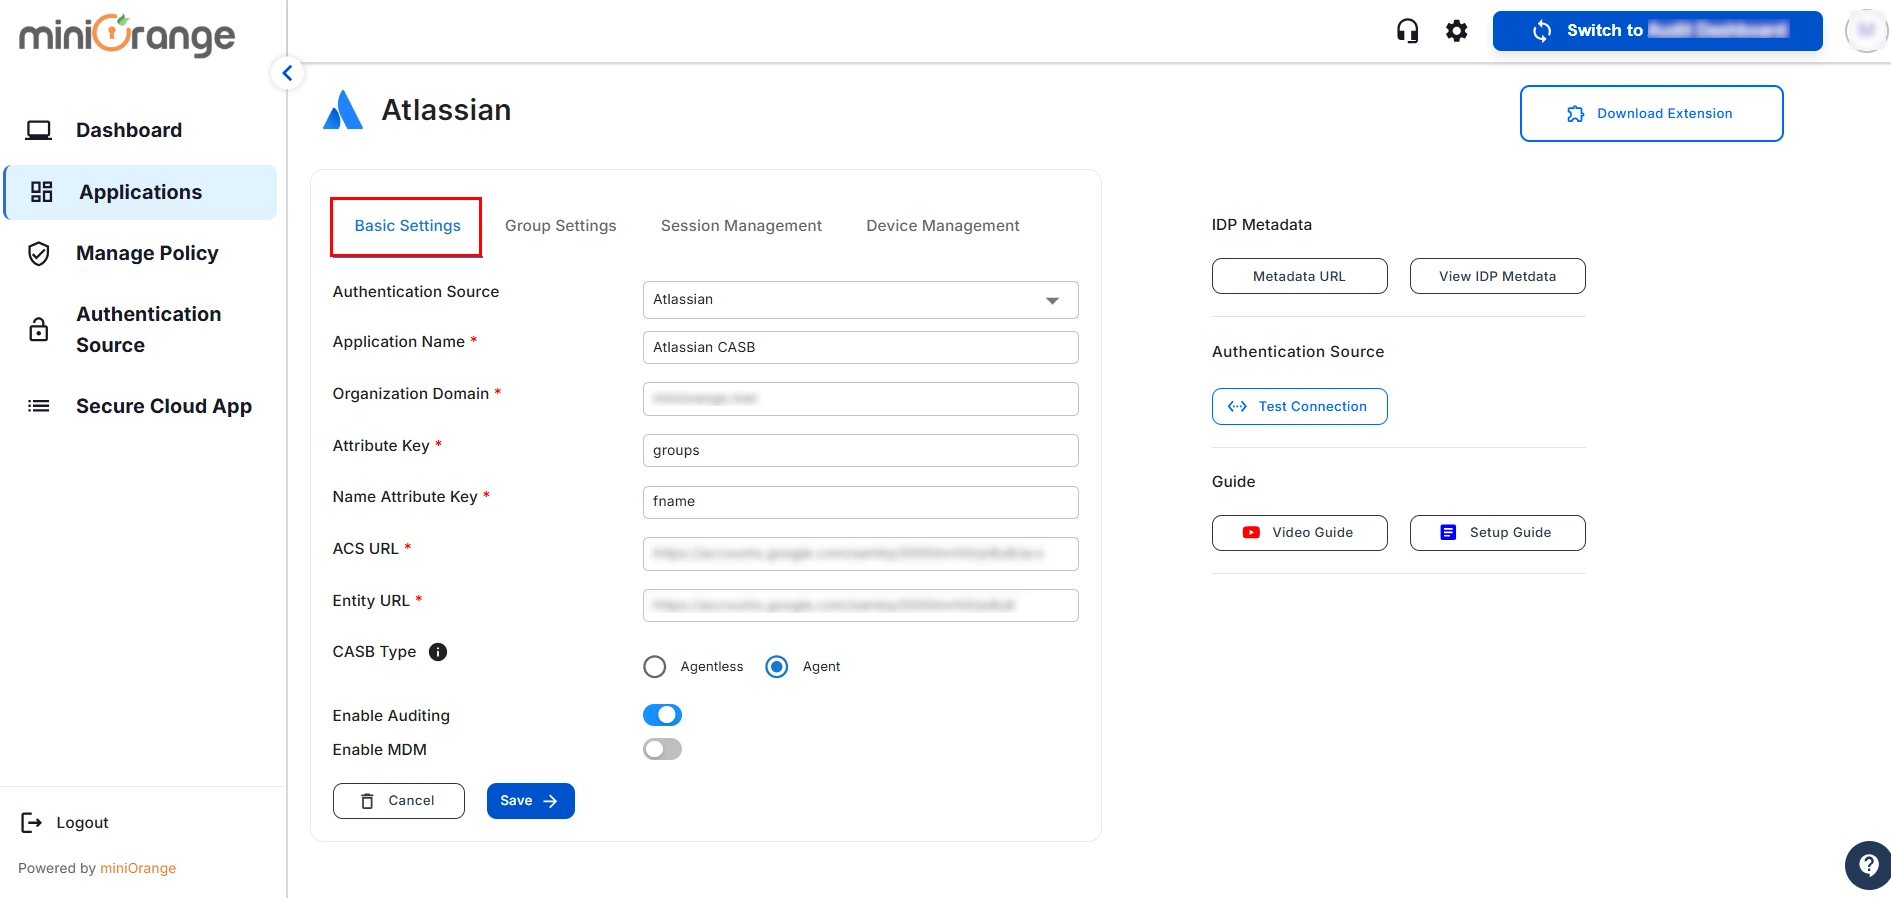
| アプリケーション名: | アプリケーションの名前を入力してください |
| 組織ドメイン: | Shopify の組織のドメインを入力します。(例: example.com) |
| 属性キー: | SAML 属性セクションの IDP で構成した SSO アプリのグループ属性キーを入力します。 |
| 名前属性キー: | fname、Lname などの属性名を入力します。 |
| ACS URLを入力してください: | ACS URLは以下から取得できます。 Atlassian 管理者ダッシュボード. |
| エンティティ URL を入力してください: | エンティティURLは以下から取得できます。 Atlassian 管理者ダッシュボード. |
| CASBタイプ | CASBタイプをインラインまたはオフラインとして選択します |
| MDMを有効にする | デバイスでMDMを設定する場合は、有効にしてください |
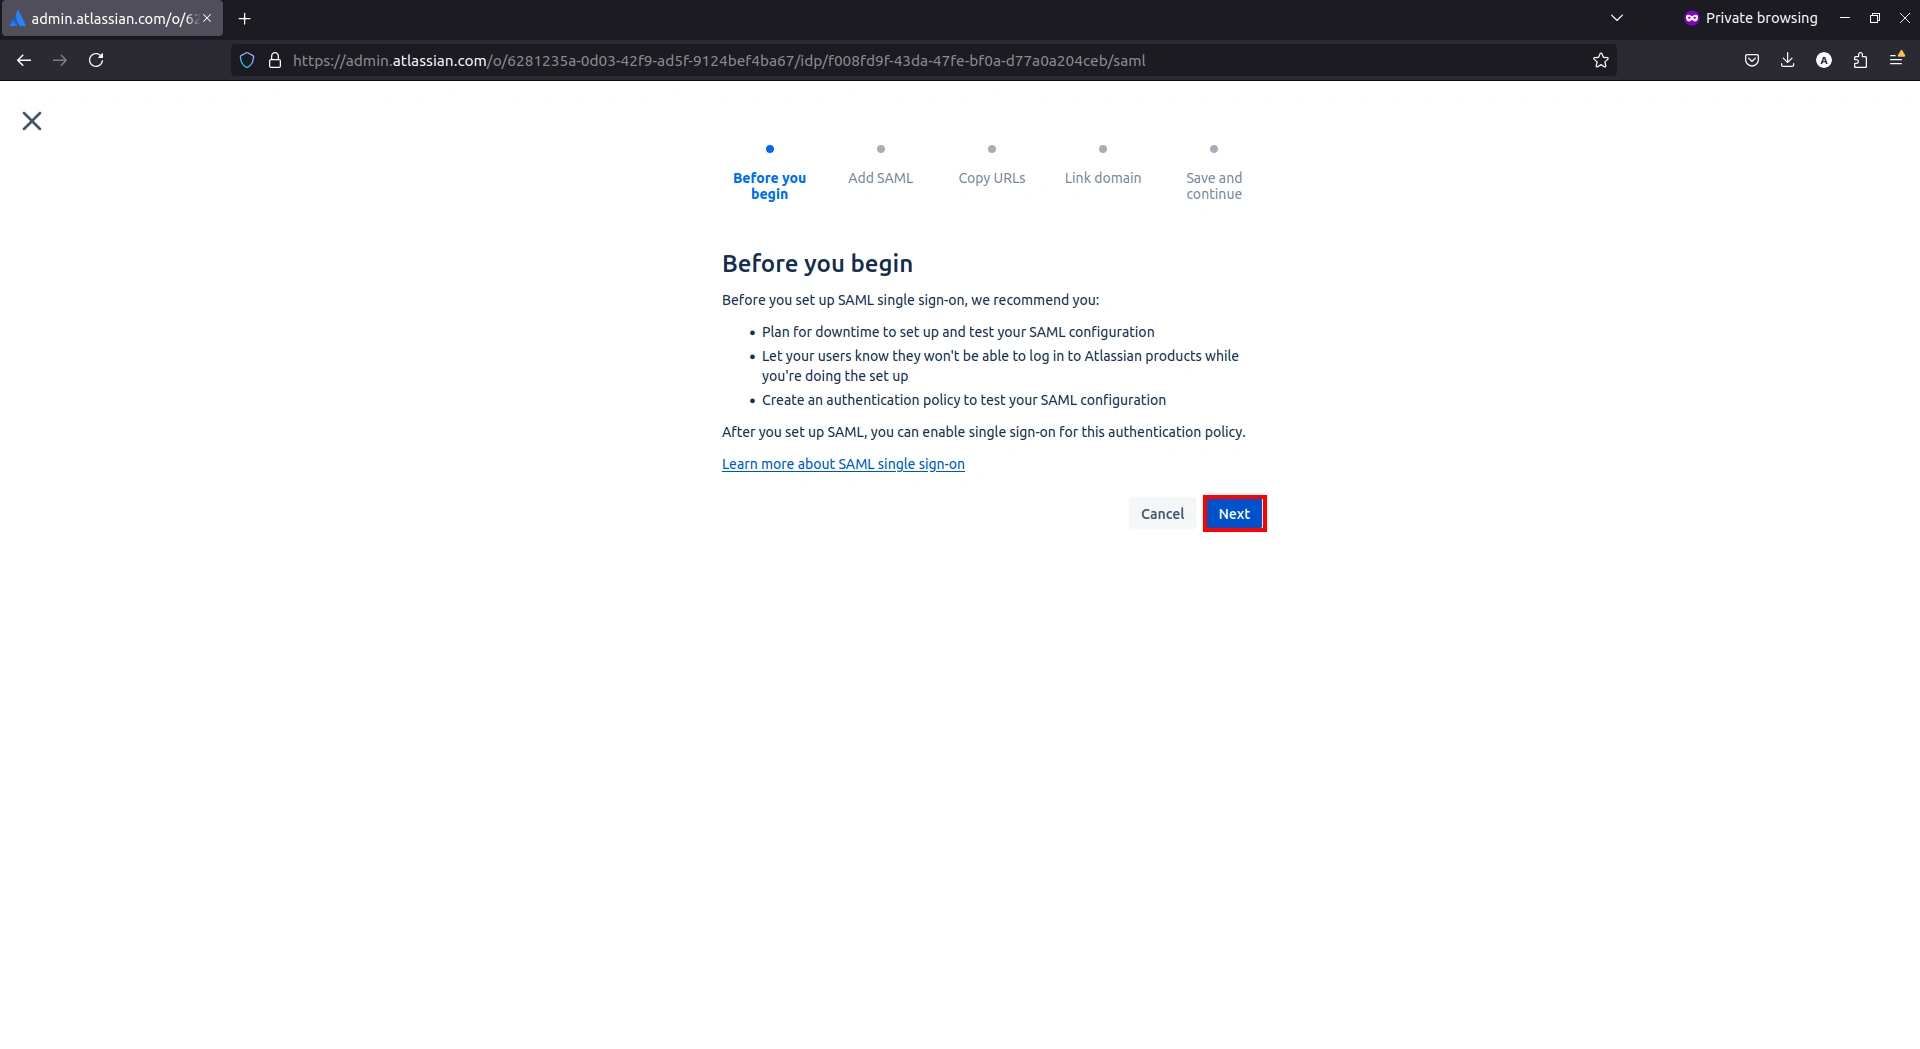
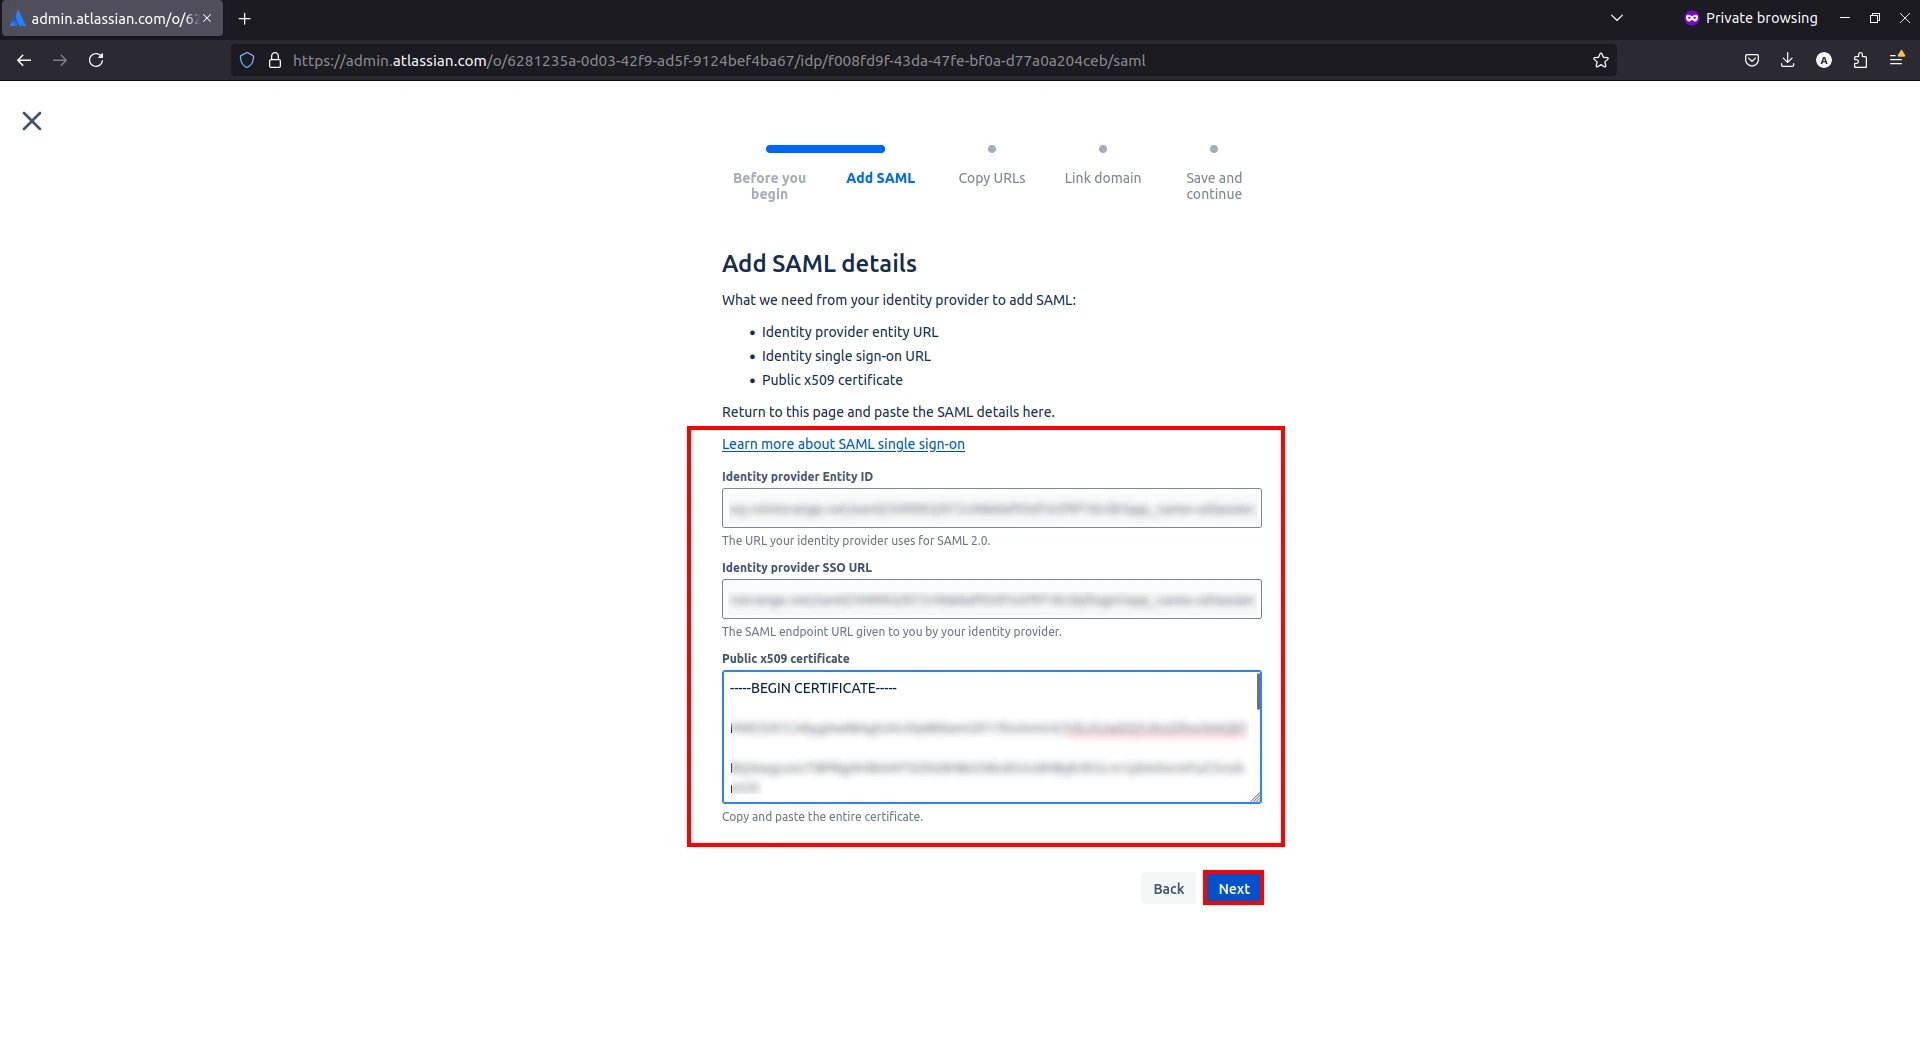
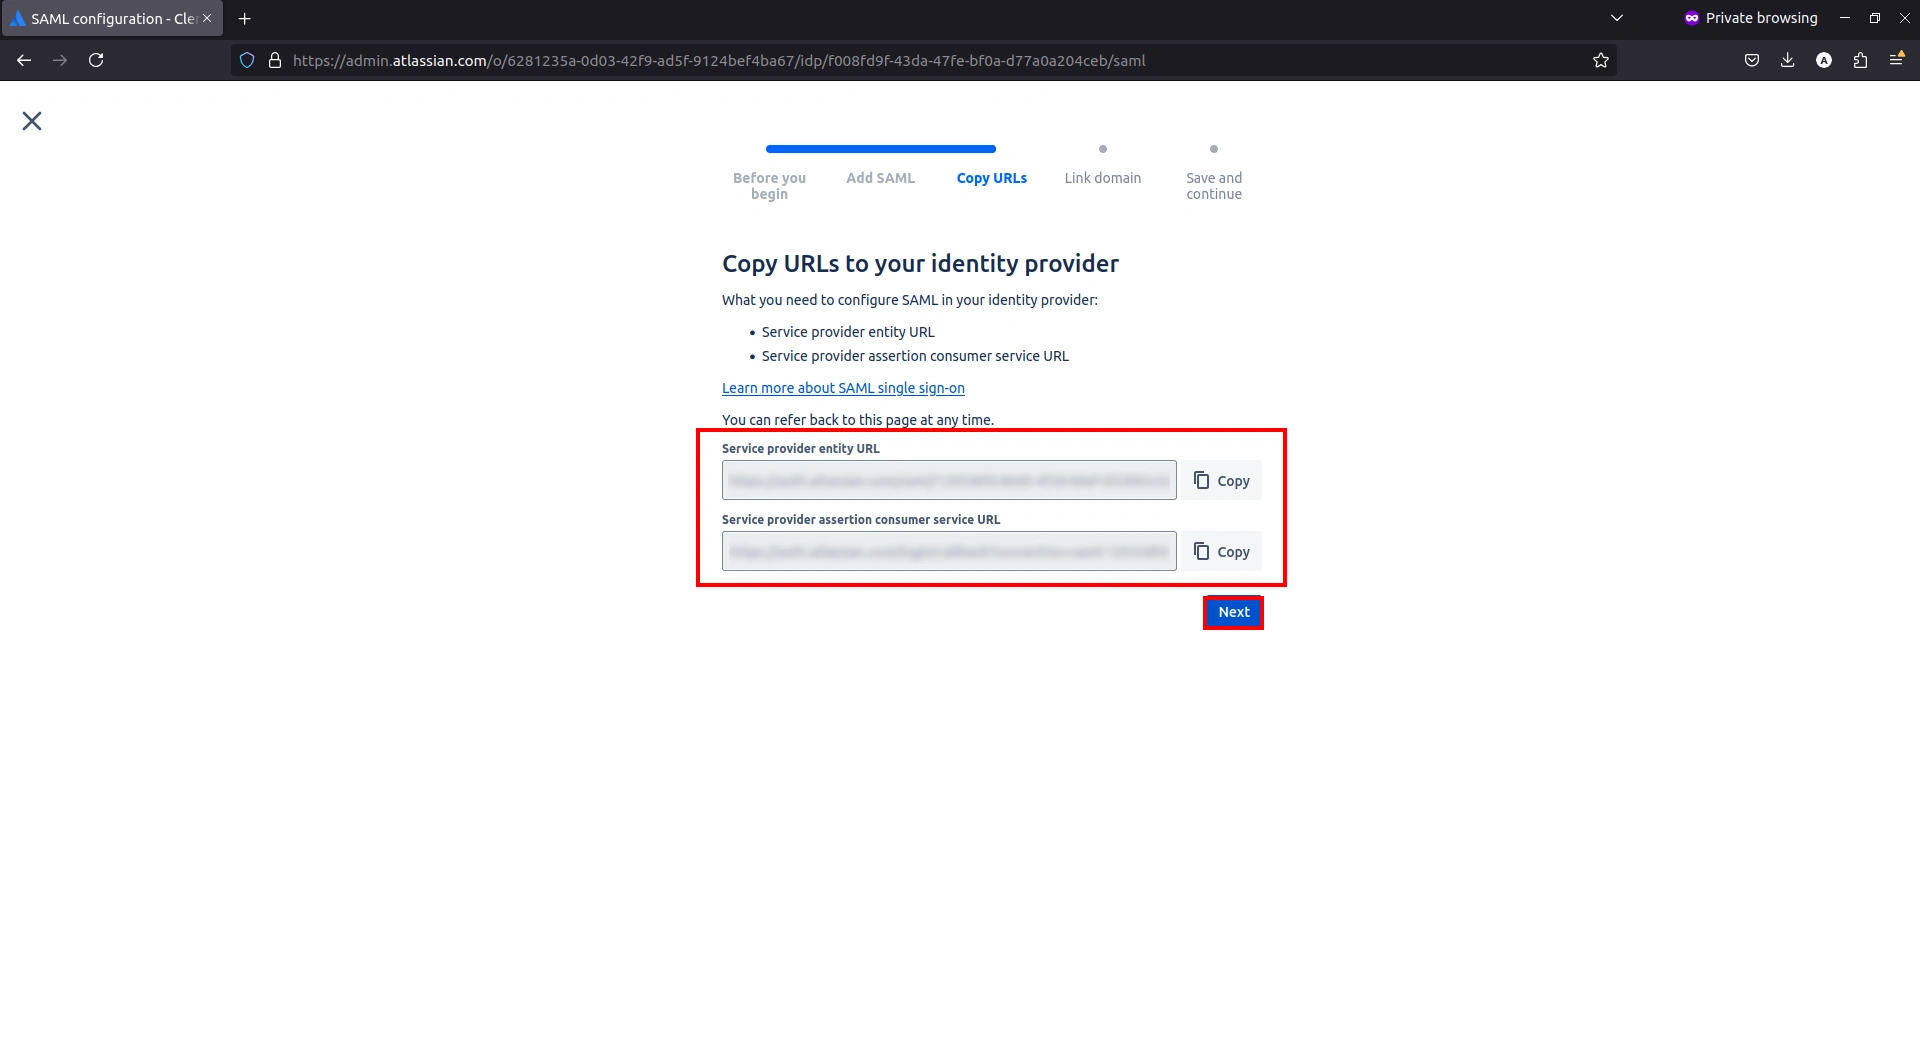
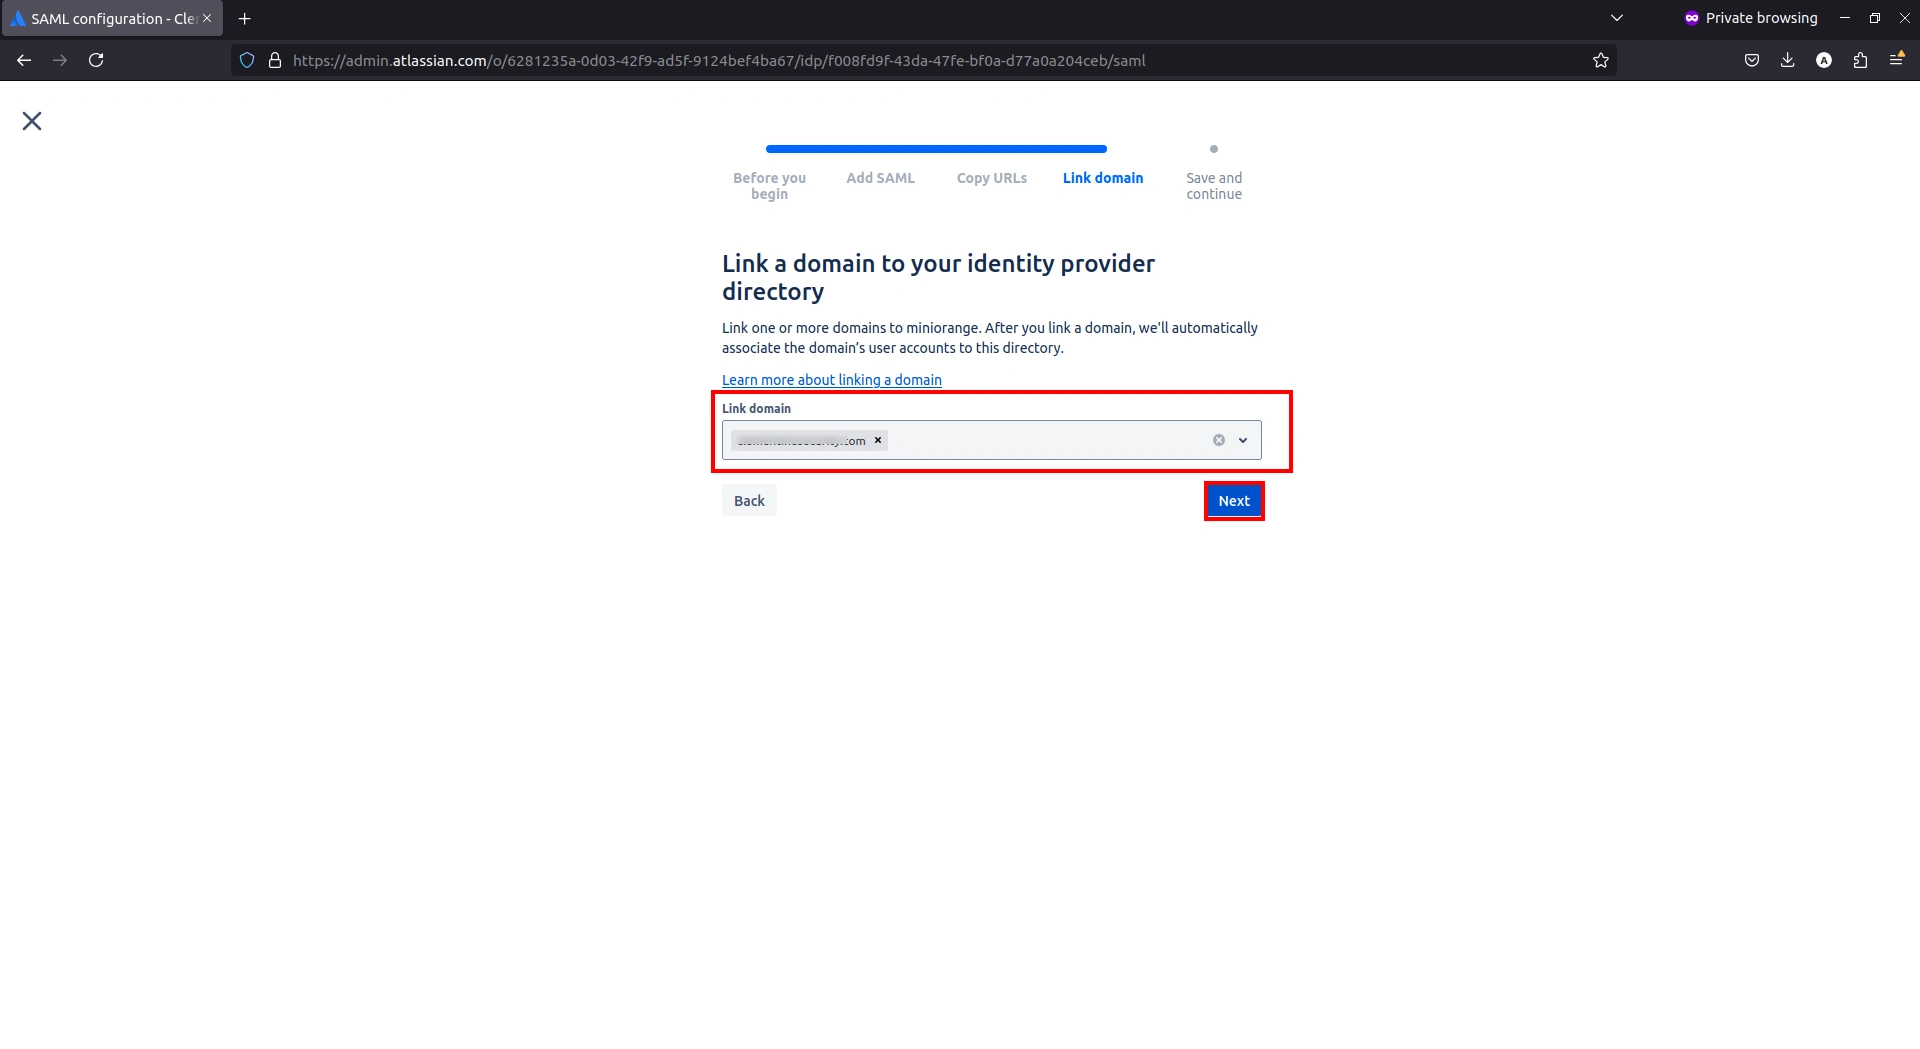
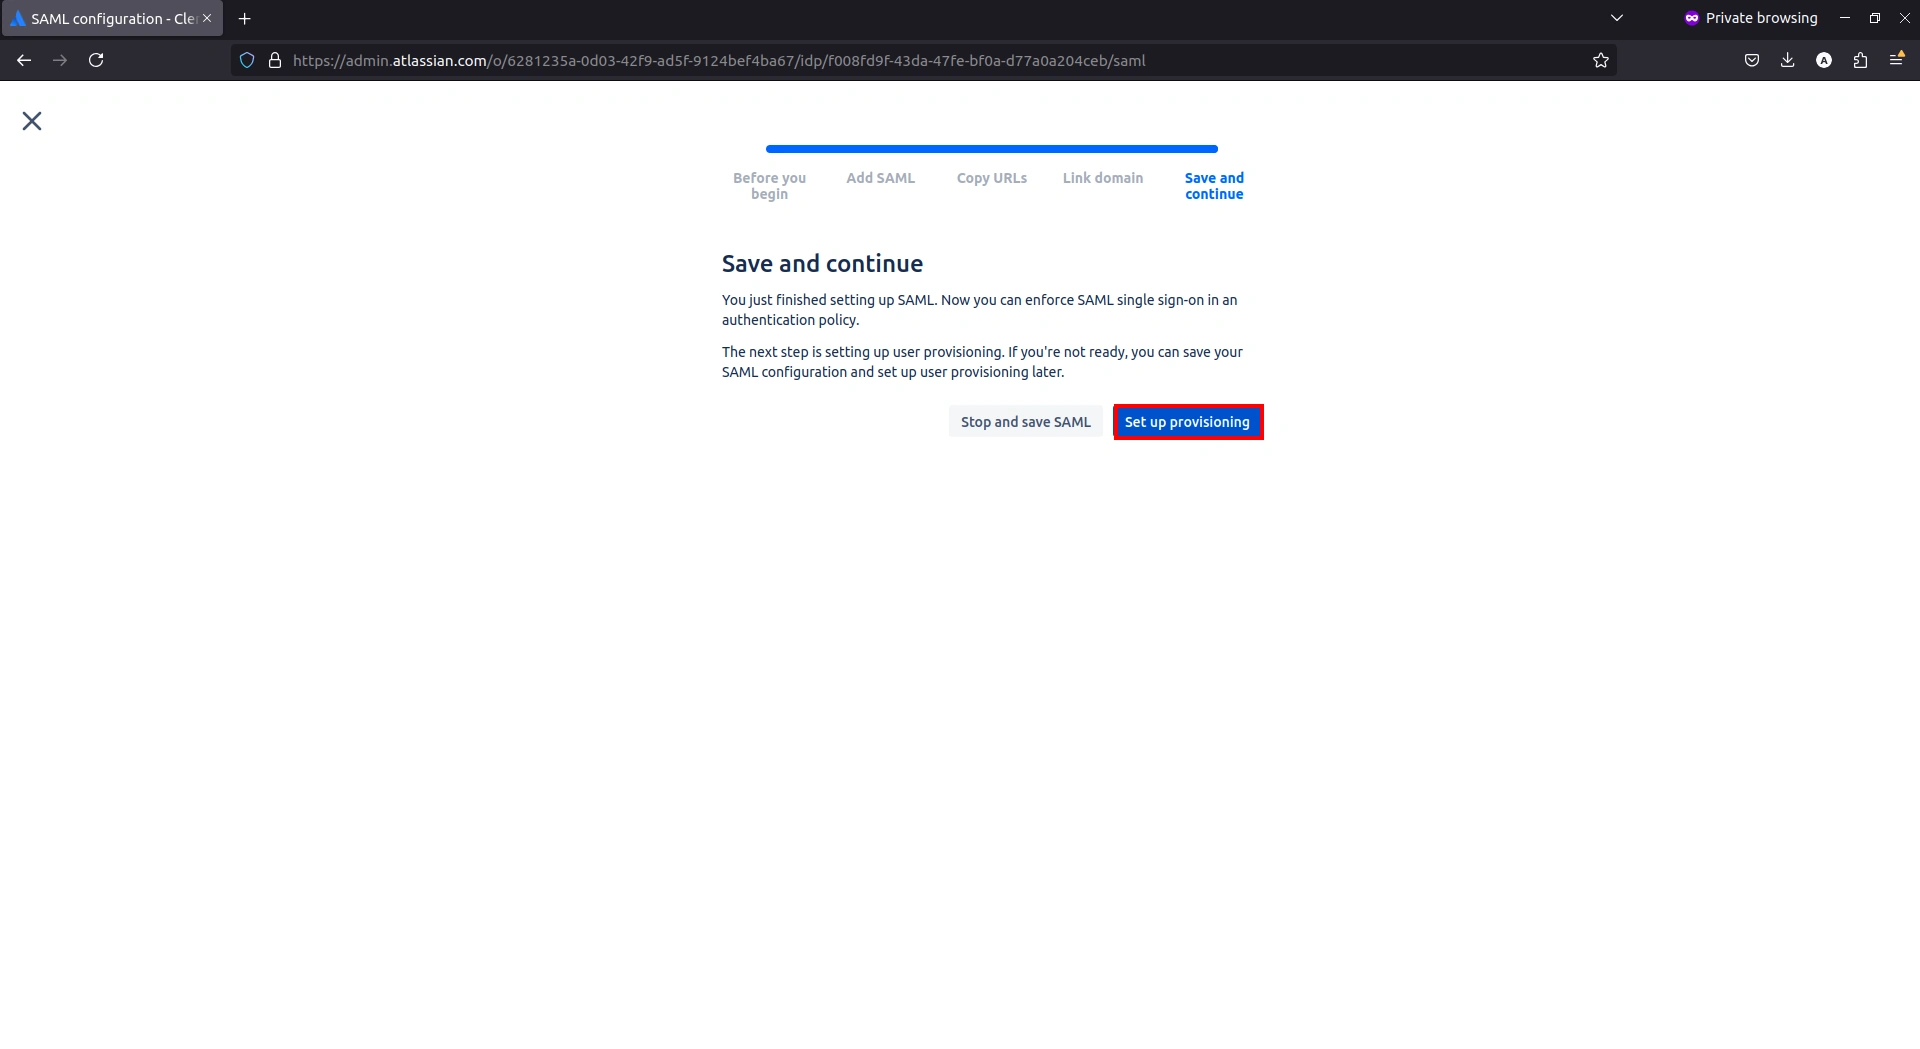
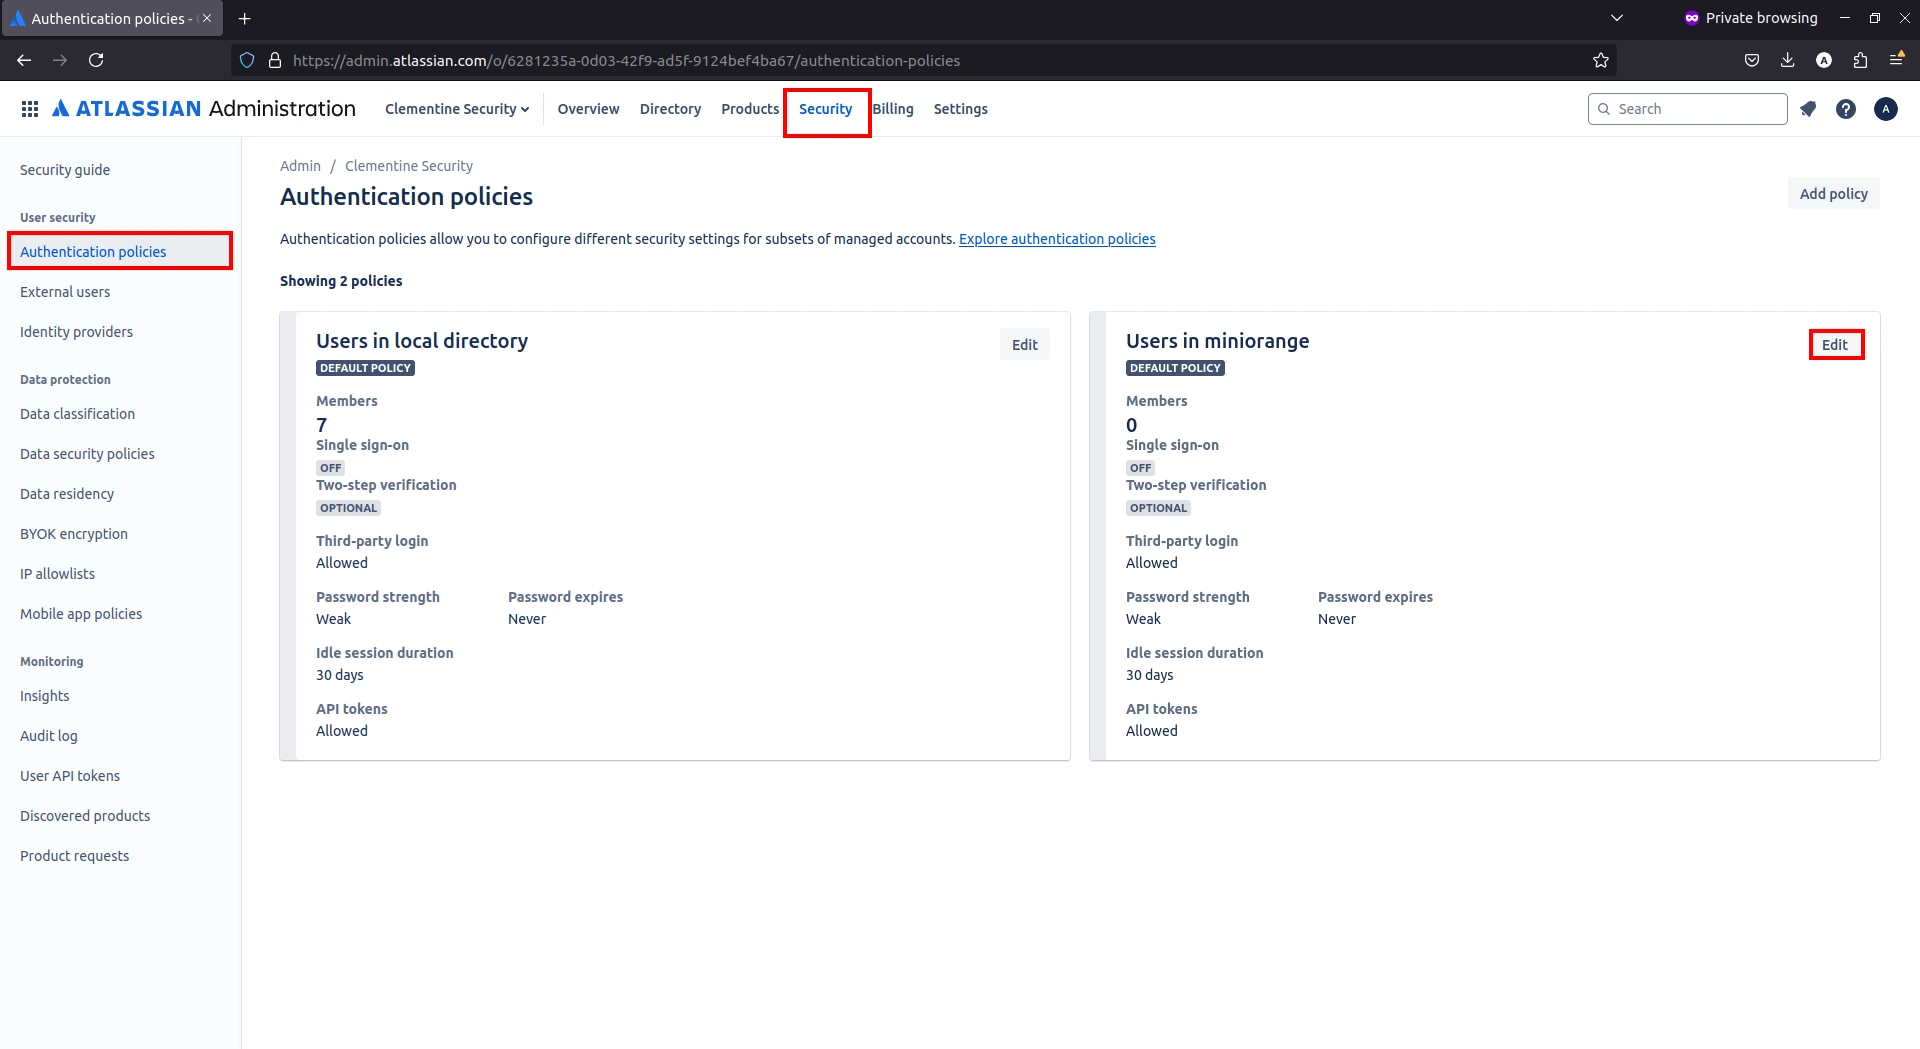
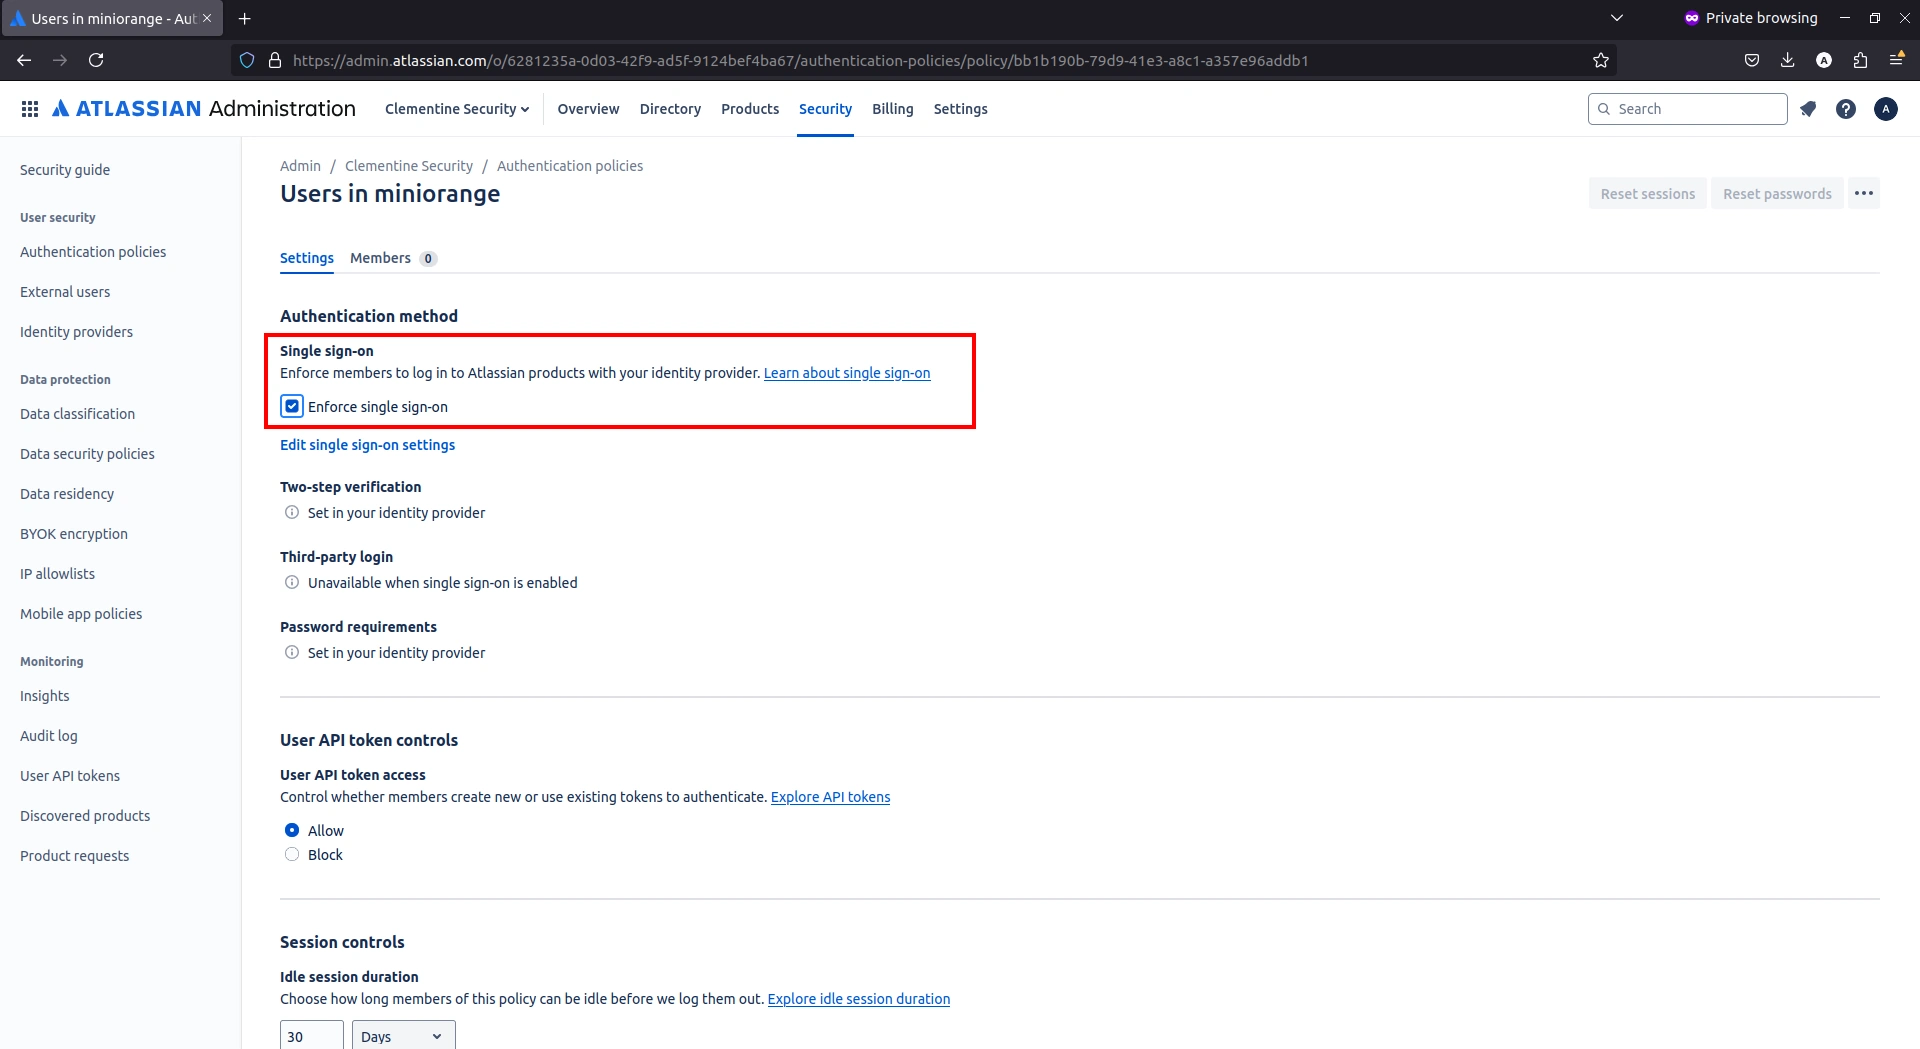
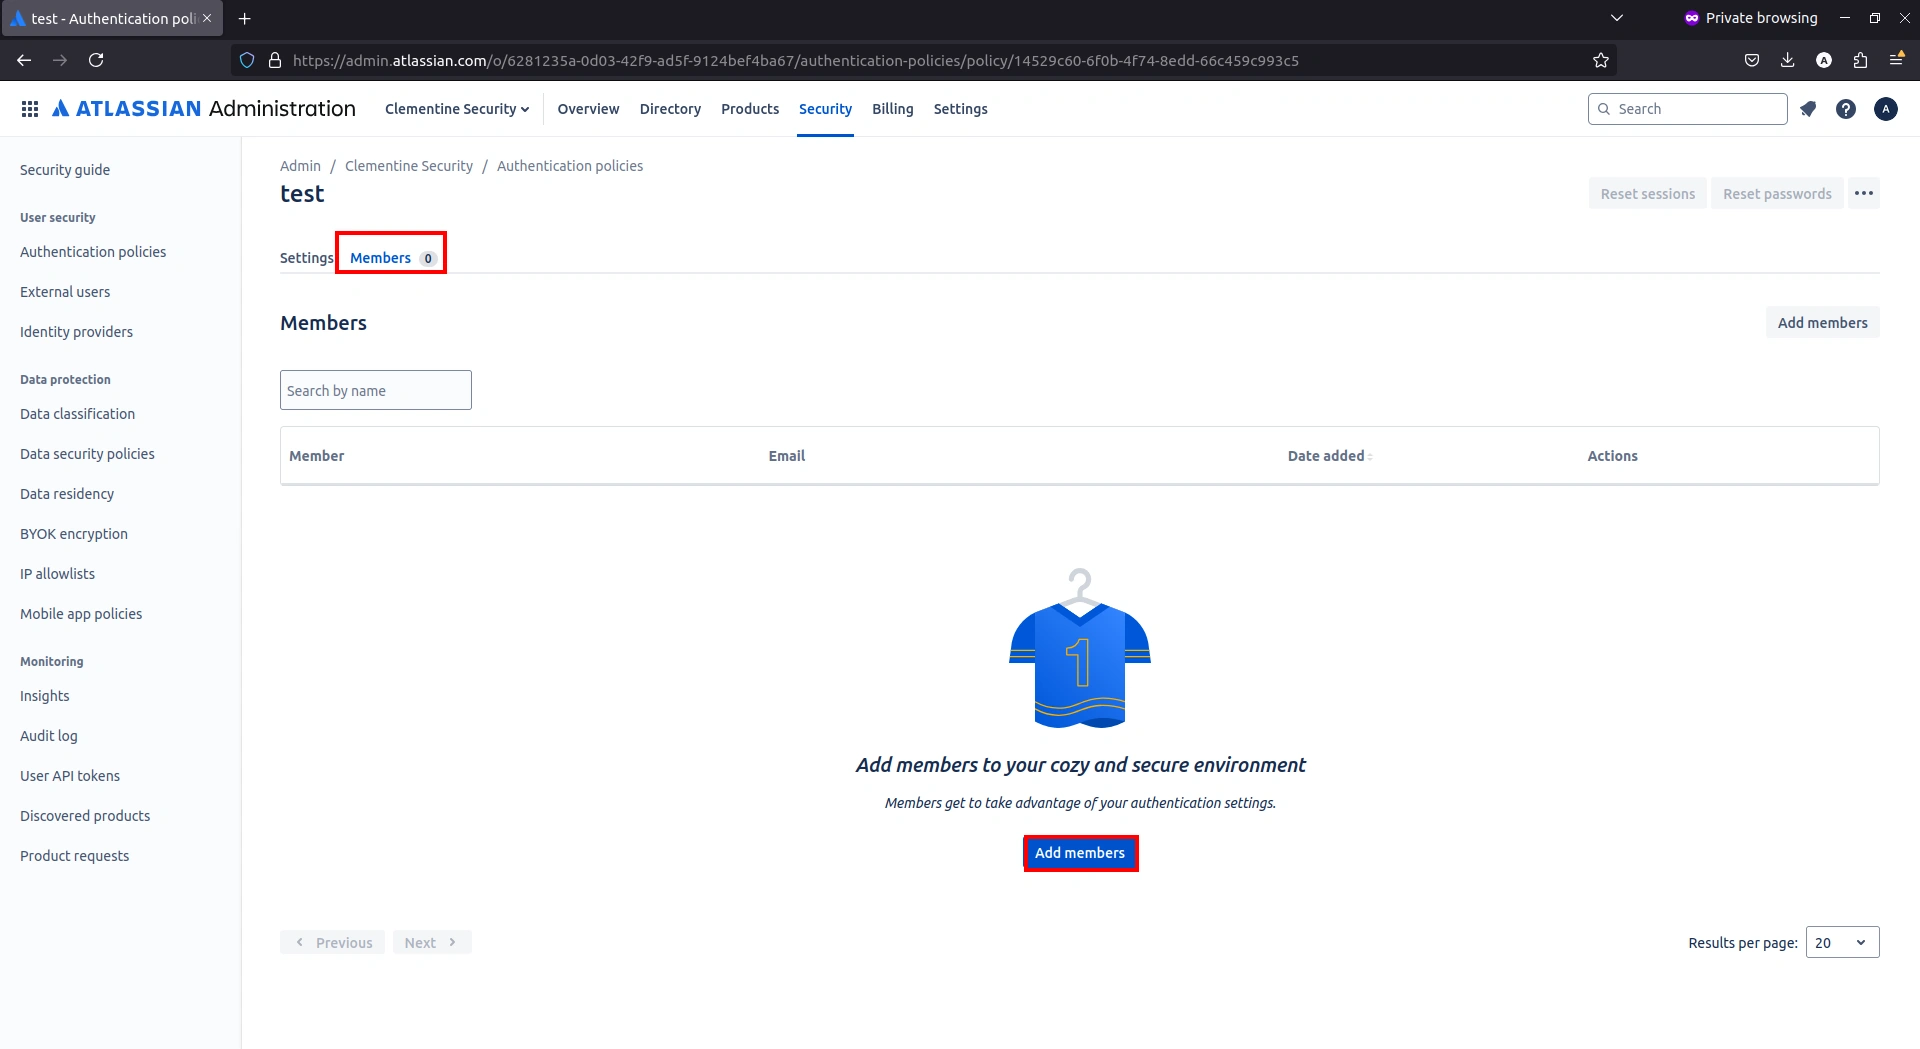
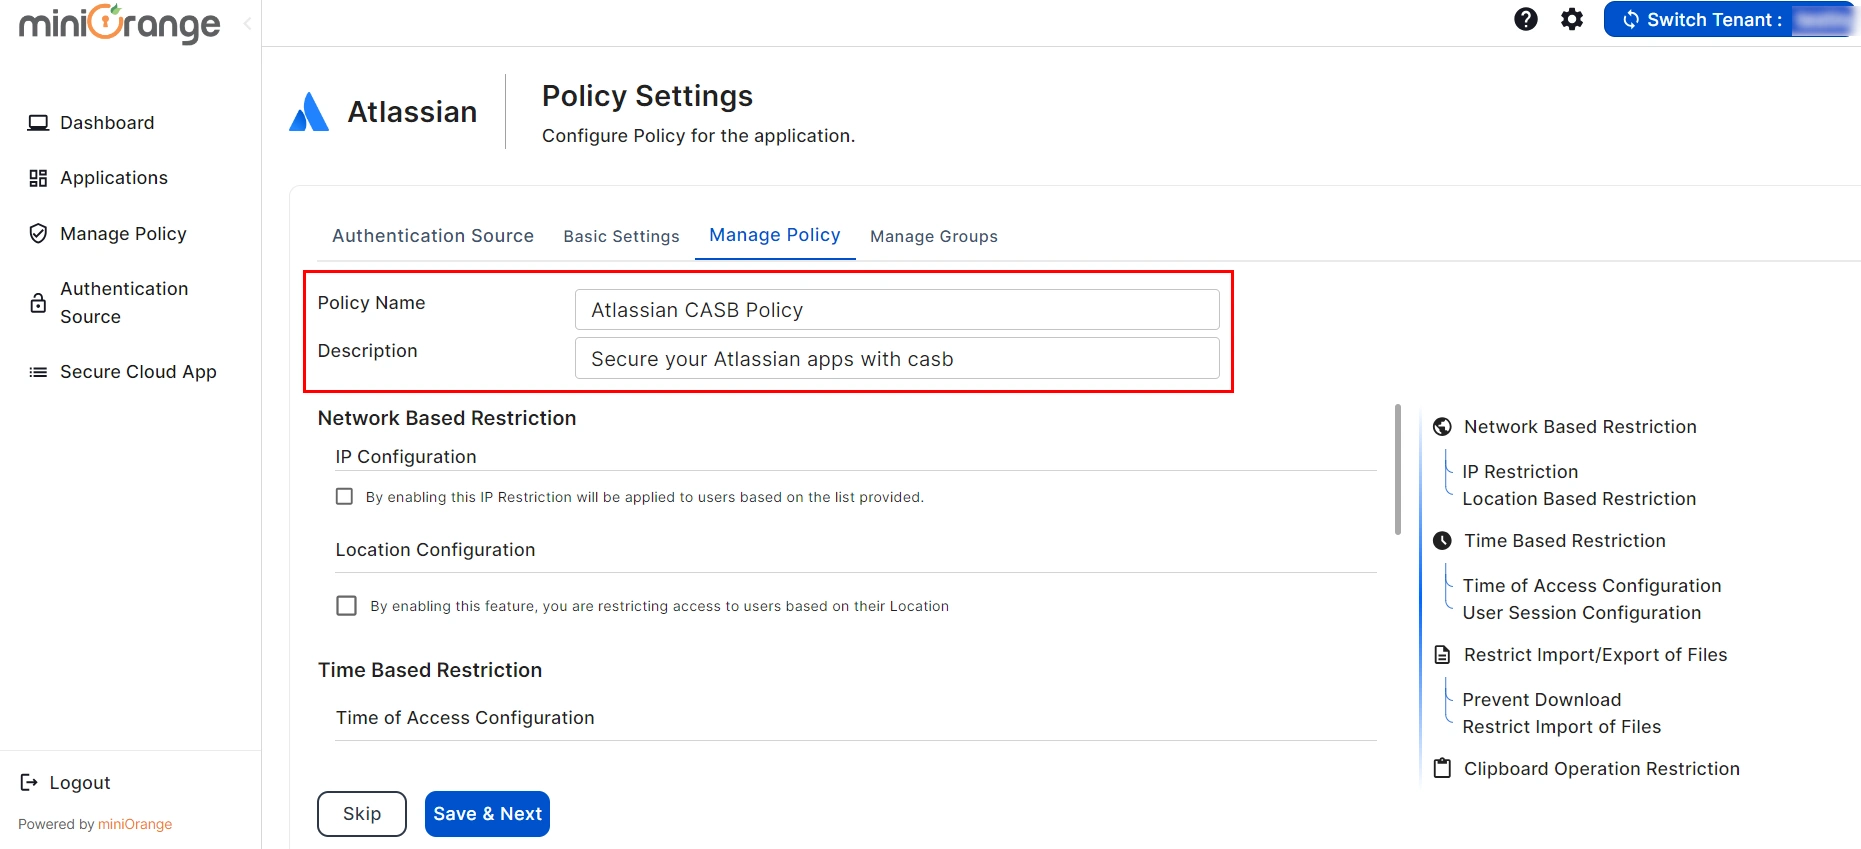
Atlassian CASB のポリシーを構成する方法を見てみましょう。
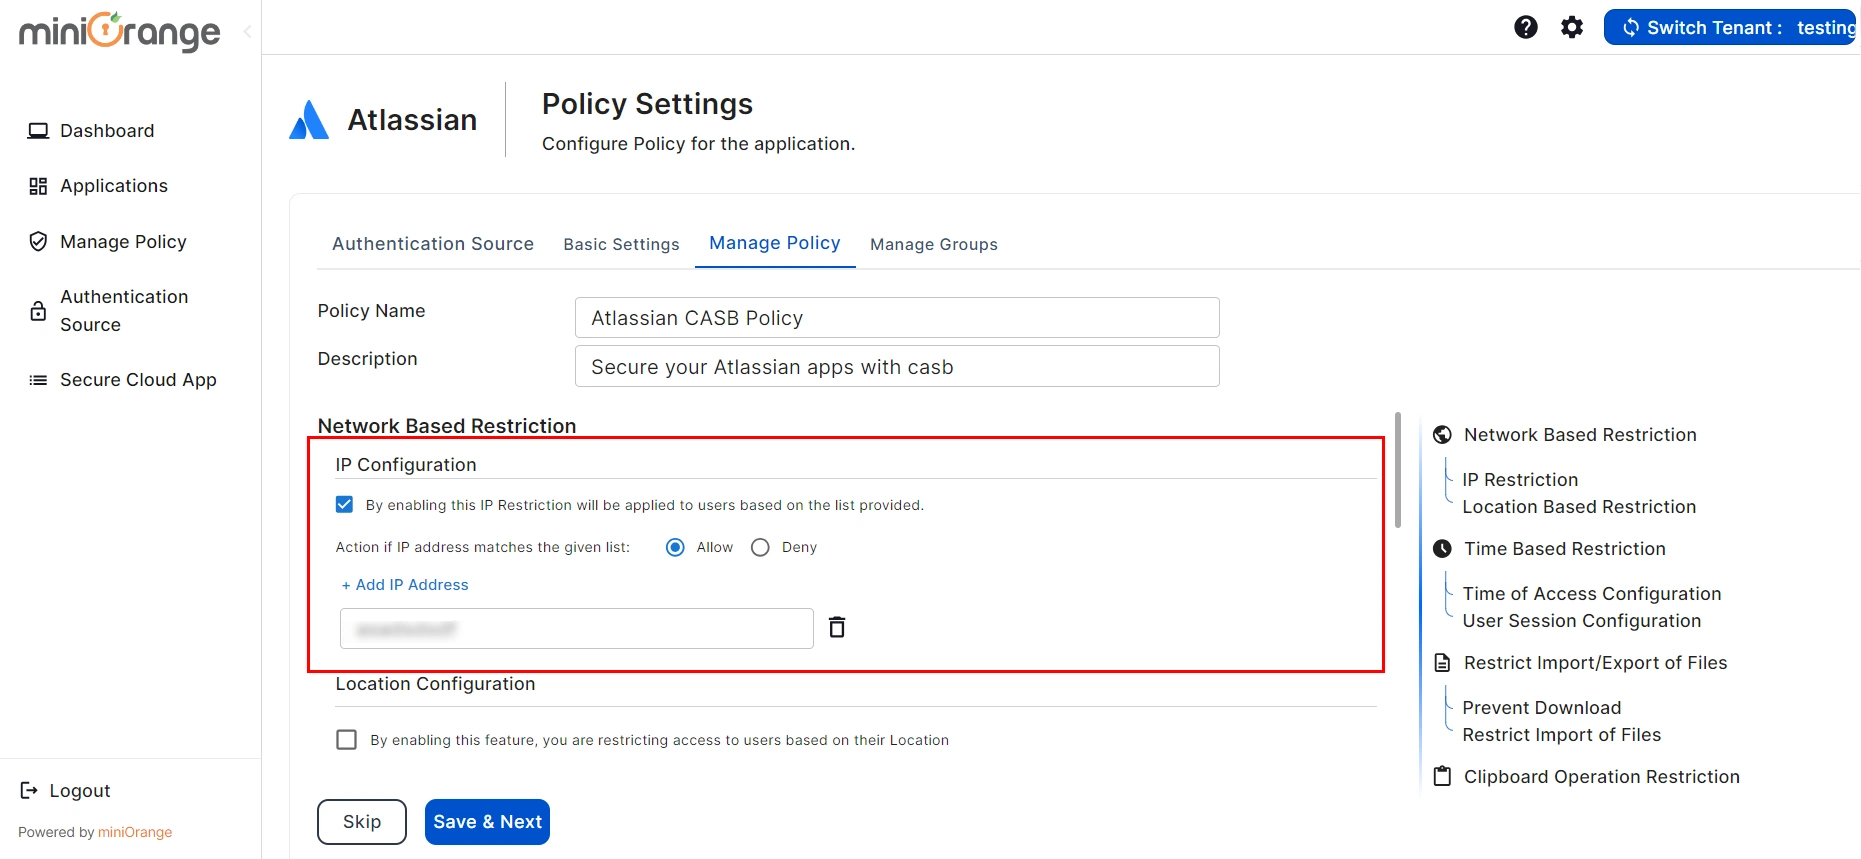
1. IP設定
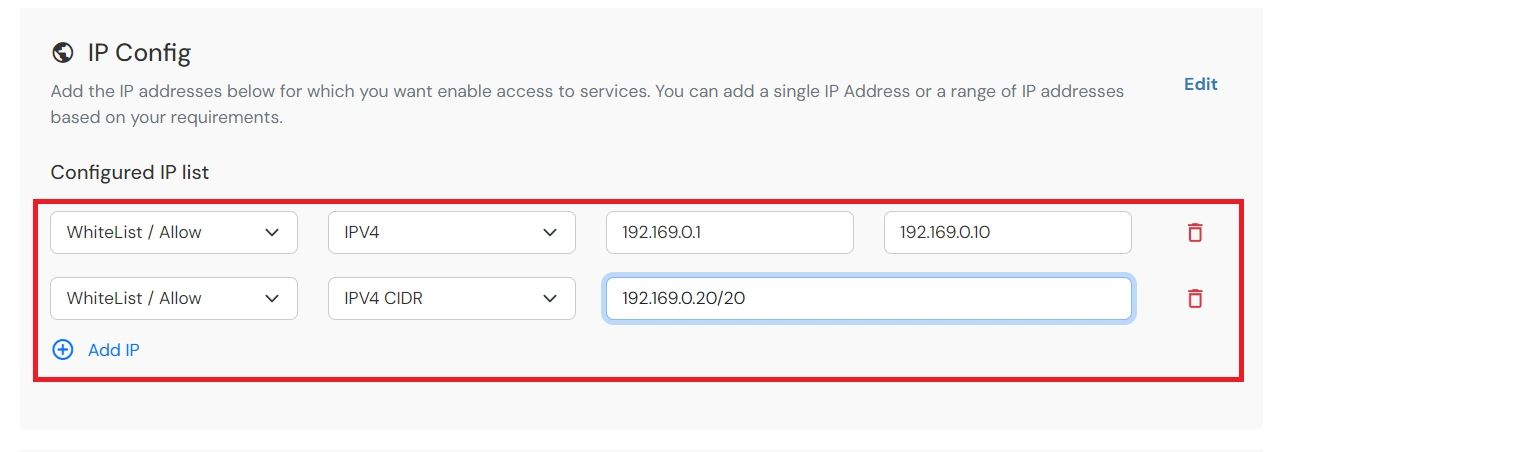
1)特定のIPアドレスを許可または制限するには、「許可」または「拒否」オプションを選択します。
2) [IPアドレスの追加]アイコンをクリックして新しいフィールドを作成し、そこに規制したいIPアドレスを追加します。
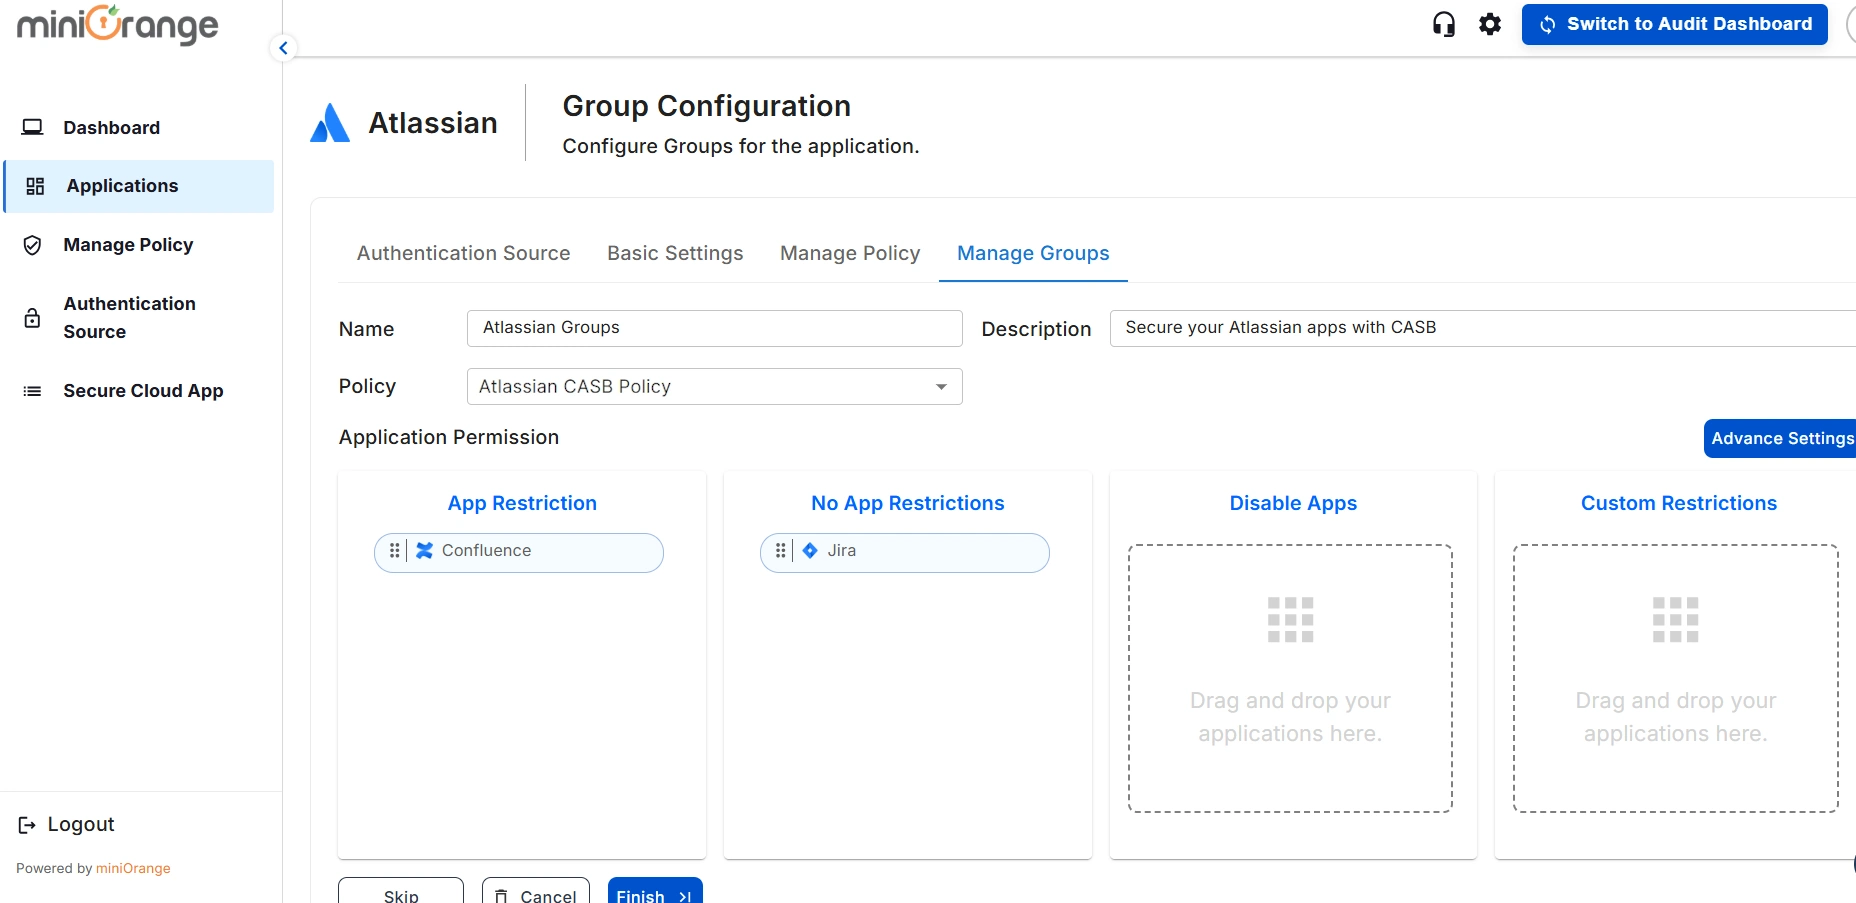
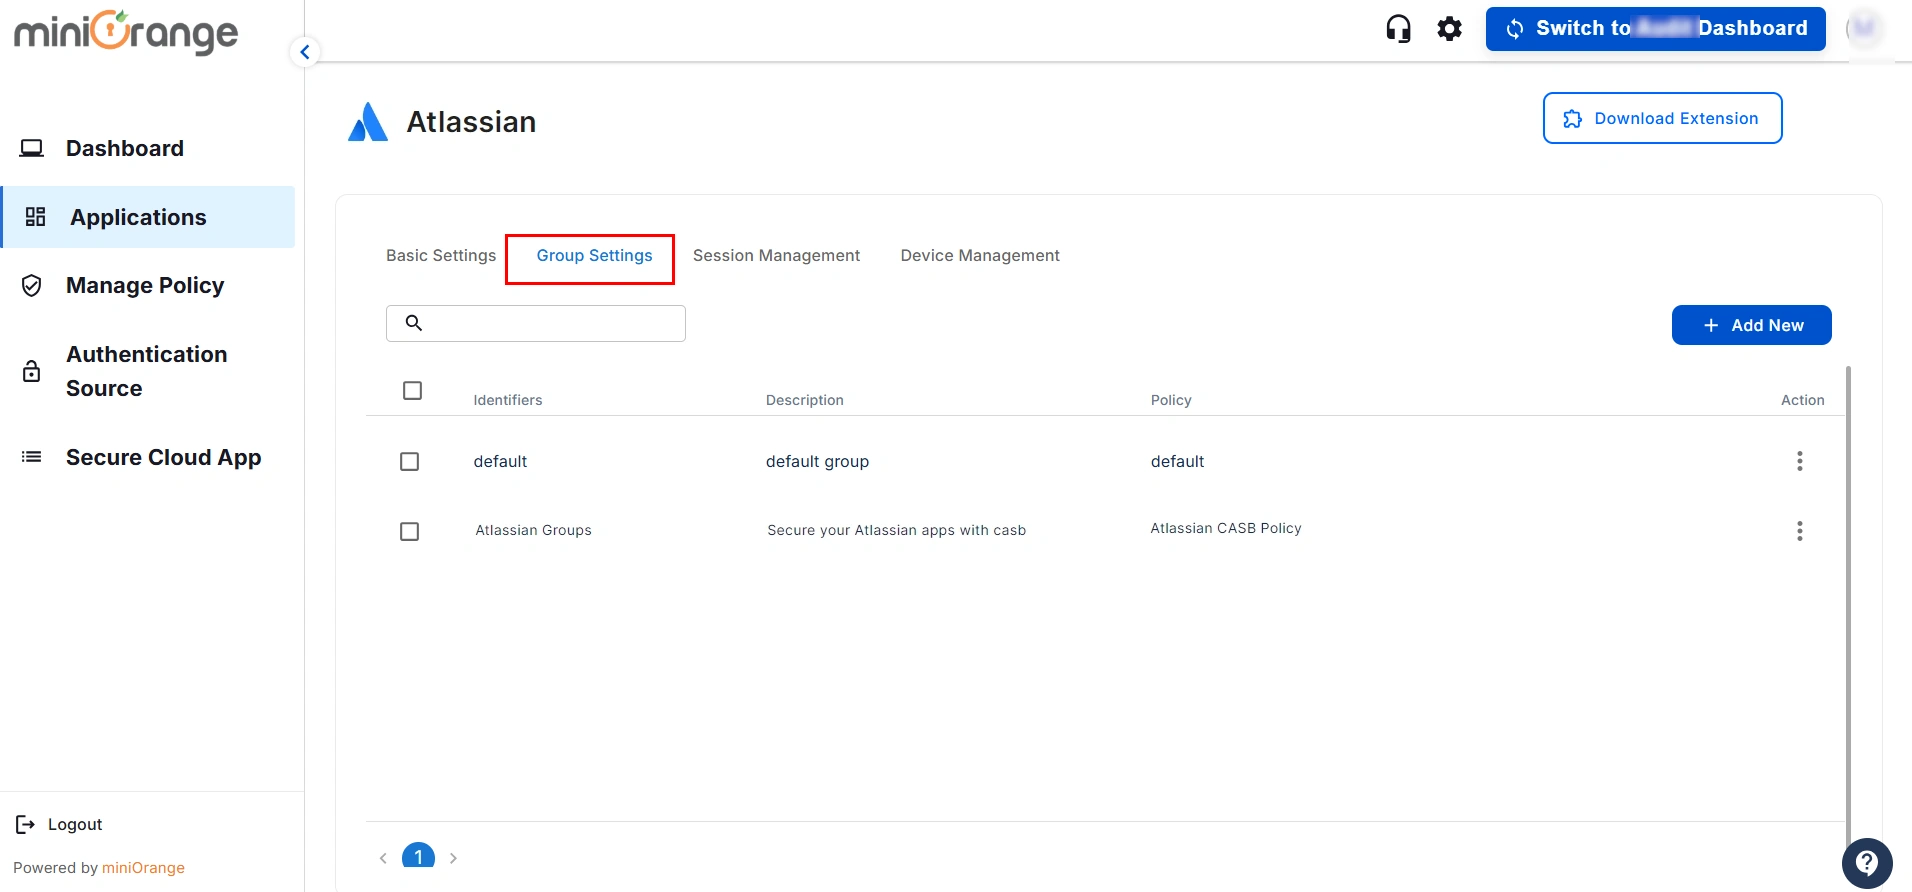
AtlassianPlus CASB のグループを構成する方法を見てみましょう。
a)アプリの制限:この場合、グループ用に設定したポリシーに基づいて、アプリケーションに制限が適用されます。
b)アプリ制限なし:この場合、グループのアプリケーションに制限はありません。
c)アプリを無効にする:このオプションを選択すると、グループ全体がどこからでもアプリケーションにアクセスできなくなります。
d)カスタムアプリ制限:これを使用すると、グループの制限ポリシーよりも優先される、アプリケーション固有のカスタムアプリケーション制限ポリシーをアプリケーションに適用できます。
miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。
1. miniOrangeでユーザーを作成する





2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。












以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。
| 属性 | 詳細説明 |
|---|---|
| LDAPをアクティブ化する | 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。 |
| フォールバック認証 | LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。 |
| 管理者ログインを有効にする | これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。 |
| ユーザーにIdPを表示する | このオプションを有効にすると、このIdPはユーザーに表示されます |
| miniOrangeでユーザーを同期する | LDAP認証後、miniOrangeにユーザーが作成されます。 |
SP に送信される属性名 = 組織
IDPからの属性名 = 会社










AD を外部ディレクトリとしてセットアップする構成が完了しました。
注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。
miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。