こんにちは!

助けが必要? 私たちはここにいます!

サポートアイコン
miniOrange メールサポート
成功

お問い合わせいただきありがとうございます。弊社のチームがすぐにご連絡させていただきます。

24時間以内に連絡がない場合は、お気軽にフォローアップメールをお送りください。 info@xecurify.com

検索結果:

×

AWS IAM SSO (シングル サインオン)


miniOrangeのパワーを解き放つ AWS IAM SSO (シングル サインオン) ソリューションは、AWSアカウントとアプリケーションへのユーザーアクセスを革新します。単一の認証情報でシームレスにログインし、セキュリティと利便性を強化します。 プロビジョニングとデプロビジョニング 複数のAWSアカウントにわたるロール、割り当て、信頼設定を管理できます。AWSアカウントと割り当てられたロールへのスムーズなアクセスを実現しながら、統一されたログインエクスペリエンスを実現します。 IAM アイデンティティセンター対応アプリケーション。miniOrangeの堅牢なAWSでアクセス管理を簡素化し、セキュリティを強化します。 IAM SSO ソリューション。


AWS を使用するメリット IAM SSO統合:

AWS IAM SSO (シングル サインオン) AWS管理者が複数のAWSアカウントにロールを設定し、アクセス権限を割り当てることが容易になります。お客様はAWS IAM miniOrangeをSSOで接続し、複数の信頼できるIDPをAWSに一度設定するだけで、AWSへのアクセスを一元管理できます。個々のアカウントには追加の設定は必要ありません。AWS IAM SSO は AWS と連携して動作します。


無料のインストールヘルプを受ける


miniOrangeは、AWSのインストールや設定について、システムエンジニアとの相談電話を通じて無料でサポートを提供します。 IAM SSOソリューションを環境に導入 30日無料トライアル.

そのためには、 idpsupport@xecurify.comまでメールでご連絡いただき、予約枠を確保していただければ、すぐにサポートさせていただきます。


AWSシングルサインオンまたはAWS用のminiOrangeシステム IAM アカウントの SSO は次のフローをサポートします。

  • SP (サービス プロバイダー) が開始するシングル サインオン (SSO)
  • このフローでは、ユーザーはサービスプロバイダー (AWS アカウント) に直接ログインしようとします。リクエストは認証のために ID プロバイダーにリダイレクトされます。ID プロバイダーからの認証が成功すると、ユーザーにはアプリケーション (AWS アカウント) へのアクセス権が付与されます。


  • IdP (アイデンティティプロバイダ) によるシングルサインオン (SSO)
  • このフローでは、ユーザーは自分の認証情報を使用して ID プロバイダーにログインします。これで、ユーザーは認証情報を再度入力することなく、ID プロバイダー ダッシュボードから構成済みのサービス プロバイダー (AWS アカウントなど) にアクセスできるようになります。

外部ユーザーソースとの接続


miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、OpenLDAP、AWSなど)、IDプロバイダー(Microsoft Entra ID、Okta、AWSなど)をはじめとする様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、 miniOrangeにユーザーを追加したりできます。

AWSについては、以下のステップバイステップガイドに従ってください。 IAM シングルサインオン(SSO)

1. AWSを設定する IAM ミニオレンジ

  • miniOrangeにログイン 管理コンソール.
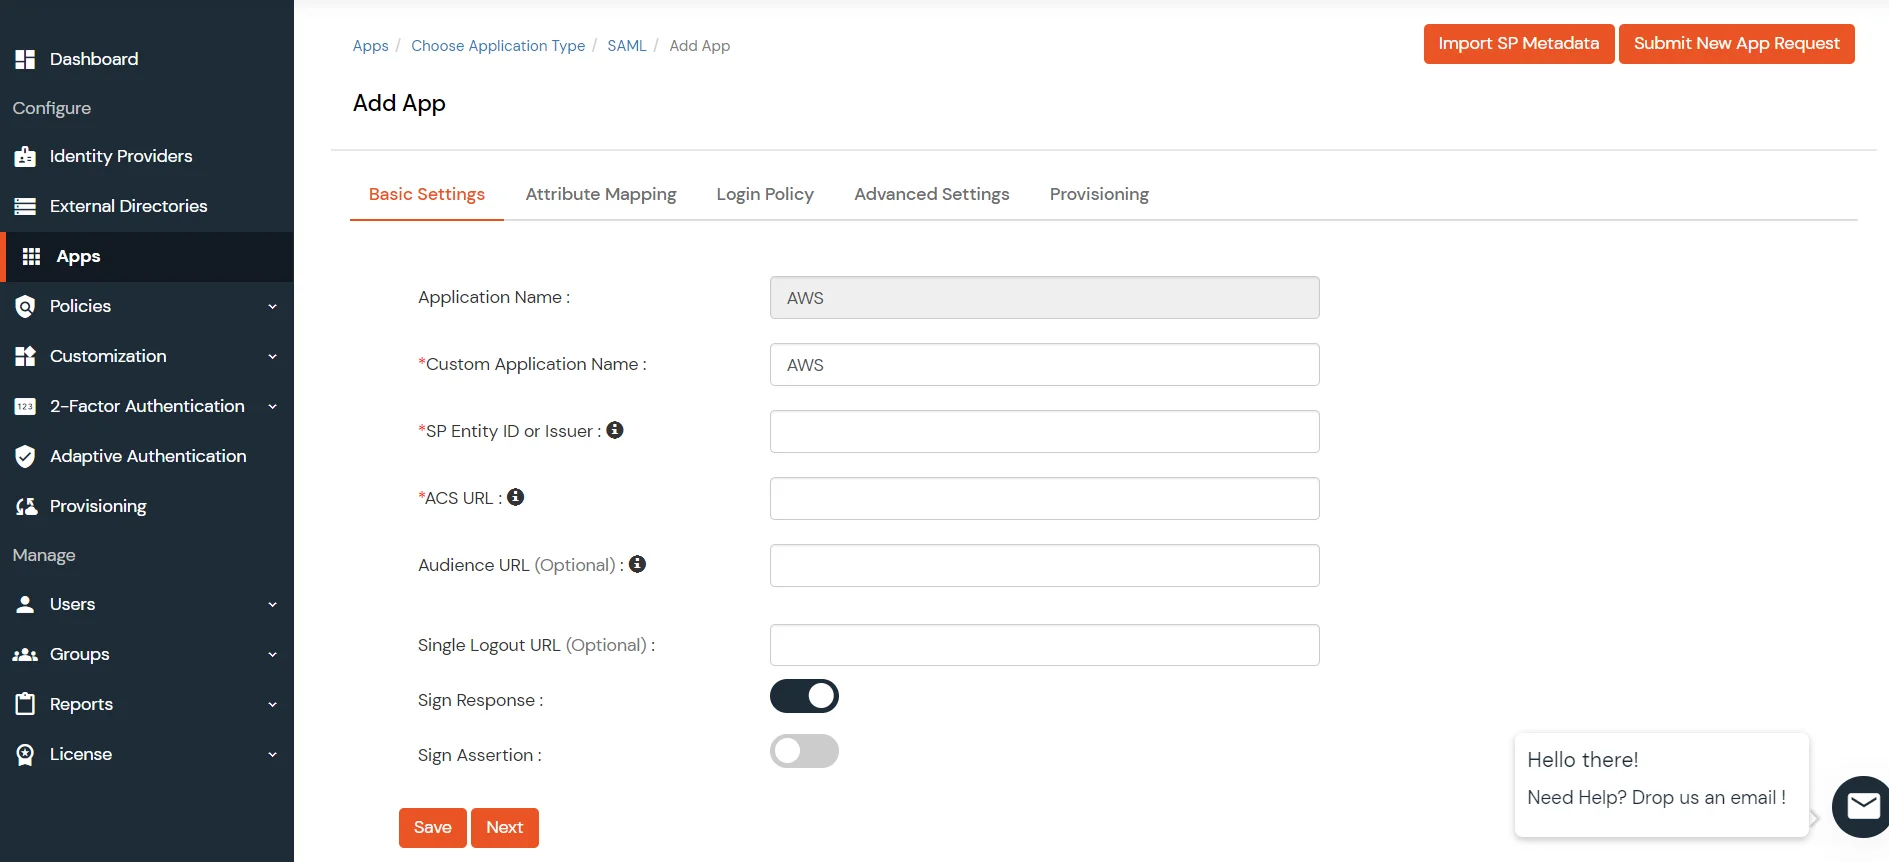
  • に行く アプリ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アプリケーションを追加
  • AWS IAM シングルサインオン(SSO)アプリの追加

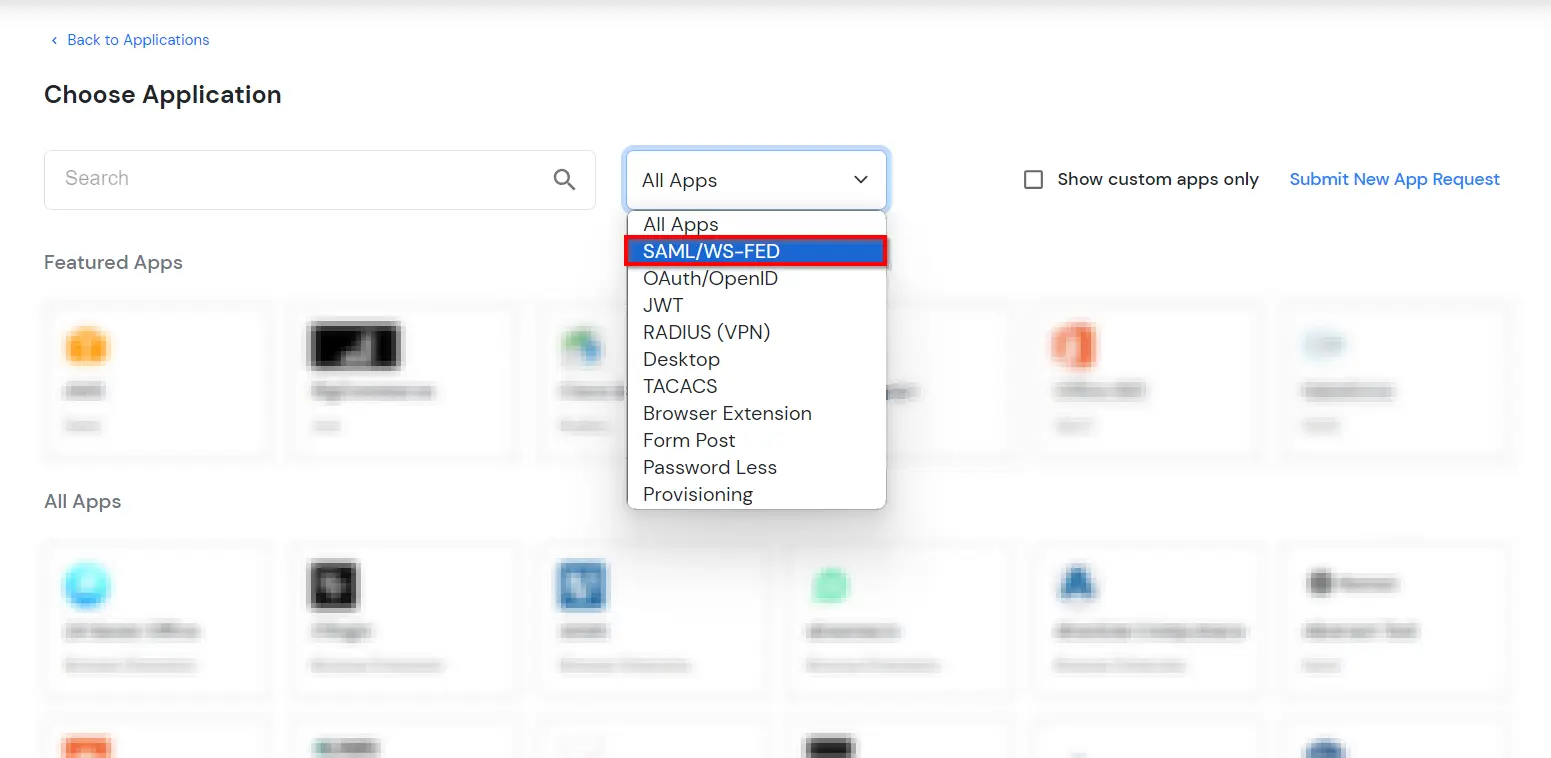
  • In アプリケーションの種類を選択してください選択 SAML/WS-FED 全てのアプリ ドロップダウン。
  • AWS IAM シングルサインオン(SSO)アプリの種類を選択

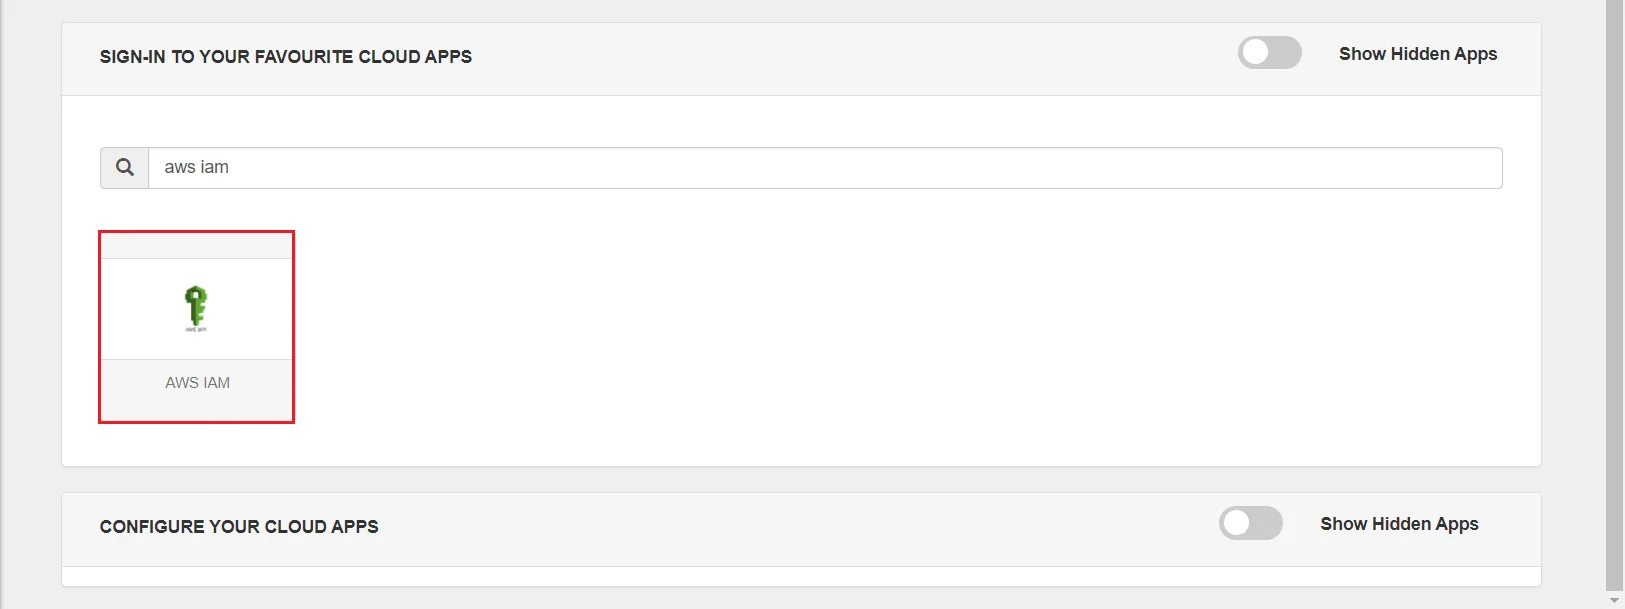
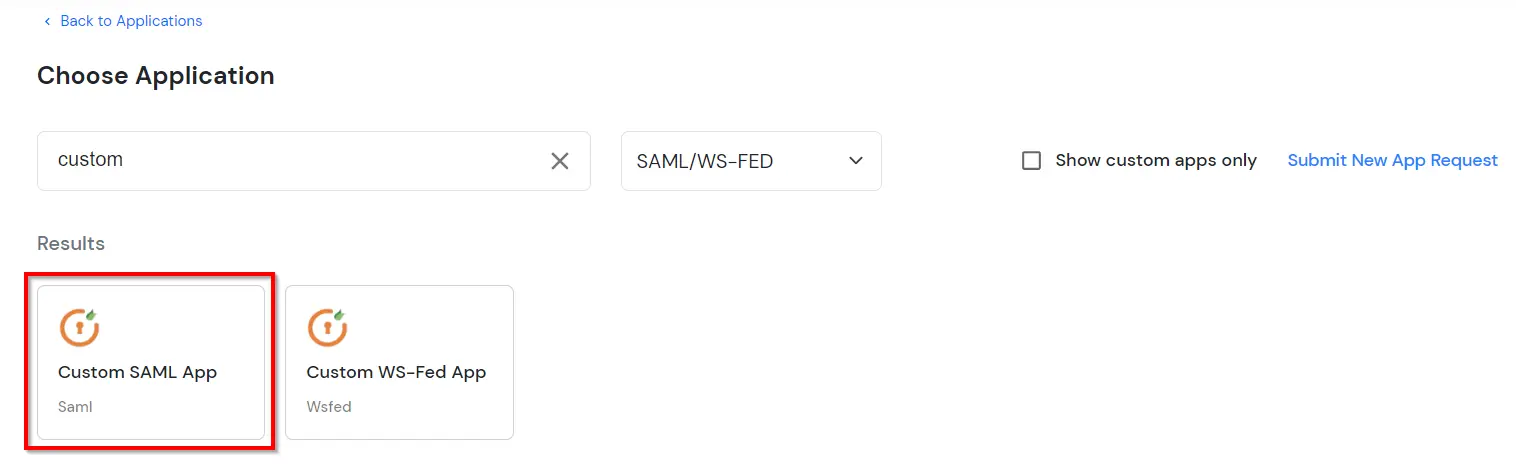
  • 検索する AWS IAM リストにAWSが見つからない場合は IAM リストで、検索してください カスタム アプリケーションをセットアップするには カスタムSAMLアプリ.
  • AWS IAM シングルサインオン(SSO)によるアプリの管理

  • ゲット SP エンティティ ID または発行者 メタデータ(https://signin.aws.amazon.com/static/saml-metadata.xml)から取得します。entityIDの最初の行に値があります。これは次のように設定されています。 骨壷:アマゾン:ウェブサービス ただし、米国以外の地域では異なる場合があります。
  • ことを確認してください ACSのURL 次のとおりです。 https://signin.aws.amazon.com/saml.
    これは米国以外の地域では異なる可能性があります。その場合は、メタデータ (https://signin.aws.amazon.com/static/saml-metadata.xml) で AssertionConsumerService の Location 属性として確認できます。
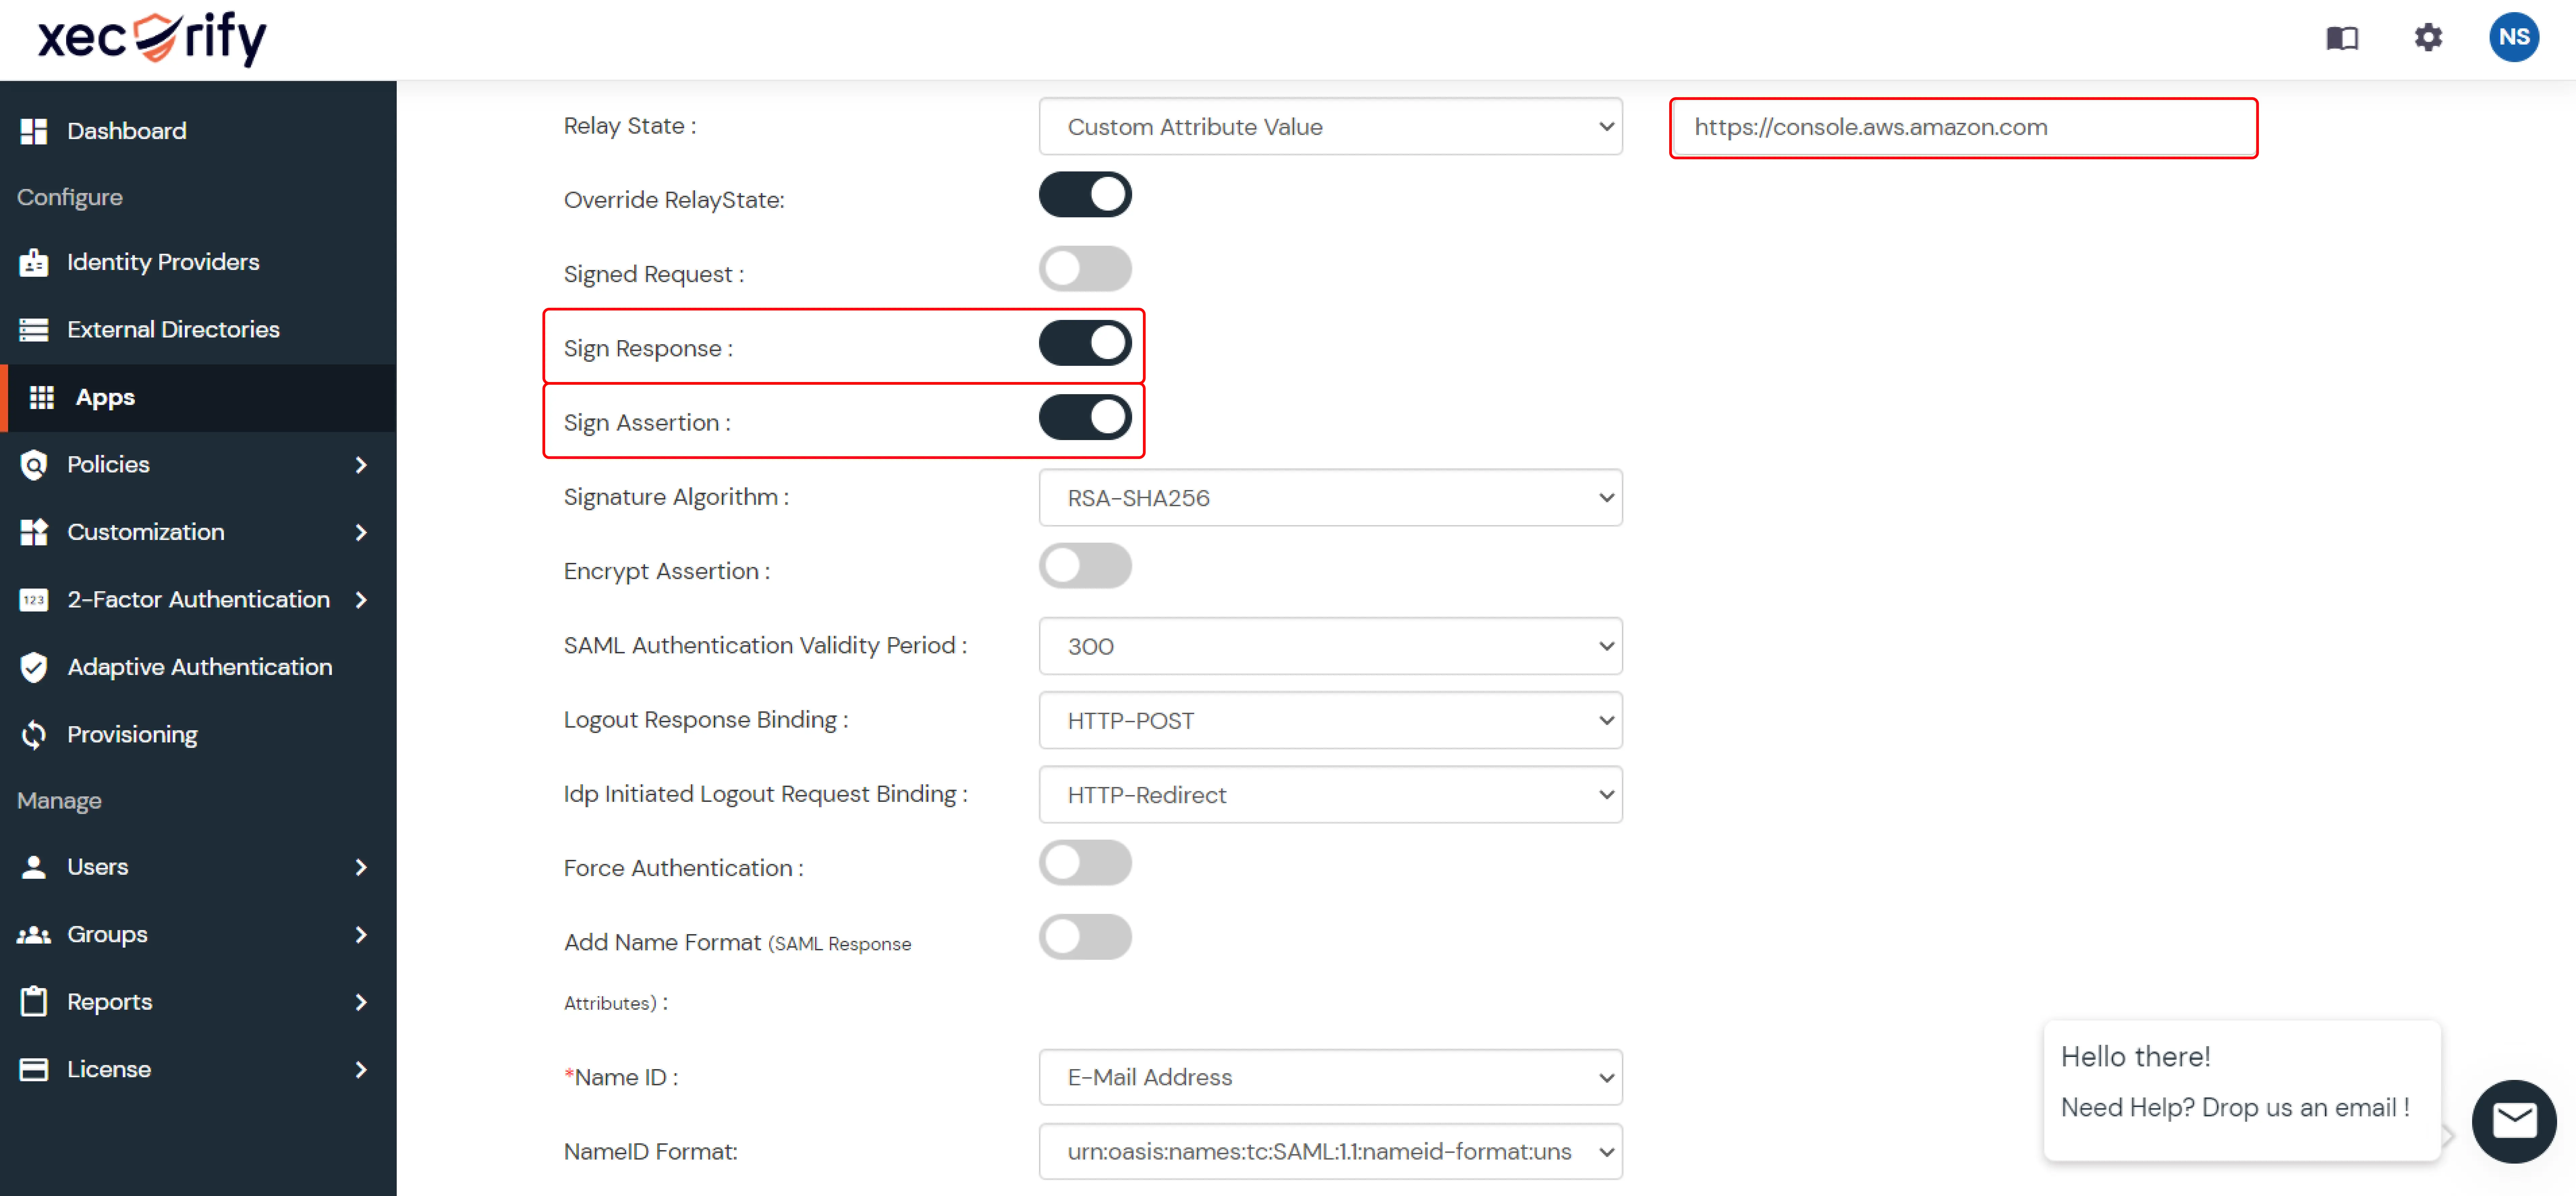
  • ソフトウェアの制限をクリック 詳細設定を表示するリレー状態に対して選択 カスタム属性値 & 入力 https://console.aws.amazon.com.
  • 有効にする リレーステートをオーバーライドする.
  • Amazon Webサービス(AWS) IAM シングルサインオンの設定手順

  • SSO 後にユーザーをリダイレクトする場所に応じて、リレー状態に別の値を設定できます。
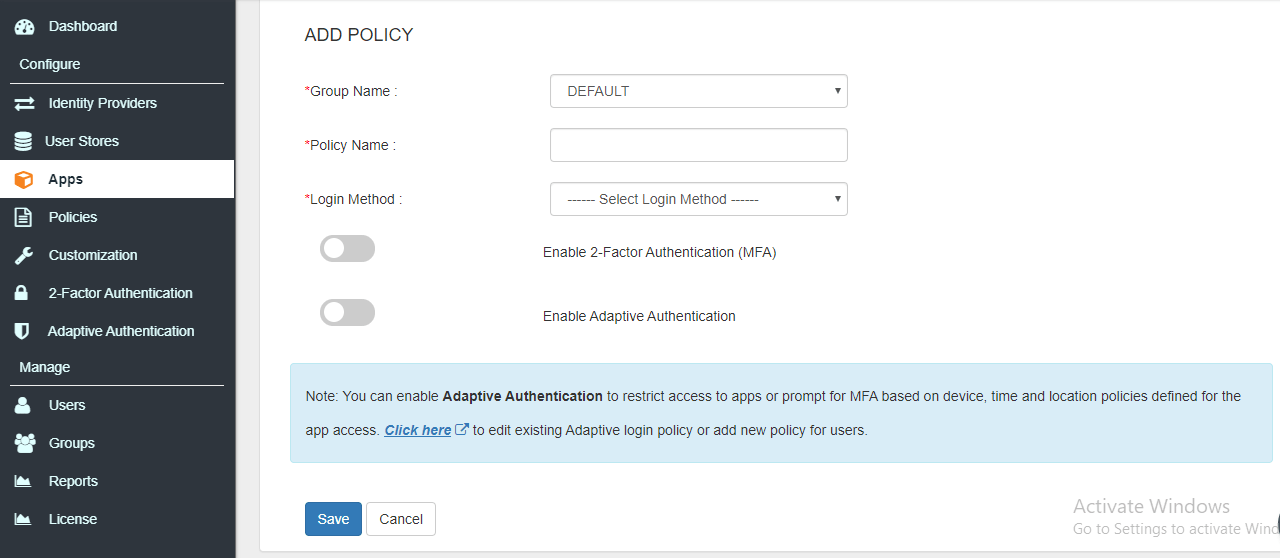
  • [ポリシーの追加] に移動し、[グループ名] ドロップダウンから [DEFAULT] を選択します。
  • 今入力します AWS IAM ポリシー名フィールドに入力します。
  • 「最初の要素タイプ」ドロップダウンから「パスワード」を選択します。
  • ソフトウェアの制限をクリック Save 設定ボタン AWS IAM.
  • Amazon Webサービス(AWS) IAM SSO追加ポリシー

  • ソフトウェアの制限をクリック Save AWSを設定する IAM.
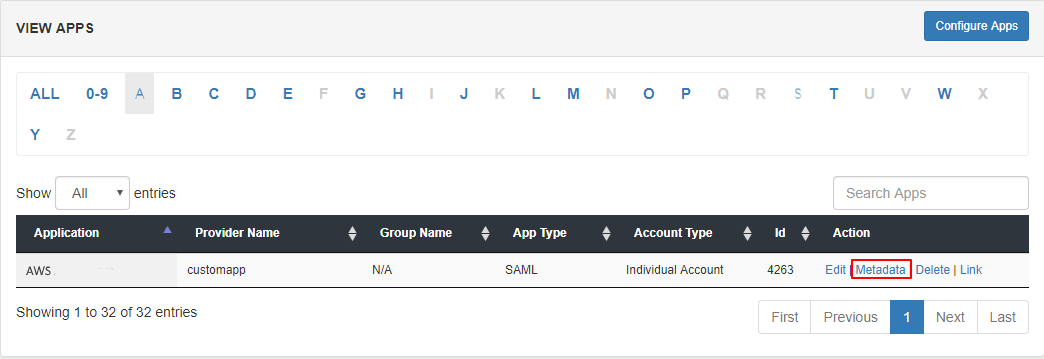
  • アプリが追加されたら、 リンクをクリックしてメタデータ ファイルをダウンロードし、後で使用するために保存します。
  • Amazon Webサービス(AWS) IAM SSO メタデータ リンクをクリック

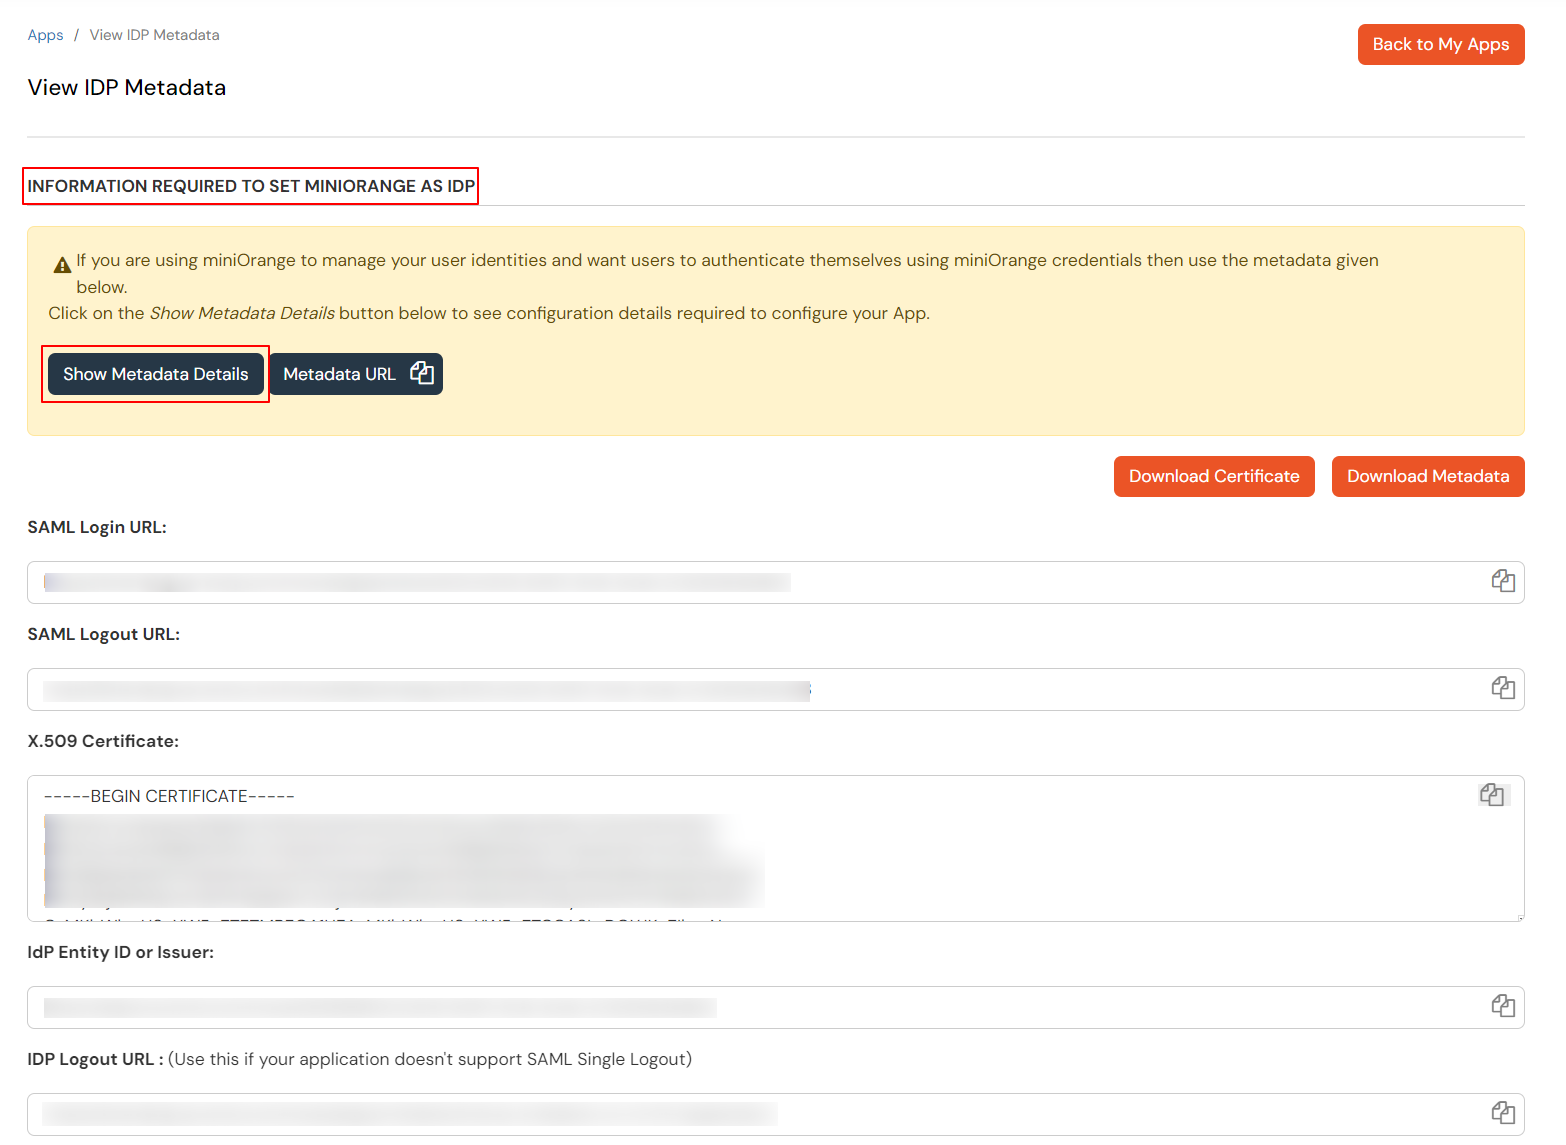
  • キープ SAML ログイン URL, SAML ログアウト URL とをクリックしてください 証明書をダウンロードする 今後使用する際に必要となるボタンです。

  • Amazon Webサービス(AWS) IAM SSO構成メタデータの詳細


2. Amazon Web Services (AWS) で SSO を構成する IAM

  • あなたへのログイン アマゾン ウェブ サービス (AWS) コンソール 管理者として。
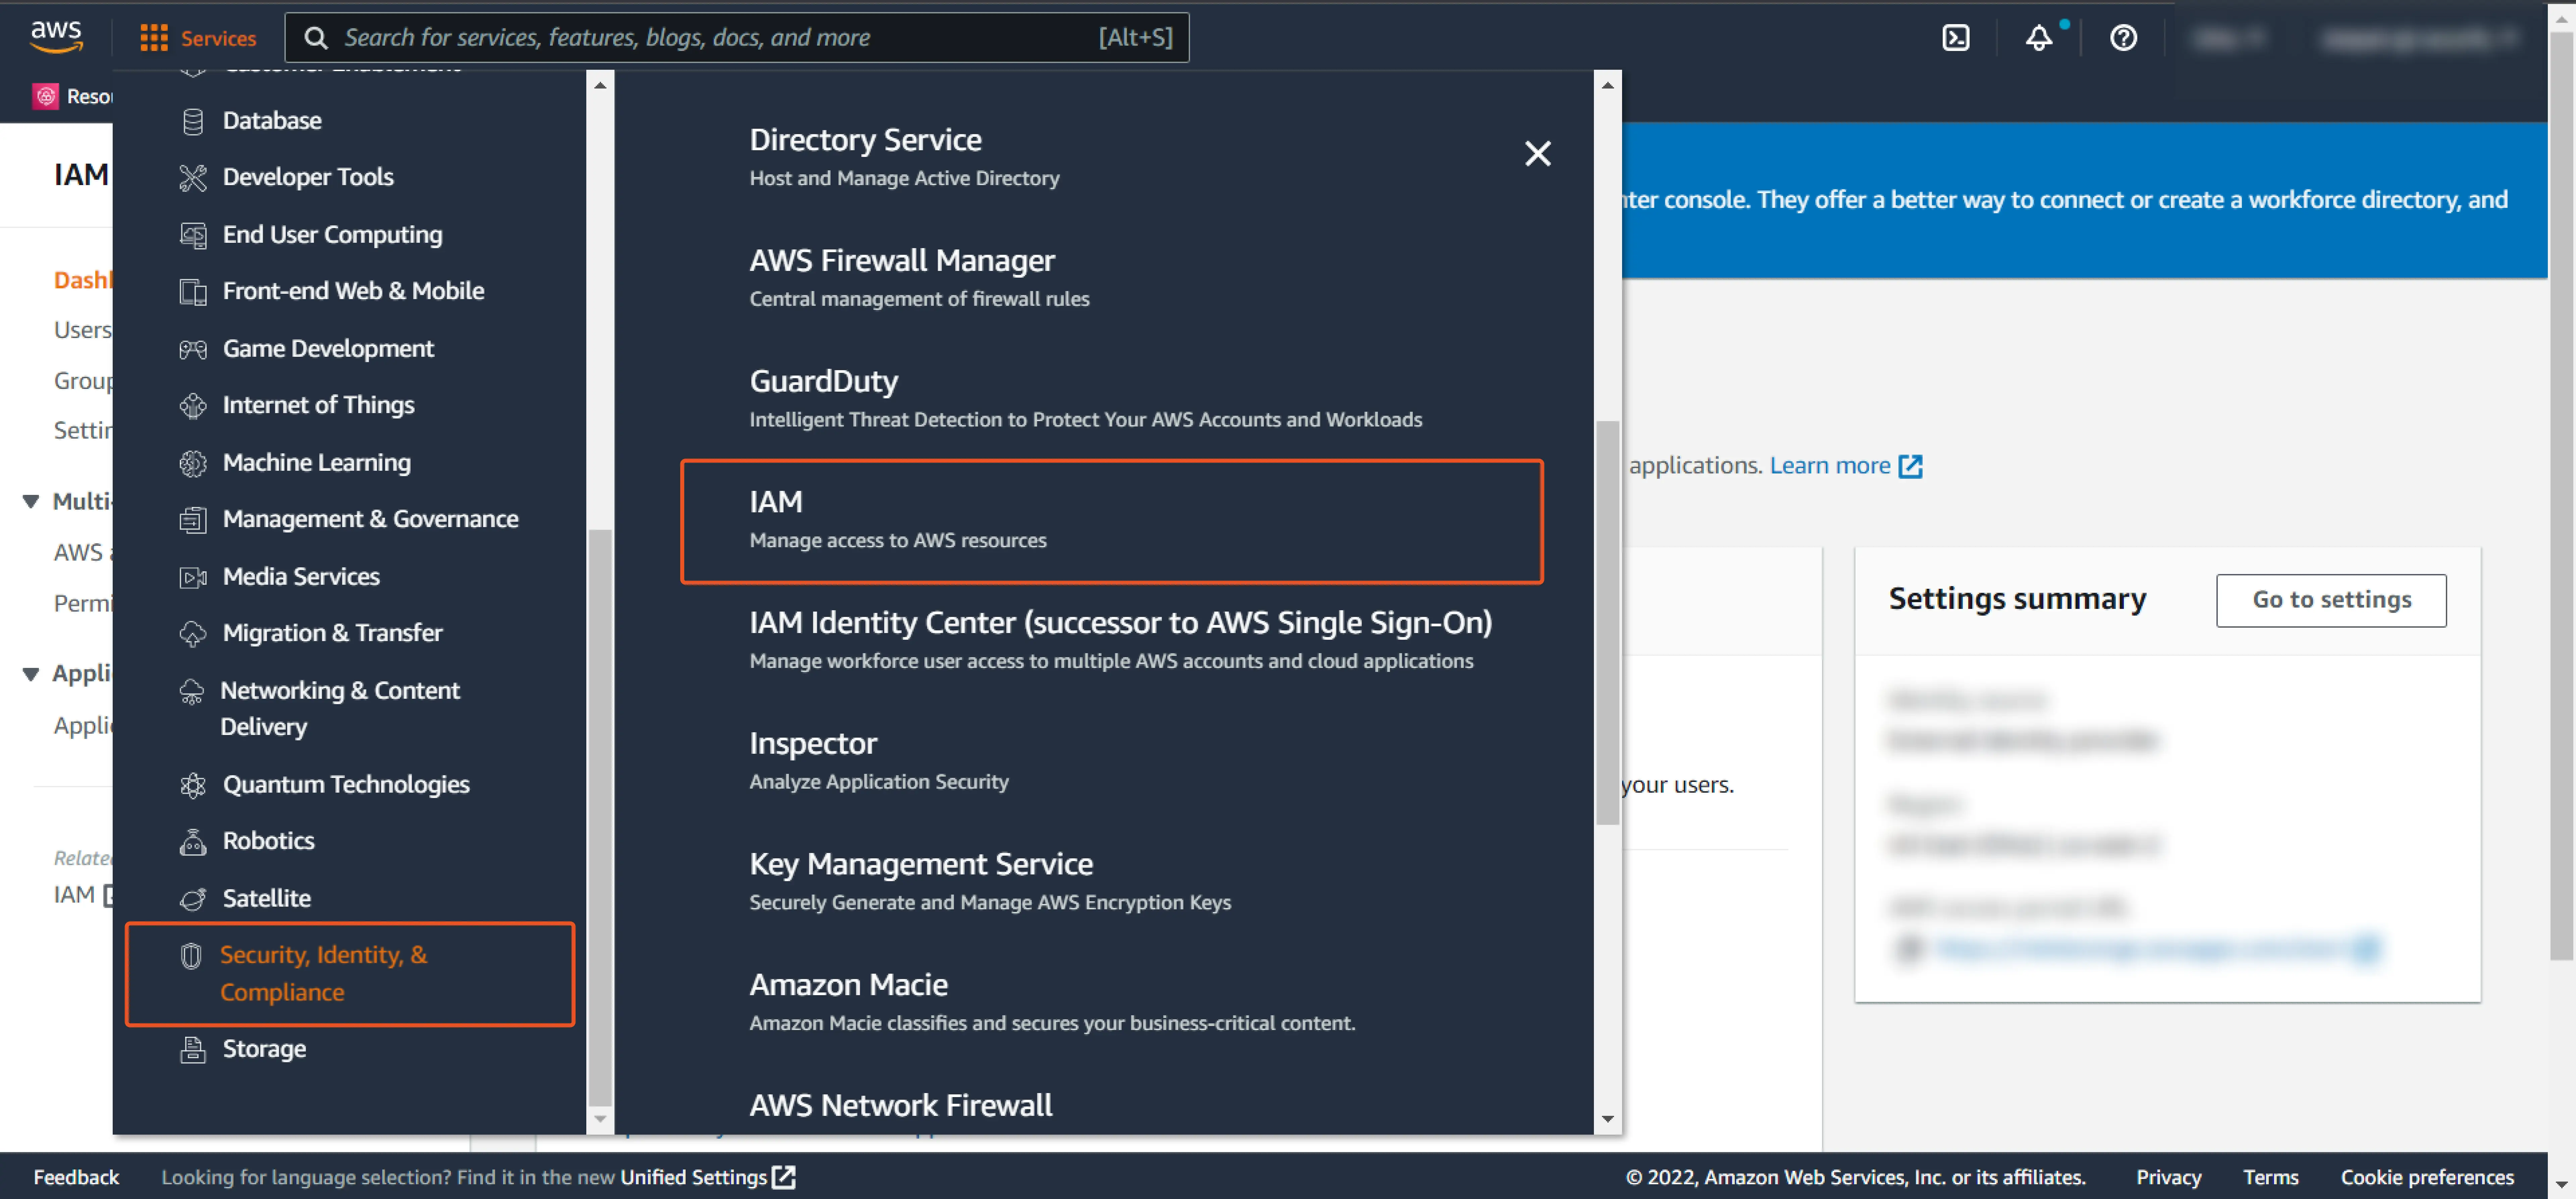
  • ソフトウェアの制限をクリック Services タブ。 下 セキュリティ、アイデンティティ、コンプライアンス をクリックしてください IAM (アイデンティティおよびアクセス管理)。
  • Amazon Web Services (AWS) SSOを選択 IAM

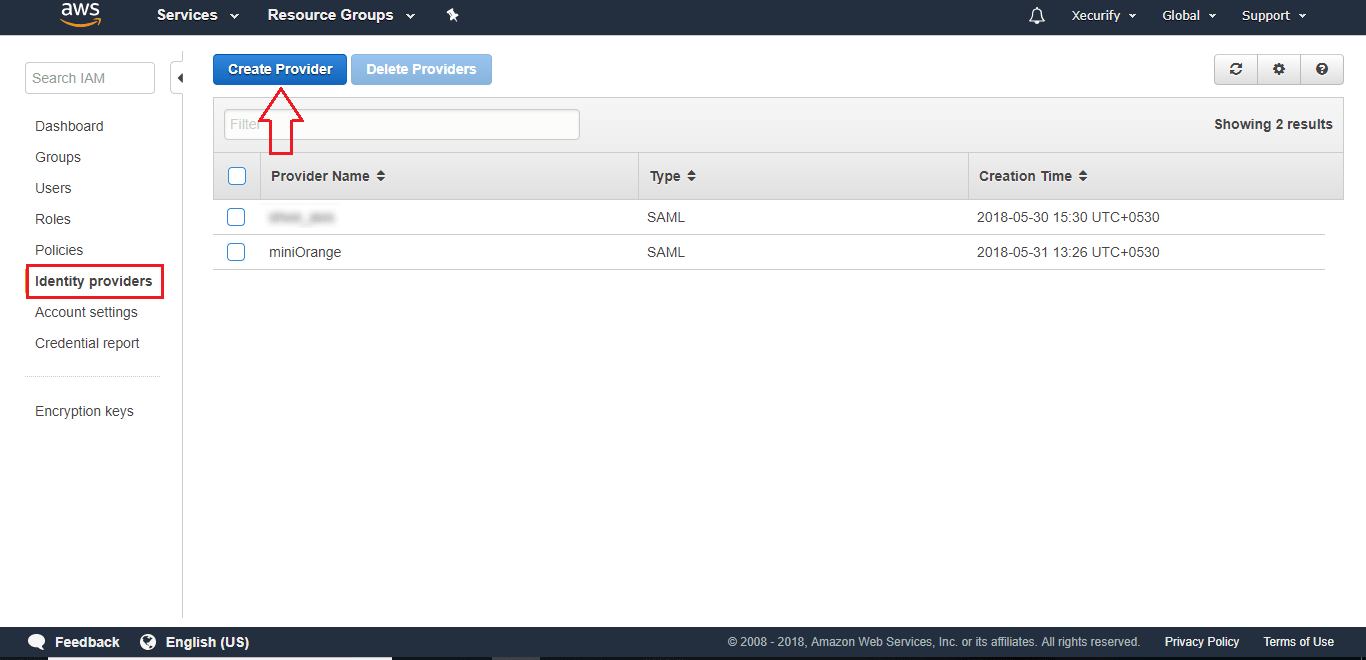
  • 左側のリストから、 アイデンティティプロバイダー クリックして プロバイダーの作成 右側のセクションのボタンをクリックします。
Amazon Webサービス(AWS) IAM SSOプロバイダーの作成をクリック

3. Amazon Web Services (AWS) でプロバイダーを構成する

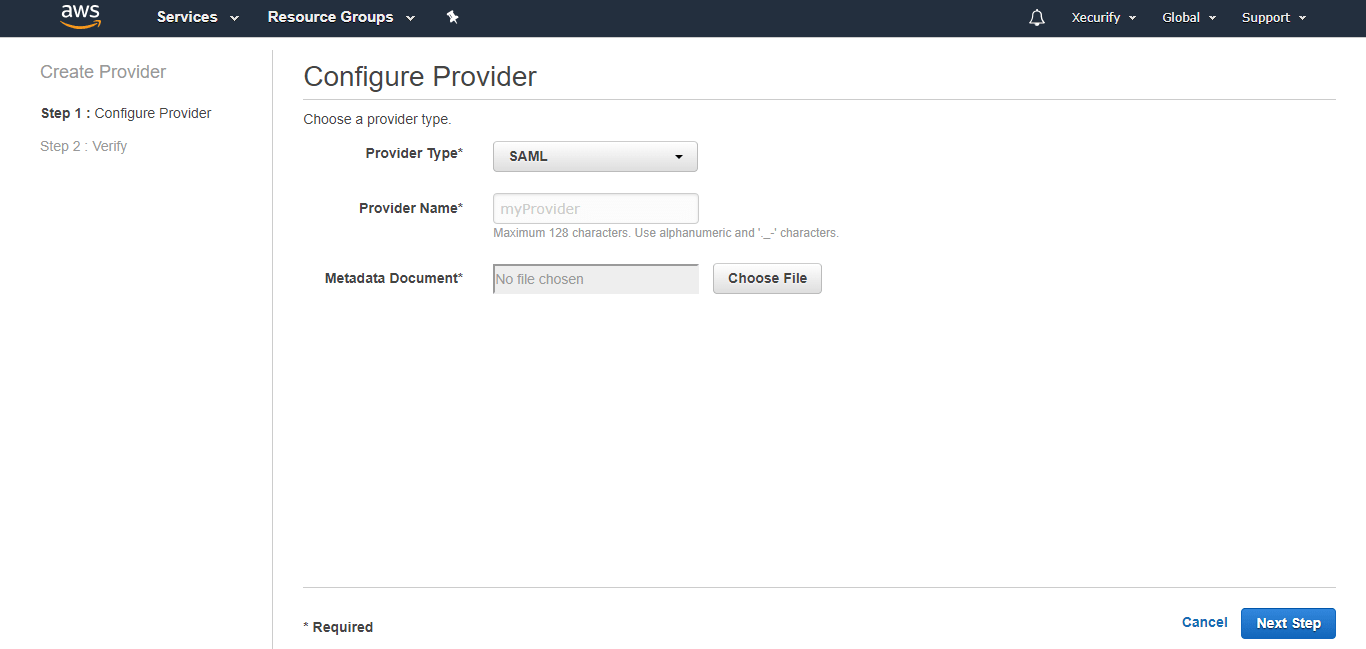
  • プロバイダーの構成、ドロップダウン リストからプロバイダーの種類として SAML を選択します。
  • 任意のプロバイダー名を入力します (例: miniOrange)。
  • ソフトウェアの制限をクリック ファイルを選択してください ボタンをクリックし、ステップ1でダウンロードしたメタデータファイルを選択して、 次のステップ.
  • Amazon Webサービス(AWS) IAM SSO プロバイダーの設定

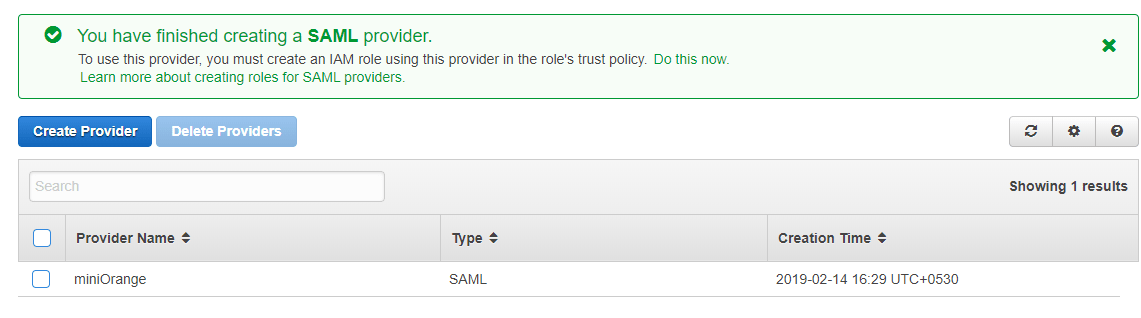
  • 次の画面では、入力したプロバイダー情報が表示されます。 確認して、 創造する ボタン。 SAML プロバイダーが作成され、プロバイダー テーブルにリストされます。
  • Amazon Webサービス(AWS) IAM SSO SAMLプロバイダーが作成されました

  • 今後はクリック 役割 左側のリストから選択して、 役割を作成する
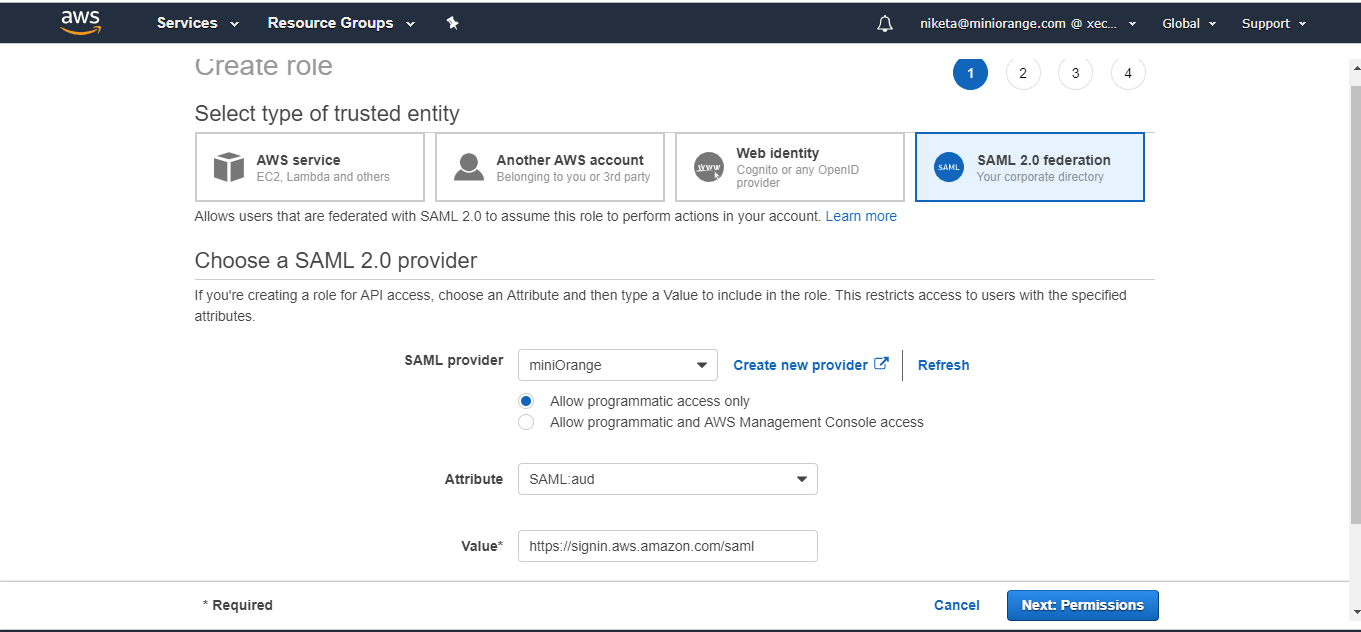
  • ロールを作成 セクションをクリック SAML2.0フェデレーション タブには何も表示されないことに注意してください。
  • SAML 2.0プロバイダーの選択、選択 SAMLプロバイダー 以前に作成したもの、つまり miniOrange。
  • AWS の SSO IAM SAMLプロバイダーを選択してください

  • その後、選択してください プログラムによるアクセスのみを許可する ラジオオプション。
  • 選択 SAML:aud オプションから 属性 ドロップダウンリスト。
  • 値を次のように入力します https://signin.aws.amazon.com/saml.
  • 次に、をクリックします。 次:パーミッション
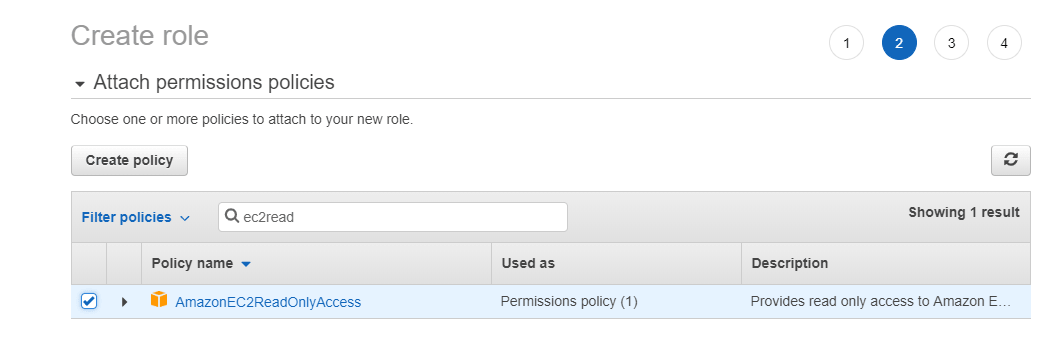
  • ポリシー名を確認してください AmazonEC2読み取り専用アクセス をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 次:タグ
  • アマゾン ウェブ サービス - AWS IAM SSOチェックポリシー名

  • 次に、ステップをスキップします タグの追加 (オプション) をクリックして 次へ:プレビュー
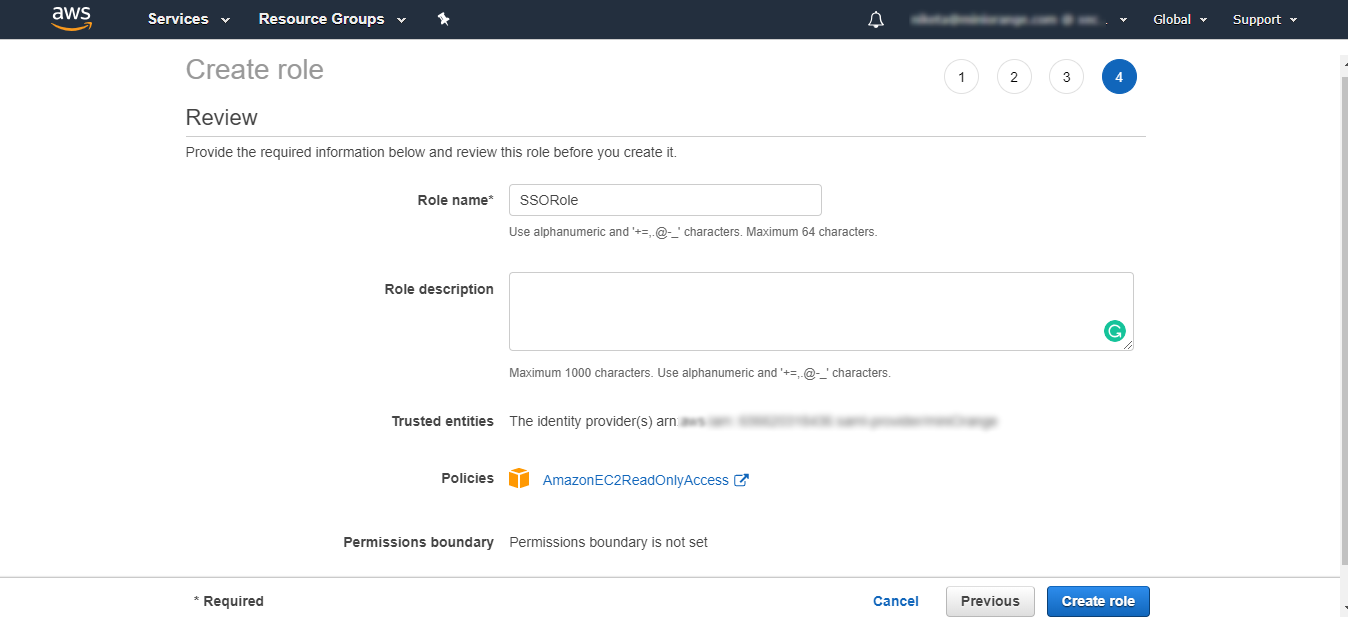
  • 次のステップで、次のように入力します。 ロール名 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します ロールを作成
  • アマゾン ウェブ サービス - AWS IAM SSO ロールの作成

  • 作成したロール名をクリックします。
  • [概要] セクションで、[信頼関係] タブをクリックし、コピーします。 役割ARN (NAIST) と 信頼できるエンティティの値.
  • 値はカンマ区切り形式で保管してください。 例えば- [arn:aws:iam::656620318436:role/SSORole,arn:aws:iam::656620318436:saml-provider/miniOrange]
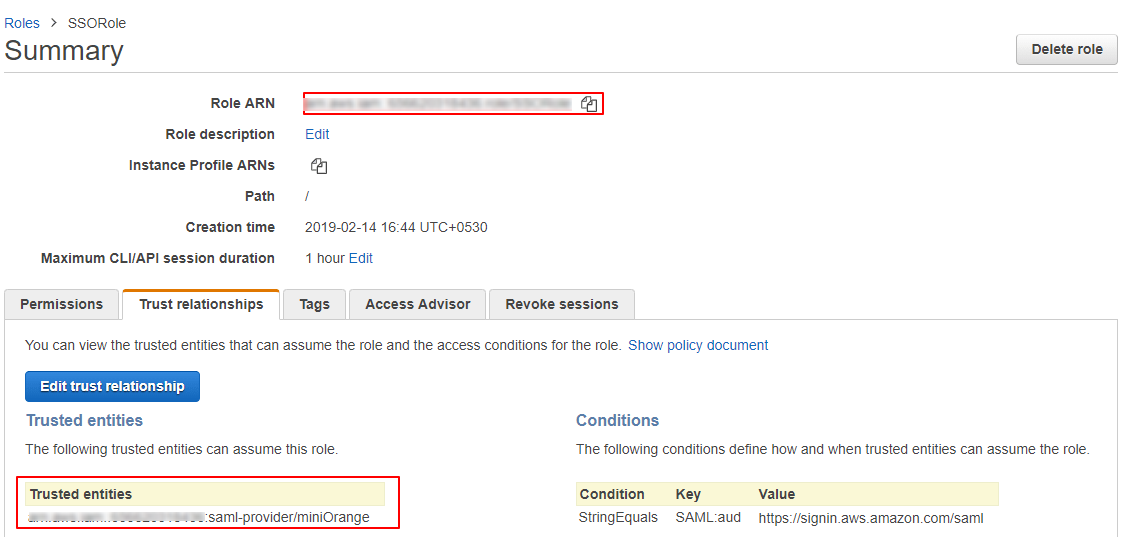
  • アマゾン ウェブ サービス - AWS IAM SSO カンマ区切り形式のロール設定

4. AWSの属性を追加する

  • miniOrangeにログイン 管理コンソール.
  • 次に、 アプリ >> アプリの管理.
  • 追加したアプリケーションを構成します。
  • 下にスクロールして Attributes セクションに値を入力します https://aws.amazon.com/SAML/Attributes/RoleSessionName
    に選出しました。 属性名 フィールドを選択して選択します 属性値 リスト。
  • 以下を行うには、 「+」 アイコン 属性を追加 別の属性セットを追加し、
    値を入力してください https://aws.amazon.com/SAML/Attributes/Role
    に選出しました。 属性名 フィールド、選択 カスタム属性値 属性値 リストのカスタム属性値に、ステップ3で作成したコンマ区切りの値を入力します。例: [arn:aws:iam::656620318436:role/SSORole,arn:aws:iam::656620318436:saml-provider/miniOrange].
  • AWS IAM SSO属性の追加

  • 複数のロールを設定している場合は、それらのロールに追加の属性を入力できます。

5. SSO構成をテストする

AWSへのSSOログインをテストする IAM miniOrange IdPのアカウント:
    SP 開始ログインの使用

    • AWSへアクセス IAM URL では、ユーザー名を入力するか、SSO リンクをクリックして miniOrange IdP サインオン ページにリダイレクトするように求められます。
    • AWS IAM シングルサインオン(SSO)ログイン

    • miniOrangeのログイン情報を入力し、「ログイン」をクリックします。AWSに自動的にログインします。 IAM アカウント。

    IDP 開始ログインの使用

    • 資格情報を使用して miniOrange IdP にログインします。
    • AWS IAM シングルサインオン(SSO)

    • ダッシュボードで、 AWS IAM 追加したアプリケーションを使用して、SSO 構成を確認します。
    • AWS IAM シングルサインオン(SSO)によるアプリの管理


    SSO を構成またはテストできませんか?


    お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


6. ユーザーディレクトリを構成する(オプション)

miniOrangeは、ディレクトリ(ADFS、Microsoft Active Directory、Microsoft Entra ID、OpenLDAP、Google、AWS Cognitoなど)、IDプロバイダー(Okta、Shibboleth、Ping、OneLogin、KeyCloakなど)、データベース(MySQL、MariaDB、PostgreSQLなど)といった様々な外部ソースからのユーザー認証を提供します。既存のディレクトリ/ユーザー ストアを設定したり、miniOrangeにユーザーを追加したりできます。


1. miniOrangeでユーザーを作成する

  • ソフトウェアの制限をクリック ユーザー >> ユーザーリスト >> ユーザーの追加.
  • AWS IAM: miniOrangeにユーザーを追加する

  • ここで、パスワードなしでユーザーの詳細を入力し、 ユーザーの作成
  • AWS IAM: ユーザーの詳細を追加

  • ユーザーの作成が成功すると通知メッセージが表示される 「エンドユーザーが正常に追加されました」 ダッシュボードの上部に表示されます。
  • AWS IAM: ユーザーの詳細を追加

  • ソフトウェアの制限をクリック オンボーディングステータスタブ登録したメールIDでメールを確認し、アクションを選択してください パスワードリセットリンクを記載したアクティベーションメールを送信する from アクションを選択 ドロップダウンリストをクリックし、 Apply
  • AWS IAM: メールアクションを選択

  • さて、あなたのメールIDを開いてください。miniOrangeから受信したメールを開いて、 アカウントのパスワードを設定します。
  • 次の画面でパスワードと確認パスワードを入力し、 シングルサインオン(SSO)パスワードのリセット
  • AWS IAM: ユーザーパスワードをリセットする
  • これで、資格情報を入力して miniOrange アカウントにログインできます。

2. CSV ファイルをアップロードして miniOrange にユーザーを一括アップロードします。

  • MFAデバイスに移動する ユーザー >> ユーザーリスト。 をクリックしてください ユーザーを追加する
  • AWS IAM: 一括アップロードでユーザーを追加する

  • 一括ユーザー登録 サンプルのcsv形式をダウンロード コンソールから、指示に従ってこの csv ファイルを編集します。
  • AWS IAM: サンプルcsvファイルをダウンロード

  • ユーザーを一括アップロードするには、ファイルを選択し、 カンマ区切りの .csv ファイル形式 次に「アップロード」をクリックします。
  • AWS IAM: 一括アップロードユーザー

  • csv ファイルが正常にアップロードされると、リンクを含む成功メッセージが表示されます。
  • そのリンクをクリックすると、アクティベーション メールを送信するユーザーのリストが表示されます。アクティベーション メールを送信するユーザーを選択し、[アクティベーション メールの送信] をクリックします。選択したユーザーにアクティベーション メールが送信されます。
  • ソフトウェアの制限をクリック ID プロバイダー >> ID プロバイダーの追加 ダッシュボードの左側のメニュー
  • AWS IAM : ADを外部ディレクトリとして設定する

  • IDプロバイダーの選択で、 AD/LDAP ディレクトリ をドロップダウンから選択します。
  • AWS IAM : ディレクトリの種類としてAD/LDAPを選択します

  • 次に検索 AD/LDAP それをクリックします。
  • AWS IAM : ディレクトリの種類としてAD/LDAPを選択します

  • MINIORANGE に LDAP 設定を保存する: miniOrange の設定を維持する場合は、このオプションを選択してください。Active Directory がファイアウォールの背後にある場合は、AD への受信リクエストを許可するためにファイアウォールを開く必要があります。
  • LDAP 構成をオンプレミスに保存: 設定を社内に保持し、社内のADへのアクセスのみを許可する場合は、このオプションを選択します。ダウンロードしてインストールする必要があります。 miniOrange ゲートウェイ あなたの前提に基づいて。
  • AWS IAM : ad/ldapユーザーストアタイプを選択

  • AD/LDAPを入力する 表示名 (NAIST) と 識別する 名前。
  • 選択 ディレクトリの種類 as Active Directory.
  • LDAPサーバーのURLまたはIPアドレスをLDAPに対して入力します サーバー URL フィールド。
  • 以下を行うには、 試験用接続 ボタンを押して接続が成功したかどうかを確認します LDAPサーバー.
  • AWS IAM : LDAPサーバーのURL接続を構成する

  • Active Directoryで、ユーザーコンテナ/OUのプロパティに移動し、 識別名属性バインドアカウントには、Active Directory のディレクトリ参照に必要な最低限の読み取り権限が必要です。また、プロビジョニング(ユーザーまたはグループの作成、更新、削除など)を伴うユースケースの場合は、アカウントに適切な書き込み権限も付与する必要があります。
  • AWS IAM : ユーザーバインドアカウントのドメイン名を構成する

  • 有効なバインド アカウント パスワードを入力します。
  • 以下を行うには、 バインドアカウント資格情報のテスト LDAP 接続の LDAP バインド資格情報を確認するボタン。
  • AWS IAM : バインドアカウントの資格情報を確認する

  • 検索ベース ディレクトリ内でユーザーの検索が開始される場所です。識別名を取得したのと同じ場所から取得します。
  • AWS IAM : ユーザー検索ベースを構成する

  • ドロップダウンメニューから適切な検索フィルターを選択します。 単一グループ フィルターのユーザー or 複数グループフィルターのユーザーを置き換えますグループDN> 検索フィルターに、ユーザーが所属するグループの識別名を入力します。カスタム検索フィルターを使用するには、 「カスタム フィルターを作成する」 オプションを選択し、それに応じてカスタマイズします。
  • AWS IAM : ユーザー検索フィルターを選択

  • 以下を行うには、 次へ ボタン、またはに移動します ログインオプション タブには何も表示されないことに注意してください。
  • ADの設定時に以下のオプションを設定することもできます。有効化 LDAPをアクティブ化する AD/LDAPからユーザーを認証するには、 次へ ユーザーストアを追加するためのボタン。
  • AWS IAM : LDAPオプションを有効にする

    以下に属性のリストと、有効にした場合の動作を示します。これに応じて有効/無効にすることができます。

    属性 詳細説明
    LDAPをアクティブ化する 有効にすると、すべてのユーザー認証はLDAP認証情報を使用して行われます。
    フォールバック認証 LDAP認証に失敗した場合、ユーザーはminiOrangeを通じて認証されます。
    管理者ログインを有効にする これを有効にすると、miniOrange管理者ログインはLDAPサーバーを使用して認証されます。
    ユーザーにIdPを表示する このオプションを有効にすると、このIdPはユーザーに表示されます
    miniOrangeでユーザーを同期する LDAP認証後、miniOrangeにユーザーが作成されます。


  • 以下を行うには、 次へ ボタン、またはに移動します Attributes タブには何も表示されないことに注意してください。

ADからの属性マッピング

  • デフォルトではuserName、firstName、lastName、emailが設定されています。下にスクロールしてクリックしてください。 Save ボタンをクリックします。Active Directoryから追加の属性を取得するには、 構成された属性を送信する左側に、アプリケーションに公開する名前を入力します。右側に、Active Directoryの属性名を入力します。例えば、Active Directoryから会社属性を取得し、それを組織名として設定済みアプリケーションに送信する場合は、次のように入力します。

    SP に送信される属性名 = 組織
    IDPからの属性名 = 会社

  • AWS IAM : 構成された属性の送信を有効にする

    AWS IAM : ADからの属性マッピング

  • 以下を行うには、 次へ ボタン、またはに移動します プロビジョニング タブには何も表示されないことに注意してください。

ADからのユーザーのインポートとプロビジョニング

ADからパスワードポリシーをインポートする

  • Active Directory のパスワード ポリシーを miniOrange にインポートする場合は、 こちらをクリックしてください。 詳細については、こちらをご覧ください。この手順はここでは省略します。
  • AWS IAM : 現時点ではインポートパスワードポリシーをスキップします

接続のテスト

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 試験用接続.
  • AWS IAM : AD/Ldap接続をテストする

  • LDAP 構成を確認するためにユーザー名とパスワードの入力を求めるポップアップが表示されます。
  • AWS IAM : LDAP接続をテストするにはユーザー名とパスワードを入力してください

  • On Successful: LDAP サーバーに接続すると、成功メッセージが表示されます。
  • AWS IAM : LDAPサーバーとの接続に成功しました

テスト属性マッピング

  • ディレクトリのリストが表示されます。 アイデンティティプロバイダー。 ドロップダウンから選択します AD/LDAP ディレクトリ、設定したディレクトリを検索し、その横にある3つの点をクリックして選択します。 テスト属性マッピング.
  • AWS IAM : 外部ディレクトリで、「選択」をクリックし、「属性マッピングのテスト」をクリックします。

  • ポップアップが表示され、ユーザー名を入力してクリックします。 ホイール試乗.
  • AWS IAM : 属性マッピング構成をテストするにはユーザー名を入力してください

  • テスト属性マッピング結果が表示されます。
  • AWS IAM : ユーザーのマップされた属性を取得します

AD を外部ディレクトリとしてセットアップする構成が完了しました。


注: WindowsサーバーでのLDAP設定については、弊社のガイドを参照してください。

miniOrange は、ディレクトリ、ID プロバイダーなどのさまざまな外部ユーザー ソースと統合されます。

IdP が見つからない、または設定にサポートが必要ですか?


お問い合わせいただくか、 idpsupport@xecurify.comまでメールをお送りください。すぐに設定のお手伝いをいたします。


7. AWS による適応型認証 IAM

AWS 向けアダプティブ認証 IAM この機能により、管理者はIPアドレス、デバイス、場所、ログイン時間などのユーザーログイン条件を評価することで、状況に応じたアクセス ポリシーを適用できます。設定されたポリシーに基づいて、ユーザーはアクセスを許可されたり、追加の認証を求められたり、アクセスを拒否されたりします。管理者は、メールアラートの設定、ユーザー向けのエラー メッセージのカスタマイズ、展開前のポリシー設定の確認、およびセキュリティを強化し不正アクセスを防止するための適応型認証ポリシーのアプリケーション ログイン ポリシーへの割り当ても行うことができます。

[注:アダプティブ認証セクションは左側のナビゲーションメニューから移動されました。アダプティブ認証ポリシーへのアクセスと管理は、[ポリシー] >> [アダプティブアクセスポリシー] に移動することで行えます。]

A. AWSへのアクセスを制限する IAM IPアドレスに基づくアクセス制限付き

    IPアドレスに基づくアクセス制限機能を使用すると、管理者はログイン要求の送信元IPアドレスに基づいてユーザーアクセスを制御できます。管理者は、信頼できるIPアドレスまたは制限付きIPアドレス、およびIPアドレス範囲を設定し、ユーザーのIPアドレスが設定された条件に一致した場合に実行されるアクションを定義できます。認証時には、ユーザーのIPアドレスが設定されたポリシーと照合され、選択された設定に基づいてアクセスが許可、拒否、またはチャレンジされます。

    IPアドレスに基づく制限を使用したアダプティブ認証は、以下の方法で設定できます。
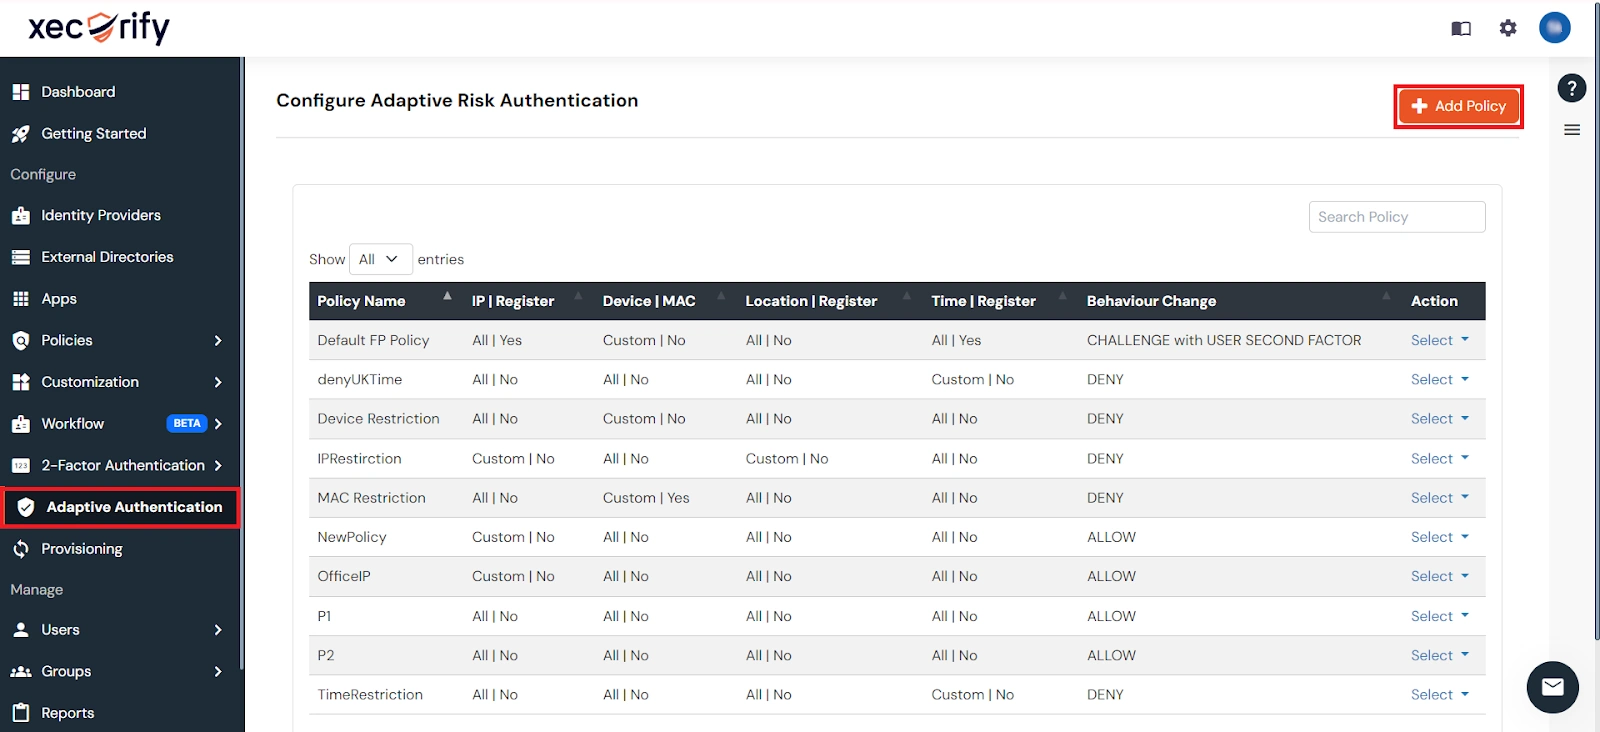
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

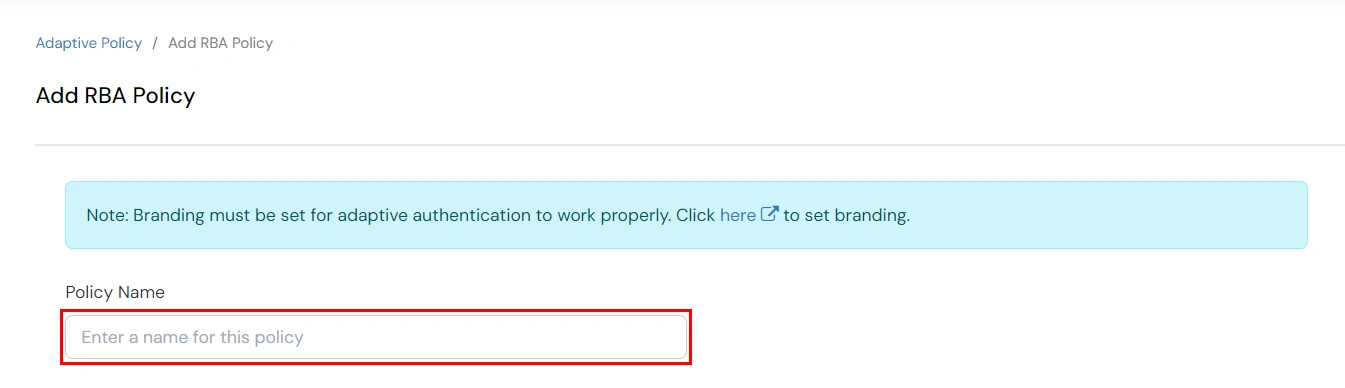
  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

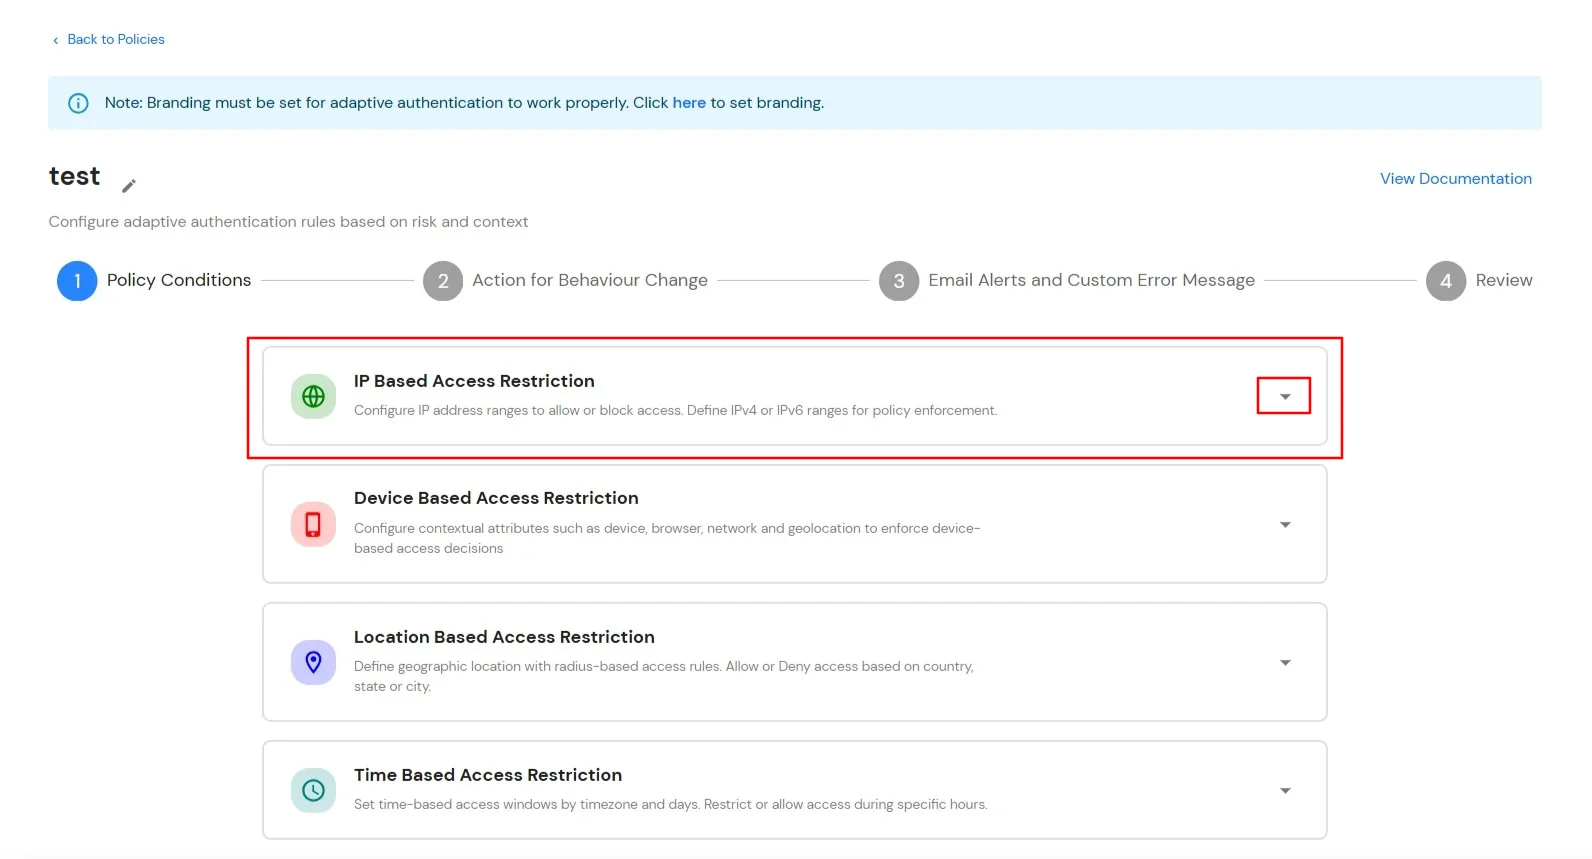
  • 拡大する IPアドレスに基づくアクセス制限 ドロップダウンアイコンをクリックして、IPベースのアクセスルールを設定します。
  • 保険条件

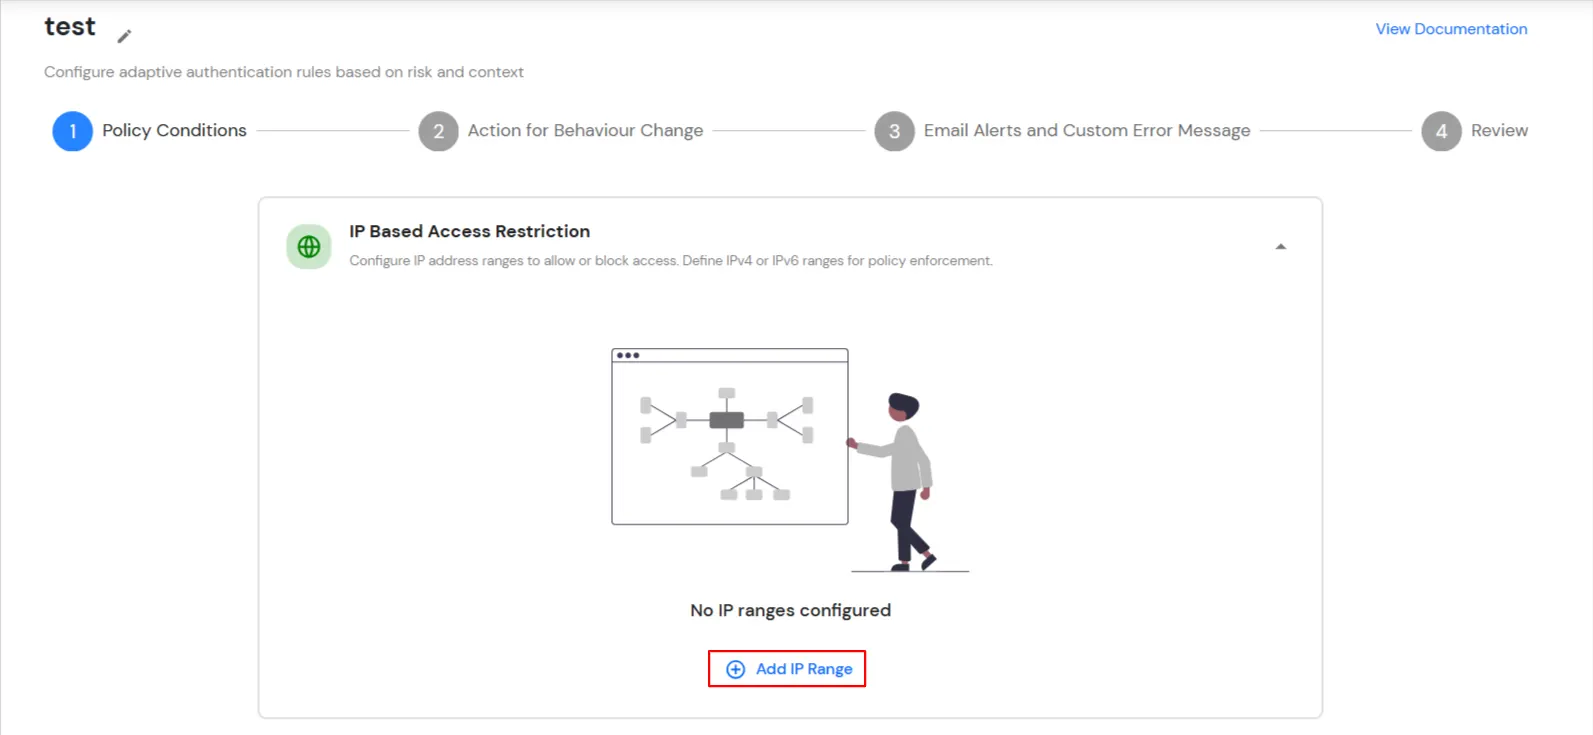
  • 詳しくはこちら IPアドレス範囲を追加 ポリシーのIPアドレスまたはIP範囲を設定する。
  • IPアドレス範囲を追加

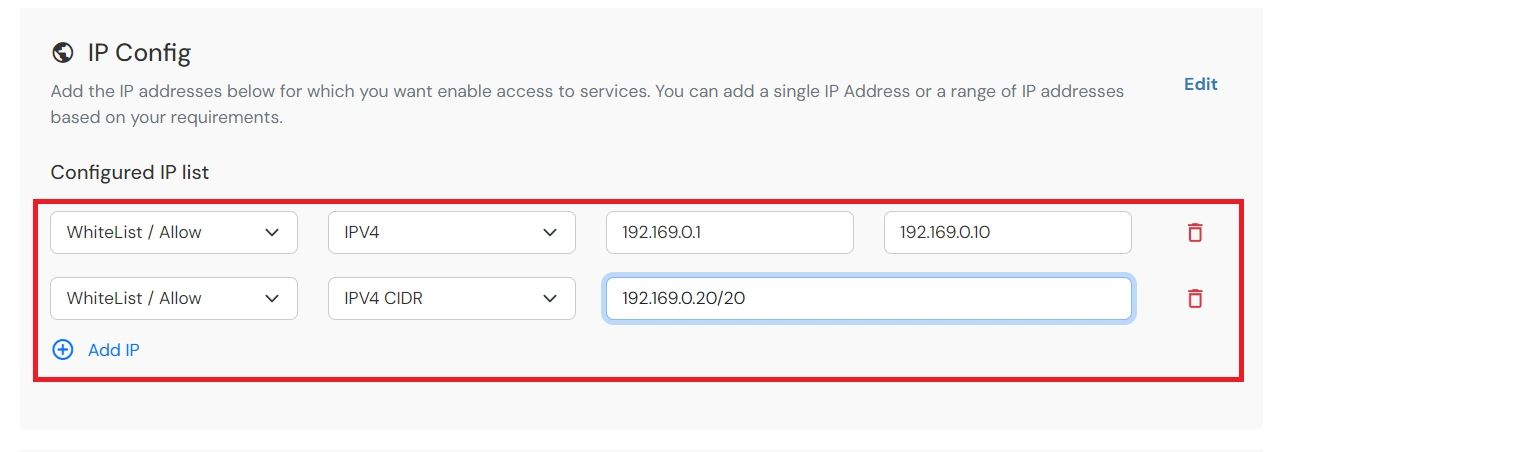
  • ホワイトリストに登録するIPアドレスを指定します。ホワイトリストに登録されていないIP範囲についても、上記の設定を反映させることができます。
  • いずれかを選択する 許可する or 否定する ドロップダウンメニューから該当するオプションを選択してください。ユーザーがホワイトリストに登録されたIPアドレスでログインしようとすると、常にアクセスが許可されます。
  • IPアドレス範囲は3つの形式でサポートされています。 IPv4、IPv4 CIDR、IPv6 CIDRドロップダウンメニューから適切なものを選択できます。
  • 複数のIPまたはIP範囲を追加するには、 + IPアドレス範囲を追加
  • IPアドレス範囲を追加

  • 変更が完了したら、 をクリックします 次へ.
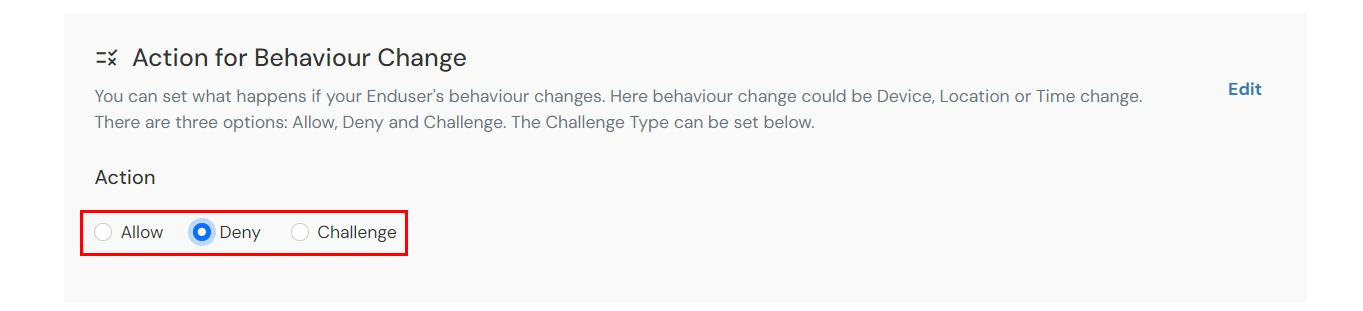
  • 選択 行動変容のための行動適切なものを選択してください 行動 (NAIST) と チャレンジタイプ そのセクションのユーザー向けです。
  • 行動変容のための行動


    属性(オプション) 詳細説明
    許可する アダプティブ認証条件が true の場合、ユーザーが認証してサービスを使用できるようにします。
    否定する アダプティブ認証条件が true の場合、ユーザー認証とサービスへのアクセスを拒否します。
    課題 ユーザーの信頼性を確認するには、以下の 3 つの方法のいずれかを使用してユーザーにチャレンジします。

  • チャレンジタイプのオプション: 動作のアクションがチャレンジとして構成されている場合は、チャレンジ タイプを設定します。

  • 属性 詳細説明
    ユーザー第2要素

    ユーザーは、選択または割り当てた2番目の要素を使用して認証する必要があります。

    KBA(知識ベース認証) システムは、ユーザーがセルフサービスコンソールで設定した2つの質問のうち3つに回答するよう求めます。両方の質問に正しく回答した場合のみ、ユーザーは次のステップに進むことができます。
    代替メール経由の OTP ユーザーは、セルフサービスコンソールで設定した代替メールアドレスにOTPを受け取ります。正しいOTPを入力すると、次のステップに進むことができます。

  • ソフトウェアの制限をクリック 次へ 続行します。

B. AWSへのアクセス制限 IAM デバイスベースのアクセス制限付き

    デバイスベースのアクセス制限により、管理者は信頼できる登録済みデバイスに基づいてユーザーアクセスを制御できます。デバイスの識別および検証メカニズムを活用することで、管理者は認証時に使用されるデバイスを評価するポリシーを定義できます。ユーザーがログインしようとすると、デバイスは設定されたポリシーに基づいて評価され、設定された条件に基づいて適切なアクション(許可、チャレンジ、または拒否)が適用されます。

    デバイスベースの制限によるアダプティブ認証は、以下の方法で設定できます。
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

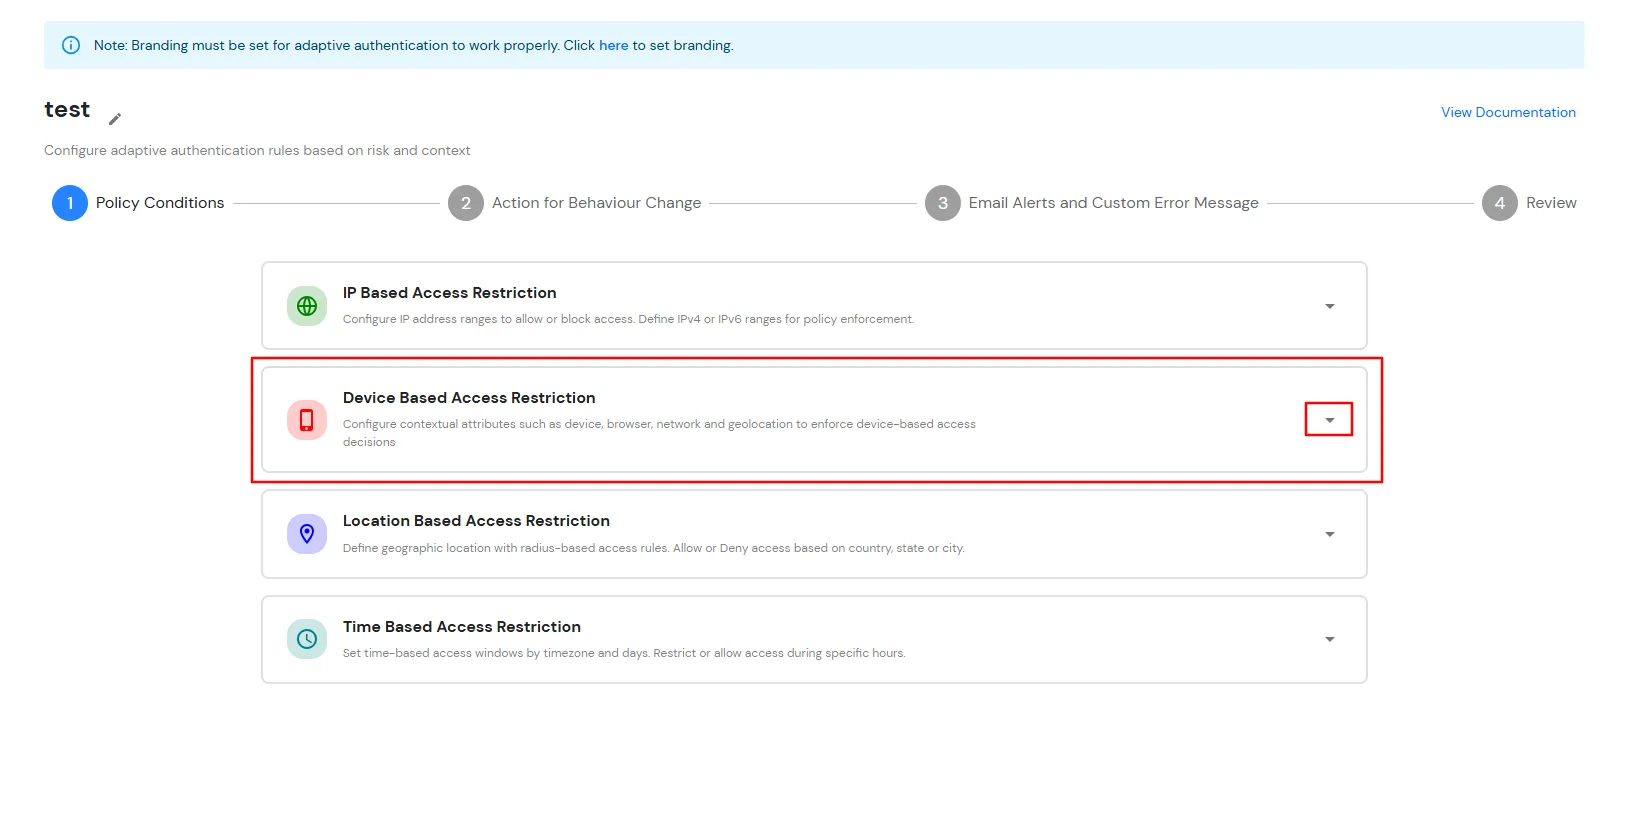
  • 以下を行うには、 落ちます 拡張オプション デバイスベースのアクセス制限 デバイスベースのアクセス制御を設定するためのセクション。
  • デバイスベースのアクセス制限

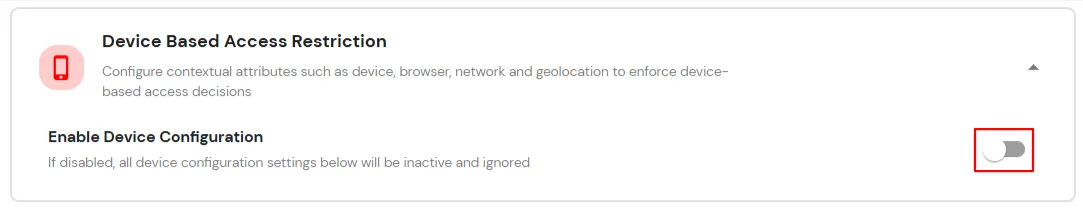
  • 掃除機のスイッチを入れます。 デバイス構成を有効にする トグル。
  • デバイスベースのアクセス制限

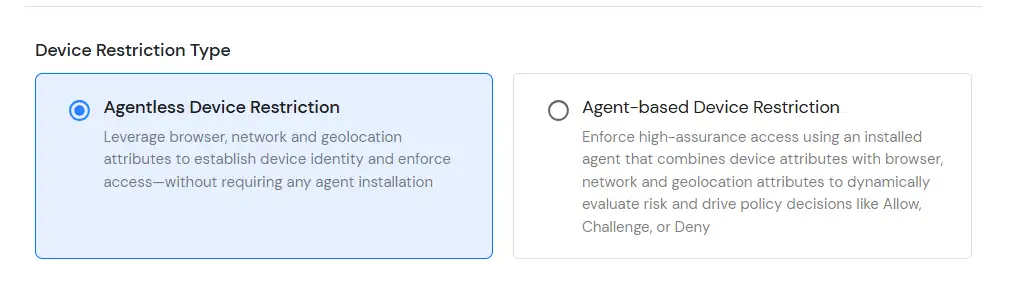
  • どちらかを設定する エージェントレスデバイス制限 or エージェントベースのデバイス制限 貴組織の要件に基づきます。
  • エージェントレスデバイス制限: エンドポイントにソフトウェアやエージェントをインストールする必要なく、信頼できるデバイスを検証および管理します。ブラウザとデバイスベースの識別方法を使用してデバイスの信頼性を評価し、認証時にアクセス ポリシーを適用します。
  • エージェントベースのデバイス制限: 管理対象デバイスにインストールされた軽量エージェントを使用することで、デバイスの信頼性検証を強化します。これにより、高度なデバイス検証とリスクベースのアクセス制御が可能になり、信頼できるデバイスのみが保護されたリソースにアクセスできるようになります。
  • デバイス制限タイプ

  • こちらをクリックしてください デバイスベースの制限に関する詳細情報については、こちらをご覧ください。
  • 変更が完了したら、 をクリックします 次へ.
  • 行動変容のための行動ポリシーに対して適切なアクションとチャレンジの種類を選択してください。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

C. AWSへのアクセス制限 IAM 位置情報に基づくアクセス制限付き

    位置情報制限では、管理者はエンドユーザーのログインを許可する場所のリストを設定し、管理者が設定した条件に基づいてログインを拒否します。アダプティブ認証が有効になっている状態でユーザーがログインしようとすると、緯度、経度、国コードなどの位置情報属性が、管理者が設定した位置情報リストと照合されます。この照合結果に基づいて、ユーザーはログインを許可されるか、認証を求められるか、または拒否されます。

    位置情報に基づく制限付きアダプティブ認証は、以下の方法で設定できます。
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • 適応型認証: RBAポリシーを追加する

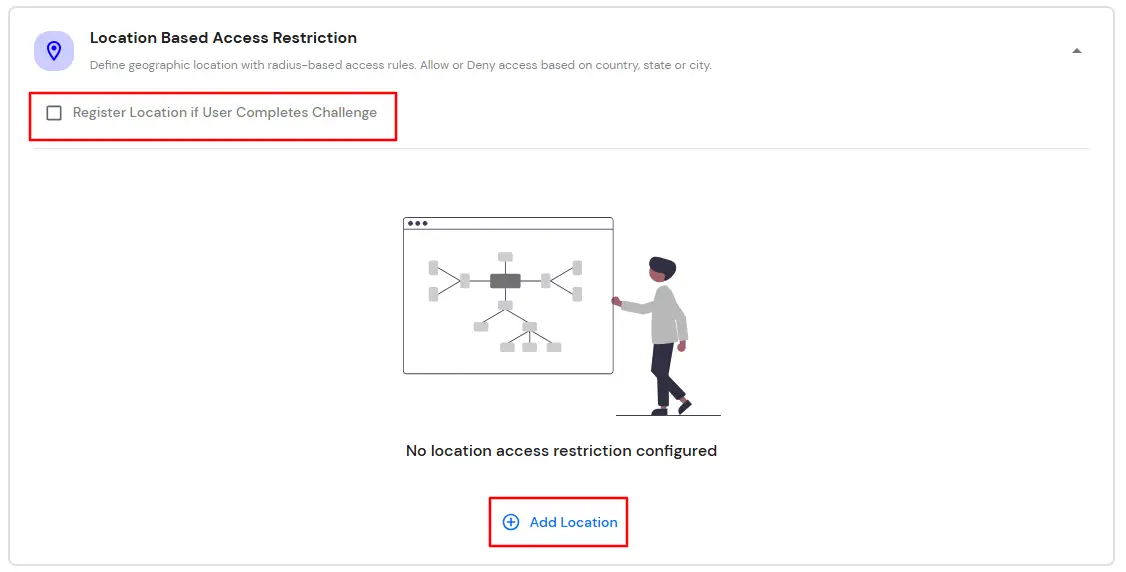
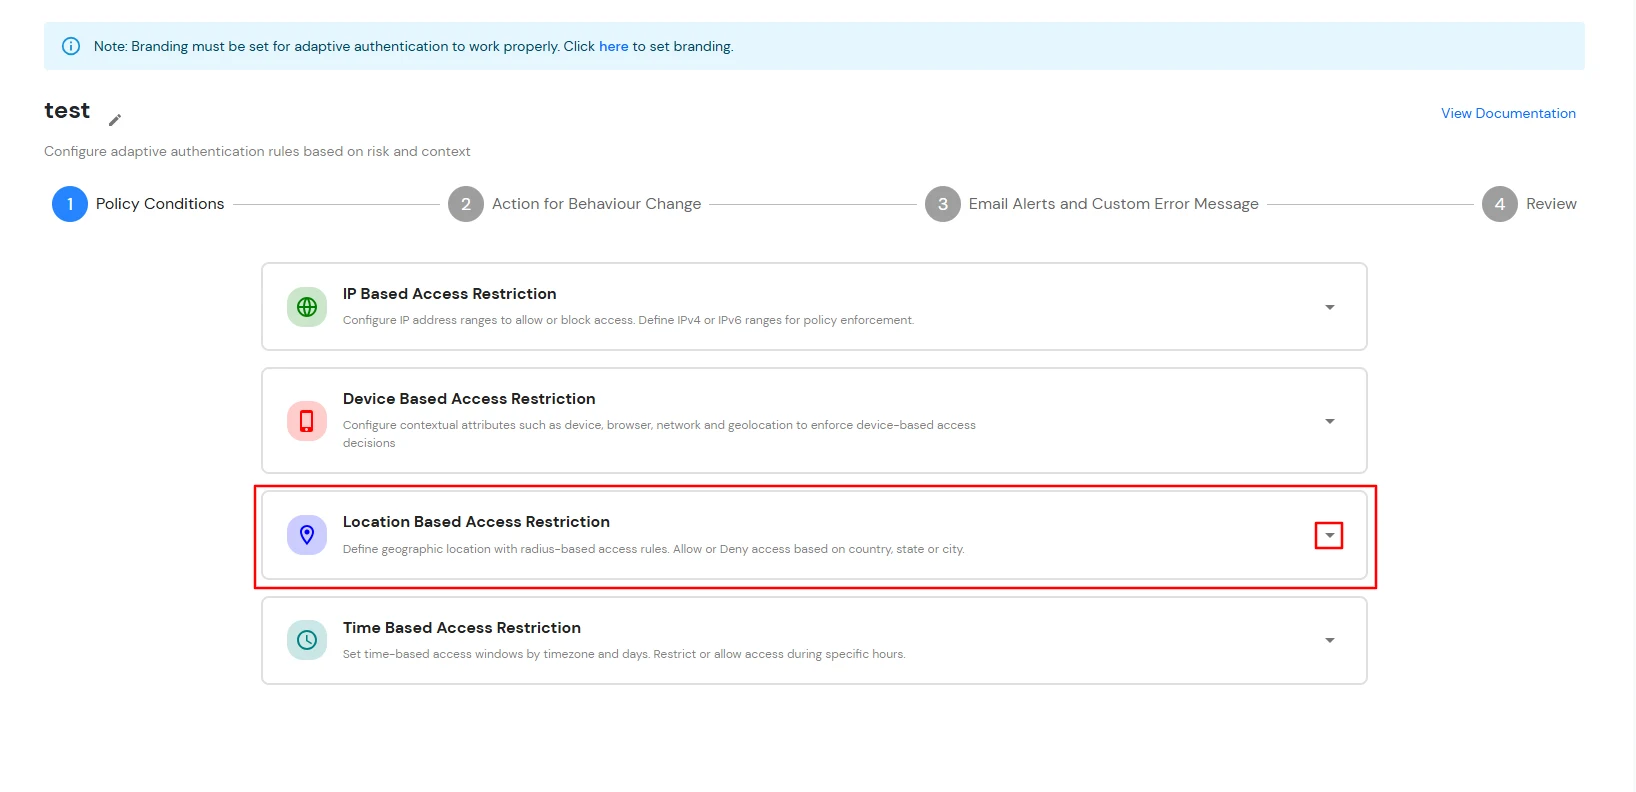
  • 以下を行うには、 落ちます を拡張するには 位置情報に基づくアクセス制限 位置情報に基づくアクセスルールを設定するためのセクション。
  • 適応型認証:位置情報に基づく制限

  • 選択 ユーザーがチャレンジを完了した場合、登録場所を登録します。 認証に成功した後、ユーザーの位置情報を自動的に登録する。
  • ソフトウェアの制限をクリック 場所を追加.
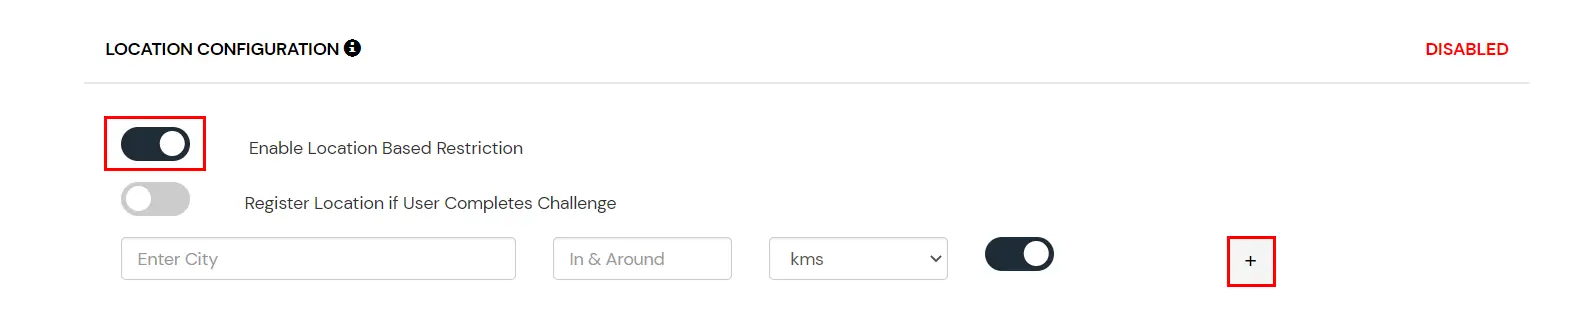
  • ロケーション構成

  • 検索場所 フィールドに場所の名前を入力し、検索結果から適切な場所を選択してください。
  • 選択した場所の周囲の半径を指定し、距離の単位を選択します(キロメートルまたはマイルこれは、緯度と経度を使用して設定した場所とその周辺の総面積になります。
  • 設定された場所ごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFAの位置情報制限

  • あなたはをクリックすることができます 場所を追加 ボタンをクリックして複数の場所を追加し、上記の手順 2 ~ 4 に従います。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

D. AWSへのアクセス制限 IAM 時間ベースのアクセス制限付き

    時間制限では、管理者はタイムゾーンの開始時刻と終了時刻を設定し、ポリシーの条件に基づいてユーザーのアクセスを許可、拒否、または認証を求めます。エンドユーザーがアダプティブ認証を有効にしてログインしようとすると、タイムゾーンや現在のシステム時刻などのタイムゾーン関連属性が管理者が設定したリストと照合され、設定に基づいてユーザーのアクセスが許可されるか、拒否されるか、認証を求められます。

    時間制限付きアダプティブ認証は、以下の方法で設定できます。
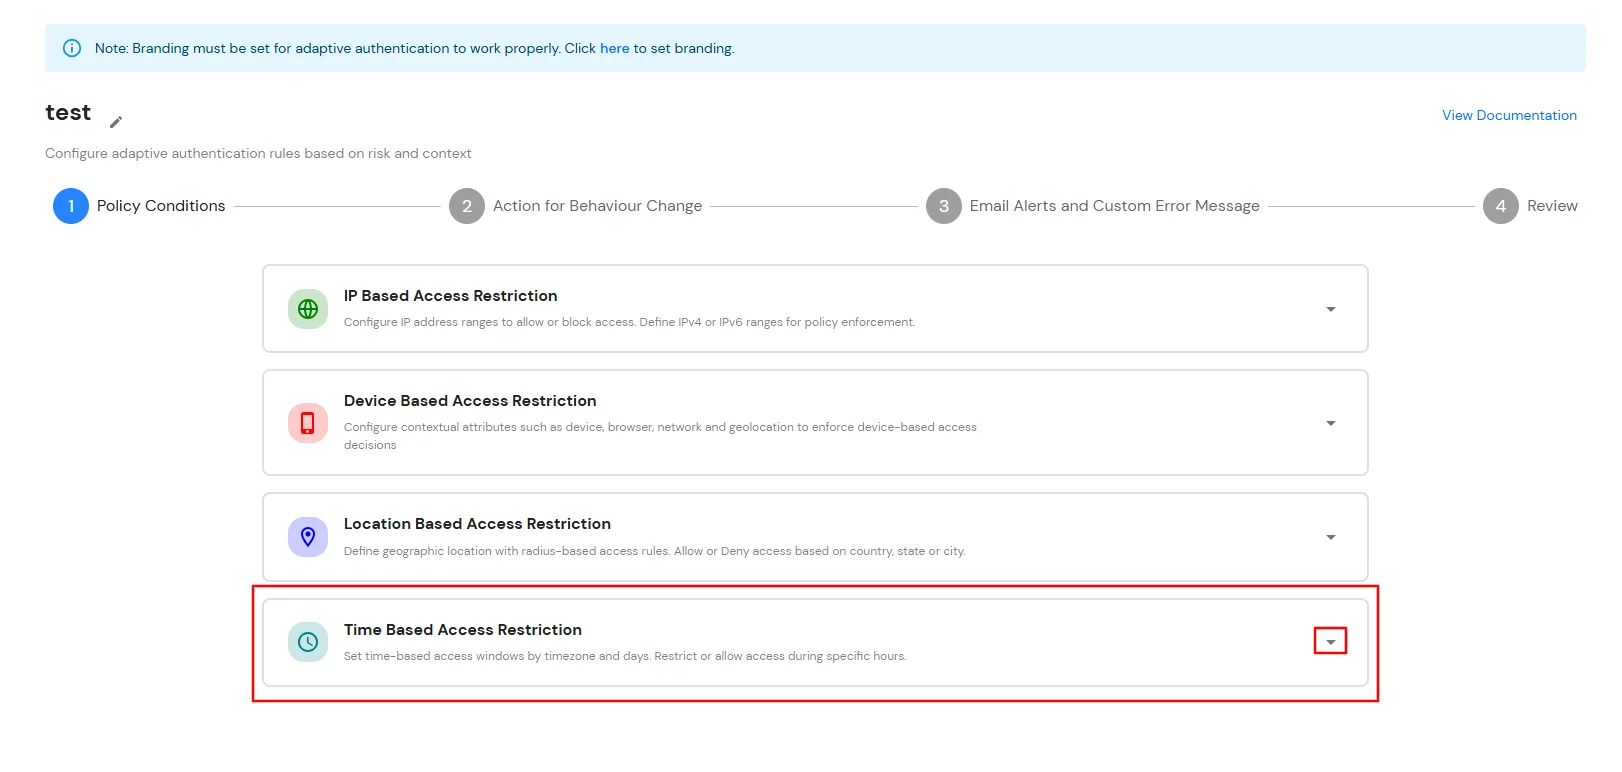
  • にログインします セルフサービスコンソール >> ポリシー >> 適応型アクセス ポリシー 左側のメニューから該当セクションを選択してください。
  • 適応型認証ポリシー

  • 以下を行うには、 ポリシーの作成 右上のボタン。適切なポリシー名を追加してクリックします。 ポリシーの作成.
  • RBAポリシー名を追加

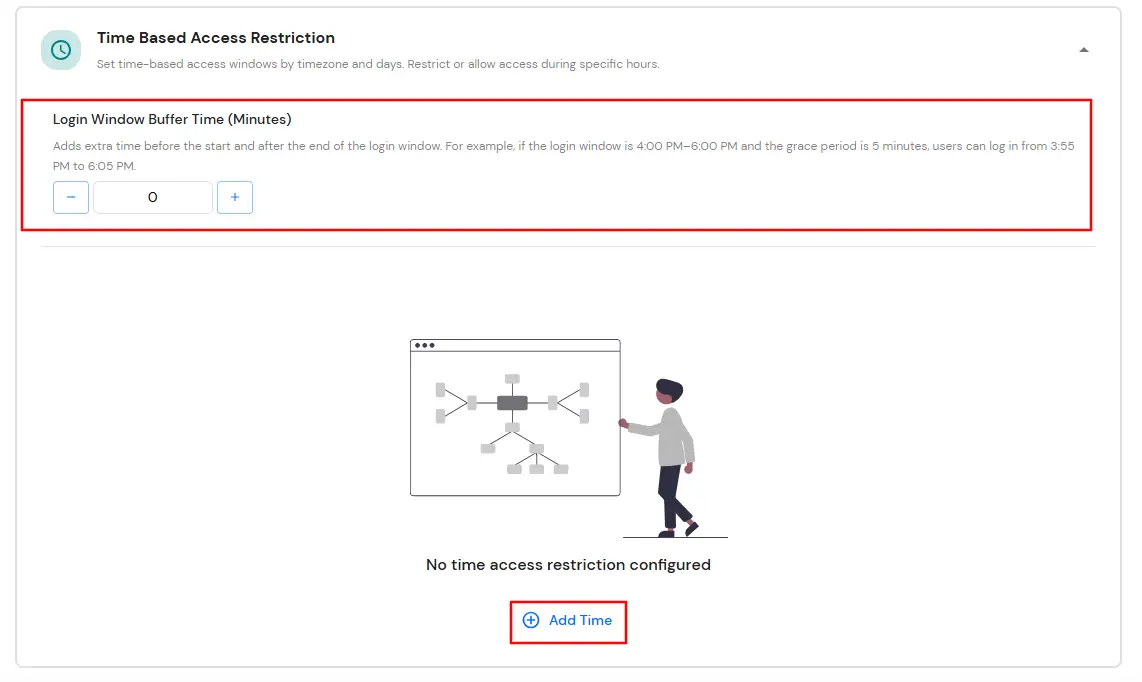
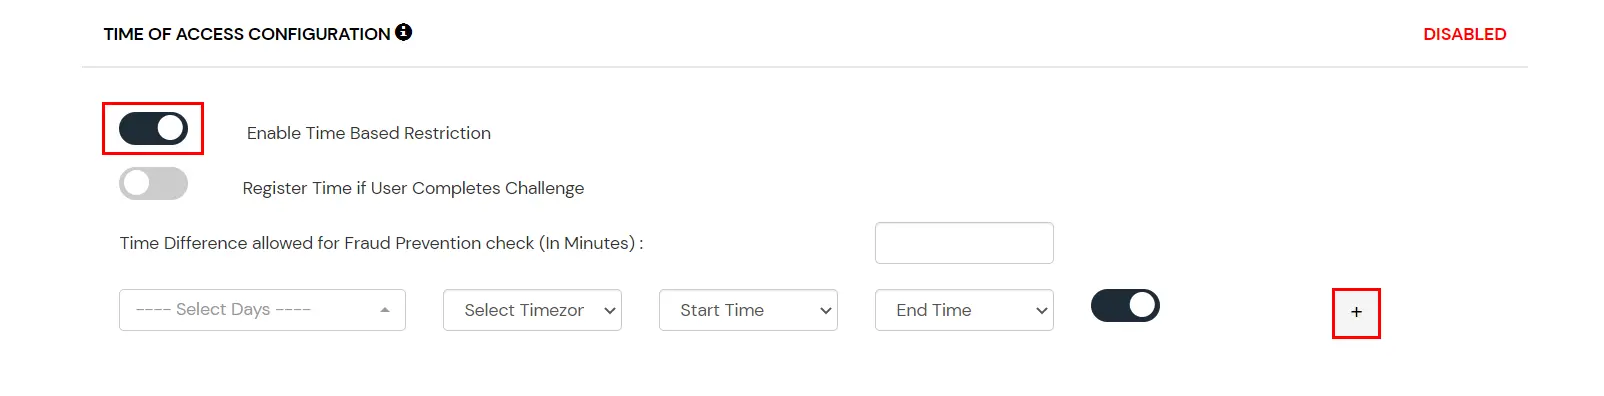
  • 拡大する 時間ベースのアクセス制限 ドロップダウンアイコンをクリックして、「時間ベースのアクセス制限ルール」セクションを開きます。
  • 時間ベースのアクセス制限を拡張する

  • 入力する ログインウィンドウのバッファ時間(分) 設定されたログインウィンドウの開始時刻の前後に猶予期間を設けるための設定です。値が指定されていない場合は、デフォルトのバッファ時間である0分が適用されます。
  • 詳しくはこちら 時間の追加 時間ベースのアクセスルールを作成する。
  •  「時間を追加」をクリックしてください。

  • 必要なものを選択してください タイムゾーンを設定し、 始まる時間 (NAIST) と 終了時間 そして、該当する日を選択してください。
  • 時間ベースのルールごとに、アクセスを許可するかどうかを選択します。 許可 or 拒否されました.
  • 適応型MFA時間制限

  • 以下を行うには、 時間の追加 複数のタイムゾーンを追加する。
  • 変更が完了したら、 をクリックします 次へ.
  • あなたの選択します。 行動の変化のための行動 (NAIST) と チャレンジタイプ ユーザー向け 行動の変化のための行動 セクション。
  • 行動変容のための行動

  • ソフトウェアの制限をクリック 次へ 続行します。

E. メールアラートとカスタムメールメッセージ

    このセクションでは、アダプティブアクセスポリシーに関連する通知とアラートを処理します。以下のオプションが提供されます。
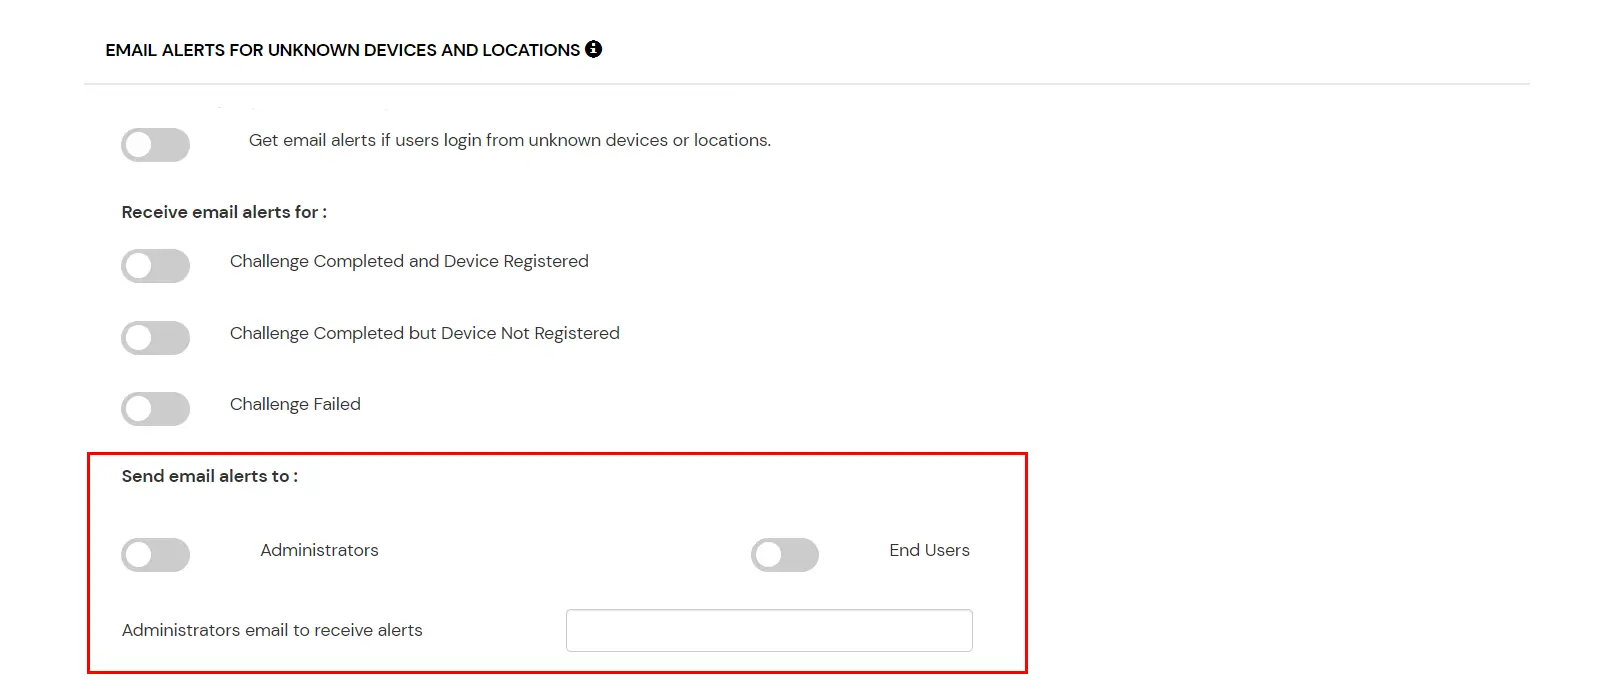
  • メールアラートを送信する: 適応型認証イベントが発生した際にメール通知を受け取る受信者を設定します。監視およびセキュリティ要件に応じて、管理者、エンドユーザー、またはその両方にアラートを送信できます。
    • 管理者にメールアラートを送信する: このオプションを有効にすると、設定済みの適応型認証イベントがトリガーされたときに管理者に通知されます。必要に応じて、以下の欄にメールアドレスを指定できます。 管理者のアラート受信用メールアドレス アラートを受信するには、この設定が必要です。設定しない場合、アラートはデフォルトの管理者アカウントに送信されます。
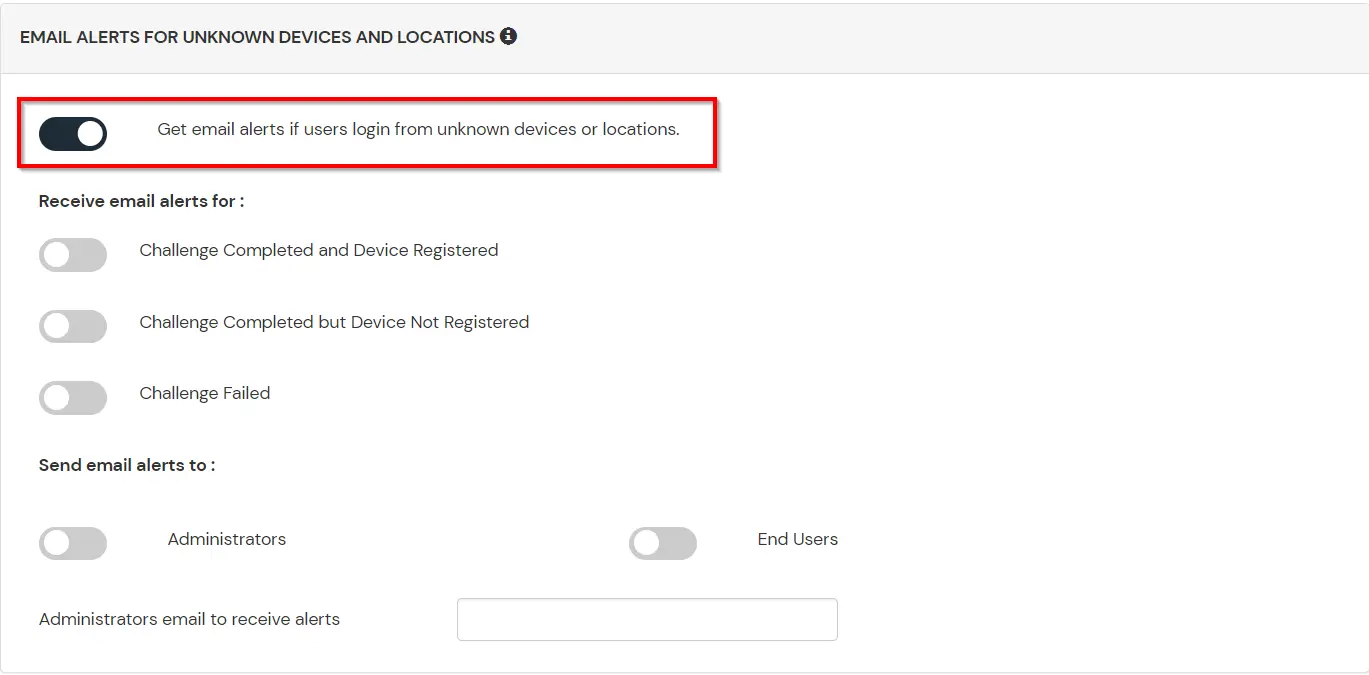
    • メールアラートを送信する

    • エンドユーザーにメールアラートを送信する: このオプションを有効にすると、適応型認証イベントがエンドユーザーのログイン試行やデバイス登録に影響を与える場合に、エンドユーザーに通知されます。
      • デバイス登録数が許容数を超えました。 有効にすると、エンドユーザーは、設定されたデバイス制限ポリシーで許可されている最大数を超えるデバイスを登録しようとした場合に、電子メール通知を受け取ります。エンドユーザーへの通知のみに利用可能です。)
      • メールアラートを受け取る

  • ユーザーが不明なデバイスまたは場所からログインした場合に、メールアラートを受け取る。 管理者は、さまざまなアラートオプションのアラートを受信できるようにするために、このオプションを有効にする必要があります。

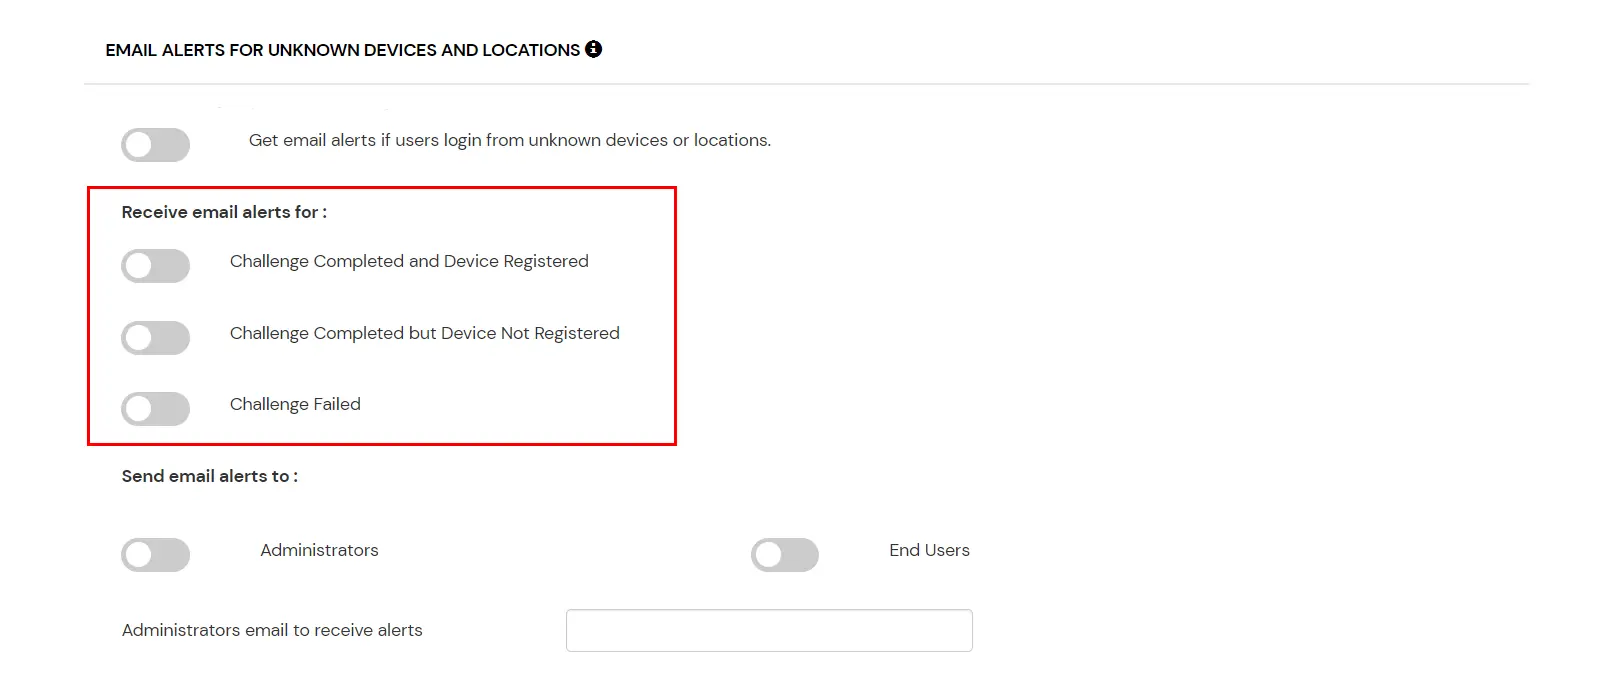
  • オプション 詳細説明
    ユーザーは不明なIPアドレス、デバイス、または場所からログインします このオプションを有効にすると、不明な IP アドレスやデバイス、さらには場所からでもログインできるようになります。
    チャレンジが完了し、デバイスが登録されました このオプションを有効にすると、エンドユーザーがチャレンジを完了してデバイスを登録したときに電子メールアラートを送信できるようになります。
    チャレンジは完了しましたが、デバイスが登録されていません このオプションを有効にすると、エンドユーザーがチャレンジを完了したがデバイスを登録しなかった場合に電子メールアラートを送信できます。
    チャレンジ失敗 このオプションを有効にすると、エンドユーザーがチャレンジを完了できなかった場合に電子メールアラートを送信できます。

    メールアラートを受信する

  • 複数の管理者アカウントにアラートを受信させたい場合は、管理者のオプションを有効にしてから、管理者のメールアドレスをカンマで区切って入力フィールドに入力してください。 管理者のメールアドレス(アラートを受信する場合) ラベル。エンドユーザーへのアラートを有効にするには、 エンドユーザー チェックボックスをオンにします。
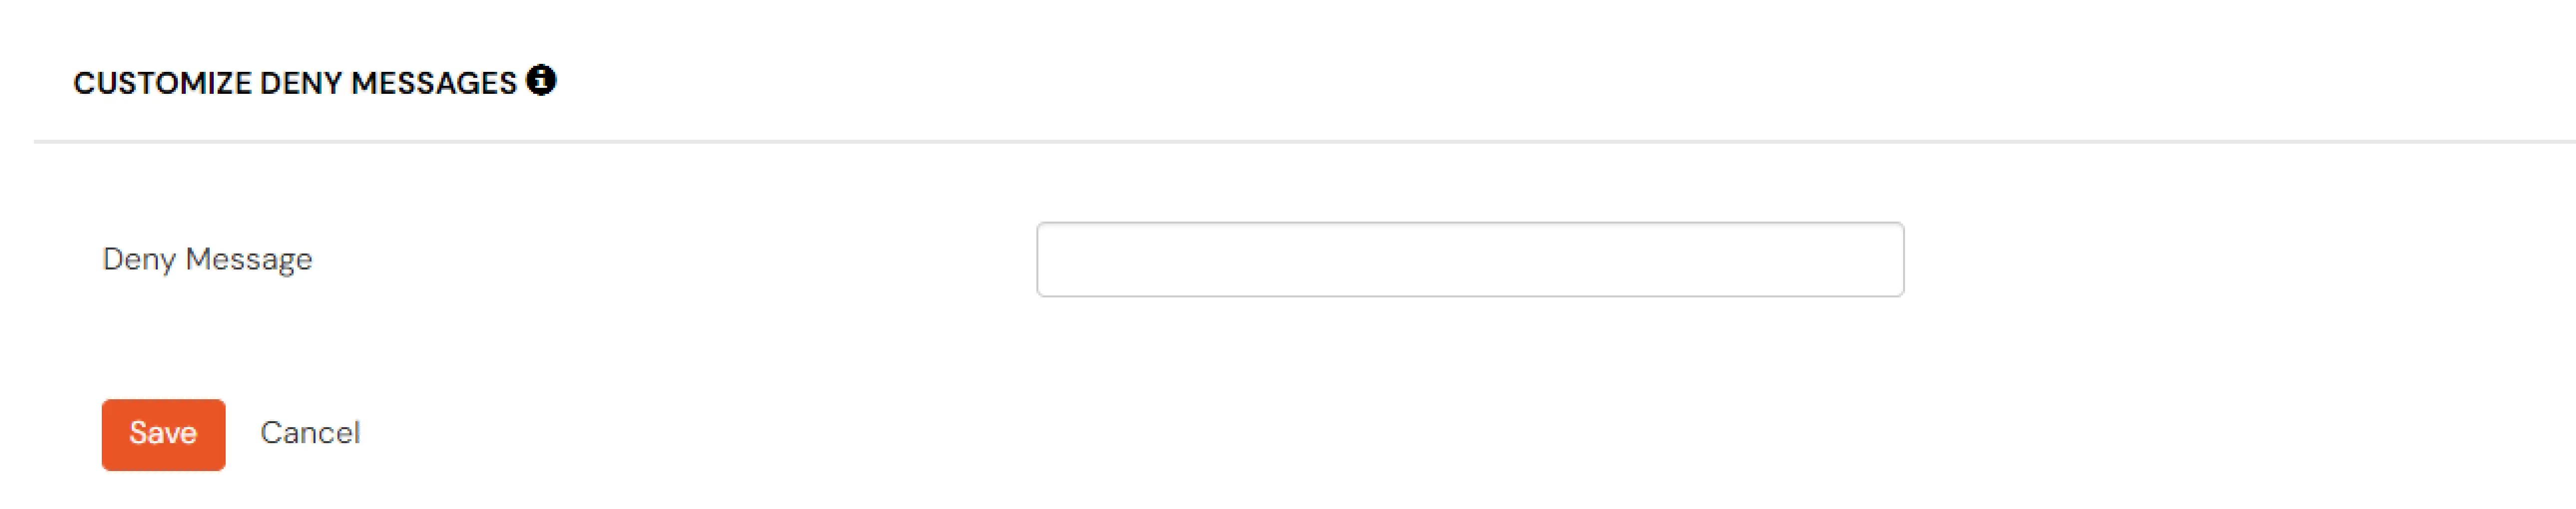
  • 適応型ポリシーによって認証が拒否された場合にエンドユーザーが受け取る拒否メッセージをカスタマイズしたい場合は、以下のメッセージを入力します。 拒否メッセージ テキストボックス。
  • 拒否メッセージをカスタマイズする

F. レビュー

    適応型認証ポリシーを作成する前に、設定済みのポリシー条件、動作変更アクション、メールアラート設定、およびカスタムエラーメッセージを確認してください。この手順では、設定済みのすべての項目を一覧表示できるため、ポリシー構成を確認し、保存する前に必要な変更を行うことができます。
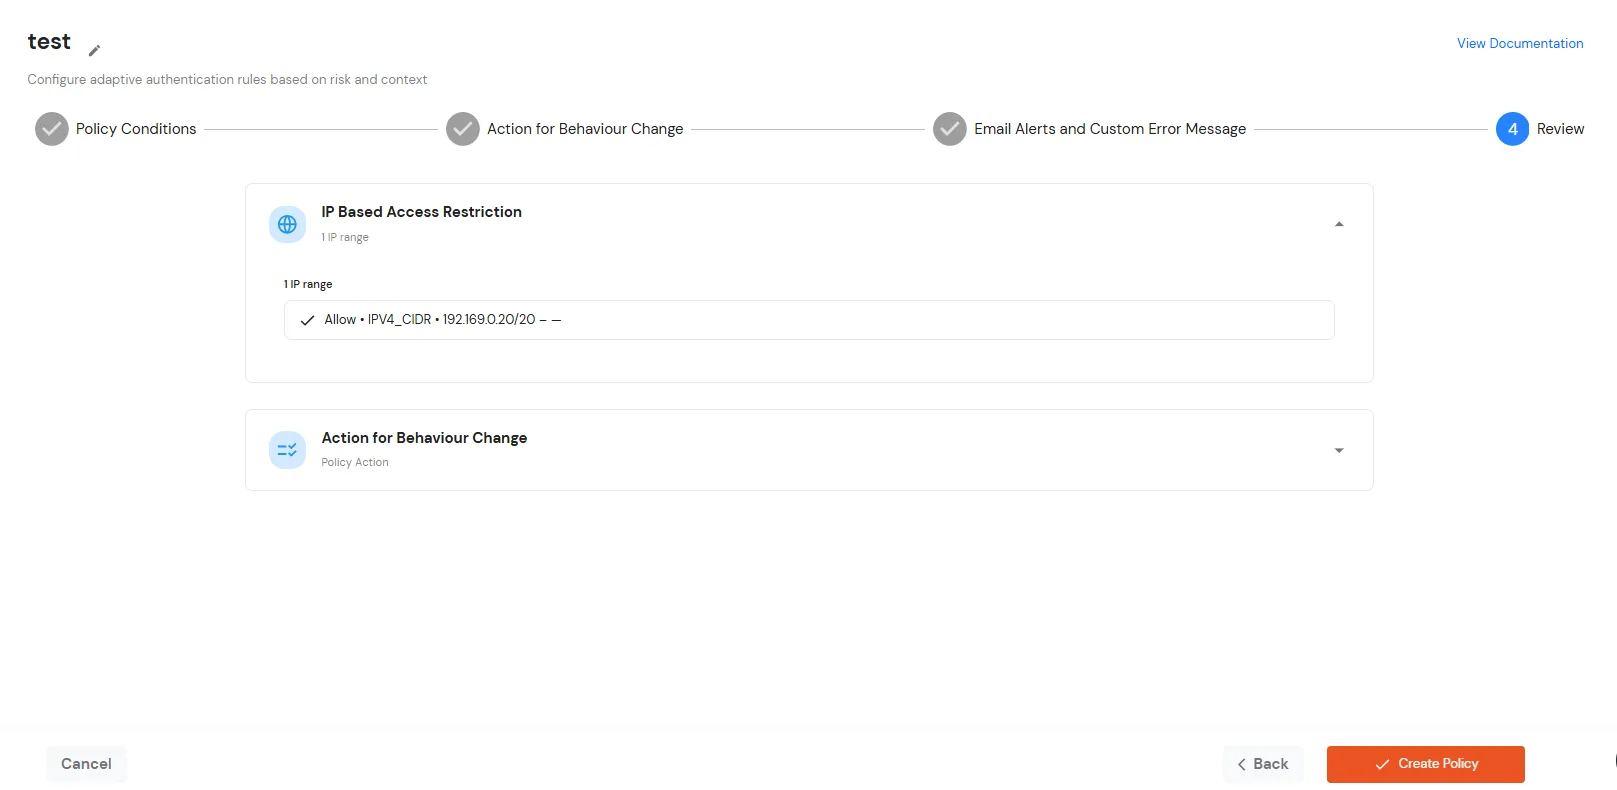
    レビューセクション

  • すべての設定を確認したら、クリックしてください。 ポリシーの作成 ポリシーを保存して有効化する。
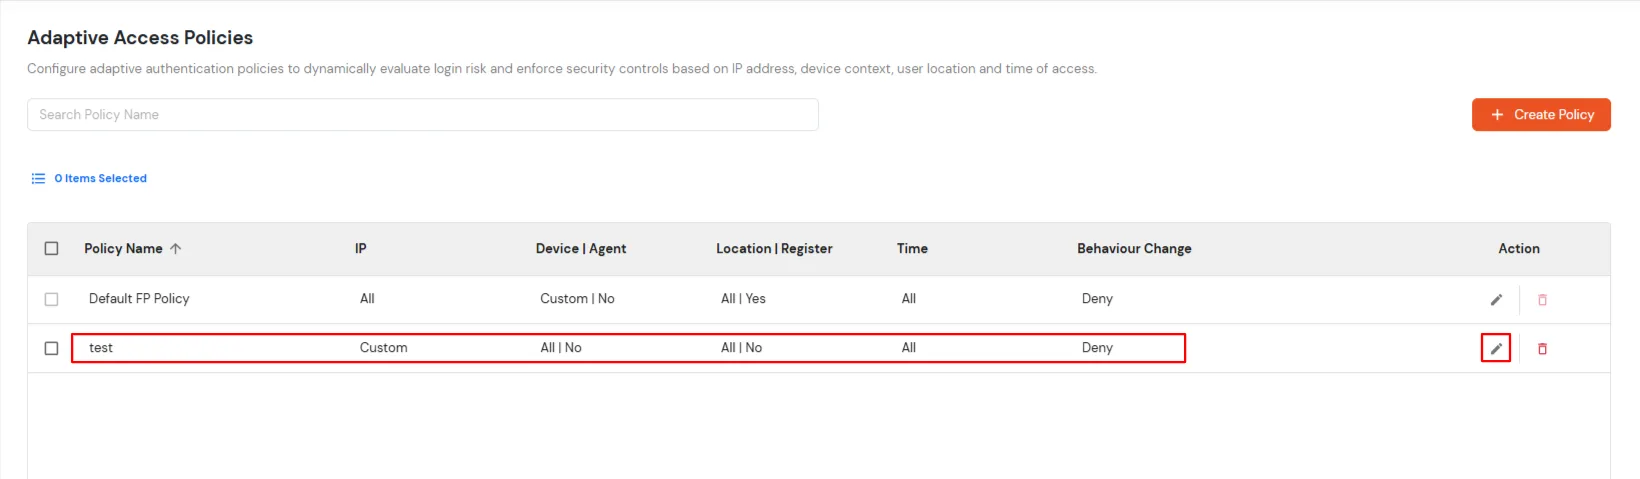
  • ポリシーが正常に追加されると、リストに表示されます。
  • AWS 向けアダプティブ認証 IAMポリシーが作成されました

G. AWSにアダプティブ認証ポリシーを追加する IAM

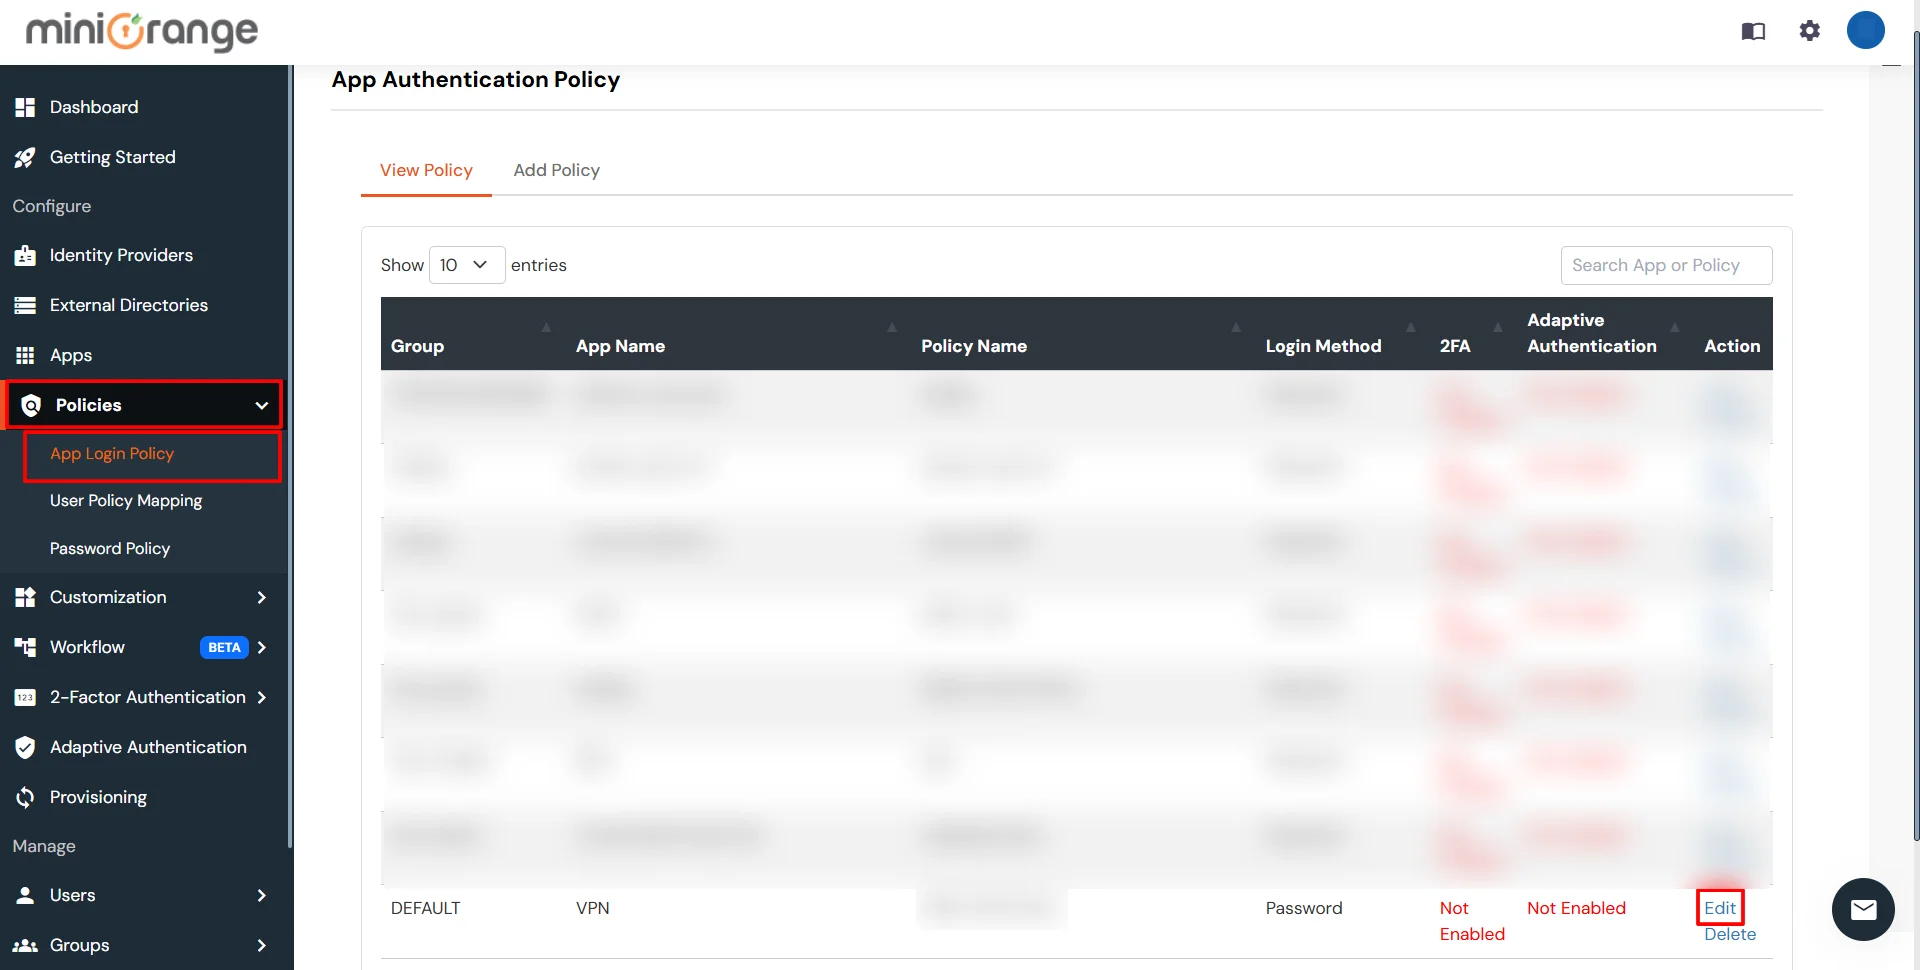
  • にログインします セルフサービスコンソール >> ポリシー >> アプリログインポリシー.
  • ソフトウェアの制限をクリック 編集 定義済みアプリ ポリシーのアイコン オプション。
  • 2FAポリシーを編集する

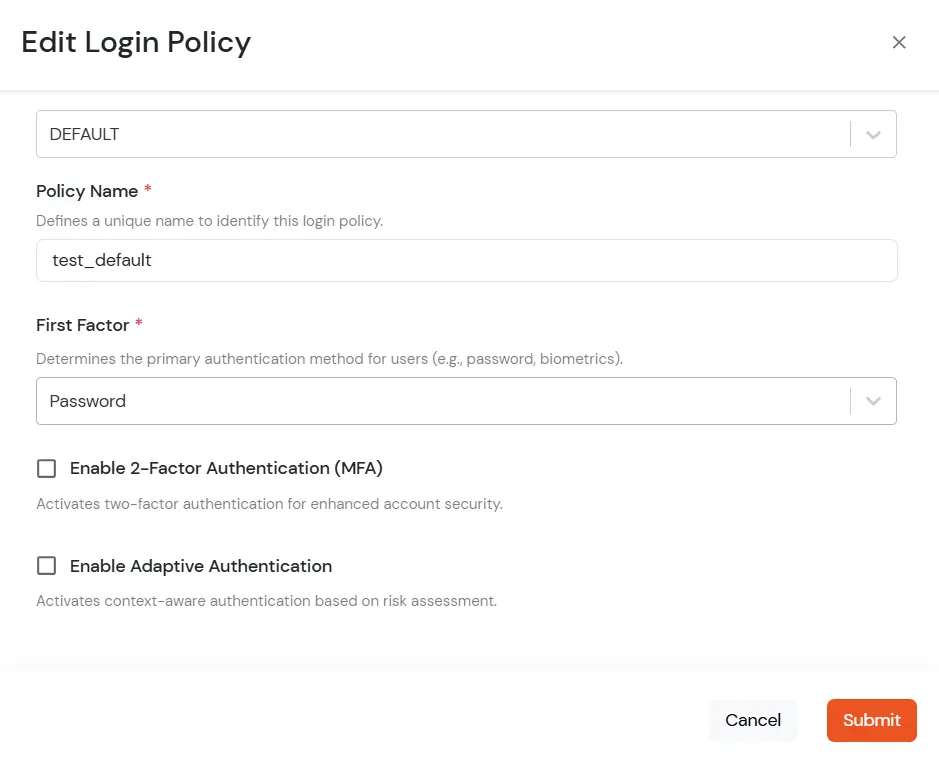
  • ポリシーを設定する ポリシー名 パスワードとして 最初の要素.
  • ログインポリシーを編集する

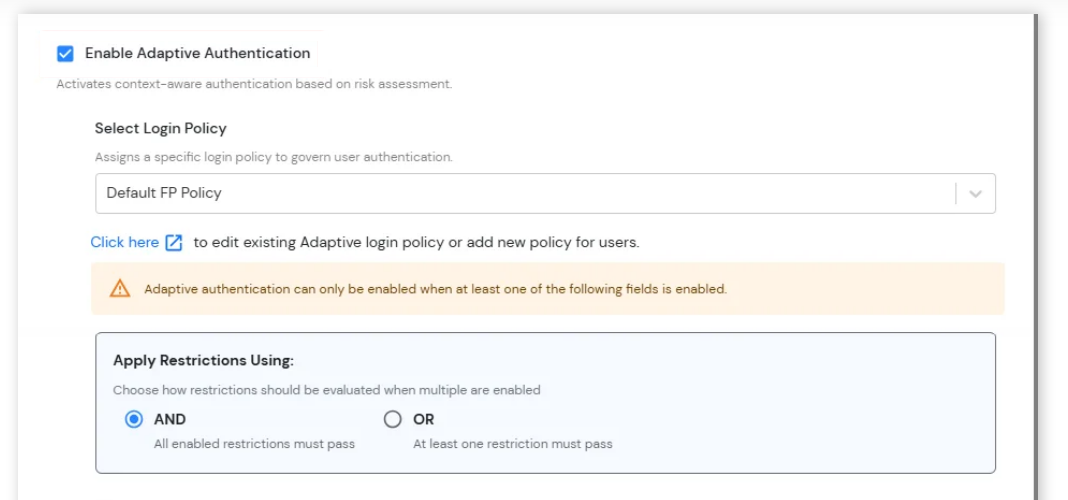
  • 有効にする 適応認証 ログインポリシーの編集ページで、必要な制限方法をオプションとして選択します。
  • ログインポリシーを選択 ドロップダウンメニューから、前の手順で作成したポリシーを選択してください。
  • 制限を適用するには、以下を使用してください。 ユーザーログイン時に、複数の適応型認証制限をどのように評価するかを設定します。
    • AND: ログイン試行が許可されるためには、有効になっているすべての制限事項が正常に満たされている必要があります。
    • OR: ログイン試行が許可されるためには、少なくとも1つの有効な制限事項が正常に満たされている必要があります。
  • 適応認証を有効にする

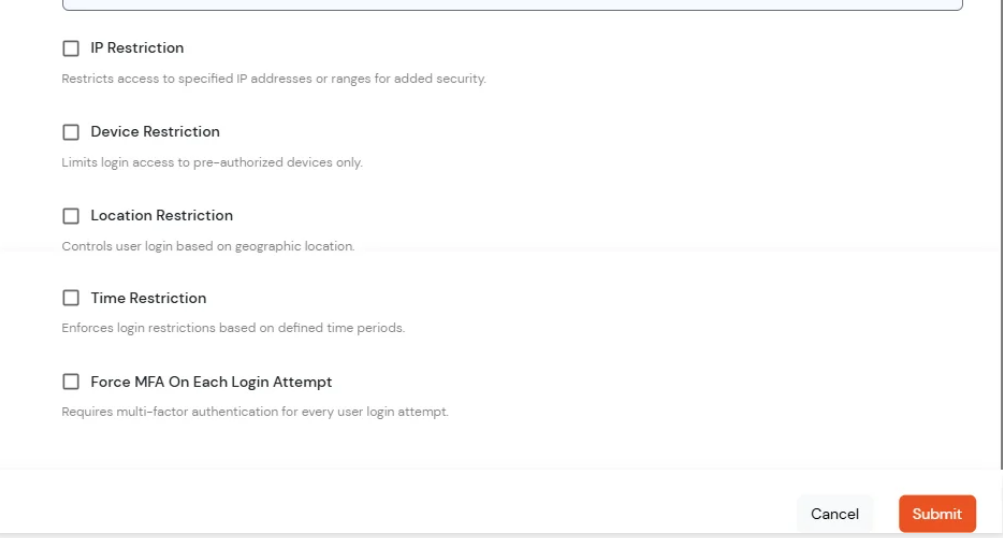
  • 適応型認証制限: アカウントのセキュリティを強化し、状況に応じたリスク要因に基づいてユーザーアクセスを制御するために、追加のログイン制限と認証条件を設定します。
    • IP 制限: セキュリティ強化のため、ログインアクセスを特定のIPアドレスまたはIPアドレス範囲に制限してください。
    • デバイスの制限: 信頼できるデバイスまたは事前に承認されたデバイスからのログインアクセスのみを許可する。
    • 場所の制限: 地理的な位置情報に基づいてユーザーのログインアクセスを制御する。
    • 時間制限: ユーザーのログインアクセスを特定の日または期間に制限する。
    • ログイン試行ごとにMFAを強制する: デバイスやセッションの状態に関係なく、ログインを試みるたびにユーザーに多要素認証(MFA)の完了を要求する。
  • 制限を適用する

信頼できるデバイスを追加する方法

  • エンドユーザーがポリシーの適用後にセルフサービスコンソールにログインすると、 デバイス制限 がオンになっている場合は、現在のデバイスを信頼できるデバイスとして追加するオプションが提供されます。

トラブルシューティング

SAML トレースを実行するにはどうすればいいですか?

  • SAML トレーサー ブラウザ拡張機能をダウンロードします。
  • SAML トレーサー ウィンドウを開き、完全な SSO フローを実行します。
  • SAMLトレーサーウィンドウでSAMLリクエストとSAMLレスポンスを確認します

一般的なエラーのトラブルシューティング:

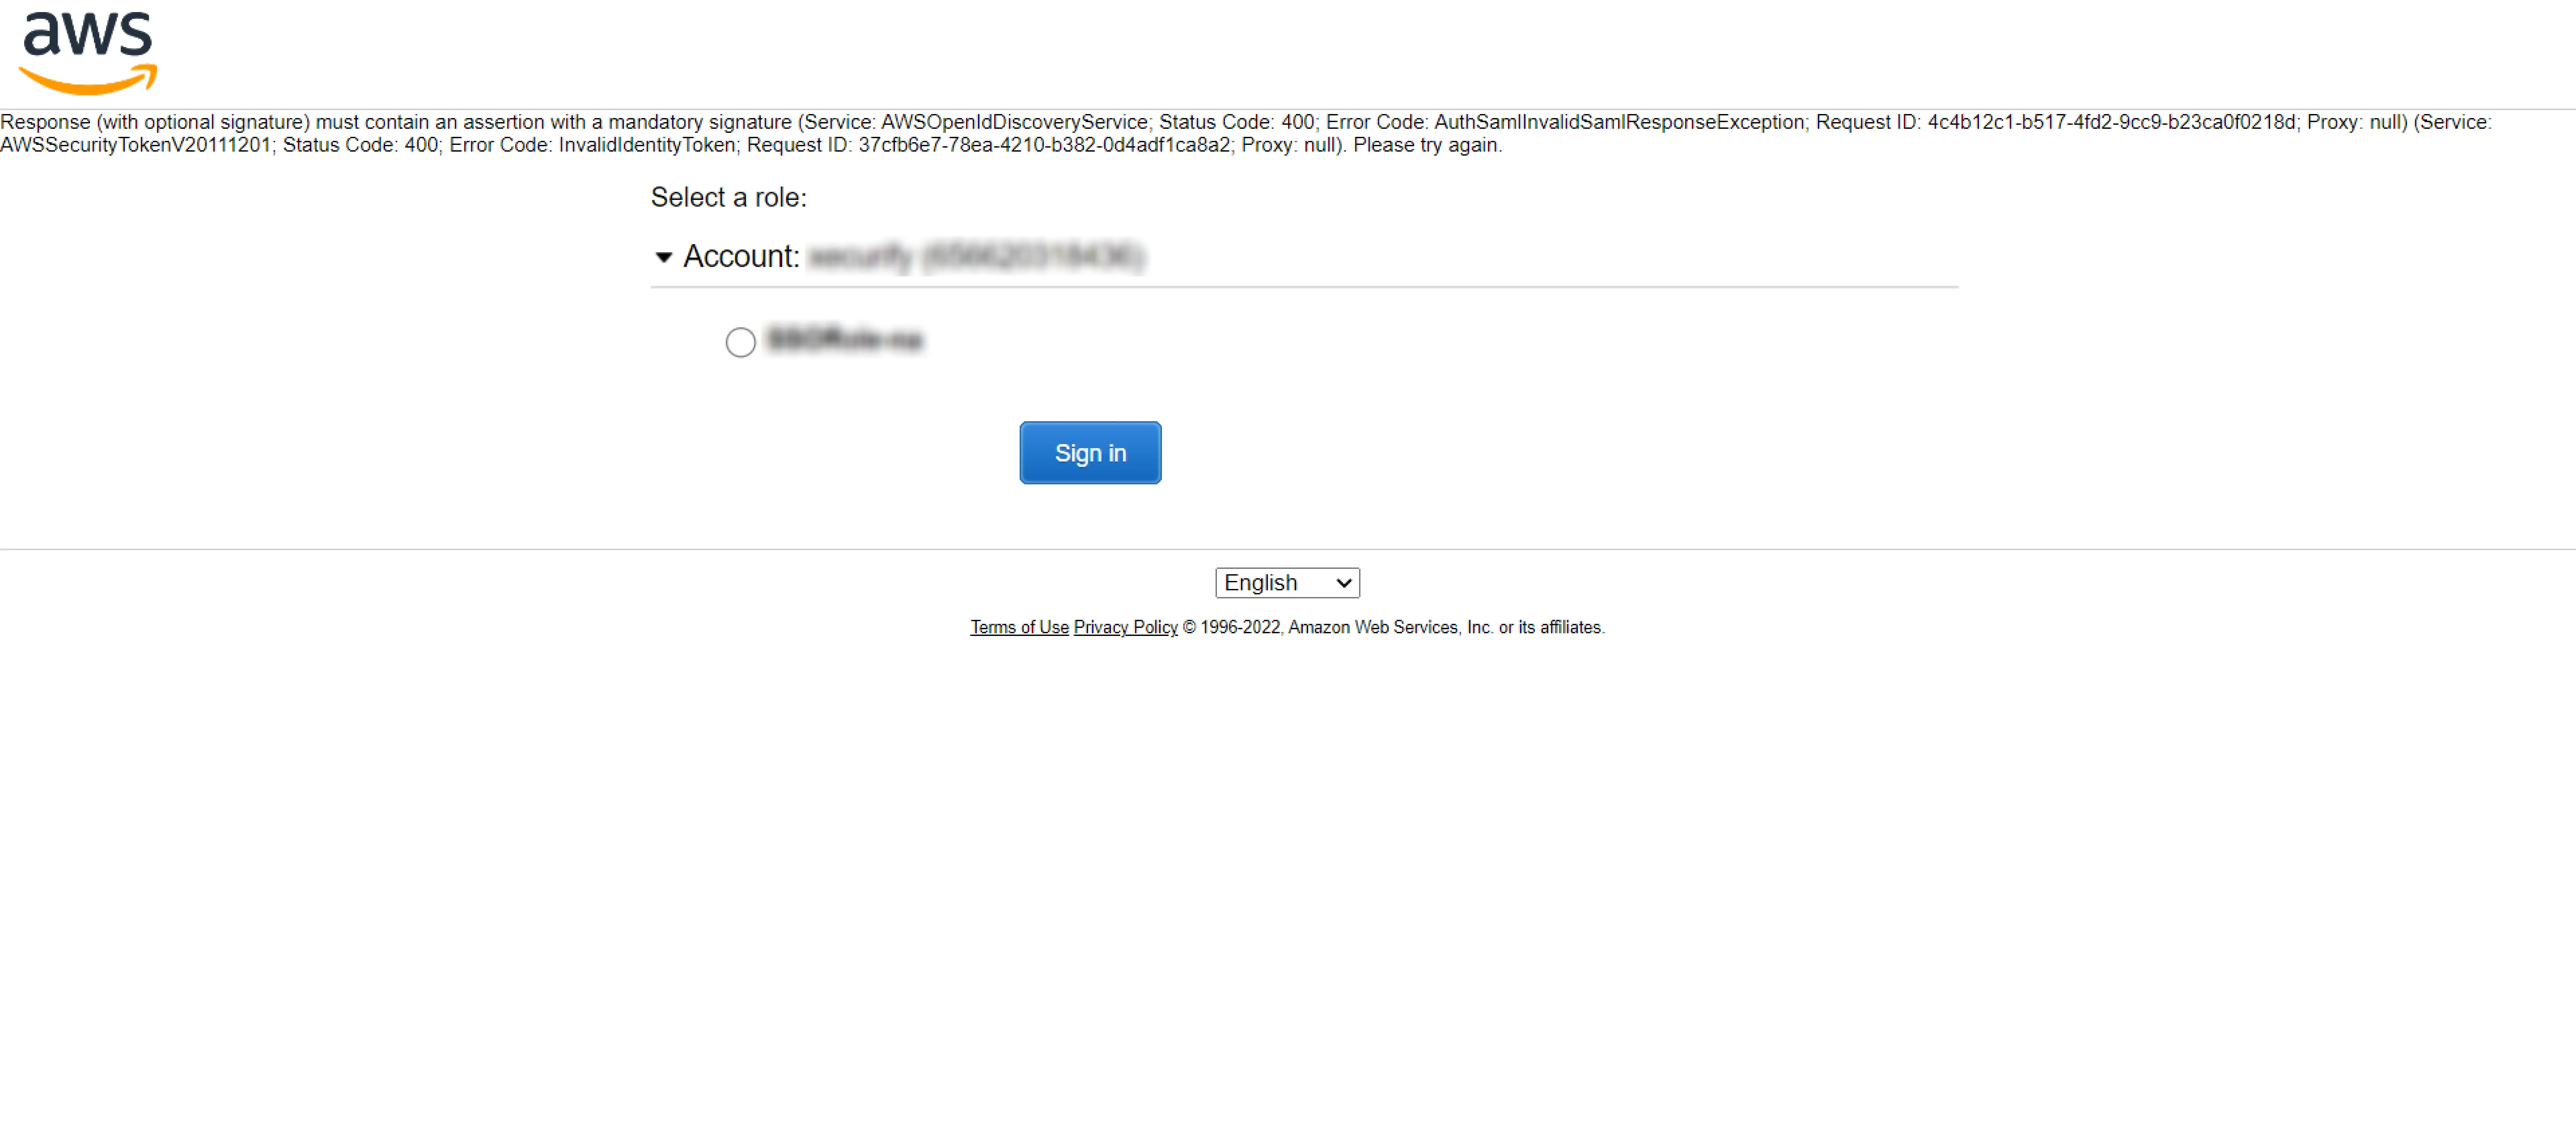
1. 不正なリクエスト(ステータス コード: 400):

Amazon Web Services (AWS) SSO エラーのトラブルシューティング

  • miniorange管理ダッシュボードにログイン
  • AWS アプリを編集する
  • 拡大する 詳細設定 セクションを確認し、 リレー状態 miniorange アプリに保存されている URL は有効な URL です。
  • 有効にする 署名アサーション. 応答に署名します (オプション)。
  • Amazon Web Services (AWS) SSO エラーのトラブルシューティング

2. IDP開始

  • 無効にします リレーステートをオーバーライドする

3. その他の一般的なエラーのトラブルシューティングについては、こちらをご覧ください。



外部参照

デモをスケジュールしますか?

無料デモ申込み


その他のアイデンティティおよびアクセス管理製品